अपने RADIUS सर्वर को क्लाउड में ले जाना, अपने आप में, एक WiFi सुरक्षा रणनीति नहीं है। FreeRADIUS या Windows NPS को होस्टेड एंडपॉइंट से बदलने की लोकप्रिय सलाह कठिन प्रश्नों को छोड़ देती है: किसकी पहचान एक्सेस को नियंत्रित करती है, कोई छोड़ने वाला व्यक्ति इसे कैसे खोता है, और जब वेन्यू सेवा तक नहीं पहुंच पाता है तो क्या होता है।
RADIUS एज अ सर्विस एक पहचान-शासन नियंत्रण के रूप में सबसे उपयोगी है, न कि केवल एक सर्वर स्वैप के रूप में। UK के स्थानों और उद्यमों के लिए, सही डिज़ाइन अक्सर डायरेक्टरी-लिंक्ड स्टाफ प्रमाणीकरण को उन उपकरणों के लिए विशिष्ट कुंजियों के साथ जोड़ता है जो आधुनिक एंटरप्राइज प्रमाणीकरण का उपयोग नहीं कर सकते हैं। केवल प्रमाणपत्र-आधारित कटओवर स्वतः ही सबसे मजबूत विकल्प नहीं होता है।
WiFi के लिए RADIUS as a Service क्या बदलाव लाता है
RADIUS एक सेवा के रूप में (as a service) एक होस्ट की गई प्रमाणीकरण, प्राधिकरण और लेखांकन नियंत्रण सतह है। आपका एक्सेस प्वाइंट या WLAN कंट्रोलर प्रवर्तन बिंदु बना रहता है। होस्ट की गई सेवा यह तय करती है कि किसी उपयोगकर्ता या डिवाइस को प्रवेश देना है या नहीं और लागू करने के लिए नेटवर्क नीति वापस भेजती है।
ऑन-प्रीमिसिस, क्लाउड और फ़ेडरेटेड RADIUS की तुलना
| मॉडल | AAA कौन संचालित करता है | आइडेंटिटी स्रोत | फ़ेलओवर और वृद्धि | सर्वश्रेष्ठ फिट |
|---|---|---|---|---|
| ऑन-प्रीमिसिस FreeRADIUS या Windows NPS | आपकी टीम सेवा को पैच और मॉनिटर करती है | स्थानीय डायरेक्टरी या आपके सर्वर के माध्यम से पहुँचा जाने वाला एक आइडेंटिटी प्रदाता | आप प्रत्येक इंस्टेंस को पैच, क्लस्टर और मॉनिटर करते हैं, फिर अतिरिक्त स्थानों को कॉन्फ़िगर करते हैं | इन-हाउस RADIUS कौशल वाला एक एकल स्थान |
| सर्विस के रूप में क्लाउड RADIUS | प्रदाता होस्ट की गई सेवा को पैच और मॉनिटर करता है | Entra ID, Okta, Google Workspace या कोई अन्य समर्थित आइडेंटिटी प्रदाता | प्रदाता एंडपॉइंट्स और SLA, नए प्रमाणीकरण सर्वरों के बिना जोड़े गए नए स्थानों के साथ | बिना RADIUS टीम के बहु-स्थान परिसर |
| फ़ेडरेटेड RADIUS प्रॉक्सी | साझा प्रॉक्सी ऑपरेटर और होम आइडेंटिटी प्रदाता | होम संगठन के क्रेडेंशियल्स | राष्ट्रीय या साझा प्रॉक्सी इन्फ्रास्ट्रक्चर भाग लेने वाले स्थानों को जोड़ता है | स्वतंत्र रूप से संचालित स्थानों में रोमिंग उपयोगकर्ता |
सर्वर को स्थानांतरित करने से ज़ीरो ट्रस्ट नहीं बनता है। सुरक्षा अभी भी अद्वितीय पहचानों, तुरंत रद्दीकरण और प्रमाणीकरण अनुपलब्ध होने पर एक्सेस विफल रहने या बंद होने के लिखित नियम पर निर्भर करती है।
एक साझा WiFi पासफ़्रेज़ विश्वसनीय रूप से किसी व्यक्ति की पहचान नहीं कर सकता है। न ही आप अन्य सभी के लिए वह पासवर्ड बदले बिना किसी एक जाने वाले कर्मचारी की पहुँच रद्द कर सकते हैं। मेहमानों को स्टाफ सिस्टम से दूर रखने के लिए केवल अलग पासवर्ड ही नहीं, बल्कि नेटवर्क नीति की भी आवश्यकता होती है।
ऑपरेटिंग मॉडल को एक्सेस पॉलिसी से अलग करें
क्लाउड होस्टिंग यह बदलती है कि ऑथेंटिकेशन इंफ्रास्ट्रक्चर का रखरखाव कौन करता है। Purple पर, हम वह क्लाउड RADIUS संचालित करते हैं जो FreeRADIUS या Windows NPS को बदल देता है, जिससे आपकी टीम के लिए पैच करने या फेलओवर करने के लिए कोई ऑन-प्रिमाइसेस ऑथेंटिकेशन सर्वर नहीं बचता है। आपकी टीम के पास अभी भी एक्सेस नियम, डायरेक्टरी ग्रुप और लोकल नेटवर्क डिजाइन का स्वामित्व रहता है।
फ़ेडरेशन एक अलग समस्या का समाधान करता है: लोगों को स्वतंत्र रूप से प्रबंधित स्थानों पर ऑथेंटिकेट करने की अनुमति देना। Jisc की eduroam प्रबंधन ब्रीफिंग के अनुसार, UK सेवा 2 मई 2006 को शुरू की गई थी, जिसमें आगंतुकों के ऑथेंटिकेशन को स्थानीय अतिथि खातों को प्रशासित करने के बजाय उनके गृह संस्थान में रीडायरेक्ट किया गया था। यह केवल रिमोट सर्वर होस्टिंग नहीं, बल्कि प्रतिनिधिमंडली पहचान प्रबंधन (delegated identity management) है।
व्यावहारिक नियम: उस मॉडल को गोल करें जो मेल खाता है कि आज पहचान का स्वामित्व किसके पास है, फिर तय करें कि क्या वह स्वामित्व बदलना चाहिए।
ऑथेंटिकेशन खराब रेडियो कवरेज, भीड़भाड़ या कमजोर इंटरनेट कनेक्शन का इलाज भी नहीं है। सुचारू वीडियो कॉल के लिए WiFi को बेहतर बनाने के लिए मडेरा रिमोट (Madeira Remote) की गाइड एक्सेस-कंट्रोल कार्य से कनेक्शन-गुणवत्ता कार्य को अलग करने के लिए उपयोगी संदर्भ है। नेटवर्क में प्रवेश को ठीक करने से ओवरलोडेड वायरलेस चैनल की मरम्मत नहीं होगी।
इसलिए निर्णय तकनीकी होने के साथ-साथ परिचालन भी है। आप सर्वर रखरखाव को आउटसोर्स कर सकते हैं, जबकि यह जिम्मेदारी आपके पास ही रहेगी कि वास्तव में कौन किस नेटवर्क तक पहुंच प्राप्त करता है।
क्लाउड RADIUS पहुंच का निर्धारण कैसे करता है
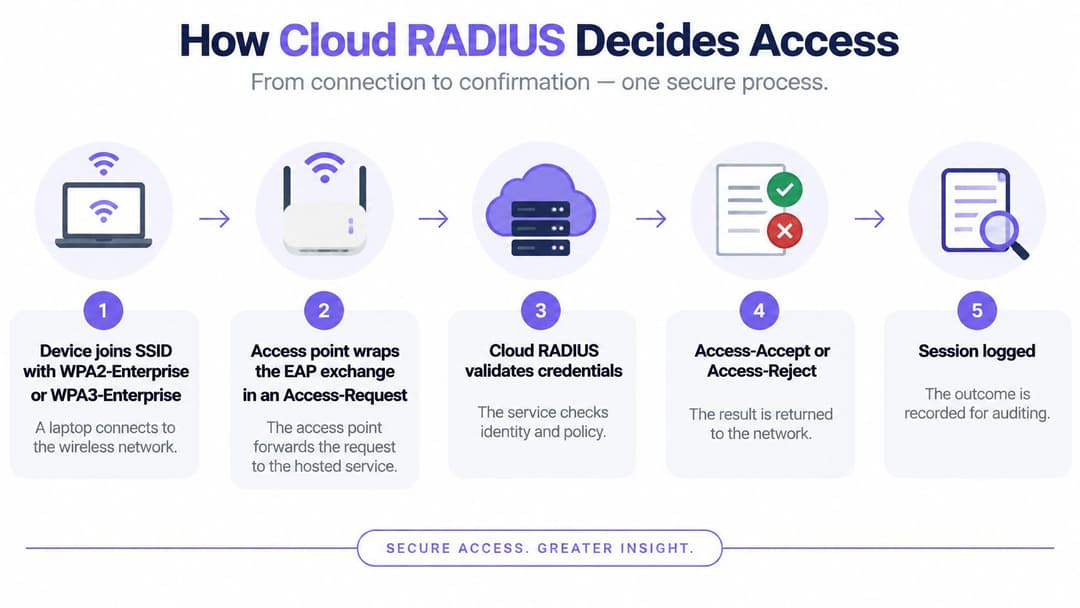
एक प्रबंधित लैपटॉप WPA2-Enterprise या WPA3-Enterprise के लिए कॉन्फ़िगर किए गए SSID में शामिल होता है। पूरी इमारत के पासफ़्रेज़ की जानकारी साबित करने के बजाय, यह एक्सेस पॉइंट के माध्यम से एक्सटेंसिबल ऑथेंटिकेशन प्रोटोकॉल, या EAP, एक्सचेंज शुरू करता है।
एक्सेस प्वाइंट या कंट्रोलर उस एक्सचेंज को RADIUS Access-Request में पैकेज करता है और इसे होस्ट की गई सेवा को भेजता है। निर्णय लेने के लिए सेवा के पास पर्याप्त जानकारी होने से पहले EAP को कई एक्सचेंजों की आवश्यकता हो सकती है।
अलग-अलग AAA फ़ंक्शनों का परीक्षण करें
UK सरकार का FreeRADIUS आर्किटेक्चर दस्तावेज़ प्रमाणीकरण, प्रधिकरण और लेखांकन (authentication, authorisation and accounting) के माध्यम से सेवा का वर्णन करता है। इन्हें अलग-अलग स्वीकृति परीक्षणों के रूप में देखें, न कि सफल लॉगिन के विनिमेय नामों के रूप में।
- ऑथेंटिकेशन पहचान स्थापित करता है। सेवा कॉन्फ़िगर की गई विधि का उपयोग करके क्रेडेंशियल या प्रमाणपत्र का मूल्यांकन करती है। एक Access-Challenge एक्सचेंज को जारी रखता है, एक Access-Reject प्रवेश को अस्वीकार करता है, और एक Access-Accept इसकी अनुमति देता है।
- ऑथराइजेशन अनुमति असाइन करता है। प्रतिक्रिया में VLAN, भूमिका, एक्सेस-कंट्रोल लिस्ट या सेशन सीमा शामिल हो सकती है। नियंत्रक (controller) को उन विशेषताओं को समझना और लागू करना होगा।
- अकाउंटिंग सेशन को रिकॉर्ड करती है। स्थिर पहचान और डिवाइस पहचानकर्ताओं, टाइमस्टैम्प और सेशन पहचानकर्ताओं के साथ सेशन की शुरुआत, अंतरिम अपडेट और समाप्ति को एकत्र करें।
Access-Accept यह साबित नहीं करता है कि सेगमेंटेशन ने काम किया है। मान लीजिए कि कोई ठेकेदार सफलतापूर्वक प्रमाणित होता है लेकिन कर्मचारी VLAN पर आ जाता है क्योंकि कंट्रोलर रोल एट्रिब्यूट को अनदेखा करता है। प्रमाणीकरण सफल रहा, लेकिन एक्सेस डिज़ाइन विफल रहा।
इसी तरह, प्रदाता डैशबोर्ड में प्रमाणीकरण परिणाम सत्र लेखांकन का विकल्प नहीं है। जांचकर्ताओं को एक पहचान को डिवाइस, वेन्यू और सत्र से जोड़ना होगा, जिसमें यह भी शामिल है कि एक्सेस कब शुरू और समाप्त हुआ।
अनुपलब्ध (unreachable) एंडपॉइंट्स के लिए डिज़ाइन करें
रिडंडेंट सर्विस एंडपॉइंट्स, हेल्थ मॉनिटरिंग और बाउंडेड रीट्राई टाइमर कॉन्फ़िगर करें। अंतहीन पुनः प्रयास ग्राहकों को अटकाए रख सकते हैं और डायग्नोसिस को कठिन बना सकते हैं। हमारा क्लाउड RADIUS 99.9% अपटाइम SLA के तहत मल्टी-रीजन फेलओवर के साथ चलता है, लेकिन स्थान की कनेक्टिविटी और कंट्रोलर के व्यवहार को अभी भी अपने स्वयं के परीक्षणों की आवश्यकता होती है।
प्रोडक्शन से पहले आउटेज नियम लिखें। Fail-open व्यवहार इच्छित जांच के बिना भी डिवाइसेज को प्रवेश दे सकता है, जिससे संभावित रूप से अप्रतिबंधित एक्सेस बन सकती है। Fail-closed व्यवहार नए प्रवेश को नकारता है, जो सीमा की रक्षा करता है लेकिन पेमेंट टर्मिनल या अन्य परिचालन उपकरणों को बाधित कर सकता है।
यह न मानें कि आउटेज के दौरान मौजूदा सेशन और नए कनेक्शन एक जैसा व्यवहार करते हैं। शुरुआती प्रमाणीकरण, फिर से प्रमाणीकरण और एंडपॉइंट रिकवरी का अलग-अलग परीक्षण करें, और लिखित रूप में उपलब्धता प्रतिबद्धता तथा फेलओवर डिज़ाइन प्राप्त करें।
अवलोकन योग्य साक्ष्य के साथ पायलट को समाप्त करें:
- स्वीकृत सत्र: क्लाइंट लक्षित VLAN और केवल अनुमत सेवाओं तक पहुँचता है।
- अक्षम पहचान: एक नए प्रमाणीकरण प्रयास को अस्वीकृति प्राप्त होती है।
- खोजने योग्य लेखांकन: एक प्रशासक बाद में परिणामी सत्र रिकॉर्ड पा सकता है।
सुरक्षा नियंत्रण जो एक होस्ट की गई सेवा को साबित करना आवश्यक है
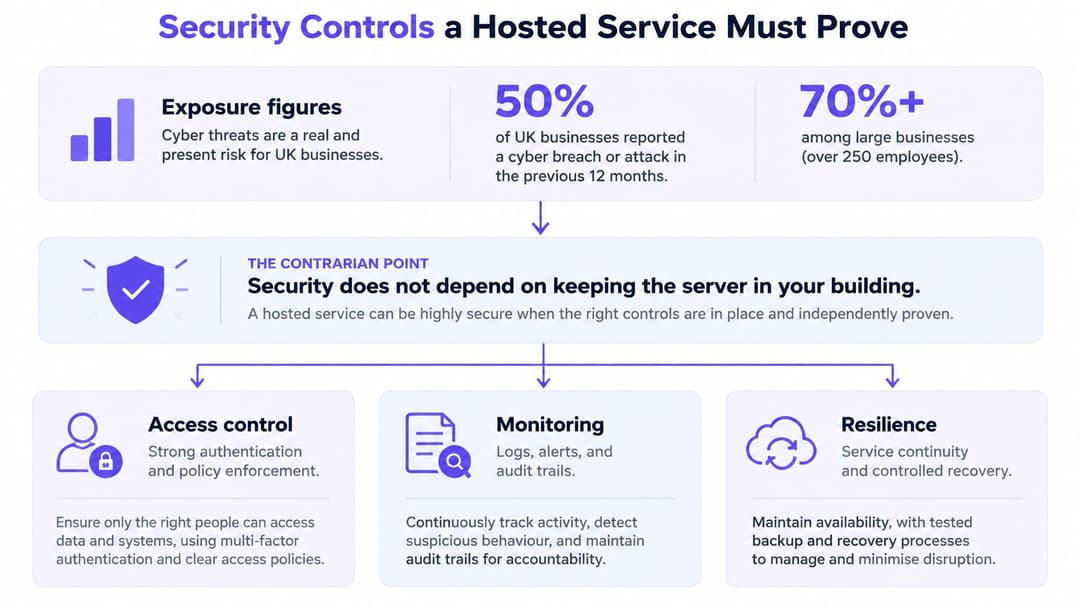
Consultancy.uk द्वारा ज़ीरो ट्रस्ट की चर्चा के अनुसार, 2024 में, यूके के 50% व्यवसायों ने पिछले 12 महीनों में एक साइबर उल्लंघन या हमले का सामना किया, जिसमें मध्यम और बड़े व्यवसायों के बीच यह दर 70% से अधिक थी। एक होस्टेड लॉगिन सेवा स्वयं उस जोखिम का समाधान नहीं करती है।
ज़ीरो ट्रस्ट का अर्थ डिवाइस पर भरोसा करने के बजाय पहुँच को प्रमाणित और अधिकृत करना है, क्योंकि यह कॉर्पोरेट SSID तक पहुँच चुका है। एक क्लाउड सेवा अभी भी साझा क्रेडेंशियल्स, गायब डिवाइस जांच या व्यापक अनुमतियों के माध्यम से कमजोर नीति लागू कर सकती है।
प्रत्येक सीमा पर साक्ष्य की आवश्यकता रखें
क्रेडेंशियल से शुरू करें, फिर ट्रांसपार्ट, प्रशासन और प्रवर्तन की जांच करें। प्रत्येक का एक अलग विफलता मोड होता है।
- नामित पहचानें (Named identities): मैन्युअल रूप से बनाए रखी गई एक्सेस लिस्ट के बजाय directoy-driven निष्कासन के साथ व्यक्तिगत खातों या डिवाइस पहचानों का उपयोग करें।
- मजबूत क्लाइंट प्रमाणीकरण (Strong client authentication): प्रबंधित एंडपॉइंट के लिए प्रमाणपत्र-आधारित डिवाइस प्रमाणीकरण को प्राथमिकता दें। जहां समर्थित हो वहां फिशिंग-प्रतिरोधी तरीकों का उपयोग करें, और प्रशासन एवं उपयुक्त ऑनबोर्डिंग वर्कफ़्लो के लिए MFA की आवश्यकता रखें।
- सुरक्षित परिवहन (Protected transport): कंट्रोलर-टू-सर्विस मार्ग को उपयुक्त एन्क्रिप्टेड ट्रांसपार्ट से सुरक्षित रखें, जैसे कि RadSec या एक सुरक्षित टनल। केवल एक RADIUS साझा रहस्य (shared secret) संपूर्ण एक्सचेंज को एन्क्रिप्ट नहीं करता है।
- पृथक प्रशासन (Separated administration): विशेषाधिकार प्राप्त व्यवस्थापक (administrator) पहचानों को रोज़मर्रा के खातों से अलग रखें, और नीति परिवर्तनों का एक ऑडिट ट्रेल बनाए रखें।
- न्यूनतम-विशेषाधिकार वाली भूमिकाएं (Least-privilege roles): कर्मचारियों, ठेकेदारों, नैदानिक उपकरणों और भवन-प्रबंधन प्रणालियों को केवल उनकी आवश्यक पहुंच ही दें।
यह न मानें कि क्लाउड निर्देशिका का ब्राउज़र-आधारित MFA प्रॉम्प्ट हर EAP एक्सचेंज के भीतर दिखाई दे सकता है। चुने गए EAP विधि, क्लाइंट सॉफ़्टवेयर और पहचान एकीकरण को इच्छित प्रमाणीकरण प्रवाह का समर्थन करना चाहिए।
वायरलेस और परिचालन नियंत्रणों की भी जांच करें
सर्वर-सर्टिफिकेट वैलिडेशन, म्यूचुअल ऑथेंटिकेशन और एन्क्रिप्टेड डेटा फ्रेम्स के साथ एंटरप्राइज वायरलेस सुरक्षा को कॉन्फ़िगर करें। जहां समर्थित हो और चुने गए WPA मोड के लिए उपयुक्त हो, वहां केवल एक एंटरप्राइज लेबल को हर सुरक्षा सक्षम होने का प्रमाण मानने के बजाय Protected Management Frames की आवश्यकता रखें।
व्यापक नीति डिज़ाइन के लिए, हमारी एंटरप्राइज WiFi सुरक्षा गाइड एक उपयोगी साथी प्रदान करती है। हमारा कर्मचारी WiFi NAC की जटिलता के बिना एंटरप्राइज-स्तरीय सुरक्षा प्रदान करता है, लेकिन प्रशासकों को अभी भी एक्सेस सीमाओं को परिभाषित करना होगा और उनके संचालन की निगरानी करनी होगी।
ऑथेंटिकेशन होस्ट किए जाने पर भी फिजिकल इंफ्रास्ट्रक्चर प्रासंगिक बना रहता है। ABCO Security Services Australia का डेटा सेंटर सुरक्षा को मजबूत करने का मार्गदर्शन नेटवर्क सेवाओं का समर्थन करने वाली सुविधाओं की सुरक्षा के लिए पूरक संदर्भ प्रदान करता है।
एक वैध क्रेडेंशियल को किसी डिवाइस को भवन में मौजूद हर चीज तक पहुँचने की अनुमति नहीं देनी चाहिए।
बार-बार अस्वीकृत अलर्ट, अप्रत्याशित विशेषाधिकार परिवर्तन और संदिग्ध प्रशासनिक गतिविधियों के लिए एक स्वामी नियुक्त करें। लॉग केवल तभी मदद करते हैं जब कोई उनकी व्याख्या कर सके और कार्रवाई कर सके।
दूसरे यूजर स्टोर के बिना डायरेक्टरीज़ को जोड़ना
प्रामाणिक डायरेक्टरी ही वह स्थान बनी रहनी चाहिए जहाँ रोज़गार की स्थिति और समूह की सदस्यता को प्रबंधित किया जाता है। चाहे वह Entra ID, Okta हो या Google Workspace, होस्ट की गई RADIUS इंटीग्रेशन को पहचान को नेटवर्क अनुमति में बदलना चाहिए, न कि एक असंबद्ध पासवर्ड डेटाबेस बनाना चाहिए।
एकीकरण का तरीका मायने रखता है। एक कनेक्टर समूहों को सिंक्रोनाइज़ कर सकता है, समर्थित तंत्र के माध्यम से क्रेडेंशियल्स को सत्यापित कर सकता है या प्रमाणपत्रों को डायरेक्टरी पहचानों के साथ जोड़ सकता है। यह मान न लें कि प्रत्येक क्लाउड डायरेक्टरी समान पासवर्ड-सत्यापन इंटरफ़ेस प्रदर्शित करती है।
जॉइनर, मूवर और लीवर का पालन करें
सुविधा टीम में शामिल होने वाले एक नए कर्मचारी पर विचार करें। एक बार जब उनकी निर्देशिका सदस्यता सही हो जाती है और उनका डिवाइस एनरोल हो जाता है, तो सेवा को किसी व्यवस्थापक द्वारा अलग WiFi खाता बनाए बिना सुविधाएं नेटवर्क भूमिका सौंपनी चाहिए।
जब वह कर्मचारी वित्त विभाग में स्थानांतरित होता है, तो डायरेक्टरी परिवर्तन के परिणामस्वरूप अगले लागू नीति मूल्यांकन पर उपयुक्त VLAN या ACL लागू होना चाहिए। एक सफल डिज़ाइन व्यक्तिगत कंट्रोलर्स को संपादित करने की आवश्यकता को समाप्त कर देता है, लेकिन इसे यह निर्दिष्ट करना होगा कि कैश्ड सदस्यताएँ और मौजूदा सत्र कब रीफ्रेश होंगे।
छोड़कर जाने वाले (leaver) व्यक्ति के लिए, निर्देशिका खाता अक्षम करने से सहमत समय सीमा के भीतर बाद के ऑथेंटिकेशन को रोका जाना चाहिए। ऑथराइजेशन में परिवर्तन, या CoA, लाइव सेशन को डिस्कनेक्ट या परिवर्तित कर सकता है जब कंट्रोलर इसका समर्थन करता है और एकीकरण इसे ट्रिगर करता है। प्रमाणपत्र-आधारित परिनियोजन (certificate-based deployments) को प्रमाणपत्र निरस्तीकरण या पहचान-स्थिति जांच के लिए एक स्पष्ट प्रक्रिया की भी आवश्यकता होती है।
स्वीकृति की स्थिति: इस बात पर सहमति दें कि निर्देशिका परिवर्तन नए प्रमाणीकरण और सक्रिय सत्रों तक कितनी जल्दी पहुंचता है। समयबद्धता प्रतिबद्धता के रूप में "स्वचालित" को स्वीकार करने के बजाय, दोनों का परीक्षण करें।
NCSC का पहचान और एक्सेस-कंट्रोल सिद्धांत पहुंच प्रदान करने से पहले उपयोगकर्ताओं, उपकरणों और प्रणालियों को सत्यापित और अधिकृत करने का समर्थन करता है। WiFi पर लागू होने पर, यह लाइफसाइकल हैंडलिंग को ऑनबोर्डिंग की सुविधा के बजाय एक सुरक्षा आवश्यकता बनाता है।
एकीकरण सीमा की पुष्टि करें
CoA, डायनेमिक भूमिकाएं और वॉल्ड-गार्डन व्यवहार वेन्यू कंट्रोलर पर निर्भर करते हैं। केवल विक्रेता के नाम पर भरोसा करने के बजाय Meraki, Aruba, Ruckus, Mist और UniFi संपत्तियों में सटीक मॉडल, फर्मवेयर और फ़ीचर समर्थन की पुष्टि करें।
मैनेज्ड लैपटॉप EAP-TLS या किसी अन्य समर्थित पासवर्ड रहित एंटरप्राइज पद्धति का उपयोग कर सकते हैं। अतिथियों (गेस्ट्स) को समान मैनेज्ड-डिवाइस सर्टिफिकेट यात्रा की आवश्यकता नहीं होनी चाहिए। SSO एडमिनिस्ट्रेटिव कंसोल और उपयुक्त स्टाफ ऑनबोर्डिंग फ्लो से संबंधित है, लेकिन यह वायरलेस लिंक पर 802.1X का स्थान नहीं लेता है।
Entra-आधारित परिनियोजन के लिए, पहचान संबंधी आवश्यकताओं को तैयार करने के लिए हमारे Entra ID एकीकरण अवलोकन का उपयोग करें। फिर एक छोटा जीवनचक्र परीक्षण चलाएं:
- शामिल होने वाला (Joiner): सही तरीके से प्रोविज़न किए गए नए उपयोगकर्ता को कनेक्ट होना चाहिए।
- स्थानांतरित होने वाला (Mover): समूह परिवर्तन से इच्छित नेटवर्क भूमिका उत्पन्न होनी चाहिए।
- छोड़ने वाला (Leaver): दर्ज किए गए परीक्षण समय पर निष्क्रिय किया गया खाता सहमत रद्दीकरण समय-सीमा के भीतर विफल होना चाहिए।
गेस्ट स्टाफ और मल्टी-टेनेंट एक्सेस पैटर्न
एक इमारत में विभिन्न ट्रस्ट सीमाओं वाली विभिन्न आबादी होती है। एक होटल के अतिथि, एक कर्मचारी के लैपटॉप और एक किरायेदार के टेलीविजन को सिर्फ इसलिए समान एक्सेस नीति विरासत में नहीं मिलनी चाहिए क्योंकि वे समान एक्सेस प्वाइंट का उपयोग करते हैं।
आबादी की ऑनबोर्डिंग स्क्रीन चुनने से पहले उसकी रो (row) चुनें। यह विधि डिवाइस पर काम करनी चाहिए, जबकि नेटवर्क को असंबंधित उपयोगकर्ताओं और प्रणालियों तक पहुंच को रोकना चाहिए।
आबादी के अनुसार एक्सेस पैटर्न
| आबादी | प्रमाणीकरण विधि | आइसोलेशन | एक्सेस कैसे समाप्त होता है |
|---|---|---|---|
| गेस्ट विज़िटर | ईमेल या वन-टाइम पहचान, जहां एंटरप्राइज़ या Passpoint का उपयोग किया जाता है वहां एन्क्रिप्शन के साथ | स्टाफ के लिए कोई मार्ग न होने वाला गेस्ट रोल या VLAN | सेशन की समाप्ति या पोर्टल पॉलिसी |
| स्टाफ और प्रबंधित डिवाइस | EAP के माध्यम से डायरेक्टरी पहचान, अक्सर प्रमाणपत्र या पासवर्ड-रहित एंटरप्राइज़ प्रमाणीकरण | डायरेक्टरी समूह से रोल, VLAN या ACL | डायरेक्टरी अक्षम करना, यदि कंट्रोलर इसका समर्थन करता है तो CoA के साथ |
| ठेकेदार | समय-बद्ध डायरेक्टरी समूह | सीमित भूमिका, पूरा स्टाफ VLAN नहीं | समूह की समाप्ति या टिकट का अंत |
| लेगेसी और IoT डिवाइस | यूनिक PSK या अन्य सख्ती से सीमित क्रेडेंशियल | स्पष्ट रूप से अनुमति प्राप्त सेवाओं से परे बिना किसी लेटरल पाथ वाला अपना सेगमेंट | की रोटेशन या मालिक से अनलिंक करना |
| मल्टी-टेनेंट निवासी | प्रति व्यक्ति या निवास स्थान के अनुसार यूनिक PSK | अन्य किरायेदारों से अलग किया गया प्राइवेट नेटवर्क | बाहर जाने (move-out) पर की (key) निरसन |
आसान ऑनबोर्डिंग को व्यापक पहुंच से अलग रखें
अतिथियों को कम-परेशानी वाले ऑनबोर्डिंग की आवश्यकता होती है, जो अक्सर ईमेल पहचान के माध्यम से होती है। हालाँकि, एक स्प्लैश पेज अपने आप वायरलेस कनेक्शन को एन्क्रिप्ट नहीं करता है। जहाँ समर्थित हो, एन्क्रिप्टेड एक्सेस विधि चुनें, और सफल पोर्टल पूर्णता का उपयोग आंतरिक प्रणालियों तक पहुँचने की अनुमति के रूप में न करें।
स्टाफ को डायरेक्टरी-लिंक एंटरप्राइज ऑथेंटिकेशन की आवश्यकता होती है। ठेकेदारों को एक समाप्ति तिथि और एक सीमित भूमिका की आवश्यकता होती है, भले ही वे कर्मचारियों के साथ मिलकर काम करते हों। खातों को अनिश्चित काल के लिए सक्रिय छोड़ने के बजाय ठेकेदार की पहुंच बढ़ाने की जिम्मेदारी परिचालन प्रायोजकों को दें।
निवासियों और वाणिज्यिक किरायेदारों की एक और आवश्यकता है: उनके अपने उपकरणों को पड़ोसियों के सामने उजागर किए बिना एक साथ काम करना चाहिए। हमारी मल्टी-टेनेंट WiFi गाइड उस प्राइवेट-नेटवर्क मॉडल का परीक्षण करती है।
सीमित डिवाइसों के लिए अनूठी कुंजियों (unique keys) का उपयोग करें
प्रिंटर, टीवी, कंसोल और स्कैनर आवश्यक EAP विधि का समर्थन नहीं कर सकते हैं। एक यूनिक प्री-शेयर कुंजी, जिसे अक्सर iPSK या xPSK कहा जाता है, आपको पूरी इमारत के पासवर्ड को पुनर्स्थापित किए बिना उनके एक्सेस को किसी व्यक्ति, निवास या डिवाइस से जोड़ने की सुविधा देती है।
केवल कुंजी ही आइसोलेशन नहीं बनाती है। कंट्रोलर और नेटवर्क को इसे इच्छित प्राइवेट सेगमेंट में मैप करना होगा और स्वीकृत पथों को लागू करना होगा। क्रेडेंशियल को हस्तांतरणीय मानें, इसके मालिक का रिकॉर्ड रखें और स्वामित्व समाप्त होने पर इसे रद्द कर दें।
हम एक ही क्लाउड प्लेटफॉर्म पर गेस्ट WiFi, स्टाफ 802.1X सुरक्षा और xPSK प्राइवेट एरिया नेटवर्क प्रदान करते हैं। हमारा xPSK और मल्टी-टेनेंट WiFi प्रत्येक निवासी, टेनेंट या डिवाइस को टेनेंट आइसोलेशन के साथ एक विशिष्ट कुंजी प्रदान करता है, जिसमें ब्राउज़र-रहित कंसोल और टीवी के लिए प्राइवेट कनेक्टिविटी भी शामिल है।
आवासीय ऑपरेटरों के लिए, डिजिटल मूव-आउट को भौतिक एक्सेस हटाने के साथ समन्वयित करें। Nimbio का मल्टीफैमिली गेट एक्सेस कंट्रोल निवासी क्रेडेंशियल स्वामित्व के बारे में सोचने के लिए एक उपयोगी समानांतर उदाहरण है। प्रस्थान के बाद न तो किसी पूर्व निवासी का गेट एक्सेस और न ही उनकी नेटवर्क कुंजी सक्रिय रहनी चाहिए।
बिना किसी शेयर किए गए पासवर्ड फ़ॉलबैक के माइग्रेट कैसे करें
एक माइग्रेशन को यह साबित करना चाहिए कि पुरानी व्यवस्था समाप्त होने से पहले प्रत्येक डिवाइस आबादी सुरक्षित रूप से कनेक्ट हो सकती है। परिचालन संबंधी गलती हर अपवाद को पूरी इमारत के लिए आपातकालीन पासवर्ड बनाए रखने के कारण के रूप में देखना है।
सोच-समझकर योजना बनाने की आवश्यकता WiFi से आगे तक फैली हुई है: Hiscox सर्वेक्षण पर Cyber Magazine की रिपोर्ट कहती है कि सर्वेक्षण की गई दो-तिहाई फर्मों की योजना 2030 तक शून्य-विश्वास वास्तुकला (zero-trust architecture) को लागू करने की है। यह एक घोषित भविष्य का इरादा है, इस बात का प्रमाण नहीं कि उनके मौजूदा नेटवर्क मॉडल को पूरा करते हैं।
कटओवर को नियंत्रित क्रम में चलाएं
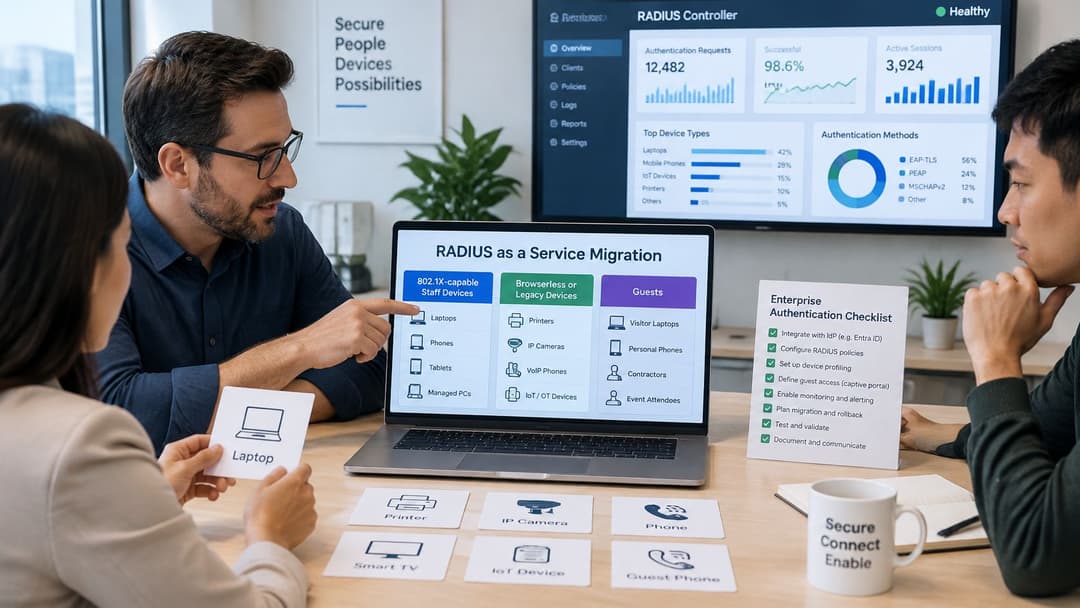
- क्लाइंट्स को वर्गीकृत करें। 802.1X-सक्षम स्टाफ एंडपॉइंट्स, बिना ब्राउज़र वाले या लीगेसी उपकरण और अतिथियों (गेस्ट्स) को अलग करें। डिवाइस स्वामित्व और परिचालन की महत्ता को रिकॉर्ड करें।
- कंट्रोलर क्षमताओं को सत्यापित करें। एंटरप्राइज़ प्रमाणीकरण, डायनेमिक VLANs या भूमिकाओं, CoA और किसी भी आवश्यक वॉल-गार्डन की पुष्टि करें। केवल उत्पाद फ़ैमिली ही नहीं, बल्कि इंस्टॉल किए गए फ़र्मवेयर की भी जाँच करें।
- चुनिंदा स्थान पर एक सीमित SSID का पायलट संचालन करें। इसे डायरेक्टरी से जोड़ें और फ़ेल-क्लोज़्ड व्यवहार का दस्तावेजीकरण करें। इसमें केवल एक IT लैपटॉप ही नहीं, बल्कि एक प्रतिनिधि परिचालन डिवाइस भी शामिल करें।
- प्रबंधित स्टाफ डिवाइसों का प्रावधान करें। प्रमाणपत्रों या किसी समर्थित पासवर्ड-रहित एंटरप्राइज़ विधि का उपयोग करें। हमारा Staff WiFi बिना किसी कस्टमर PKI के मौजूदा एक्सेस पॉइंट्स पर चलता है।
- सीमित डिवाइसों को स्कोप्ड क्रेडेंशियल्स दें। जहाँ उपयुक्त हो, प्रिंटर, मेडिकल उपकरण और IoT को विशिष्ट PSK जारी करें। केवल उनके आवश्यक गंतव्यों की ही अनुमति दें।
- गेस्ट्स को एक अलग नीति (पॉलिसी) पर रखें। परीक्षण करें कि गेस्ट डिवाइस स्टाफ संसाधनों तक नहीं पहुँच सकें, भले ही ऑनबोर्डिंग और प्रमाणीकरण एक ही प्रबंधन प्लेटफॉर्म साझा करते हों।
- आउटेज पाथ का परीक्षण करें। आइडेंटिटी-प्रदाता की पहुँच और स्थान की इंटरनेट कनेक्टिविटी को अलग-अलग बाधित करें। एक सामान्य पासवर्ड वितरित किए बिना रिकवरी साबित करें।
- प्रगतिशील रूप से कट ओवर करें। प्रत्येक स्थान पर अकाउंटिंग, सेग्मेंटेशन और क्लाइंट व्यवहार की समीक्षा करें। सहमत स्वीकृति जाँचों के सफल होने के बाद पुराने पासफ़्रेज़ को हटा दें।
जाणें कि कब माइग्रेट नहीं करना है
एयर-गैप्ड साइटें क्लाउड कंट्रोल प्लेन पर निर्भर नहीं रह सकती हैं। जो कंट्रोलर आवश्यक RADIUS एट्रिब्यूट का उपयोग नहीं कर सकते हैं, वे भी इच्छित डिज़ाइन को ब्लॉक कर सकते हैं, भले ही बुनियादी प्रमाणीकरण काम करता हो।
UK में ऑथेंटिकेशन मेटाडेटा रखने की आंतरिक आवश्यकता का समाधान दस्तावेज किए गए प्रोसेसिंग स्थानों और उप-ठेकेदार व्यवस्थाओं के माध्यम से किया जाना चाहिए। यह किसी प्रदाता के पास UK कार्यालय होने मात्र से पूरा नहीं होता है। रिकॉर्ड रिटेंशन, प्रशासनिक एक्सेस और रिकवरी व्यवस्थाएं भी खरीद (प्रोक्योरमेंट) अनुमोदन के अंतर्गत आती हैं।
हमारी सेवा मौजूदा एक्सेस पॉइंट्स पर क्लाउड ओवरले के रूप में काम करती है, इसलिए इसके लिए रिप-एंड-रिप्लेस परिनियोजन की आवश्यकता नहीं होती है। हमारा xPSK और मल्टी-टेनेंट WiFi डिज़ाइन द्वारा आवश्यक कंट्रोलर क्षमताओं के अधीन, Meraki, Aruba, Ruckus और UniFi हार्डवेयर का समर्थन करता है।
एंटरप्राइज ऑथेंटिकेशन और यूनिक की का एक हाइब्रिड मॉडल क्लाइंट कंपैटिबिलिटी का समाधान करता है, न कि आवश्यक रूप से क्लाउड आउटेज पर निर्भरता का। जहां स्थानीय स्वायत्तता (लोकल ऑटोनॉमी) आवश्यक है, वहां उपयुक्त लोकल ऑथेंटिकेशन डिजाइन बनाए रखें या ऑन-प्रिमाइसेस पर ही रहें। किसी अनसुुलझे रेजिलीएंस (लचीलेपन) की आवश्यकता को अपवाद पासवर्ड के रूप में न छिपाएं।
तय करें कि क्या क्लाउड RADIUS आपकी संपत्ति के अनुकूल है
जब कई साइटों को सुसंगत पहचान-संचालित एक्सेस की आवश्यकता हो और आपकी टीम प्रमाणीकरण सर्वर का रखरखाव नहीं करना चाहती हो, तो क्लाउड RADIUS चुनें। सबसे मजबूत मामला परिचालन संबंधी है: डायरेक्टरी में होने वाले बदलावों को एक और खाता-प्रबंधन कार्यभार बनाए बिना नेटवर्क एक्सेस को नियंत्रित करना चाहिए।
ऑन-प्रिमाइसेस पर ही रहें जब आपकी टीम पहले से ही लचीले RADIUS को अच्छी तरह से संचालित करती है, एक होस्ट की गई सेवा प्रसंस्करण आवश्यकताओं के साथ संघर्ष करती है, या कंट्रोलर प्रस्तावित नीति को लागू नहीं कर सकता है। एक ऐसा माइग्रेशन जो सर्वर को हटाता है लेकिन स्थानीय उपलब्धता को कमजोर करता है, प्रगति नहीं है।
संपत्ति इन्वेंट्री से निर्णय लें
जब प्रबंधित स्टाफ एंडपॉइंट 802.1X का समर्थन करते हैं, लेकिन भवन में टीवी, प्रिंटर, स्कैनर या नैदानिक उपकरण भी शामिल हैं जिनके लिए स्कोप्ड कुंजियों की आवश्यकता होती है, तो एक हाइब्रिड एक्सेस मॉडल चुनें। इसका उद्देश्य प्रत्येक वर्ग के लिए उपयुक्त आश्वासन देना है, न कि हर डिवाइस के लिए एक समान क्रेडेंशियल।
इसके साथ एक इन्वेंट्री बनाएं:
- वायरलेस संपत्ति: SSIDs, कंट्रोलर विक्रेता, मॉडल और फर्मवेयर।
- पहचान का स्वामित्व: आधिकारिक निर्देशिका, समूह स्वामी और लीवर प्रक्रिया (leaver process)।
- क्लाइंट क्षमता: कौन से डिवाइस प्रमाणपत्रों का उपयोग कर सकते हैं और कौन से नहीं।
- संचालन संबंधी निर्भरताएं: वे सिस्टम जिन्हें कनेक्टिविटी हानि के दौरान उपलब्ध रहना चाहिए।
लिखित प्रतिबद्धताओं की तुलना करें, प्रदर्शनों की नहीं
शॉर्टलिस्ट की गई प्रत्येक सेवा से वही प्रश्न पूछें: मल्टी-साइट विफलताओं के दौरान उपलब्धता प्रतिबद्धता में क्या शामिल है, लॉग कितने समय तक बनाए रखे जाते हैं, प्रमाणीकरण मेटाडेटा कहाँ संसाधित होता है, कौन से सब-कॉन्ट्रैक्टर इस तक पहुँच सकते हैं, और रिकवरी साझा-पासवर्ड फ़ॉलबैक से कैसे बचाती है?
जब आपका एस्टेट अतिथि, कर्मचारी और मल्टी-टेनेंट पैटर्न से मेल खाता हो, तो अन्य प्रदाताओं के साथ Purple को भी शॉर्टलिस्ट करें। हमने 2012 से रिटेलर्स, स्वास्थ्य सेवा संगठनों, स्टेडियमों, परिवहन केंद्रों और शहर के केंद्रों में इन वातावरणों का समर्थन किया है। हमारे Staff WiFi की कीमतें सार्वजनिक नहीं हैं, इसलिए जिस एस्टेट को आप माइग्रेट कर रहे हैं उसके आधार पर कोटेशन के लिए हमसे संपर्क करें।
आपका अगला कदम इन्वेंट्री-समर्थित स्वीकृति योजना बनाना है। एक अच्छा प्रदर्शन कभी भी आपके कंट्रोलर, आपकी डायरेक्टरी और आपके कठिन डिवाइसों द्वारा इसे पास करने का विकल्प नहीं होना चाहिए।
Purple स्टाफ ऑथेंटिकेशन के साथ-साथ गेस्ट WiFi और पृथक मल्टी-टेनेंट एक्सेस के लिए होस्ट की गई RADIUS प्रदान करता है। अपने एस्टेट के आधार पर परिनियोजन और मूल्य निर्धारण पर चर्चा करने के लिए अपनी कंट्रोलर इन्वेंट्री, पहचान-प्रदाता आवश्यकताओं और लेगेसी-डिवाइस सूची के साथ Purple पर जाएं।