Wi-Fi पर सबसे लोकप्रिय सलाह भी सबसे कम उपयोगी होती है। "WPA3 चालू करें" आपको यह नहीं बताता कि कौन अभी भी अंदर आ सकता है, कनेक्ट होने के बाद वे कहाँ तक पहुँच सकते हैं, या अनुबंध समाप्त होने या किसी निवासी के चले जाने पर आप उन्हें कितनी जल्दी हटा सकते हैं।
WiFi सुरक्षा प्रकार मायने रखते हैं, और कुछ पुराने प्रकारों को आज ही बंद करने की आवश्यकता है। लेकिन केवल एक WPA3 लेबल या एक अलग गेस्ट SSID सुरक्षित पहुंच को साबित नहीं करता है। इसके बजाय तीन प्रश्नों से प्रत्येक नेटवर्क का आकलन करें। किसने या किस चीज़ ने प्रामाणिक किया, वह पहचान कहाँ तक पहुँच सकती है, और आप इसे कितनी तेज़ी से रद्द कर सकते हैं?
सुरक्षा और स्थिति द्वारा तुलना किए गए WiFi सुरक्षा प्रकार
2016 में यूके सरकार ने संगठनों को WEP को कभी भी तैनात न करने की सलाह दी, इसे क्रिप्टोग्राफिक रूप से कमजोर बताया, और मूल WPA के खिलाफ सलाह दी क्योंकि इसका TKIP प्रोटोकॉल प्रकाशित Beck-Tews और Ohigashi-Morii हमलों के प्रति संवेदनशील था, जिसने WPA2 को कार्यस्थल वायरलेस नेटवर्क साझा करने पर यूके सरकार के मार्गदर्शन में व्यावहारिक कार्यस्थल आधार रेखा बना दिया। WEP, TKIP के साथ WPA, WPA2 और WPA3 एक ही चीज के रूप अलग नहीं हैं। वे मौलिक रूप से भिन्न सुरक्षा वाली क्रमिक पीढ़ियाँ हैं।
| सुरक्षा प्रकार | सुरक्षा स्तर | 2026 में स्थिति | सामान्य उपयोग |
|---|---|---|---|
| Open (कोई एन्क्रिप्शन नहीं) | कोई नहीं, ओवर-द-एयर ट्रैफ़िक पढ़ा जा सकता है | स्वीकार्य नहीं | व्यावसायिक ट्रैफ़िक के लिए कहीं नहीं |
| WEP | क्रिप्टोग्राफ़िक रूप से टूटा हुआ | अक्षम करें | केवल पुराने हार्डवेयर के लिए, यदि बिल्कुल आवश्यक हो |
| TKIP के साथ WPA | ज्ञात प्रकाशित हमले | अक्षम करें | कोई नहीं |
| WPA2-Personal (PSK, AES-CCMP) | लंबी पासफ़्रेज़ के साथ मजबूत, सभी उपयोगकर्ताओं द्वारा एक ही कुंजी साझा की जाती है | बेसलाइन | छोटे कार्यालय, घर, मिश्रित पुराने क्लाइंट्स |
| WPA3-Personal (SAE) | ऑफ़लाइन पासफ़्रेज़ के अनुमान का विरोध करता है | जहाँ क्लाइंट इसका समर्थन करते हैं वहाँ पसंदीदा | आधुनिक घर और छोटे कार्यालय |
| WPA2/WPA3-Enterprise (802.1X) | प्रति-उपयोगकर्ता या प्रति-डिवाइस क्रेडेंशियल्स | संगठनों के लिए मानक | कर्मचारी और प्रबंधित उपकरण |
| Passpoint / OpenRoaming | EAP के माध्यम से एन्क्रिप्टेड स्वचालित साइन-इन | बढ़ रहा है, प्रमाणन पर आधारित | स्थल, पारगमन, वाहक ऑफलोड |
| iPSK | एक ही SSID पर प्रति डिवाइस विशिष्ट कुंजी | पुराने और IoT के लिए व्यावहारिक | आतिथ्य, आवासीय, IoT |
| ओपन SSID पर Captive Portal | वेब लॉगिन, रेडियो लिंक एन्क्रिप्टेड नहीं है | अपने आप में कमजोर | अतिथि पहुंच, केवल पृथक्करण और TLS के साथ |
पहले हटाने योग्य टूटे हुए प्रोटोकॉल
ओपन, WEP और TKIP के साथ WPA एक ही व्यावहारिक श्रेणी में आते हैं, भले ही वे अलग-अलग तरीकों से विफल होते हों। एक ओपन नेटवर्क हवा में कुछ भी एन्क्रिप्ट नहीं करता है। WEP बुरी तरह से एन्क्रिप्ट करता है, और TKIP बेहतर सिफर्स के मानक बनने के लंबे समय बाद भी प्रकाशित हमलों के एक सेट को सक्रिय रखता है।
UK उपभोक्ता और सार्वजनिक क्षेत्र के दिशानिर्देश भी इसी ओर इशारा करते हैं। WPA2 या WPA3 की सिफारिश की जाती है, WEP और WPA का उपयोग नहीं किया जाना चाहिए, और किसी नेटवर्क को बिना एन्क्रिप्शन के Open पर सेट नहीं किया जाना चाहिए, जैसा कि WiFi सुरक्षा पर सूचना आयुक्त कार्यालय (ICO) की सलाह में निर्धारित किया गया है। यदि आपको लाइव SSID पर इनमें से कोई भी तीन मिलते हैं, तो यह निर्णय नहीं है कि किसे ट्यून करना है। यह निर्णय है कि कौन सा आधुनिक प्रकार इसे बदलता है, और आप उन उपकरणों के साथ क्या करते हैं जो इस पर निर्भर थे।
घरों और छोटी साइटों के लिए साझा-कुंजी प्रकार
AES-CCMP के साथ WPA2-Personal और SAE के साथ WPA3-Personal दोनों एक ही पासफ़्रेज़ पर निर्भर करते हैं जिसे हर कोई साझा करता है। वह मॉडल वहाँ काम करने योग्य है जहाँ उपयोगकर्ता समूह छोटा, स्थिर और विश्वसनीय है, जैसे कि घर या कुछ ही नए आने वाले और जाने वाले कर्मचारियों वाला एक छोटा कार्यालय। एक ऑपरेटिंग मॉडल के रूप में, न कि क्रिप्टोग्राफी के रूप में, यह तब कमजोर हो जाता है जब दर्जनों कर्मचारी, ठेकेदार, अतिथि या निवासी एक ही रहस्य को जानते हैं।
एक लंबा, अनूठा पासफ़्रेज़ WPA2-Personal की बहुत मदद करता है। यह आपको व्यक्तिगत जवाबदेही नहीं देता है। जब कोई छोड़ कर जाता है, तो आपका एकमात्र स्वच्छ निरसन सभी के लिए कुंजी बदलना और हर वैध डिवाइस को फिर से कनेक्ट करना है।
संगठनों और स्थानों के लिए पहचान-आधारित प्रकार
802.1X के साथ WPA2/WPA3-Enterprise, Passpoint और OpenRoaming एक पुन: प्रयोज्य पासवर्ड के बजाय एक पहचान या एक प्रोविजन्ड प्रोफ़ाइल से एक्सेस को जोड़ते हैं। iPSK दोनों दुनिया के बीच स्थित है। प्रत्येक डिवाइस को एक ही SSID पर अपनी कुंजी मिलती है, जिससे आप बाकी हिस्सों को परेशान किए बिना एक टेलीविज़न, लॉक या स्कैनर को हटा सकते हैं।
Captive Portal को अलग तरह से देखें। यह एक लॉगिन विधि है, एन्क्रिप्शन नहीं। Open SSID पर एक पोर्टल गेस्ट की पहचान कर सकता है, शर्तें दिखा सकता है और सत्र समाप्त कर सकता है, लेकिन यह रेडियो लिंक को एन्क्रिप्ट नहीं करता है, इसलिए इसे अभी भी एप्लिकेशन लेयर पर TLS और इसके पीछे नेटवर्क आइसोलेशन की आवश्यकता होती है।
व्यावहारिक नियम: पहले स्थिति कॉलम की जांच करें। अमान्य या अस्वीकार्य चिह्नित किसी भी चीज़ को हटाएं, फिर अपने वास्तविक डिवाइस और उपयोगकर्ता मिश्रण द्वारा समर्थित सबसे मजबूत शेष पंक्ति को चुनें।
यह अंतिम बिंदु एक सामान्य ऑडिट विफलता को रोकता है। टीमें एक पसंदीदा प्रोटोकॉल चुनती हैं, फिर पाती हैं कि एक डोर कंट्रोलर या स्कैनर इसका उपयोग नहीं कर सकता है, और फिर पूरे नेटवर्क को डाउनग्रेड कर देती हैं। आधुनिक क्लाइंट्स के लिए मजबूत डिफ़ॉल्ट रखें और अपवाद को अलग से समाहित करें।
व्यवहार में WPA2 और WPA3 कैसे भिन्न हैं
WPA2-Personal और WPA3-Personal के बीच मुख्य अंतर यह है कि कोई हमलावर कनेक्शन के प्रयास को सुनने के बाद क्या कर सकता है। WPA2 प्री-शेयर्ड की (pre-shared key) हैंडशेक का उपयोग करता है। एक हमलावर जो उस हैंडशेक को कैप्चर करता है, वह इसे दूर ले जा सकता है और आपके एक्सेस पॉइंट से दोबारा बात किए बिना, अपने हार्डवेयर की अनुमति के अनुसार किसी भी गति से, ऑफ़लाइन पासफ़्रेज़ का अनुमान लगा सकता है।
WPA3-Personal उस एक्सचेंज को Simultaneous Authentication of Equals, या SAE से बदल देता है। प्रत्येक अनुमान को एक्सेस पॉइंट के साथ एक नए इंटरैक्टिव एक्सचेंज की आवश्यकता होती है। यह कैप्चर किए गए हैंडशेक के खिलाफ व्यावहारिक ऑफ़लाइन अनुमान लगाने के हमले को समाप्त करता है और कमजोर पासफ़्रेज़ का दुरुपयोग करना कठिन बनाता है, हालांकि एक मजबूत पासफ़्रेज़ अभी भी सही विकल्प है।
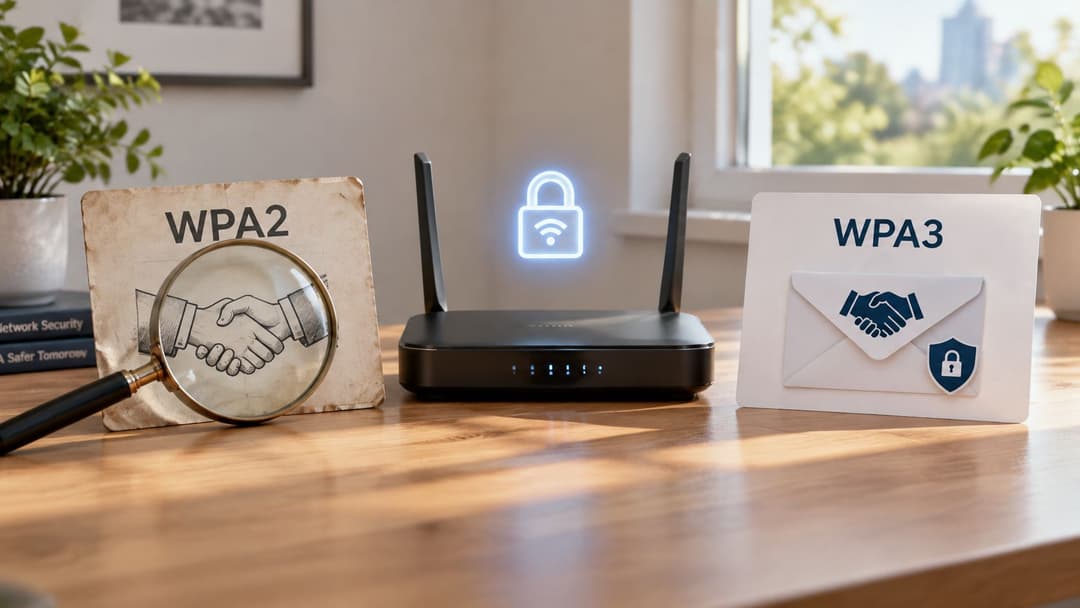
हैंडशेक से आगे WPA3 क्या जोड़ता है
WPA3 को Protected Management Frames की आवश्यकता होती है, जो कनेक्टेड क्लाइंट्स के खिलाफ कुछ जाली प्रबंधन ट्रैफ़िक का उपयोग करना कठिन बनाता है। यह forward secrecy भी प्रदान करता है। यदि पासफ्रेज बाद में लीक हो जाता है, तो वह लीक अपने आप में पहले कैप्चर किए गए ट्रैफ़िक को उजागर नहीं करता है।
कुछ कड़े प्रतिबंध हैं। 6 GHz बैंड में काम करने वाले WiFi उपकरणों के लिए WPA3 आवश्यक है, यह बिंदु Ofcom की 2025/26 कार्य योजना पर IEEE 802 LAN/MAN मानक समिति के साक्ष्य में उठाया गया है। यदि आप 6 GHz कवरेज की योजना बना रहे हैं, तो WPA3 समर्थन एक वैकल्पिक प्राथमिकता नहीं है। यह क्लाइंट और एक्सेस प्वाइंट आवश्यकता का हिस्सा है।
मिश्रित WPA2/WPA3 transition mode आमतौर पर एक सेतु का काम करता है। यह पुराने क्लाइंट्स को कनेक्टेड रखता है जबकि नए वाले SAE का उपयोग करते हैं, लेकिन यह डाउनग्रेड का रास्ता भी खुला रखता है क्योंकि WPA2 सक्षम रहता है। एक निश्चित निकास शर्त के साथ माइग्रेशन स्थिति के रूप में इसका उपयोग करें, और फिर अपनी क्लाइंट सूची की अनुमति मिलने पर केवल WPA3-only पर स्विच करें।
WPA2 लेबल प्रमाण क्यों नहीं है
WPA2 को अभी भी सावधानीपूर्वक कॉन्फ़िगरेशन और पैचिंग की आवश्यकता है। अक्टूबर 2017 में UK National Cyber Security Centre ने WPA2 नेटवर्क को प्रभावित करने वाली KRACK भेद्यता के प्रकटीकरण की सूचना दी, जबकि इस बात पर बल दिया कि WPA2 अभी भी WEP या WPA से अधिक सुरक्षित था। KRACK ने WPA2-Personal और WPA2-Enterprise दोनों को समान रूप से प्रभावित किया, इसलिए अकेले लेबल ने कभी यह साबित नहीं किया कि कोई क्लाइंट या एक्सेस प्वाइंट सुरक्षित था।
NCSC की प्रतिक्रिया अभी भी सही परिचालन टेम्पलेट है। KRACK भेद्यता पर National Cyber Security Centre के मार्गदर्शन में वर्णित अनुसार क्लाइंट और इंफ्रास्ट्रक्चर को पैच करें, हटाए गए TKIP को AES-CCMP से बदलें, और फर्मवेयर को विक्रेता-समर्थित रखें। पुराने फर्मवेयर पर एक अनपैच किया गया WPA2 नेटवर्क इसकी सेटिंग्स पृष्ठ के सुझाव की तुलना में वास्तविक दुनिया में अधिक कमजोर स्थिति है।
WPA3 शेयर-सीक्रेट समस्या को भी ठीक नहीं करता है। यह रेडियो लिंक को बेहतर ढंग से सुरक्षित करता है, लेकिन प्रत्येक पूर्व कर्मचारी द्वारा जाना जाने वाला WPA3-Personal पासफ्रेज अभी भी आपको कोई प्रति-व्यक्ति जवाबदेही नहीं देता है और इसे बंद करने के लिए कोई व्यक्तिगत स्विच नहीं प्रदान करता है।
साझा कीज़, पहचान और प्रमाणपत्रों की तुलना
एक WPA लेबल आपको यह नहीं बताता कि कौन नेटवर्क पर आ सकता है या वे कहाँ तक पहुँच सकते हैं। एक्सेस कंट्रोल पहचान विधि, नेटवर्क नीति और क्रेडेंशियल्स को कितनी जल्दी निरस्त किया जा सकता है, इस पर निर्भर करता है। एक साझा पासफ्रेज ट्रैफ़िक को एन्क्रिप्ट कर सकता है, लेकिन किसी एक पूर्व कर्मचारी को हटाने के लिए इसे हर डिवाइस के लिए बदलना पड़ सकता है। पहचान आधारित पहुँच के साथ, एक प्रशासक अन्य कनेक्शनों को प्रभावित किए बिना किसी खाते, प्रमाणपत्र या डिवाइस कुंजी को अक्षम कर सकता है।
| पहुंच मॉडल | रद्दीकरण | प्रति-व्यक्ति जवाबदेही | ऑनबोर्डिंग प्रयास | पुराने उपकरण का समर्थन |
|---|---|---|---|---|
| साझा PSK (WPA2/WPA3-Personal) | साइट-व्यापी पासवर्ड परिवर्तन | कोई नहीं | कम | अच्छा |
| iPSK | एक डिवाइस कुंजी रद्द करें | प्रति डिवाइस, प्रति व्यक्ति नहीं | मध्यम | अच्छा |
| प्रमाणपत्रों के साथ 802.1X | प्रमाणपत्र या डिवाइस रद्द करें | प्रति डिवाइस | पहले उच्च | पुराने क्लाइंट्स के लिए सीमित |
| डायरेक्टरी लॉगिन (Microsoft Entra ID, Google Workspace, Okta) के साथ 802.1X | डायरेक्टरी खाता अक्षम करें | प्रति उपयोगकर्ता | मध्यम | सीमित जहाँ EAP असमर्थित है |
| Passpoint / OpenRoaming | प्रदाता पर पहचान रद्द करें | प्रति उपयोगकर्ता, पहचान प्रदाता के माध्यम से | उपयोगकर्ताओं के लिए कम | Passpoint-सक्षम उपकरणों की आवश्यकता है |
| Captive Portal | सत्र या वाउचर समाप्त करें | प्रति वाउचर या खाता, कमजोर डिवाइस नियंत्रण | कम | अच्छा |
प्रत्येक मॉडल आपको दिन-प्रतिदिन कितना खर्च देता है
साझा PSK को तैनात करना तेज़ है, लेकिन जब एक्सेस बदलने की आवश्यकता होती है तो इसे प्रबंधित करना महंगा होता है। डिवाइस एक ही पासफ़्रेज़ से कनेक्ट होते हैं, इसलिए कोई जाने वाला कर्मचारी, ठेकेदार या लीक हुआ क्रेडेंशियल पूरी साइट में बदलाव का कारण बन सकता है। इसके बाद हर वैध डिवाइस को नए पासवर्ड की आवश्यकता होती है।
iPSK एक परिचित पासफ्रेज सेटअप को बनाए रखते हुए प्रत्येक डिवाइस को एक अलग कुंजी देता है। यह टेलीविज़न, बिल्डिग कंट्रोल और अन्य उपकरणों के लिए उपयुक्त है जो एंटरप्राइज प्रमाणीकरण का उपयोग नहीं कर सकते हैं। एक व्यवस्थापक एक डिवाइस की कुंजी रद्द कर सकता है, लेकिन वह कुंजी डिवाइस की पहचान करती है, न कि उसका उपयोग करने वाले व्यक्ति की।
प्रमाणपत्रों के साथ 802.1X एक प्रबंधित डिवाइस को प्रामाणिक करता है। सेटअप में अधिक कार्य लगता है क्योंकि प्रमाणपत्र सही ढंग से जारी, नवीनीकृत और रद्द किए जाने चाहिए। एक बार तैनात होने के बाद, किसी खोए हुए या सेवानिवृत्त डिवाइस को उपयोगकर्ताओं के पासवर्ड बदले या पूरी साइट को री-की किए बिना हटाया जा सकता है।
Entra ID, Google Workspace या Okta के माध्यम से डायरेक्टरी से जुड़ा 802.1X नेटवर्क एक्सेस को किसी व्यक्ति के अकाउंट से जोड़ता है। ऑफबोर्डिंग के दौरान उस अकाउंट को अक्षम करें, और अन्य उपयोगकर्ताओं को बाधित किए बिना उसकी पहुंच हटाई जा सकती है। पहचान जीवनचक्र और नेटवर्क नीति के बीच का संबंध कर्मचारियों, मेहमानों और किरायेदारों के लिए पहचान-आधारित नेटवर्किंग के लिए केंद्रीय है। केवल प्रमाणीकरण ही पहुंच को परिभाषित नहीं करता है: नेटवर्क नीति और विभाजन लागू करें ताकि प्रत्येक पहचान केवल उन्हीं प्रणालियों तक पहुंच सके जिनकी उसे आवश्यकता है।
अस्पताल ठेकेदार परीक्षण
एक व्यावहारिक उदाहरण के रूप में 300-बेड वाले अस्पताल पर विचार करें। एक ठेकेदार को एक निश्चित परियोजना के लिए वायरलेस पहुँच की आवश्यकता होती है, नैदानिक उपकरणों को निर्बाध कनेक्टिविटी की आवश्यकता होती है, और सुविधाओं के उपकरण भौतिक नेटवर्क इंफ्रास्ट्रक्चर को साझा करते हैं। जब अनुबंध समाप्त हो जाता है, तो इन्फ्यूजन पंप, पहियों पर वर्कस्टेशन या बिल्डिंग सेंसर को री-की किए बिना ठेकेदार की पहुँच को हटा दिया जाना चाहिए।
एक साझा स्टाफ पासफ़्रेज़ इसे कठिन बना देता है जब तक कि अस्पताल पूरी साइट पर इसे बदल न दे। एक डायरेक्टरी अकाउंट प्रशासकों को पहचान को अक्षम करके ठेकेदार की पहुँच को हटाने की अनुमति देता है। डिवाइस प्रमाणपत्र एक अलग आवश्यकता को पूरा करते हैं: नैदानिक उपकरण एक डिवाइस के रूप में प्रमाणित होते हैं और जब कोई कर्मचारी सदस्य छोड़ता है तब भी जुड़े रहते हैं। अलग-अलग नेटवर्क नीतियों को अभी भी यह नियंत्रित करना चाहिए कि प्रत्येक खाता या डिवाइस कहाँ तक पहुँच सकता है।
UK Government wireless network security standard SS-019 वायरलेस सुरक्षा आवश्यकताओं के लिए एक संदर्भ है। व्यावहारिक मार्गदर्शन के रूप में, जब क्लाइंट इसका समर्थन करते हैं तो WPA3-Enterprise चुनें, या जहाँ पुराने क्लाइंट्स को आवश्यकता हो वहाँ AES-CCMP के साथ WPA2-Enterprise चुनें। उस विकल्प को डिज़ाइन का एक हिस्सा मानें, न कि इस बात का प्रमाण कि एक्सेस ठीक से नियंत्रित है।
क्लाइंट समर्थन एक वास्तविक सीमा निर्धारित करता है। EAP और प्रमाणपत्र-आधारित पहुँच के लिए प्रत्येक डिवाइस पर सक्षम सप्लिकेंट्स और विश्वसनीय प्रोविजनिंग की आवश्यकता होती है। पुराने हैंडसेट, एम्बेडेड कंट्रोलर और कई IoT डिवाइस उनका समर्थन नहीं कर सकते हैं। पूरे नेटवर्क के लिए पहुँच को कमजोर करने के बजाय, उन उपकरणों को एक उपयुक्त कुंजी के साथ एक अलग सेगमेंट पर रखें, और प्रतिबंधित करें कि वह सेगमेंट कहाँ तक पहुँच सकता है।
एंक्रिप्शन इस बात का उत्तर देता है कि क्या ट्रैफिक को हवा में पढ़ा जा सकता है। पहचान इस बात का उत्तर देती है कि क्या इस व्यक्ति या डिवाइस को यहाँ होना भी चाहिए या नहीं।
उद्योग द्वारा अनुशंसित सुरक्षा प्रकार
अपने संचालन के निकटतम सेक्टर रो (sector row) से शुरू करें, फिर अपनी सबसे पुरानी डिवाइस श्रेणी पर फ़ॉलबैक लॉजिक लागू करें। यह पैटर्न सुसंगत है। स्टाफ और प्रबंधित डिवाइस पहचान-आधारित एक्सेस पर चले जाते हैं, मेहमानों को एन्क्रिप्टेड लेकिन पृथक (isolated) एक्सेस मिलता है, और पुराने उपकरणों को पूरे नेटवर्क को डाउनग्रेड करने के लिए मजबूर करने के बजाय अपनी खुद की कुंजी या सेगमेंट मिलता है।
| क्षेत्र (Sector) | प्राथमिक प्रकार | पुराने (Legacy) उपकरणों के लिए फ़ॉलबैक | मुख्य नियंत्रण |
|---|---|---|---|
| होटल और बार | कर्मचारियों के लिए Passpoint या 802.1X, मेहमानों के लिए iPSK के साथ WPA3 या WPA2 | टीवी और डोर सिस्टम के लिए iPSK कुंजियाँ | अतिथि नेटवर्क को संपत्ति प्रणालियों से अलग रखा गया है |
| रिटेल और शॉपिंग सेंटर | कर्मचारी उपकरणों के लिए 802.1X, खरीदारों के लिए Passpoint या पोर्टल | स्कैनर और पॉइंट-ऑफ़-सेल के लिए iPSK | भुगतान प्रणालियों को अतिथि नेटवर्क से बाहर रखा गया है |
| स्वास्थ्य सेवा (Healthcare) | क्लिनिकल उपकरणों के लिए डिवाइस प्रमाणपत्रों के साथ 802.1X | मेडिकल और बिल्डिंग IoT के लिए समर्पित सेगमेंट | सेगमेंटेशन और पैच चक्र |
| परिवहन हब और स्टेडियम | कैरियर ऑफ़लोड के साथ Passpoint और OpenRoaming | TLS पर Captive Portal | केवल एन्क्रिप्शन नहीं, बल्कि क्षमता और रोमिंग |
| आवासीय, BTR और छात्र आवास | प्रति निवासी WPA3-Personal या iPSK | स्मार्ट लॉक और पुराने टीवी के लिए iPSK | बाहर जाने (move-out) पर कुंजियाँ रद्द की जाती हैं |
| कॉर्पोरेट कार्यालय | 802.1X के साथ WPA3-Enterprise या WPA2-Enterprise | क्लाइंट आइसोलेशन के साथ अलग अतिथि SSID | डायरेक्टरी-लिंक्ड रद्दीकरण |
| मल्टी-टेनेंट स्थान | कर्मचारियों के लिए SSO के साथ प्रति किरायेदार iPSK | जहाँ हार्डवेयर अनुमति देता है वहाँ प्रति किरायेदार अलग SSID | परीक्षण किया गया किरायेदार अलगाव (Tenant isolation) |
डिफ़ॉल्ट को कमजोर किए बिना फ़ॉलबैक लागू करना
होटल यह दिखाते हैं कि एक उत्तर शायद ही कभी पूरी साइट के लिए उपयुक्त होता है। स्टाफ को निरसनीय (revocable) एक्सेस की आवश्यकता होती है, मेहमानों को कम-घर्षण एन्क्रिप्टेड एक्सेस की आवश्यकता होती है, और इन-रूम टीवी या दरवाजे के सिस्टम केवल एक पासफ़्रेज़ को संभाल सकते हैं। कर्मचारियों के लिए Passpoint या 802.1X का उपयोग करें, गेस्ट ट्रैफ़िक को प्रॉपर्टी मैनेजमेंट सिस्टम से दूर रखें, और रूम हार्डवेयर को व्यक्तिगत रूप से निरसनीय iPSK कुंजियों पर रखें।
रिटेल की सीमा अधिक स्पष्ट है। कर्मचारियों के हैंडहेल्ड 802.1X पर होने चाहिए जहाँ वे इसका समर्थन करते हैं, स्कैनर और पॉइंट-ऑफ़-सेल टर्मिनल एक प्रतिबंधित सेगमेंट पर iPSK का उपयोग कर सकते हैं, और खरीदार की पहुंच कभी भी भुगतान प्रणालियों के लिए एक मार्ग नहीं बननी चाहिए। खरीदार नेटवर्क की सुविधा अप्रासंगिक है यदि इसकी फ़ायरवॉल नीति गलत है।
कार्यालयों के लिए, सबसे बड़ा परिचालन लाभ वायरलेस एक्सेस को उस डायरेक्टरी से जोड़ने से मिलता है जिसका उपयोग लोग पहले से ही ईमेल और एप्लिकेशन के लिए करते हैं। डायरेक्टरी-आधारित एक्सेस और निरसन के साथ स्टाफ WiFi के लिए एक समर्पित डिज़ाइन ऑफबोर्डिंग को एक अलग नेटवर्क टिकट की बजाय केवल एक ही कार्रवाई बना देता है जिसे कोई भूल सकता है।
हेल्थकेयर और आवासीय स्थल एक ही डिवाइस समस्या के दो अलग छोरों पर हैं। अस्पताल आसानी से क्लिनिकल या बिल्डिंग उपकरणों को बदल नहीं सकते हैं, इसलिए प्रमाणपत्र प्रबंधित क्लिनिकल उपकरणों को कवर करते हैं और एक समर्पित सेगमेंट बाकी को शामिल करता है। छात्र आवास और निर्माण-से-किराया (build-to-rent) योजनाओं में रहने वाले अक्सर बदलते रहते हैं, इसलिए प्रति-निवासी कुंजी जो बाहर जाने पर समाप्त हो जाती है, वह सभी को ऐसे एंटरप्राइज लॉगिन में फिट करने से अधिक महत्वपूर्ण है जिसका उनका गेमिंग कंसोल समर्थन नहीं करेगा।
चयन की पुनः जांच कब करें
इनमें से किसी के भी बदलने पर मैपिंग पर दोबारा विचार करें:
- नई डिवाइस श्रेणियां: एक नए भुगतान टर्मिनल, लॉक सिस्टम या मेडिकल डिवाइस को अपने स्वयं के सेगमेंट या की (key) मॉडल की आवश्यकता हो सकती है।
- कर्मचारियों का अधिक टर्नओवर: मौसमी भर्ती या ठेकेदारों के भारी उपयोग से साझा पासफ़्रेज़ को नियंत्रित करना महंगा हो जाता है।
- बिना पैच वाले लेगेसी उपकरण: जिन उपकरणों को कभी अपडेट नहीं मिलते हैं, उन्हें व्यापक नेटवर्क पहुंच के बजाय कड़े नियंत्रण की आवश्यकता होती है।
- किरायेदारी में बदलाव: नए किरायेदारों या निवासियों को नई कुंजियों (keys) और एक अलगाव परीक्षण (isolation test) को ट्रिगर करना चाहिए।
एक आदर्श प्रोटोकॉल आरेख तक पहुँचने के लिए प्रत्येक एंडपॉइंट को बदलना अधिकांश स्थानों में व्यावहारिक नहीं है। प्रत्येक डिवाइस वर्ग को सबसे मजबूत मॉडल में मैप करें जिसका वह व्यवहार में समर्थन कर सकता है, फिर एक कमजोर या अप्रबंधनीय वर्ग जहां तक पहुंच सकता है उसे सीमित करने के लिए विभाजन (segmentation) का उपयोग करें।
अपने वर्तमान Wi-Fi सेटअप का ऑडिट करें
एक WPA लेबल और एक गेस्ट SSID यह साबित नहीं करते हैं कि पहुंच नियंत्रित है। प्रत्येक नेटवर्क के एन्क्रिप्शन, इसके द्वारा स्वीकार की जाने वाली पहचान, उन सिस्टम्स तक जहाँ इसके क्लाइंट पहुँच सकते हैं, और आप कितनी तेज़ी से पहुंच रद्द कर सकते हैं, इसके लिए उसका ऑडिट करें। राउटर या कंट्रोलर कॉन्फ़िगरेशन से शुरुआत करें, फिर फोन या लैपटॉप से कनेक्शन की जांच करें।
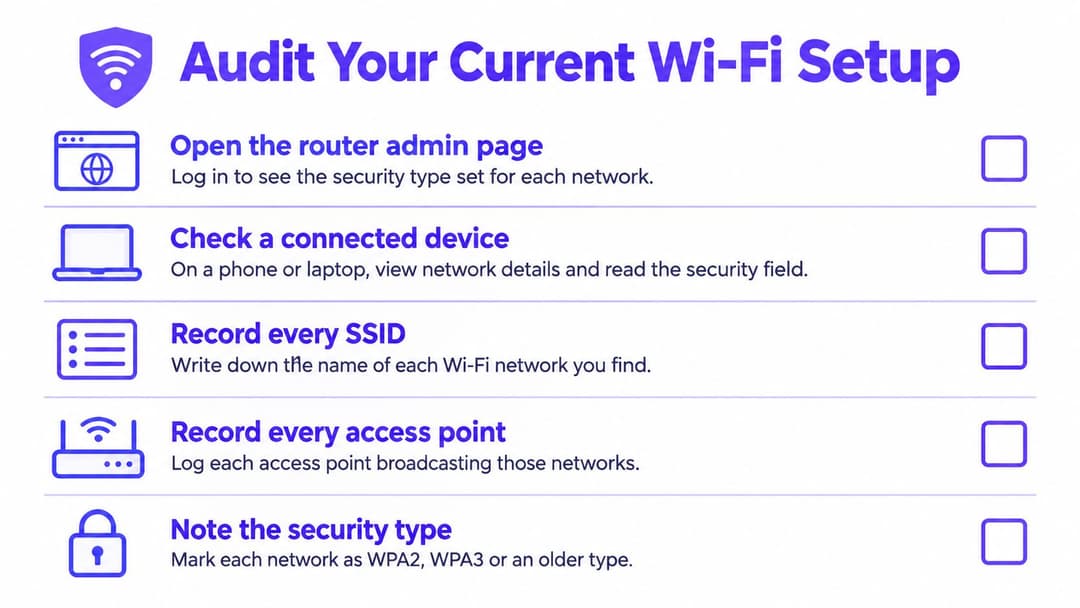
कुछ भी बदलने से पहले इन्वेंट्री बनाएं
प्रत्येक SSID और एक्सेस प्वाइंट को रिकॉर्ड करें, जिसमें भूले हुए परीक्षण नेटवर्क और WEP या TKIP सेटिंग्स शामिल हैं जिन्हें उन उपकरणों के लिए छोड़ दिया गया है जिन्हें कोई पहचान नहीं सकता है। कनेक्टेड डिवाइसों को वर्ग के अनुसार समूहित करें: कर्मचारी लैपटॉप और फोन, गेस्ट डिवाइस, भुगतान टर्मिनल, क्लिनिकल उपकरण, भवन प्रबंधन और सामान्य IoT। एक डिवाइस वर्ग जो आधुनिक प्रमाणीकरण का समर्थन नहीं कर सकता है, उसे कर्मचारी नेटवर्क तक पहुँच की नहीं, बल्कि एक सीमित फ़ॉलबैक की आवश्यकता हो सकती है।
एक्सेस पॉइंट या कंट्रोलर पर, प्रत्येक SSID के लिए कॉन्फ़िगर किए गए सुरक्षा मोड को रिकॉर्ड करें। कनेक्टेड डिवाइस पर, नेटवर्क विवरण खोलें और प्रदर्शित सुरक्षा प्रकार की जांच करें: WEP या TKIP लेगेसी सुरक्षा को दर्शाता है; WPA2-Personal या WPA2-Enterprise WPA2 की पहचान करता है, जबकि WPA3-Personal या WPA3-Enterprise WPA3 की पहचान करता है। ऑपरेटिंग सिस्टम के आधार पर लेबल भिन्न हो सकते हैं, इसलिए अस्पष्ट परिणामों की पुष्टि के लिए कंट्रोलर कॉन्फ़िगरेशन का उपयोग करें। एक्सेस पॉइंट, कंट्रोलर और प्रतिनिधि क्लाइंट के लिए फ़र्मवेयर संस्करण भी रिकॉर्ड करें। पुराने फ़र्मवेयर पर एक सही प्रोटोकॉल एक पूर्ण नियंत्रण नहीं है।
आपकी प्राथमिकताओं को निर्धारित करने वाली पांच जांचें
- आंतरिक पहुंच एन्क्रिप्टेड है: आंतरिक प्रणालियों तक पहुँचने के लिए उपयोग किए जाने वाले खुले, WEP या TKIP नेटवर्क हटाएं। एक खुला अतिथि SSID केवल तभी रह सकता है जब TLS ट्रैफ़िक की सुरक्षा करता है और परीक्षण अतिथि अलगाव की पुष्टि करता है।
- फ़र्मवेयर अद्यतन है: केवल एक डिवाइस नहीं, बल्कि एक्सेस पॉइंट, कंट्रोलर और प्रतिनिधि क्लाइंट की जाँच करें।
- अतिथि अलगाव काम करता है: एक अतिथि के रूप में कनेक्ट करें और कर्मचारियों, भुगतान और भवन प्रणालियों तक पहुंच के साथ-साथ अन्य अतिथि क्लाइंट्स की दृश्यता का परीक्षण करें।
- कर्मचारी पहुँच पहचान का पालन करती है: एक परीक्षण खाते को अक्षम करें और सत्यापित करें कि उसके उपयोगकर्ता की WiFi पहुँच तुरंत समाप्त हो जाती है।
- IoT पहुँच सीमित है: पुष्टि करें कि डिवाइस इन्वेंट्री अद्यतन है, अज्ञात डिवाइस दिखाई दे रहे हैं, और IoT डिवाइस एक अलग कुंजी या सीमित सेगमेंट का उपयोग करते हैं।
केवल एक गेस्ट SSID आइसोलेशन साबित नहीं करता है। जांच केवल तभी पास करें जब कोई गेस्ट डिवाइस आंतरिक पतों या अन्य क्लाइंट्स तक न पहुँच सके जिन्हें उसे नहीं देखना चाहिए। रिकॉर्ड करें कि कौन या क्या प्रत्येक SSID को प्रमाणित करता है, वे कनेक्शन कहाँ तक पहुँच सकते हैं, और एक्सेस कैसे रद्द किया जाता है। जोखिम के आधार पर विफलताओं को रैंक करें, फिर माइग्रेशन प्राथमिकताएं निर्धारित करने के लिए उस इन्वेंट्री का उपयोग करें।
डिवाइस को प्रभावित किए बिना पुराने नेटवर्क को माइग्रेट करना
एक WPA3 लेबल यह साबित नहीं करता है कि नेटवर्क सुरक्षित है, और एक अलग गेस्ट SSID अलगाव की गारंटी नहीं देता है। उस क्रम में माइग्रेट करें जो कमजोर सेटिंग्स को हटाता है, उन उपकरणों को सीमित करता है जो आधुनिक प्रमाणीकरण का समर्थन नहीं कर सकते हैं, और फिर कर्मचारियों और मेहमानों के कनेक्ट होने के तरीके को बदलता है। पूरे समय पहुँच और निरसन का परीक्षण करें। यह अनुक्रम नाजुक उपकरणों की रक्षा करता है और विफलताओं को एक साझा नेटवर्क को पुनर्स्थापित करने का कारण बनने से पहले दृश्यमान बनाता है।
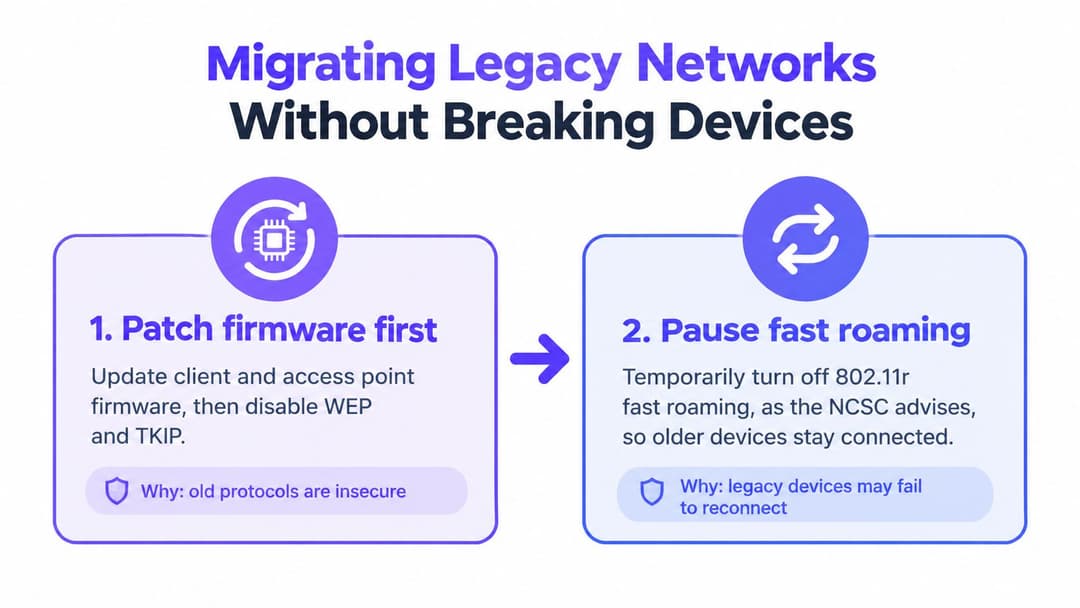
क्रम से छह चरण
- फ़र्मवेयर को पैच करें और WEP और TKIP को अक्षम करें: ऑथेंटिकेशन बदलने से पहले क्लाइंट और एक्सेस पॉइंट फ़र्मवेयर को अपडेट करें। 802.11r फ़ास्ट रोमिंग या रिपीटर सेटिंग्स बदलने से पहले अपने फ़र्मवेयर के लिए वेंडर गाइडलाइंस की जांच करें। प्रोटोकॉल सेटिंग्स कमजोर या असमर्थित सॉफ़्टवेयर की भरपाई नहीं कर सकती हैं।
- विरासत (लेगेसी) डिवाइस क्लास को सीमित करें: जो उपकरण आधुनिक ऑथेंटिकेशन का उपयोग नहीं कर सकते, उन्हें iPSK या सख्त गंतव्य नियमों वाले समर्पित SSID पर ले जाएं। साझा इन्फ्रास्ट्रक्चर पर व्यक्तिगत डिवाइस कुंजियों के लिए xPSK एक टेलीविजन या लॉक को पूरे परिसर में एक ही सीक्रेट साझा किए बिना पासफ़्रेज़ का उपयोग करने की अनुमति देता है। यदि संभव हो तो प्रत्येक डिवाइस के लिए एक अलग कुंजी सेट करें, ताकि आप दूसरों को बाधित किए बिना एक्सेस रद्द कर सकें।
- कर्मचारियों को डायरेक्टरी से जुड़े 802.1X पर स्थानांतरित करें: एक्सेस को Entra ID, Google Workspace या Okta से जोड़ें ताकि सामान्य ऑफ़बोर्डिंग से नेटवर्क एक्सेस भी हट जाए। Purple और अन्य वेंडर मूल या डायरेक्टरी आधारित विकल्प ऑथेंटिकेशन लेयर प्रदान कर सकते हैं। सत्यापित करें कि खाता अक्षम करने से वास्तव में WiFi एक्सेस ब्लॉक हो जाता है, न कि यह मान लें कि डायरेक्टरी कनेक्शन स्वतः एक्सेस रद्द कर देता है।
- अतिथियों को एन्क्रिप्टेड, पृथक (आइसोलेटेड) एक्सेस पर स्थानांतरित करें: जहां वेन्यू और क्लाइंट डिवाइस उनका समर्थन करते हैं, वहां Passpoint या OpenRoaming का उपयोग करें। अन्यथा, TLS पर एक Captive Portal प्रदान करें, क्लाइंट आइसोलेशन सक्षम करें, और अतिथि उपकरणों को अविश्वसनीय मानें। पुष्टि करें कि एक्सेस नीति यह सीमित करती है कि अतिथि कहां तक पहुंच सकते हैं।
- ट्रांजिशन मोड का परीक्षण करें, फिर इसे हटा दें: WPA2/WPA3 ट्रांजिशन मोड सक्षम करें और प्रत्येक डिवाइस क्लास का परीक्षण करें। जहां क्लाइंट अनुमति दें, वहां केवल WPA3 पर जाएं। यह रिकॉर्ड करें कि कौन सी विशिष्ट डिवाइस क्लास उस बदलाव को रोकती है, और डिफ़ॉल्ट रूप से ट्रांजिशन मोड को लागू रखने के बजाय इसे हल करने के लिए एक योजना बनाएं।
- अतिथि डिवाइस से आइसोलेशन का परीक्षण करें: एक अतिथि के रूप में जुड़ें और आंतरिक पते, अन्य अतिथियों, एक्सेस पॉइंट मैनेजमेंट इंटरफेस और परिचालन प्रणालियों तक पहुंचने का प्रयास करें। फ़ायरवॉल और VLAN नियमों को तब तक समायोजित करें जब तक कि प्रत्येक प्रतिबंधित मार्ग विफल न हो जाए। एक अवरुद्ध कनेक्शन केवल तभी सार्थक है जब नेटवर्क नीति के कारण विफलता हुई हो, न कि किसी अस्थायी क्लाइंट समस्या के कारण।
60-कमरों के होटल का व्यावहारिक उदाहरण
एक 60-कमरों वाले होटल के पास पूरे शहर में ज्ञात एक साझा गेस्ट पासफ़्रेज़ है, उसी नेटवर्क पर एक टिल (कैश रजिस्टर) है, और पुराने टीवी हैं जो एंटरप्राइज लॉगिन का उपयोग नहीं कर सकते हैं। होटल अतिथि कमरों को प्रति-कमरा या प्रति-डिवाइस iPSK पर स्थानांतरित करता है, टिल को एक प्रतिबंधित सेगमेंट पर रखता है, और कर्मचारियों को डायरेक्टरी-लिंक की गई पहुँच पर रखता है। प्रत्येक टीवी एक कुंजी रखता है जिसका वह उपयोग कर सकता है, जबकि एक खोई हुई कुंजी को पूरी संपत्ति में पहुँच बदले बिना रद्द किया जा सकता है।
नियंत्रणों का परीक्षण करने के बाद ही प्रोजेक्ट पूरा होता है। गेस्ट नेटवर्क से जुड़ें और पुष्टि करें कि टिल और स्टाफ सिस्टम तक पहुँचा नहीं जा सकता है। एक कमरे की कुंजी रद्द करें और सत्यापित करें कि यह अब पहुँच प्रदान नहीं करती है। इस बात के प्रमाण के रूप में परीक्षण परिणामों को रखें कि विभाजन और पहचान नियंत्रण काम करते हैं।
एक अलग SSID एक नाम है। आइसोलेशन एक परीक्षण किया गया फ़ायरवॉल और राउटिंग परिणाम है।
UK सरकार के 2025 साइबर सुरक्षा उल्लंघनों के सर्वेक्षण में बताया गया है कि GOV.UK पर साइबर सुरक्षा उल्लंघन सर्वेक्षण 2025 के परिणामों के अनुसार, 93% संगठनों के पास कर्मचारियों और आगंतुकों के लिए अलग WiFi था। एक अलग नेटवर्क नाम यह स्थापित नहीं करता है कि VLAN नियम अवांछित ट्रैफ़िक को रोकते हैं, कि क्लाइंट एक-दूसरे तक नहीं पहुंच सकते हैं, या पूर्व ठेकेदारों ने पहुंच खो दी है।
यदि आपकी ऑडिट चेकलिस्ट में कमियाँ पाई गईं, तो कमजोर सेटिंग्स से शुरुआत करें और माइग्रेशन चरणों के माध्यम से काम करें, यह रिकॉर्ड करते हुए कि किन उपकरणों और पहुँच पथों पर अभी भी ध्यान देने की आवश्यकता है। यदि जांच सफल रही, तो परीक्षण जारी रखें: एक त्रैमासिक समीक्षा निर्धारित करें, नेटवर्क परिवर्तनों के बाद अलगाव का पुन: परीक्षण करें, और जब नए उपकरण वर्ग दिखाई दें तो डिवाइस इन्वेंट्री को अपडेट करें। कॉन्फ़िगरेशन बहाव एक मजबूत डिज़ाइन को भी अमान्य कर सकता है, चाहे नेटवर्क कोई भी WPA संस्करण विज्ञापित करता हो।
यदि साझा पासफ़्रेज़, धीमी ऑफबोर्डिंग, या अनपरीक्षित गेस्ट आइसोलेशन अभी भी आपके नेटवर्क को एक साथ बांधे हुए हैं, तो Purple स्टाफ और मेहमानों के लिए पहचान-आधारित एक्सेस, पुराने उपकरणों के लिए प्रति-डिवाइस कुंजियाँ, और Entra ID, Google Workspace, या Okta के माध्यम से डायरेक्टरी-लिंक्ड निरसन प्रदान करता है। माइग्रेशन की योजना बनाने से पहले समीक्षा करें कि यह आपके मौजूदा एक्सेस पॉइंट्स के साथ कैसे काम करता है।