Der gängigste Ratschlag zum Thema WiFi ist auch der wenigste hilfreiche. "Aktivieren Sie WPA3" sagt Ihnen nichts darüber, wer weiterhin Zugriff hat, worauf angemeldete Benutzer zugreifen können oder wie schnell Sie Berechtigungen entziehen können, wenn ein Vertrag endet oder ein Bewohner auszieht.
WiFi-Sicherheitstypen sind wichtig, und einige alte Typen sollten noch heute abgeschaltet werden. Aber ein WPA3-Label oder ein separates Gast-SSID beweist für sich genommen noch keinen sicheren Zugriff. Bewerten Sie jedes Netzwerk stattdessen anhand von drei Fragen. Wer oder was hat sich authentifiziert, was kann diese Identität erreichen und wie schnell können Sie den Zugriff widerrufen?
WiFi-Sicherheitstypen im Vergleich nach Schutz und Status
Im Jahr 2016 riet die britische Regierung Organisationen davon ab, WEP einzusetzen, da es kryptographisch schwach sei, und riet vom ursprünglichen WPA ab, da dessen TKIP-Protokoll anfällig für veröffentlichte Beck-Tews- und Ohigashi-Morii-Angriffe war. Dies machte WPA2 zum praktischen Mindeststandard am Arbeitsplatz in der Richtlinie der britischen Regierung zur Freigabe drahtloser Netzwerke am Arbeitsplatz. WEP, WPA mit TKIP, WPA2 und WPA3 sind keine Variationen derselben Sache. Es sind aufeinanderfolgende Generationen mit erheblich unterschiedlichem Schutz.
| Sicherheitstyp | Schutzlevel | Status im Jahr 2026 | Typischer Einsatzbereich |
|---|---|---|---|
| Offen (keine Verschlüsselung) | Keiner, Datenverkehr über die Luftlesbar | Nicht akzeptabel | Nirgends für geschäftlichen Datenverkehr |
| WEP | Kryptografisch gebrochen | Deaktivieren | Nur für veraltete Hardware, falls überhaupt |
| WPA mit TKIP | Bekannte veröffentlichte Angriffe | Deaktivieren | Keiner |
| WPA2-Personal (PSK, AES-CCMP) | Stark mit langer Passphrase, ein Schlüssel für alle Nutzer geteilt | Grundstandard | Kleine Büros, Homeoffice, gemischte ältere Clients |
| WPA3-Personal (SAE) | Widersteht Offline-Passphrase-Rateversuchen | Bevorzugt, wo Clients es unterstützen | Moderne Homeoffices und kleine Büros |
| WPA2/WPA3-Enterprise (802.1X) | Anmeldedaten pro Nutzer oder Gerät | Standard für Unternehmen | Personal und verwaltete Geräte |
| Passpoint / OpenRoaming | Verschlüsselte automatische Anmeldung über EAP | Wachsend, zertifizierungsbasiert | Veranstaltungsorte, Transportwesen, Carrier-Offloading |
| iPSK | Eindeutiger Schlüssel pro Gerät auf einer SSID | Praktisch für Bestandsgeräte und IoT | Hotellerie, Wohnbereiche, IoT |
| Captive Portal auf offener SSID | Web-Anmeldung, Funkverbindung nicht verschlüsselt | Alleine schwach | Gästezugang, nur mit Isolierung und TLS |
Veraltete Protokolle, die zuerst entfernt werden sollten
Offene Netzwerke, WEP und WPA mit TKIP fallen in dieselbe praktische Kategorie, auch wenn sie auf unterschiedliche Weise versagen. Ein offenes Netzwerk verschlüsselt nichts über die Luft. WEP verschlüsselt schlecht, und TKIP hält eine Reihe bekannter Angriffe aufrecht, lange nachdem bessere Chiffren zum Standard wurden.
Die Richtlinien für britische Verbraucher und den öffentlichen Sektor weisen in dieselbe Richtung. WPA2 oder WPA3 wird empfohlen, WEP und WPA sollten nicht verwendet werden, und ein Netzwerk sollte nicht unverschlüsselt auf Open eingestellt sein, wie in den Hinweisen des Information Commissioner's Office zur WiFi-Sicherheit dargelegt. Wenn Sie eine dieser drei Konfigurationen auf einer aktiven SSID finden, geht es nicht darum, welche davon optimiert werden muss. Die Entscheidung lautet, durch welchen modernen Typ sie ersetzt wird und wie mit den Geräten verfahren wird, die darauf angewiesen waren.
Typen mit gemeinsam genutztem Schlüssel für Privathaushalte und kleine Standorte
WPA2-Personal mit AES-CCMP und WPA3-Personal mit SAE basieren beide auf einem Passwort, das sich alle teilen. Dieses Modell ist dort praktikabel, wo die Benutzergruppe klein, stabil und vertrauenswürdig ist, wie z. B. zu Hause oder in einem kleinen Büro mit wenigen Ein- und Austritten. Es wird als Betriebsmodell - nicht als Kryptografie - schwächer, wenn Dutzende von Mitarbeitern, Auftragnehmern, Gästen oder Bewohnern dasselbe Geheimnis kennen.
Ein langes, einzigartiges Passwort hilft bei WPA2-Personal erheblich. Es bietet Ihnen jedoch keine individuelle Zuordenbarkeit. Wenn jemand das Unternehmen verlässt, besteht die einzige saubere Möglichkeit des Widerrufs darin, den Schlüssel für alle zu ändern und jedes berechtigte Gerät neu zu verbinden.
Identitätsbasierte Typen für Unternehmen und Standorte
WPA2/WPA3-Enterprise mit 802.1X, Passpoint und OpenRoaming binden den Zugang an eine Identität oder ein bereitgestelltes Profil statt an ein einzelnes, wiederverwendbares Passwort. iPSK liegt zwischen diesen beiden Welten. Jedes Gerät erhält seinen eigenen Schlüssel auf einer SSID, sodass Sie einen einzelnen Fernseher, ein Schloss oder einen Scanner entfernen können, ohne den Rest zu beeinträchtigen.
Behandeln Sie ein Captive Portal anders. Es ist eine Anmeldemethode, keine Verschlüsselung. Ein Portal in einem offenen SSID kann einen Gast identifizieren, Nutzungsbedingungen anzeigen und eine Sitzung ablaufen lassen, aber es verschlüsselt nicht die Funkverbindung. Daher benötigt es weiterhin TLS auf der Anwendungsebene und eine Netzwerkisolierung dahinter.
Praktische Regel: Prüfen Sie zuerst die Spalte Status. Entfernen Sie alles, was als deaktiviert oder nicht akzeptabel markiert ist, und wählen Sie dann die sicherste verbleibende Option, die Ihre tatsächliche Kombination aus Geräten und Benutzern unterstützt.
Der letzte Punkt verhindert ein häufiges Problem bei Audits. Teams wählen ein bevorzugtes Protokoll aus, stellen fest, dass eine Türsteuerung oder ein Scanner dieses nicht unterstützt, und stufen dann das gesamte Netzwerk herab. Behalten Sie den sicheren Standard für moderne Clients bei und isolieren Sie Ausnahmen separat.
Wie sich WPA2 und WPA3 in der Praxis unterscheiden
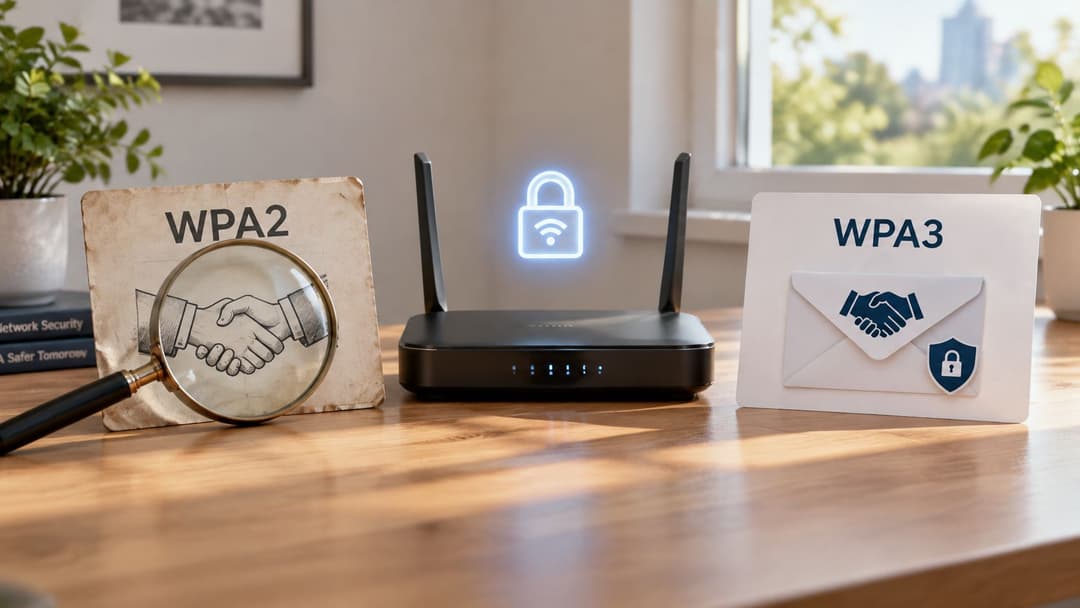
Der wesentliche Unterschied zwischen WPA2-Personal und WPA3-Personal besteht darin, was ein Angreifer tun kann, nachdem er einen Verbindungsversuch abgehört hat. WPA2 verwendet einen Pre-Shared-Key-Handshake. Ein Angreifer, der diesen Handshake abfängt, kann ihn speichern und die Passphrase offline erraten - so schnell es seine Hardware zulässt -, ohne erneut mit Ihrem Access Point zu kommunizieren.
WPA3-Personal ersetzt diesen Austausch durch Simultaneous Authentication of Equals oder SAE. Jeder Rateversuch erfordert einen neuen interaktiven Austausch mit dem Access Point. Das eliminiert den praktischen Offline-Rateangriff auf einen abgefangenen Handshake und erschwert die Ausnutzung schwacher Passphrasen, obwohl eine starke Passphrase weiterhin die richtige Wahl ist.
Was WPA3 über den Handshake hinaus bietet
WPA3 erfordert Protected Management Frames, was es erschwert, gefälschten Management-Datenverkehr gegen verbundene Clients einzusetzen. Es bietet außerdem Forward Secrecy. Wenn die Passphrase später bekannt wird, legt dieses Leck nicht automatisch zuvor aufgezeichneten Datenverkehr offen.
Es gibt strikte Vorgaben. WPA3 ist für WiFi-Geräte erforderlich, die im 6-GHz-Band arbeiten - ein Punkt, der in den Stellungnahmen des IEEE 802 LAN/MAN Standards Committee an die Ofcom zu deren Arbeitsplan 2025/26 hervorgehoben wurde. Wenn Sie eine 6-GHz-Abdeckung planen, ist die WPA3-Unterstützung keine optionale Präferenz. Sie ist Bestandteil der Anforderungen an Clients und Access Points.
Der gemischte WPA2/WPA3-Übergangsmodus ist die übliche Brücke. Er hält ältere Clients verbunden, während neuere SAE nutzen, hält aber auch einen Downgrade-Pfad offen, da WPA2 aktiviert bleibt. Nutzen Sie ihn als Migrationszustand mit einer Ausstiegsbedingung und wechseln Sie zu WPA3-only, sobald Ihr Client-Inventar dies zulässt.
Warum ein WPA2-Label kein Beweis ist
WPA2 erfordert weiterhin eine sorgfältige Konfiguration und Patching. Im Oktober 2017 berichtete das UK National Cyber Security Centre über die Offenlegung der KRACK-Schwachstelle, die WPA2-Netzwerke betraf, betonte jedoch gleichzeitig, dass WPA2 weiterhin sicherer sei als WEP oder WPA. KRACK betraf WPA2-Personal und WPA2-Enterprise gleichermaßen, sodass die Bezeichnung allein nie bewies, dass ein Client oder Access Point sicher war.
Die NCSC-Antwort ist nach wie vor die richtige betriebliche Vorlage. Patchen Sie Clients und Infrastruktur, ersetzen Sie veraltetes TKIP durch AES-CCMP und halten Sie die Firmware vom Hersteller unterstützt, wie in den Richtlinien des National Cyber Security Centre zur KRACK-Schwachstelle beschrieben. Ein ungepatchtes WPA2-Netzwerk mit veralteter Firmware ist in der Praxis in einer schwächeren Position, als seine Einstellungsseite vermuten lässt.
WPA3 löst auch nicht das Problem des gemeinsam genutzten Schlüssels. Es schützt die Funkverbindung besser, aber eine WPA3-Personal-Passphrase, die jedem ehemaligen Mitarbeiter bekannt ist, bietet Ihnen weiterhin keine personenbezogene Zurechenbarkeit und keinen individuellen Schalter zum Deaktivieren.
Gemeinsame Schlüssel, Identitäten und Zertifikate im Vergleich
Ein WPA-Label sagt Ihnen nicht, wer auf das Netzwerk zugreifen oder was diese Personen erreichen können. Die Zugriffskontrolle hängt von der Identitätsmethode, der Netzwerkrichtlinie und davon ab, wie schnell Anmeldeinformationen widerrufen werden können. Eine gemeinsam genutzte Passphrase kann den Datenverkehr zwar verschlüsseln, das Entfernen eines ehemaligen Mitarbeiters kann jedoch bedeuten, dass sie auf jedem Gerät geändert werden muss. Bei identitätsbasiertem Zugriff kann ein Administrator ein Konto, ein Zertifikat oder einen Geräteschlüssel deaktivieren, während andere Verbindungen intakt bleiben.
| Zugangsmodell | Widerruf | Personenbezogene Zurechenbarkeit | Onboarding-Aufwand | Unterstützung für Altgeräte |
|---|---|---|---|---|
| Geteilter PSK (WPA2/WPA3-Personal) | Standortweiter Passwortwechsel | Keine | Gering | Gut |
| iPSK | Einen Geräteschlüssel widerrufen | Pro Gerät, nicht pro Person | Mittel | Gut |
| 802.1X mit Zertifikaten | Zertifikat oder Gerät widerrufen | Pro Gerät | Anfangs hoch | Eingeschränkt für ältere Clients |
| 802.1X mit Verzeichnis-Login (Microsoft Entra ID, Google Workspace, Okta) | Verzeichniskonto deaktivieren | Pro Nutzer | Mittel | Eingeschränkt, wenn EAP nicht unterstützt wird |
| Passpoint / OpenRoaming | Identität beim Anbieter widerrufen | Pro Nutzer, über den Identitätsanbieter | Gering für Nutzer | Erfordert Passpoint-fähige Geräte |
| Captive Portal | Sitzung oder Voucher ablaufen lassen | Pro Voucher oder Konto, schwache Gerätekontrolle | Gering | Gut |
Was die einzelnen Modelle im täglichen Betrieb kosten
Ein gemeinsam genutzter PSK ist schnell eingerichtet, aber aufwendig zu verwalten, wenn der Zugriff angepasst werden muss. Da sich alle Geräte mit demselben Passwort verbinden, kann ein ausscheidender Mitarbeiter, ein Dienstleister oder ein bekannt gewordenes Passwort eine standortweite Änderung erforderlich machen. Jedes berechtigte Gerät benötigt dann das neue Passwort.
iPSK verleiht jedem Gerät einen separaten Schlüssel und behält gleichzeitig ein vertrautes Passphrase-Setup bei. Es eignet sich für Fernseher, Gebäudesteuerungen und andere Geräte, die keine Enterprise-Authentifizierung nutzen können. Ein Administrator kann den Schlüssel eines einzelnen Geräts widerrufen, aber der Schlüssel identifiziert das Gerät, nicht die Person, die es benutzt.
802.1X mit Zertifikaten authentifiziert ein verwaltetes Gerät. Die Einrichtung erfordert mehr Aufwand, da Zertifikate korrekt ausgestellt, erneuert und widerrufen werden müssen. Nach der Bereitstellung kann ein verlorenes oder außer Dienst gestelltes Gerät entfernt werden, ohne dass die Passwörter der Benutzer geändert oder der gesamte Standort neu verschlüsselt werden muss.
Verzeichnisangebundenes 802.1X über Microsoft Entra ID, Google Workspace oder Okta verknüpft den Netzwerkzugriff mit dem Konto einer Person. Wird dieses Konto beim Offboarding deaktiviert, kann der Zugriff entzogen werden, ohne andere Benutzer zu beeinträchtigen. Die Beziehung zwischen Identitäts-Lebenszyklus und Netzwerkrichtlinie ist zentral für identitätsbasiertes Networking für Mitarbeiter, Gäste und Mieter. Authentifizierung allein legt jedoch noch nicht die Reichweite fest: Wenden Sie Netzwerkrichtlinien und Segmentierung an, damit jede Identität nur auf die Systeme zugreifen kann, die sie tatsächlich benötigt.
Der Dienstleister-Test im Krankenhaus
Betrachten wir ein Krankenhaus mit 300 Betten als Praxisbeispiel. Ein Auftragnehmer benötigt WLAN-Zugriff für ein bestimmtes Projekt, klinische Geräte benötigen eine unterbrechungsfreie Konnektivität und die Gebäudetechnik teilt sich die physische Netzwerkinfrastruktur. Wenn der Vertrag endet, sollte der Zugriff des Auftragnehmers entfernt werden, ohne dass Infusionspumpen, mobile Arbeitsstationen oder Gebäudesensoren neu konfiguriert werden müssen.
Ein gemeinsam genutztes Mitarbeiter-Passwort macht dies schwierig, es sei denn, das Krankenhaus ändert es für den gesamten Standort. Ein Verzeichniskonto ermöglicht es Administratoren, den Zugriff des Auftragnehmers durch Deaktivieren der Identität zu entfernen. Gerätezertifikate decken einen anderen Bedarf ab: Klinische Geräte authentifizieren sich als Gerät und bleiben verbunden, wenn ein Mitarbeiter das Unternehmen verlässt. Separate Netzwerkrichtlinien müssen weiterhin steuern, worauf jedes Konto oder Gerät zugreifen kann.
Der UK Government wireless network security standard SS-019 ist eine Referenz für WLAN-Sicherheitsanforderungen. Als praktische Orientierungshilfe wählen Sie WPA3-Enterprise, wenn Clients dies unterstützen, oder WPA2-Enterprise mit AES-CCMP, wenn ältere Clients dies erfordern. Betrachten Sie diese Wahl als einen Teil des Designs und nicht als Beweis dafür, dass der Zugriff ordnungsgemäß gesteuert wird.
Die Client-Unterstützung setzt eine reale Grenze. EAP und zertifikatsbasierter Zugriff erfordern fähige Supplicants und eine zuverlässige Bereitstellung auf jedem Gerät. Ältere Handgeräte, eingebettete Controller und viele IoT-Geräte unterstützen diese möglicherweise nicht. Platzieren Sie diese Geräte auf einem separaten Segment mit einem geeigneten Schlüssel und beschränken Sie, worauf dieses Segment zugreifen kann, anstatt den Zugriff für das gesamte Netzwerk zu schwächen.
Verschlüsselung beantwortet die Frage, ob der Datenverkehr über die Luft gelesen werden kann. Identität beantwortet die Frage, ob diese Person oder dieses Gerät überhaupt hier sein sollte.
Empfohlene Sicherheitstypen nach Branche
Beginnen Sie mit der Branchenzeile, die Ihrem Betrieb am nächsten kommt, und wenden Sie dann die Fallback-Logik auf Ihre älteste Geräteklasse an. Das Muster ist einheitlich. Mitarbeiter und verwaltete Geräte wechseln zu einem identitätsbasierten Zugang, Gäste erhalten einen verschlüsselten, aber isolierten Zugang und ältere Geräte erhalten ihren eigenen Schlüssel oder ihr eigenes Segment, anstatt ein netzwerkweites Downgrade zu erzwingen.
| Branche | Primärer Typ | Fallback für Altsysteme | Wichtige Steuerung |
|---|---|---|---|
| Hotels und Bars | Passpoint oder 802.1X für Personal, WPA3 oder WPA2 mit iPSK für Gäste | iPSK-Schlüssel für Fernseher und Türsysteme | Gästenetzwerk von Gebäudesystemen isoliert |
| Einzelhandel und Einkaufszentren | 802.1X für Personalgeräte, Passpoint oder Portal für Käufer | iPSK für Scanner und Kassenleitsysteme | Zahlungssysteme vom Gästenetzwerk getrennt |
| Gesundheitswesen | 802.1X mit Gerätezertifikaten für klinische Geräte | Dediziertes Segment für Medizin- und Gebäude-IoT | Segmentierung und Patch-Zyklen |
| Knotenpunkte des öffentlichen Nahverkehrs und Stadien | Passpoint und OpenRoaming mit Carrier Offload | Captive Portal über TLS | Kapazität und Roaming, nicht Verschlüsselung allein |
| Wohnimmobilien, BTR und Studentenwohnheime | WPA3-Personal oder iPSK pro Bewohner | iPSK für Smart Locks und ältere Fernseher | Schlüssel werden beim Auszug widerrufen |
| Unternehmenszentralen und Büros | WPA3-Enterprise oder WPA2-Enterprise mit 802.1X | Separate Gast-SSID mit Client-Isolierung | Verzeichnisverknüpfte Widerrufe |
| Veranstaltungsorte mit mehreren Mietern | iPSK pro Mieter mit SSO für Personal | Separate SSID pro Mieter, sofern Hardware dies zulässt | Getestete Mieter-Isolierung |
Anwendung des Fallbacks ohne Schwächung des Standards
Hotels zeigen, warum eine einzige Antwort selten für einen gesamten Standort passt. Mitarbeiter benötigen einen widerrufbaren Zugang, Gäste benötigen einen unkomplizierten, verschlüsselten Zugang und Fernseher auf den Zimmern oder Türsysteme können oft nur mit einer Passphrase umgehen. Nutzen Sie Passpoint oder 802.1X für Mitarbeiter, halten Sie den Gästeverkehr von Property-Management-Systemen fern und weisen Sie der Zimmer-Hardware einzeln widerrufbare iPSK-Schlüssel zu.
Der Einzelhandel hat eine klarere Abgrenzung. Handgeräte des Personals gehören ins 802.1X, sofern sie es unterstützen, Scanner und Kassenterminals können iPSK in einem isolierten Segment nutzen, und der Zugang für Kunden darf niemals zu einem Pfad in Richtung der Zahlungssysteme werden. Der Komfort des Kundennetzwerks ist irrelevant, wenn dessen Firewall-Richtlinie falsch konfiguriert ist.
Für Büros ergibt sich der größte betriebliche Vorteil aus der Verknüpfung des WLAN-Zugangs mit dem Verzeichnis, das bereits für E-Mails und Anwendungen genutzt wird. Ein spezielles Konzept für Mitarbeiter-WiFi mit verzeichnisbasiertem Zugang und Widerruf macht das Offboarding zu einer einzigen Aktion statt zu einem separaten Netzwerk-Ticket, das vergessen werden könnte.
Gesundheitswesen und Wohnkomplexe befinden sich an entgegengesetzten Enden desselben Geräteproblems. Krankenhäuser können medizinische Geräte oder Gebäudetechnik nicht einfach austauschen, daher decken Zertifikate verwaltete medizinische Geräte ab, während ein dediziertes Segment den Rest aufnimmt. Studentenwohnheime und Build-to-Rent-Modelle haben häufig wechselnde Bewohner. Hier ist ein Schlüssel pro Bewohner, der beim Auszug erlischt, wichtiger, als alle in ein Enterprise-Login zu zwängen, das ihre Spielekonsole nicht unterstützt.
Wann die Auswahl erneut überprüft werden sollte
Überprüfen Sie die Zuordnung erneut, wenn sich einer dieser Faktoren ändert:
- Neue Geräteklassen: Ein neues Zahlungsterminal, Schließsystem oder Medizinprodukt benötigt möglicherweise ein eigenes Segment oder Schlüsselmodell.
- Hohe Mitarbeiterfluktuation: Saisonal vergebene Stellen oder eine intensive Nutzung von Subunternehmern machen gemeinsam genutzte Passphrasen schwer und kostspielig kontrollierbar.
- Ungepatchte Altsysteme: Geräte, die keine Updates mehr erhalten, benötigen eine strengere Isolation und keinen breiteren Netzwerkzugriff.
- Mieterwechsel: Neue Mieter oder Bewohner sollten die Erstellung neuer Schlüssel und einen Isolationstest auslösen.
Jeden Endpunkt zu ersetzen, nur um ein perfektes Protokolldiagramm zu erreichen, ist in den meisten Umgebungen unrealistisch. Ordnen Sie jede Geräteklasse dem stärksten Modell zu, das sie in der Praxis unterstützen kann, und nutzen Sie dann Segmentierung, um einzuschränken, worauf eine schwache oder nicht verwaltbare Klasse zugreifen kann.
Überprüfen Sie Ihre aktuelle WiFi-Einrichtung
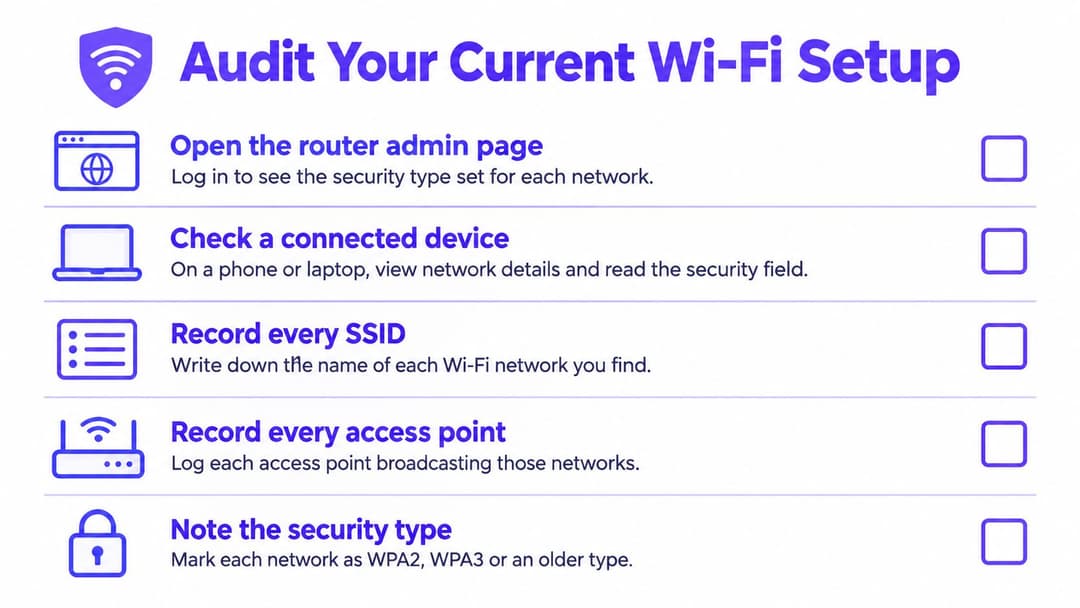
Ein WPA-Label und ein Gast-SSID beweisen nicht, dass der Zugriff kontrolliert ist. Überprüfen Sie jedes Netzwerk auf seine Verschlüsselung, die akzeptierten Identitäten, die Systeme, die seine Clients erreichen können, und wie schnell Sie den Zugriff widerrufen können. Beginnen Sie mit der Router- oder Controller-Konfiguration und testen Sie dann die Verbindung von einem Smartphone oder Laptop aus.
Bestandserfassung durchführen, bevor Änderungen vorgenommen werden
Erfassen Sie jede SSID und jeden Access Point, einschließlich vergessener Testnetzwerke und WEP- oder TKIP-Einstellungen, die für nicht identifizierbare Geräte hinterlassen wurden. Gruppieren Sie verbundene Geräte nach Klassen: Laptops und Smartphones von Mitarbeitern, Gastgeräte, Zahlungsterminals, medizinische Geräte, Gebäudemanagement und allgemeines IoT. Eine Geräteklasse, die keine moderne Authentifizierung unterstützen kann, benötigt möglicherweise einen eingeschränkten Fallback und keinen Zugriff auf das Mitarbeiternetzwerk.
Erfassen Sie auf dem Access Point oder Controller den konfigurierten Sicherheitsmodus für jedes SSID. Öffnen Sie auf einem verbundenen Gerät die Netzwerkdetails und prüfen Sie den angezeigten Sicherheitstyp: WEP oder TKIP weist auf veraltete Sicherheit hin; WPA2-Personal oder WPA2-Enterprise identifiziert WPA2, während WPA3-Personal oder WPA3-Enterprise WPA3 identifiziert. Die Bezeichnungen variieren je nach Betriebssystem, nutzen Sie daher die Controller-Konfiguration, um unklare Ergebnisse zu bestätigen. Erfassen Sie auch die Firmware-Versionen für Access Points, Controller und repräsentative Clients. Ein korrektes Protokoll auf veralteter Firmware ist keine vollständige Sicherheitsmaßnahme.
Die fünf Prüfungen, die Ihre Prioritäten festlegen
- Interner Zugriff ist verschlüsselt: Entfernen Sie offene, WEP- oder TKIP-Netzwerke, die für den Zugriff auf interne Systeme genutzt werden. Eine offene Gast-SSID darf nur bestehen bleiben, wenn TLS den Datenverkehr schützt und Tests die Gast-Isolierung bestätigen.
- Firmware ist aktuell: Überprüfen Sie Access Points, Controller und repräsentative Clients, nicht nur ein einzelnes Gerät.
- Gast-Isolierung funktioniert: Verbinden Sie sich als Gast und testen Sie den Zugriff auf Personal-, Zahlungs- und Gebäudesysteme sowie die Sichtbarkeit anderer Gast-Clients.
- Personalzugriff folgt der Identität: Deaktivieren Sie ein Testkonto und überprüfen Sie, ob der Benutzer den WiFi Zugriff umgehend verliert.
- IoT-Zugriff ist eingegrenzt: Bestätigen Sie, dass das Geräteinventar aktuell ist, unbekannte Geräte sichtbar sind und IoT-Geräte einen separaten Schlüssel oder ein eingeschränktes Segment verwenden.
Ein Gäste-SSID allein beweist keine Isolierung. Bestehen Sie die Prüfung erst, wenn ein Gäste-Gerät keine internen Adressen oder andere Clients erreichen kann, die es nicht sehen sollte. Erfassen Sie, wer oder was sich an den einzelnen SSIDs authentifiziert, was diese Verbindungen erreichen können und wie der Zugang widerrufen wird. Ordnen Sie Ausfälle nach dem Risiko ein und nutzen Sie diese Bestandsaufnahme, um Migrationsprioritäten festzulegen.
Migration veralteter Netzwerke ohne Unterbrechung für Geräte
Ein WPA3-Label beweist nicht, dass ein Netzwerk sicher ist, und eine separate Gast-SSID garantiert keine Isolierung. Migrieren Sie in einer Reihenfolge, die schwache Einstellungen entfernt, Geräte isoliert, die keine moderne Authentifizierung unterstützen, und anschließend die Art und Weise ändert, wie sich Mitarbeiter und Gäste verbinden. Testen Sie Zugriff und Widerruf durchgehend. Diese Reihenfolge schützt empfindliche Geräte und macht Fehler sichtbar, bevor sie zu einem Grund werden, wieder ein gemeinsam genutztes Netzwerk einzurichten.
Sechs Schritte in der richtigen Reihenfolge
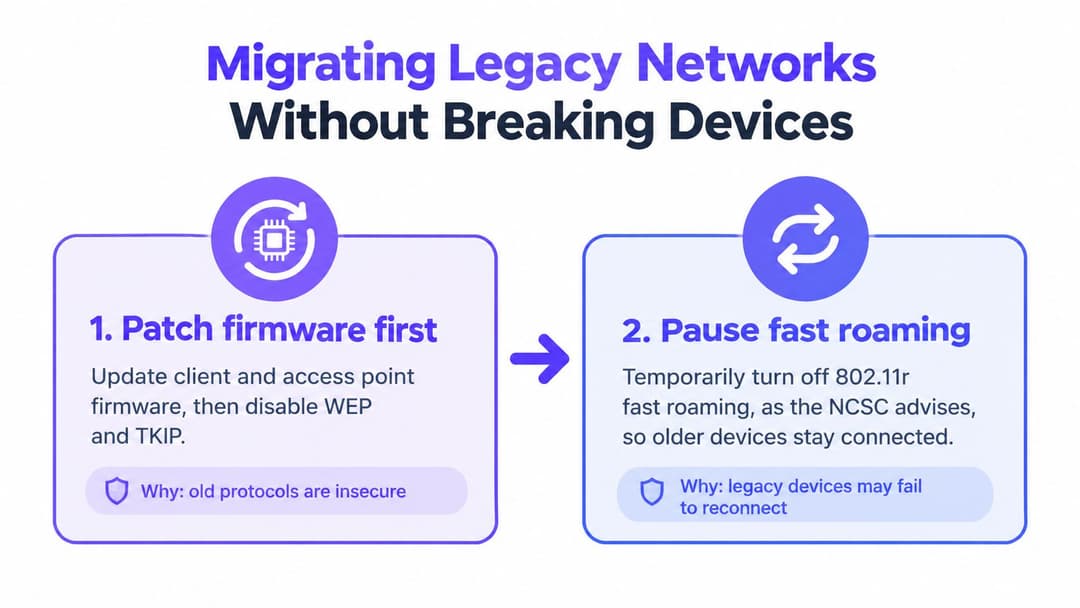
- Firmware patchen sowie WEP und TKIP deaktivieren: Aktualisieren Sie die Firmware von Clients und Access Points, bevor Sie die Authentifizierung ändern. Prüfen Sie die Herstellerhinweise für Ihre Firmware, bevor Sie Einstellungen für 802.11r Fast Roaming oder Repeater anpassen. Protokolleinstellungen können anfällige oder nicht unterstützte Software nicht kompensieren.
- Veraltete Geräteklassen isolieren: Verschieben Sie Geräte, die keine moderne Authentifizierung nutzen können, auf iPSK oder ein dediziertes SSID mit strengen Zielregeln. xPSK für individuelle Geräteschlüssel auf gemeinsamer Infrastruktur ermöglicht es einem Fernseher oder Schloss, eine Passphrase zu nutzen, ohne ein einziges Passwort im gesamten Unternehmen zu teilen. Richten Sie nach Möglichkeit für jedes Gerät einen separaten Schlüssel ein, damit Sie den Zugriff widerrufen können, ohne andere zu beeinträchtigen.
- Mitarbeiter auf verzeichnisbasierte 802.1X-Authentifizierung umstellen: Verbinden Sie den Zugriff mit Entra ID, Google Workspace oder Okta, sodass das reguläre Offboarding auch den Netzwerkzugriff entfernt. Purple und andere herstellereigene oder verzeichnisbasierte Optionen können die Authentifizierungsebene bereitstellen. Überprüfen Sie, ob das Deaktivieren eines Kontos den WiFi-Zugriff tatsächlich sperrt, anstatt davon auszugehen, dass die Verzeichnisanbindung den Widerruf automatisch steuert.
- Gäste auf verschlüsselten, isolierten Zugriff umstellen: Nutzen Sie Passpoint oder OpenRoaming, sofern Veranstaltungsort und Client-Geräte dies unterstützen. Bereitstellen Sie andernfalls ein Captive Portal über TLS, aktivieren Sie die Client-Isolierung und behandeln Sie Gastgeräte als nicht vertrauenswürdig. Bestätigen Sie, dass die Zugriffsrichtlinie die Erreichbarkeit für Gäste effektiv einschränkt.
- Übergangsmodus testen und anschließend entfernen: Aktivieren Sie den WPA2/WPA3-Übergangsmodus und testen Sie jede Geräteklasse. Wechseln Sie zu WPA3-only, wo die Clients dies zulassen. Erfassen Sie, welche spezifische Geräteklasse diese Änderung verhindert, und erstellen Sie einen Plan zur Behebung, anstatt den Übergangsmodus dauerhaft zu belassen.
- Isolierung von einem Gastgerät aus testen: Verbinden Sie sich als Gast und versuchen Sie, interne Adressen, andere Gäste, Access-Point-Verwaltungsschnittstellen und operative Systeme zu erreichen. Passen Sie Firewall- und VLAN-Regeln an, bis jede unzulässige Route fehlschlägt. Eine blockierte Verbindung ist nur dann aussagekräftig, wenn die Netzwerkrichtlinie und nicht ein vorübergehendes Client-Problem den Fehler verursacht hat.
Praxisbeispiel: Ein Hotel mit 60 Zimmern
Ein Hotel mit 60 Zimmern verfügt über ein gemeinsam genutztes Gäste-Passwort, das in der ganzen Stadt bekannt ist, eine Kasse im selben Netzwerk und ältere Fernseher, die keine Enterprise-Anmeldung nutzen können. Das Hotel stellt die Gästezimmer auf per-Zimmer- oder per-Gerät-iPSK um, platziert die Kasse in einem beschränkten Segment und belässt die Mitarbeiter auf einem mit dem Verzeichnis verknüpften Zugriff. Jeder Fernseher behält einen Schlüssel, den er verwenden kann, während ein verlorener Schlüssel widerrufen werden kann, ohne den Zugriff im gesamten Gebäude zu ändern.
Das Projekt ist erst nach dem Testen der Kontrollen abgeschlossen. Verbinden Sie sich mit dem Gastnetzwerk und bestätigen Sie, dass die Kasse und die Mitarbeitersysteme nicht erreichbar sind. Widerrufen Sie einen Zimmerschlüssel und überprüfen Sie, dass er keinen Zugriff mehr gewährt. Bewahren Sie die Testergebnisse als Nachweis dafür auf, dass Segmentierung und Identitätskontrollen funktionieren.
Ein separates SSID ist nur ein Name. Isolierung ist das getestete Ergebnis von Firewall und Routing.
Der Cyber Security Breaches Survey 2025 der britischen Regierung ergab, dass 93 % der Organisationen über getrenntes WiFi für Mitarbeiter und Besucher verfügen, so die Ergebnisse des Cyber Security Breaches Survey 2025 auf GOV.UK. Ein separater Netzwerkname stellt jedoch nicht sicher, dass VLAN-Regeln unerwünschten Datenverkehr blockieren, dass Clients einander nicht erreichen können oder dass ehemalige Subunternehmer den Zugriff verloren haben.
Wenn Ihre Audit-Checkliste Lücken aufgedeckt hat, beginnen Sie mit schwachen Einstellungen und arbeiten Sie die Migrationsschritte ab. Erfassen Sie dabei, welche Geräte und Zugriffspfade noch Aufmerksamkeit benötigen. Wenn die Prüfungen erfolgreich waren, testen Sie weiter: Planen Sie eine vierteljährliche Überprüfung ein, testen Sie die Isolierung nach Netzwerkänderungen erneut und aktualisieren Sie das Geräteinventar, wenn neue Geräteklassen hinzukommen. Konfigurationsabweichungen können ein solides Design zunichtemachen, unabhängig davon, welche WPA-Version das Netzwerk anzeigt.
Wenn gemeinsam genutzte Passphrasen, ein langsames Offboarding oder ungetestete Gästetrennung Ihr Netzwerk immer noch zusammenhalten, bietet Purple identitätsbasierten Zugang für Mitarbeiter und Gäste, schlüsselbasierte Zugänge pro Gerät für ältere Geräte und einen verzeichnisverknüpften Widerruf über Entra ID, Google Workspace oder Okta. Prüfen Sie die Funktionsweise mit Ihren vorhandenen Access Points, bevor Sie eine Migration planen.