關於 WiFi 最常見的建議通常最沒用。告知「開啟 WPA3」完全無法說明誰仍可連入、連線後能存取哪些內容,或者當合約到期或住戶搬離時,您能多快撤銷其權限。
WiFi 安全類型非常重要,而且部分舊型類型應立即停用。但單憑 WPA3 標籤 或獨立的訪客 SSID,並無法證明存取存取權是否安全。請改用三個問題來評估每個網路:誰或什麼裝置通過了驗證、該身分可以存取哪些內容,以及您撤銷權限的速度有多快?
按防護等級與狀態比較的 WiFi 安全類型
2016 年,英國政府建議各機構絕不部署 WEP,並指出其密碼學機制相當脆弱;同時也建議不要使用原始 WPA,因為其 TKIP 協定容易遭受已公開的 Beck-Tews 與 Ohigashi-Morii 攻擊。這使得 WPA2 成為 UK Government guidance on sharing workplace wireless networks 中實用職場基準。WEP、採用 TKIP 的 WPA、WPA2 以及 WPA3 並非同種技術的不同變體,而是防護能力有著實質差異的世代演進。
| 安全性類型 | 保護級別 | 2026 年的狀態 | 典型適用場景 |
|---|---|---|---|
| 開放(無加密) | 無,空中傳輸流量可被讀取 | 不可接受 | 不適用於任何企業流量 |
| WEP | 密碼學已被破解 | 停用 | 僅限舊款硬體(若非得使用) |
| 採用 TKIP 的 WPA | 已有公開的攻擊手段 | 停用 | 無 |
| WPA2-Personal (PSK, AES-CCMP) | 長密碼強度高,所有使用者共用一組金鑰 | 基準線 | 小型辦公室、家庭、混合舊款用戶端 |
| WPA3-Personal (SAE) | 可抵禦離線密碼猜測 | 在用戶端支援的情況下優先選擇 | 現代家庭與小型辦公室 |
| WPA2/WPA3-Enterprise (802.1X) | 個別使用者或個別裝置憑證 | 企業組織標準 | 員工與受控裝置 |
| Passpoint / OpenRoaming | 透過 EAP 進行加密自動登入 | 持續成長中,基於認證機制 | 場館、交通運輸、電信分流 |
| iPSK | 單一 SSID 上每台裝置皆有唯一金鑰 | 對舊款裝置與 IoT 相當實用 | 飯店旅宿、住宅、IoT |
| 開放式 SSID 上的 Captive Portal | 網頁登入,無線連結未加密 | 單獨使用保護力弱 | 訪客存取,僅限搭配隔離機制與 TLS |
應優先移除的破損協定
開放式(Open)、WEP 以及採用 TKIP 的 WPA 儘管失效機制不同,但在實務上屬於同一種風險等級。開放式網路完全不會加密空中傳輸。WEP 加密機制極差,而 TKIP 則在更優良的密碼演算法成為標準後,仍長期暴露於一系列已公開的攻擊風險中。
英國消費者與公營部門的指導方針亦指向同一方向。如 資訊專員辦公室(ICO)關於 WiFi 安全的建議 所述,建議使用 WPA2 或 WPA3,不應使用 WEP 和 WPA,且網路不應在未加密的情況下設定為 Open。如果您在運作中的 SSID 上發現這三者中的任何一種,決策不在於要微調哪一個,而是要用哪種現代類型來取代它,以及如何處理依賴它的裝置。
適用於家庭與小型場址的共用金鑰類型
使用 AES-CCMP 的 WPA2-Personal 與使用 SAE 的 WPA3-Personal 均建立在所有人共用的密語之上。這種模式適用於使用者群組較小、穩定且可信的環境,例如家庭或進出人員極少的微型辦公室。當數十名員工、承包商、訪客或住戶都知道同一個秘密時,雖然密碼學本身沒有問題,但作為營運模式就會變得越來越脆弱。
長且獨特的密碼對 WPA2-Personal 很有幫助。但它無法為您提供個別問責制。當有人離職時,您唯一徹底撤銷權限的方法就是為所有人變更密碼,並重新連線所有合法的裝置。
適用於企業組織與場域的基於身份識別類型
採用 802.1X 的 WPA2/WPA3-Enterprise、Passpoint 和 OpenRoaming 將存取權限綁定至身分或已設定的設定檔,而不是單一可重複使用的密碼。iPSK 則介於這兩種模式之間。每台裝置在同一個 SSID 上都會獲得自己的金鑰,因此您可以移除單一電視、門鎖或掃描器,而不會影響其他裝置。
請以不同方式對待 Captive Portal。它是一種登入方法,而非加密技術。開放式 SSID 上的 Portal 可以識別訪客、顯示條款並讓工作階段過期,但它不會加密無線電連結,因此應用層仍需要 TLS,後端也需要網路隔離。
實用規則:請先檢查狀態欄。移除任何標示為停用或不可接受的項目,然後選擇您實際的裝置與使用者組合所能支援的最強剩餘資料列。
最後一點能防止常見的審查失敗情況。團隊選擇首選協定後,發現門禁控制器或掃描器無法使用,進而調降整個網路的安全等級。請為現代用戶端保留強大的預設設定,並將例外情況單獨控管。
WPA2 與 WPA3 在實際應用中的差異
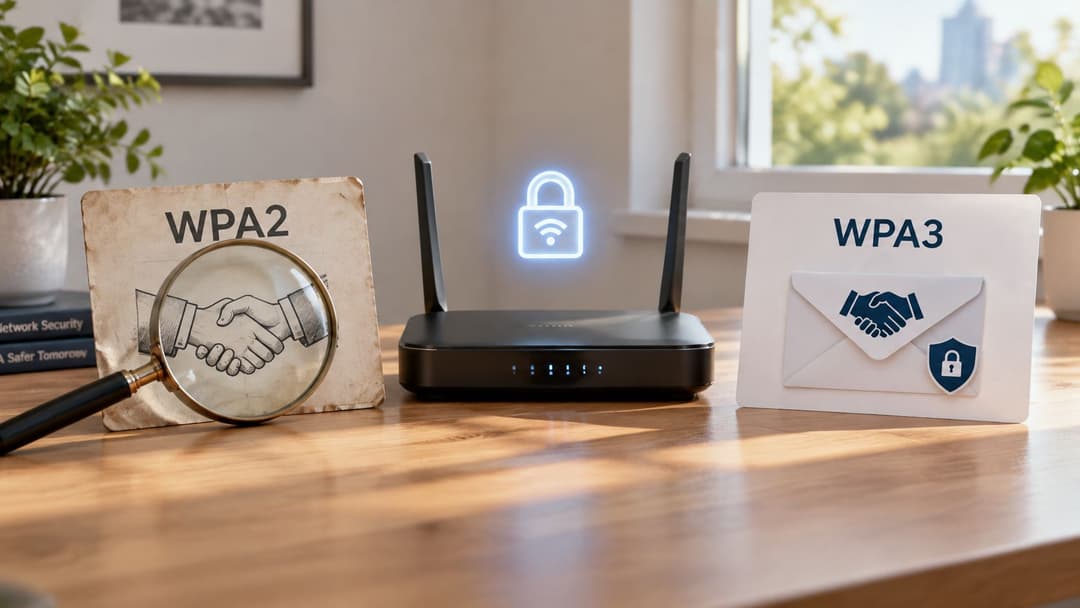
WPA2-Personal 與 WPA3-Personal 之間的核心差異,在於攻擊者在接聽連線嘗試後能做些什麼。WPA2 使用預先共用金鑰交握。擷取該交握的攻擊者可以將其帶走,並在其硬體允許的任何速度下離線猜測金鑰,完全不需要再次與您的存取點通訊。
WPA3-Personal 以 Simultaneous Authentication of Equals(SAE)取代了該交換過程。每一次的密碼猜測都需要與存取點進行全新的互動式交換。這消除了針對擷取之交握進行離線猜測攻擊的可行性,並使弱金鑰更難被利用 - 不過採用強金鑰仍然是正確的選擇。
WPA3 在握手之外新增的功能
WPA3 需要 Protected Management Frames,這使得某些偽造的管理流量更難以用於攻擊已連線的用戶端。它還提供前向安全性 (forward secrecy)。即使日後密碼外洩,該外洩事件本身也不會暴露先前擷取的流量。
這裡存在硬性限制。運作於 6 GHz 頻段的 WiFi 裝置必須採用 WPA3,這也是 IEEE 802 LAN/MAN 標準委員會向 Ofcom 提交的 2025/26 工作計畫證詞 中提出的一點。如果您正在規劃 6 GHz 覆蓋範圍,WPA3 支援並非可有可無的偏好設定,而是用戶端與無線基地台的硬性需求。
混合式的 WPA2/WPA3 過渡模式 是常見的過渡橋樑。它能讓較舊的用戶端保持連線,同時讓較新的用戶端使用 SAE,但由於 WPA2 仍處於啟用狀態,這也保留了降級路徑。請將其作為帶有退場條件的遷移狀態,待用戶端清單允許時,再轉移至僅限 WPA3 模式。
為何 WPA2 標籤不等於安全性證明
WPA2 仍需要仔細的設定與修補。2017 年 10 月,英國國家網路安全中心(NCSC)報告揭露了影響 WPA2 網路的 KRACK 漏洞,同時強調 WPA2 仍比 WEP 或 WPA 更安全。KRACK 同時影響了 WPA2-Personal 和 WPA2-Enterprise,因此光憑標籤無法證明用戶端或基地台是安全的。
NCSC 的回應依然是正確的營運範本。修補用戶端和基礎設施,將已棄用的 TKIP 替換為 AES-CCMP,並保持韌體獲得原廠支援,正如國家網路安全中心關於 KRACK 漏洞的指南中所述。一個運行在停止支援韌體且未修補的 WPA2 網路,其實際安全狀況比設定頁面上顯示的還要脆弱。
WPA3 同樣無法解決共享金鑰的問題。它能更好地保護無線電連結,但如果每一位前員工都知道 WPA3-Personal 的密碼,您依然無法進行個人層級的權限控管,也沒有個別的停用開關。
共用金鑰、身份識別與憑證之比較
WPA 標籤無法告訴您誰能連上網路,或是他們能存取哪些內容。存取控制取決於身分驗證方法、網路原則以及認證廢止的速度。共用的密語雖然可以加密流量,但只要離職一名員工,可能就得變更每一台裝置上的設定。透過基於身分的存取控制,管理員可以在停用特定帳號、憑證或裝置金鑰的同時,讓其他連線保持完好無損。
| 存取模型 | 撤銷機制 | 個人責任歸屬 | 上線設定工作量 | 舊款裝置支援度 |
|---|---|---|---|---|
| 共用 PSK (WPA2/WPA3-Personal) | 變更全站台密碼 | 無 | 低 | 良好 |
| iPSK | 撤銷單一裝置金鑰 | 按裝置歸屬,非按個人 | 中 | 良好 |
| 採用憑證的 802.1X | 撤銷憑證或裝置 | 按裝置歸屬 | 初期較高 | 舊款用戶端支援有限 |
| 採用目錄登入的 802.1X (Microsoft Entra ID, Google Workspace, Okta) | 停用目錄帳號 | 按使用者歸屬 | 中 | 不支援 EAP 之處受限 |
| Passpoint / OpenRoaming | 於提供業者處撤銷身分 | 按使用者歸屬,透過身分提供業者 | 使用者負擔低 | 需要支援 Passpoint 的裝置 |
| Captive Portal | 使會話或憑證碼過期 | 按憑證碼或帳號歸屬,裝置控制力弱 | 低 | 良好 |
各個模型在日常維運中所花費的成本
共用 PSK 部署速度很快,但當存取權限需要變更時,管理成本卻很昂貴。由於所有裝置都使用相同的金鑰連線,因此離職員工、承包商或洩漏的憑證都可能引發全區變更。隨後每個合法的裝置都需要輸入新密碼。
iPSK 在保留熟悉的密碼設定同時,為每台裝置提供獨立的金鑰。這適合用於電視、建築控制系統和其他無法使用企業級驗證的設備。管理者可以撤銷單一裝置的金鑰,但該金鑰代表的是該裝置,而非使用它的個人。
搭配憑證的 802.1X 可驗證受管理的裝置。由於必須正確簽發、更新與撤銷憑證,因此設定需要較多工作。部署完成後,遺失或報廢的裝置即可直接移除,無需變更使用者的密碼或重新設定整個據點的金鑰。
透過 Entra ID、Google Workspace 或 Okta 實現與目錄連結的 802.1X,可將網路存取權限與個人的帳號綁定。在離職流程中停用該帳號,即可移除其存取權限,而不會影響其他使用者。身分生命週期與網路策略之間的關係,是 適用於員工、訪客與租戶的基於身分的網路構建 之核心。單靠驗證仍無法定義存取範圍:請套用網路策略與區隔,讓每個身分只能存取其所需的系統。
醫院承包商測試
以一家擁有 300 張病床的醫院為例。承包商需要為特定專案提供無線存取,醫療裝置需要不中斷的連線,而設施設備則共用實體網路基礎設施。當合約結束時,應撤銷承包商的存取權限,且無需重新設定輸液幫浦、行動工作站或建築感測器的金鑰。
除非醫院在整個院區進行變更,否則共用的員工密語很難達成此目標。目錄帳號讓管理員能透過停用該身分來撤銷承包商的存取權限。裝置憑證則能解決不同的需求:醫療設備會以裝置身分進行驗證,並在員工離職時保持連線。仍必須透過獨立的網路原則來控制每個帳號或裝置可以存取的範圍。
英國政府無線網路安全標準 SS-019 是無線安全需求的參考基準。實務指引方面,當用戶端支援時請選擇 WPA3-Enterprise;若舊型用戶端有需求,則選擇採用 AES-CCMP 的 WPA2-Enterprise。請將該選擇視為架構設計的一環,而非存取權限已獲得適當控制的證明。
用戶端支援度構成了實際的限制。EAP 和基於憑證的存取需要每台裝置上都有相應功能的請求方(supplicant)與可靠的佈署機制。較舊的受話器、嵌入式控制器和許多 IoT 裝置可能不支援這些功能。請將這些裝置放在具有適當金鑰的獨立區段中,並限制該區段可以存取的範圍,而不是降低整個網路的存取安全性。
加密回答的是流量是否會在空中被讀取。身分回答的則是這個人或裝置根本是否應該出現在這裡。
按產業推薦的安全類型
從最接近您營運狀況的產業類別開始,然後將退回邏輯應用於您最舊的裝置類型。這個模式是一致的。員工和受控裝置轉移至基於身分的存取,訪客獲得加密但隔離的存取,而舊型設備則獲得專屬的金鑰或網段,而不是迫使整個網路進行降級。
| 產業領域 | 主要類型 | 舊版裝置的備援機制 | 核心控制措施 |
|---|---|---|---|
| 飯店與酒吧 | 員工使用 Passpoint 或 802.1X,訪客使用支援 iPSK 的 WPA3 或 WPA2 | 電視與門禁系統採用 iPSK 金鑰 | 訪客網路與物業系統實施隔離 |
| 零售與購物中心 | 員工裝置使用 802.1X,顧客使用 Passpoint 或 Captive Portal | 掃描器與 POS 系統採用 iPSK | 付款系統遠離訪客網路 |
| 醫療照護機構 | 臨床裝置使用搭配裝置憑證的 802.1X | 醫療與建築物 IoT 專用分段網域 | 網路分段與修補程式更新週期 |
| 交通樞紐與體育場館 | 具備電信業者分流功能的 Passpoint 與 OpenRoaming | 經由 TLS 的 Captive Portal | 著重容量與漫遊,而非僅靠加密 |
| 住宅、租賃住宅 (BTR) 與學生宿舍 | 每位住戶使用 WPA3-Personal 或 iPSK | 智慧鎖與舊型電視採用 iPSK | 搬離時立即撤銷金鑰 |
| 企業辦公室 | 採用 802.1X 的 WPA3-Enterprise 或 WPA2-Enterprise | 具備用戶端隔離功能的獨立訪客 SSID | 與目錄同步的撤銷機制 |
| 多租戶場館 | 每位租戶採用 iPSK 並搭配員工 SSO | 硬體支援情況下,每位租戶使用獨立 SSID | 經過測試驗證的租戶隔離機制 |
在不削弱預設安全性的情況下應用退回機制
飯店業的案例說明了為什麼單一方案很少能適用於整個場所。員工需要可撤銷的存取權限,訪客需要低門檻的加密存取,而客房電視或門禁系統可能只能處理金鑰。請對員工使用 Passpoint 或 802.1X,讓訪客流量遠離物業管理系統,並將客房硬體放在可單獨撤銷的 iPSK 金鑰上。
零售業有更嚴格的界線。員工手持設備在支援的情況下應使用 802.1X,條碼掃描器與 POS 端點可在受限的網段中使用 iPSK,而顧客存取絕對不能成為通往支付系統的管道。如果防火牆策略設定錯誤,顧客網路再方便也無濟於事。
對於辦公室而言,最大的營運效益來自於將無線存取連結至員工已用於電子郵件和應用程式的目錄。針對 具備目錄存取與撤銷功能的員工 WiFi 進行專屬設計,能讓離職作業簡化為單一動作,而不是隨時可能被遺忘的獨立網路工單。
醫療照護與住宅場所正好面臨同一個裝置問題的兩端。醫院無法隨意更換臨床或建築設備,因此數位憑證涵蓋受管理的臨床裝置,並由專用網路分段包容其餘設備。學生宿舍與長租公寓(build-to-rent)方案的住戶流動頻繁,因此退租即失效的專用個人金鑰,會比強迫所有人使用遊戲主機根本不支援的企业級登入更為重要。
何時需要重新檢查選擇
當發生以下任何變更時,請重新檢視對應設定:
- 新型態裝置類別:新的 POS 機、門禁系統或醫療裝置可能需要獨立的區隔或金鑰模型。
- 員工流動率高:季節性招聘或大量使用外包人員,會使共用密碼的控管成本變得極高。
- 未修補的舊型設備:永遠無法收到更新的裝置需要更嚴格的防護隔離,而非更廣泛的網路存取權限。
- 租戶變更:新租戶或住戶入住時,應觸發產生新金鑰並進行隔離測試。
在大多數場所中,為了達到完美的協定架構圖而更換每一個終端裝置並不現實。請將每個裝置類別對應到其在實務上能支援的最強模型,然後利用區隔技術來限制弱勢或無法管理的類別所能存取的範圍。
審查您目前的 WiFi 設定
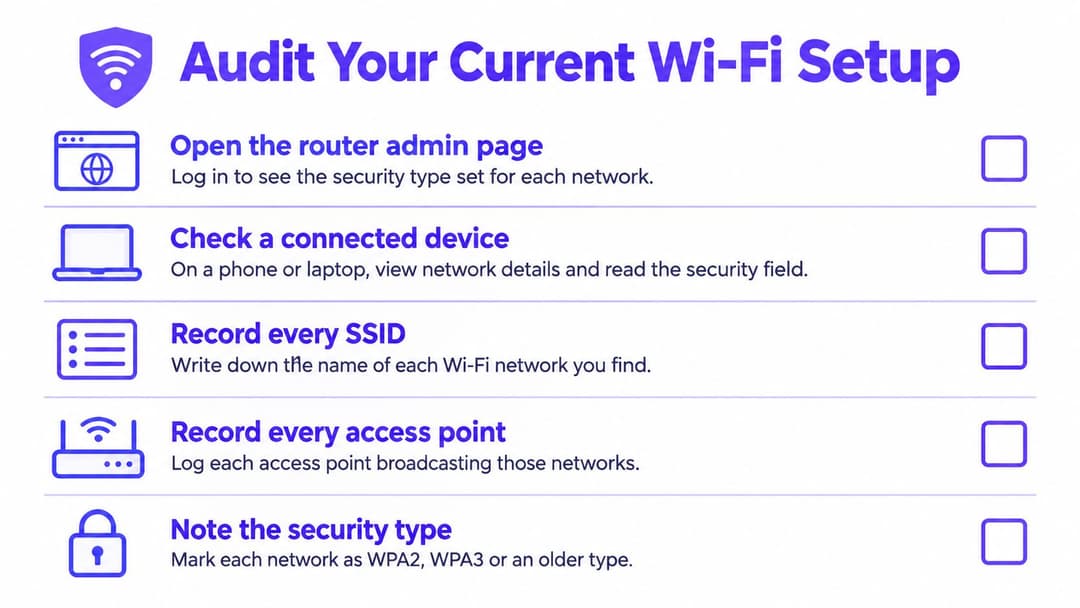
WPA 標籤和訪客 SSID 並不能證明存取權已受到控制。請稽核每個網路的加密方式、所接受的身分、用戶端可存取的系統,以及您能多快撤銷存取權。建議從路由器或控制器設定開始,然後從手機或筆記型電腦檢查連線狀態。
在進行任何變更前先建立清冊
記錄每個 SSID 和存取點,包含被遺忘的測試網路,以及留給無法識別裝置的 WEP 或 TKIP 設定。將已連線的裝置依類型分組:員工筆電與手機、訪客裝置、刷卡機系統、臨床設備、建築管理系統及一般 IoT。無法支援現代化驗證的裝置類型,可能需要受限的後備機制,而非直接開放員工網路的存取權限。
在基地台或控制器上,記錄每個 SSID 所設定的安全模式。在已連線的設備上,開啟網路詳細資料並檢查顯示的安全類型:WEP 或 TKIP 代表舊型安全性;WPA2-Personal 或 WPA2-Enterprise 代表 WPA2,而 WPA3-Personal 或 WPA3-Enterprise 則代表 WPA3。標籤會因作業系統而異,因此請使用控制器設定來確認不明確的結果。同時也請記錄基地台、控制器與代表性用戶端的韌體版本。過時韌體上縱有正確的通訊協定,並不代表控制措施已建置完成。
決定優先順序的五項檢查
- 內部存取已實施加密: 移除用於存取內部系統的開放式、WEP 或 TKIP 網路。僅有在 TLS 能保護流量且測試確認訪客已隔離的情況下,才能保留開放式訪客 SSID。
- 韌體保持最新版本: 檢查無線基地台、控制器與具代表性的用戶端,而非僅檢查單一裝置。
- 訪客隔離正常運作: 以訪客身份連線,並測試對員工、付款與建築物系統的存取權限,以及對其他訪客用戶端的能見度。
- 員工存取權限遵循身分識別: 停用測試帳號,並確認該使用者會立即失去 WiFi 存取權限。
- IoT 存取受到管控: 確認裝置清單為最新狀態、未知裝置清晰可見,且 IoT 裝置使用獨立金鑰或受限的分段網域。
僅靠訪客 SSID 並不能證明已實現隔離。只有當訪客裝置無法存取內部位址或不應看到的其他用戶端時,才算通過檢查。記錄驗證至每個 SSID 的人員或裝置、這些連線可以存取的範圍,以及如何撤銷存取權限。依暴露風險對失敗項目進行分級,然後使用該盤點清單來設定轉移優先順序。
在不中斷裝置連線的情況下遷移舊有網路
WPA3 標籤並不代表網路絕對安全,獨立的訪客 SSID 也不保證完全隔離。請按照特定順序進行移轉:先移除弱安全設定,限制無法支援現代化驗證的裝置,接著改變員工與訪客的連線方式。在此過程中請持續測試存取與廢止機制。這種流程可以在保護脆弱設備的同時,讓故障在成為恢復共用網路的藉口前暴露出來。
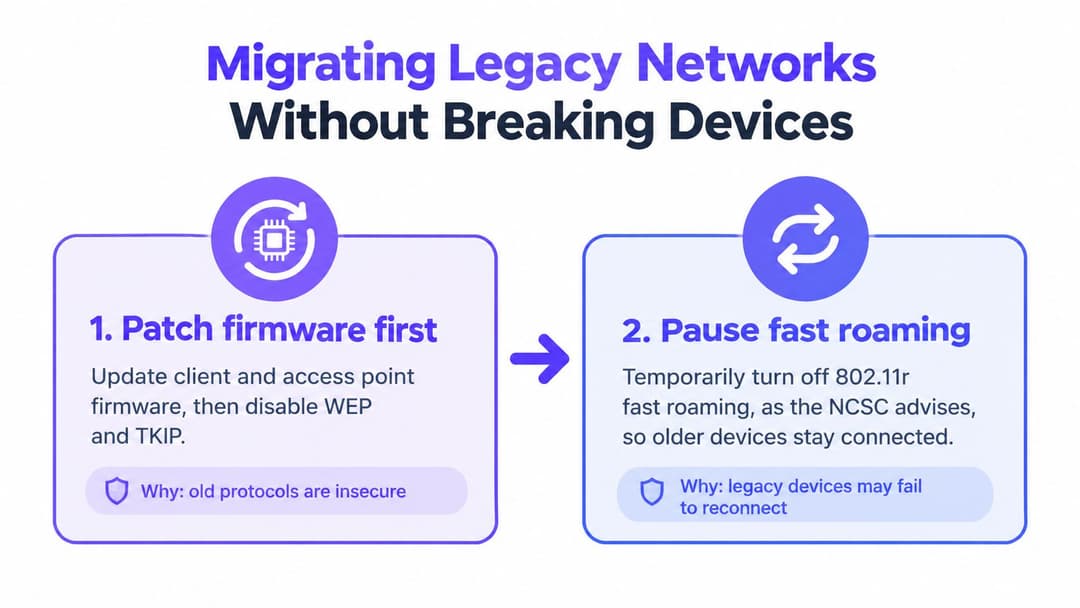
按順序排列的六個步驟
- 套用韌體修補程式並停用 WEP 與 TKIP:在變更驗證方式之前,請先更新用戶端與基地台韌體。在變更 802.11r 快速漫遊或中繼器設定前,請先查閱設備廠商針對您韌體版本的指引。通訊協定設定無法補償存在漏洞或不受支援的軟體。
- 管控舊型設備類型:將無法使用現代驗證方式的設備移至 iPSK 或具有嚴格目的地規則的專用 SSID。xPSK 可在共享基礎設施上為個別設備提供金鑰,讓電視或智慧鎖使用獨立的通行密碼,無須在整個場域中共享同一個密碼。盡可能為每台設備設定獨立的金鑰,如此即可在撤銷其存取權限時不會中斷其他設備。
- 將員工轉移至連結目錄服務的 802.1X:將存取權限連接至 Entra ID、Google Workspace 或 Okta,使正常的離職流程也能一併移除網路存取權限。Purple 與其他廠商原生或基於目錄服務的選項皆可提供驗證層。請驗證停用帳戶是否確實封鎖了 WiFi 存取,而非直接假設目錄服務連線會自動處理權限撤銷。
- 將訪客轉移至加密且隔離的存取:在場域與用戶端設備支援的情況下,請使用 Passpoint 或 OpenRoaming。否則,請透過 TLS 提供 Captive Portal、啟用用戶端隔離,並將訪客設備視為不可信設備。請確認存取策略已限制訪客可連線的範圍。
- 測試過渡模式後將其移除:啟用 WPA2/WPA3 過渡模式並測試每個設備類型。在用戶端允許的情況下,轉用純 WPA3 模式。記錄是哪種特定設備類型阻礙了此變更,並制定處置計畫,而非預設長期維持過渡模式。
- 從訪客設備測試隔離功能:以訪客身分連線,並嘗試連線至內部位址、其他訪客、基地台管理介面以及營運系統。調整防火牆與 VLAN 規則,直到每個受禁止的路由都無法連線為止。唯有當失敗是由網路策略引起、而非暫時性的用戶端問題時,遭封鎖的連線才具備實質意義。
以 60 間客房的飯店為例
一間擁有 60 間客房的飯店遇到以下狀況:全鎮都知道同一個共用的訪客密語、收銀機部位於相同的網絡,且較舊的電視無法使用企業級登入。該飯店將客房轉移至每房或每裝置的 iPSK,將收銀機放置於受限的區段,並讓員工保持透過目錄連結的存取。每台電視都保留其可以使用金鑰,當金鑰遺失時可以單獨撤銷,無需變更整個物業的存取權限。
只有在測試控制措施之後,專案才算真正完成。請加入訪客網路並確認無法存取收銀機和員工系統。撤銷房間金鑰並驗證其不再授予存取權。請妥善儲存測試結果,作為區隔與身分控制措施有效的證據。
獨立的 SSID 只是一個名稱。隔離則是一個經過測試的防火牆與路由結果。
根據 GOV.UK 上的 2025 年網路安全漏洞調查結果,英國政府 2025 年網路安全漏洞調查報告指出,93% 的組織為員工和訪客設置了獨立的 WiFi。獨立的網路名稱並不代表 VLAN 規則能阻擋不良流量、用戶端之間無法互相存取,或前外包人員已失去存取權限。
如果您的稽核清單發現漏洞,請從弱安全設定開始,逐步完成各個移轉步驟,並記錄哪些裝置與存取路徑仍需處理。如果檢查全部通過,請保持定期測試:排定每季審查、在網路變更後重新測試隔離狀態,並於出現新設備類型時更新裝置清單。無論網路宣稱使用何種 WPA 版本,設定漂移(Configuration drift)都有可能破壞原本完善的設計。
如果共用金鑰、遲緩的離職存取撤銷程序或未經測試的訪客隔離措施仍在影響您的網路安全,Purple 可為員工與訪客提供基於身分的存取控管、為舊型設備提供每台裝置專屬的金鑰,並透過 Microsoft Entra ID、Google Workspace 或 Okta 進行目錄連結的撤銷管理。在規劃轉移之前,請先評估其如何與您現有的存取點共同運作。