Migrer votre serveur RADIUS vers le cloud ne constitue pas, en soi, une stratégie de sécurité WiFi. Le conseil populaire consistant à remplacer FreeRADIUS ou Windows NPS par un point de terminaison hébergé fait l'impasse sur les questions les plus complexes : quelle identité contrôle l'accès, comment le révoquer lors du départ d'un employé et que se passe-t-il lorsque le site ne peut pas joindre le service.
Le RADIUS as a service est particulièrement utile en tant que contrôle de gouvernance des identités, et ne se limite pas à un simple remplacement de serveur. Pour les entreprises et sites au Royaume-Uni, une conception optimale combine souvent l'authentification du personnel liée à l'annuaire avec des clés uniques pour les appareils ne pouvant pas utiliser d'authentification d'entreprise moderne. Une bascule reposant uniquement sur des certificats n'est pas automatiquement la meilleure option.
Ce que le RADIUS as a Service change pour le WiFi
Le RADIUS as a service est un plan de contrôle d'authentification, d'autorisation et de comptabilité (AAA) hébergé. Votre point d'accès ou contrôleur WLAN reste le point d'application. Le service hébergé décide d'autoriser ou non un utilisateur ou un appareil et renvoie la politique réseau à appliquer.
Comparaison entre RADIUS sur site, cloud et fédéré
| Modèle | Qui exploite le AAA | Source d'identité | Basculement et évolutivité | Cas d'usage idéal |
|---|---|---|---|---|
| FreeRADIUS ou Windows NPS sur site | Votre équipe applique les correctifs et surveille le service | Annuaire local ou fournisseur d'identités joint via votre serveur | Vous corrigez, regroupez en grappe et surveillez chaque instance, puis configurez des sites supplémentaires | Un site unique disposant de compétences RADIUS en interne |
| RADIUS cloud as a service | Le fournisseur applique les correctifs et surveille le service hébergé | Entra ID, Okta, Google Workspace ou un autre fournisseur d'identités pris en charge | Points de terminaison et SLA du fournisseur, avec ajout de nouveaux sites sans nouveaux serveurs d'authentification | Sites multi-établissements sans équipe RADIUS dédiée |
| Proxy RADIUS fédéré | Opérateurs de proxy partagés et fournisseur d'identités d'origine | Identifiants de l'organisation d'origine | L'infrastructure de proxy nationale ou partagée connecte les sites participants | Utilisateurs en itinérance sur des sites gérés indépendamment |
Déplacer le serveur ne crée pas une architecture Zero Trust. La sécurité repose toujours sur des identités uniques, une révocation rapide et une règle écrite déterminant si l'accès échoue en mode ouvert (fail-open) ou fermé (fail-closed) lorsque l'authentification est indisponible.
Un mot de passe WiFi partagé ne permet pas d'identifier de manière fiable une personne. Vous ne pouvez pas non plus révoquer un employé sur le départ sans modifier ce mot de passe pour tous les autres. Isoler les invités des systèmes du personnel exige également une politique réseau, et pas seulement un mot de passe différent.
Séparez le modèle d'exploitation de la politique d'accès
L'hébergement cloud change le responsable de la maintenance de l'infrastructure d'authentification. Chez Purple, nous exploitons le RADIUS cloud qui remplace FreeRADIUS ou Windows NPS, ne laissant aucun serveur d'authentification sur site à corriger ou à basculer pour votre équipe. Votre équipe conserve la gestion des règles d'accès, des groupes d'annuaire et de la conception du réseau local.
La fédération répond à un autre problème : permettre aux utilisateurs de s'authentifier sur des sites gérés de manière indépendante. D'après la note d'information de gestion d'eduroam de Jisc, le service britannique a été lancé le 2 mai 2006, redirigeant l'authentification des visiteurs vers leur établissement d'origine plutôt que d'exiger que les sites visités gèrent des comptes invités locaux. Il s'agit d'une gestion déléguée des identités, et non d'un simple hébergement de serveur à distance.
Règle pratique : Identifiez le modèle correspondant au responsable actuel de l'identité, puis décidez si cette responsabilité doit évoluer.
L'authentification ne résout pas non plus une mauvaise couverture radio, la congestion ou une connexion Internet faible. Le guide de Madeira Remote pour améliorer le WiFi pour des visioconférences plus fluides apporte un contexte utile pour distinguer la qualité de connexion du contrôle d'accès. Corriger l'admission au réseau ne réparera pas un canal sans fil surchargé.
La décision est donc aussi bien opérationnelle que technique. Vous pouvez externaliser la maintenance du serveur tout en conservant la responsabilité exacte de qui accède à quel réseau.
Comment le RADIUS Cloud détermine l'accès
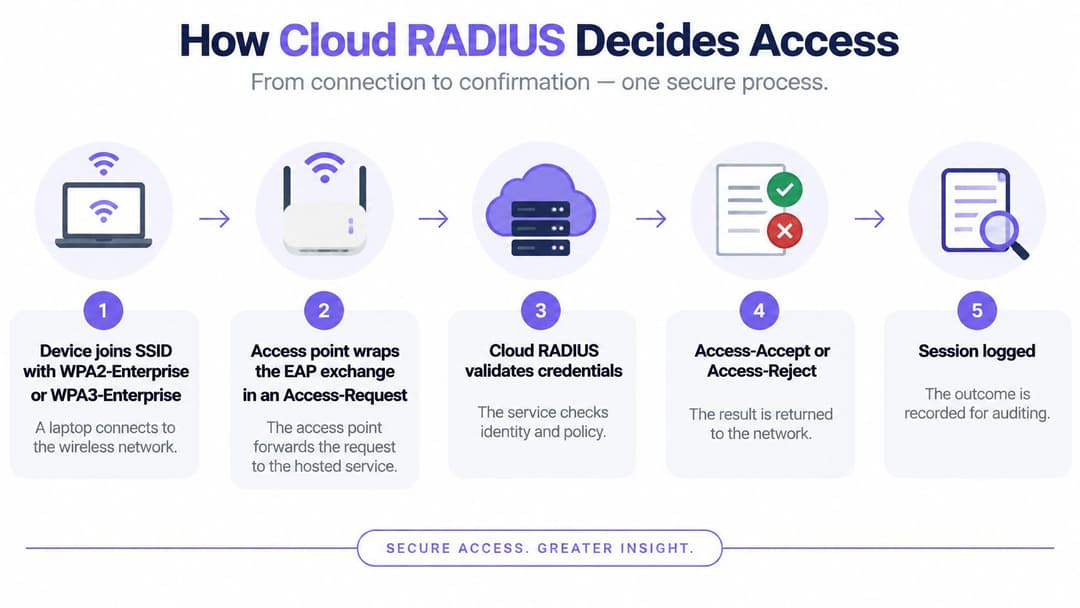
Un ordinateur portable géré se connecte à un SSID configuré en WPA2-Enterprise ou WPA3-Enterprise. Au lieu de fournir un mot de passe global pour tout le bâtiment, il initie un échange d'Extensible Authentication Protocol (EAP) via le point d'accès.
Le point d'accès ou le contrôleur encapsule cet échange dans une requête RADIUS Access-Request et l'envoie au service hébergé. L'EAP peut nécessiter plusieurs échanges avant que le service ne dispose de suffisamment d'informations pour prendre une décision.
Testez séparément les fonctions AAA
La documentation d'architecture FreeRADIUS du gouvernement britannique décrit le service à travers l'authentification, l'autorisation et la comptabilité. Traitez ces éléments comme des tests de recette distincts, et non comme des synonymes d'une connexion réussie.
- L'authentification établit l'identité. Le service évalue l'identifiant ou le certificat selon la méthode configurée. Un Access-Challenge poursuit l'échange, un Access-Reject émet un refus d'accès, et un Access-Accept l'autorise.
- L'autorisation attribue les permissions. La réponse peut inclure un VLAN, un rôle, une liste de contrôle d'accès (ACL) ou une limite de session. Le contrôleur doit comprendre et appliquer ces attributs.
- La comptabilité enregistre la session. Elle collecte les débuts de session, les mises à jour intermédiaires et les fins de session avec des identifiants d'identité et d'appareil stables, des horodatages et des identifiants de session.
Un Access-Accept ne prouve pas que la segmentation a fonctionné. Par exemple, si un prestataire s'authentifie avec succès mais se retrouve sur le VLAN des employés parce que le contrôleur ignore un attribut de rôle : l'authentification a réussi, mais la conception de l'accès a échoué.
De même, le résultat d'une authentification dans le tableau de bord d'un fournisseur ne remplace pas la comptabilité de session. Les équipes d'investigation doivent lier une identité à un appareil, un site et une session, y compris les heures de début et de fin d'accès.
Anticipez l'indisponibilité des points de terminaison
Configurez des points de terminaison de service redondants, une surveillance de l'état de santé et des temporisateurs de réessai limités. Des réessais infinis peuvent bloquer les clients tout en rendant le diagnostic plus complexe. Notre RADIUS cloud fonctionne avec un basculement multi-régional garanti par un SLA de disponibilité de 99,9 %, mais la connectivité du site et le comportement du contrôleur nécessitent leurs propres tests.
Définissez la règle en cas d'interruption avant la mise en production. Un comportement fail-open peut admettre des appareils sans les vérifications prévues, créant potentiellement un accès non restreint. Un comportement fail-closed refuse toute nouvelle admission, ce qui protège le périmètre mais peut interrompre les terminaux de paiement ou d'autres équipements opérationnels.
Ne supposez pas que les sessions existantes et les nouvelles connexions se comportent de manière identique lors d'une panne. Testez séparément l'authentification initiale, la réauthentification et la récupération des points de terminaison, et obtenez par écrit l'engagement de disponibilité ainsi que le schéma de basculement.
Concluez le pilote avec des preuves observables :
- Session acceptée : Le client accède au VLAN prévu et uniquement aux services autorisés.
- Identité désactivée : Une nouvelle tentative d'authentification reçoit un refus (Access-Reject).
- Comptabilité recherchable : Un administrateur peut retrouver ultérieurement l'enregistrement de la session correspondante.
Contrôles de sécurité qu'un service hébergé doit prouver
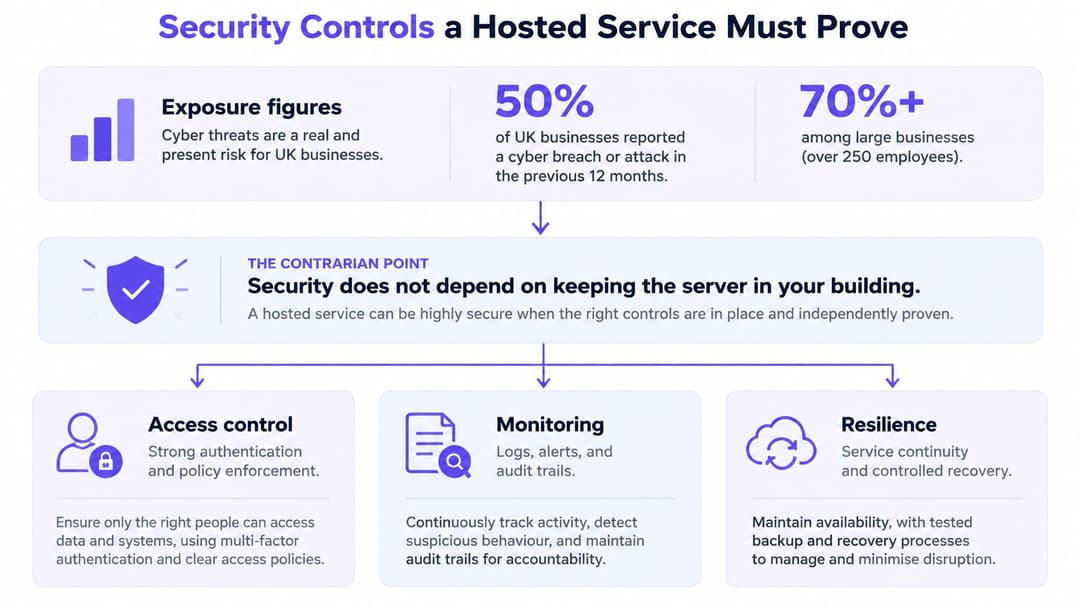
En 2024, 50 % des entreprises britannique ont subi une cyberattaque ou une violation au cours des 12 mois précédents, ce taux dépassant 70 % chez les moyennes et grandes entreprises, selon l'analyse du Zero Trust par Consultancy.uk. Un service de connexion hébergé ne suffit pas à lui seul à traiter cette exposition.
Le Zero Trust consiste à authentifier et autoriser l'accès plutôt qu'à faire confiance à un appareil simplement parce qu'il a rejoint le SSID de l'entreprise. Un service cloud peut tout de même appliquer une politique faible en raison d'identifiants partagés, de contrôles d'appareils manquants ou de permissions trop larges.
Exigez des preuves à chaque périmètre
Commencez par l'identifiant, puis examinez le transport, l'administration et l'application. Chacun présente un mode de défaillance différent.
- Identités nominatives : Utilisez des comptes individuels ou des identités d'appareils, avec une suppression pilotée par l'annuaire plutôt qu'une liste d'accès maintenue manuellement.
- Authentification client forte : Privilégiez l'authentification des appareils par certificat pour les points de terminaison gérés. Utilisez des méthodes résistantes au hameçonnage lorsqu'elles sont prises en charge, et exigez le MFA pour l'administration et les flux d'intégration appropriés.
- Transport protégé : Protégez le chemin entre le contrôleur et le service avec un transport chiffré adapté, tel que RadSec ou un tunnel sécurisé. Un secret partagé RADIUS seul ne chiffre pas l'intégralité de l'échange.
- Administration séparée : Séparez les identités des administrateurs privilégiés des comptes quotidiens, et conservez un journal d'audit des modifications de politiques.
- Rôles de moindre privilège : N'accordez au personnel, aux prestataires, aux équipements médicaux et aux systèmes de gestion technique du bâtiment que l'accès strictement nécessaire.
Ne supposez pas que l'invite MFA basée sur navigateur d'un annuaire cloud puisse s'afficher dans chaque échange EAP. La méthode EAP choisie, le logiciel client et l'intégration d'identité doivent prendre en charge le flux d'authentification prévu.
Vérifiez également les contrôles sans fil et opérationnels
Configurez la sécurité sans fil d'entreprise avec la validation du certificat serveur, l'authentification mutuelle et le chiffrement des trames de données. Exigez des Protected Management Frames (PMF) lorsque cela est pris en charge et adapté au mode WPA choisi, plutôt que de considérer le label « entreprise » comme la preuve que toutes les protections sont activées.
Pour une conception globale de vos politiques, notre guide de sécurité WiFi d'entreprise constitue une ressource complémentaire utile. Notre WiFi pour les employés offre une sécurité de niveau entreprise sans la complexité d'un NAC, mais les administrateurs doivent tout de même définir les limites d'accès et surveiller leur fonctionnement.
L'infrastructure physique reste essentielle même lorsque l'authentification est hébergée. Les conseils d'ABCO Security Services Australia sur le renforcement de la sécurité des centres de données offrent un contexte complémentaire pour protéger les installations supportant les services réseau.
Un identifiant valide ne doit pas accorder à un appareil l'autorisation d'accéder à tout le réseau du bâtiment.
Attribuez un responsable pour les alertes de rejets répétés, les modifications inattendues de privilèges et les activités administratives suspectes. Les journaux ne sont utiles que si quelqu'un peut les interpréter et intervenir.
Connecter les annuaires sans second magasin d'utilisateurs
L'annuaire de référence doit rester le lieu où sont gérés le statut professionnel et l'appartenance aux groupes. Qu'il s'agisse d'Entra ID, Okta ou Google Workspace, l'intégration du RADIUS hébergé doit traduire l'identité en permissions réseau, et non créer une base de données de mots de passe isolée.
La méthode d'intégration est cruciale. Un connecteur peut synchroniser des groupes, valider des identifiants via un mécanisme pris en charge ou associer des certificats à des identités d'annuaire. Ne supposez pas que tous les annuaires cloud exposent la même interface de validation des mots de passe.
Suivez le cycle de vie : arrivées, mobilités et départs
Prenons l'exemple d'un nouvel employé rejoignant l'équipe des services généraux. Une fois son appartenance à l'annuaire validée et son appareil inscrit, le service doit lui attribuer le rôle réseau correspondant sans qu'un administrateur ait besoin de créer un compte WiFi distinct.
Lorsque cet employé évolue vers le service financier, la modification dans l'annuaire doit entraîner l'attribution du VLAN ou de l'ACL approprié lors de la prochaine évaluation des politiques. Une conception réussie évite de devoir modifier individuellement chaque contrôleur, mais doit préciser le moment où les appartenances en cache et les sessions existantes sont actualisées.
Pour un départ, la désactivation du compte dans l'annuaire doit empêcher toute authentification ultérieure dans un délai convenu. Le mécanisme Change of Authorisation (CoA) peut déconnecter ou modifier une session active si le contrôleur le prend en charge et que l'intégration le déclenche. Les déploiements basés sur des certificats nécessitent également un processus explicite de révocation de certificat ou de vérification du statut d'identité.
Condition de recette : Définissez la rapidité avec laquelle une modification d'annuaire s'applique aux nouvelles authentifications et aux sessions actives. Testez les deux scénarios, plutôt que d'accepter le terme « automatique » comme un engagement de délai.
Le principe de contrôle d'accès et d'identité du NCSC préconise la vérification et l'autorisation des utilisateurs, des appareils et des systèmes avant d'accorder l'accès. Appliqué au WiFi, cela fait de la gestion du cycle de vie une exigence de sécurité et non une simple commodité d'intégration.
Confirmez le périmètre d'intégration
Le CoA, les rôles dynamiques et le comportement en jardin captif (walled garden) reposent sur le contrôleur du site. Pour les parcs Meraki, Aruba, Ruckus, Mist et UniFi, confirmez le modèle exact, le micrologiciel et la prise en charge des fonctionnalités plutôt que de vous fier uniquement au nom du constructeur.
Les ordinateurs portables gérés peuvent utiliser EAP-TLS ou une autre méthode d'entreprise sans mot de passe prise en charge. Les invités ne devraient pas avoir à suivre le même parcours de certificat que les appareils gérés. Le SSO a sa place sur la console d'administration et les flux d'intégration du personnel adaptés, mais il ne remplace pas le 802.1X sur la liaison sans fil.
Pour un déploiement basé sur Entra, utilisez notre aperçu de l'intégration Entra ID pour cadrer les exigences d'identité. Effectuez ensuite un test rapide de cycle de vie :
- Arrivée : Un nouvel arrivant correctement configuré doit pouvoir se connecter.
- Mobilité : Un changement de groupe doit générer le rôle réseau prévu.
- Départ : Un compte désactivé à un horodatage donné doit être rejeté dans la fenêtre de révocation convenue.
Modèles d'accès pour invités, personnel et environnements multi-locataires
Un bâtiment accueille différentes populations présentant des périmètres de confiance distincts. Un client d'hôtel, l'ordinateur portable d'un employé et la télévision d'un locataire ne doivent pas hériter de la même politique d'accès sous prétexte qu'ils utilisent les mêmes points d'accès.
Choisissez la catégorie de population avant d'en choisir l'écran d'accueil. La méthode doit être compatible avec l'appareil, tandis que le réseau doit interdire l'accès aux utilisateurs et systèmes non concernés.
Modèles d'accès par population
| Population | Méthode d'authentification | Isolation | Fin de l'accès |
|---|---|---|---|
| Visiteur invité | E-mail ou identité à usage unique, avec chiffrement en cas d'utilisation d'Enterprise ou Passpoint | Rôle invité ou VLAN sans routage vers le personnel | Expiration de session ou politique du portail |
| Personnel et appareils gérés | Identité d'annuaire via EAP, souvent certificats ou authentification d'entreprise sans mot de passe | Rôle, VLAN ou ACL issu du groupe d'annuaire | Désactivation dans l'annuaire, plus CoA si le contrôleur le prend en charge |
| Prestataire externe | Groupe d'annuaire à durée limitée | Rôle restreint, pas le VLAN complet du personnel | Expiration du groupe ou fin de ticket |
| Appareils anciens et IoT | PSK unique ou autre identifiant strictement limité | Segment dédié sans accès latéral au-delà des services explicitement autorisés | Rotation de clés ou dissociation du propriétaire |
| Résident multi-locataire | PSK unique par personne ou par logement | Réseau privé isolé des autres locataires | Révocation de la clé lors du déménagement |
Distinguez la simplicité d'intégration de l'accès étendu
Les invités ont besoin d'une intégration simple, souvent via leur adresse e-mail. Cependant, une page d'accueil ne chiffre pas en soi la connexion sans fil. Sélectionnez une méthode d'accès chiffrée lorsque cela est possible, et ne considérez pas la validation du portail comme une autorisation d'accéder aux systèmes internes.
Le personnel nécessite une authentification d'entreprise reliée à l'annuaire. Les prestataires ont besoin d'une date d'expiration et d'un rôle plus restreint, même s'ils travaillent aux côtés des employés. Confiez aux responsables opérationnels la responsabilité de prolonger l'accès des prestataires plutôt que de laisser les comptes actifs indéfiniment.
Les résidents et locataires commerciaux ont un autre besoin : leurs appareils doivent interagir entre eux sans être exposés à leurs voisins. Notre guide du WiFi multi-locataire détaille ce modèle de réseau privé.
Utilisez des clés uniques pour les appareils à fonctionnalités limitées
Les imprimantes, téléviseurs, consoles et scanners peuvent ne pas prendre en charge la méthode EAP requise. Une clé prépartagée unique (ou PSK unique), souvent appelée iPSK ou xPSK, vous permet d'associer leur accès à une personne, un logement ou un appareil sans rétablir de mot de passe global pour l'immeuble.
La clé seule ne crée pas l'isolation. Le contrôleur et le réseau doivent l'associer au segment privé prévu et appliquer les chemins autorisés. Traitez cet identifiant comme transférable, enregistrez son propriétaire et révoquez-le à la fin de cette attribution.
Nous fournissons le WiFi invité, la sécurité 802.1X du personnel et des réseaux privés xPSK sur une plateforme cloud unique. Notre solution xPSK et WiFi multi-locataire attribue à chaque résident, locataire ou appareil une clé unique avec isolation des occupants, incluant une connectivité privée pour les téléviseurs et consoles sans navigateur Web.
Pour les gestionnaires de résidences, coordonnez le départ numérique avec le retrait de l'accès physique. Le système de contrôle d'accès par portail pour résidences collectives de Nimbio constitue un parallèle pertinent concernant la propriété des identifiants des résidents. Ni l'accès au portail ni la clé réseau d'un ancien résident ne doivent rester actifs après son départ.
Comment migrer sans conserver de mot de passe partagé de secours
Une migration doit prouver que chaque groupe d'appareils peut se connecter en toute sécurité avant de supprimer l'ancienne configuration. L'erreur opérationnelle consiste à traiter chaque exception comme un prétexte pour maintenir un mot de passe d'urgence pour l'ensemble du bâtiment.
La nécessité d'une planification rigoureuse dépasse le cadre du WiFi : un article de Cyber Magazine sur une étude Hiscox indique que deux tiers des entreprises interrogées prévoient de déployer une architecture Zero Trust d'ici 2030. Il s'agit d'une intention future déclarée, et non d'une preuve que leurs réseaux actuels respectent déjà ce modèle.
Exécutez la bascule selon une séquence maîtrisée
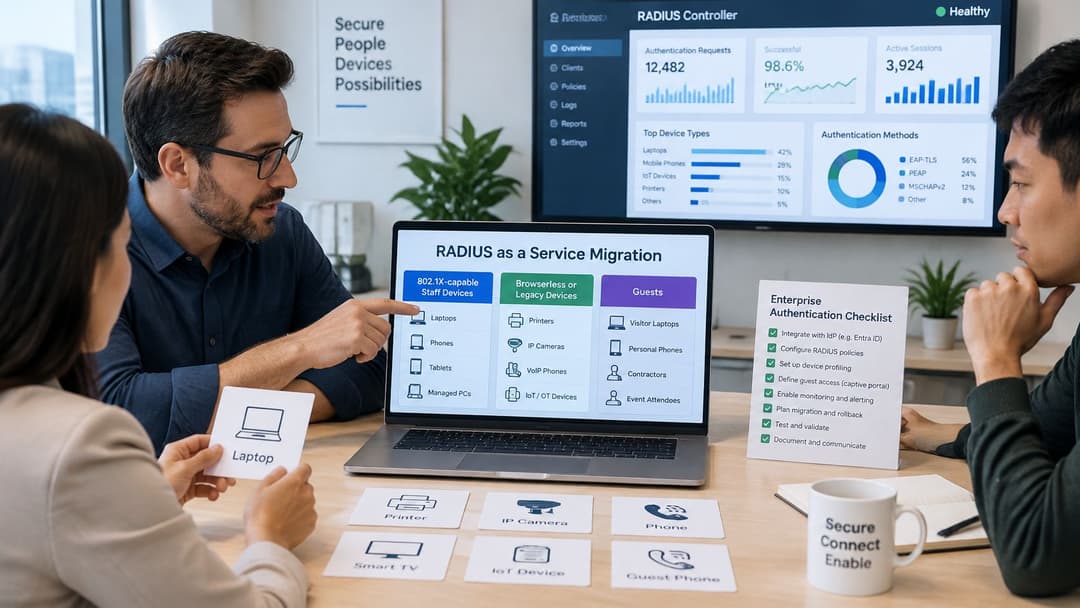
- Classifiez les équipements clients. Séparez les points de terminaison du personnel compatibles 802.1X, les équipements anciens ou sans navigateur, et les invités. Enregistrez les propriétaires des appareils et leur niveau de criticité opérationnelle.
- Validez les capacités des contrôleurs. Confirmez la prise en charge de l'authentification d'entreprise, des VLAN ou rôles dynamiques, du CoA et d'éventuels jardins captifs requis. Vérifiez le micrologiciel installé, et pas seulement la gamme du produit.
- Menez un pilote sur un SSID restreint sur un site sélectionné. Reliez-le à l'annuaire et documentez le comportement fail-closed. Intégrez un appareil opérationnel représentatif, et pas uniquement un ordinateur du service informatique.
- Configurez les appareils gérés du personnel. Utilisez des certificats ou une méthode d'entreprise sans mot de passe prise en charge. Notre WiFi du personnel fonctionne sur vos points d'accès existants sans qu'il soit nécessaire de créer une PKI client.
- Attribuez des identifiants restreints aux appareils limités. Délivrez des clés PSK uniques pour les imprimantes, les équipements médicaux et l'IoT lorsque cela est pertinent. N'autorisez que les destinations strictly nécessaires.
- Maintenez les invités sur une politique distincte. Vérifiez que les appareils invités ne peuvent pas accéder aux ressources du personnel, même si l'intégration et l'authentification partagent la même plateforme de gestion.
- Testez les scénarios de panne. Interrompez séparément l'accès au fournisseur d'identités et la connectivité Internet du site. Prouvez la capacité de rétablissement sans distribuer de mot de passe commun.
- Effectuez la bascule de manière progressive. Vérifiez la comptabilité, la segmentation et le comportement des clients sur chaque site. Supprimez l'ancien mot de passe global après la réussite des contrôles de recette convenus.
Sachez quand ne pas effectuer la migration
Les sites isolés (air-gapped) ne peuvent pas s'appuyer sur un plan de contrôle cloud. De même, les contrôleurs incapables d'exploiter les attributs RADIUS requis peuvent bloquer l'architecture prévue, même si l'authentification de base fonctionne.
Une exigence interne visant à conserver les métadonnées d'authentification au Royaume-Uni doit être résolue par des lieux de traitement documentés et des accords de sous-traitance formels. La simple présence d'un bureau du fournisseur au Royaume-Uni ne suffit pas. La conservation des enregistrements, l'accès administratif et les modalités de secours doivent également figurer dans le processus d'approbation des achats.
Notre service fonctionne comme un sur-réseau cloud sur les points d'accès existants, ne nécessitant aucun remplacement complet du matériel. Notre solution xPSK et WiFi multi-locataire prend en charge le matériel Meraki, Aruba, Ruckus et UniFi, sous réserve des fonctionnalités de contrôleur requises par l'architecture.
L'association d'une authentification d'entreprise et de clés uniques résout la compatibilité des équipements clients, mais pas nécessairement la dépendance aux interruptions cloud. Lorsque l'autonomie locale est essentielle, conservez une architecture d'authentification locale adaptée ou restez sur site. Ne masquez pas une exigence de résilience non résolue sous la forme d'un mot de passe d'exception.
Déterminez si le RADIUS Cloud convient à votre parc
Optez pour le RADIUS cloud lorsque plusieurs sites nécessitent un accès homogène fondé sur l'identité et que votre équipe ne souhaite pas gérer de serveurs d'authentification. L'argument principal est d'ordre opérationnel : les modifications de l'annuaire doivent régir l'accès au réseau sans générer de charge supplémentaire de gestion des comptes.
Restez sur site si votre équipe maîtrise déjà l'exploitation d'un infrastructure RADIUS résiliente, si un service hébergé est incompatible avec vos exigences de traitement des données, ou si le contrôleur ne peut pas appliquer la politique proposée. Une migration qui supprime un serveur mais fragilise la disponibilité locale ne constitue pas un progrès.
Prenez votre décision à partir de l'inventaire de votre parc
Choisissez un modèle d'accès hybride lorsque les appareils gérés du personnel prennent en charge le 802.1X mais que le bâtiment héberge également des téléviseurs, imprimantes, scanners ou équipements médicaux nécessitant des clés restreintes. L'objectif est d'offrir le niveau de garantie approprié à chaque population, et non des identifiants identiques pour tous les appareils.
Dressez un inventaire comprenant :
- Parc sans fil : SSIDs, constructeur du contrôleur, modèle et version de micrologiciel.
- Gestion des identités : Annuaire de référence, responsables des groupes et processus de départ.
- Capacités des clients : Appareils en mesure d'utiliser des certificats et ceux qui ne le peuvent pas.
- Dépendances opérationnelles : Systèmes devant rester disponibles en cas de perte de connectivité.
Comparez des engagements écrits, pas des démonstrations
Posez les mêmes questions à chaque prestataire sélectionné : que couvre l'engagement de disponibilité en cas de pannes multi-sites, combien de temps les journaux sont-ils conservés, où les métadonnées d'authentification sont-elles traitées, quels sous-traitants y ont accès et comment la procédure de rétablissement évite-t-elle le recours à un mot de passe partagé ?
Sélectionnez Purple aux côtés d'autres fournisseurs lorsque votre parc correspond à la structure d'accès pour invités, personnel et multi-locataires. Nous accompagnons ces environnements depuis 2012 au sein de commerces, d'établissements de santé, de stades, de hubs de transport et de centres-villes. Nos tarifs pour le WiFi du personnel ne sont pas publics ; contactez-nous pour obtenir un devis adapté au parc que vous souhaitez migrer.
Votre prochaine étape consiste à établir un plan de recette adossé à votre inventaire. Une démonstration parfaite ne remplacera jamais la validation effective de votre contrôleur, de votre annuaire et de vos équipements complexes.
Purple propose du RADIUS hébergé pour l'authentification du personnel, associé au WiFi invité et à un accès multi-locataire isolé. Consultez Purple en vous munissant de l'inventaire de vos contrôleurs, de vos contraintes de fournisseur d'identités et de la liste de vos anciens appareils pour échanger sur un déploiement et une tarification adaptés à votre parc.