SD-WAN हे असे सॉफ्टवेअर आहे जे एका निश्चित प्रायव्हेट सर्किटवर अवलंबून राहण्याऐवजी प्रत्येक ॲप्लिकेशनसाठी उपलब्ध सर्वोत्तम लिंक निवडून, व्यवसायाच्या साइट्स कशा कनेक्ट होतात याचे मध्यवर्ती नियंत्रण करते.
एका स्वस्त कनेक्शनमुळे जर तुमच्या टीमला प्रत्येक ब्रांच स्वतंत्रपणे कॉन्फिगर करावी लागत असेल, तर तुम्ही खरोखर नेटवर्कमध्ये सुधारणा केली आहे का? SD-WAN यातील तफावत दूर करते: तुम्ही कोणते सर्किट्स खरेदी करता एवढेच नाही, तर तुम्ही ते कसे ऑपरेट करता हे महत्त्वाचे आहे.
UK IT व्यवस्थापकासाठी, आर्किटेक्चर समजून घेणे ही केवळ सुरुवात आहे. ॲप्लिकेशन पॉलिसी कोणाच्या मालकीच्या आहेत, प्रत्येक शाखेत सुरक्षा कशी कार्य करेल आणि संपूर्ण सेवेचा खर्च ती बदलत असलेल्या नेटवर्कपेक्षा कमी आहे का, हे देखील तुम्ही ठरवले पाहिजे.
सॉफ्टवेअर-डिफाइंड WAN म्हणजे सोप्या शब्दांत काय
वाईड एरिया नेटवर्क, किंवा WAN, वेगवेगळ्या ठिकाणांवरील नेटवर्क जोडते. तुमच्या ऑफिसचे लोकल नेटवर्क इमारतीच्या आतील डिव्हाइसेस जोडते; WAN त्या ऑफिसला इतर ठिकाणच्या शाखा, डेटा सेंटर्स आणि सेवांशी जोडते.
पारंपारिक खाजगी WAN चा विचार एका नियोजित महामार्ग मार्गासारखा करा. नेटवर्क इंजिनिअर मार्ग निवडतो आणि तो वापरण्यासाठी उपकरणांचे कॉन्फिगरेशन करतो. Software-defined WAN हे सॅटेलाइट नॅव्हिगेशनच्या जवळ जाणारे काहीतरी जोडते: प्रशासक प्राधान्ये सेट करतात आणि सॉफ्टवेअर उपलब्ध कनेक्शनमधून योग्य मार्ग निवडते.
या साधर्म्याला (ॲनालॉजी) एक मर्यादा आहे. नेव्हिगेशन सिस्टीम रस्ता तयार करू शकत नाही आणि SD-WAN कनेक्टिव्हिटी तयार करू शकत नाही. तुम्ही अजूनही भौतिक ॲक्सेस सेवा खरेदी करता.
पारंपरिक WAN विरुद्ध SD-WAN
ही तुलना एका सामान्य ब्रँच-नेटवर्कची सुरुवातीची जागा वर्णन करते, प्रत्येक पारंपारिक WAN ची नाही. कन्व्हेन्शनल नेटवर्कमध्ये रिडंडंट सर्किट्स आणि ऑटोमेटेड मॅनेजमेंट देखील असू शकते.
| पैलू | पारंपरिक WAN | SD-WAN |
|---|---|---|
| ट्रान्सपोर्ट | एक प्रायव्हेट सर्किट, सहसा MPLS | MPLS, ब्रॉडबँड, फायबर आणि 4G/5G चे कोणतेही मिश्रण |
| कॉन्फिगरेशन | प्रत्येक राऊटर मॅन्युअली सेट केला जातो | पॉलिसी केंद्रीय स्तरावर परिभाषित केल्या जातात |
| फेलओव्हर | त्रुटीनंतर राऊटिंग कन्व्हर्जन्स | बाधित ट्रॅफिक कार्यरत लिंककडे वळवले जाते |
| बदल लागू करणे (रोलआउट) | प्रत्येक साइटनुसार इंजिनिअरच्या भेटी किंवा मॅन्युअल बदल | एकाच कन्सोलवरून शाखांना बदल पाठवले जातात |
| खर्चाचा पाया | प्रायव्हेट सर्किटनुसार प्रीमियम किंमत | ओव्हरले सर्व्हिससह संभाव्य स्वस्त इंटरनेट लिंक्स |
| सर्वात योग्य | एका करिअरसह स्थिर मालमत्ता आणि कमी बदल | अनेक शाखा, क्लाउड-आधारित ॲप्लिकेशन्स आणि वारंवार होणारे बदल |
MPLS हे SD-WAN च्या विरुद्ध नाही. MPLS ही एक कॅरिअर नेटवर्किंग सेवा आहे जी ट्रान्सपोर्ट प्रदान करू शकते. SD-WAN हे MPLS सह ॲप्लिकेशन्स ट्रान्सपोर्टचा वापर कसा करतात याचे नियंत्रण करते. ब्रॉडबँड जोडताना प्रायव्हेट कनेक्शन राखून ठेवणे हे एक वैध डिझाइन आहे, अपूर्ण स्थलांतर नाही.
UK ची यातील उत्सुकता सध्याच्या क्लाउड-सुरक्षा चर्चेपूर्वीपासून आहे. नेटवर्क ट्रान्सफॉर्मेशनवरील IDC व्हाईट पेपर नुसार, 2018 च्या युरोपियन एंटरप्राइज कम्युनिकेशन्स सर्व्हेमध्ये, UK मधील 35% प्रतिसादकर्त्यांनी सांगितले की त्यांनी पायलट प्रोजेक्ट्ससह कोणत्या ना कोणत्या रूपात SD-WAN चा वापर केला आहे, आणि इतर 18% प्रतिसादकर्त्यांनी ते सुरू करण्याचे नियोजन केले होते. हे ऐतिहासिक दत्तक आकडे आहेत, आजच्या जागतिक बाजाराचे प्रमाण नाही.
व्यावहारिक नियम: SD-WAN कडे तुमचा WAN चालवण्याचा एक मार्ग म्हणून पहा, तुम्ही ऑर्डर केलेल्या सर्किटच्या रूपात नाही.
ऑपरेशनल बदल सर्वात महत्त्वाचा आहे. प्रत्येक व्यवसाय आवश्यकतेचे स्वतंत्र राउटर कॉन्फिगरेशनमध्ये भाषांतर करण्याऐवजी, तुमची टीम सामायिक धोरणे परिभाषित करते, अपवाद नियंत्रित करते आणि शाखांचे पालन होत आहे का हे तपासते. केंद्रीकरणामुळे पुनरावृत्तीचे काम कमी होते, परंतु यामुळे धोरण डिझाइन आणि बदल मंजुरी अधिक महत्त्वाची बनते.
SD-WAN चे घटक एकमेकांशी कसे जोडले जातात
समजा एखाद्या रिटेल ग्रुपला बॅकग्राउंड फाइल ट्रान्सफरपेक्षा कर्मचाऱ्यांच्या कॉल्सना प्राधान्य द्यायचे आहे. दुकानातील कॉलचा त्याच्या गंतव्यस्थानापर्यंतचा मागोवा घ्या, आणि आर्किटेक्चर समजणे सोपे होते.
कॉल प्रथम शाखा प्रशासनासाठी कार्यरत असलेल्या प्रत्यक्ष किंवा व्हर्च्युअल डिव्हाइस असलेल्या SD-WAN Edge वर पोहोचतो. Edge ट्रॅफिक ओळखते, संबंधित पॉलिसी लागू करते आणि ते उपलब्ध कनेक्शनद्वारे पुढे पाठवते. सहभागी होणाऱ्या SD-WAN एंडपॉइंट्समधील ट्रॅफिकसाठी, ते एन्क्रिप्टेड टनेलच्या आत पॅकेट्स ठेवू शकते.
कार्यात्मक संबंध पुढीलप्रमाणे दिसतात:
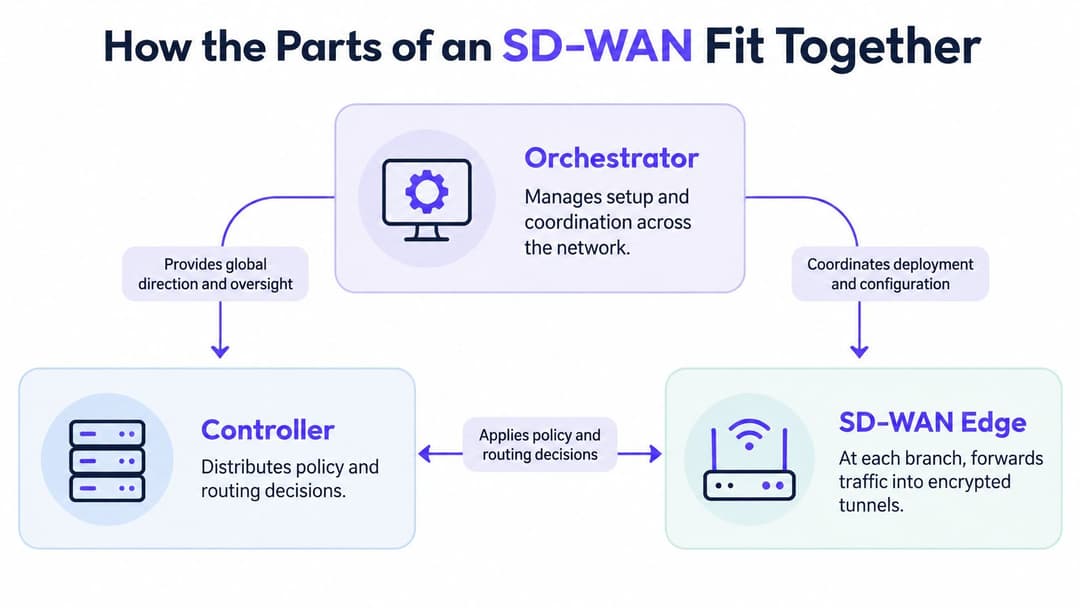
एज (Edge), कंट्रोलर आणि ऑर्केस्ट्रेटर
कंट्रोलर हा एजेसना नियंत्रण माहिती, पॉलिसी आणि राउटिंग निर्देश वितरीत करतो. ऑर्केस्ट्रेटर हा प्रोव्हिजनिंग, टेम्पलेट्स आणि कॉन्फिगरेशन व्यवस्थापनासह सेवा-व्यापी सेटअप आणि समन्वयाचे काम पाहतो.
या कार्यात्मक भूमिका आहेत, खरेदी करण्यासाठीच्या स्वतंत्र सिस्टीमच असणे आवश्यक नाही. पुरवठादाराच्या प्लॅटफॉर्ममध्ये, व्यवस्थापन इंटरफेस त्यांना एकत्रित करू शकतात. धोरण नियंत्रण (policy control) आणि मूळ ट्रान्सपोर्ट यांमधील वेगळेपणा हा Red Hat च्या SD-WAN स्पष्टीकरणात वर्णन केलेल्या आर्किटेक्चरचा मुख्य भाग आहे.
रिटेल प्रशासकासाठी, मंजूर व्हॉईस पॉलिसी मध्यवर्ती पातळीवर बदलल्याने प्रत्येक दुकानाचे कॉन्फिगरेशन एडिट करण्याची जागा घेतली जाते. तरीही प्रशासकाने डिप्लॉयमेंट स्थिती तपासली पाहिजे, अपवाद ओळखले पाहिजेत आणि रोलबॅक योजना ठेवली पाहिजे. कन्सोलमधील यशस्वी कमांड हा प्रत्येक एजने ती लागू केल्याचा पुरावा नाही.
ओव्हरले, अंडरले आणि क्लाउड ॲक्सेस
अंडरले ही प्रत्यक्ष कनेक्टिव्हिटी असते: लीज्ड इथरनेट, ब्रॉडबँड, मोबाईल ॲक्सेस किंवा इतर वाहतूक मार्ग. ओव्हरले हे त्या सेवांवर तयार केलेले लॉजिकल नेटवर्क असते.
त्यामुळे एखाद्या शाखेने ॲक्सेस प्रदाता बदलल्यावरही ॲप्लिकेशन पॉलिसी सुसंगत राहू शकते. तथापि, थेट इंटरनेट ट्रॅफिक SaaS ॲप्लिकेशनपर्यंतच्या संपूर्ण मार्गावर एन्क्रिप्टेड SD-WAN टनेलच्या आतच राहील असे नाही. प्रत्येक टनेल कुठे संपते आणि उर्वरित मार्गाचे संरक्षण काय करते ते तपासा.
क्लाउड कनेक्टिव्हिटीसाठी देखील अचूक शब्दप्रयोगाची आवश्यकता असते. लोकल इंटरनेट ब्रेकआउट मंजूर केलेला क्लाउड ट्रॅफिक मुख्यालयाऐवजी शाखेतूनच थेट बाहेर पाठवतो. क्लाउड ऑन-रॅम्प WAN ला क्लाउड एन्व्हायर्नमेंट किंवा प्रोव्हायडर गेटवेशी जोडतो. ते समान क्लाउड-ॲक्सेस उद्दिष्टास सपोर्ट करू शकतात, परंतु त्या एकच सेवा नाहीत.
पुढील घटकांचा समावेश असलेल्या प्रोक्युरमेंट चेकलिस्टचा वापर करा:
- राउटिंग सुसंगतता: विद्यमान मार्ग आणि नेटवर्क सीमांसह एकत्रीकरणाची (इंटिग्रेशन) पुष्टी करा.
- एनक्रिप्टेड ओव्हरलेज: समर्थित टनेल एंडपॉइंट्स आणि एनक्रिप्शन पर्याय निश्चित करा.
- ॲड्रेसिंग: IPv4 आणि IPv6 आवश्यकता तपासा.
- क्लाउड कनेक्टिव्हिटी: तुमच्या ॲप्लिकेशन्सना आवश्यक असलेले गेटवे आणि ऑन-रॅम्प्स ओळखा.
- फायरवॉल एकत्रीकरण (इंटिग्रेशन): तपासणी कुठे होते आणि तिचे व्यवस्थापन कोण करते याची पुष्टी करा.
शेवटी, प्रत्येक पत्त्यावर ॲक्सेसची उपलब्धता सत्यापित करा. सुचवलेले दुय्यम कनेक्शन केवळ तेव्हाच उपयुक्त ठरते जेव्हा पुरवठादार ते वितरीत करू शकतो.
ट्रॅफिक आपोआप सर्वोत्तम मार्ग कसा शोधते
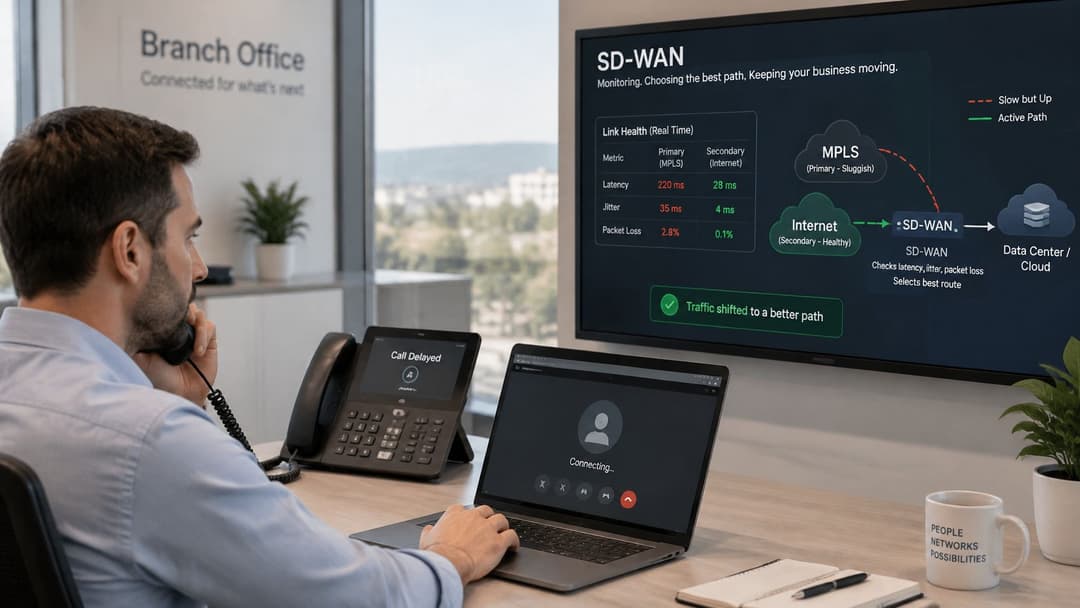
ब्रांचचे प्राथमिक कनेक्शन कन्जेस्टेड होते. ते तांत्रिकदृष्ट्या अजूनही ऑनलाइन असते, परंतु कॉल करणाऱ्यांना तुटक आवाज आणि मोठा विलंब ऐकू येतो. संपूर्ण आउटेजऐवजी हा एक ब्राउनआउट आहे.
केवळ लिंक सुरू आहे की नाही हे तपासणारे राउटिंग कॉन्फिगरेशन त्याचा वापर सुरू ठेवू शकते. SD-WAN त्याऐवजी कनेक्शन अॅप्लिकेशनसाठी योग्य राहिले आहे की नाही याचे मूल्यमापन करू शकते आणि प्रभावित ट्रॅफिक पर्यायी मार्गावर हलवू शकते.
Palo Alto Networks च्या SD-WAN दस्तऐवजीकरणामध्ये वर्णन केल्याप्रमाणे, ॲप्लिकेशन-अवेअर डायनॅमिक पाथ सिलेक्शन प्रशासकाने परिभाषित केलेल्या नियमांसह लेटन्सी, जिटर, पॅकेट लॉस आणि उपलब्धता यांसारख्या मोजमापांचा वापर करते.
उपयुक्त किंवा योग्य असणे म्हणजे काय ते परिभाषित करा
सर्वात उत्तम मार्ग हा नेहमीच सर्वात जलद किंवा सर्वात स्वस्त असतो असे नाही. प्रत्येक ॲप्लिकेशनला कशाची गरज आहे हे तुमच्या टीमने निश्चित केले पाहिजे.
- व्हॉइस आणि व्हिडिओ: कमी जिटर असलेल्या मार्गाला प्राधान्य द्या, म्हणजेच पॅकेट येण्याच्या वेळेत कमीत कमी फरक असावा.
- व्यवहाराशी संबंधित ॲप्लिकेशन्स: एक स्वीकार्य पॅकेट-लॉस मर्यादा निश्चित करा आणि व्यवसायासाठी अत्यंत महत्त्वाच्या देवाणघेवाणींचे संरक्षण करा.
- इंटरॲक्टिव्ह SaaS: केवळ सर्वात लहान दिसणाऱ्या मार्गालाच नव्हे, तर जलद प्रतिसाद देणाऱ्या ॲप्लिकेशन व्यवहारांना प्राधान्य द्या.
- सामान्य ब्राउझिंग: जिथे कार्यक्षमता पुरेशी असेल तिथे कमी खर्चाच्या ब्रॉडबँडला अनुमती द्या.
- मोठ्या प्रमाणातील डेटा ट्रान्सफर (बल्क ट्रान्सफर): बॅकअप आणि मोठ्या डाऊनलोड्समुळे इतर आवश्यक कामांसाठी लागणारी क्षमता संपणार नाही याची दक्षता घ्या.
ॲडव्हान्स फीचर्सचे तितकेच काळजीपूर्वक मूल्यमापन करणे आवश्यक आहे. फॉरवर्ड-एरर करेक्शन नुकसानाची भरपाई करण्यात मदत करण्यासाठी रिकव्हरी माहिती पाठवते. टनेल बाँडिंग लिंक संसाधने एकत्र करते, तर क्वालिटी ऑफ सर्व्हिस, किंवा QoS, स्पर्धात्मक ट्रॅफिकला प्राधान्य देते.
या यंत्रणा संसाधनांचा वापर करतात. रिकव्हरी ट्रॅफिक बँडविड्थ वापरते, एनक्रिप्शन प्रोसेसिंग क्षमतेचा वापर करते आणि प्राधान्यकरण ओव्हरलोड केलेल्या सर्किटवर क्षमता तयार करू शकत नाही.
केवळ डिस्कनेक्शनच नाही, तर कामगिरीतील घसरणीचीही (degradation) चाचणी करा
राउंड-ट्रिप लॅटन्सी, जिटर, पॅकेट लॉस, फेलोव्हर टाइम, व्हॉइस मीन ओपिनियन स्कोर आणि SaaS कॉन्जेस्टशन अंतर्गत व्यवहार कामगिरी यांवर आधारित ॲक्सेप्टन्स टेस्ट तयार करा. लॅटन्सी आणि जिटर टेस्ट बेसलाइन स्थापित करण्यात मदत करू शकते, परंतु ती ॲप्लिकेशन टेस्टिंगची जागा घेत नाही.
एक यशस्वी स्पीड टेस्ट हे सिद्ध करत नाही की जेव्हा तिच्या पसंतीचे कनेक्शन खराब होते तेव्हा ब्रँच कॉल्स घेणे सुरू ठेवू शकते.
पाथ बदलांदरम्यान वापरकर्त्यांना काय अनुभव येतो ते तपासा. पुरवठादार ऑटोमॅटिक फेलओव्हरची जाहिरात करतो म्हणूनच एक ॲक्टिव्ह सेशन टिकून राहील असे गृहीत धरू नका.
SD-WAN स्वतःहून परफॉर्मन्सची हमी देत नाही. निकाल हे ॲक्सेस-लूप गुणवत्ता, कॅरिअर विविधता, कंट्रोलर प्लेसमेंट, एन्क्रिप्शन ओव्हरहेड आणि पॉलिसीची अचूकता दर्शवतात. पर्याय म्हणून जोडलेले कनेक्शन देखील विस्कळीत असल्यास, एजकडे निवडण्यासाठी कोणताही निरोगी मार्ग नसतो.
डिप्लॉयमेंट मॉडेल्स आणि SD-WAN कोठे फायदेशीर ठरते
वैशिष्ट्यांच्या (फीचर्स) सूचीची तुलना करण्यापूर्वी ऑपरेटिंग व्यवस्था निवडा. तुमच्या संस्थेला तिच्या कौशल्यांशी, सपोर्ट कव्हरेजशी आणि थेट नियंत्रणाच्या इच्छेशी जुळणाऱ्या मॉडेलची आवश्यकता आहे.
SD-WAN उपयोजन (deployment) मॉडेल्स
| डिप्लॉयमेंट मॉडेल | हे कोण चालवते | यासाठी सर्वाधिक उपयुक्त | यावर लक्ष ठेवा |
|---|---|---|---|
| सेल्फ-मॅनेज्ड | तुमची IT टीम | उत्कृष्ट नेटवर्क कौशल्ये आणि व्यवस्थापन करण्यायोग्य मालमत्ता असलेल्या संस्था | अपग्रेड, पॉलिसी आणि समस्या निवारणाची (ट्रबलशूटिंग) पूर्ण जबाबदारी |
| मॅनेज्ड SD-WAN | सर्व्हिस प्रोव्हायडर | मोठी नेटवर्क टीम नसलेल्या बहु-स्थानिक (मल्टी-साइट) मालमत्ता | प्रोव्हायडरच्या SLA मर्यादा आणि कमी थेट नियंत्रण |
| सिक्युअर SD-WAN किंवा SASE | मॅनेज्ड ऑफरिंगमधील सर्व्हिस प्रोव्हायडर | एकात्मिक फायरवॉल आणि क्लाउड सुरक्षा आवश्यक असणाऱ्या साइट्स | जास्त मासिक खर्च आणि व्हेंडरवर अधिक अवलंबित्व |
| हायब्रिड ओव्हरले | तुमच्यात आणि प्रोव्हायडरमध्ये सामायिक | ब्रॉडबँड जोडताना महत्त्वपूर्ण साइट्ससाठी MPLS कायम ठेवणे | संक्रमण कालावधीत समांतर ट्रान्सपोर्ट आणि सपोर्ट व्यवस्था |
या श्रेणी एकमेकांवर ओव्हरलॅप होतात. हायब्रिड नेटवर्क हे सेल्फ-मॅनेज्ड किंवा प्रोव्हायडर-मॅनेज्ड असू शकते, तर सिक्युअर SD-WAN युनिव्हर्सल सपोर्ट अरेंजमेंटऐवजी क्षमतांचे वर्णन करते. केवळ पॅकेजचे नाव न पाहता सेवेचे वर्णन वाचा.
वर्कलोडनुसार डिझाइन जुळवा
रिटेल. समजा, एखादी रिटेल साखळी सामान्य ब्राउझिंग, स्टॉक-सिस्टम ॲक्सेस आणि मंजूर केलेला SaaS ट्रॅफिक बिझनेस ब्रॉडबँडवर हलवते आणि नंतर प्रत्येक दुकानामध्ये मोबाइल बॅकअप जोडते. पेमेंट आणि ऑपरेशन्सशी संबंधित ॲप्लिकेशन्सची चाचणी पूर्ण होईपर्यंत ती तिची विद्यमान प्रायव्हेट ट्रान्सपोर्ट सेवा कायम ठेवते. याचा अपेक्षित परिणाम म्हणजे फिक्स-लाईनमध्ये बिघाड झाल्यास व्यवहार सुरू राहणे हा आहे, केवळ सर्किट्सचे बिल कमी करणे हा नाही.
हॉस्पिटॅलिटी. एक हॉटेल गट अतिथी, कर्मचारी आणि पेमेंट ट्रॅफिकसाठी सामायिक धोरणे लागू करतो. तो दुय्यम ॲक्सेस सेवा जोडतो आणि अतिथी डाऊनलोड्सना ऑपरेशनल व्यवहारांपेक्षा कमी प्राधान्य देतो. याचा उपयुक्त परिणाम म्हणजे सर्व मालमत्तांमध्ये ट्रॅफिकवर सुसंगत प्रक्रिया होते, तर स्थानिक ॲक्सेस नियंत्रणे वेगवेगळ्या वापरकर्त्यांना वेगळे ठेवतात.
हेल्थकेअर. एखादा प्रोव्हायडर मंजूर क्लिनिकल क्लाउड ट्रॅफिक मुख्यालयाच्या बॅकहॉलवरून एका तपासलेल्या क्लाउड-ॲक्सेस पाथवर बदलतो. ॲप्लिकेशन अवलंबित्व असल्यास ते खाजगी कनेक्टिव्हिटी राखून ठेवते. रेकॉर्ड ॲक्सेस आणि इमेजिंग वर्कफ्लोचे स्वतंत्र मूल्यांकन करणे आवश्यक आहे: जलद लॉगइन हे प्रतिमा मिळवण्याची (image retrieval) कामगिरी स्वीकार्य असल्याचे सिद्ध करत नाही.
विद्यार्थी गृहनिर्माण आणि निवासी इमारतींसाठी, WAN नियंत्रण बिल्डिंग-मॅनेजमेंट आणि कर्मचारी ॲप्लिकेशन्सचे प्रतिस्पर्धी मागणीपासून संरक्षण करू शकते. हे स्वतःहून रहिवाशांचे अलगीकरण (resident isolation) तयार करत नाही. स्थानिक ॲक्सेस लेयरवर, आमचे Multi-Tenant WiFi प्रत्येक रहिवाशाला ब्राउझरलेस कन्सोल आणि टीव्हीसह त्यांच्या डिव्हाइसेसवर एक खाजगी नेटवर्क प्रदान करते.
विश्वासार्ह सर्किट, सोपे अॅप्लिकेशन्स आणि कोणतीही लक्षणीय रिझिलियन्सची आवश्यकता नसलेल्या एकाच ठिकाणच्या बिझनेसला SD-WAN ओव्हरलेचा फारसा फायदा होणार नाही. चांगल्या प्रकारे मॅनेज केलेला राउटर आणि योग्य बॅकअप सेवा पुरेशी ठरू शकते.
योग्य अंमलबजावणी मॉडेलचे सर्वात मजबूत लक्षण संस्थात्मक असते: पॉलिसीला कोण मंजुरी देते, त्रुटींवर कोण लक्ष ठेवते आणि प्रत्येक पुरवठादाराकडे कोण पाठपुरावा करते हे तुम्ही सांगू शकता. या जबाबदाऱ्या अस्पष्ट राहिल्यास, सेवा खरेदीसाठी तयार नाही.
MPLS च्या तुलनेत SD-WAN चा प्रत्यक्ष खर्च किती येतो
SD-WAN द्वारे WAN चालवण्याचा संपूर्ण खर्च कमी होतो की फक्त मासिक सर्किट बिल? MPLS सह त्याची निष्पक्ष तुलना करण्यासाठी, कनेक्टिव्हिटी, रिझिलियन्स, सुरक्षा, उपकरणे आणि सेवा सुरळीत ठेवणाऱ्या लोकांचा समावेश करा.
प्रति साइट सूचक UK SD-WAN खर्च
Compare Your Business Costs चे UK SD-WAN किंमत मार्गदर्शन हे दर्शकात्मक मासिक श्रेणी देते: मूलभूत ओव्हरलेज सुमारे दर साइट £50 - £150, व्यवस्थापित सेवा £150 - £500, आणि सुरक्षित SD-WAN किंवा SASE हे दर साइट £250 - £800 किंवा अधिक आहेत. या मार्गदर्शनात असेही नमूद केले आहे की समर्पित इथरनेटचा खर्च दरमहा £1,000 पेक्षा जास्त असू शकतो, तर मूलभूत ब्रॉडबँडचा खर्च सुमारे £50 असू शकतो.
| सेवा स्तर | साधारण मासिक खर्च | सामान्यत: अतिरिक्त |
|---|---|---|
| बेसिक ओव्हरले | £50 - £150 प्रति साइट | कनेक्टिव्हिटी, हार्डवेअर आणि सपोर्ट |
| मॅनेज्ड SD-WAN | £150 - £500 प्रति साइट | मान्य केलेल्या पॅकेजबाहेरील सर्किट्स, हार्डवेअर आणि सपोर्ट |
| सिक्युअर SD-WAN किंवा SASE | £250 - £800 किंवा अधिक प्रति साइट | मान्य केलेल्या पॅकेजबाहेरील कनेक्टिव्हिटी, हार्डवेअर आणि सपोर्ट |
| डेडेडिकेटेड इथरनेट तुलना | प्रति सर्किट £1,000 पेक्षा जास्त असू शकते | जेथे नमूद केले असेल तेथे इन्स्टॉलेशन शुल्क; लीड टाइम आणि कराराची मुदत तपासा |
| बेसिक ब्रॉडबँड तुलना | सुमारे £50 प्रति लाइन | जेथे उपलब्ध असेल तेथे अतिरिक्त लवचिकता आणि प्रगत सहाय्य (एन्हान्स्ड सपोर्ट) |
याकडे खरेदीचे अंदाज म्हणून पहा, कोटेशन्स म्हणून नाही. इन्स्टॉलेशनसाठी लागणारा वेळ हा स्वतःमध्ये कोणताही चार्ज नसतो, परंतु विलंबाचा अर्थ असा असू शकतो की तुम्हाला विद्यमान सर्किटसाठी जास्त काळ पैसे द्यावे लागतील. ब्रॉडबँड प्रॉडक्ट्स त्यांच्या सेवा आणि सपोर्टच्या अटींमध्येही भिन्न असतात.
संपूर्ण तुलना तयार करा
अॅक्सेस सर्किट्स, एज हार्डवेअर, सबस्क्रिप्शन्स, मोबाइल डेटा, सिक्युरिटी इन्स्पेक्शन, मॉनिटरिंग आणि प्रोव्हायडर मॅनेजमेंट जोडा. यामध्ये संक्रमणाचा खर्च देखील समाविष्ट करा: समांतर सेवा, इन्स्टॉलेशनचे काम, ओव्हरलॅपिंग कॉन्ट्रॅक्ट्स आणि इंजिनिअरिंगचा वेळ.
दुसरे सर्किट केवळ तेव्हाच लवचिकता (रेझिलियन्स) सुधारते जेव्हा ते समान अपयशाचे मुद्दे (पॉइंट्स ऑफ फेल्युअर) टाळते. वेगवेगळ्या विक्रेत्यांकडून खरेदी केल्याने केबल्स स्वतंत्र डक्ट्स किंवा स्वतंत्र पायाभूत सुविधा वापरतात हे सिद्ध होत नाही.
विचारा:
- येथे ॲप्लिकेशन-अवेअर राऊटिंग आवश्यक आहे का? एका लहान साइटला विस्तृत ओव्हरले ऐवजी सोप्या बॅकअपची आवश्यकता असू शकते.
- ॲक्सेस मार्ग विविध आहेत का? सामायिक अपयश बिंदूंचे मूल्यांकन करण्यासाठी डिलिव्हरी माहितीची विनंती करा.
- टीम सप्लायर्समध्ये समस्या निवारण (ट्रबलशूट) करू शकते का? त्रुटी ॲक्सेस, ओव्हरले, फायरवॉल किंवा ॲप्लिकेशनमध्ये आहे का हे कोणीतरी ओळखले पाहिजे.
Vight कडील मॅनेज्ड सर्व्हिस कॉस्ट इन्साइट्स मॅनेजमेंट फी कनेक्टिव्हिटी आणि प्रोजेक्ट वर्कपासून वेगळी करण्यासाठी संदर्भ देतात.
खरेदी चाचणी: असुरक्षित ब्रॉडबँड लाईनविरुद्ध प्रीमियम प्रायव्हेट कनेक्टिव्हिटीची तुलना न करता, समतुल्य लवचिकता (रेझिलियन्स) आणि सपोर्टची तुलना करा.
सेंट्रल प्रोव्हिजनिंगमुळे वारंवार करावे लागणारे कॉन्फिगरेशन आणि साइट व्हिजिट्स कमी होऊ शकतात. मोठे एंटरप्रायझेस ट्रान्सपोर्टमधील बचतीपेक्षा त्या सुसंगततेला जास्त महत्त्व देऊ शकतात; लहान संस्था मॅनेज्ड तज्ज्ञतेच्या अॅक्सेसला महत्त्व देऊ शकतात.
SD-WAN इतर ऑपरेटिंग खर्च वाढवताना ट्रान्सपोर्ट खर्च कमी करू शकते. निर्णय असा आहे की परिणामी मिळणारी लवचिकता आणि नियंत्रण सेवा चालवण्याच्या पूर्ण खर्चाचे समर्थन करतात की नाही.
सुरक्षा मर्यादा आणि ओळखीवर आधारित ॲक्सेस (Identity-Based Access)
एनक्रिप्टेड टनेल एका परिभाषित मार्गावरील ट्रॅफिकचे संरक्षण करते. ते अनमॅनेज्ड लॅपटॉपला विश्वासार्ह बनवत नाही, उघड्या पडलेल्या क्लाउड ॲप्लिकेशनचे निराकरण करत नाही किंवा जास्त परवानग्या असलेल्या फायरवॉल नियमात सुधारणा करत नाही.
Compare Your Business Costs द्वारे संक्षिप्त केलेले UK SD-WAN सुरक्षा मार्गदर्शन राउटिंग नियंत्रणे आणि एनक्रिप्शनवर नॅशनल सायबर सिक्युरिटी सेंटरने दिलेल्या भरावर भर देते, ज्यामध्ये एंड-टू-एंड IPsec संरक्षण आणि मजबूत कॉन्फिगरेशन प्रोफाइल तपासणे समाविष्ट आहे. व्यावहारिक प्रश्न असा आहे की संरक्षण कुठे सुरू होते, कुठे संपते आणि त्याची देखभाल कोण करते.
प्रत्येक नियंत्रणासाठी (control) एक मालक नियुक्त करा
मॅनेज्ड सर्व्हिस प्रत्येक सुरक्षा जबाबदारी आपोआप हस्तांतरित करत नाही. खालील जबाबदाऱ्या सेवा डिझाइन आणि करारात समाविष्ट करा:
- एन्क्रिप्शन आणि कीज: एन्क्रिप्शन व्याप्ती, की रोटेशन आणि प्रमाणपत्र व्यवस्थापन परिभाषित करा.
- कंट्रोल-प्लेन ॲक्सेस: ऑथेंटिकेटेड ॲडमिनिस्ट्रेशन आणि कंट्रोल कम्युनिकेशन्सची आवश्यकता ठेवा.
- सेगमेंटेशन आणि आयसोलेशन: टॅनेन्ट मर्यादा आणि विभागांमधील अनुमती दिलेले ट्रॅफिक दस्तऐवजीकृत करा.
- सप्लायर ॲक्सेस: विशेषाधिकारप्राप्त ॲक्सेस मंजूरी, निर्बंध आणि रद्द करणे निर्दिष्ट करा.
- लॉगिंग आणि प्रतिसाद: अलर्ट पुनरावलोकन, घटना तपास आणि पुरावे जतन करण्याचे काम नियुक्त करा.
- सॉफ्टवेअर देखभाल: अपडेट्स, असुरक्षितता प्रतिसाद आणि ऑडिट पुराव्यासाठी मालकाचे नाव निश्चित करा.
लोकल इंटरनेट ब्रेकआउटमुळे अंमलबजावणीच्या आवश्यकता देखील बदलतात. एखादी ब्रांच आता सेंट्रल इन्स्पेक्शन पॉइंटद्वारे ट्रॅफिक पाठवत नसेल, तर तिच्या नवीन मार्गावर योग्य इन्स्पेक्शन आणि पॉलिसी अंमलबजावणीची व्यवस्था करा.
नेटवर्किंग आणि ओळख (identity) या गोष्टी एकमेकांपासून वेगळ्या ठेवा
SD-WAN हे WAN कनेक्शनद्वारे ट्रॅफिक नियंत्रित करते. SASE, किंवा सिक्युअर ॲक्सेस सर्व्हिस एज, क्लाउड-डिलीव्हर्ड सुरक्षा क्षमतेसह WAN कनेक्टिव्हिटी एकत्र करते. झिरो-ट्रस्ट ॲक्सेस विशिष्ट वापरकर्त्याला आणि डिव्हाइसला एखाद्या संसाधनाचा ॲक्सेस मिळाला पाहिजे की नाही याचे मूल्यमापन करते.
ते लेयर्स वेगवेगळ्या समस्या सोडवतात. बिझनेस अॅप्लिकेशन ओळखल्याने ते वापरणाऱ्या व्यक्तीची ओळख निश्चित होत नाही आणि ब्रांचच्या आत कनेक्ट असण्याने आपोआप व्यापक अॅक्सेस मिळायला हवा असे नाही.
WiFi एजवर, आयडेंटिटी आधारित नेटवर्किंगमुळे प्रशासकांना सामायिक पासवर्ड किंवा नेटवर्क ठिकाणाऐवजी प्रमाणीकृत वापरकर्ते आणि डिव्हाइसेसच्या आधारे ॲक्सेस निश्चित करता येतो. तुमची ॲक्सेस पॉलिसी व्यापक नेटवर्कद्वारे लागू केलेल्या विभागणीनुसार सुसंगत असावी.
आमचे स्टाफ WiFi हे कर्मचाऱ्यांची डिव्हाइसेस मॅनेज्ड EAP-TLS प्रमाणपत्रांसह ऑनबोर्ड करते, त्यामुळे रोटेट करण्यासाठी कोणताही सामायिक पासफ्रेज नसतो. हे NAC च्या गुंतागुंतीशिवाय एंटरप्राइझ-स्तरीय कर्मचारी WiFi सुरक्षा प्रदान करून WPA2/3-Enterprise, पासवर्डलेस WiFi आणि RADIUS-as-a-Service ऑफर करते.
ते WAN सुरक्षेची जागा घेत नाही. ते स्थानिक ऑथेंटिकेशन लेयर हाताळते, जे राउटिंग, तपासणी (इन्स्पेक्शन) आणि ॲप्लिकेशन ऑथरायझेशनसह एकत्र काम केले पाहिजे.
वैयक्तिक, वैद्यकीय किंवा पेमेंट डेटासाठी, SD-WAN लेबलपेक्षा आर्किटेक्चर आणि दैनंदिन ऑपरेशन्स अधिक महत्त्वाचे आहेत. संपूर्ण सुरक्षेचा पुरावा म्हणून एन्क्रिप्शन स्वीकारण्याऐवजी, इच्छित नियंत्रणे एकत्र काम करतात याचा पुरावा मागा.
MPLS वरून SD-WAN कडे स्थलांतरित होण्याचे नियोजन कसे करावे
सप्लायरच्या प्रात्यक्षिकांवर आधारित शॉर्टलिस्टऐवजी तुमच्या पॉलिसी सिद्ध करणाऱ्या पायलटपासून सुरुवात करा. एक समजूतदार मायग्रेशन तुमच्या टीमला नवीन सेवा कशी काम करते हे शिकत असताना पूर्वस्थितीवर येण्याची क्षमता कायम ठेवते.
रोडमॅप विस्तृत क्रम दर्शवतो; अंमलबजावणीसाठी स्पष्ट प्रमाणीकरण आणि रोलबॅक निर्णयांची आवश्यकता असते.
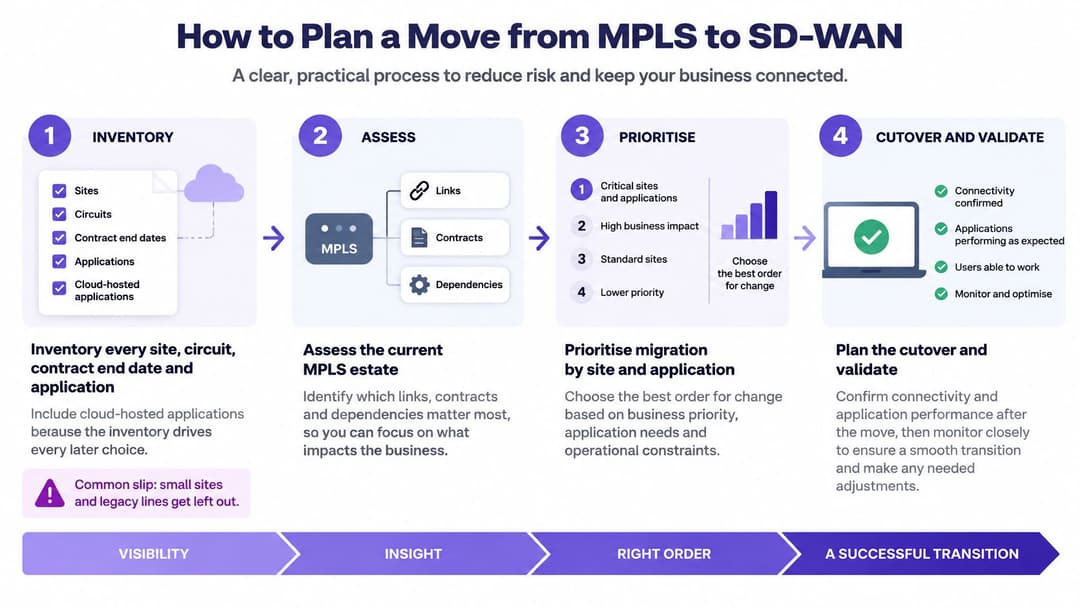
इस्टेट आणि जबाबदाऱ्यांची तयारी करा
प्रत्येक ठिकाण, सर्किट, करार आणि ॲप्लिकेशनची यादी तयार करा. कराराच्या समाप्तीची तारीख, नोटीस आवश्यकता, ॲक्सेस प्रदाते आणि क्लाउड-होस्ट केलेल्या सेवांसह ॲप्लिकेशनची गंतव्यस्थाने नोंदवून ठेवा. लहान ठिकाणे, जुने लाईन्स आणि फिक्स्ड ॲड्रेसिंगसारखे अवलंबित्व समाविष्ट करा, जे अन्यथा डिझाइनमधून अदृश्य होऊ शकतात.
संवेदनशीलतेनुसार आणि कामगिरीच्या गरजेनुसार ट्रॅफिकचे वर्गीकरण करा. व्हॉइस, व्हिडिओ, व्यवहार आणि मोठ्या प्रमाणातील डेटा ट्रान्सफर वेगळे करा. कोणते ॲप्लिकेशन्स स्थानिक इंटरनेट ॲक्सेस वापरू शकतात आणि काहींना नियंत्रित खाजगी मार्ग आवश्यक आहे याचे दस्तऐवजीकरण करा; सर्व गोष्टींसाठी एकच धोरण लागू केल्याने ॲप्लिकेशन-अवेअर डिझाइनचा उद्देश निष्फळ ठरतो.
ऑपरेटिंग मॉडेल निवडा आणि सुरक्षा मालकी सोपवा. बदल कोण मंजूर करते, प्रमाणपत्रे कोण राखते, इशारे (ॲलर्ट्स) कोण तपासते आणि पुरवठादाराशी संदर्भातील समस्या कोण हाताळते हे लिखित स्वरूपात नोंदवा. करारात तसा उल्लेख नसल्यास व्यवस्थापित प्रदात्याकडे नियंत्रण आहे असे मानू नका.
सर्किट्स बंद करण्यापूर्वी डिझाइन सिद्ध करा
फॉलबॅक पर्यायासह कमी धोका असलेल्या शाखेमध्ये पायलट करा. विद्यमान कनेक्टिव्हिटीसोबतच आच्छादन (ओव्हरले) चालवा आणि मूळ स्थितीत परत जाण्यासाठीची दस्तऐवजीकरण केलेली पद्धत तयार ठेवा. इन्स्टॉल करण्यासाठी सर्वात सोपे ठिकाण निवडण्याऐवजी, प्रातिनिधिक ॲप्लिकेशन्स असलेले स्थान निवडा.
गर्दीवर (कंजेशन) आधारित स्वीकृती चाचणी चालवा. ॲप्लिकेशन मालकांद्वारे वास्तविक कार्यप्रवाहांचे निरीक्षण करून, पूर्वी वर्णन केलेल्या अचूक कामगिरी तपासांचा (परफॉर्मन्स चेक्स) वापर करा. चाचणीपूर्वी पास निकष मान्य करा आणि अनप्लग केलेल्या केबलच्या प्रात्यक्षिकावर अवलंबून राहण्याऐवजी डिक्रीज्ड-लिंक स्थिती समाविष्ट करा.
नियंत्रित टप्प्यांमध्ये (वेव्हज) मायग्रेट करा. व्यवसायातील धोके, ॲप्लिकेशन अवलंबित्व आणि ॲक्सेसची सज्जता यानुसार ठिकाणांचे वर्गीकरण करा. मान्य केलेला देखरेख कालावधी स्वीकारार्ह ऑपरेशन दर्शवत नाही तोपर्यंत महत्त्वाच्या ठिकाणांवर खाजगी कनेक्टिव्हिटी कायम ठेवा, आणि अनिश्चित ब्रॉडबँड वितरण तारखेनुसार कटओव्हरचे वेळापत्रक ठरवू नका.
तांत्रिक आणि कराराच्या तपासणीनंतरच डीकमिशन करा. स्थिर ऑपरेशनची पुष्टी करा, जुने मार्ग काढून टाका आणि सेवा रद्द करण्यापूर्वी नोटीस कालावधी तपासा. कॉन्फिगरेशन बॅकअप ठेवा आणि डायग्राम्स, सपोर्ट रेकॉर्ड्स व इन्सिडेंट पद्धती अपडेट करा.
वेव्ह अधिकृत करण्यापूर्वी, सर्व्हिस डेस्क आणि ॲप्लिकेशन मालकांसह न सोडवलेल्या अपवादांचे (एक्सेप्शन्स) पुनरावलोकन करा. कर्मचारी अजूनही व्यवसाय कार्यप्रवाहासह धडपड करत असताना नेटवर्क डॅशबोर्ड निरोगी दिसू शकतो.
तुमची पहिली डिलिव्हरेबल ही चाचणी केलेली पॉलिसी सेट आणि पुनर्प्राप्त करण्यायोग्य पायलट असावी. एकदा त्या गोष्टी तयार झाल्या की, पुरवठादारांची तुलना अधिक अर्थपूर्ण बनते कारण तुम्ही तुमच्या संस्थेने सिद्ध केलेल्या आवश्यकतांनुसार सेवांचे मूल्यमापन करू शकता.
तुमच्या WAN डिझाइनसह ॲक्सेस लेयरवर कोण कनेक्ट होते हे नियंत्रित करण्यात मदत करण्यासाठी आम्ही गेस्ट WiFi, स्टाफ WiFi आणि मल्टी-टेनंट WiFi प्रदान करतो. पासवर्डलेस स्टाफ ॲक्सेस आणि प्रायव्हेट रेसिडेंट नेटवर्क एक्सप्लोर करण्यासाठी आणि त्या ॲक्सेस पॉलिसी तुमच्या SD-WAN मायग्रेशनमध्ये कशा बसू शकतात यावर चर्चा करण्यासाठी Purple ला भेट द्या.