
Cisco Wireless AP Fleet Sizing & Architecture Advisor
Model device concurrency, calculate switch PoE power budgets, compare Catalyst versus Meraki hardware, and export production captive portal configurations.
Deployment Parameters
High-density enterprise tier (99.99% uptime target). Multi-floor corporate headquarters running video conferencing, identity-based staff VLANs, and cloud-managed guest onboarding.
| Model | Generation | Radio Chains | Max Draw | Min PoE | Ethernet Uplink |
|---|---|---|---|---|---|
| Cisco Catalyst 9136I | WiFi 6E (802.11ax 6 GHz) | 4x4 (2.4 GHz) + 8x8 (5 GHz) + 4x4 (6 GHz) | 47.3 W | 802.3bt (60W) | Dual 5 Gbps mGig RJ45 |
| Cisco Catalyst 9130AX | WiFi 6 (802.11ax) | Dual 4x4 or 8x8 (5 GHz) + 4x4 (2.4 GHz) | 30 W | 802.3at (PoE+) / 802.3bt | 1x 5 Gbps mGig RJ45 |
| Cisco Meraki CW9164 | WiFi 6E (802.11ax 6 GHz) | 2x2 (2.4 GHz) + 4x4 (5 GHz) + 4x4 (6 GHz) | 28.5 W | 802.3at (PoE+) | 1x 2.5 Gbps mGig RJ45 |
| Cisco Meraki CW9162 | WiFi 6E (802.11ax 6 GHz) | 2x2 (2.4 GHz) + 2x2 (5 GHz) + 2x2 (6 GHz) | 22 W | 802.3at (PoE+) | 1x 2.5 Gbps mGig RJ45 |
| Cisco Catalyst 9105AX | WiFi 6 (802.11ax) | 2x2 (2.4 GHz) + 2x2 (5 GHz) | 14.5 W | 802.3af (PoE) | 1x 1 Gbps RJ45 |
! Cisco Catalyst 9800 Wireless Controller (IOS XE 17.12+)
! External Cloud Captive Portal Integration with Purple Cloud
! Safe RFC 1918 Private Subnet Architecture

radius server PURPLE_PRIMARY_RADIUS
 address ipv4 192.168.10.25 auth-port 1812 acct-port 1813
 key 7 <RADIUS_SHARED_SECRET>

aaa group server radius PURPLE_RADIUS_GROUP
 server name PURPLE_PRIMARY_RADIUS
 deadtime 5

aaa authentication dot1x PURPLE_AUTH_METHOD group PURPLE_RADIUS_GROUP
aaa authorization network PURPLE_AUTHZ_METHOD group PURPLE_RADIUS_GROUP
aaa accounting network PURPLE_ACCT_METHOD start-stop group PURPLE_RADIUS_GROUP

parameter-map type webauth PURPLE_WEBAUTH_PARAM
 type consent
 redirect-url "https://portal.purple.ai/auth"
 max-http-conns 120
 timeout init-state-sec 180

ip access-list extended PURPLE_REDIRECT_ACL
 10 deny ip any host 192.168.10.25
 20 deny ip any 10.88.0.0 0.0.15.255
 30 permit tcp any any eq 80
 40 permit tcp any any eq 443

wlan Guest_WiFi 10 Guest_WiFi
 client vlan 88
 security web-auth
 security web-auth parameter-map PURPLE_WEBAUTH_PARAM
 security web-auth authentication-list PURPLE_AUTH_METHOD
 security web-auth acl PURPLE_REDIRECT_ACL
 radio policy all
 no shutdown
Modernise guest and staff access across your Cisco estate
Purple integrates natively with Cisco Catalyst and Meraki infrastructure to provide passwordless 802.1X onboarding, GDPR-compliant guest captive portals, and physical footfall analytics without hardware replacement.
Es probable que ya haya visto este caso antes. Un hotel quiere un mejor WiFi para invitados y un proceso de incorporación más sencillo. Un hospital necesita un roaming confiable para los dispositivos de los empleados sin que el soporte técnico se convierta en una batalla diaria. Un campus está reemplazando puntos de acceso obsoletos y alguien hace la pregunta aparentemente sencilla: “¿Qué AP inalámbrico Cisco deberíamos comprar?”.
Esa pregunta rara vez se limita al punto de acceso. Se trata del diseño de radio, la estrategia de controladores, el cumplimiento normativo, la autenticación, la experiencia del usuario y cuánta complejidad operativa puede manejar su equipo de manera realista. Cisco ofrece un ecosistema amplio, pero esa amplitud genera sus propios desafíos. Las familias de productos se superponen, las opciones de gestión afectan la arquitectura y los hábitos de implementación más antiguos no siempre se adaptan a las expectativas modernas de acceso sin contraseña, identidad y políticas de zero-trust.
Una buena implementación de APs inalámbricos Cisco no solo emite una señal fuerte. Es aquella que se adapta al entorno, respeta las normas de espectro del Reino Unido, gestiona el comportamiento de clientes de alta densidad y se conecta a un modelo de autenticación que los usuarios no odien.
Cómo navegar por el panorama de APs inalámbricos Cisco
Una actualización empresarial típica comienza con un problema físico que parece un problema inalámbrico. Los invitados se quejan de que el WiFi se cae en el vestíbulo. Los médicos dicen que el roaming se siente inconsistente entre las salas. Los usuarios de la oficina insisten en que la red está “lenta”, pero solo durante las reuniones. El instinto suele ser comparar primero los números de modelo.
Ese es el punto de partida equivocado.
El diseño inalámbrico de Cisco funciona mejor cuando se trata al AP como parte de un sistema más amplio. El AP es importante, pero también lo son el enfoque del controlador, el entorno de RF, los materiales de construcción, la combinación de clientes y la forma en que las personas se autentican. En la mayoría de los entornos reales, la parte difícil no es comprar hardware, sino hacer que este se comporte de manera predecible una vez que interactúa con usuarios reales.
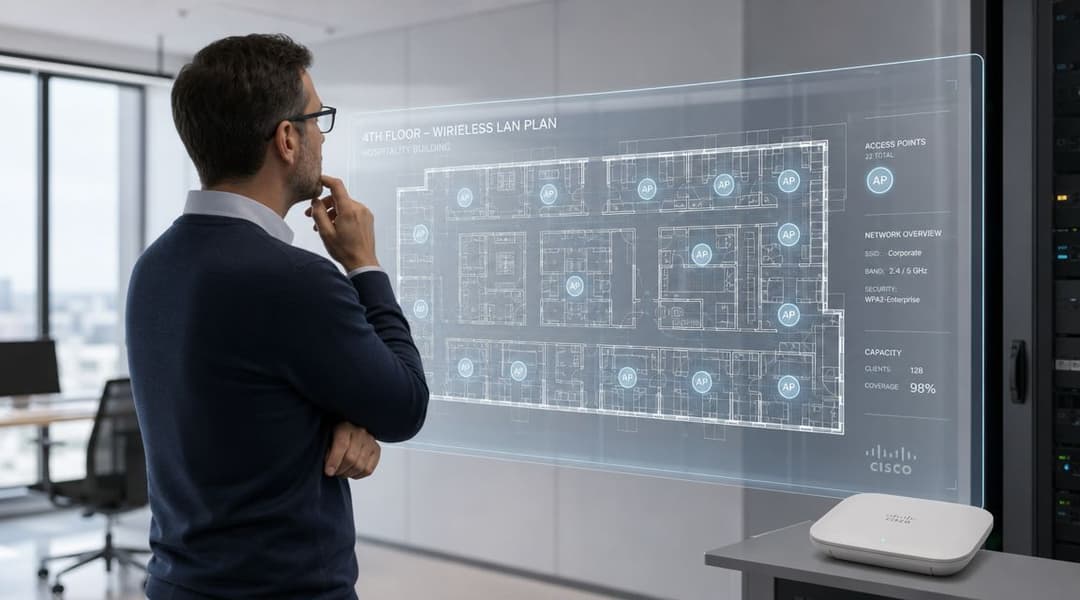
Por qué suele ser difícil elegir soluciones Cisco
El portafolio de Cisco abarca desde implementaciones Aironet más antiguas hasta las plataformas Catalyst más recientes y múltiples modelos de gestión. Esto genera fricción para los administradores que intentan responder preguntas prácticas como:
- Qué estándares son importantes ahora: ¿Su infraestructura sigue optimizada para el WiFi de alta capacidad anterior o está planificando en función de las nuevas capacidades de 6 GHz y WiFi 7?
- Cómo se gestionará: ¿Las operaciones seguirán estando muy centradas en controladores o el equipo prefiere flujos de trabajo en la nube e híbridos más flexibles?
- Quién se conecta: El personal, los invitados, los contratistas, los dispositivos IoT y los residentes imponen exigencias distintas a las políticas y la incorporación.
- Cómo se define el éxito: La cobertura no es suficiente en entornos de alta densidad. La capacidad, la calidad del roaming y una autenticación constante son más importantes.
En los proyectos del Reino Unido, existe otro factor subyacente. El plan de radio debe alinearse con los límites regulatorios locales. Esto afecta lo que se puede implementar, no solo lo que parece atractivo en una ficha técnica.
Los proyectos inalámbricos sólidos comienzan con el diseño del servicio, no con el entusiasmo por el hardware.
La perspectiva práctica que ayuda
Cuando evalúo una infraestructura de APs inalámbricos Cisco, agrupo las decisiones en tres categorías:
Adaptación de la plataforma
Elija la familia de AP que coincida con la densidad, el ciclo de vida y el horizonte de estándares que necesita.Adaptación operativa
Decida cómo su equipo supervisará, resolverá problemas y mantendrá la infraestructura una vez que el equipo de instalación se haya retirado.Adaptación de identidad
Diseñe la autenticación para invitados, empleados y dispositivos no gestionados como parte de la arquitectura inalámbrica, no como una idea de último momento.
Este último punto es donde fallan muchas implementaciones de Cisco que, de otro modo, serían sólidas. Es posible que la red de radio esté bien construida, pero el recorrido del usuario sigue dependiendo de contraseñas compartidas, portales cautivos inestables o flujos de trabajo RADIUS heredados que resultan costosos de operar. La oportunidad moderna consiste en conservar las fortalezas inalámbricas de Cisco mientras se trasladan la identidad y el acceso hacia modelos sin contraseña y conectados a la nube.
Cómo descifrar las familias de APs inalámbricos de Cisco
Si necesita un modelo mental rápido, piense en Aironet como el linaje empresarial consolidado que muchas organizaciones aún conocen bien, y en Catalyst 9100 como la plataforma moderna diseñada para las expectativas inalámbricas actuales y emergentes. Aironet se ganó su lugar en muchas infraestructuras. Catalyst es donde la inversión estratégica ahora tiene más sentido para la mayoría de las nuevas implementaciones empresariales.
Aironet frente a Catalyst en términos prácticos
Los modelos Aironet suelen aparecer en entornos diseñados en torno a un sólido control empresarial, patrones operativos probados y generaciones anteriores de WiFi de alta capacidad. Cisco y el material de capacitación describen la Aironet 2800 Series como compatible con 802.11ac Wave 2 con una tasa de datos máxima teórica de hasta 2.6 Gbps por interfaz de radio, mientras que el posicionamiento actual de Cisco se centra en puntos de acceso diseñados para capacidades de WiFi 7 y 6E, lo que refleja cómo los entornos de alta densidad ahora esperan una conexión inalámbrica multi-gigabit como base normal en lugar de una función premium (referencia de la guía inalámbrica de Cisco).
Catalyst es la mejor opción cuando se busca un camino más claro hacia los estándares modernos, opciones de gestión actualizadas y una plataforma que se alinee con las nuevas expectativas empresariales en torno a la densidad, la latencia y la integración. Para muchos equipos de TI, esa es la diferencia entre extender una plataforma antigua y estable o construir adecuadamente para el próximo ciclo de actualización.
Cómo interpretar la decisión de la familia de productos
La decisión no es solo “lo viejo frente a lo nuevo”. Es más bien así:
- Mantenga o extienda Aironet si tiene una infraestructura existente, dependencias de controladores conocidas y un horizonte operativo a corto o mediano plazo.
- Estandarice en Catalyst cuando esté rediseñando para lograr longevidad en el ciclo de vida, un comportamiento de clientes más reciente y una integración de identidad moderna.
- Evite la deriva de una estrategia mixta a menos que haya planificado con anticipación las implicaciones de gestión, firmware, normativas y políticas.
A continuación, se presenta la comparación rápida que la mayoría de los administradores necesitan.
| Atributo | Catalyst 9100 Series | Aironet Series |
|---|---|---|
| Rol de la plataforma | Plataforma empresarial estratégica actual | Plataforma empresarial anterior ampliamente implementada en infraestructuras heredadas |
| Enfoque de estándares | Diseñada en torno a la evolución moderna de WiFi, incluido el posicionamiento de 6E y WiFi 7 | Comúnmente asociada con generaciones anteriores como 802.11ac Wave 2 |
| Adaptación a la densidad | Mejor alineada con las expectativas actuales de entornos de alta densidad | Sólida en muchas implementaciones establecidas, pero menos alineada con la hoja de ruta de nuevos estándares |
| Dirección de gestión | Se adapta al enfoque moderno local, en la nube e híbrido según la arquitectura | Vinculada con mayor frecuencia a patrones de implementación empresarial tradicionales |
| Perspectiva de actualización | Mejor opción a largo plazo para un nuevo diseño empresarial | Es mejor tratarla como una plataforma heredada o de transición en muchos casos |
| Caso de compra típico | Nuevos proyectos de campus, hotelería, salud y actualización de múltiples sitios | Infraestructuras existentes que extienden su vida útil o respaldan supuestos de diseño más antiguos |
El nombre importa menos que la intención del diseño
Los números de modelo de Cisco pueden tentar a los compradores a elegir basándose solo en las fichas técnicas. Eso suele llevar a la conversación equivocada. Lo que más importa es para qué tipo de entorno está diseñado el AP. Pregúntese:
- ¿Se trata de un AP empresarial estándar para interiores?
- ¿Es adecuado para cargas de clientes de mayor densidad?
- ¿Soporta las bandas de radio y los estándares que utilizará su infraestructura de clientes?
- ¿Se alinea con sus limitaciones de energía, montaje y controlador?
Comprar un AP inalámbrico Cisco basándose únicamente en el número de modelo es como elegir un switch por el número de puertos e ignorar los enlaces ascendentes, la energía y el software.
El cambio mental útil es este: no se pregunte qué AP de Cisco es el “mejor”. Pregúntese qué familia de APs de Cisco se adapta mejor a la densidad, el estilo de gestión y el modelo de autenticación que requiere su entorno.
Explicación del hardware principal y las tecnologías de radio
La historia del hardware es importante porque la capacidad de la radio define la experiencia del usuario mucho antes de que aparezcan los reportes de soporte técnico. Los puntos de acceso Cisco más recientes no solo son más rápidos en un sentido comercial amplio. Están diseñados para comportarse mejor en entornos concurridos donde muchos clientes compiten por el tiempo de transmisión al mismo tiempo.
Por qué los nuevos estándares cambian las implementaciones reales
En una oficina tranquila con poco uso, las generaciones de AP anteriores y más recientes pueden parecer similares. En un hospital, un hotel, un centro de transporte o un edificio de conferencias, no es así. A medida que aumenta la densidad de clientes, el AP tiene que arbitrar la contención, mantener la calidad del servicio y evitar que un grupo ruidoso de dispositivos degrade la experiencia de todos los demás.
Cisco afirma que sus puntos de acceso WiFi 7 están diseñados para ofrecer una menor latencia y una mayor previsibilidad para cargas de trabajo en tiempo real como la transmisión de video, la realidad aumentada (AR) y la realidad virtual (VR), y que esto reduce la contención de la red para que la calidad del servicio se mantenga más estable cuando hay muchos clientes activos (ficha técnica de puntos de acceso WiFi 7 de Cisco). Esto es importante porque la estabilidad bajo carga suele ser más valiosa que una cifra de rendimiento nominal que los usuarios nunca verán en la práctica.
Si necesita un repaso sobre la función básica del hardware en sí, esta breve guía sobre los fundamentos de los puntos de acceso inalámbricos es una introducción útil antes de profundizar en las opciones de diseño específicas de Cisco.
Qué resuelven las radios en entornos reales
Un AP inalámbrico Cisco moderno demuestra su valor de varias formas específicas:
Gestión de clientes de alta densidad
Una mejor programación y el uso del tiempo de transmisión importan más que la velocidad bruta en salas de conferencias, áreas de pacientes y lugares públicos.Consistencia mejorada
Las aplicaciones en tiempo real no solo necesitan ancho de banda. Requieren un menor jitter, un comportamiento más predecible y menos variaciones repentinas de calidad.Más espacio para el diseño de políticas
Las plataformas más recientes son más fáciles de alinear con SSIDs segmentados, flujos de autenticación modernos y poblaciones de dispositivos mixtas.
Las características que realmente importan
No todas las funciones avanzadas cambian los resultados del día a día. Estas sí lo hacen.
Generación de radio y densidad del entorno
Si su entorno suele tener muchos clientes activos en el mismo espacio físico, elija en función de la gestión de la contención y la previsibilidad. Por eso las plataformas Catalyst más recientes tienen sentido para hoteles, educación superior y el sector salud. El problema no es “¿puede este AP conectar dispositivos?”, sino “¿puede mantener el servicio utilizable cuando todos se conectan a la vez?”.
Adaptación del controlador y la arquitectura
El AP no se puede separar de la forma en que se gestiona el sistema inalámbrico. Un AP técnicamente capaz implementado en una estrategia de controlador inadecuada se convierte en una carga operativa. Una política de software consistente, un comportamiento de roaming predecible y procesos de ciclo de vida manejables suelen importar más que exprimir cada característica del hardware.
La seguridad como un problema de diseño de radio
La seguridad inalámbrica no es solo una decisión de autenticación en el extremo. Afecta la cantidad de SSIDs, el diseño del roaming, la segmentación, la fricción en la incorporación y si los usuarios evitan por completo la red oficial. Por eso, la estrategia moderna de AP debe estar estrechamente vinculada a la estrategia de identidad.
Si los usuarios siguen recurriendo a compartir datos móviles, el diseño inalámbrico ha fallado, incluso si el mapa de señal parece perfecto.
En la práctica, una mejor tecnología de radio le proporciona la plataforma. Un buen diseño de red y un buen diseño de identidad determinan si los usuarios se benefician de ella.
Diseño e implementación de su red inalámbrica Cisco
La mayoría de los proyectos inalámbricos fallidos no fracasan en la adquisición. Fracasan en la planificación. El modelo de AP puede ser perfectamente adecuado, pero el diseño ignoró la densidad real de clientes, los materiales de construcción difíciles, las limitaciones de PoE o los límites regulatorios locales.
Las implementaciones de Cisco más eficientes siguen un proceso disciplinado desde los requisitos hasta la optimización.
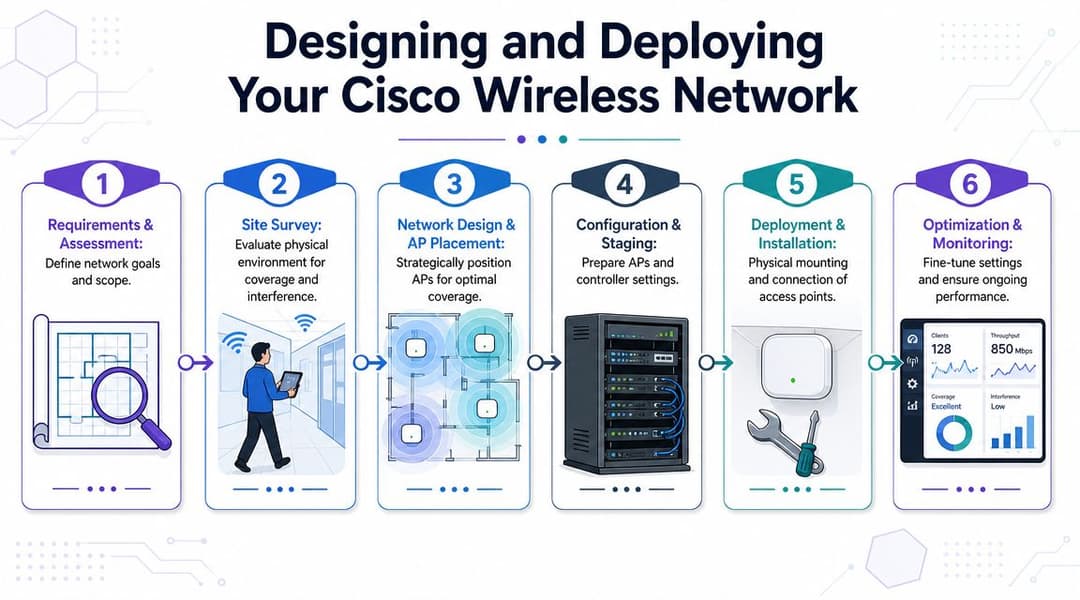
Comience considerando la cobertura y la capacidad en conjunto
El diseño basado únicamente en la cobertura todavía aparece en demasiados proyectos. Esto genera mapas de calor atractivos pero una mala experiencia de usuario en el servicio real. El salón de un hotel, una clínica ambulatoria o un espacio compartido para estudiantes pueden tener una intensidad de señal aceptable y, aun así, funcionar mal porque hay demasiados dispositivos conectados a muy pocas radios en los lugares equivocados.
Un flujo de trabajo de implementación práctico se ve así:
Defina el propósito del servicio
Decide si la red se centrará principalmente en invitados, si es crítica para el personal, si tiene una alta densidad de dispositivos, si es sensible a la latencia o si es una combinación de las cuatro.Inspeccione el entorno adecuadamente
Los materiales físicos, los cubos de los ascensores, las cocinas, las salas de máquinas y los vestíbulos con mucho vidrio distorsionan las suposiciones.Diseñe la ubicación de los APs para el uso, no por simetría Un espaciado uniforme en un plano no es un diseño inteligente. Coloque los APs donde se concentran los usuarios y donde existen rutas de roaming.
Verifique la conmutación y la energía de manera anticipada
La capacidad del AP puede verse mermada por limitaciones de PoE, cuellos de botella en el enlace ascendente o la ubicación del switch de acceso.Prepare la configuración antes del despliegue en campo
La política de WLAN, el etiquetado, la configuración del país y el comportamiento del controlador deben ser consistentes antes de que los instaladores comiencen a montar el hardware.Optimice después de que lleguen los clientes reales
El ajuste final se realiza con tráfico real, no solo con herramientas de inspección.
Para los equipos que evalúan estilos de implementación más amplios, esta comparación de enfoques de puntos de acceso inalámbricos, incluido Meraki, es útil porque el modelo de gestión afecta la velocidad de despliegue y los costos operativos casi tanto como el hardware de radio.
El dominio regulatorio del Reino Unido no es una nota al pie
Muchos proyectos que de otro modo serían competentes suelen enfrentarse a desafíos en esta área. Los APs de Cisco están limitados por su dominio regulatorio configurado. Un ejemplo de capacitación de Cisco para un Aironet 3800 muestra un mapa de canales y 8 niveles de potencia de transmisión, al tiempo que deja en claro que no todos los canales están disponibles en todos los países. Para las implementaciones en el Reino Unido, el AP debe validarse según las normas del Reino Unido y ETSI, ya que no permitirá canales fuera de su dominio configurado, lo que afecta directamente la planificación de la cobertura y el cumplimiento (referencia de capacitación sobre el dominio regulatorio de Cisco).
Esto es importante por varias razones:
El hardware importado o no coincidente puede descarrilar el despliegue
Si el dominio regulatorio no se alinea, sus supuestos de diseño pueden colapsar.La planificación de canales es específica de cada país
No copie una plantilla de diseño de otra región asumiendo que se comportará de la misma manera en el Reino Unido.La configuración de país del controlador es importante a nivel operativo
Después de migraciones o cambios en infraestructuras mixtas, es necesario verificar la alineación del dominio como parte de la validación.
La cuestión de los 6 GHz en el Reino Unido
Los equipos del Reino Unido también deben prestar mucha atención a lo que está permitido en el entorno local de 6 GHz. El problema no es si el término “WiFi 6E” suena atractivo, sino si el modelo, el software y la configuración regulatoria se alinean con las normas de uso del Reino Unido en el escenario de implementación exacto que está planificando.
Un diseño que cumple con las normas pero está mal planificado seguirá funcionando mal. Un diseño bien planificado con una adaptación regulatoria incorrecta podría no llegar a ponerse en marcha nunca.
Por eso, la fase de implementación siempre debe incluir un paso formal de validación regulatoria junto con la inspección, la preparación y la instalación.
Estrategias modernas de autenticación e integración
La red de radio es solo la mitad de la experiencia del usuario. La otra mitad es cómo las personas y los dispositivos se conectan a ella.
Muchos entornos inalámbricos de Cisco todavía dependen de uno de dos hábitos. O bien existe una contraseña compartida que se difunde mucho más allá del público previsto, o bien hay un flujo de portal cautivo que técnicamente funciona pero se siente tosco, frágil y difícil de controlar a escala. Ambos enfoques generan carga de soporte técnico y debilitan el control de políticas.
Por qué el WiFi con contraseña compartida ha llegado a su límite
Las claves PSK compartidas son atractivas porque son fáciles de explicar. Sin embargo, también son difíciles de contener. Una vez que una contraseña se imprime en un letrero, se envía por correo electrónico o se almacena en dispositivos no gestionados, su modelo de acceso ya está perdiendo el control. Cambiarla resulta disruptivo y segmentar a los usuarios en torno a un secreto común es complicado.
Los portales cautivos tradicionales para invitados resuelven un problema diferente, pero a menudo añaden fricción donde los usuarios menos la toleran. Los invitados quieren una incorporación rápida y segura. Los empleados quieren un acceso fluido vinculado a su identidad. Los equipos de operaciones quieren revocación, capacidad de auditoría y menos reportes de soporte.
Por eso, la estrategia inalámbrica moderna está pasando de “quién sabe la contraseña” a “quién es este usuario o dispositivo y qué se le debe permitir hacer”.
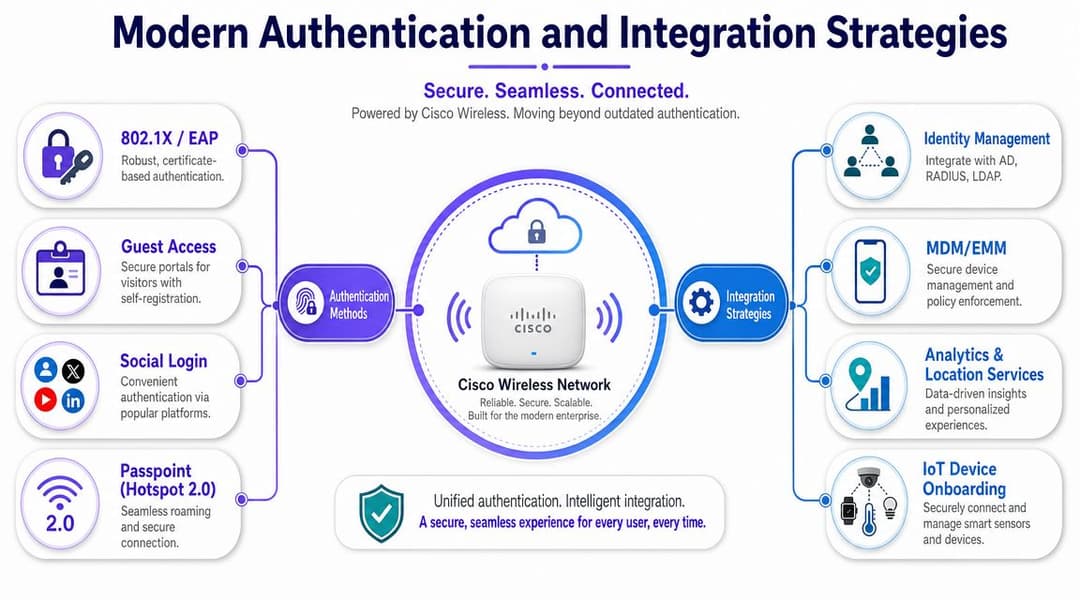
Cómo debería ser el acceso moderno de Cisco
Un modelo de autenticación sólido en la infraestructura de Cisco suele combinar varios patrones en lugar de uno solo:
- 802.1X para dispositivos gestionados de los empleados
Esta sigue siendo la base adecuada para el acceso del personal donde la confianza en el dispositivo y las políticas son importantes. - Incorporación basada en certificados
Es mejor que la proliferación de contraseñas, especialmente cuando se vincula a directorios en la nube y a la automatización del ciclo de vida. - Passpoint y OpenRoaming para invitados
Estos reducen la fricción y hacen que el cifrado del primer paquete y la comodidad en visitas recurrentes sean mucho más viables. - Incorporación segmentada para IoT y terminales heredados
No todos los dispositivos pueden realizar flujos EAP modernos, por lo que se necesitan excepciones controladas en lugar de comprometer las políticas.
Si su equipo necesita un repaso técnico sobre dónde encajan las decisiones de autenticación, vale la pena revisar esta descripción general de lo que hace un servidor RADIUS en el control de acceso.
Dónde las plataformas de identidad en la nube cambian la ecuación
Esta es la parte que muchos diseños tradicionales exclusivos de Cisco suelen subestimar. Los APs y controladores de Cisco le brindan el transporte, el control de RF y los ganchos de políticas empresariales. Sin embargo, no le ofrecen automáticamente la experiencia de identidad más limpia para invitados, empleados, contratistas y usuarios multiinquilino.
Una plataforma de identidad basada en la nube puede situarse por encima de la infraestructura inalámbrica y simplificar la capa de acceso. Un ejemplo es Purple, que admite modelos de acceso sin contraseña para invitados y empleados, flujos de trabajo de OpenRoaming y Passpoint, e integraciones con proveedores de identidad en la nube como Entra ID, Google Workspace y Okta. En términos prácticos, esto permite a las organizaciones mantener la red inalámbrica de Cisco como base de la red mientras se alejan de los patrones inestables de contraseñas compartidas o de autenticación exclusiva de forma local.
Este modelo es especialmente útil cuando se necesita combinar:
- un acceso para invitados que se sienta sencillo,
- autenticación de empleados vinculada a la identidad del directorio,
- revocación rápida cuando los usuarios se van,
- y el aislamiento entre inquilinos, residentes, departamentos o franquicias.
El mejor inicio de sesión inalámbrico es aquel que los usuarios apenas notan y que los administradores aún pueden controlar estrictamente.
Qué funciona mejor en la práctica
Para los empleados, el acceso de nivel de certificado o vinculado a la identidad suele ser la respuesta correcta a largo plazo. Reduce los restablecimientos de contraseñas, mejora la revocación y se alinea mejor con el enfoque zero-trust.
Para los invitados, la fricción importa. Si los usuarios deben registrarse constantemente o se topan con flujos de inicio de sesión inconsistentes, la adopción se ve afectada y aumenta la demanda de soporte. Los modelos de roaming sin contraseña solucionan un problema operativo real, no solo un problema de conveniencia.
Para los dispositivos heredados, no los fuerce a un diseño que no pueden soportar. En su lugar, aíslelos con una segmentación más estricta y una incorporación diseñada específicamente para ellos.
Una implementación moderna de APs inalámbricos Cisco alcanza su máximo potencial cuando la autenticación se vuelve impulsada por la identidad, conectada a la nube y lo suficientemente sencilla a nivel operativo como para gestionarse en toda la infraestructura.
Ajuste de rendimiento y resolución de problemas comunes
Cuando los usuarios se quejan de la red inalámbrica, muchos equipos todavía comienzan en el controlador y avanzan hacia adentro. Buscan fallas de conexión, anomalías de registro o alertas de AP antes de hacer una pregunta más sencilla: ¿está sobrecargado el entorno de RF?
Ese orden a menudo hace perder tiempo.
Comience con el entorno, no buscando culpables
En entornos de alta densidad del Reino Unido, un AP de Cisco en buen estado puede parecer poco confiable debido a que las condiciones del entorno son deficientes. Las paredes gruesas, los materiales reflectantes, la acumulación de clientes, la ubicación incómoda de los APs y la RF vecina no gestionada distorsionan la experiencia del usuario. Los sectores de hotelería, salud, comercio minorista y alojamiento para estudiantes son especialmente propensos a esto porque el entorno inalámbrico cambia a lo largo del día.
Un enfoque de resolución de problemas poco utilizado pero importante consiste en probar los supuestos de RF y capacidad antes de asumir que el AP o el controlador han fallado. Si los usuarios solo experimentan problemas durante las horas de máxima ocupación, el problema puede ser la presión del tiempo de transmisión, la contención de canales compartidos o una mala ubicación, no un hardware dañado.
Utilice la telemetría como evidencia
Cisco añadió una capacidad operativa significativa cuando su plataforma inalámbrica empresarial moderna introdujo el monitoreo del estado del AP en tiempo real en Cisco IOS XE Bengaluru 17.5.1, lo que permite a los equipos realizar un seguimiento del uso de la CPU y el uso de la memoria con un intervalo configurable de 2 a 900 segundos, mostrando 10 segundos como el ejemplo de reporte predeterminado. Esto cambió la visibilidad del AP de simples comprobaciones de encendido/apagado a una observabilidad basada en umbrales para la resolución de problemas y la gestión del rendimiento (guía de estadísticas en tiempo real de AP de Cisco).
Esto es útil porque ayuda a separar dos situaciones muy diferentes:
El AP está bajo estrés interno
La presión de la CPU o de la memoria puede indicar un problema real de la plataforma o de la carga de trabajo.El AP está en buen estado pero el servicio es deficiente
Esto lo remite de nuevo a las condiciones de RF, la contención, el comportamiento de los clientes o el diseño de políticas.
Una secuencia de resolución de problemas más útil
Pruebe este orden en lugar de saltar directamente a los registros.
Primero, verifique el patrón de clientes
¿Las quejas se limitan a un tipo de dispositivo, un área o un período de ocupación específico?Segundo, inspeccione las condiciones de RF
Observe la superposición de canales, los clientes persistentes ("sticky clients") y si el espacio está soportando más demanda de la que el diseño asumía.Tercero, revise la telemetría de estado del AP
Utilice las tendencias de CPU y memoria para confirmar o descartar el estrés en el AP.A continuación, examine el flujo de autenticación
Los usuarios suelen describir las fallas de incorporación o de políticas como “mal WiFi”.Por último, utilice la depuración del controlador, no al principio
Es vital, pero no debería ser su única perspectiva.
Si el mismo AP “falla” solo cuando la sala está llena, la sala es parte del dominio de fallas.
Qué ajustes suelen mejorar los resultados
El trabajo de ajuste de mayor valor rara vez es glamoroso. Incluye limpiar los planes de canales, reducir SSIDs innecesarios, corregir celdas con exceso de potencia y adaptar el diseño de RF a los patrones de ocupación reales. También incluye verificar si el diseño de autenticación está generando una fricción oculta que los usuarios interpretan como inestabilidad.
Los buenos equipos de operaciones de Cisco no solo se preguntan si el AP está activo. Se preguntan si la celda de radio, el comportamiento de los clientes y el flujo de trabajo de acceso están lo suficientemente alineados para el entorno al que sirve el AP.
Cómo elegir el AP de Cisco adecuado para su entorno
El AP inalámbrico Cisco adecuado depende menos de la lealtad a la marca y más de las condiciones para las que se esté diseñando. La forma más segura de elegir es por entorno.
Hotelería
Los hoteles, complejos turísticos y lugares de eventos necesitan un roaming predecible, una incorporación sencilla para los invitados y un rendimiento estable en espacios que pasan rápidamente de estar tranquilos a concurridos. Los modelos Catalyst más recientes son la opción más sensata cuando la densidad de invitados es alta y la empresa desea admitir recorridos de autenticación modernos en lugar de una contraseña estática para invitados publicada en la recepción.
Busque un diseño que priorice la cobertura de las habitaciones, el roaming en los pasillos y la gestión de la contención en las áreas públicas. En el sector de hotelería, un AP técnicamente sólido con un acceso incómodo para los invitados seguirá generando una mala experiencia.
Comercio minorista
Las redes de comercio minorista necesitan dos cosas diferentes a la vez. Los dispositivos de los empleados necesitan un acceso operativo confiable. Los compradores necesitan una incorporación que no genere fricciones ni problemas de soporte innecesarios relacionados con el tiempo de permanencia. Si los análisis, la fidelización o las experiencias basadas en la ubicación son importantes, el diseño inalámbrico debe respaldar ese modelo operativo de manera limpia.
Catalyst suele tener más sentido para infraestructuras de comercio minorista actualizadas, especialmente cuando el acceso impulsado por la identidad y las políticas de servicio segmentadas forman parte del plan.
Salud
Los hospitales y las clínicas son entornos inalámbricos difíciles. Los materiales de construcción son complicados, la movilidad es fundamental y hay poca tolerancia a un roaming inconsistente. Elija los APs y la arquitectura del controlador teniendo en cuenta la estabilidad operativa, no solo la riqueza de funciones. La dirección de la nueva plataforma suele ser la respuesta correcta aquí, ya que el sector salud se beneficia de un comportamiento predecible bajo carga y de un camino más claro hacia los estándares modernos.
Valide cuidadosamente la adaptación regulatoria y los detalles de la instalación. En el sector salud, los errores de implementación son costosos de corregir una vez que el entorno está en funcionamiento.
Oficina corporativa y campus
Para oficinas corporativas, campus híbridos y espacios con alta colaboración, las implementaciones modernas de Catalyst se adaptan a la combinación de video, áreas de reunión densas y acceso de empleados basado en la identidad. Si está reemplazando infraestructuras Aironet más antiguas, este suele ser el momento de limpiar también la autenticación, no solo de actualizar las radios.
Aironet aún puede ser razonable en infraestructuras heredadas donde predominan las consideraciones de ciclo de vida y compatibilidad. Sin embargo, para un diseño estratégico completamente nuevo, Catalyst es la mejor opción a largo plazo en la mayoría de los entornos empresariales.
Elija el AP para el entorno que operará durante años, no el que parezca más fácil de justificar en la hoja de cálculo de este trimestre.
La decisión clave no es solo qué AP inalámbrico Cisco montar en el techo. Es qué plataforma le ofrece el equilibrio adecuado de capacidad de radio, cumplimiento, capacidad de gestión e integración de identidad moderna para las personas que dependen de la red todos los días.
Si está modernizando la red inalámbrica de Cisco y desea ir más allá de las contraseñas compartidas y los portales cautivos heredados, vale la pena evaluar a Purple como la capa de identidad y autenticación sobre su infraestructura existente. Admite el acceso sin contraseña para invitados, flujos de OpenRoaming y Passpoint, flujos de SSO para empleados e integraciones de identidad en la nube que pueden simplificar el control de acceso sin tener que reemplazar su infraestructura inalámbrica de Cisco.



