
Ein Gast kommt in einem Business-Hotel im mittleren Marktsegment an, wählt das Netzwerk mit dem Namen des Hotels aus und gelangt zu einem professionellen Captive Portal. Es fragt nach einer Zimmernummer und einer E-Mail-Adresse, sodass die Anfrage routinemäßig wirkt. Später stellt der Gast fest, dass Treuepunkte entwendet wurden und ein geschäftliches Postfach mit einer täuschend echten Microsoft 365 Anmeldeseite angegriffen wurde.
Das Problem liegt nicht darin, dass der Gast eine Sicherheitsprüfung nicht bestanden hat. Das Hotel hat das Netzwerk bereitgestellt, das Portal betrieben und das Gateway kontrolliert, das den Datenverkehr des Gasts überträgt. Die Sicherheit des Hotel WiFi liegt daher in der Verantwortung des Betreibers und umfasst Identität, Routing, Filterung, Überwachung sowie die Grenzen zwischen dem Gastzugang und den Hotelsystemen.
Ein praktisches Programm erfordert nicht den Austausch jedes Access Points. Es erfordert ein vertretbares Kontrollmodell, eine vernünftige Auswahl der Authentifizierung und eine disziplinierte Integration in die bereits installierte Infrastruktur von Meraki, Aruba, Ruckus oder Mist.
Das reale Risiko, dem Hotel WiFi heute ausgesetzt ist
Das obige Szenario kann auch ohne einen spektakulären Angriff auf die Drahtlosverbindung beginnen. Ein täuschend ähnlicher Access Point in einem Flur oder Konferenzbereich kann die offizielle SSID imitieren, oder eine kompromittierte Captive Portal Appliance leitet eine legitime Verbindung nach dem Beitritt des Gasts um. Der Gast sieht das vertraute Branding und folgt dem normalen Hotel-Ablauf, während der Angreifer Anmeldedaten, Tokens oder zahlungsrelevante Informationen sammelt.
Vier Ziele von Angreifern treten in dieser Art von Umgebung immer wieder auf:
- Diebstahl von Zugangsdaten: Gefälschte Portalformulare können E-Mail-Passwörter, Treueprogramm-Anmeldedaten oder geschäftliche Logins abfangen.
- Verbreitung von Malware: Eine manipulierte Weiterleitung kann ein Gerät auf eine schädliche Download- oder Exploit-Seite leiten.
- Abgreifen von Zahlungsdaten: Buchungsbestätigungen und Reise-E-Mails enthalten oft Informationen, die Kriminelle nutzen können, um Zahlungskonten ins Visier zu nehmen.
- Betrieblicher Zugriff: Eine schwache Isolierung kann es einem Angreifer ermöglichen, sich von einem Gästenetzwerk aus in Richtung PMS, Zahlungssysteme, Türschlösser, Gebäudetechnik oder Unternehmenssysteme zu bewegen.
Das letzte Ziel stellt für den Betreiber die größte Sorge dar. Ein Hotelnetzwerk ist nicht nur ein Internetdienst. Es verbindet Menschen, Endgeräte, Zutrittskontrollsysteme, Mitarbeitergeräte, Konferenzteilnehmer, IPTV-Geräte, Kameras und Wartungsplattformen von Drittanbietern. Eine gemeinsam genutzte Infrastruktur kann eine lokale Schwachstelle im drahtlosen Netzwerk in einen hotelweiten Vorfall verwandeln.
Der Cyber Security Breaches Survey 2025/2026 der britischen Regierung stellte fest, dass 43 % der britischen Unternehmen in den letzten 12 Monaten eine Sicherheitsverletzung oder einen Cyberangriff erlebt haben, was etwa 612.000 Organisationen entspricht. Phishing war an 38 % der Vorfälle beteiligt und war die zerstörerischste Art von Sicherheitsverletzung für 69 % der betroffenen Organisationen, so die Sicherheitsanalyse für Hotel-WiFi in Großbritannien der Umfrage. Hotelnetzwerke verdienen Aufmerksamkeit, da Gastzugang, Mitarbeiterzugang und Geräte von Drittanbietern eine große Angriffsfläche teilen.
Betreiberregel: Wenn das Hotel Eigentümer der SSID und des Portals ist, ist das Hotel auch für das Sicherheitsergebnis verantwortlich. Hinweise für Gäste sind nützlich, ersetzen jedoch keine sichere Architektur.
Ein praktischer Ausgangspunkt ist die Überprüfung der Grundlagen in how to secure wireless networks, um diese dann auf die spezifischen Verkehrsflüsse im Gastgewerbe anzuwenden. Die Priorität ist kein modisches Verschlüsselungs-Label, sondern zu verhindern, dass ein Gast-Login zu einem Pfad in die Systeme wird, die die Immobilie steuern.
Moderne Bedrohungen, auf die sich Betreiber einstellen müssen
Hotelteams sorgen sich immer noch um Packet-Sniffing und darum, dass sich Gäste mit einem Evil-Twin-Access-Point verbinden. Diese Risiken sind nicht verschwunden, aber sie stehen in Konkurrenz zu schwerwiegenderen Fehlern in den Captive Portal- und Gateway-Schichten.
Ein Angreifer kann einen Rogue-AP in der Nähe eines Konferenzraums platzieren, die Hotel-SSID kopieren und ein Portal anzeigen, das täuschend echt aussieht. WPA2-Personal stellt eine weitere betriebliche Schwachstelle dar, wenn ein einziges Passwort auf Türhängern gedruckt oder in allen Zimmern wiederholt wird. Sobald sich dieser Schlüssel außerhalb der Zielgruppe verbreitet, verliert das Hotel die effektive Kontrolle darüber, wer sich verbinden kann. Angriffe im Karma-Stil nutzen ein anderes Verhalten aus, indem sie reagieren, wenn Geräte nach Netzwerken suchen, an die sie sich erinnern.
Der moderne Angriffspfad beginnt oft nach der Zuordnung. Ein kompromittiertes Gateway oder ein Portal-Gerät kann DNS-Antworten fälschen, einen Gast auf eine gefälschte Buchungs- oder Microsoft-Anmeldeseite umleiten oder über DHCP ein betrügerisches Gateway zuweisen. Der Angreifer muss nicht jedes Endgerät einzeln kompromittieren. Die Kontrolle über das gemeinsam genutzte Gateway kann sich auf jeden auswirken, der den Service an diesem Standort nutzt.
Der auf Großbritannien ausgerichtete Bericht über Captive Portal Angriffe beschreibt dieses Risiko als ein Problem auf der Portalebene, das gefälschte DNS-Antworten, vom Angreifer kontrollierte Seiten sowie das Abfangen von Anmeldedaten oder Tokens umfasst. Dies verlagert die defensive Fragestellung von „Nutzt der Gast ein VPN?“ hin zu „Kann dem Gateway, dem DNS-Pfad und den Admin-Schnittstellen des Hotels vertraut werden?“
Priorisieren Sie die Kontrollmechanismen, die eine Skalierung stoppen
Häuser mit begrenztem Budget sollten sich auf die Kontrollmechanismen konzentrieren, die verhindern, dass eine Kompromittierung jeden Gast oder ein betriebliches Netzwerk erreicht:
- Integrität des Captive Portal schützen. Entfernen Sie den Internetzugriff für Management-Schnittstellen, erzwingen Sie starke, eindeutige Administrator-Anmeldedaten, patchen Sie unterstützte Appliances und überwachen Sie Konfigurationsänderungen.
- DNS-Integrität schützen. Verwenden Sie einen kontrollierten Resolver, verhindern Sie nicht autorisierte DHCP-Dienste und richten Sie Warnmeldungen ein, wenn Clients unerwartete DNS- oder Gateway-Einstellungen erhalten.
- Segmentierung zwischen Gästen und operativem Betrieb erzwingen. Ein Gäste-VLAN darf keine implizite Route zu PMS-, POS-, Zahlungs-, Personal- oder Gebäudesystemen haben.
| Bedrohung | Wie sie in einem Hotel auftritt | Priorität für Betreiber |
|---|---|---|
| Evil-Twin AP | Eine kopierte SSID erscheint in der Nähe von Aufzügen, Tagungsräumen oder der Rezeption | Hoch, insbesondere dort, wo Gäste wenig Anleitung zur Verbindung erhalten |
| Gemeinsam genutzter WPA2-Personal-Schlüssel | Ein Passwort wird in Zimmern, für Personal oder auf gedruckten Materialien wiederverwendet | Hoch, durch identitätsbasierten oder gerätespezifischen Zugriff ersetzen |
| Karma-Angriff | Ein gefälschter AP antwortet auf Geräte-Suchanfragen nach gespeicherten SSIDs | Mittel, Reduzierung des Risikos durch Endpunkt- und Wireless-Richtlinien |
| Kompromittierung des Captive Portals | Das Captive Portal liefert eine gefälschte Anmeldung oder eine schädliche Weiterleitung | Kritisch, Schutz des Gateways und der Portal-Administration |
| DNS-Manipulation | Legitime Domains verweisen auf vom Angreifer kontrollierte Seiten | Kritisch, Absicherung von Resolver und Gateway-Pfaden |
| Rogue DHCP | Clients erhalten ein nicht autorisiertes Gateway oder einen nicht autorisierten Resolver | Hoch, Durchsetzung von DHCP Snooping und Switch-Kontrollen, sofern unterstützt |
| Zugriff vom Gastnetzwerk auf operative Systeme | Ein Gastgerät erreicht PMS-, POS-, Kamera- oder BMS-Dienste | Kritisch, Anwendung einer Default-Deny-Firewall-Richtlinie zwischen VLANs |
Das Vier-Schichten-Kontrollmodell für Hotel-WiFi
Ein zuverlässiges Sicherheitskonzept für Hotel WiFi nutzt vier Ebenen. Jede Ebene beantwortet eine andere Frage, und keine sollte als Ersatz für die anderen betrachtet werden.
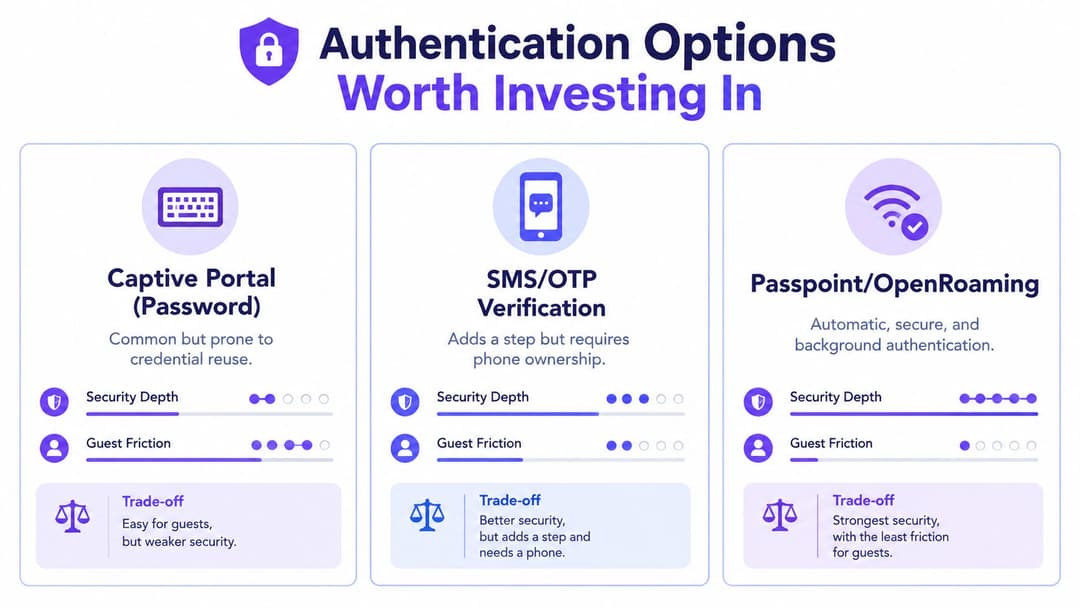
Ebene eins, Authentifizierung und Identität, legt fest, wer oder was beitritt. Zu den Optionen gehören OpenRoaming, Passpoint, passwortlose E-Mail-Links, Gutscheine und die Bindung an den Zimmerschlüssel. Die Wahl wirkt sich sowohl auf die Sicherheit als auch auf die Menge der vom Hotel erfassten personenbezogenen Daten aus. Das wichtigste Ergebnis ist ein nachverfolgbarer, widerrufbarer Zugriff anstelle eines nicht nachvollziehbaren, gemeinsam genutzten Passworts.
Ebene zwei, die DNS-Filterung, blockiert bekannte schädliche und unangemessene Ziele auf Resolver-Ebene. Betreiber in Großbritannien können Filterdienste evaluieren, die auf den Friendly WiFi Standard abgestimmt sind, welcher die Sicherheit von öffentlichem WiFi als Verpflichtung für Betriebe im gesamten Gastgewerbe definiert. DNS-Protokolle helfen Ermittlern zudem zu verstehen, ob verbundene Geräte wiederholt verdächtige Domains abfragen - obwohl Protokolle einer klaren Aufbewahrungs- und Datenschutzrichtlinie unterliegen müssen.
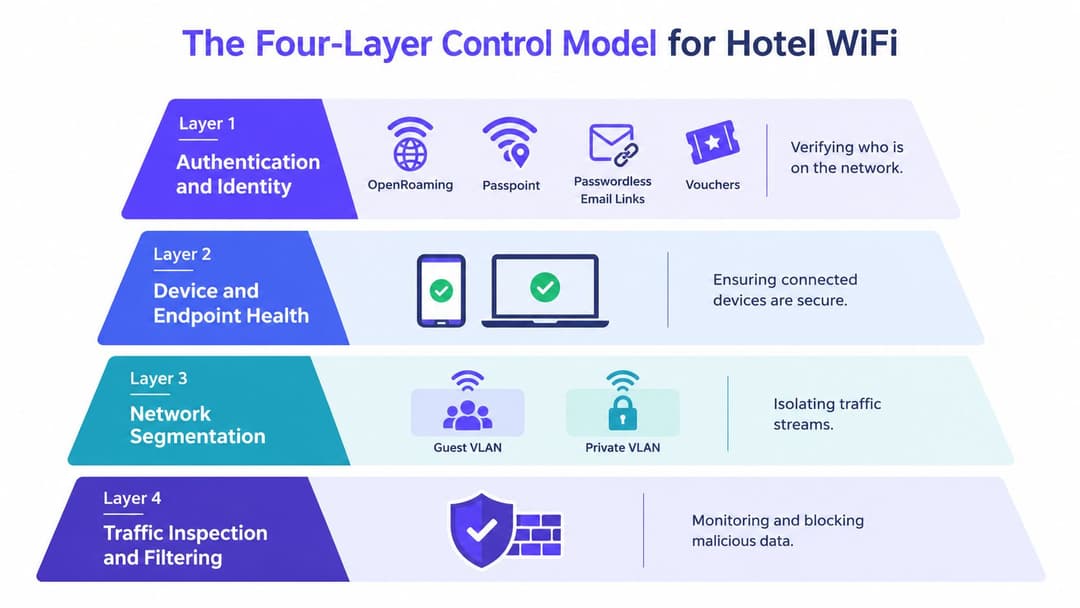
Layer-3- und Anwendungsschicht-Kontrollen nutzen Firewall-Richtlinien und Layer-7-Sichtbarkeit, um Torrenting, P2P-Aktivitäten, bekannten Command-and-Control-Verkehr und Anwendungen einzuschränken, die in einem Gastnetzwerk nichts zu suchen haben. Dies ist kein Freibrief zur Überwachung aller Aktivitäten der Gäste - es ist ein Weg, eine klare Richtlinie zur angemessenen Nutzung durchzusetzen und vorhersehbaren Missbrauch einzudämmen.
Ebene vier, die Segmentierung, trennt Gast-, Mitarbeiter-, Betriebs- und IoT-Netzwerke. VLANs sind nur der Ausgangspunkt. Firewall-Regeln müssen den Gastzugriff auf PMS, Zahlungssysteme, Kameras, Türsysteme und interne Dienste explizit verweigern, während nur das Internet und eng definierte Abhängigkeiten zugelassen werden.
Das Modell basiert auf einer mehrstufigen Verteidigung (Defense in Depth). Wenn eine Portal-Steuerung fehlschlägt, sollte die Segmentierung operative Systeme weiterhin blockieren. Wenn eine bösartige Domain die Filterung umgeht, sollten Anwendungssteuerungen und Endpunktschutz die Auswirkungen reduzieren. Wenn eine Gastidentität missbraucht wird, sollten Protokolle und Widerrufe das Untersuchungsfenster begrenzen.
Netzwerkdesign für Gäste, Personal und operativen Betrieb
Ein Hotel benötigt drei verschiedene Vertrauenszonen, selbst wenn die Wireless-Hardware diese über denselben Controller bereitstellt. Die Behandlung als drei SSIDs ohne Validierung von Routing und Firewall-Richtlinien ist lediglich kosmetische Segmentierung.
Das Gast-Netzwerk sollte Internetzugang, Client-Isolierung und keine Route zu Mitarbeitern oder betrieblichen Ressourcen bieten. Gäste sind anonym oder nur leicht identifiziert, daher sollte das Netzwerk standardmäßig auf geringem Vertrauen basieren. Die Isolierung von Gast zu Gast ist ebenfalls wichtig, insbesondere dort, wo Geräte Erkennungsprotokolle verwenden oder lokale Dienste freigeben.
Das Mitarbeiternetzwerk benötigt eine stärkere Identität. Laptops in der Domain können zertifikatsbasiertes EAP-TLS über 802.1X nutzen, während gemischte Umgebungen oft Handhelds, Drucker, Tablets und Altsysteme umfassen, die keinen vollständigen Zertifikats-Workflow durchführen können. iPSK kann jedem zugelassenen Gerät oder Raum einen eigenen Schlüssel zuweisen, was den Schadensradius verringert, wenn Zugangsdaten offengelegt werden.
Das betriebliche Netzwerk überträgt PMS-Terminals, Türschlösser, IPTV, BMS-Geräte und Kameras. Es sollte strenge ACLs und eine gerätebasierte Zuweisung nutzen, idealerweise mit RADIUS, das das entsprechende VLAN für jede Klasse zurückgibt. Eine Türschloss-Steuerung sollte sich keine uneingeschränkte Broadcast-Domäne mit einem Laptop an der Rezeption teilen, nur weil beide eine drahtlose Verbindung benötigen.
| Netzwerktyp | Authentifizierung | VLAN / Isolierung | Am besten geeignete Geräte | Risiko bei Kompromittierung |
|---|---|---|---|---|
| Gast | Passwortloser Link, Voucher, Passpoint oder OpenRoaming | Dediziertes Gast-VLAN, Client-Isolierung, reine Internet-Richtlinie | Telefone, Tablets, Laptops, Besuchergeräte | Diebstahl von Anmeldedaten, Missbrauch, Scannen und versuchte Angriffe auf andere Systeme |
| Personal | 802.1X mit EAP-TLS oder identitätsbasiertes iPSK für gemischte Infrastrukturen | Personal-VLAN mit richtlinienbasiertem Zugriff auf genehmigte Dienste | Verwaltete Laptops, Handhelds, genehmigte Mitarbeitergeräte | Zugriff auf interne Arbeitsabläufe und sensible Anwendungen |
| Operativ | Geräteidentität, RADIUS-Zuweisung oder streng kontrollierter Zertifikatszugriff | Separate operative VLANs mit expliziten ACLs | PMS, POS, IPTV, BMS, Kameras, Türsysteme | Betriebsstörung, Überwachung, Sicherheitsrisiken oder Kompromittierung von Gebäudesystemen |
| Veralteter Shared-PSK-Zugriff | Ein Passwort für viele Nutzer oder Geräte | Nur grundlegende VLAN-Trennung | Temporäre oder nicht unterstützte Geräte | Mangelnde Zuordnung und weitreichende Kompromittierung bei Offenlegung des Schlüssels |
Gemeinsam genutzte PSKs lassen sich zwar einfach bereitstellen, sind jedoch nur schwer sauber zu widerrufen. Ein vollständiges 802.1X bietet eine stärkere Nachvollziehbarkeit, kann jedoch Kompatibilitätslücken aufdecken. iPSK ist oft die praktische Brücke für Altsysteme, vorausgesetzt, das Hotel dokumentiert Eigentumsverhältnisse und Rotation.
Authentifizierungsoptionen, in die es sich zu investieren lohnt
Die Authentifizierung ändert mehr als nur den Anmeldebildschirm. Sie bestimmt, ob das Hotel den Zugriff widerrufen, eine Sitzung identifizieren, die Wiederverwendung von Zugangsdaten reduzieren und wiederkehrenden Gästen eine konsistente Verbindung bieten kann.
Ein passwortloser E-Mail-Link ist eine nützliche Verbesserung gegenüber einem gemeinsam genutzten Portal-Passwort. Er verringert die Versuchung, geschäftliche oder Kundenkarten-Zugangsdaten wiederzuverwenden, aber die E-Mail-Adresse des Gastes gelangt dennoch in die Marketing- und Kundendaten-Workflows des Hotels. Halten Sie das Formular minimal, trennen Sie den Dienstzugang von der Marketing-Einwilligung und erklären Sie den Unterschied in einfachem Deutsch.
Passpoint und OpenRoaming bieten ein nahtloseres Modell für kompatible Geräte. Durch die zertifikatsbasierte Registrierung kann sich ein Gast verbinden, ohne wiederholt ein Splash-Page-Formular auszufüllen - was besonders für Hotelgruppen relevant ist, die eine einheitliche Erfahrung über verschiedene Standorte hinweg wünschen. Da Netzabdeckung und Geräteverhalten nicht einheitlich sind, bleibt ein Fallback-Portal weiterhin erforderlich.
Der Social-Login verringert die Hürden für einige Gäste, tauscht jedoch Bequemlichkeit gegen Entscheidungen zur Datenweitergabe ein. Ein Hotel sollte verstehen, was der Identity-Provider zurückgibt, was das CRM speichert, wie die Einwilligung aufgezeichnet wird und wie ein Gast auf den Dienst zugreifen kann, ohne unnötige Profildaten preiszugeben.
Verbinden Sie für Mitarbeiter das WLAN mit dem Identitätssystem, das bereits den Zugriff für Mitarbeiter regelt. Entra ID, Google Workspace und Okta können SSO-gestützte Workflows, bedingten Zugriff, automatische Bereitstellung und den Widerruf beim Ausscheiden eines Mitarbeiters unterstützen. Die Richtlinie für das drahtlose Netzwerk sollte die Rolle und den Gerätestatus widerspiegeln, anstatt jeden Mitarbeiter als gleichermaßen vertrauenswürdig zu behandeln.
Identitätsplattformen wie Purple können in Meraki, Aruba ClearPass, Ruckus Cloudpath und Juniper Mist integriert werden, aber der betriebliche Kompromiss ist real. Eine Cloud-Plattform kann die Bereitstellung vereinfachen und eine konsistente Guest Journey bieten, während proprietäre APIs und Richtlinienobjekte einen späteren Controller-Wechsel erschweren können. Prüfen Sie Exportoptionen, das Verhalten im Fehlerfall, den Besitz von Zertifikaten und den Prozess zur Entfernung der Plattform, bevor Sie eine Vereinbarung für mehrere Standorte unterzeichnen. Der Purple enterprise WiFi security guide ist eine nützliche Referenz beim Vergleich von identitätsbasierten Designs.
Beschaffungstest: Fragen Sie den Anbieter, was funktionsfähig bleibt, wenn sein Cloud-Dienst, seine API oder sein Identitäts-Connector nicht verfügbar sind. Ein sicherer Fallback ist Teil des Systemdesigns, keine nachträgliche Option.
Überwachung, Protokollierung und Vorfallreaktion
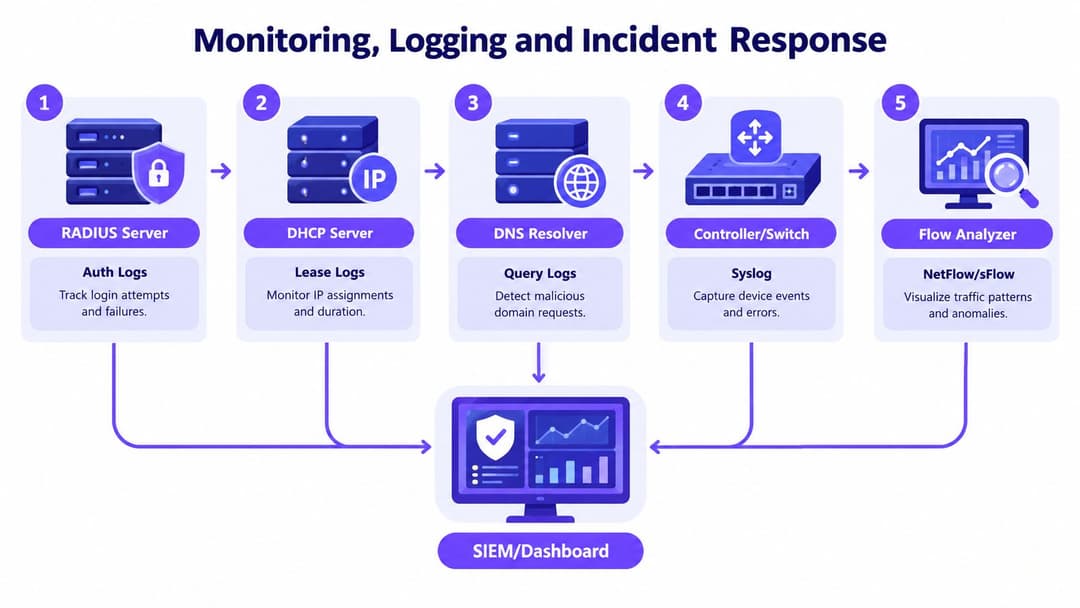
Kontrollen ohne Erkennung führen dazu, dass der diensthabende Manager auf Beschwerden von Gästen angewiesen ist. Ein Hotel sollte genügend Telemetriedaten erfassen, um zu rekonstruieren, wer sich authentifiziert hat, welche Adresse zugewiesen wurde, welcher Resolver die Anfrage beantwortet hat und wie sich der Datenverkehr zwischen den Zonen bewegt hat.
Erfassen Sie RADIUS-Authentifizierungsereignisse, DHCP-Leases, DNS-Abfrageprotokolle, Controller- und Switch-Syslogs sowie NetFlow- oder sFlow-Beispiele für den Ost-West-Verkehr. Senden Sie die Feeds an ein SIEM- oder Betriebs-Dashboard mit Zugriffskontrollen, die zwischen IT-Untersuchungen und Marketing-Analysen unterscheiden. Die Speicherung muss durch Incident-Response-, rechtliche und Datenschutzanforderungen gerechtfertigt sein und darf nicht einfach von den Standardeinstellungen eines Anbieters übernommen werden.
Nützliche Erkennungssignale sind unter anderem:
- Portal-Anomalien: Doppelte SSIDs, Zertifikatswarnungen, unerwartete Portal-Inhalte oder Konfigurationsänderungen außerhalb des Änderungsfensters.
- Controller-Ereignisse: Ungeplante AP-Reboots, unbefugte BSSIDs, geänderte Sicherheitseinstellungen und Administrator-Logins von unbekannten Standorten.
- DNS-Indikatoren: Plötzliche Anfragen an unbekannte Resolver, ungewöhnliche Fehlerhäufungen oder legitime Dienste, die auf unerwartete Weise aufgelöst werden.
- Laterale Bewegung: Gästeklienten, die Adressen von Mitarbeitern, PMS, Zahlungssystemen, Kameras oder der Gebäudetechnik scannen.
Das Incident-Runbook sollte vom Bereitschaftsteam direkt ausführbar sein. Sichern Sie die Controller-Konfiguration, exportieren Sie die relevanten RADIUS-, DHCP- und DNS-Ereignisse, deaktivieren oder isolieren Sie die verdächtige BSSID, entziehen Sie betroffenen Identitäten die Berechtigungen und binden Sie den Datenschutzbeauftragten des Hotels ein. Wenn der Vorfall personenbezogene Daten betrifft, muss das Unternehmen seine Meldepflichten gemäß UK GDPR prüfen, anstatt eine pauschale Reaktion ohne vorherige Untersuchung der Fakten zuzusagen.
Integrieren Sie Warnmeldungen gegebenenfalls in das PMS. Ein Signal auf Zimmerebene, das nur einen Netzwerkingenieur erreicht, bleibt möglicherweise unbemerkt, während eine präzise Warnmeldung, die an den Diensthabenden Manager weitergeleitet wird, schnell den Support für Gäste und eine Eskalation auslösen kann.
Datenschutz, Compliance und Verpflichtungen für Standorte
Ein Hoteldirektor muss kein RADIUS konfigurieren, benötigt aber eine klare Zuständigkeit für die dahinter stehenden Entscheidungen. Das Hotel sollte dokumentieren, warum es eine E-Mail-Adresse oder Zimmernummer erfasst, welcher Dienst diese Informationen erfordert, wer darauf zugreifen kann und wann der Datensatz gelöscht wird.
Bei vielen Bereitstellungen kann die Rechtsgrundlage einen Vertrag oder berechtigte Interessen umfassen, die korrekte Grundlage hängt jedoch von der tatsächlichen Verarbeitung ab. Datenminimierung bedeutet, dass das Portal kein vollständiges Marketingprofil anfordern sollte, nur um Internetzugang zu gewähren. Halten Sie Dienstauthentifizierung, Registrierung für Treueprogramme, Analysen und die Einwilligung für Werbezwecke voneinander getrennt.
Die Friendly WiFi Zertifizierung bietet Betreibern einen praktischen Rahmen zur Filterung unangemessener und illegaler Inhalte an Veranstaltungsorten. Die Filterung allein stellt jedoch kein vollständiges Compliance-Programm dar. Das Hotel benötigt weiterhin Richtlinien zur angemessenen Nutzung, einen Eskalationsprozess, Vereinbarungen mit Dienstleistern sowie eine Methode, um auf Anfragen von Strafverfolgungsbehörden oder legitimen Untersuchungen reagieren zu können.
Die Überwachung von Mitarbeitern erfordert eine separate Betrachtung. Die Zustimmung der Gäste zu den Netzwerkbedingungen berechtigt nicht automatisch zur uneingeschränkten Überwachung von Mitarbeitern. Arbeits-, Datenschutz- und Arbeitsplatzrichtlinien sollten festlegen, was das Hotel aufzeichnet, warum es dies aufzeichnet und wer diese Daten einsehen darf.
| Verpflichtung | Technische Kontrolle | Inhaber |
|---|---|---|
| Transparenz der Gästedaten | Kurzer Portal-Hinweis, separate Marketing-Einwilligung, dokumentierte Aufbewahrung | General Manager und Datenschutzbeauftragter |
| Filterung angemessener Inhalte | DNS-Filterung, Anwendungskontrollen, Lieferantenüberwachung | IT-Manager und Managed-Service-Provider |
| Netzwerk-Rechenschaftspflicht | RADIUS, DHCP, DNS und Controller-Protokolle mit eingeschränktem Zugriff | Netzwerk-Team |
| Reaktion auf Sicherheitsvorfälle | Eskalationshandbuch, Beweissicherung, Identitätswiderruf | IT-Sicherheitsverantwortlicher und Diensthabender Manager |
| Privatsphäre der Mitarbeiter | Beschäftigungshinweis, angemessene Überwachung, Zugriffskontrolle | HR und Datenschutzbeauftragter |
| Lieferantenüberprüfung | Vertragliche Kontrollen, Benachrichtigung bei Datenschutzverletzungen, Überprüfung von Unterauftragsverarbeitern | Einkauf und Rechtsabteilung |
Die Purple Richtlinien zum Datenschutz für Gäste-WiFi können dabei helfen, Fragen zu Portaldaten, Einwilligung und der Identität von Gästen zu strukturieren. Sie sollten jedoch nicht die eigene Datenprüfung oder rechtliche Bewertung des Hotels ersetzen.
Veröffentlichen Sie einen kurzen, verständlichen Hinweis zur angemessenen Nutzung. Gäste sollten verstehen, dass der Standort schädliche Inhalte filtert, Clients isoliert, begrenzte Verbindungsinformationen aufzeichnet und den Zugang bei Missbrauch sperren kann. Eine klare Kommunikation ist im Betrieb einfacher als eine Richtlinie, die in dichten Nutzungsbedingungen vergraben ist, die weder ein Gast noch ein Kollege an der Rezeption interpretieren kann.
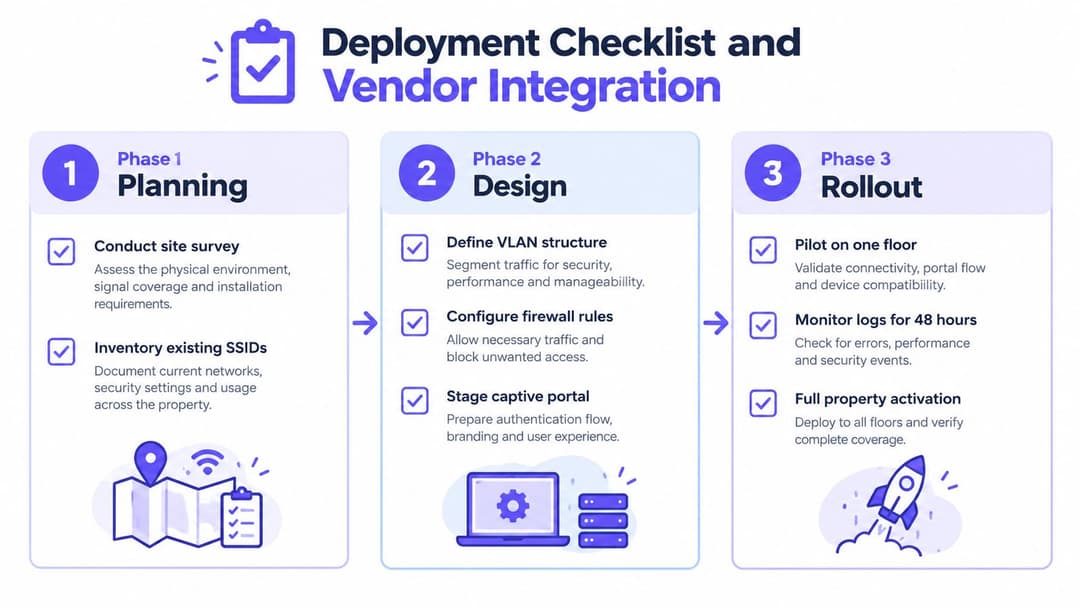
Checkliste für die Bereitstellung und Vendor-Integration
Ein sicheres Rollout wird in der Regel in kontrollierten Phasen gemessen, nicht durch eine riskante Umstellung über Nacht. Beginnen Sie mit einer Standortvermessung, einer SSID-Inventur und einer Erfassung aller Pfade von den Wireless-Clients zum Internet, PMS, POS, BMS, Kameras und Drittanbieter-Diensten.
Erstellen Sie als Nächstes die Richtlinie, bevor Sie das Portal aktivieren. Definieren Sie VLANs, Firewall-Regeln, DHCP-Zuweisung, DNS-Routing, Identitätsflüsse, Protokollierung, Fehlerzustände und Rollback. Testen Sie das Captive Portal an einer Test-SSID und nutzen Sie dann eine kleine Pilotgruppe auf einer Etage oder in einem reinen Mitarbeiterbereich, bevor Sie expandieren.
Die Eignung des Anbieters hängt vom Bestand ab:
- Meraki ist oft schnell für einen einzelnen Standort mit einem unkomplizierten Design. Große Portfolios erfordern jedoch oft eine sorgfältigere Richtlinien- und Vorlagenarbeit, als die Vertriebspräsentation vermuten lässt.
- Aruba ClearPass bietet eine starke Richtliniengranularität und ausgereifte 802.1X-Workflows, aber das Design und der Betrieb profitieren von Technikern, die sich mit Zertifikaten, Profiling und Durchsetzung auskennen.
- Ruckus Cloudpath eignet sich für Identitäts- und Onboarding-Workflows in Ruckus-Umgebungen, während ältere Geräte immer noch ein gezieltes Profiling und eine iPSK-Planung erfordern.
- Juniper Mist kann nützliche Cloud-Sichtbarkeit und Richtlinienintegration bieten, aber Sie sollten validieren, wie sich externe Identitäten, Portalausfälle und Abhängigkeiten von mehreren Herstellern verhalten.
- Purple kann kennwortfreie Identitäts-Workflows für Gäste und Mitarbeiter über Meraki, Aruba, Ruckus und Mist hinweg bereitstellen, wobei das RADIUS-as-a-Service-Angebot relevant ist, wenn das Hotel den lokalen RADIUS-Verwaltungsaufwand reduzieren möchte.
Testen Sie die Integration im Fehlerfall, nicht nur bei Erfolg. Trennen Sie den Identity-Connector, blockieren Sie die Portal-Abhängigkeit, entziehen Sie einem Mitarbeiterkonto die Berechtigungen, rotieren Sie einen iPSK und überprüfen Sie, ob ein Gast immer noch keine operativen Subnetze erreichen kann. Stellen Sie sicher, dass das Personal an der Rezeption weiß, wie ein Portal-Ausfall zu handhaben ist, ohne ein gemeinsames Passwort auszugeben, das im Umlauf bleibt.
Eine praktische Übergabe-Checkliste
- Bestandsaufnahme und Inventarisierung: Erfassen Sie AP-Standorte, SSIDs, Switches, VLANs, Uplinks, Portale und undokumentierte Abhängigkeiten.
- Richtlinienvalidierung: Testen Sie die Isolierung von Gästen, den Mitarbeiterzugriff, betriebliche ACLs, DNS-Erzwingung und den Schutz vor unbefugten DHCP-Servern.
- Pilotakzeptanz: Messen Sie den Verbindungserfolg, Supportanrufe, Authentifizierungsfehler und das Gäste-Feedback anhand einer definierten Baseline.
- Rollback-Bereitschaft: Halten Sie die vorherige WLAN-Konfiguration verfügbar und dokumentieren Sie, wer sie wiederherstellen kann.
- Betriebliche Übergabe: Schulung von Rezeption, Schichtleitern, Haustechnik und IT zu Symptomen, Eskalation und Beweissicherung.
- Review nach dem Go-Live: Überprüfen Sie die Firewall-Protokolle und Controller-Ereignisse erneut auf unbeabsichtigte Pfade von Gästen zu Mitarbeitern, bevor Sie das Projekt für abgeschlossen erklären.
Die Sicherheit des Hotel-WiFi verbessert sich, wenn die Verantwortlichkeiten klar geregelt sind. Weisen Sie dem General Manager, dem Netzwerkleiter, dem Datenschutzbeauftragten und dem Service-Provider eine namentliche Verantwortung zu, und überprüfen Sie die Kontrollen nach Änderungen am PMS, am Portal, am ISP oder am Wireless-Controller.
Purple kann Betreibern dabei helfen, gemeinsam genutzte Gast-Passwörter durch passwortlose Identitäts-Workflows zu ersetzen, den Mitarbeiterzugriff in bestehende Verzeichnisse zu integrieren und konsistente Richtlinien für Meraki, Aruba, Ruckus und Mist Umgebungen anzuwenden. Besuchen Sie Purple, um zu prüfen, wie die Identitäts- und RADIUS-Funktionen in Ihr Sicherheitskonzept für Hotel WiFi passen.


