

Ein Gäste-WiFi-Setup wird oft wie eine Fünf-Minuten-Aufgabe auf dem Router behandelt: SSID erstellen, Passwort hinzufügen und ein Schild an den Empfang stellen. Dieser Ansatz greift zu kurz. Ein gemeinsam genutztes Passwort bietet kaum Nachvollziehbarkeit, ein offenes Netzwerk setzt Nutzer vermeidbaren Risiken aus, und eine Splash-Page im Browser kann eine einfache Verbindung in ein frustrierendes Ausfüllen von Formularen verwandeln.
Moderne Veranstaltungsorte müssen Konnektivität als Teil ihrer Sicherheitsarchitektur, des Gästeerlebnisses und der First-Party-Datenstrategie betrachten. Das Zugriffsmodell sollte zum Veranstaltungsort, dem Grund für die Rückkehr des Besuchers und den Verpflichtungen des Betreibers nach dem britischen Datenschutzrecht passen. An einigen Standorten bleibt ein Captive Portal weiterhin nützlich. An anderen ist ein verschlüsselter, identitätsbasierter Zugriff über Passpoint, OpenRoaming oder iPSK der sinnvollere Ansatz.
Das traditionelle Gästenetzwerk neu denken
Das traditionelle Gastnetzwerk geht davon aus, dass Besucher Hürden im Austausch für kostenlosen Internetzugang akzeptieren. Das tun sie nicht immer. Ein Gast muss eventuell die richtige SSID finden, nach einem Passwort fragen, Nutzungsbedingungen akzeptieren, eine E-Mail-Adresse eingeben, ein Marketingformular ausfüllen und den Vorgang beim nächsten Besuch wiederholen. Jeder zusätzliche Schritt schafft eine weitere Gelegenheit für den Abbruch, Supportanfragen oder die Nutzung eines inoffiziellen Netzwerks.
Die Sicherheit leidet, wenn Betreiber das Problem auf Bequemlichkeit reduzieren. Eine offene SSID bietet keinen nützlichen Schutz für den Datenverkehr zwischen dem Gerät und dem Access Point, während ein gemeinsames Passwort dem Standort kaum Kontrolle darüber gibt, wer Zugriff hat oder wann dieser Zugriff enden sollte. Selbst mit WPA geschützte Netzwerke lassen sich nur schwer verwalten, wenn dieselbe Anmeldeinformation auf Speisekarten gedruckt, an der Rezeption ausgehängt und unbegrenzt wiederverwendet wird.
Das Nutzerverhalten im Vereinigten Königreich hat in der Vergangenheit die Schwachstellen von ungesichertem öffentlichem WiFi aufgezeigt. Eine britische Umfrage aus dem Jahr 2012 ergab, dass 56 % der Nutzer von öffentlichem WiFi vor dem Surfen nicht prüften, ob das WiFi verschlüsselt war, während 42 % der Erwachsenen, die öffentliches WiFi nutzten, nie oder nur selten prüften, ob ein Netzwerk sicher war, wie im Leitfaden von Purple zur Sicherung von Gast-WiFi berichtet wird. Dieselbe Untersuchung dokumentierte, dass Personen sensible Anmeldedaten, einschließlich E-Mail, soziale Medien, Zahlungskarten und Online-Banking-Daten, über öffentliches WiFi eingaben. Das macht Verschlüsselung und Trennung zu grundlegenden Schutzmaßnahmen und nicht zu optionalen Extras.
Passwörter lösen weniger Probleme, als Betreiber erwarten
Ein gemeinsam genutztes Passwort kann zwar verhindern, dass Gelegenheitsbesucher auf das Netzwerk zugreifen, es stellt jedoch keine individuelle Identität fest. Wenn Zugangsdaten kopiert werden, kann der Betreiber einen legitimen Besucher nicht ohne Weiteres von einem unbefugten Gerät unterscheiden. Die Änderung des Passworts stellt einen betrieblichen Aufwand dar, und wenn es nicht geändert wird, bleibt der alte Zugriff bestehen.
Captive Portals verbessern die Kontrolle, indem sie Nutzungsbedingungen, Datenschutzinformationen und einen Authentifizierungsschritt bereitstellen. Sie können auch eine rechtmäßige, optionale Marketing-Einwilligung unterstützen. Sie verschlüsseln die Verbindung nicht automatisch, isolieren keine Geräte und schützen nicht das zugrunde liegende LAN. Ein Portal ist eine Anwendungsschicht und kein Ersatz für ein solides Netzwerkdesign.
Praktische Regel: Nutzen Sie die Anmeldeseite niemals als Beweis dafür, dass das Netzwerk sicher ist. Sicherheit beginnt mit Verschlüsselung, Segmentierung, Firewall-Richtlinien und Client-Isolation.
Dieselbe Unterscheidung ist auch über WiFi hinaus wichtig. Hotels, Serviced Apartments und Ferienwohnungsbetreiber erfassen Besucherdaten häufig aus betrieblichen und rechtlichen Gründen. Die Registrierung von Gästen und der Netzwerkzugriff sollten jedoch nicht als ein einziger, undifferenzierter Datenprozess behandelt werden. Betreiber, die gesetzliche Vorschriften zur Registrierung von Gästen prüfen, sollten Unterkunftsdaten, Verbindungsprotokolle und optionale Marketingprofile getrennt aufbewahren - mit einem klaren Zweck für jedes Element.
Identität verändert das Betriebsmodell
Ein identitätsgesteuertes Design ermöglicht jedem Benutzer oder Gerät eine kontrollierte Beziehung zum Netzwerk. Passpoint kann es dem Gerät eines wiederkehrenden Benutzers ermöglichen, sich automatisch über ein erkanntes Profil zu authentifizieren, während OpenRoaming den Zugriff über teilnehmende Netzwerke hinweg unterstützen kann. iPSK, auch als private oder individuelle Pre-Shared Keys bezeichnet, kann eindeutige Anmeldedaten bereitstellen, die einfacher zu widerrufen sind als ein gemeinsames Passwort.
Das Ergebnis ist eine ganz neue Definition der Einrichtung von Gäste-WiFi. Das Ziel besteht nicht nur darin, ein Gerät online zu bringen. Es geht darum, einen verschlüsselten Zugang mit so wenig Reibung wie möglich bereitzustellen und gleichzeitig die Fähigkeit des Betreibers zu wahren, Richtlinien durchzusetzen, den Zugang zu widerrufen und die Vorgänge zu dokumentieren.
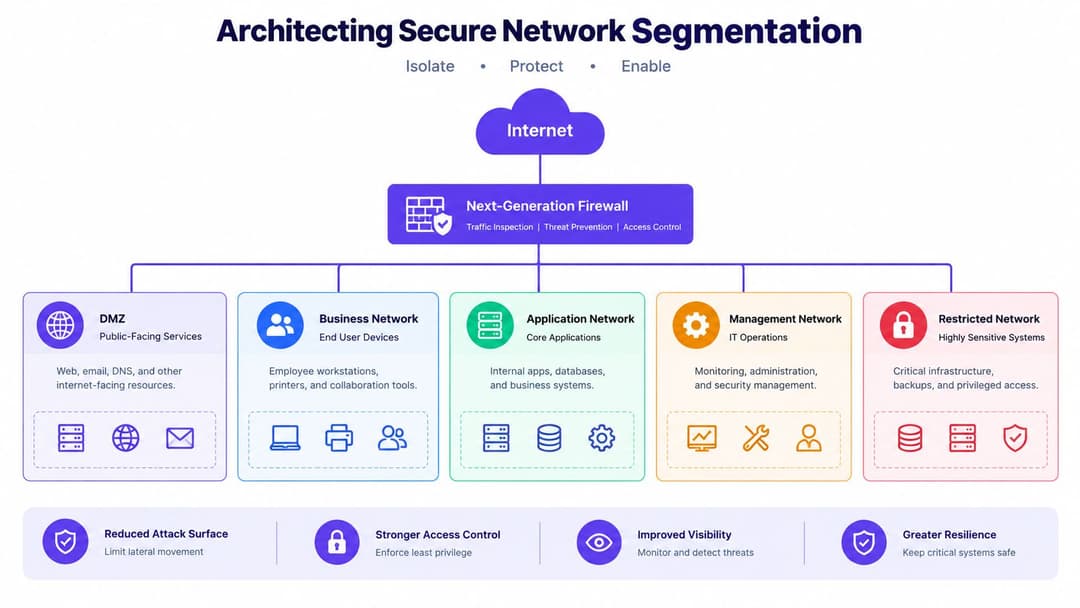
Sichere Netzwerksegmentierung einrichten
Die Authentifizierung erfolgt erst nach der Eingrenzung. Bevor Sie ein gebrandetes Portal entwerfen oder eine passwortlose Methode wählen, legen Sie genau fest, was ein Gästegerät erreichen darf. In einem gut aufgebauten Standort-Netzwerk lautet die Antwort in der Regel: das öffentliche Internet und sonst nichts.
Das Mindestmaß für Unternehmen ist eine dedizierte Gäste-SSID, die einem eigenen Gäste-VLAN mit eigenem DHCP-Bereich und einer Firewall-Richtlinie zugewiesen ist, die Routen zu Unternehmens-, Zahlungs-, IoT- und Management-Netzwerken blockiert. Das Gäste-VLAN sollte keine vertrauenswürdigen Routing-Pfade teilen, da dieselben Switches oder Access Points den Datenverkehr übertragen. Die logische Trennung muss auf der Netzwerkebene erzwungen werden.
Bauen Sie die Grenze vor der Willkommensseite auf
Beginnen Sie beim Gateway und arbeiten Sie sich nach innen vor. Weisen Sie die Gäste-SSID einem dedizierten VLAN zu, vergeben Sie Adressen aus einem separaten DHCP-Bereich und leiten Sie den Gäste-Datenverkehr über eine Firewall-Richtlinie, die DNS, DHCP und ausgehenden Internetverkehr zulässt, während sie den Zugriff auf private Subnetze verweigert. Verlassen Sie sich nicht auf den Namen der SSID oder die Kennzeichnung „Gast“ eines Routers als Beweis dafür, dass die Isolierung funktioniert.
Die Client-Isolierung fügt eine zweite Grenze hinzu. Sie verhindert, dass ein Gästegerät ein anderes Gerät im selben Wireless-Netzwerk erkennt oder sich mit ihm verbindet. Dies ist an öffentlichen Standorten wichtig, da sich die Besucher untereinander nicht kennen und ein kompromittierter Laptop, ein Smartphone oder ein Smart-Gerät nicht in der Lage sein sollte, benachbarte Clients auszukundschaften.
Ein sinnvoller Ablauf von Richtlinien sieht wie folgt aus:
- Trennen der Broadcast-Domäne: Leiten Sie den Gastdatenverkehr über ein eigenes VLAN und einen eigenen DHCP-Bereich, anstatt ihn im Mitarbeiter-Netzwerk zu belassen.
- Blockieren interner Ziele: Verweigern Sie den Zugriff auf Unternehmensserver, Zahlungssysteme, Drucker, Kameras, Gebäudesteuerungen und Schnittstellen für das Netzwerkmanagement.
- Client-Isolierung aktivieren: Verhindern Sie die Peer-to-Peer-Kommunikation zwischen Gastgeräten auf der Ebene des Access Points.
- Nur erforderliche Dienste zulassen: Erlauben Sie nur die Dienste, die für die Adresszuweisung, Namensauflösung, Authentifizierung und den Internetzugang benötigt werden.
- Richtlinienentscheidungen protokollieren: Bewahren Sie genügend Betriebsinformationen auf, um Missbrauch zu untersuchen und die ordnungsgemäße Funktion der Regeln zu überprüfen.
Der praktische enterprise WiFi security guide von Purple ist nützlich, wenn Sie dieses Konzept in einer verwalteten Umgebung mit mehreren Standorten umsetzen. Die Produktauswahl ist dabei weniger wichtig als die Frage, ob die Plattform die Kontrollen übersichtlich darstellt und an jedem Standort konsistent anwendet.
Schützen Sie den betrieblichen Datenverkehr vor der Auslastung durch Gäste
Ein Gastnetzwerk kann isoliert sein und dennoch dem Unternehmen schaden, wenn es den verfügbaren Uplink komplett auslastet. Ein britischer Breitband-Leitfaden für Unternehmen empfiehlt, etwa 3 bis 5 Mbps Download-Bandbreite pro gleichzeitig verbundenem Gastgerät für typisches Surfen und E-Mails bereitzustellen - ein Richtwert, der in diesem UK-Leitfaden zur Kapazität von Gast-WiFi beschrieben wird. Betrachten Sie dies als Ausgangspunkt für die Planung, nicht als Garantie. Streaming, Software-Updates, Videoanrufe und standortspezifische Anwendungen können andere Richtlinien erfordern.
Wenden Sie Ratenbegrenzungen oder Quality-of-Service-Regeln auf die Gastklasse an, damit Point-of-Sale, Mitarbeitersysteme, Sprachdienste und der Gebäudebetrieb eine berechenbare Leistung behalten. Entscheiden Sie, ob Dienste mit hoher Bandbreite eingeschränkt, priorisiert oder lediglich überwacht werden sollen. Ein gutes Design trifft diese Entscheidung vor dem Start, anstatt darauf zu warten, dass der Empfang meldet, dass die Kartenterminals langsam geworden sind.
Consumer-Router bieten oft eine einfache Option für Gäste, eine separate SSID, ein Passwort und lokalen Zugriff. Das kann für einen kleinen Standort ausreichen, größere Standorte benötigen jedoch eine zentrale Richtlinie, wiederholbare VLAN-Definitionen und einen Audit-Trail. Die Architektur sollte für den Techniker, der sie übernimmt, verständlich bleiben.
Wahl zwischen Captive Portalen und passwortlosem Zugang
Es gibt nicht die eine richtige Authentifizierungsmethode für jeden Standort. Ein Restaurant mit hauptsächlich Erstbesuchern schätzt möglicherweise einen kurzen Portal-Ablauf und eine optionale Marketing-Einladung. Eine Hotelgruppe mit Treuemitgliedern, ein Verkehrsknotenpunkt mit regelmäßigen Pendlern oder ein Einzelhandelsnetzwerk mit wiederkehrenden Kunden verlieren durch wiederholte Anmeldungen unter Umständen mehr Wert, als sie durch die erneute Erfassung derselben Daten gewinnen.
Ein Captive Portal bleibt nützlich, wenn der Betreiber Bedingungen präsentieren, eine bewusste Einwilligung einholen, eine Sitzung mit einem Besucherprofil verknüpfen oder eine standortspezifische Customer Journey anwenden muss. Das Portal sollte schnell, barrierefrei und angemessen sein. Es sollte nicht nach Informationen fragen, die der Standort nicht erklären oder rechtmäßig nutzen kann.
Passpoint und OpenRoaming verfolgen einen anderen Ansatz. Ein Gerät empfängt ein vertrauenswürdiges Netzwerkprofil oder besitzt dieses bereits und authentifiziert sich dann im Hintergrund, anstatt auf eine Browser-Weiterleitung zu warten. Passpoint-Bereitstellungen können eine Authentifizierung der Enterprise-Klasse und verschlüsselten Zugriff nutzen, einschließlich WPA3-Enterprise, sofern der Client und die Infrastruktur dies unterstützen. OpenRoaming erweitert dasselbe allgemeine Konzept auf alle teilnehmenden Netzwerke, sodass eine Identität über einen einzelnen Standort hinaus funktioniert.
iPSK schließt die Lücke zwischen einem Gemeinschaftspasswort und einem vollwertigen, zertifikatsbasierten Identitätssystem. Der Standort kann eine einzige SSID beibehalten und gleichzeitig Benutzern, Teams, Geräten oder Servicegruppen eindeutige Schlüssel zuweisen. Ein Schlüssel kann widerrufen werden, ohne die Zugangsdaten aller anderen Benutzer zu ändern - ideal für Mitarbeiter, Auftragnehmer und ältere Geräte, die keine moderne Enterprise-Authentifizierung unterstützen.
Die Zugriffsmodelle im Vergleich
| Methode | Sicherheitsniveau | Reibung für Nutzer | Bester Anwendungsfall |
|---|---|---|---|
| Gemeinsames WPA2 oder WPA3 Passwort | Hängt von der Passworthandhabung, Verschlüsselung und Netzwerkisholierung ab | Niedrig beim ersten Verbinden, höher bei Passwortänderungen | Kleine Standorte mit geringer Komplexität und begrenzten Identitätsanforderungen |
| Captive Portal | Nur in Kombination mit verschlüsseltem WiFi und Segmentierung stark | Mittel bis hoch, insbesondere bei wiederholten Besuchen | Erstbesucher, Einwilligung, Standortbedingungen und optionales Marketing |
| Passpoint | Starker verschlüsselter, profilbasierter Zugriff, sofern unterstützt | Sehr niedrig nach der Profilbereitstellung | Hotels, Campusbereiche, Transportwesen und wiederkehrende Besucher |
| OpenRoaming | Verschlüsselter Roaming-Zugriff über teilnehmende Netzwerke hinweg | Sehr niedrig für berechtigte Nutzer | Standortübergreifende Liegenschaften und Nutzer, die zwischen teilnehmenden Veranstaltungsorten wechseln |
| iPSK | Individuelle, widerrufbare Schlüssel mit einer gemeinsamen SSID | Niedrig bis mittel, je nach Bereitstellung | Mitarbeiter, Auftragnehmer, Altsysteme und kontrollierte Gerätegruppen |
Ein Portal ist nicht zwangsläufig veraltet. Es wird jedoch zum falschen Werkzeug, wenn der Betreiber es für jeden Besucher verwendet, unabhängig von der Häufigkeit des Besuchs, der Gerätekompatibilität oder der Beziehung zur Marke. Der Captive Portal Leitfaden von Purple bietet nützlichen Kontext für Veranstaltungsorte, die weiterhin einen verwalteten Anmelde- und Einwilligungsprozess benötigen. Das Portal sollte jedoch nur eine Zugriffsoption sein und nicht die Definition von Gast-WiFi.
Wählen Sie passend zur Beziehung zum Besucher
Nutzen Sie ein Portal für die erste Interaktion, wenn die angeforderten Informationen einem klaren Zweck dienen. Bieten Sie Passpoint oder OpenRoaming für bekannte, wiederkehrende Benutzer an, die die erforderliche Einrichtung bereits abgeschlossen haben. Verwenden Sie iPSK, wenn eine Person oder ein Gerät eindeutige Zugangsdaten benötigt, eine vollständige Integration des Identitätsanbieters jedoch unnötige Komplexität bedeuten würde.
Die Gerätekompatibilität erfordert eine realistische Planung. Nicht jeder Besucher verfügt über ein kompatibles Profil, und nicht jeder Standort besitzt dieselbe Authentifizierungsinfrastruktur. Eine praxisnahe Bereitstellung kann ein sicheres Captive Portal als Alternative anbieten, während wiederkehrende Nutzer zum passwortlosen Zugang geleitet werden. Das sichert die Reichweite, ohne jeden Besucher durch den langsamsten Prozess zu zwingen.
Datenschutz und rechtliche Compliance meistern
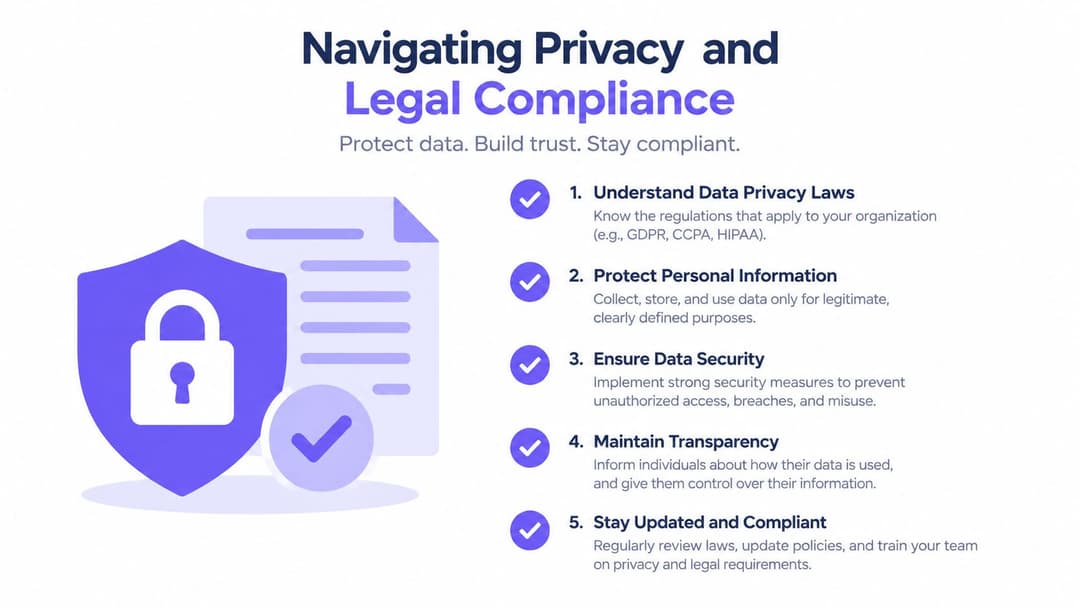
Das britische Gast-WiFi unterliegt einem Compliance-Stack und nicht nur einem einzelnen Regelwerk. Die UK GDPR und der Data Protection Act 2018 bestimmen Datenschutzhinweise, rechtmäßige Verarbeitung und Einwilligung. Der PSTI Act 2024 drängt Betreiber weg von Standardpasswörtern hin zu einer stärkeren Netzwerkhygiene, einschließlich Segmentierung und Patching. Der Investigatory Powers Act 2016 kann Verpflichtungen zur Aufbewahrung von Verbindungs-Metadaten wie MAC-Adressen, IP-Zuweisungen und Zeitstempeln begründen, wie in Purples UK-Leitfaden für öffentliches WiFi beschrieben.
Diese Kombination ändert das Designkonzept. Ein Betreiber muss wissen, welche Daten er erhebt, warum er sie erhebt, wer darauf zugreifen kann, wie lange sie aufbewahrt werden und wie sie gelöscht werden. Diese Entscheidungen sollten dokumentiert werden, bevor das Portal live geht.
Zugang von Marketing trennen
Der häufigste Fehler bei Portalen besteht darin, den Internetzugang mit dem Erhalt von Marketing-Inhalten zu verknüpfen. Ein Gast muss zwar unter Umständen die Nutzungsbedingungen akzeptieren und eine Datenschutzerklärung lesen, um den Dienst zu nutzen. Das bedeutet jedoch nicht, dass der Betreiber verlangen kann, dass der Gast dem Erhalt von Werbe-E-Mails zustimmt.
Die Einwilligung zum Marketing muss nicht vorab ausgewählt, freiwillig erteilt und unabhängig vom Zugriff sein. Der Gast sollte sich verbinden können, ohne dem optionalen Marketing zuzustimmen. Das Formular sollte erklären, welche Nachrichten gesendet werden, die verantwortliche Organisation nennen und den Widerruf einfach gestalten. Wenn der Veranstaltungsort Analysen, Treueprogramme, Umfragen oder CRM-Anreicherungen nutzen möchte, erfordert jeder dieser Zwecke eine rechtfertigende Grundlage und einen entsprechenden Hinweis.
Erfassen Sie nur die für das gewählte Zugriffsmodell erforderlichen Mindestdaten. Ein anonymer reiner Internetdienst benötigt möglicherweise weniger Informationen als ein an ein Treueprogramm gekoppeltes Passpoint-Profil. Eine E-Mail-Adresse kann eine bestimmte Authentifizierung unterstützen, ist jedoch nicht automatisch für jede Bereitstellung erforderlich. Vermeiden Sie die Erfassung von Geburtsdatum, Postanschrift, Telefonnummer oder demografischen Daten, nur weil das CRM diese speichern kann.
Die Einwilligung sollte eine echte Wahlmöglichkeit darstellen. Wenn die Ablehnung eines optionalen Marketingzwecks verhindert, dass ein Besucher online gehen kann, ist die Entscheidung nicht freiwillig getroffen worden.
Machen Sie die Datenaufbewahrung praxistauglich
Verbindungs-Metadaten können für Sicherheitsuntersuchungen, die Behandlung von Missbrauch und gesetzliche Verpflichtungen wertvoll sein. Sie bergen jedoch auch Risiken für personenbezogene Daten, wenn sie ohne definierten Zweck aufbewahrt werden. Erstellen Sie einen Aufbewahrungsplan, der zwischen Authentifizierungsdatensätzen, Sicherheitsprotokollen, Marketingaufzeichnungen und aggregierten Analysen unterscheidet. Legen Sie Lösch- oder Anonymisierungsmaßnahmen fest, weisen Sie Zuständigkeiten zu und testen Sie, ob die Kontrollen wie vorgegeben ausgeführt werden.
Verständliche Hinweise in einfacher Sprache sollten die erfassten Datenkategorien, den Zweck der Verarbeitung, Weitergaberegelungen, den Aufbewahrungsansatz und die Kontaktmöglichkeiten für Datenschutzfragen erläutern. Die Richtlinien zum Datenschutz für Gäste-WiFi von Purple können Betreibern helfen, das Portal als dokumentierten Verarbeitungsprozess und nicht nur als dekorative Startseite zu gestalten.
Sicherheits-Governance gehört in denselben Prozess. Ändern Sie Standard-Zugangsdaten, patchen Sie Gateways und Access Points, beschränken Sie den administrativen Zugriff und halten Sie den Gäste-Datenverkehr von sensiblen Systemen fern. Compliance ersetzt keine technischen Kontrollen - sie gibt diesen Kontrollen einen dokumentierten Zweck und setzt Grenzen für die durch sie generierten Daten.
Testen und Rollout der Bereitstellung
Ein Gäste-WiFi-Design ist nicht schon deshalb fertig, weil die SSID auf einem Telefon angezeigt wird. Der Abnahmetest muss beide Seiten des Versprechens belegen: Besucher können das Internet erreichen, und sie können nicht auf Ressourcen innerhalb des Standorts zugreifen, für die sie keine Berechtigung haben.
Beginnen Sie in einer Staging-Umgebung oder in einem ruhigen Bereich des Standorts. Verwenden Sie Testkonten, die die endgültigen Authentifizierungspfade widerspiegeln, einschließlich eines Erstbenutzers des Portals, eines wiederkehrenden profilbasierten Benutzers und eines Geräts, das Zugangsdaten über ein iPSK verwendet, sofern diese Methode Teil des Designs ist. Testen Sie nicht ausschließlich mit dem Laptop des Administrators.
Die Kontrollen testen, auf die es ankommt
Führen Sie die folgenden Prüfungen von einem Gästegerät aus:
- Internet-Erreichbarkeit: Bestätigen Sie den normalen Webzugriff, die DNS-Auflösung, HTTPS-Seiten und die erwartete Portal-Weiterleitung.
- Interne Sperrung: Versuchen Sie, Unternehmensdienste, Zahlungsinfrastruktur, Drucker, Kameras, IoT-Controller und Verwaltungsschnittstellen zu erreichen. Jedes dieser Systeme sollte unerreichbar bleiben.
- Client-Isolierung: Testen Sie, ob ein Gastgerät ein anderes erkennen oder sich mit ihm verbinden kann. Die Client-Isolierung sollte dies verhindern.
- Authentifizierungs-Wiederherstellung: Schließen und öffnen Sie den Browser, löschen Sie das Netzwerk, wechseln Sie zwischen Access Points und testen Sie ein abgelaufenes oder widerrufenes Anmeldedaten-Profil.
- Kapazitätsverhalten: Fügen Sie repräsentative Geräte hinzu und beobachten Sie Latenzzeit, Paketverlust, Uplink-Nutzung und die Auswirkungen auf den betrieblichen Datenverkehr.
- Fehlerbehandlung: Trennen Sie in einem kontrollierten Test den Portaldienst oder die Upstream-Verbindung und bestätigen Sie, dass das Benutzererlebnis und das Failover-Verhalten den dokumentierten Richtlinien entsprechen.
Spezifische Richtlinien für die Einrichtung in Großbritannien empfehlen ausdrücklich, Tests von einem Gästegerät aus durchzuführen, um den Internetzugang zu überprüfen, während interne Hosts unerreichbar bleiben. Denn eine Gäste-SSID kann zwar erfolgreich erstellt werden, aber dennoch den Zugriff auf das LAN ermöglichen, wenn Isolations- oder Firewall-Regeln fehlen.
Testen Sie auf iOS, Android und Windows und beziehen Sie Geräte mit privaten Adressfunktionen, VPN-Software, aggressivem Energiesparmodus und Unternehmens-Sicherheitsprofilen ein. Captive Portals können sich unterschiedlich verhalten, wenn ein Gerät einen Captive-Network-Assistenten, einen eingebetteten Browser oder einen vollständigen Browser verwendet. Passpoint-Profile müssen ebenfalls beim Provisioning, Roaming, Ablauf von Zertifikaten oder Anmeldedaten und beim Entfernen getestet werden.
Einführung in kontrollierten Phasen
Beginnen Sie mit einem einzelnen Access Point, einem Empfangs- oder öffentlichen Bereich und einer kleinen Gruppe von Testern aus dem Team. Protokollieren Sie jedes Support-Problem - einschließlich Geräten, die sich verbinden, aber keine IP-Adresse erhalten, Portalen, die sich nicht öffnen lassen, und Nutzern, die zwar verbunden sind, aber keinen Internetzugang haben. Beheben Sie die zugrunde liegende Ursache, anstatt das Personal anzuweisen, Geräte als dauerhafte Notlösung neu zu starten.
Erweitern Sie die Abdeckung nach Zonen und überwachen Sie Authentifizierungsfehler, DHCP-Erschöpfung, Firewall-Sperren, Bandbreitenverbrauch, Roaming-Ereignisse und die Verfügbarkeit des Portals. Erstellen Sie ein einfaches Handbuch für die Teams vor Ort. Darin sollten die offizielle SSID, die Informationen, die Mitarbeiter abfragen dürfen, die Meldung von Ausfällen und unzulässige Maßnahmen - wie die Weitergabe eines internen Passworts als Notlösung - klar definiert sein.
Eine Bereitstellung ist betrieblich ausgereift, wenn sie kaum manuelle Eingriffe erfordert. Warnmeldungen sollten einen unterbrochenen Uplink, eine ausgefallene Portal-Abhängigkeit, einen überlasteten Access Point oder eine unerwartete interne Route erkennen, bevor Gäste dies melden. Halten Sie einen Rollback-Plan bereit, mit dem der neue Dienst deaktiviert werden kann, ohne Personal, Zahlungsverkehr, Sicherheit oder Gebäudesysteme zu beeinträchtigen.
Netzwerkdaten in geschäftliche Erkenntnisse verwandeln
Ein Gäste-Netzwerk wird strategisch wertvoll, wenn der Betreiber einen legitimen Zugriff mit einer relevanten geschäftlichen Fragestellung verknüpfen kann. Die Frage könnte sein, ob Besucher wiederkehren, welche Bereiche Interaktion anziehen, ob eine Kampagne Personen zurückgebracht hat oder ob das digitale Erlebnis eines Standorts die Kundentreue fördert. Solche Fragen erfordern ein sorgfältiges Identitätsdesign, kein wahlloses Tracking.
Das Netzwerk kann Signale wie den Authentifizierungsverlauf, die Besuchshäufigkeit, die Sitzungsdauer, den Standortbezug und den Zustimmungsstatus liefern. Diese Signale sollten minimiert, geschützt und nur für Zwecke verwendet werden, die dem Besucher erklärt wurden. Rohe Verbindungsdaten sind nicht automatisch eine Kundenerkenntnis, und eine MAC-Adresse ist keine Lizenz zur Erstellung eines unbegrenzten Verhaltensprofils.
Identität mit nützlichen Aktionen verknüpfen
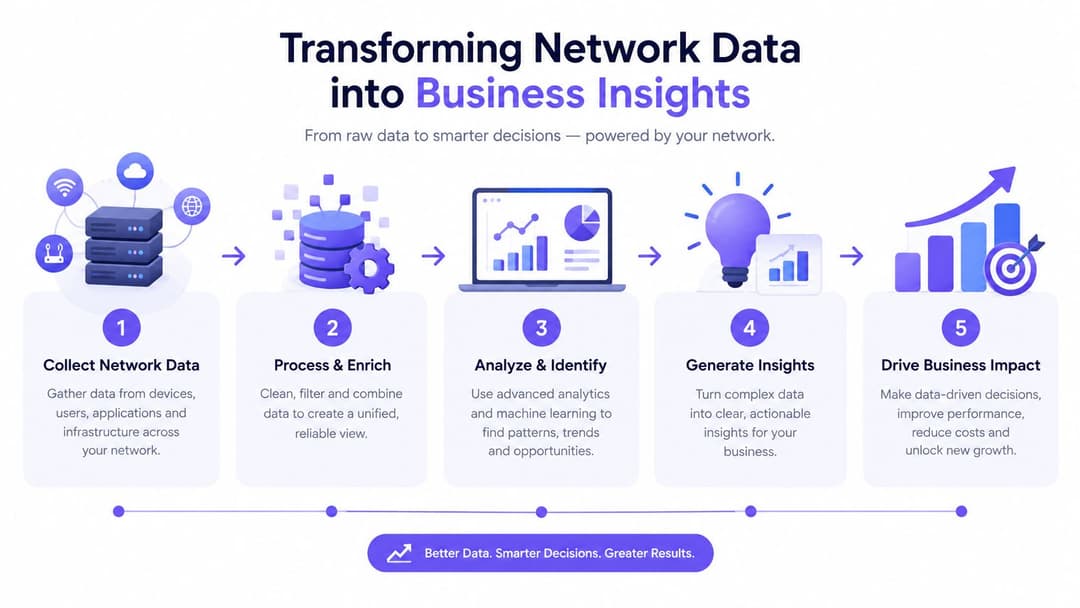
Ein praktischer Datenfluss sieht wie folgt aus:
- Erfassung des Zugriffsereignisses: Erfassen Sie nur die Informationen, die für die Authentifizierung, die Sicherheit und den angegebenen Geschäftszweck erforderlich sind.
- Auflösung der Kundenbeziehung: Wenn der Besucher eingewilligt hat oder bereits Mitglied eines Treueprogramms ist, verknüpfen Sie das Ereignis mit dem entsprechenden Profil.
- Einwilligungsregeln anwenden: Trennen Sie die Berechtigung für Marketingzwecke strikt vom Netzwerkzugang und berücksichtigen Sie Widerrufe über alle verbundenen Systeme hinweg.
- Erstellung eines Betriebssignals: Nutzen Sie wiederkehrende Besuche, Bereichs-Engagement oder Sitzungsmuster, um Service- und Kampagnenentscheidungen zu unterstützen.
- Ergebnisse messen: Vergleichen Sie die Aktion mit dem ursprünglichen Ziel und bewahren Sie aggregierte Erkenntnisse nur dann auf, wenn identifizierbare Daten nicht mehr benötigt werden.
Purple ist eine Plattform-Option für dieses Modell. Es kombiniert ein gebrandetes Gäste-Portal, Authentifizierung und Compliance-Protokollierung mit CRM-Anbindungen, Marketing-Automatisierung, Analysen und identitätsbasierten Zugriffsmodellen wie Passpoint, OpenRoaming und iPSK. Der entscheidende Punkt bei der Bewertung ist, ob die Plattform Einwilligungs- und Aufbewahrungsregeln durchsetzen kann und sich gleichzeitig in die vorhandenen Access Points, Identitätsanbieter, CRMs und Betriebsprozesse des Veranstaltungsorts einfügt.
Mehrwert nachweisen ohne übermäßige Datenerfassung
Einzelhandelsteams können zugestimmte Besuchssignale nutzen, um die Customer Journey zu verfeinern. Hotel- und Gastronomiebetreiber können zwischen einer einmaligen Verbindung und dem Erlebnis eines wiederkehrenden Gastes unterscheiden. Immobilienverwalter können Service-Muster nutzen, um die Kommunikation mit den Bewohnern zu verbessern. In jedem Fall unterstützt das Netzwerk eine Entscheidung, anstatt zu einer Rechtfertigung für die Erfassung jeglicher Daten zu werden.
Beginnen Sie mit einem messbaren betrieblichen Ziel und einem definierten Datenverantwortlichen. Dokumentieren Sie die Rechtsgrundlage, beschränken Sie den Zugriff auf die Personen, die ihn benötigen, und legen Sie Lösch- oder Aggregationsregeln fest, bevor Sie den Feed mit einem CRM verknüpfen. Dadurch bleibt die Einrichtung des Gäste-WiFi sowohl auf den kommerziellen Wert als auch auf die Datenschutzanforderungen der DSGVO abgestimmt.
Purple bietet für Betreiber von Veranstaltungsorten und Standorten ein gebrandetes Gäste-Login, identitätsbasierten Zugang über Passpoint, OpenRoaming und iPSK, Compliance-Kontrollen, Analysen sowie CRM-Integrationen. Besuchen Sie Purple, um zu prüfen, wie die Plattform ein sicheres Gäste-WiFi-Setup in ein reibungsloseres, besser messbares Besuchererlebnis verwandeln kann.


