

Ein Helpdesk-Ticket meldet eine unbekannte SSID, Free_Venue_WiFi, die von der Büroetage aus sichtbar ist. Niemand in der IT hat sie autorisiert, aber das Signal ist in der Nähe eines Besprechungsraums stark und mehrere Laptops von Mitarbeitern haben sich kürzlich über instabile Verbindungen beschwert. Die erste Frage ist nicht, ob der Name verdächtig aussieht. Es ist die Frage, ob das Gerät lediglich ein benachbartes Netzwerk, eine unbefugte Bridge in Ihr LAN oder ein Evil Twin ist, der Ihre Benutzer anlocken soll.
Die Erkennung von Rogue Access Points wird erst dann nützlich, wenn sie zu einer fundierten Entscheidung und einem physischen Ergebnis föhrt. Eine Warnung ohne Klassifizierung erzeugt Rauschen. Eine Klassifizierung ohne kabelseitige Validierung lässt Zweifel offen. Selbst ein bestätigtes Gerät bleibt ein aktives Risiko, bis jemand seine Verbindung isoliert, die Hardware findet, sie entfernt und protokolliert, warum sie aufgetaucht ist.
Dieses Playbook behandelt das Problem als Vorfallsreaktionsprozess für Büros, Hotels, Einzelhandelsflächen, Krankenhäuser, Studentenwohnheime und Gebäude mit mehreren Mietern. Es kombiniert HF-Beobachtungen, Controller-Daten, Switch-Telemetrie, Benutzerverhalten und Untersuchungen vor Ort, da kein einzelnes Signal einen Angriff zuverlässig von einem harmlosen Nachbarnetzwerk unterscheidet.
Warum Rogue Access Points eine ernsthafte Bedrohung darstellen
Ein Rogue AP kann der Consumer-Router eines Mitarbeiters sein, ein von einer anderen Abteilung installiertes Gerät, eine falsch konfigurierte Unternehmenseinheit oder ein Evil Twin, der eine vertrauenswürdige SSID kopiert. Das Motiv ändert die Untersuchung, nicht die erste Kontrollentscheidung. Jedes drahtlose Gerät außerhalb des genehmigten Inventars macht Annahmen über Authentifizierung, Segmentierung, Patching und Überwachung hinfällig.
Der riskanteste Fall ist ein AP, der mit dem Unternehmens-LAN verbunden ist. Ein Mitarbeiter könnte einen solchen installieren, um die Abdeckung in einem Hotel-Backoffice zu verbessern, während ein Einzelhandelsteam ihn für ein Point-of-Sale-Peripheriegerät anschließt. In jedem Fall kann das Gerät einen drahtlosen Pfad erstellen, der die normalen Authentifizierungskontrollen, das Schwachstellenmanagement und die betriebliche Zuständigkeit umgeht.
Ein Angreifer kann dieselbe Lücke absichtlich ausnutzen. Ein Rogue AP kann interne Dienste offenlegen, Zugriff auf schlecht geschützte Endpunkte ermöglichen oder Anmeldedaten erfassen. Ein Evil Twin, der in der Nähe einer Rezeption, eines Konferenzortes oder eines Einkaufszentrums platziert wird, kann eine vertraute SSID imitieren und darauf warten, dass sich Telefone oder Laptops verbinden.
Betriebliche Regel: Behandeln Sie den Status "nicht im Inventar" als Kandidat für eine Untersuchung, nicht als Beweis für böswillige Absichten.
Die Umgebung in Großbritannien macht die Identifizierung schwieriger, als es ein Netzwerkdiagramm vermuten lässt. Eine auf Großbritannien ausgerichtete Analyse schätzte, dass bereits an 20% der Unternehmensstandorte ein Rogue Access Point mit den Systemen verbunden war, was zeigt, dass dieses Risiko erheblich sein kann (UK-Analyse zu Wireless-Penetration-Testing). Dieselbe Studie untersuchte rund 96.433 Access Points in einem Londoner Stadtteil, darunter 24% offene Netzwerke, 48% durch WPA/WPA2 geschützte Netzwerke und 14% WEP-verschlüsselte Netzwerke (die London- und Belfast-WiFi-Studie).
Diese Zahlen machen nicht jede offene SSID feindselig. Sie zeigen jedoch, warum eine SSID oder ein Sicherheitsmodus die Frage nicht allein klären kann. In einem Hotel können sich Gastnetzwerke, Hotspots für Mitarbeiter, Gebäudemanagementgeräte und Mietersysteme denselben HF-Raum teilen. In einem Krankenhaus kann ein Sender auf einem Parkplatz oder im Nachbargebäude sichtbar sein, ohne dass ein Pfad in die klinischen Systeme führt.
Die betriebliche Lücke zeigt sich nach der Alarmierung. Teams müssen einen Nachbarn von einem mit dem LAN verbundenen Gerät unterscheiden, eine verdächtige BSSID anhand von Controller- und Switch-Protokollen zurückverfolgen und die Hardware vor Ort lokalisieren. In einem Hotel oder einem Multi-Tenant-Büro kann dies bedeuten, dass Steigleitungen, Serverräume, Deckenhohlräume, Besprechungsräume und von Mietern kontrollierte Bereiche überprüft werden müssen. Ein Dashboard kann zwar ein Signal identifizieren, aber es kann kein Gerät von einem aktiven Port trennen.
Das geschäftliche Risiko ist zweigeteilt. Ein Rogue AP kann eine Hintertür öffnen und gleichzeitig die Abdeckung, das Roaming, die Kapazität und die Fehlerbehebung stören. Nutzen Sie einen Enterprise WiFi Security Guide als Referenz für flankierende Sicherheitskontrollen und setzen Sie dann den praktischen Standard um: Führen Sie ein autorisiertes Inventar, überwachen Sie den Luftraum, überprüfen Sie die kabelgebundene Konnektivität, lokalisieren Sie das Gerät, dämmen Sie es ein, entfernen Sie es und dokumentieren Sie das Ergebnis.
Grundlegende Erkennungstechniken verstehen
Die Erkennung von Rogue Access Points funktioniert am besten als Korrelationsaufgabe. Ein Beacon zeigt Ihnen, dass ein Gerät sendet. Es sagt Ihnen jedoch nicht, ob dieses Gerät mit Ihrem Netzwerk verbunden ist, ob es Ihre SSID imitiert oder ob es einem benachbarten Unternehmen gehört.
Passives Scannen und aktives Probing
Passives Scannen lauscht auf Beacon- und Management-Frames, ohne eigene Anfragen zu senden. Es ist geräuschlos, breit gefächert und eignet sich für die kontinuierliche Überwachung durch dedizierte Sensoren oder unterstützte Infrastrukturen. Die passive Erfassung kann BSSID, SSID, Kanal, Sicherheitsmodus, Herstellerinformationen, Signalstärke und das zeitliche Verhalten sichtbarer Geräte erfassen.
Die Einschränkung liegt im Kontext. Ein passiver Sensor sieht möglicherweise einen AP aus einem nahe gelegenen Büro, einer Straße, einer Wohnung oder einem Fahrzeug, ohne zu wissen, ob das Gerät kabelseitig erreichbar ist. Physische Hindernisse und die Platzierung der Sensoren beeinflussen ebenfalls, was in den Ergebnissen angezeigt wird.
Aktives Probing sendet Abfragen und beobachtet die Antworten. Es kann helfen, versteckte oder unregelmäßig sichtbare Netzwerke zu identifizieren und detailliertere Informationen zu liefern als ein reiner Listening-Ansatz. Der Nachteil ist, dass Probing die Umgebung verändert und zusätzlichen Management-Traffic erzeugen, Erkennungen auslösen oder die Baseline des Client-Verhaltens, die Sie zu erstellen versuchen, verzerren kann.
Nutzen Sie keine der beiden Methoden als endgültiges Urteil. Nutzen Sie passive Überwachung für eine umfassende Erkennung und aktive Überprüfungen für gezielte Untersuchungen.
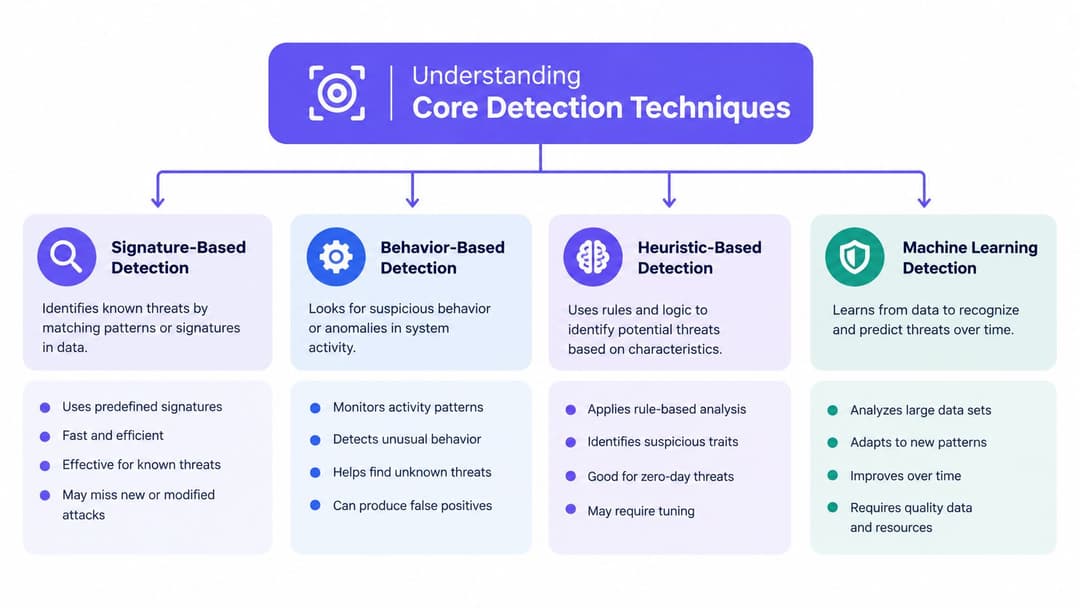
Was WIDS und WIPS tatsächlich korrelieren
Ein WIDS beobachtet und warnt. Ein WIPS kann je nach Produkt, Konfiguration und Freigabemodell Durchsetzungs- oder Eindämmungsfunktionen hinzufügen. Beide sollten die beobachteten Wireless-Identitäten mit dem autorisierten AP-Inventar vergleichen, aber eine zuverlässige Implementierung geht noch weiter:
- BSSID- und MAC-Abgleich: Vergleichen Sie die Funkidentität mit Controller-Exporten, Asset-Einträgen und OUI-Informationen des Herstellers.
- RF-Fingerprinting: Untersuchen Sie Leistung, Kanal, Timing, Frame-Eigenschaften und Standortschätzungen, um einen AP von einem gewöhnlichen Client oder einer geklonten Übertragung zu unterscheiden.
- SSID-Beziehung: Eine übereinstimmende SSID verdient Aufmerksamkeit, aber eine unbekannte SSID kann ebenfalls ein Risiko darstellen, wenn sie mit dem Unternehmens-LAN verbunden ist.
- Client-Verhalten: Übermäßiges Probing, unerwartetes Roaming, Assoziationsmuster und Anomalien bei Management-Frames können den Verdacht erhärten.
- Verkabelte Erreichbarkeit: DHCP, Switch-Tabellen, NAC-Ereignisse und Controller-Daten können feststellen, ob das Gerät mit einem internen Segment verbunden ist.
Eine britische Universitätsstudie testete ein überwachtes neuronales Netzwerk anhand von Delta-Zeit, Sequenznummer, Signalstärke und Frame-Subtyp. Es erkannte bekannte Angriffe zu 99% bis 100% und unbekannte Angriffe zu 89%, aber die Leistung fiel auf 75%, wenn sich Angreifer und Opfer am selben Ort befanden (Studie zur Erkennung von Drahtlosangriffen). Dieses Ergebnis ist für den Betrieb von großer Bedeutung. Ein Modell kann unter getrennten Funkbedingungen hochgradig effektiv sein und dennoch auf belebten Büroetagen, in Hotels oder Studentenwohnheimen, wo sich legitime und feindliche Übertragungen überschneiden, Probleme haben.
Auch das Sondieren von Clients (Client Probing) muss eingeschränkt werden. Übermäßige Probe-Aktivitäten können die Erkennungsraten künstlich aufblähen. Daher sollte ein hochpräzises System ein verdächtiges Gerät mit dem zeitlichen Verlauf des Verhaltens und den nahegelegenen HF-Bedingungen vergleichen, anstatt nur aufgrund der Anzahl der Probes zu eskalieren. Fachleute, die weitere Hintergrundinformationen zur Wireless-Überwachung suchen, können den Wisenet Security WiFi Tag konsultieren, während das eigene Inventar und kabelgebundene Beweise als federführende Quelle dienen.
Bereitstellung und Optimierung Ihres Erkennungssystems
Ein Erkennungssystem scheitert im Betrieb, wenn es Warnmeldungen erzeugt, die niemand untersuchen kann. Bauen Sie die Beweiskette auf, bevor Sie die Empfindlichkeit anpassen: autorisiertes Inventar, RF-Beobachtungen, Controller-Einträge und ein klarer Weg zum Switch-Port und dem physischen Gerät.
Exportieren Sie jeden autorisierten AP aus dem Wireless-Controller. Erfassen Sie dessen genehmigten Standort, die Switch-Beziehung, den zuständigen Administrator, SSIDs, Funkbänder und die erwarteten Kanäle. Schließen Sie temporäre Geräte ein, die für Veranstaltungen, Wartungsarbeiten, Demonstrationen und Bauprojekte verwendet werden. Andernfalls werden diese Geräte als ungeklärte Ausnahmen gemeldet.
Gehen Sie mit dem offenen Inventar durch das Gebäude. Ein Netzwerkdiagramm verortet einen AP vielleicht in einem Konferenzraum, während eine Spektrums- oder WiFi-Messung zeigt, ob sein Signal dort tatsächlich vorhanden ist. Erfassen Sie benachbarte Netzwerke nach Möglichkeit als externe Beobachtungen, insbesondere in Hotels, Einkaufszentren, Krankenhäusern und Multi-Tenant-Büros. An diesen Standorten kann ein Sensor einen verdächtigen Sender identifizieren, aber das Personal benötigt dennoch eine praktische Methode, um die Hardware zu finden.
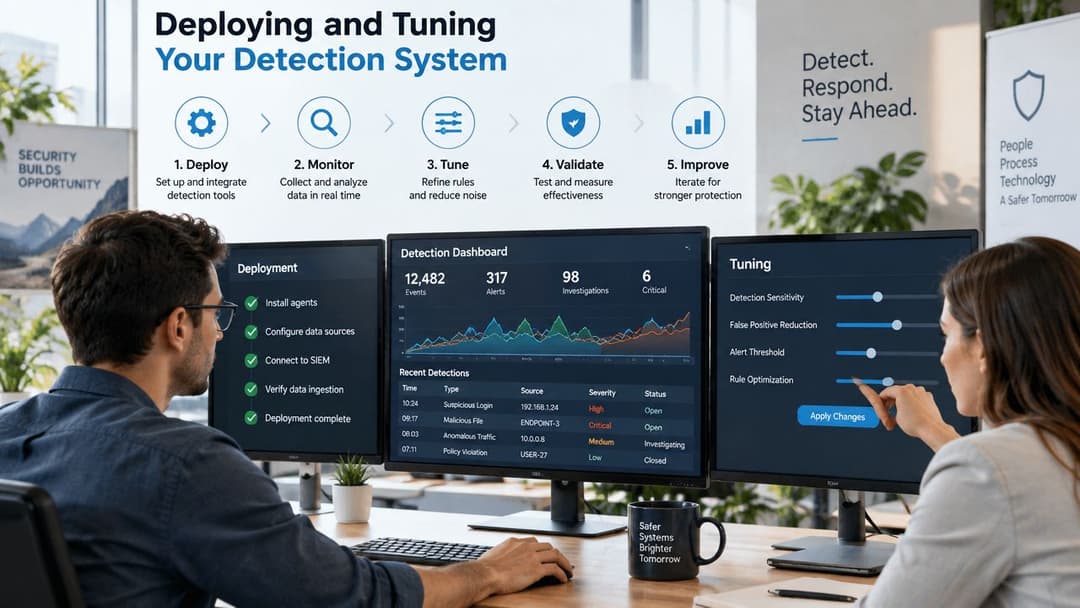
Erstellen Sie eine Baseline, bevor Sie die Empfindlichkeit erhöhen
Eine britische Studie ergab eine AP-Dichte von etwa 3.013 APs pro km² in London im Vergleich zu 454 APs pro km² in Belfast (Ergebnisse von UK WiFi-Penetrationstests). Dichte Umgebungen erzeugen legitime Erkennungen, sodass die Alarmierung bei jeder unbekannten BSSID die Analysten überfordert und sie dazu verleitet, Warnungen zu ignorieren.
Optimieren Sie Regeln basierend auf kombinierten Nachweisen:
| Signal | Nützliche Frage | Typische Interpretation |
|---|---|---|
| BSSID und OUI | Ist die Hardware bekannt und plausibel? | Unbekannte Identität erfordert Überprüfung |
| Signalstärke | Befindet sich die Quelle innerhalb des Gebäudes oder außerhalb? | Ein starkes, lokalisiertes Signal erhöht die Priorität |
| SSID-Ähnlichkeit | Imitiert es einen Unternehmens- oder Gastnamen? | Möglicher "Evil Twin", kein Beweis |
| Kabelgebundene Telemetrie | Erscheint es auf einem Switch- oder DHCP-Eintrag? | Interne Erreichbarkeit erhöht das Risiko |
| Client-Verhalten | Verbinden sich Benutzer oder senden sie ungewöhnliche Probes? | Unterstützt die Klassifizierung bei Korrelation |
Meraki, Aruba, Mist und UniFi nutzen unterschiedliche Bezeichnungen und Workflows, aber die Steuerungslogik bleibt konsistent. Markieren Sie freigegebene APs und bekannte Nachbargeräte, leiten Sie neue Kandidaten in eine Überprüfungswarteschlange und senden Sie Alarme mit hoher Priorität nur dann, wenn sich HF-Nachweise mit einer verdächtigen SSID, einer Client-Assoziierung oder einer Beobachtung auf der kabelgebundenen Seite decken.
Identitätsdaten ersetzen keine Netzwerkbeweise. Ein Gastgerät kann legitim sein, während es ungewöhnliche Probes erzeugt. Ein unbekanntes Gerät, das eine bekannte SSID verwendet, verdient möglicherweise mehr Aufmerksamkeit als ein offensichtlich merkwürdiger Hotspot. Identitätsbewusstes WiFi kann dabei helfen, Mitarbeiter- und Gastgeräte von unbekannten Clients zu trennen. Die WPA-Enterprise-Richtlinie erklärt zudem, warum eine verwaltete Authentifizierung gegenüber gemeinsam genutzten WLAN-Zugangsdaten vorzuziehen ist.
Optimieren Sie für Untersuchungen, nicht für ein sauberes Dashboard
Erstellen Sie separate Richtlinien für externe, interne und Impersonation-Kandidaten. Protokollieren Sie externe Geräte für eine regelmäßige Überprüfung. Erstellen Sie für interne Geräte ein Ticket, das den Switch-Port, das VLAN, DHCP-Nachweise, den nächsten Sensor und einen für die physische Nachverfolgung verantwortlichen Eigentümer enthält. Ein offensichtlicher Evil Twin sollte eine schnelle Überprüfung der betroffenen Clients und Authentifizierungsereignisse auslösen.
Überprüfen Sie Fehlalarme gemeinsam mit den Personen, die sie untersuchen. Wenn ein legitimer Mieter-AP wiederholt verworfen wird, fügen Sie seine RF-Eigenschaften und Details zum Eigentümer zur Baseline hinzu. Wenn mobile Hotspots während Veranstaltungen auftauchen, dokumentieren Sie den erwarteten Bereich und die Eskalationskriterien, anstatt die gesamte Kategorie zu unterdrücken.
Das Ziel ist kein ruhiges Dashboard. Es ist ein kurzer, wiederholbarer Weg von einem glaubwürdigen Alarm über Beweise und Port-Traces bis hin zum Standort des Geräts und einer sicheren Behebung.
So validieren Sie einen verdächtigen Rogue AP
Eine Warnung wird dann umsetzbar, wenn Sie drei Fakten miteinander verknüpfen können: was das Gerät ist, woher sein Signal kommt und ob es Ihr kabelgebundenes Netzwerk erreicht. Ein nahe gelegenes Café, ein Hotel-Gäste-Hotspot und ein unbefugter Büro-Router können in einer Sensorkonsole ähnlich aussehen. Eine Validierung muss diese Fälle trennen, bevor jemand einen legitimen Dienst abschaltet.
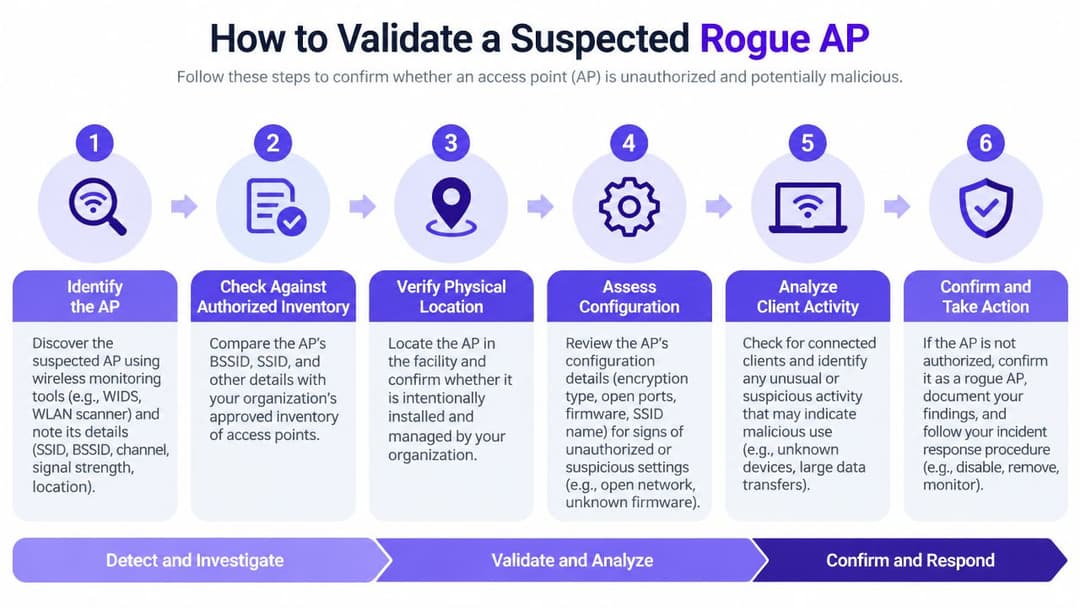
Identitäts- und HF-Nachweise erbringen
Erfassen Sie die BSSID, SSID, die OUI des Herstellers, den Kanal, das Frequenzband, die Sicherheitskonfiguration, die Signalstärke, die Zeiten des ersten und letzten Erkennens sowie die erkennenden Sensoren. Vergleichen Sie die Hardware mit dem autorisierten Inventar. Überprüfen Sie, ob die SSID zu einem Unternehmens-, Gast-, Mandanten- oder temporären Servicenetzwerk gehört.
Eine offene SSID ist kein Beweis dafür, dass ein AP ein Rogue AP ist. Öffentliche und mandantenfähige Netzwerke können absichtlich offen sein, während ein nicht autorisiertes Gerät eine vertrauenswürdige SSID kopieren kann. Vergleichen Sie MAC-Identität, Signalverhalten, Kanalnutzung und Standortschätzungen, bevor Sie den Schweregrad einstufen. Eine MAC-Adressen-Lookup-Ressource kann während der Triage Herstellerkontext liefern, kann jedoch weder Eigentum noch Sicherheit garantieren. Gleichen Sie das Ergebnis mit den Aufzeichnungen des Controllers, den Asset-Registern und der Netzwerkdokumentation des Standorts ab.
Die physische Validierung ist frùhzeitig wichtig, insbesondere in Hotels und Büros mit mehreren Mietern. Gehen Sie den vermuteten Abdeckungsbereich mit einem WiFi- oder Spektrumanalyse-Tool ab, vergleichen Sie die Messwerte von mehreren Positionen und protokollieren Sie, ob das Signal in der Nähe eines Raums, eines Steigschachts, eines Empfangsbereichs oder einer gemeinschaftlich genutzten Mietfläche stärker wird. Ein starkes Signal an einem unerwarteten Ort kann ein Gerät offenbaren, das digitale Aufzeichnungen nicht identifizieren können.
Kabelgebundene Konnektivität nachweisen oder widerlegen
Die entscheidende Frage ist, ob der AP einen Pfad in ein internes Netzwerk besitzt. Suchen Sie in Switch-Weiterleitungstabellen, DHCP-Protokollen, NAC-Ereignissen, Port-Authentifizierungsprotokollen und Controller-Daten nach der BSSID oder den zugehörigen Client-Identitäten. Wenn die BSSID nicht direkt sichtbar ist, korrelieren Sie Herstellerdetails, Zeitstempel, beobachtete Clients, VLAN-Aktivitäten und Änderungen an den Switch-Ports.
Nutzen Sie diese Reihenfolge:
- Inventar prüfen: Bestätigen Sie, dass es sich bei der BSSID nicht um einen genehmigten, temporären oder kürzlich ausgetauschten AP handelt.
- RF-Belege vergleichen: Überprüfen Sie den Sensorstandort, den Grundrauschpegel, den Kanal, das Übertragungsverhalten und Bewegungen im Zeitverlauf.
- Verkabelte Protokolle prüfen: Identifizieren Sie einen Switch, Port, eine VLAN, ein Lease oder einen authentifizierten Endpunkt, der mit dem Gerät verknüpft ist.
- Assoziationen überprüfen: Prüfen Sie, ob sich Unternehmens-Clients verbunden, eine Authentifizierung versucht oder auf interne Dienste zugegriffen haben.
- Fund klassifizieren: Protokollieren Sie einen externen Nachbarn, einen internen unbefugten AP, einen vermuteten Evil Twin oder einen ungelösten Kandidaten.
- Beweise sichern: Exportieren Sie Alarme und relevante Protokolle, bevor eine Eindämmung den Gerätezustand verändert.
Nachweisstandard: Schließen Sie einen Alarm erst ab, wenn die Zuständigkeit und die Netzwerkerreichbarkeit dokumentiert sind.
Ein Gerät ohne kabelgebundene Verbindung kann dennoch ein Evil Twin oder ein lokales Ärgernis sein. Ein AP, der an einen Switch des Unternehmens angeschlossen ist, stellt einen internen Vorfall dar und erfordert eine schnelle Eskalation. Das Verifizierungsprotokoll sollte auch festhalten, wer das physische Gerät lokalisieren wird - denn eine bestätigte BSSID ohne Angabe von Raum, Schrank oder Port-Inhaber lässt den Vorfall ungelöst.
Eindämmung, Behebung und physische Entfernung
Sobald ein AP als intern und nicht autorisiert bestätigt wurde, grenzen Sie seinen Netzwerkpfad ein, bevor Sie mit einer langwierigen Gebäudesuche beginnen. Nutzen Sie NAC, Switch-Sicherheitskontrollen oder eine genehmigte WIPS-Maßnahme, um den Port unter Quarantäne zu stellen. Sichern Sie die Portnummer, den Switch-Namen, das VLAN, die Geräte-MAC und die Zeitstempel, bevor Sie Systeme abschalten, da diese Details sowohl die Untersuchung als auch die spätere Ursachenanalyse unterstützen.
Die Eindämmung sollte verhältnismäßig sein. Ein bestätigter Consumer-Router, der eine Bridge in ein Mitarbeiter-VLAN herstellt, kann die sofortige Abschaltung des Ports rechtfertigen. Ein vermuteter Evil Twin ohne kabelgebundene Verbindung erfordert möglicherweise Warnungen für Wireless-Clients, eine Sicherheitseskalation und eine gezielte Suche anstelle einer willkürlichen Aktion gegen benachbarte Netzwerke.
Vom Port zum Raum wechseln
Die Port-Verfolgung grenzt die Suche ein, identifiziert aber nicht immer das physische Objekt. In einem Hotel kann der Switch-Port zu einem Steigschacht, einem Back-Office-Schrank oder einem Raum föhren, dessen lokaler Netzwerkanschluss mit einem Mieter geteilt wird. In einem Krankenhaus oder einem mehrstöckigen Büro ist die Dokumentation möglicherweise unvollständig, die Verkabelung geändert und das Gerät befindet sich hinter einem kleinen, unmanaged Switch.
Nutzen Sie einen wiederholbaren Prozess vor Ort:
- Endpunkt bestätigen: Überprüfen Sie die Switch-LEDs, LLDP-Informationen (sofern verfügbar), kürzliche Link-Änderungen und die Dokumentation des Patchpanels.
- RF-Signal messen: Gehen Sie den vermuteten Bereich mit einem Spektrum- oder WiFi-Analysetool ab und vergleichen Sie die Signalstärke an mehreren Positionen.
- Unauffällige Orte durchsuchen: Überprüfen Sie Schränke, Deckenhohlräume, Besprechungsräume, Empfangstresen, Ladeneinrichtungen, Parkbereiche und Mieterflächen.
- Zugang koordinieren: Beziehen Sie in genutzten Gebäuden das Facility Management, den Empfang, den Sicherheitsdienst und den Ansprechpartner des Mieters ein. Betreten Sie Sperrbereiche nicht ohne Genehmigung.
- Fotografieren und beschriften: Dokumentieren Sie die Hardware, die Stromquelle, den Kabelweg, die Seriennummer und umliegende Geräte.
- Sicher entfernen: Trennen Sie die Netzwerk- und Stromverbindung, bewahren Sie das Gerät auf, falls eine Untersuchung erforderlich sein sollte, und verhindern Sie eine automatische Wiederverbindung.
Die britischen Richtlinien für Wireless-Penetration-Testing betonen, dass Teams Räumlichkeiten und Parkflächen abscannen, ein nicht autorisiertes Gerät dem nächstgelegenen Port und Netzwerksegment zuordnen und den Prozess durch das gezielte Platzieren eines autorisierten Rogue AP testen müssen (UK wireless penetration-testing guidance). Dieser Test ist wichtig, da ein Alarm, den niemand lokalisieren kann, eine unvollständige Sicherheitskontrolle darstellt.
Verlassen Sie sich nicht nur auf die RF-Ortung. Signalreflexionen, Beton, Metallbefestigungen, benachbarte Etagen und wechselnder Client-Verkehr können zu irreführenden Spitzenwerten führen. Kombinieren Sie Richtungsbewegungen mit Switch-Nachweisen und einer Inspektion vor Ort, und dokumentieren Sie dann den endgültigen physischen Standort sowie die Entscheidung zur Entfernung.
Ihre Checkliste für die Reaktion auf Rogue AP-Vorfälle
Eine zuverlässige Reaktion muss auch um drei Uhr morgens, während einer Konferenz und an einem Standort funktionieren, an dem die IT-Abteilung nicht jeden Schrank kontrolliert. Behalten Sie die Checkliste im SOC-Runbook und passen Sie die Zuständigkeitsfelder an Ihr Betriebsmodell an. Jeder Alarm sollte einen verantwortlichen Ermittler, einen technischen Verantwortlichen für die Eindämmung und einen Ansprechpartner vor Ort haben.
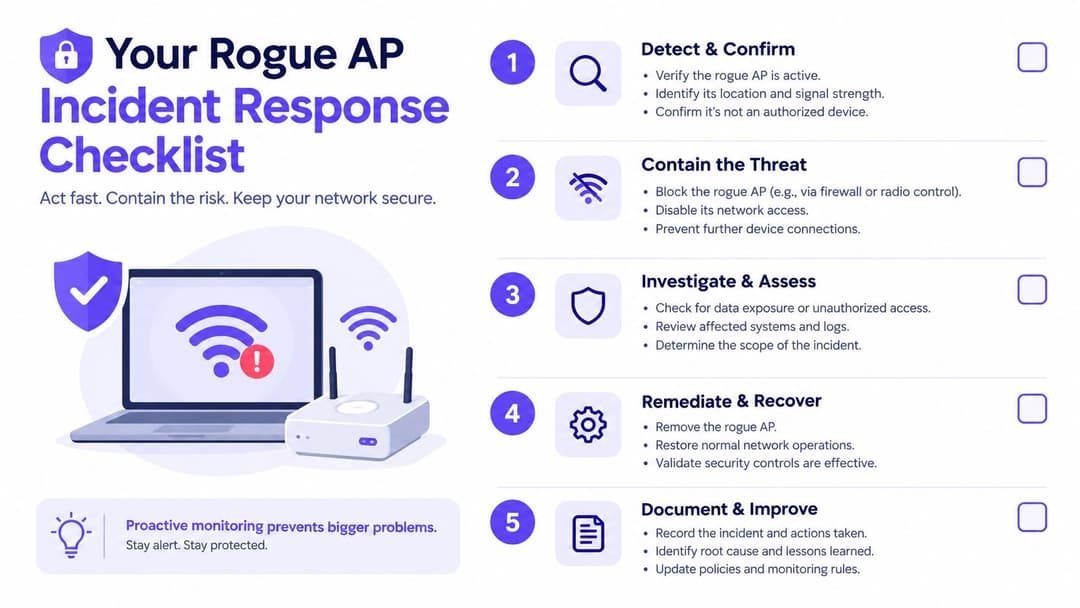
Erster Alarm
Erfassen Sie die BSSID, SSID, den Hersteller, das Band, den Kanal, die Signalstärke, den erkennenden Sensor und die Zeitstempel. Protokollieren Sie, ob die SSID einem Unternehmens- oder Gastnetzwerk ähnelt und ob sich verwaltete Clients damit verbunden haben.
- Zuständigkeit zuweisen: Tragen Sie einen namentlich genannten Analysten im Ticket ein und notieren Sie den Eskalationskontakt.
- Beweise sichern: Exportieren Sie das WIDS- oder WIPS-Ereignis und sichern Sie die relevanten Controller-, DHCP-, NAC- und Switch-Protokolle.
- Priorität festlegen: Erhöhen Sie die Dringlichkeit bei interner Erreichbarkeit, Nachahmung der Unternehmens-SSID, unerwarteten Client-Verbindungen oder einem starken Signal in einem sensiblen Bereich.
Validierung
Überprüfen Sie das autorisierte Inventar, bevor Sie die Warnung als Vorfall behandeln. Vergleichen Sie die Funkidentität und das HF-Verhalten mit genehmigten APs, temporären Geräten, benachbarten Netzwerken und bekannten Mietersystemen.
- BSSID bestätigen. Überprüfen Sie MAC- und OUI-Details mit den Asset-Aufzeichnungen.
- Signal lokalisieren. Vergleichen Sie die Sensorwerte und identifizieren Sie die wahrscheinliche Etage oder Zone.
- Kabelgebundene Seite prüfen. Suchen Sie in Switch-, DHCP-, NAC- und VLAN-Daten nach Hinweisen auf interne Konnektivität.
- Clients überprüfen. Identifizieren Sie verwaltete Geräte, die sich verbunden, Probes gesendet oder eine Authentifizierung versucht haben.
- Fall klassifizieren. Markieren Sie den Kandidaten als extern, intern nicht autorisiert, mutmaßliche Identitätsdiebstahl oder ungeklärt.
Ein Befund ist nicht gelöst, nur weil ein Analyst glaubt, dass es sich wahrscheinlich um ein Nachbargerät handelt. Dokumentieren Sie die Beweise und den Grund für die Schließung des Vorfalls.
Eindämmung
Isolieren oder deaktivieren Sie bei einem internen Rogue AP den zugehörigen Switch-Port mithilfe des genehmigten NAC- und Change-Control-Prozesses. Wenn es sich bei dem Gerät um einen offensichtlichen Evil Twin ohne kabelgebundene Verbindung handelt, schützen Sie die Benutzer durch Sicherheitsmitteilungen und untersuchen Sie die betroffenen Authentifizierungs- und Sitzungsaktivitäten.
Reaktionsprinzip: Sichern Sie zuerst den Pfad, den Sie kontrollieren können, und untersuchen Sie dann das Gerät, das Sie sehen können.
Benachrichtigen Sie das Team vor Ort, wenn physischer Zugriff oder Serviceunterbrechungen erforderlich sein könnten. Im Hotel- und Einzelhandel sollten Sie sich mit dem Dienstleiter abstimmen, damit Mitarbeiter das Gerät nicht wieder anschließen, während sie versuchen, die Gast- oder Zahlungsausfälle zu beheben.
Bereinigung und physische Entfernung
Verfolgen Sie den Switch-Port anhand der Patch-Aufzeichnungen und nutzen Sie RF-Messungen, um die Suche einzugrenzen. Inspizieren Sie den wahrscheinlichen Bereich, einschließlich gemeinsam genutzter Einrichtungen und Räumlichkeiten außerhalb der Haupt-IT-Infrastruktur, und trennen, entfernen, isolieren oder übergeben Sie die Hardware gemäß Ihrer Richtlinie zur Beweismittelsicherung.
Protokollieren Sie, wer das Gerät gefunden hat, wo es installiert war, wie es mit Strom versorgt wurde, welches Kabel und welcher Port verwendet wurden und ob sich Clients verbunden haben. Scannen Sie den Bereich nach der Entfernung erneut und überprüfen Sie, ob die BSSID nicht mehr angezeigt wird oder ob das autorisierte Gerät wiederhergestellt wurde.
Überprüfung und Verbesserung
Finden Sie heraus, warum das Gerät verbunden werden konnte. Überprüfen Sie ungenutzte Ports, die Durchsetzung von NAC, das Onboarding von Gästen und Mietern, den Zugang zu Einrichtungen, die Wireless-Richtlinie und das Bewusstsein der Mitarbeiter. Wenn ein Mitarbeiter das Gerät installiert hat, um ein Abdeckungs- oder Verbindungsproblem zu lösen, beheben Sie diesen zugrunde liegenden Bedarf, anstatt sich nur auf Disziplinarmaßnahmen zu verlassen.
Das National Cyber Security Centre des Vereinigten Königreichs empfiehlt Unternehmen ausdrücklich, „Unternehmens-Drahtlosnetzwerke zu überwachen“ und die Konfigurationen von Unternehmens-APs im Rahmen der Härtung der Wireless-Sicherheit zu überprüfen (UK wireless security guidance context). Setzen Sie diese Empfehlung in eine betriebliche Maßnahme um, indem Sie die Zeit von der Alarmierung bis zur Validierung, von der Validierung bis zur Eindämmung und von der Eindämmung bis zur physischen Entfernung verfolgen, ohne unrealistische Ziele zu setzen, die Sie nicht einhalten können.
Testen Sie den Prozess erneut. Platzieren Sie ein freigegebenes Testgerät unter kontrollierten Bedingungen, bestätigen Sie, dass die Überwachung es erkennt, verifizieren Sie, dass die Warnung das richtige Team erreicht, verfolgen Sie es bis zum richtigen Port und weisen Sie nach, dass das Personal vor Ort es finden kann. Aktualisieren Sie nach jeder Übung das Inventar, das Runbook, die Diagramme und die Eskalationskontakte.
Purple kann ein kontrolliertes drahtloses Zugriffskonzept unterstützen, indem es die Authentifizierung von Gästen und Mitarbeitern mit Netzwerksichtbarkeit kombiniert, und seine WIPS-Funktionen können dabei helfen, unbefugte APs für die Untersuchung und Eindämmung zu identifizieren. Überprüfen Sie den Workflow mit Ihrem Netzwerkteam und besuchen Sie dann Purple, um zu prüfen, ob die identitätsbasierten WiFi- und Location-Networking-Funktionen zu Ihrem Prozess zur Erkennung von Rogue APs passen.


