Ein belebtes Hotel, Einkaufszentrum oder Krankenhaus kann über reichlich Bandbreite verfügen und dennoch eine schlechte Benutzererfahrung bieten. Ein Gast startet einen großen Download, Mitarbeitergeräte synchronisieren sich im Hintergrund, und plötzlich wird ein Sprachanruf abgehackt, während ein Zahlungsterminal auf eine Antwort wartet. Die Leitung ist nicht zwangsläufig zu schwach ausgelegt. Das Netzwerk behandelt Traffic mit sehr unterschiedlichen geschäftlichen Auswirkungen lediglich als gleichwertig.
Deshalb beginnt die Frage, wie man Netzwerkverkehr priorisiert, mit einer Richtlinie und nicht mit einem Kontrollkästchen im Router. Sie müssen entscheiden, welche Anwendungen, Personen und Geräte bei Engpässen nutzbar bleiben müssen, und diese Entscheidungen dann in der Konfiguration, in Identitätssystemen und in der Betriebsdokumentation sichtbar machen. Die britischen Richtlinien behandeln das Verkehrsmanagement als eine dokumentierte Praxis mit Erwartungen an die Transparenz, insbesondere dort, wo latenzempfindliche Dienste bei Überlastung geschützt werden müssen.
Warum die Priorisierung des Netzwerkdatenverkehrs gerade jetzt wichtig ist
In einem Veranstaltungsort ist das Ausfallmuster allzu bekannt. Die Nutzung des Gast-WiFi steigt, Video-Uploads konkurrieren mit den Systemen der Mitarbeiter, und Hintergrund-Updates verbrauchen denselben Zugriffspfad wie der Datenverkehr an den Kassen. Ein Zahlungsterminal tauscht zwar nur geringe Datenmengen aus, aber eine Verzögerung im falschen Moment beeinträchtigt die Transaktion. Ein Sprach- oder Videoanruf hat das gegenteilige Profil - er erfordert, dass die Pakete konsistent ankommen, anstatt hinter einer großen Übertragung zu warten.
QoS schafft keine Kapazität. Es entscheidet, wie die verfügbare Kapazität genutzt wird, wenn die Nachfrage diese übersteigt. Dieser Unterschied ist wichtig, da eine Priorisierung zwar einen Anruf, eine Transaktion oder einen klinischen Workflow schützen kann, aber weder eine fehlerhafte Verbindung reparieren, noch einen Engpass beim vorgelagerten ISP beseitigen oder eine schlechte Funkabdeckung ausgleichen kann.
Die geschäftlichen Folgen einer Gleichbehandlung
Ohne eine gezielte Richtlinie erhält der Gast-Traffic oft die gleiche Priorität wie Mitarbeiter-Anwendungen, IoT-Telemetrie und operative Systeme. In der Hotellerie, im Einzelhandel und im Gesundheitswesen führt dies zu einem Ungleichgewicht zwischen Netzwerkverhalten und geschäftlichem Risiko. Eine kurze Verzögerung bei einer Hintergrundsynchronisierung ist meist tolerierbar. Dieselbe Verzögerung bei einer Sprachübertragung, einem Zahlungsvorgang oder einer dringenden Zusammenarbeit ist es oft nicht.
Die Netzentneutralitäts-Richtlinien von Ofcom in Großbritannien erkennen an, dass das Traffic-Management bestimmte Kategorien gegenüber anderen bevorzugen darf, wenn diese Kategorien einheitlich behandelt werden und der Ansatz im Verhältnis zu den technischen Anforderungen und dem Überlastungsrisiko steht. Die Richtlinien beschreiben auch, wie große Festnetz- und Mobilfunk-Anbieter ihre Traffic-Management-Praktiken seit 2012 über eine standardisierte Vorlage ("Key Facts Indicator") offenlegen, um die Priorisierung für Kunden transparenter zu machen. Die Traffic-Management-Richtlinien von Ofcom verdeutlichen den operativen Punkt: Eine Priorisierung erfordert einen vertretbaren Grund und eine verständliche Beschreibung.
Praktische Regel: Schützen Sie das Ergebnis der Anwendung, nicht das Gerät, das sie gerade nutzt.
Eine gerätebasierte Regel kann in einem Heimnetzwerk funktionieren, aber Unternehmensumgebungen sind dynamisch. Mitarbeiter bewegen sich zwischen Access Points, Auftragnehmer nutzen verwaltete oder nicht verwaltete Hardware, und auf einem Laptop können gleichzeitig Sprache, Surfen und Massenübertragungen laufen. Eine Klassifizierung basierend auf Identität, Anwendung und Geräterolle ist langlebiger als eine statische Liste von MAC-Adressen.
Was gute Priorisierung leisten kann und was nicht
Ein solides Design gibt kritischem Verkehr bei Engpässen eine bessere Chance, reserviert Kapazitäten für wichtige Klassen und verhindert, dass Hintergrunddatenströme die Warteschlangen füllen. Es erleichtert zudem die Diagnose von Vorfällen, da die Richtlinie erklärt, warum ein Paket markiert, in eine Warteschlange eingereiht oder begrenzt wurde.
Es wird nicht jede Anwendung gleichermaßen verbessern und kann Datenverkehr mit niedrigerer Priorität absichtlich verlangsamen. Dieser Kompromiss ist nur dann akzeptabel, wenn die Richtlinie festlegt, was geschützt wird, wer die Entscheidung verantwortet und wann die Regel gilt. Die Purple WiFi Lösung für IT- und Netzwerk-Teams ist für dieses Governance-Problem relevant, da Identitäts- und Gerätekontext den Netzwerk-Teams helfen können, den Gast-, Mitarbeiter- und Betriebsdatenverkehr im vorgesehenen Richtlinienbereich zu halten.
Planungsanforderungen und Definition von Datenverkehrsklassen
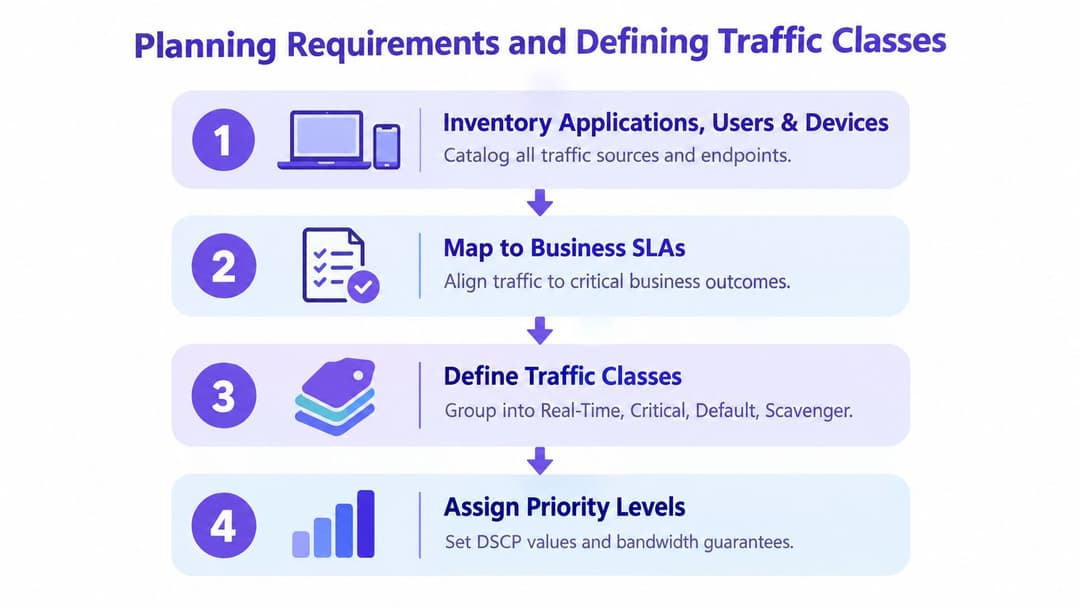
Beginnen Sie mit einer Bestandsaufnahme, nicht mit einem Kennzeichnungsschema. Listen Sie Anwendungen, Benutzer, Geräte, Standorte und Verbindungen auf und erfassen Sie dann, was zuerst ausfällt, wenn das Netzwerk überlastet ist. Beginnen Sie nicht damit, allem, was wichtig klingt, die höchste Priorität zuzuweisen. Eine Klasse ist nur dann nützlich, wenn sie knapp genug bleibt, um den Datenverkehr zu schützen, der sie benötigt.
Erstellen Sie die Richtlinie auf Basis von Geschäftsergebnissen
Ordnen Sie jede Datenverkehrsquelle einer Service-Erwartung zu. Sprache und interaktive Videos erfordern in der Regel geringe Verzögerungen, geringen Jitter und kontrollierten Paketverlust. Zahlungs-, klinische und betriebliche Anwendungen benötigen möglicherweise eine vorhersagbare Zustellung und garantierte Bandbreite. Software-Updates, Backups, Surfen für Gäste und große Medienübertragungen können normalerweise mit Best-Effort- oder Scavenger-Verfahren behandelt werden.
Verwenden Sie ein kurzes Klassifizierungsschema, das für Administratoren auch unter Zeitdruck leicht verständlich ist:
- Echtzeit: Sprache, interaktive Videos und andere Datenströme, bei denen Verzögerungsschwankungen die Benutzerfreundlichkeit beeinträchtigen.
- Geschäftskritisch: Zahlungs-, klinischer, betrieblicher oder Transaktionsverkehr, der bei Engpässen ein zuverlässiges Minimum benötigt.
- Standard: Normaler Datenverkehr von Mitarbeitern, Gästen und Anwendungen ohne Sonderbehandlung.
- Scavenger: Massenübertragungen, Updates, Backups und nicht dringende Synchronisierungen.
Die Bezeichnungen sind keine universellen Standards. Der nützliche Teil ist die Entscheidung hinter jeder Bezeichnung, einschließlich des Eigentümers, der messbaren Serviceerwartung und der Umstände, unter denen sie aktiv wird.
Wählen Sie strikte Priorität mit Bedacht
Eine Warteschlange mit strikter Priorität eignet sich für verzögerungsempfindlichen Traffic, muss jedoch begrenzt werden. Wenn zu viele Anwendungen in diese Warteschlange gelangen, bleibt dem Scheduler kaum Spielraum für anderen Traffic, was an anderer Stelle zu Ressourcenmangel führen kann. Eine garantierte Weiterleitung (Assured Forwarding) oder klassenbasierte, gewichtete Warteschlangen sind für geschäftskritischen Traffic oft sicherer, da sie einen Mindestanteil schützen, ohne dass jedes Paket ganz nach vorne springen muss.
Die Identität sollte Teil der Bestandsaufnahme sein. Ein Sprach-Client für Mitarbeiter, ein Video-Stream für Gäste und ein Sensor für die Gebäudeverwaltung nutzen zwar denselben Access Point, haben aber unterschiedliche Richtlinienanforderungen. Plattformen wie Purple identity-based networking können den Benutzer- und Gerätekontext für die Klassifizierung bereitstellen und so die Abhängigkeit von zusätzlichen SSIDs oder unzuverlässigen Gerätelisten verringern.
Dokumentieren Sie die Kriterien vor der Durchsetzung
Die britischen Erwartungen an die Transparenz machen die Dokumentation zu einem Teil des technischen Designs. Ofcom-Materialien beschreiben die Notwendigkeit für ISPs zu erklären, ob Anwendungen dieselbe QoS erhalten, Kriterien für das Traffic-Management offenzulegen, betroffene Anwendungen und Spitzenzeiten zu identifizieren und die Konsequenzen bei Verstößen gegen Fair-Use-Regeln zu beschreiben. Das Netzneutralitätsdokument von Ofcom liefert den entsprechenden Compliance-Kontext.
Erfassen Sie mindestens:
- Verkehrsdefinition: Anwendung, Protokoll, Ziel, Benutzergruppe oder Geräterolle.
- Behandlung: Markierung, Warteschlange, Mindestreservierung, Shaping- und Policing-Maßnahmen.
- Umfang: Standorte, SSIDs, Verbindungen, Mandanten und Geschäftszeiten.
- Grund: Das Serviceergebnis, das die Richtlinie schützt.
- Eigentümer und Überprüfungsauslöser: Wer genehmigt Änderungen und welche Belege führen zu einer Überarbeitung.
Das Quality-of-Service-Modell des HSCN von NHS England zeigt, wie eine explizite Richtlinie in der Praxis aussieht. Das veröffentlichte Profil reserviert AF1 5%, AF2 7,5%, AF3 30%, AF4 7,5%, DE 39%, EF 10% und Management 1% der vertraglich vereinbarten Bandbreite, was sich auf insgesamt 100% summiert. Die HSCN QoS-Übersicht ist ein nützlicher britischer Benchmark, da sie Mindestzusagen pro Klasse definiert, anstatt sich auf informelle "hohe Priorität"-Labels zu verlassen.
Markierung, Warteschlangen, Shaping und Policing erklärt
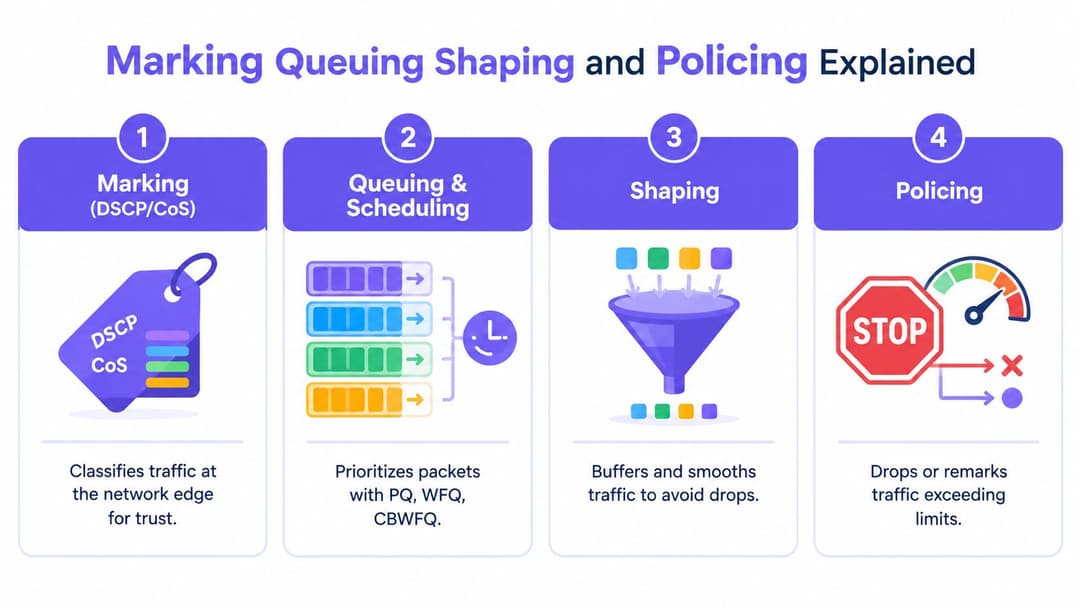
Diese Mechanismen lösen unterschiedliche Probleme. Marking identifiziert eine Klasse, Queuing steuert die Reihenfolge der Übertragung, Shaping verzögert Pakete zur Glättung eines Datenflusses und Policing setzt ein Limit durch Verwerfen oder Ändern der Markierung von Traffic durch. Der Einsatz eines dieser Tools ohne die anderen führt oft zu einer Richtlinie, die im Dashboard korrekt aussieht, aber am Engpass scheitert.
Am Rand markieren, selektiv vertrauen
DSCP bei IP-Datenverkehr und CoS auf Ethernet-Frames tragen Klasseninformationen. Markieren Sie den Datenverkehr dort, wo Sie ihn zuverlässig identifizieren können - meist an einer kontrollierten Zugriffsgrenze - und definieren Sie Vertrauensgrenzen explizit. Ein verwaltetes Sprachgerät kann nach der Validierung als vertrauenswürdig eingestuft werden. Einem Gast-Endpunkt sollte es nicht gestattet sein, sich durch Festlegen eines vorteilhaften Werts selbst als kritisch einzustufen.
Switches und Router können Markierungen entfernen oder umschreiben, wenn der Datenverkehr administrative Grenzen überschreitet. Ihr Entwurf benötigt daher eine Richtlinie zur Neumarkierung und nicht die Annahme, dass ein Wert von Ende zu Ende überlebt.
Warteschlange bei Bandbreitenkonflikten
Das Scheduling entscheidet, welches Paket weitergeleitet wird, wenn eine Schnittstelle ausgelastet ist. Eine Behandlung mit niedriger Latenz oder strikter Priorität eignet sich für zeitkritischen Echtzeit-Datenverkehr. Klassenbasiertes, gewichtetes Scheduling eignet sich für Geschäftsklassen, die proportionalen Zugriff und Mindestgarantien benötigen. Best-Effort- und Scavenger-Queues fangen Datenverkehr auf, der Verzögerungen tolerieren kann.
Das HSCN-Modell zeigt, warum Mindestreservierungen wichtig sind. Eine Prioritätsmarkierung allein garantiert den Dienst bei Engpässen nicht. Die von CloudSwitched beschriebene praktische QoS-Methodik betont zuerst die Klassifizierung, gefolgt von prozentualem Policing oder Shaping, damit kritische Datenströme Routing-Möglichkeiten behalten, wenn Klassen miteinander konkurrieren.
Shaping vor einem Engpass, Policing an einer Grenze
Shaping puffert Pakete und gibt sie mit einer kontrollierten Rate frei. Es funktioniert gut am WAN-Rand einer Organisation, wenn die tatsächliche Rate des Anbieters bekannt ist und das lokale Gerät verhindern muss, dass eine vorgelagerte Warteschlange zum unkontrollierten Engpass wird.
Policing ist restriktiver. Es misst den Datenverkehr an einem Limit und kann Pakete, die dieses überschreiten, verwerfen oder neu markieren. Verwenden Sie es dort, wo eine strikte Vereinbarung, eine Klassengrenze oder ein Mandantenlimit wichtig ist. Verwenden Sie kein aggressives Policing für unregelmäßigen interaktiven Datenverkehr ohne vorherige Tests, da Verwerfungen genau die Anwendung beeinträchtigen können, die die Richtlinie eigentlich schützen soll.
| Traffic-Klasse | Empfohlener Mechanismus | Wann es zu verwenden ist |
|---|---|---|
| Echtzeit | Strikte Priorität mit einer Obergrenze, plus Edge-Markierung | Sprach- und interaktiver Videoverkehr benötigen geringe Latenz, aber die Warteschlange muss begrenzt bleiben |
| Geschäftskritisch | Gewichtete Warteschlange mit einer Mindestreservierung | Transaktionen und operative Anwendungen benötigen bei Engpässen berechenbaren Zugriff |
| Standard | Faire oder gewichtete Best-Effort-Warteschlange | Allgemeiner Mitarbeiter-, Gast- und gewöhnlicher Anwendungsdatenverkehr |
| Scavenger | Warteschlange mit geringer Gewichtung, Shaping oder niedrigere Markierung | Backups, Updates und Massenübertragungen sollten weichen, ohne unnötig blockiert zu werden |
Der Hauptfehler in der Praxis ist eine übermäßige Priorisierung. Eine Ofcom-Einreichung in Großbritannien beschreibt, dass Pakete mit höherer Priorität mit größerer Wahrscheinlichkeit zugestellt werden, während Pakete mit niedrigerer Priorität bei Engpässen verzögert oder verworfen werden können, und berichtet von einem Rückgang der mobilen Download-Geschwindigkeiten um 44% in der Hauptverkehrszeit. Die Einreichung von Three UK bei Ofcom unterstützt eine praktische Reaktion: Engpassfenster messen, Echtzeit-Traffic schützen und Hintergrund-Datenströme auf Best-Effort-Basis belassen.
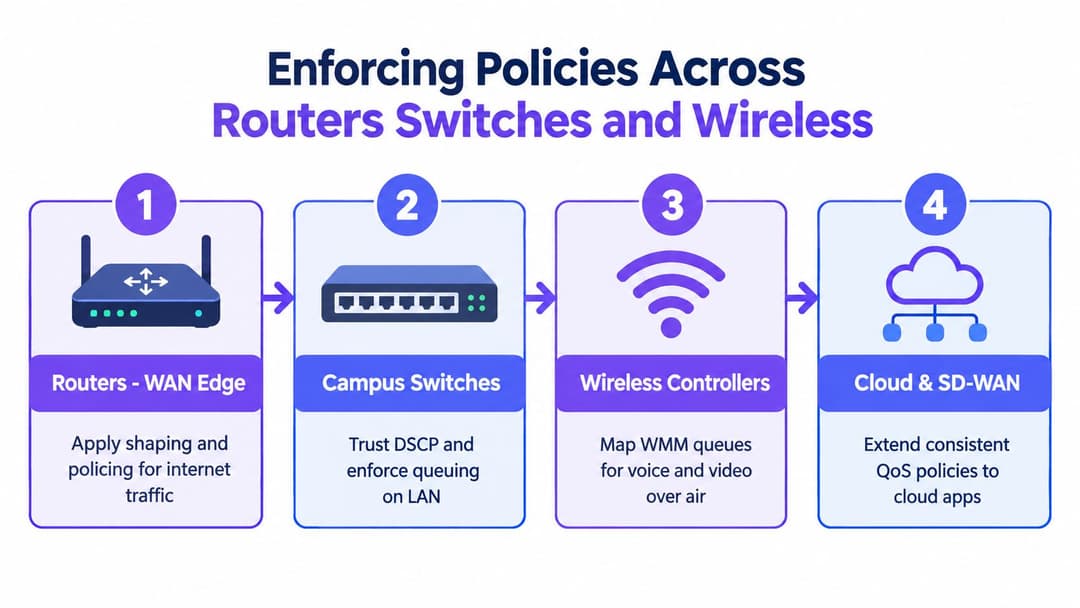
Durchsetzung von Richtlinien über Router, Switches und Wireless hinweg
Die Implementierung sollte dem Datenpfad folgen. Richten Sie die Ratensteuerung dort ein, wo der Engpass besteht, bewahren Sie die Klasseninformationen über vertrauenswürdige Segmente hinweg und ordnen Sie kabelgebundene Klassen den Wireless-Warteschlangen zu, die Pakete über die Luft übertragen.
Beginnen Sie am WAN-Rand
Klassifizieren Sie den Datenverkehr auf einem Internet-Router oder einer SD-WAN-Appliance vor der ausgelasteten Egress-Schnittstelle. Wenden Sie das Shaping leicht unterhalb der nutzbaren Rate des Anbieters an, wenn die Warteschlange des Anbieters Latenzen verursacht. Regulieren Sie Gast- oder Mandantenklassen, wenn ein striktes Limit erforderlich ist, und behalten Sie eine Management-Klasse bei, damit Administratoren den Standort auch bei Sättigung weiterhin erreichen können.
Wenden Sie für den Standort-zu-Standort-Datenverkehr dasselbe Klassenmodell auf das Overlay und das Underlay an. Eine Richtlinie, die Sprache im LAN schützt, aber alle verschlüsselten Tunnel über eine einzige unmanaged Warteschlange sendet, hat das End-to-End-Problem nicht gelöst. Prüfen Sie, ob die SD-WAN-Plattform vor der Verschlüsselung klassifizieren, Klasseninformationen im Tunnel übertragen und den Datenverkehr pro Pfad planen kann.
Definieren Sie die Switch-Vertrauensgrenze
Access-Switches sollten Markierungen nur von Geräten und Ports akzeptieren, denen Sie vertrauen. Einem VoIP-Telefon oder einem kontrollierten Access Point kann erlaubt werden, eine genehmigte Markierung beizubehalten. Ports für Gäste, unmanaged Endpunkte und allgemeine Benutzerports sollten beim Eingang in die entsprechende Klasse ummarkiert werden.
Konfigurieren Sie auf Campus-Uplinks Queues, die dem vereinbarten Klassenmodell entsprechen. Vermeiden Sie es, auf jedem Switch eine eigene Interpretation zu erstellen. Gemischte Hardware-Umgebungen scheitern oft, weil eine Plattform eine Queue als "Voice" bezeichnet, eine andere sie einem anderen DSCP-Wert zuordnet und der Wireless-Controller wiederum eine völlig andere Behandlung anwendet.
Wireless-Richtlinie auf WMM abbilden
Wireless-Controller übersetzen Verkehrsklassen in WiFi Multimedia-Warteschlangen. Sprach- und Videoübertragungen benötigen die entsprechende drahtlose Behandlung, aber die Sendezeit bleibt ein gemeinsam genutztes Medium. Eine hochpriorisierte WiFi Warteschlange kann dennoch leiden, wenn die Abdeckung, die Kanalnutzung oder das Client-Verhalten unzureichend sind.
Nutzen Sie Identität und Geräterolle, um den Traffic zu klassifizieren, bevor er den Controller erreicht. Mitarbeiter, Gäste und IoT-Systeme können denselben Access Layer nutzen und dennoch unterschiedlich behandelt werden, sofern die Identitätsquelle zuverlässig ist. Eine Verzeichnisintegration mit Entra ID, Google Workspace oder Okta kann den Mitarbeiterkontext unterstützen, während iPSK für ältere Geräte nützlich bleibt, die moderne Identitäts-Flows nicht abschließen können.
Halten Sie Cloud-Plattformen konsistent
Meraki, Aruba, Ruckus, Mist und UniFi bieten unterschiedliche Bezeichnungen und Steuerungsebenen. Übersetzen Sie Ihre Richtlinie daher zuerst in anbieterneutrale Anforderungen:
- Klassifizieren: Identität, Anwendung, Geräterolle oder Subnetz abgleichen.
- Markieren: DSCP an der definierten Vertrauensgrenze setzen oder neu markieren.
- Warteschlange: Die Klasse einem kabelgebundenen oder kabellosen Scheduler zuweisen.
- Steuern: Shaping oder Policing an der tatsächlich überlasteten Schnittstelle durchführen.
- Erfassen: Eigentümer, Umfang, Grund und Änderungshistorie der Richtlinie speichern.
Über die Cloud verwaltete Plattformen vereinfachen die Bereitstellung, ersetzen jedoch nicht das Verständnis für Rangfolgen. Eine globale Anwendungsregel kann eine SSID-Richtlinie überschreiben, während ein Switch Markierungen umschreiben kann, bevor die WAN-Appliance sie sieht. Testen Sie einen Pfad, erfassen Sie die beobachtete Klasse an jedem Hop und replizieren Sie erst dann die Konfiguration.
Überwachung der Verifizierung und laufende Optimierung
Eine QoS-Richtlinie funktioniert nicht bloß, weil die Konfiguration erfolgreich übernommen wurde. Sie funktioniert, wenn der gewünschte Verkehr korrekt klassifiziert wird, die erwartete Behandlung über den gesamten Pfad beibehält und die Serviceanforderungen erfüllt, während konkurrierender Verkehr vorhanden ist.
Überprüfen Sie den Paketweg
In vier Ebenen testen:
- Klassifizierung: Bestätigen Sie, dass Anwendung, Identität und Gerät mit der beabsichtigten Regel übereinstimmen.
- Markierung: Überprüfen Sie DSCP oder CoS am Ingress und Egress über Router, Switches, Access Points und Tunnel hinweg.
- Scheduling: Überprüfen Sie die Warteschlangenauslastung, Paketverluste, Tail Drops, Shaping-Verzögerungen und Policing-Maßnahmen.
- Erfahrung: Vergleichen Sie Latenz, Jitter, Paketverlust, Anrufqualität und Reaktionsgeschwindigkeit von Transaktionen in normalen und überlasteten Phasen.
Schnittstellenzähler zeigen Ihnen, ob eine Warteschlange aktiv ist. Sie zeigen jedoch nicht, ob die Benutzererfahrung akzeptabel ist. Kombinieren Sie diese daher mit Anwendungstelemetrie und kontrollierten Tests. Für Wireless-Umgebungen kann ein Latenz- und Jitter-Test von Purple neben den Controller- und Switch-Daten eine praktische Überprüfung der tatsächlichen Erfahrung liefern.
Ausgangslage vor der Richtlinienänderung ermitteln
Erfassen Sie das normale Verhalten vor der Bereitstellung. Notieren Sie, wo Überlastungen auftreten, welche Warteschlangen sich füllen, bei welchen Anwendungen Verzögerungen auftreten und wann das Problem auftritt. Wiederholen Sie nach der Implementierung dieselben Beobachtungen unter vergleichbaren Bedingungen.
Richten Sie Warnmeldungen eher für Überlastungsfenster ein, anstatt bei jedem Paketverlust zu alarmieren. Eine geringe Anzahl von Verlusten in einer Warteschlange mit niedriger Priorität ist zu erwarten. Anhaltende Verluste in einer Echtzeitwarteschlange, steigende Shaping-Verzögerungen oder häufiges Ummarkieren an einer unerwarteten Grenze müssen untersucht werden.
Eine Priorisierungsrichtlinie ohne Zähler ist eine Meinung über die Leistung, kein Beweis für die Leistung.
Überprüfen Sie die Reservierungen, wenn sich der Anwendungsmix ändert, Standorte neue Dienste hinzufügen oder Geschäftsinhaber ihre SLAs ändern. Das HSCN-Profil von NHS England ist eine nützliche Erinnerung daran, dass explizite Klassenzuweisungen Kompromisse sichtbar machen. Der Betreiber kann besprechen, ob eine Klasse ausreichend geschützt ist, anstatt auf der Grundlage von Anekdoten zu argumentieren.
Entscheiden Sie zwischen klassischem QoS und Slicing
Klassische QoS-Warteschlangen sind die praktische Wahl, wenn Sie die Zugriffsschnittstelle kontrollieren und Konflikte zwischen Mitarbeitern, Gästen und dem betrieblichen Datenverkehr schlichten müssen. Sie klassifizieren Pakete und planen sie innerhalb des verfügbaren Pfads.
Die auf Slicing basierende Priorisierung ist ein anderes Servicemodell. EE führte im Jahr 2026 eine 5G+ Fast Lane für Verbraucher ein, die dedizierte 5G Standalone-Netzwerkressourcen für stark frequentierte Orte wie Stadien, Einkaufszentren und Bahnhöfe beschreibt, während die Network Boost-Funktion herkömmliche QoS-Warteschlangen auf überlasteten Mobilfunkmasten nutzt. Der ISPreview-Bericht über die 5G-Netzwerkslicing-Pläne von EE verdeutlicht diesen Unterschied.
Für einen Standort reicht klassische Dienstgüte für Mitarbeitersysteme und den lokalen WLAN-Verkehr meist aus. Ein Slicing-basiertes Produkt wird dort relevant, wo der mobile Zugangsdienst selbst während einer Veranstaltung eine differenzierte Behandlung benötigt. Behandeln Sie diese als getrennte Steuerungsebenen und dokumentieren Sie, wer die Garantie bereitstellt.
Fehlerbehebung bei allgemeinen Priorisierungsproblemen
Die meisten fehlgeschlagenen QoS-Implementierungen scheitern an einer Grenze oder bei einer Klassifizierungsentscheidung. Beginnen Sie damit, den ersten Hop zu identifizieren, an dem das beobachtete Verhalten von der Richtlinie abweicht, und beheben Sie den Fehler auf dieser Ebene, anstatt weitere Regeln hinzuzufügen.
Wenn die Prioritäts-Queue den Datenverkehr nicht schützt
Prüfen Sie, ob die Anwendung mit der Regel übereinstimmt, ob das Paket wie erwartet markiert ist und ob die Warteschlange überlastet ist. Eine Prioritätswarteschlange, die sich nie füllt, beweist nicht viel. Erzeugen Sie eine kontrollierte Überlastung und prüfen Sie dann die Warteschlangenzähler, während die geschützte Anwendung ausgeführt wird.
Wenn Echtzeitverkehr verzögert wird, suchen Sie nach einer zu hohen Anzahl von Mitgliedern in der Prioritätsklasse, einer unbegrenzten Warteschlange oder einer Downstream-Schnittstelle ohne entsprechende Behandlung. Entfernen Sie breite Anwendungsübereinstimmungen, bevor Sie die Priorität erhöhen. Mehr Prioritätsklassen führen in der Regel zu einer weniger aussagekräftigen Priorisierung.
Wenn Markierungen verschwinden
Verfolgen Sie das Paket über die Vertrauensgrenze hinweg. Access-Switches können nicht vertrauenswürdige Endpunkte neu markieren, Wireless Controller können Werte in eine WMM-Behandlung übersetzen und verschlüsselte Overlays können innere Markierungen vor dem Underlay-Scheduler verbergen. Entscheiden Sie, wo die Markierung maßgeblich ist, und konfigurieren Sie jeden nachfolgenden Hop so, dass er diese beibehält oder bewusst übersetzt.
Die Verarbeitung durch den Upstream-ISP ist eine weitere Möglichkeit. Ihr lokaler Router kann den ausgehenden Verkehr steuern, aber er kann die internen Warteschlangen eines externen Anbieters nicht kontrollieren. Wenn der Anbieter Überlastungen anders verwaltet, sammeln Sie Zeitstempel, Warteschlangenbelege und Anwendungssymptome, bevor Sie das Problem eskalieren.
Wenn die Wireless-Leistung weiterhin schlecht bleibt
Trennen Sie QoS von WLAN-Problemen. Hohe Neuübertragungsraten, schwache Abdeckung, Kanalkonflikte und überlastete Access Points können eine korrekte WMM-Zuordnung zunichte machen. Testen Sie am Standort des Clients, vergleichen Sie kabelgebundene und kabellose Pfade und prüfen Sie, ob Sprach- und Videodaten in die vorgesehene WiFi-Queue geleitet werden.
Halten Sie die Identität von Gästen, Mitarbeitern und IoT korrekt. Wenn Geräte ihre Rolle wechseln oder die Authentifizierung auf ein gemeinsam genutztes Netzwerk zurückfällt, setzt der Scheduler möglicherweise die falsche Richtlinie perfekt um.
Halten Sie die Richtlinie vertretbar
Dokumentieren Sie jede Änderung mit Grund, Verantwortlichem, Umfang und Rollback-Methode. Erfassen Sie betroffene Anwendungen und Spitzenzeiten, in denen das Traffic-Management angewendet wird, gemäß den Transparenzprinzipien, die in den veröffentlichten Richtlinien von Ofcom beschrieben sind. Überprüfen Sie die Richtlinie nach Vorfällen, größeren Anwendungsänderungen und neuen Zugangsmodellen wie SD-WAN oder 5G-Slicing.
Priorisierung ist kontinuierliches Richtlinienmanagement, gestützt auf Paketmechanik. Wenn die Regeln, der Identitätskontext, die Warteschlangen und die Messungen übereinstimmen, schützt das Netzwerk die Dienste, auf die es ankommt, ohne vorzugeben, dass die Bandbreite unbegrenzt sei.
Purple kann Benutzer- und Geräteidentitäten mit durchsetzbaren Netzwerkrichtlinien verknüpfen und hilft Teams dabei, Mitarbeiter-, Gast- und Betriebsdatenverkehr in herstellergemischten Umgebungen zu trennen. Besuchen Sie Purple, um zu prüfen, wie identitätsbasiertes WiFi, Analysen und Netzwerkintegration eine dokumentierte Strategie zur Priorisierung des Datenverkehrs unterstützen können.