
Cisco Wireless AP Fleet Sizing & Architecture Advisor
Model device concurrency, calculate switch PoE power budgets, compare Catalyst versus Meraki hardware, and export production captive portal configurations.
Deployment Parameters
High-density enterprise tier (99.99% uptime target). Multi-floor corporate headquarters running video conferencing, identity-based staff VLANs, and cloud-managed guest onboarding.
| Model | Generation | Radio Chains | Max Draw | Min PoE | Ethernet Uplink |
|---|---|---|---|---|---|
| Cisco Catalyst 9136I | WiFi 6E (802.11ax 6 GHz) | 4x4 (2.4 GHz) + 8x8 (5 GHz) + 4x4 (6 GHz) | 47.3 W | 802.3bt (60W) | Dual 5 Gbps mGig RJ45 |
| Cisco Catalyst 9130AX | WiFi 6 (802.11ax) | Dual 4x4 or 8x8 (5 GHz) + 4x4 (2.4 GHz) | 30 W | 802.3at (PoE+) / 802.3bt | 1x 5 Gbps mGig RJ45 |
| Cisco Meraki CW9164 | WiFi 6E (802.11ax 6 GHz) | 2x2 (2.4 GHz) + 4x4 (5 GHz) + 4x4 (6 GHz) | 28.5 W | 802.3at (PoE+) | 1x 2.5 Gbps mGig RJ45 |
| Cisco Meraki CW9162 | WiFi 6E (802.11ax 6 GHz) | 2x2 (2.4 GHz) + 2x2 (5 GHz) + 2x2 (6 GHz) | 22 W | 802.3at (PoE+) | 1x 2.5 Gbps mGig RJ45 |
| Cisco Catalyst 9105AX | WiFi 6 (802.11ax) | 2x2 (2.4 GHz) + 2x2 (5 GHz) | 14.5 W | 802.3af (PoE) | 1x 1 Gbps RJ45 |
! Cisco Catalyst 9800 Wireless Controller (IOS XE 17.12+)
! External Cloud Captive Portal Integration with Purple Cloud
! Safe RFC 1918 Private Subnet Architecture

radius server PURPLE_PRIMARY_RADIUS
 address ipv4 192.168.10.25 auth-port 1812 acct-port 1813
 key 7 <RADIUS_SHARED_SECRET>

aaa group server radius PURPLE_RADIUS_GROUP
 server name PURPLE_PRIMARY_RADIUS
 deadtime 5

aaa authentication dot1x PURPLE_AUTH_METHOD group PURPLE_RADIUS_GROUP
aaa authorization network PURPLE_AUTHZ_METHOD group PURPLE_RADIUS_GROUP
aaa accounting network PURPLE_ACCT_METHOD start-stop group PURPLE_RADIUS_GROUP

parameter-map type webauth PURPLE_WEBAUTH_PARAM
 type consent
 redirect-url "https://portal.purple.ai/auth"
 max-http-conns 120
 timeout init-state-sec 180

ip access-list extended PURPLE_REDIRECT_ACL
 10 deny ip any host 192.168.10.25
 20 deny ip any 10.88.0.0 0.0.15.255
 30 permit tcp any any eq 80
 40 permit tcp any any eq 443

wlan Guest_WiFi 10 Guest_WiFi
 client vlan 88
 security web-auth
 security web-auth parameter-map PURPLE_WEBAUTH_PARAM
 security web-auth authentication-list PURPLE_AUTH_METHOD
 security web-auth acl PURPLE_REDIRECT_ACL
 radio policy all
 no shutdown
Modernise guest and staff access across your Cisco estate
Purple integrates natively with Cisco Catalyst and Meraki infrastructure to provide passwordless 802.1X onboarding, GDPR-compliant guest captive portals, and physical footfall analytics without hardware replacement.
Vous avez probablement déjà vu ce cahier des charges. Un hôtel souhaite un meilleur WiFi invité et un parcours d'accès plus simple. Un hôpital a besoin d'une itinérance fiable pour les appareils du personnel sans que le support ne se transforme en un combat quotidien. Un campus remplace des points d'accès vieillissants et quelqu'un pose cette question d'une simplicité trompeuse : « Quel point d'accès sans-fil Cisco devons-nous acheter ? »
Cette question concerne rarement le seul point d'accès. Elle porte sur la conception radio, la stratégie de contrôleur, la conformité réglementaire, l'authentification, l'expérience utilisateur et la complexité opérationnelle que votre équipe peut raisonnablement gérer. Cisco propose un écosystème étendu, mais cette ampleur engendre ses propres défis. Les gammes de produits se chevauchent, les choix de gestion influencent l'architecture, et les anciennes habitudes de déploiement ne s'adaptent pas toujours aux attentes modernes en matière d'accès sans mot de passe, d'identité et de politique zero-trust.
Un bon déploiement de points d'accès Cisco wireless ne se limite pas à la diffusion d'un signal puissant. Il doit s'adapter au lieu, respecter les règles de fréquences du Royaume-Uni, gérer les comportements des clients dans les zones denses et s'intégrer dans un modèle d'authentification fluide pour les utilisateurs.
Naviguer dans la gamme des AP WiFi Cisco
Un renouvellement d'entreprise classique commence par un problème physique qui ressemble à un problème sans fil. Les invités se plaignent que le WiFi coupe dans l'atrium. Les cliniciens disent que l'itinérance semble irrégulière entre les services. Les utilisateurs de bureaux insistent sur le fait que le réseau est « lent », mais seulement pendant les réunions. L'instinct est souvent de comparer d'abord les numéros de modèles.
C'est un mauvais point de départ.
La conception du sans-fil Cisco fonctionne mieux lorsque vous considérez le point d'accès comme un élément d'un système plus vaste. Le point d'accès est important, mais l'approche du contrôleur, l'environnement RF, les matériaux de construction, la mixité des clients et la méthode d'authentification des utilisateurs le sont tout autant. Dans la plupart des environnements réels, le plus difficile n'est pas d'acheter du matériel. C'est de faire en sorte que le matériel se comporte de manière prévisible une fois confronté à de vrais utilisateurs.
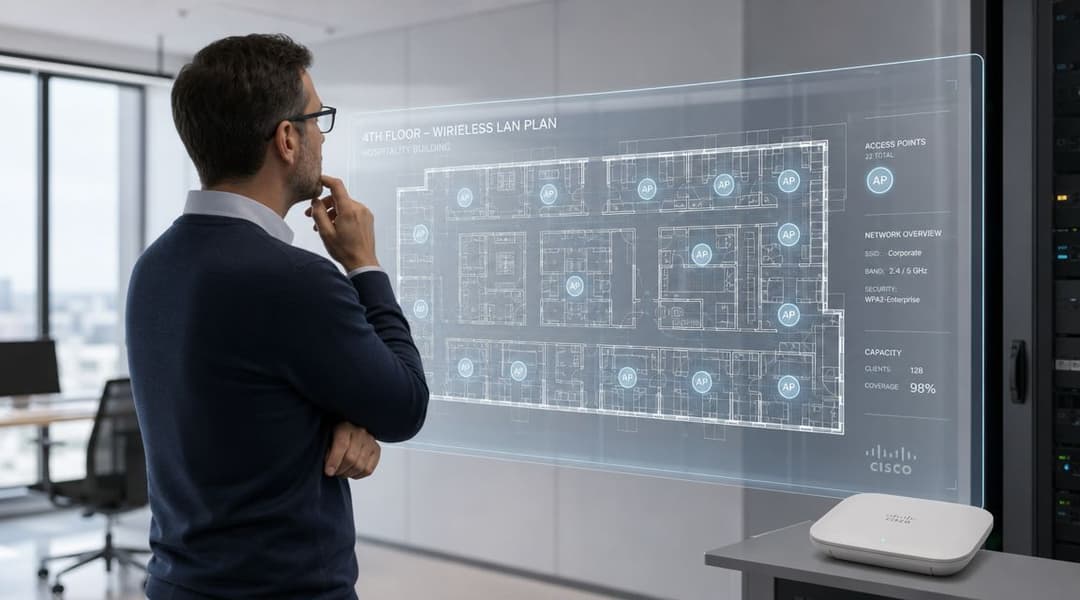
Ce qui rend généralement la sélection Cisco difficile
Le portefeuille de Cisco s'étend des anciens déploiements Aironet aux plateformes Catalyst plus récentes, en passant par de multiples modèles de gestion. Cela crée de la complexité pour les administrateurs qui tentent de répondre à des questions pratiques telles que :
- Quelles normes comptent aujourd'hui : Le parc est-il toujours optimisé autour des versions précédentes du WiFi à haute capacité, ou planifiez-vous en fonction des nouvelles capacités 6 GHz et Wi-Fi 7 ?
- Comment sera-t-il géré : Les opérations resteront-elles fortement centrées sur les contrôleurs, ou l'équipe souhaite-t-elle des flux de travail cloud et hybrides plus flexibles ?
- Qui se connecte : Le personnel, les invités, les sous-traitants, les appareils IoT et les résidents imposent tous des exigences différentes en matière de politique et de processus d'accès.
- Qu'est-ce qui définit la réussite : La couverture ne suffit pas dans les espaces denses. La capacité, la qualité du roaming et la cohérence de l'authentification importent davantage.
Dans les projets au Royaume-Uni, une autre couche s'ajoute en dessous de tout cela. Le plan radio doit s'aligner sur les limites réglementaires locales. Cela affecte ce que vous pouvez déployer, et pas seulement ce qui semble intéressant sur une fiche technique.
Les projets WiFi robustes commencent par la conception du service, non par l'enthousiasme pour le matériel.
La perspective pratique qui aide
Lorsque j'évalue un parc d'AP sans fil Cisco, je regroupe les décisions en trois catégories :
Adéquation de la plateforme
Choisissez la gamme d'AP qui correspond à la densité, au cycle de vie et aux normes futures dont vous avez besoin.Adéquation opérationnelle
Déterminez comment votre équipe assurera la surveillance, le dépannage et la maintenance du parc une fois l'équipe d'installation partie.Adéquation de l'identité
Concevez l'authentification des invités, du personnel et des appareils non gérés comme un élément central de l'architecture sans fil, et non comme une réflexion après-coup.
Ce dernier point est l'aspect où de nombreux déploiements Cisco par ailleurs solides échouent. Le réseau radio peut être bien conçu, mais le parcours utilisateur dépend toujours de mots de passe partagés, de portails captifs fragiles ou de flux de travail RADIUS hérités qui sont coûteux à exploiter. L'opportunité moderne consiste à conserver les forces du sans-fil de Cisco tout en orientant l'identité et l'accès vers des modèles sans mot de passe et connectés au cloud.
Décoder les familles d'AP WiFi de Cisco
Pour faire simple, considérez Aironet comme la lignée d'entreprise historique que de nombreuses organisations connaissent encore très bien, et le Catalyst 9100 comme la plateforme moderne conçue pour répondre aux attentes actuelles et émergentes en matière de WiFi. Aironet a fait ses preuves dans de nombreux parcs. C'est vers Catalyst qu'un investissement stratégique fait désormais le plus de sens pour la majorité des nouveaux déploiements d'entreprise.
Aironet par rapport à Catalyst en conditions réelles
Les modèles Aironet apparaissent souvent dans des environnements conçus autour d'un contrôle d'entreprise fort, de modèles opérationnels éprouvés et de générations antérieures de WiFi à haute capacité. Cisco et ses supports de formation décrivent la gamme Aironet 2800 Series comme prenant en charge la norme 802.11ac Wave 2 avec un débit de données théorique maximal de près de 2,6 Gbps par interface radio, tandis que le positionnement actuel de Cisco se concentre sur des points d'accès conçus pour les fonctionnalités Wi-Fi 7 et 6E, ce qui reflète la manière dont les sites denses s'attendent désormais à ce que le sans-fil multi-gigabit soit une base normale plutôt qu'une fonctionnalité premium (Cisco wireless guidepaper reference).
La gamme Catalyst est la plus adaptée lorsque vous recherchez une transition plus fluide vers les normes modernes, des options de gestion mises à jour et une plateforme en phase avec les nouvelles exigences des entreprises en matière de densité, de latence et d'intégration. Pour de nombreuses équipes informatiques, c'est la différence entre prolonger une ancienne plateforme stable et préparer correctement le prochain cycle de renouvellement.
Comment interpréter le choix de la famille
La décision ne se résume pas à "l'ancien contre le nouveau". C'est plutôt ainsi :
- Conservez ou étendez Aironet si vous disposez d'un parc existant, de dépendances de contrôleur connues et d'un horizon opérationnel à court ou moyen terme.
- Standardisez sur Catalyst lorsque vous redéfinissez votre architecture pour la longévité du cycle de vie, les nouveaux comportements des clients et l'intégration moderne de l'identité.
- Évitez la dérive vers une stratégie mixte à moins d'avoir planifié à l'avance les implications en matière de gestion, de firmware, de réglementation et de politique.
Voici le comparatif rapide dont la plupart des administrateurs ont besoin.
| Attribut | Série Catalyst 9100 | Série Aironet |
|---|---|---|
| Rôle de la plateforme | Plateforme d'entreprise stratégique actuelle | Ancienne plateforme d'entreprise largement déployée dans les parcs existants |
| Focus sur les normes | Conçue autour de l'évolution moderne du WiFi, y compris le positionnement pour le 6E et le Wi-Fi 7 | Couramment associée aux générations précédentes telles que la norme 802.11ac Wave 2 |
| Densité adaptée | Mieux adaptée aux attentes actuelles en matière de sites à forte densité | Performante dans de nombreux déploiements établis, mais moins alignée avec la feuille de route des nouvelles normes |
| Orientation de la gestion | Convient aux approches modernes sur site, cloud et hybrides selon l'architecture | Plus souvent liée aux modèles de déploiement d'entreprise traditionnels |
| Perspective de renouvellement | Meilleur choix à long terme pour la conception d'un nouveau réseau d'entreprise | Mieux traitée comme une plateforme héritée ou de transition dans de nombreux cas |
| Cas d'achat typique | Nouveaux projets de campus, d'hôtellerie, de santé et de renouvellement multisite | Parcs existants prolongeant leur durée de vie ou prenant en charge des architectures plus anciennes |
La nomenclature importe moins que l'objectif de conception
Les numéros de modèle Cisco peuvent inciter les acheteurs à se baser uniquement sur les fiches techniques. Cela mène généralement à un débat erroné. Ce qui importe le plus, c'est la classe d'environnement à laquelle le point d'accès est destiné. Demandez-vous :
- S'agit-il d'un point d'accès d'entreprise intérieur standard ?
- Est-il adapté à des charges de clients à plus forte densité ?
- Prend-il en charge les bandes radio et les normes que votre parc de clients utilisera ?
- Est-il compatible avec vos contraintes d'alimentation, de montage et de contrôleur ?
Acheter un point d'accès sans fil Cisco uniquement par son numéro de modèle, c'est comme choisir un commutateur par son nombre de ports en ignorant les liaisons montantes, l'alimentation et les logiciels.
Le changement de perspective utile est le suivant. Ne demandez pas quel point d'accès Cisco est le "meilleur". Demandez plutôt quelle gamme de points d'accès Cisco correspond le mieux à la densité, au style de gestion et au modèle d'authentification requis par votre environnement.
Explication des technologies matérielles et radio clés
L'aspect matériel est crucial car les capacités radio façonnent l'expérience utilisateur bien avant que les tickets d'assistance n'apparaissent. Les nouveaux points d'accès Cisco ne sont pas seulement plus rapides au sens marketing du terme. Ils sont conçus pour mieux se comporter dans les environnements encombrés où de nombreux clients se disputent simultanément le temps d'antenne.
Pourquoi les nouvelles normes transforment les déploiements réels
Dans un bureau calme où l'utilisation est modérée, les anciennes et les nouvelles générations de points d'accès peuvent sembler similaires. Dans un hôpital, un hôtel, un hub de transport ou un amphithéâtre, ce n'est pas le cas. À mesure que la densité de clients augmente, le point d'accès doit arbitrer les conflits, maintenir la qualité de service et empêcher un groupe d'appareils bruyants de dégrader l'expérience de tous les autres.
Cisco indique que ses points d'accès WiFi 7 sont conçus pour offrir une latence plus faible et une plus grande prévisibilité pour les charges de travail en temps réel telles que le streaming vidéo, l'AR et la VR, et que cela réduit l'encombrement du réseau afin que la qualité de service reste plus stable lorsque de nombreux clients sont actifs (fiche technique des points d'accès Cisco WiFi 7). Cela est important car la stabilité sous charge est généralement plus précieuse qu'un chiffre de débit théorique que les utilisateurs ne verront jamais en pratique.
Si vous avez besoin d'un rappel sur le rôle fondamental du matériel lui-même, ce court guide sur les principes fondamentaux des points d'accès sans fil constitue une introduction utile avant d'approfondir les choix de conception spécifiques à Cisco.
Ce que les radios résolvent dans les environnements de production
Un AP WiFi Cisco moderne valorise son investissement de quelques manières spécifiques :
Gestion des clients denses
Une meilleure planification et une meilleure utilisation du temps d'antenne importent plus que la vitesse brute dans les salles de conférence, les zones de patients et les lieux publics.Cohérence améliorée
Les applications en temps réel n'ont pas seulement besoin de bande passante. Elles ont besoin d'une gigue plus faible, d'un comportement plus prévisible et de moins de variations soudaines de qualité.Plus d'espace pour la conception des politiques
Les plateformes plus récentes sont plus faciles à aligner avec des SSID segmentés, des flux d'authentification modernes et des populations d'appareils mixtes.
Les fonctionnalités qui méritent votre attention
Toutes les fonctionnalités avancées ne changent pas les résultats au quotidien. Celles-ci, oui.
Génération radio et densité du site
Si votre site accueille régulièrement de nombreux clients actifs dans le même espace physique, privilégiez la gestion de la contention et la prévisibilité. C'est pourquoi les nouvelles plateformes Catalyst sont particulièrement adaptées aux hôtels, à l'enseignement supérieur et à la santé. La question n'est pas de savoir si ce point d'accès peut connecter des appareils, mais s'il peut maintenir un service utilisable lorsque tout le monde se connecte en même temps.
Compatibilité avec le contrôleur et l'architecture
L'AP ne peut pas être séparé de la manière dont le système sans fil est géré. Un AP techniquement performant déployé au sein d'une stratégie de contrôleur fastidieuse devient une charge opérationnelle. Une politique logicielle cohérente, un comportement d'itinérance prévisible et des processus de cycle de vie gérables importent généralement plus que de tirer chaque fonctionnalité possible du matériel.
La sécurité en tant qu'enjeu de conception radio
La sécurité sans fil ne se limite pas à une décision d'authentification en périphérie de réseau. Elle influence le nombre de SSID, la conception du roaming, la segmentation, la fluidité de l'intégration et la possibilité que les utilisateurs contournent complètement le réseau officiel. C'est pourquoi une stratégie moderne de points d'accès doit être étroitement alignée avec la stratégie d'identité.
Si les utilisateurs continuent de se rabattre sur le partage de connexion, la conception sans fil a échoué même si la carte de couverture du signal semble parfaite.
En pratique, une meilleure technologie radio vous fournit la plateforme. Une bonne conception réseau et une bonne gestion des identités déterminent si les utilisateurs en profitent réellement.
Conception et déploiement de votre réseau WiFi Cisco
La plupart des projets WiFi qui échouent ne pêchent pas au moment de l'achat. Ils échouent lors de la planification. Le modèle de point d'accès peut être tout à fait adapté, mais la conception a ignoré la densité réelle des clients, les matériaux de construction contraignants, les limites PoE ou les réglementations locales.
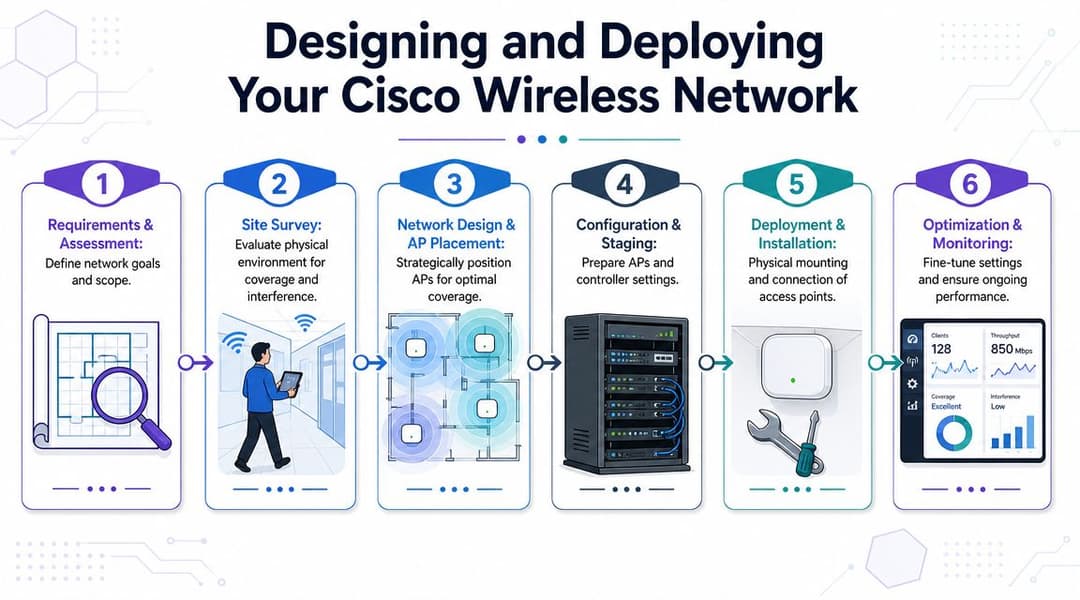
Les déploiements Cisco les plus propres suivent un processus rigoureux, depuis les exigences jusqu'à l'optimisation.
Commencer par traiter ensemble couverture et capacité
La conception basée uniquement sur la couverture apparaît encore dans trop de projets. Elle crée de jolies cartes thermiques mais une mauvaise expérience utilisateur en situation réelle. Une salle de bal d'hôtel, une clinique externe ou un espace étudiant partagé peuvent avoir une force de signal acceptable et pourtant mal fonctionner parce que trop d'appareils sont connectés à trop peu de radios aux mauvais endroits.
Un flux de travail de déploiement pratique ressemble à ceci :
Définir l'intention du service
Déterminez si le réseau est principalement destiné aux invités, critique pour le personnel, dense en appareils, sensible à la latence, ou s'il s'agit d'un mélange de ces quatre aspects.Évaluer l'environnement correctement
Les matériaux physiques, les cages d'ascenseur, les cuisines, les salles techniques et les atriums vitrés faussent tous les estimations théoriques.Concevoir l'emplacement des AP pour l'usage, pas pour la symétrie Un espacement régulier sur un plan au sol n'est pas une conception intelligente. Placez les AP là où les utilisateurs se concentrent et là où se trouvent les chemins de roaming.
Vérifier la commutation et l'alimentation dès le départ
La capacité des AP peut être limitée par les restrictions PoE, les goulots d'étranglement de la liaison montante ou l'emplacement des commutateurs d'accès.Préparer la configuration avant le déploiement sur le terrain
La politique du WLAN, le balisage, les paramètres de pays et le comportement du contrôleur doivent être cohérents avant que les installateurs ne commencent à monter le matériel.Optimiser après l'arrivée des utilisateurs réels
Le réglage final s'effectue avec du trafic réel, et pas seulement avec des outils de simulation.
Pour les équipes évaluant des styles de déploiement plus larges, cette comparaison des approches de points d'accès sans fil, y compris Meraki est utile car le modèle de gestion affecte la vitesse de déploiement et les frais d'exploitation presque autant que le matériel radio.
Le domaine réglementaire du Royaume-Uni n'est pas un détail
De nombreux projets par ailleurs bien menés rencontrent souvent des difficultés dans ce domaine. Les AP Cisco sont limités par leur domaine réglementaire configuré. Un exemple de formation Cisco pour un Aironet 3800 montre une carte des canaux et 8 niveaux de puissance de transmission, tout en précisant que tous les canaux ne sont pas disponibles dans tous les pays. Pour les déploiements au Royaume-Uni, l'AP doit être validé par rapport aux règles du Royaume-Uni et de l'ETSI, car il ne permettra pas de canaux en dehors de son domaine configuré, ce qui affecte directement la planification de la couverture et la conformité (référence de formation sur le domaine réglementaire Cisco).
Cela a une importance à plusieurs égards :
Le matériel importé ou inadapté peut faire échouer le déploiement
Si le domaine réglementaire ne s'aligne pas, vos hypothèses de conception risquent de s'effondrer.La planification des canaux est spécifique à chaque pays
Ne reprenez pas un modèle de conception d'une autre région en supposant qu'il se comportera de la même manière au Royaume-Uni.Les paramètres de pays du contrôleur ont une importance opérationnelle
Après des migrations ou des modifications de parcs mixtes, l'alignement des domaines doit être vérifié dans le cadre de la validation.
La question du 6 GHz au Royaume-Uni
Les équipes britanniques doivent également prêter une attention particulière à ce qui est autorisé dans l'environnement local à 6 GHz. La question n'est pas de savoir si le terme « WiFi 6E » est attractif. Il s'agit de s'assurer que le modèle, le logiciel et les paramètres réglementaires correspondent aux règles d'utilisation britanniques dans le scénario de déploiement exact que vous prévoyez.
Une conception conforme mais mal planifiée offrira de mauvaises performances. Une conception bien planifiée mais non conforme à la réglementation pourrait ne jamais être mise en service.
C'est pourquoi la phase de déploiement devrait toujours inclure une étape de validation réglementaire formelle, parallèlement à l'étude sur site, à la préparation et à l'installation.
Stratégies modernes d'authentification et d'intégration
Le réseau radio ne représente que la moitié de l'expérience utilisateur. L'autre moitié réside dans la manière dont les personnes et les appareils s'y connectent.
De nombreux environnements sans fil Cisco reposent encore sur l'une de ces deux habitudes : soit il existe un mot de passe partagé qui se diffuse bien au-delà du public visé, soit il existe un flux de Captive Portal qui fonctionne techniquement mais semble lourd, fragile et difficile à gouverner à grande échelle. Les deux approches créent une charge de support et affaiblissent le contrôle des politiques.
Pourquoi le WiFi à mot de passe partagé a atteint ses limites
Les PSK partagés sont attrayants car ils sont faciles à expliquer. Ils sont également difficiles à contenir. Une fois qu'un mot de passe est imprimé sur une affiche, envoyé par e-mail ou stocké sur des appareils non gérés, votre modèle d'accès dérive déjà. Le renouveler devient perturbateur, et segmenter les utilisateurs autour d'un secret commun est complexe.
Les Captive Portals traditionnels pour invités résolvent un problème différent, mais ils ajoutent souvent de la friction là où les utilisateurs la tolèrent le moins. Les invités veulent un accès rapide et sécurisé. Les collaborateurs souhaitent un accès fluide lié à leur identité. Les équipes opérationnelles exigent de la révocabilité, de l'auditabilité et moins de tickets d'assistance.
C'est pourquoi la stratégie sans fil moderne passe de "qui connaît le mot de passe" à "qui est cet utilisateur ou cet appareil, et qu'est-ce qui devrait lui être autorisé ?"
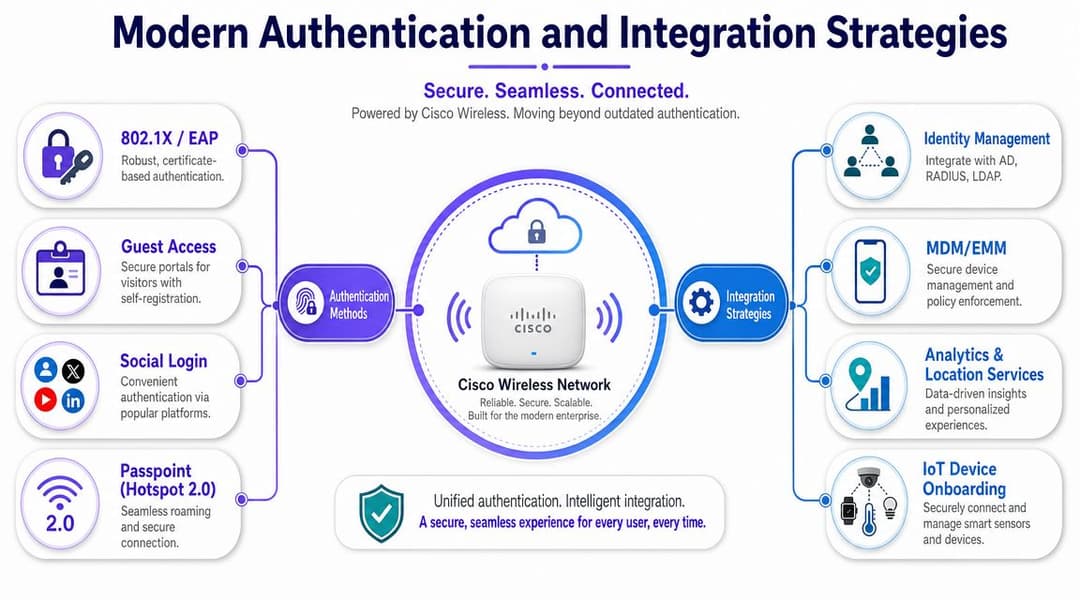
À quoi devrait ressembler un accès Cisco moderne
Un modèle d'authentification robuste sur l'infrastructure Cisco combine généralement plusieurs modèles plutôt qu'un seul :
802.1X pour les appareils gérés du personnel
Cela reste la base idéale pour l'accès des collaborateurs lorsque la confiance des appareils et les politiques de sécurité sont essentielles.Intégration basée sur des certificats
Une solution bien supérieure à la prolifération des mots de passe, en particulier lorsqu'elle est associée aux annuaires cloud et à l'automatisation du cycle de vie.Passpoint et OpenRoaming pour les invités
Ces technologies réduisent les frictions et rendent le chiffrement dès le premier paquet et le confort des visites répétées bien plus réalistes.Intégration segmentée pour l'IoT et les terminaux existants
Tous les appareils ne peuvent pas gérer les flux EAP modernes, vous devez donc prévoir des exceptions contrôlées plutôt que de compromettre vos politiques.
Si votre équipe a besoin d'un rappel technique sur la place des décisions d'authentification, cette présentation du rôle d'un serveur RADIUS dans le contrôle d'accès mérite d'être relue.
Là où les plateformes d'identité cloud changent la donne
C'est un aspect que de nombreuses conceptions traditionnelles exclusivement basées sur Cisco ont tendance à sous-estimer. Les points d'accès et contrôleurs Cisco fournissent le transport, le contrôle RF et les règles d'entreprise. Ils n'offrent pas automatiquement l'expérience d'identité la plus fluide pour les invités, les collaborateurs, les prestataires et les utilisateurs multi-locataires.
Une plateforme d'identité basée sur le cloud peut se superposer à l'infrastructure sans fil et simplifier la couche d'accès. Un exemple est Purple, qui prend en charge les modèles d'accès sans mot de passe pour les invités et le personnel, les flux OpenRoaming et Passpoint, ainsi que les intégrations avec des fournisseurs d'identité cloud tels que Entra ID, Google Workspace et Okta. En termes pratiques, cela permet aux organisations de conserver le réseau sans fil Cisco comme fondation réseau tout en abandonnant les schémas d'authentification fragiles à mot de passe partagé ou uniquement sur site.
Ce modèle est particulièrement utile lorsque vous devez combiner :
- un accès visiteur simple,
- une authentification du personnel liée à l'identité de l'annuaire,
- une révocation rapide lorsque les utilisateurs s'en vont,
- et une isolation entre locataires, résidents, départements ou franchises.
La meilleure connexion WiFi est celle que les utilisateurs remarquent à peine, tout en permettant aux administrateurs de garder un contrôle strict.
Ce qui fonctionne le mieux en pratique
Pour le personnel, un accès basé sur des certificats ou lié à l'identité est généralement la bonne solution à long terme. Cela réduit les réinitialisations de mots de passe, améliore la révocation et s'aligne mieux sur une approche zero-trust.
Pour les visiteurs, la fluidité est essentielle. Si les utilisateurs doivent constamment se réenregistrer ou s'ils font face à des parcours de portails de connexion incohérents, l'adoption en pâtit et les demandes de support augmentent. Les modèles de roaming sans mot de passe résolvent un véritable problème opérationnel, et pas seulement une question de commodité.
Pour les appareils existants, ne les forcez pas à adopter une conception qu'ils ne peuvent pas prendre en charge. Isolez-les plutôt avec une segmentation plus stricte et un processus d'intégration dédié.
Un déploiement moderne de points d'accès sans fil Cisco atteint son plein potentiel lorsque l'authentification devient axée sur l'identité, connectée au cloud et opérationnellement assez simple à gérer sur l'ensemble du parc.
Optimisation des performances et résolution des problèmes courants
Lorsque les utilisateurs se plaignent du WiFi, de nombreuses équipes commencent encore par le contrôleur et progressent vers l'intérieur. Elles recherchent des échecs d'association, des anomalies d'enregistrement ou des alertes d'AP avant de se poser une question plus simple : l'environnement RF est-il surchargé ?
Cet ordre fait souvent perdre du temps.
Commencer par l'environnement, pas par la recherche de coupables
Dans les sites britanniques denses, un point d'accès Cisco en bonne santé peut sembler peu fiable parce que les conditions environnantes sont médiocres. Des murs épais, des matériaux réfléchissants, l'afflux de clients, un mauvais positionnement des points d'accès et un environnement RF voisin non géré altèrent l'expérience utilisateur. L'hôtellerie, la santé, le commerce de détail et les résidences étudiantes y sont particulièrement exposés, car l'environnement sans-fil évolue tout au long de la journée.
Une approche de dépannage souvent sous-estimée mais essentielle consiste à tester les hypothèses de RF et de capacité avant de supposer que le point d'accès ou le contrôleur est en panne. Si les utilisateurs ne rencontrent des problèmes que lors des pics d'occupation, le problème peut provenir de la saturation du temps d'antenne, de conflits de canaux partagés ou d'un mauvais positionnement, et non d'un matériel défaillant.
Utiliser la télémétrie pour obtenir des preuves
Cisco a ajouté une capacité opérationnelle significative lorsque sa plateforme sans fil d'entreprise moderne a introduit la surveillance de la santé des points d'accès en temps réel dans Cisco IOS XE Bengaluru 17.5.1, permettant aux équipes de suivre l'utilisation du processeur et l'utilisation de la mémoire avec un intervalle configurable de 2 à 900 secondes, 10 secondes étant l'exemple de rapport par défaut. Cela a déplacé la visibilité des points d'accès de simples vérifications de disponibilité vers une observabilité basée sur des seuils pour le dépannage et la gestion des performances (Cisco AP real-time statistics guide).
C'est utile car cela permet de distinguer deux situations très différentes :
L'AP subit des contraintes internes
La surcharge du processeur ou de la mémoire peut indiquer un problème réel de plateforme ou de charge de travail.L'AP est en bonne santé mais le service est médiocre
Cela vous renvoie aux conditions RF, à la congestion, au comportement des clients ou à la conception des politiques.
Une séquence de dépannage plus efficace
Essayez cet ordre plutôt que de vous jeter directement sur les journaux d'événements.
Vérifier d'abord le comportement des clients
Les plaintes sont-elles isolées à un type d'appareil, une zone ou une période d'occupation spécifique ?Inspecter ensuite les conditions RF
Examinez la superposition des canaux, les clients collants et si l'espace subit une demande plus importante que ce que la conception prévoyait.Analyser en troisième lieu la télémétrie de santé du point d'accès
Utilisez les tendances du processeur et de la mémoire pour confirmer ou exclure une surcharge côté point d'accès.Examiner ensuite le flux d'authentification
Les utilisateurs décrivent souvent les échecs d'intégration ou de politique comme un « mauvais WiFi ».Utiliser le débogage du contrôleur en dernier recours
C'est un outil essentiel, mais il ne doit pas être votre unique filtre d'analyse.
Si le même AP « échoue » uniquement lorsque la salle est pleine, la salle fait partie du domaine de défaillance.
Quels réglages améliorent généralement les résultats
Le travail d'optimisation le plus précieux est rarement le plus prestigieux. Il consiste à nettoyer les plans de canaux, à réduire les SSIDs inutiles, à corriger les cellules à puissance excessive et à adapter la conception RF aux modèles d'occupation réels. Il comprend également la vérification que la conception de l'authentification ne crée pas de friction cachée que les utilisateurs interprètent comme de l'instabilité.
Les bonnes équipes opérationnelles Cisco ne se contentent pas de demander si le point d'accès est actif. Elles cherchent à savoir si la cellule radio, le comportement du client et le flux d'accès sont assez bien alignés pour l'environnement que le point d'accès dessert.
Choisir l'AP Cisco adapté à votre environnement
Le bon point d'accès sans fil Cisco dépend moins de la fidélité à la marque que des conditions pour lesquelles vous concevez votre réseau. La méthode la plus sûre consiste à choisir en fonction de l'environnement.
Hôtellerie
Les hôtels, les complexes touristiques et les lieux événementiels ont besoin d'un itinérance prévisible, d'un accueil des invités simple et de performances stables dans des espaces qui passent rapidement du calme à l'affluence. Les nouveaux modèles Catalyst sont les plus adaptés lorsque la densité d'invités est élevée et que l'entreprise souhaite prendre en charge des parcours d'authentification modernes plutôt qu'un mot de passe invité statique affiché à la réception.
Privilégiez une conception qui met l'accent sur la couverture des chambres, le roaming dans les couloirs et la gestion des encombrements dans les espaces publics. Dans le secteur de l'hôtellerie, un point d'accès techniquement performant associé à un Captive Portal complexe offrira toujours une mauvaise expérience.
Secteur de la vente au détail
Les réseaux de vente au détail ont besoin de deux choses différentes à la fois. Les appareils du personnel ont besoin d'un accès opérationnel fiable. Les acheteurs ont besoin d'une intégration qui ne crée pas de friction ou de problèmes de support inutiles liés au temps d'attente. Si les analyses, la fidélité ou les expériences géolocalisées comptent, la conception sans fil doit soutenir ce modèle opérationnel de manière fluide.
Catalyst est généralement plus logique pour les parcs de vente au détail modernisés, en particulier là où l'accès basé sur l'identité et les politiques de service segmentées font partie du projet.
Santé
Les hôpitaux et les cliniques sont des environnements WiFi difficiles. Les matériaux de construction sont contraignants, la mobilité est essentielle et la tolérance face à un roaming instable est très faible. Choisissez des AP et une architecture de contrôleur axés sur la stabilité opérationnelle, et non sur la seule richesse des fonctionnalités. L'orientation vers la plateforme la plus récente est généralement la bonne réponse ici, car le secteur de la santé bénéficie de comportements prévisibles sous charge et d'un parcours simplifié vers les normes modernes.
Validez soigneusement la conformité réglementaire et les détails de l'installation. Dans le secteur de la santé, les erreurs de déploiement coûtent cher à corriger une fois l'environnement opérationnel.
Bureaux d'entreprise et campus
Pour les bureaux d'entreprise, les campus hybrides et les espaces à forte collaboration, les déploiements Catalyst modernes conviennent parfaitement à la combinaison de vidéo, de zones de réunion denses et d'accès des collaborateurs basé sur l'identité. Si vous remplacez d'anciens parcs Aironet, c'est généralement le moment idéal pour assainir également l'authentification, et pas seulement pour renouveler les équipements radio.
Aironet peut encore s'avérer raisonnable au sein de parcs existants où les considérations de cycle de vie et de compatibilité prédominent. Mais pour une nouvelle conception stratégique, Catalyst reste le meilleur choix à long terme dans la plupart des environnements d'entreprise.
Choisissez le point d'accès pour l'environnement que vous exploiterez pendant des années, et non celui qui semble le plus facile à justifier sur le tableur de ce trimestre.
La décision clé ne réside pas seulement dans le choix du point d'accès Cisco wireless à fixer au plafond. Elle réside dans le choix de la plateforme qui vous offre le juste équilibre entre capacités radio, conformité, facilité de gestion et intégration moderne de l'identité pour les personnes qui dépendent du réseau au quotidien.
Si vous modernisez votre réseau WiFi Cisco et souhaitez dépasser les mots de passe partagés et les portails captifs hérités, Purple mérite d'être évalué en tant que couche d'identité et d'authentification par-dessus votre infrastructure existante. Il prend en charge l'accès invité sans mot de passe, OpenRoaming et Passpoint, les flux SSO du personnel et les intégrations d'identité cloud qui simplifient le contrôle d'accès sans remplacer votre parc WiFi Cisco.



