
Cisco Wireless AP Fleet Sizing & Architecture Advisor
Model device concurrency, calculate switch PoE power budgets, compare Catalyst versus Meraki hardware, and export production captive portal configurations.
Deployment Parameters
High-density enterprise tier (99.99% uptime target). Multi-floor corporate headquarters running video conferencing, identity-based staff VLANs, and cloud-managed guest onboarding.
| Model | Generation | Radio Chains | Max Draw | Min PoE | Ethernet Uplink |
|---|---|---|---|---|---|
| Cisco Catalyst 9136I | WiFi 6E (802.11ax 6 GHz) | 4x4 (2.4 GHz) + 8x8 (5 GHz) + 4x4 (6 GHz) | 47.3 W | 802.3bt (60W) | Dual 5 Gbps mGig RJ45 |
| Cisco Catalyst 9130AX | WiFi 6 (802.11ax) | Dual 4x4 or 8x8 (5 GHz) + 4x4 (2.4 GHz) | 30 W | 802.3at (PoE+) / 802.3bt | 1x 5 Gbps mGig RJ45 |
| Cisco Meraki CW9164 | WiFi 6E (802.11ax 6 GHz) | 2x2 (2.4 GHz) + 4x4 (5 GHz) + 4x4 (6 GHz) | 28.5 W | 802.3at (PoE+) | 1x 2.5 Gbps mGig RJ45 |
| Cisco Meraki CW9162 | WiFi 6E (802.11ax 6 GHz) | 2x2 (2.4 GHz) + 2x2 (5 GHz) + 2x2 (6 GHz) | 22 W | 802.3at (PoE+) | 1x 2.5 Gbps mGig RJ45 |
| Cisco Catalyst 9105AX | WiFi 6 (802.11ax) | 2x2 (2.4 GHz) + 2x2 (5 GHz) | 14.5 W | 802.3af (PoE) | 1x 1 Gbps RJ45 |
! Cisco Catalyst 9800 Wireless Controller (IOS XE 17.12+)
! External Cloud Captive Portal Integration with Purple Cloud
! Safe RFC 1918 Private Subnet Architecture

radius server PURPLE_PRIMARY_RADIUS
 address ipv4 192.168.10.25 auth-port 1812 acct-port 1813
 key 7 <RADIUS_SHARED_SECRET>

aaa group server radius PURPLE_RADIUS_GROUP
 server name PURPLE_PRIMARY_RADIUS
 deadtime 5

aaa authentication dot1x PURPLE_AUTH_METHOD group PURPLE_RADIUS_GROUP
aaa authorization network PURPLE_AUTHZ_METHOD group PURPLE_RADIUS_GROUP
aaa accounting network PURPLE_ACCT_METHOD start-stop group PURPLE_RADIUS_GROUP

parameter-map type webauth PURPLE_WEBAUTH_PARAM
 type consent
 redirect-url "https://portal.purple.ai/auth"
 max-http-conns 120
 timeout init-state-sec 180

ip access-list extended PURPLE_REDIRECT_ACL
 10 deny ip any host 192.168.10.25
 20 deny ip any 10.88.0.0 0.0.15.255
 30 permit tcp any any eq 80
 40 permit tcp any any eq 443

wlan Guest_WiFi 10 Guest_WiFi
 client vlan 88
 security web-auth
 security web-auth parameter-map PURPLE_WEBAUTH_PARAM
 security web-auth authentication-list PURPLE_AUTH_METHOD
 security web-auth acl PURPLE_REDIRECT_ACL
 radio policy all
 no shutdown
Modernise guest and staff access across your Cisco estate
Purple integrates natively with Cisco Catalyst and Meraki infrastructure to provide passwordless 802.1X onboarding, GDPR-compliant guest captive portals, and physical footfall analytics without hardware replacement.
您以前可能见过这样的简要要求。一家酒店希望提供更好的访客 WiFi 和更简单的接入流程。一家医院需要为员工设备提供可靠的漫游服务,而不想让技术支持变成日常的救火行动。一个校园正在更换老化的接入点,有人提出了一个看似很简单的问题:“我们应该购买哪款 Cisco 无线 AP?”
这个问题很少仅仅关乎接入点本身。它关乎射频设计、控制器策略、合规性适配、身份验证、用户体验,以及您的团队实际上能承担多少运维复杂度。Cisco 为您提供了一个广泛的生态系统,但其广度也带来了自身的问题。产品系列重叠,管理选择影响架构,而旧的部署习惯并不总是适应现代对无密码接入、身份识别和零信任策略的期望。
一个成功的 Cisco 无线 AP 部署不仅仅是广播强信号,还要适合场地、遵守英国频谱规则、应对高密度客户端行为,并接入一个不会让用户讨厌的身份验证模型。
了解 Cisco 无线 AP 产品布局
典型的企业设备更新始于一个看起来像无线问题的物理问题。访客抱怨中庭的 WiFi 掉线。临床医生反映病房之间的漫游体验不一致。办公室用户坚称网络“慢”,但仅在开会时如此。人们的直觉通常是先比较型号。
那是错误的起点。
当您将 AP 视为更广泛系统的一部分时,Cisco 无线设计的效果会更好。AP 很重要,但控制器方法、射频环境、建筑材料、客户端组合以及人们的认证方式同样重要。在大多数真实环境中,难点不在于购买硬件。而是在于当硬件遇到真实用户时,如何使其表现符合预期。
通常是什么让 Cisco 选择变得困难
Cisco 的产品组合涵盖了较旧的 Aironet 部署、较新的 Catalyst 平台以及多种管理模式。这给那些试图回答以下实际问题的管理员带来了摩擦:
- 现在哪些标准至关重要: 资产是否仍围绕早期的重载 WiFi 进行优化,还是您正围绕较新的 6 GHz 和 Wi-Fi 7 功能进行规划?
- 将如何进行管理: 运维是保持高度以控制器为中心,还是团队希望采用更灵活的云和混合工作流?
- 谁在连接: 员工、访客、承包商、物联网设备和常驻人员对策略和入网有着不同的需求。
- 成功是什么样子的: 在高密度场馆中,仅有覆盖范围是不够的。容量、漫游质量和一致的认证更加重要。
在英国的项目中,这一切的基础之上还覆盖着另外一层考量。无线规划必须符合当地的监管限制。这会直接影响您可以部署的设备,而不仅仅是数据手册上看起来诱人的参数。
强大的无线项目始于服务设计,而非对硬件的热情。
实用的思考视角
当我评估 Cisco 无线 AP 资产时,我会将决策分为三个方面:
平台适配度
选择符合您所需密度、生命周期和标准前景的 AP 系列。运维适配度
确定在安装团队离开后,您的团队将如何监控、排障和维护这些资产。身份适配度
将访客、员工和非托管设备的身份验证作为无线架构的一部分进行设计,而不是事后才考虑。
最后一点正是许多原本很出色的 Cisco 部署力不从心的地方。无线网络可能建设得很好,但用户旅程仍然依赖于共享密码、脆弱的 Captive Portal,或者运行成本高昂的传统 RADIUS 工作流。现代化的机遇在于保持 Cisco 的无线优势,同时将身份和访问转向无密码、云连接的模式。
解密 Cisco 的无线 AP 系列
如果您需要一个快速的心智模型,可以将 Aironet 视为许多企业仍然非常熟悉的经典企业血统,而将 Catalyst 9100 视为专为当前和新兴无线网络期望而构建的现代平台。Aironet 在许多资产中占有一席之地。而对于大多数新的企业部署,将战略投资放在 Catalyst 上现在更具合理性。
实际应用中的 Aironet 与 Catalyst 对比
Aironet 型号经常出现在围绕强大的企业控制、成熟的运营模式和早期高容量 WiFi 构建的环境中。Cisco 和培训资料将 Aironet 2800 Series 描述为支持 802.11ac Wave 2,每个无线电接口的理论最大数据速率高达 2.6 Gbps,而 Cisco 当前的定位则侧重于针对 Wi-Fi 7 和 6E 能力设计的接入点,这反映了高密度场馆现在已将多千兆无线网络视为正常的基准,而非高端功能(参考 Cisco 无线指南论文)。
如果您希望有一条更清晰的路径迈向现代标准、更新的管理选项,以及一个符合新一代企业对密度、延迟和集成期望的平台,Catalyst 是更合适的选择。对于许多 IT 团队来说,这就是延长稳定的旧平台寿命与为下一个更新周期进行合理建设之间的区别。
如何解读系列决策
这不仅仅是“新旧更替”的决定。具体情况更像是这样:
- 当您拥有现有资产、已知的控制器依赖项以及中短期运维规划时,保留或扩展 Aironet。
- 当您为了生命周期持久性、更现代的客户端行为以及现代身份集成而进行重新设计时,标准化采用 Catalyst。
- 除非您已提前规划好管理、固件、合规和策略的影响,否则避免混合策略漂移。
以下是大多数管理员需要的一目了然的对比。
| 属性 | Catalyst 9100 Series | Aironet Series |
|---|---|---|
| 平台定位 | 当前战略级企业级平台 | 早期企业级平台,广泛部署于旧有资产中 |
| 标准重点 | 围绕现代WiFi演进构建,包括 6E 和 Wi-Fi 7 定位 | 通常与早期世代相关,例如 802.11ac Wave 2 |
| 密度适用性 | 更符合当前高密度场馆的预期 | 在许多成熟部署中表现强劲,但较少契合最新标准路线图 |
| 管理方向 | 适合现代本地、云端和混合架构思维 | 更多绑定于传统企业部署模式 |
| 更新前景 | 新企业设计的更好长期选择 | 在许多情况下,更适合作为承接或过渡平台处理 |
| 典型采购场景 | 新园区、酒店、医疗保健和多站点更新项目 | 现有资产延长使用寿命或支持旧版设计假设 |
命名不如设计意图重要
Cisco 的型号命名很容易让买家陷入对照规格表挑选的误区。这通常会导致偏离重点的讨论。更重要的是该 AP 适用于哪种类型的环境。请思考:
- 这是一款 标准室内企业级 AP 吗?
- 它是否适合 更高密度的客户端负载?
- 它是否支持您的客户端设备将要使用的 射频频段和标准?
- 它是否符合您的 电源、安装和控制器 限制?
仅凭型号购买 Cisco 无线 AP,就像仅凭端口数量选择交换机而忽略上行链路、电源和软件一样。
一个实用的思维转变是:不要问哪款 Cisco AP “最好”。而要问哪个 Cisco AP 系列最适合您环境所要求的密度、管理方式和身份验证模型。
核心硬件与射频技术详解
硬件层面的表现至关重要,因为早在服务台工单出现之前,射频能力就已经决定了用户体验。新款 Cisco 接入点不仅在宏观营销层面上速度更快,而且其设计旨在应对大量客户端同时竞争空口时间的繁忙环境,表现更为出色。
为什么新标准会改变实际部署
在轻度使用的安静办公室中,旧款与新款 AP 系列的使用体验可能相差无几。但在医院、酒店、交通枢纽或教学楼中,情况则完全不同。随着客户端密度的上升,AP 必须能够协调竞争、维持服务质量,并防止某一组吵闹的设备降低其他所有设备的性能。
Cisco 指出,其 Wi-Fi 7 接入点 专为视频流、AR 和 VR 等实时工作负载实现 更低延迟和更高可预测性 而设计,这减少了网络竞争,因此在许多客户端处于活动状态时,服务质量仍能保持更加稳定(Cisco Wi-Fi 7 接入点数据表)。这非常重要,因为在负载下的稳定性通常比用户在实际中永远无法体验到的高标称吞吐量数字更有价值。
如果您需要复习硬件本身的基础作用,在深入研究 Cisco 专属的设计选择之前,这篇关于 无线接入点基础知识 的简短指南是一个非常有用的入门读物。
射频在实际运行环境中解决的问题
现代 Cisco 无线 AP 通过以下几个特定方面来实现其价值:
密集客户端处理
在会议厅、患者区域和公共场所,更好的调度和空口时间利用比单纯的速度更为重要。提高一致性
实时应用不仅需要带宽。它们还需要更低的抖动、更可预测的行为以及更少的突然质量波动。更灵活的策略设计空间
新平台更容易与分段的 SSID、现代身份验证流程和混合设备群保持一致。
值得关注的功能
并非每项高级功能都会改变日常结果。但这些功能确实会。
射频代际与场馆密度
如果您的场馆在同一物理空间内经常有许多活跃客户端,请选择具有冲突处理能力和可预测性的产品。这就是为什么较新的 Catalyst 平台非常适合酒店、高等教育和医疗保健领域。问题不在于“此 AP 能否连接设备?”,而在于“当所有人同时连接时,它能否保持服务可用?”
控制器与架构匹配度
AP 与无线系统的管理方式密不可分。如果将一台技术性能优异的 AP 部署到糟糕的控制器策略中,就会变成运维负担。统一的软件策略、可预测的漫游行为以及可控的生命周期流程,通常比挤干硬件的每一项功能更为重要。
安全作为射频设计问题
无线安全不仅仅是边缘端的身份验证决策。它还会影响 SSID 数量、漫游设计、网络分段、入网摩擦,以及用户是否会完全绕过官方网络。这就是为什么现代 AP 策略应该与身份策略紧密结合的原因。
如果用户不断退回到使用手机热点上网,那么即使信号覆盖图看起来再完美,无线设计也是失败的。
在实践中,更好的无线技术为您提供了基础平台。而优秀的网络设计和优秀的身份设计则决定了用户是否能从中受益。
设计与部署您的 Cisco 无线网络
大多数失败的无线项目并不是在采购阶段失败的。它们是在规划阶段失败的。AP 型号可能非常合理,但设计忽略了实际的客户端密度、尴尬的建筑材料、PoE 限制或当地的监管边界。
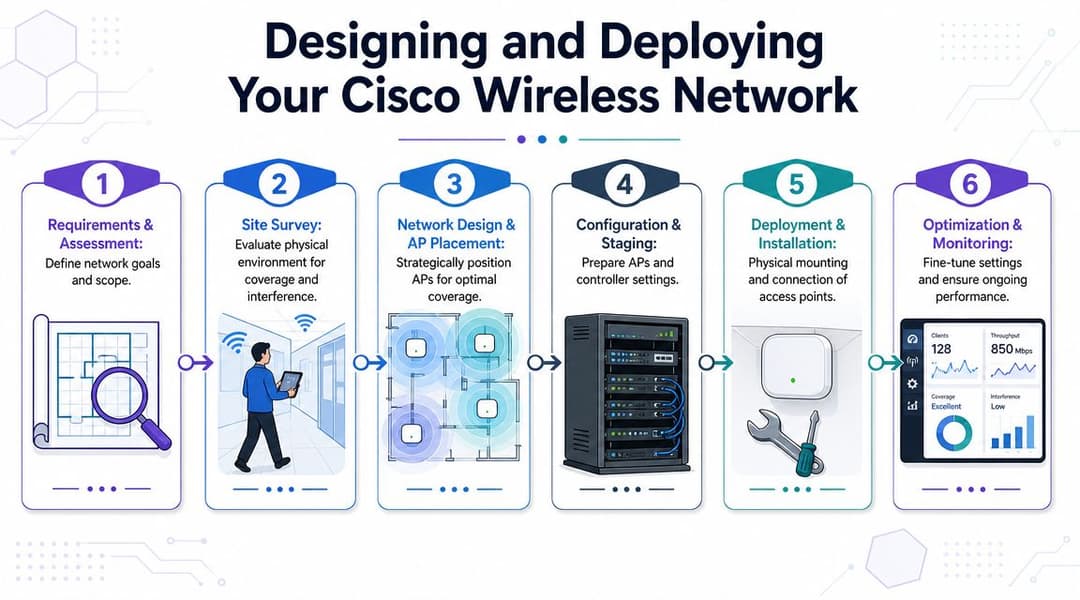
最整洁的 Cisco 部署都遵循从需求到优化的严谨流程。
将覆盖范围与容量结合在一起开始设计
仅考虑覆盖范围的设计仍然出现在太多项目中。这会产生好看的热图,但在实际运行中的用户体验却很差。酒店宴会厅、门诊部或共享学生空间可能具有合格的信号强度,但由于在错误的位置有太多设备连接到太少的射频卡上,其表现依然很差。
实际的部署工作流程如下所示:
定义服务意图
决定网络是以访客为主、员工关键、设备密集、延迟敏感,还是这四者的混合体。妥善勘测环境
物理材料、电梯井、厨房、设备房和大量使用玻璃的中庭都会干扰设计假设。针对实际使用而非对称性设计 AP 部署 在楼层平面图上等距分布并不是智能设计。应将 AP 部署在用户集中和存在漫游路径的区域。
及早检查交换和电源
AP 的性能可能会受限于 PoE 限制、上行链路瓶颈或接入交换机部署。在现场部署前进行阶段性配置
在安装人员开始挂载硬件之前,WLAN 策略、标记、国家设置和控制器行为应保持一致。在真实客户端接入后进行优化
最终的微调基于实时流量,而不仅仅是勘测工具。
对于正在评估更广泛部署模式的团队来说,这份关于 包括 Meraki 在内的无线接入点方法 的对比非常有用,因为管理模型对部署速度和运营开销的影响几乎与射频硬件一样大。
英国监管域并非细枝末节
许多在其他方面表现出色的项目常常在此领域面临挑战。Cisco AP 受到其配置的监管域的限制。关于 Aironet 3800 的 Cisco 培训示例展示了信道图和 8 个发射功率级别,同时也明确指出并非所有信道在所有国家都可用。对于英国的部署,AP 必须针对英国和 ETSI 规则进行验证,因为它不允许在其配置域之外的信道运行,这直接影响到覆盖规划和合规性(Cisco 监管域培训参考)。
这在以下几个方面非常重要:
进口或不匹配的硬件可能会阻碍部署
如果监管域不一致,您的设计假设可能会崩溃。信道规划因国家而异
不要照搬其他地区的设计模板并假设它在英国会有相同的表现。控制器国家设置在运行中至关重要
在迁移或混合设备群变更后,需要将域一致性检查作为验证的一部分。
英国 6 GHz 的问题
英国团队还需要密切关注当地 6 GHz 环境中允许的规则。问题不在于 “WiFi 6E” 听起来是否有吸引力,而在于设备型号、软件和监管设置是否与您规划的具体部署场景中的英国使用规则保持一致。
一个合规但规划不佳的设计依然性能低下。而一个规划良好但监管合规性错误的设计可能永远无法上线。
这就是为什么部署阶段除了勘测、暂存和安装之外,始终应包含一个正式的监管验证步骤。
现代身份验证与集成策略
无线网络仅代表了一半的用户体验。另一半则是人员和设备如何接入该网络。
许多 Cisco 无线环境仍依赖于以下两种习惯之一:要么使用共享密码(该密码传播范围远超预期受众),要么采用 Captive Portal 流程(虽然技术上可行,但在大规模应用时显得笨重、脆弱且难以管理)。这两种方法都会增加支持工作量并削弱策略控制。
为什么共享密码 WiFi 已达到极限
共享 PSK 很有吸引力,因为它们易于解释。但它们也很难控制。一旦密码被印在标牌上、通过邮件发送或存储在非托管设备上,您的访问模型就已经开始失控。更换密码会带来干扰,而围绕共同密钥对用户进行细分也十分困难。
传统的访客 Captive Portal 解决的是另一个问题,但它们往往会在用户最无法忍受的地方增加阻碍。访客需要快速、安全的入网体验;员工需要与其身份绑定的流畅访问;运营团队则需要凭证撤销、可审计性以及更少的工单。
这就是为什么现代无线策略正在从“谁知道密码”转变为“这个用户或设备是谁,他们应该被允许做什么?”
现代 Cisco 接入应有的样貌
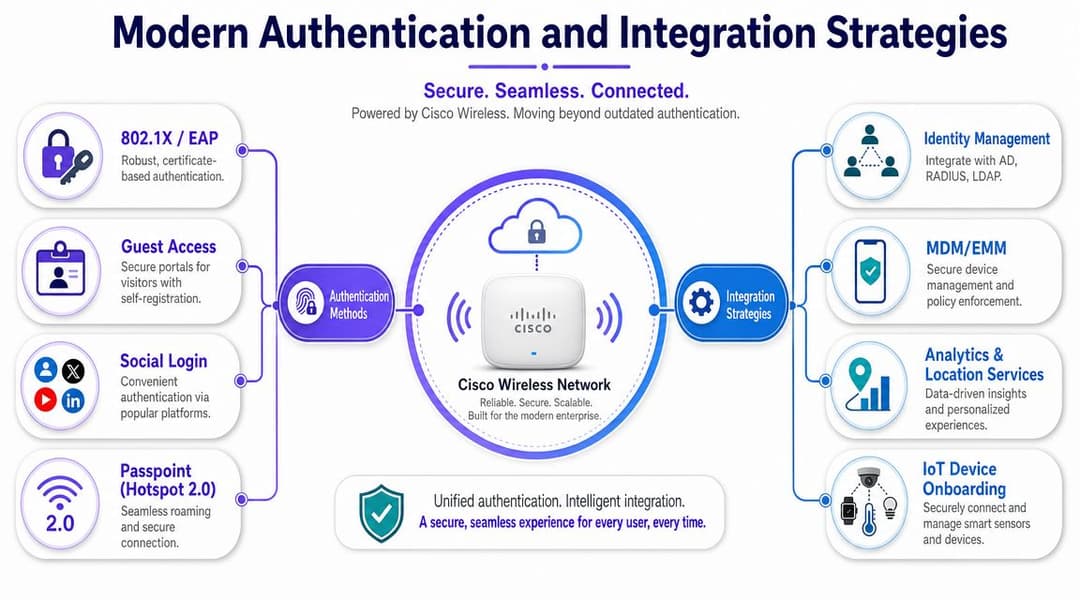
在 Cisco 基础设施上,强大的身份验证模型通常结合了多种模式,而不是单一模式:
适用于受管员工设备的 802.1X
对于设备信任和策略至关重要的员工访问,这仍然是正确的基石。基于证书的准入
优于密码泛滥,尤其是与云目录和生命周期自动化相结合时。适用于访客的 Passpoint 和 OpenRoaming
这些技术减少了摩擦,使首包加密和重复访问的便利性变得更加现实。适用于物联网和遗留终端的分段准入
并非所有设备都能执行现代 EAP 流程,因此您需要受控的例外情况,而不是妥协安全策略。
如果您的团队需要关于身份验证决策在何处适用的技术复习,这篇关于 RADIUS 服务器在准入控制中的作用 的概述值得重新阅读。
云身份平台在哪些方面改变了格局
这是许多传统纯 Cisco 设计中常被低估的部分。Cisco AP 和控制器为您提供了传输、射频控制和企业策略接口,但它们并不能自动为访客、员工、承包商和多租户用户带来最清爽的身份识别体验。
基于云的身份平台可以位于无线基础设施之上并简化接入层。其中一个例子是 Purple,它支持无密码访客和员工接入模式、OpenRoaming 和 Passpoint 工作流,以及与 Entra ID、Google Workspace 和 Okta 等云身份提供商的集成。在实际应用中,这使企业能够保留 Cisco 无线作为网络基础,同时摆脱脆弱的共享密码或仅限本地的身份验证模式。
当您需要结合以下内容时,该模型特别有用:
- 体验简便的访客接入,
- 与目录身份关联的员工身份验证,
- 在用户离职时快速撤销权限,
- 以及租户、居民、部门或加盟店之间的隔离。
最好的无线登录是用户几乎察觉不到,而管理员仍能进行紧密控制的登录方式。
实践中更有效的做法
对于员工而言,基于证书或绑定身份的接入通常是正确的长期解决方案。它减少了密码重置,提高了权限撤销效率,并且更符合零信任思维。
对于访客来说,接入阻力至关重要。如果用户必须不断重新注册,或者遇到不一致的 Portal 认证流程,采纳率就会下降,而支持需求则会上升。无密码漫游模式解决的是实际的运营问题,而不仅仅是便利性问题。
对于老旧设备,不要强迫它们采用无法支持的设计。相反,应通过更严格的分段和定制的准入流程来对它们进行隔离。
当身份验证转变为身份驱动、云端连接,且操作简单到足以管理整个资产时,现代 Cisco 无线 AP 部署才能发挥其全部潜力。
性能调优与常见问题排查
当用户抱怨无线网络时,许多团队仍习惯于从控制器开始向内排查。他们会寻找加入失败、注册异常或 AP 告警,而不是先问一个更简单的问题:RF 环境是否过载?
那种顺序往往会浪费时间。
从环境开始,而非从指责开始
在密集型的英国场馆中,一个健康的 Cisco AP 可能会因为周围环境差而显得不可靠。厚墙、反射材料、客户端拥挤、AP 放置位置不佳以及未受管理的邻近射频都会扭曲用户体验。酒店、医疗保健、零售和学生公寓尤其容易受到影响,因为无线环境在一天之中不断变化。
一种经常被忽视但却非常重要的故障排除方法是,在假设 AP 或控制器发生故障之前,先测试射频(RF)和容量假设。如果用户仅在高峰使用期遇到问题,那么问题可能是空口时间压力、同信道干扰或部署位置不佳,而非硬件损坏。
使用遥测数据作为证据
当其现代企业无线平台在 Cisco IOS XE Bengaluru 17.5.1 中引入实时 AP 健康监测时,Cisco 增加了一项极具意义的运营能力,允许团队以 2 至 900 秒的可配置间隔追踪 CPU 利用率和内存使用情况,其中 10 秒作为默认报告示例。这使 AP 可见性从简单的在线/离线检查转向基于阈值的可观测性,以便进行故障排除和性能管理(参考 Cisco AP 实时统计指南)。
这很有用,因为它有助于区分两种截然不同的情况:
AP 承受内部压力
CPU 或内存压力可能表明存在真实的平台或工作负载问题。AP 运行良好但服务较差
这会引导您重新审视射频状况、竞争、客户端行为或策略设计。
更有效的排错步骤
尝试使用这种顺序,而不是直接跳转到日志。
首先检查客户端模式
投诉是局限于某一种设备类型、特定区域还是某个特定的占用时间段?其次检查射频环境
查看信道重叠、粘性客户端,以及该空间所承载的需求是否超出了设计预期。第三审查 AP 健康遥测数据
利用 CPU 和内存趋势来确认或排除 AP 端的压力。接着检查身份验证流程
用户经常将准入或策略失败归咎于“WiFi 信号差”。最后才使用控制器调试,不要作为首选
这至关重要,但不应该是您唯一的视角。
如果同一个 AP 只有在房间满员时才“失效”,那么该房间本身就是故障域的一部分。
哪些微调通常能改善结果
最具价值的优化工作往往并不起眼。它包括清理信道规划、减少不必要的 SSID、纠正功率过大的蜂窝小区,以及使射频设计与实际占用模式相匹配。它还包括检查认证设计是否造成了用户误以为是网络不稳定的隐形摩擦。
优秀的 Cisco 运营团队不仅会询问 AP 是否处于在线状态。他们还会评估无线信道蜂窝、客户端行为和接入工作流是否与该 AP 所服务的环境完美匹配。
为您的环境选择合适的 Cisco AP
选择合适的 Cisco 无线 AP,较少取决于品牌忠诚度,更多取决于您所设计的环境条件。最安全的选择方式是根据环境来决定。
酒店餐饮与文旅
酒店、度假村和活动场馆需要可预测的漫游、简单的访客接入以及在空间迅速由安静变拥挤时的稳定性能。当访客密度很高,且企业希望支持现代认证旅程而不是在接待处张贴静态访客密码时,较新的 Catalyst 型号是更合理的选择。
寻找优先考虑客房覆盖、走廊漫游和公共区域冲突处理的设计。在酒店业,即使 AP 技术再强,如果访客接入流程繁琐,仍然会导致糟糕的体验。
零售业
零售网络需要同时满足两种不同的需求。员工设备需要可靠的业务访问。顾客则需要顺畅的接入体验,以避免产生不必要的停留时间支持问题。如果分析、会员或位置感知体验至关重要,那么无线设计必须干净利落地支持该业务模型。
Catalyst 通常更适合进行升级换代的零售资产,特别是当身份驱动的接入和分段服务策略属于规划的一部分时。
医疗保健
医院和诊所是苛刻的无线网络环境。建筑材料阻碍大、移动性要求高,且对漫游不连续的容忍度极低。在选择 AP 和控制器架构时,应着眼于运维稳定性,而不仅仅是功能的丰富性。更新的平台方向通常是这里的正确选择,因为医疗行业能从高负载下的可预测表现以及迈向现代标准的清晰路径中受益。
仔细验证监管合规性和安装细节。在医疗保健行业中,一旦环境正式启用,部署失误的修复成本将非常高昂。
企业办公楼与园区
对于企业办公室、混合型园区以及高度依赖协作的空间,现代 Catalyst 部署非常适合视频、密集会议区和基于身份的员工准入的混合场景。如果您正在替换旧有的 Aironet 设备,这通常也是清理身份验证的绝佳时机,而不仅仅是升级射频硬件。
在生命周期和兼容性考虑占主导地位的承接旧有资产中,Aironet 仍不失为合理选择。但在全新的战略设计中,在大多数企业环境下,Catalyst 是更好的长期选择。
选择 AP 时,应考虑您将长期运营多年的环境,而不是本季度电子表格上看起来最容易合理解释的那个型号。
核心决策不仅仅是将哪款 Cisco 无线 AP 安装在天花板上,而是哪个平台能够为每天依赖网络的用户在射频性能、合规性、易管理性以及现代身份集成之间提供最佳的平衡。
如果您正在对 Cisco 无线网络进行现代化改造,并希望摆脱共享密码和传统 Captive Portal 的束缚,那么 Purple 作为现有基础设施之上的身份与验证层非常值得评估。它支持无密码访客接入、OpenRoaming 和 Passpoint、员工 SSO 流程以及云身份集成,可在不更换 Cisco 无线资产的情况下简化准入控制。



