

一辆火车上一台公司笔记本电脑被盗。服务台禁用了该员工的Active Directory账户,该设备也从资产登记册中消失,大家都以为风险已经被消除。两天后,该笔记本电脑仍然出现在企业SSID上,因为其 802.1X supplicant持有一个尚未过期且无人吊销的客户端证书。
这就是证书吊销列表流程旨在弥补的差距。证书过期设置了信任的上限,而当密钥泄露、设备丢失或用户离职时,吊销则会提前切断信任。对于企业 WiFi 管理员来说,重要的问题不是证书是否存在,而是 RADIUS 和相关网络控制是否能快速获知已吊销的证书并安全地进行故障应对。
无法切断的 WiFi 访问
基于证书的 WiFi 部署从外部看通常很安全。客户端使用 EAP-TLS,RADIUS 服务验证证书链,且员工之间不会传递共享密码。但这种设计仍然依赖于运转正常的生命周期。签发证书只是一个开始。您还必须知道证书归谁所有、何时过期,以及如果设备或私钥不再受信任时会发生什么。
在笔记本电脑被盗的例子中,从 Active Directory 中删除账户可能会阻止未来的目录身份验证,但这并不一定会使已安装在设备上的证书失效。如果 WiFi 服务仅根据其链和有效期来信任该证书,则该笔记本电脑可以继续呈现看似有效的凭据。证书的 notAfter date 表示它仍处于其预定的生命周期内。但它并不能说明颁发组织是否仍信任它。
实用规则:将证书过期和证书吊销视为独立的控制措施。过期是计划内的生命周期管理。吊销则是紧急制动。
英国公共部门的 PKI 模型明确了这一区别。证书撤销列表(CRL)是一个在过期前被撤销的证书序列号的签名列表,它告诉依赖方这些证书不应再被信任。英国公钥基础设施指南也将 CRL 确定为常用的撤销方法之一,并期望客户端检查所呈现的证书是否出现在颁发 CA 的列表中。
这在 WiFi 上非常重要,因为认证决策发生在网络边缘,通常横跨许多控制器、接入点、RADIUS 服务器和缓存的验证存储。手动 CRL 更新可能会留下安全漏洞,而设计不当的故障关闭策略在 CRL 分发点不可用时可能会导致网络中断。
工作心智模型非常简单:CA 签发并签署状态信息,依赖方对其进行检查,网络则拒绝已被撤销的证书。本指南的其余部分将探讨该过程如何运作、CRL 与 OCSP 的区别,以及目录驱动的访问控制如何消除大部分手动撤销的瓶颈。
吊销列表证书究竟是什么
通俗地说,证书撤销列表是证书颁发机构发布的官方“不再信任这些证书”的通知。它通过序列号来识别证书,而不是通过友好的设备名称或员工的电子邮件地址。如果客户端在相关列表中找到了所呈现证书的序列号,则必须拒绝该证书,即使该证书的过期日期仍在未来。
英国的定义非常正式。它将 CRL 描述为在过期前被撤销的证书序列号的已签名列表,因此信赖方不应再信任这些证书。签名至关重要,因为 RADIUS 服务器或其他验证者必须确认该列表来自预期的颁发者,并且在传输过程中未被篡改。由管理员维护的纯文本黑名单无法提供这种密码学保证。
三方共同使该流程发挥作用:
- 证书颁发机构:CA 或获得授权的 CRL 颁发者创建该列表,并使用与颁发信任体系关联的私钥对其进行签名。
- 信赖方:RADIUS 服务器、请求方、控制器、操作系统或管理工具下载该列表,验证其签名和有效性信息,然后搜索证书序列号。
- 证书持有者:其证书已被撤销的个人、设备或服务。其序列号保留在列表中,以便验证者可以将其识别为不可信。
CRL 通常不是与用户或设备证书相同意义上的证书。它是一个已签署的 PKI 伪像,包含签发者、有效期和发布信息。人们有时会将“撤销列表证书”作为证书撤销机制的简称,但实际进行检查的运行对象是已签署的 CRL。
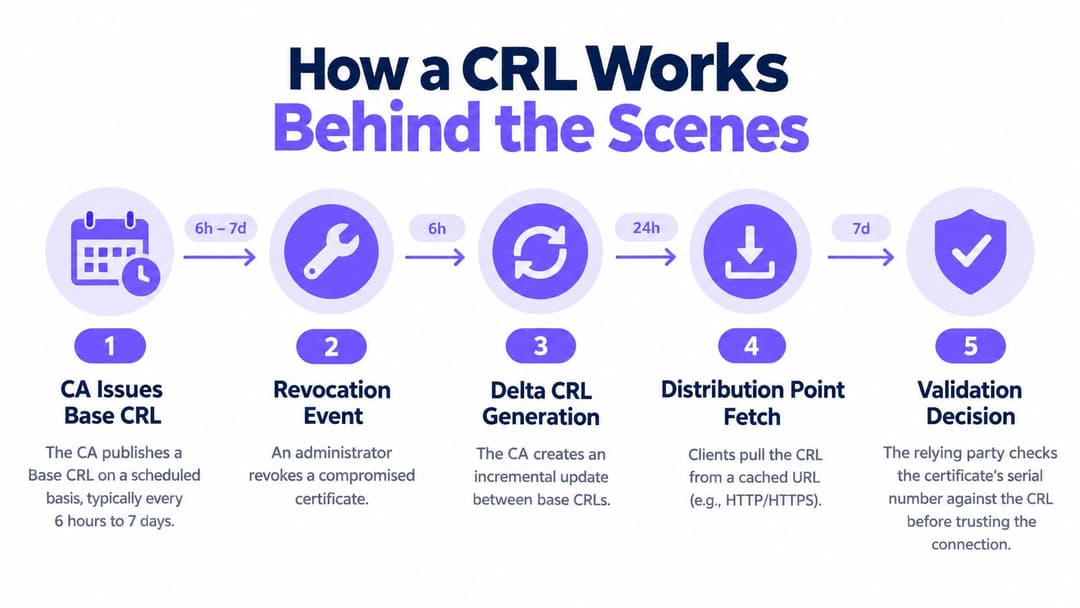
依托方通常不会要求CA解释为何要拒绝用户。它会遵循证书的吊销信息,获取颁发者的当前CRL,验证CRL,并检查序列号。如果存在匹配项,则该证书已被吊销。如果没有匹配项,结果仍受限于CRL的新鲜度和依托方自身的缓存。
最后一点引起了许多安全事件。一个证书可能在旧的缓存列表中不存在,但在较新的列表中存在。因此,网络的决策既取决于CA发布的内容,也取决于认证器上次获取它的时间。
CRL 在后台是如何工作的
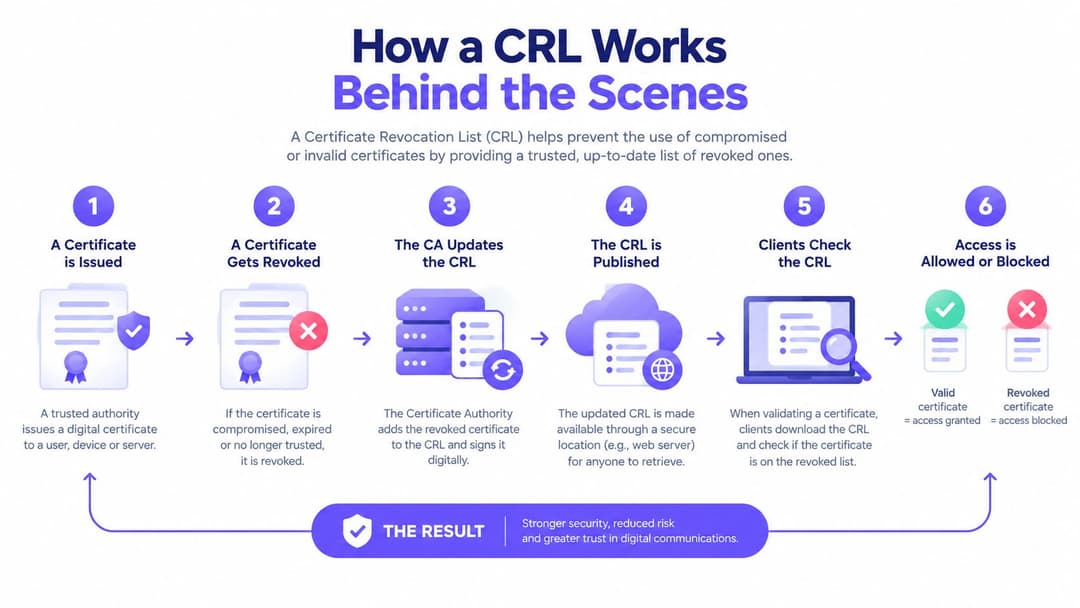
CRL 的生命周期遵循一个可预测的事件链。首先,CA 根据其证书政策生成一个基础列表。它对该列表进行签名,添加发布和有效期字段,并通过分发点提供该列表。已签发的证书通常通过 CRL 分发点扩展指向这些位置,从而允许验证者发现状态信息所属的位置。
当管理员吊销设备证书时,CA会记录其序列号和原因信息。该证书不一定会立即出现在每个依托方的缓存中。下一次发布的CRL必须包含该条目,并且每个RADIUS服务器或控制器在做出正确决策之前必须获取当前的副本。
某些 PKI 环境也会使用增量 CRL。增量 CRL 包含自基础 CRL 之后的变更,当完整列表很大时,这可以减少传输和处理工作。这种效率并不能免除管理基础列表、验证签名、跟踪最新状态或确保每个网络组件都理解所选发布模型的需要。
新鲜度窗口
英国的政策为思考传播提供了有用的参考点。英国政府的 CVCA 实践声明要求 CRL 最多每 90 天发布一次,并要求已撤销的证书在撤销后 72 小时内出现在相关的 CRL 中。这些限制在 UK national certificate policy 中有详细说明。
其他英国政策采用不同的服务预期。英国土地登记局(HM Land Registry)规定,其针对已撤销和挂起证书的撤销列表必须至少每天更新一次,而约克大学的证书实践声明则规定从撤销到发布 CRL 的最大延迟为 10 天。这些示例(包括 HMPO 国家签署证书颁发机构发布点)说明了为什么管理员必须阅读颁发 CA 的实际政策,而不是假设每个 CRL 的行为都完全相同。
在进行认证时,RADIUS 服务器会根据其本地可用的 CRL 检查证书序列号。它还会检查 CRL 是否在有效期内、签名链是否指向预期的签发商,以及在需要刷新时是否可以访问分发点。然后,服务器会根据其实现方式和 CRL 的 nextUpdate 值对结果进行缓存。
这产生了一个实用的风险等式,无需复杂的数学计算:吊销延迟包括 CA 发布时间、分发延迟、缓存持续时间和身份验证频率。即使策略可以快速发布,但断开连接或陈旧的 RADIUS 缓存仍可能延迟策略的执行。
CRL 与 OCSP:为什么它在 WiFi 中至关重要
CRL 和 OCSP 以不同的方式解决同一个基本问题。CRL 为验证器提供一份已吊销序列号的签名批量列表。OCSP 则在检查时向授权响应程序询问单个证书的状态。
对于企业 WiFi 管理员而言,这一选择不仅影响 PKI 的优雅性, 还会改变控制器在拥堵的 WAN 上的行为方式、CA 基础设施必须处理的工作负载,以及在响应程序或分发点无法访问时认证尝试是否能够完成。
| 评估指标 | CRL | OCSP |
|---|---|---|
| 新鲜度 | 定期。新吊销的证书需要等待发布和客户端刷新。 | 当响应器可达时,单证书查询可以提供更新的状态。 |
| 基础设施负载 | 客户端下载并处理一个列表,这对于针对托管资产进行重复检查可能很高效,但会产生分发流量。 | 响应器处理单个状态请求,这避免了下载完整列表,但增加了请求量。 |
| 隐私性 | 依赖方获取列表,无需向 CA 透露每次证书检查的具体信息。 | 直接查询可能会向响应器透露正在检查哪个证书。 |
| 故障模式 | 无法访问或过期的 CRL 会阻碍可靠的状态验证。本地缓存可以继续工作,直到达到其新鲜度限制。 | 无法访问的响应器会影响单个状态查询,而配置的软失败或硬失败行为将决定 WiFi 的最终结果。 |
服务于大型园区的控制器可能更倾向于使用本地缓存的 CRL,因为这样可以检查许多证书序列号,而无需为每次身份验证都发送单独的请求。当分发点可达、更新受到监控,且 RADIUS 策略可以审慎处理过期的列表时,这种模式运行良好。
OCSP可以适用于运营商需要针对每个证书进行响应并接受对响应程序依赖的设计。它可以减少传输完整列表的需求,但在认证过程中引入了实时网络依赖。在某些协议中,Stapling可以将响应程序交互移动到其他地方,但WiFi设计仍然需要对不可用或过期的状态数据有明确的解决方案。
英国的指南在此处很有参考价值,因为它并未将 CRL 作为唯一的方法。英国政策将 CRL 描述为常用的吊销机制之一,而司法部门指南则将其视为一种主要的离线机制,并在 PKI 披露声明 中强调了吊销服务的可用性要求。
对于受管的 802.1X 设备,CRL 通常适用于定期的批量验证,尤其是在资产具有可靠内部发布渠道的情况下。如果必须保证更紧密的状态新鲜度,并且响应服务器的可用性经过了相应的工程设计,则 OCSP 是更优的选择。高安全保障网络可能会同时运行两者,但也只有在回退行为经过记录和测试(而非凭空假设)时才会如此。
Purple WiFi 网络中的吊销实践
当WiFi访问与实时身份目录挂钩,而不是手动维护的证书列表时,就会出现运维上的差异。目录集成可以使用户的当前账户状态成为认证决策的一部分,因此禁用账户会成为一个访问控制事件,而不是需要有人在稍后将其转换为CA吊销的工单。
典型的流程如下所示:
- 目录记录身份状态。在 Active Directory、Entra ID 或 Google Workspace 中创建、修改、挂起或禁用帐户。
- WiFi 身份服务接收更改。该服务将目录状态映射到组织的身份验证策略。
- 根据该状态评估下一次身份验证。即使先前颁发的凭据在其证书有效期内,禁用的身份也不再满足访问规则。
- 网络拒绝访问。RADIUS 决策将阻止在不活动身份下授权新的 802.1X 会话。
该模型解决了仅靠CRL运行的弱点。CRL依赖于CA发布、分发点、缓存刷新和依托方检查。目录驱动的强制执行使身份系统成为账户状态的运维黄金标准,减少了管理员查找与离职用户关联的每个证书序列号的需求。
运维区别:CRL 回答的是证书是否被吊销。而目录驱动的认证可以回答该身份当前是否被授权使用网络。
Purple 通过与 Entra ID 和 Google Workspace 等目录集成,提供托管的 RADIUS 和基于证书的企业 WiFi 控制。如果企业希望将身份状态连接到 802.1X 认证,而又不想自行维护每个本地 RADIUS 和吊销组件,那么其 RADIUS-as-a-Service 产品 会是一个很好的选择。
这并不能让 PKI 生命周期工作凭空消失。在架构有要求的地方,证书仍然需要进行签发、更新、信任链管理和吊销检查。然而,它确实消除了员工离职流程中的手动瓶颈。服务台可以通过已建立的目录工作流禁用身份,而网络认证层则在下一次访问决策时应用该状态。
企业 WiFi 运维最佳实践
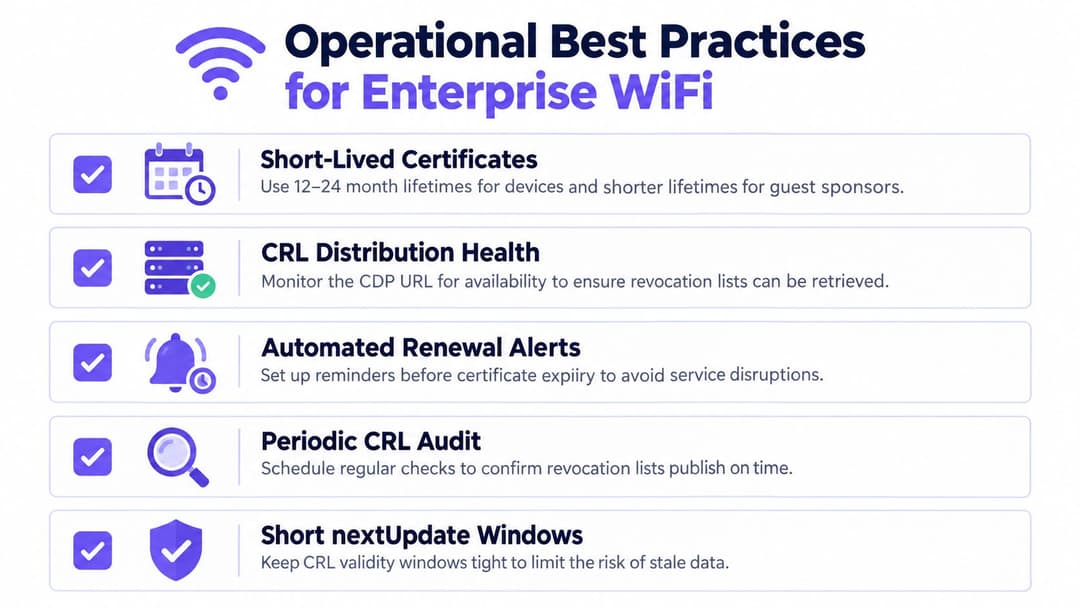
可靠的撤销设计结合了密码控制与日常的操作规范。首先从证书生命周期开始。对于托管的 WiFi 设备,在提供的部署指南中,12 到 24 个月的证书生命周期是一个常见的操作参考,但正确的选择取决于设备所有权、更新能力以及私钥泄露可能造成的损害。访客赞助证书通常应具有较短的生命周期,因为其访问上下文变化得更频繁。
将更新融入设备生命周期
使用 SCEP、MDM 平台或其他自动化注册路径在证书过期前进行更新。手动更新在试点阶段可行,但在分布式资产中会变得脆弱。请在休眠的笔记本电脑、远程设备、重装系统的设备以及近期未连接到公司网络的设备上测试更新。
从 RADIUS 和控制器所使用的相同网络路径监控 CRL 分发点。检查可达性、签名有效性、颁发者身份和 nextUpdate,而不仅仅是网页请求是否返回内容。一个可达但已过期的 CRL 仍然属于失效的吊销控制。
保持 RADIUS 端整洁
RADIUS 服务器证书需要具备当前的有效期、可信的颁发链以及不依赖于最后一刻维护窗口的更新流程。请审查服务器、控制器和托管客户端上的信任存储,以免旧的 CA 证书在不同站点之间导致不一致的判定结果。
使用值班工程师能够理解的语言来记录撤销操作手册:
- 识别凭据:记录用户、设备、证书序列号和颁发 CA。
- 禁用身份:执行已批准的目录或人力资源离职操作。
- 在需要时撤销:更新 CA 状态并确认发布。
- 刷新信赖方:在支持的情况下强制或计划进行 CRL 获取。
- 测试拒绝情况:尝试使用受影响的凭据进行身份验证并保留结果。
将人力资源触发机制与目录变更保持同步。如果服务台必须等待单独的 PKI 工单,网络可能会继续信任组织已标记为停用的身份。自动化的配置和更新可以减少这种不匹配,而记录在案的手动路径对于设备丢失、被盗以及怀疑密钥泄露的情况仍然至关重要。
对于无密码的员工访问,请查看这些控制措施如何与 WPA-Enterprise 部署 相配合,包括证书注册、RADIUS 验证和离职所有权管理。
常见吊销问题排查
大多数 CRL 事件可分为三类:验证器拥有旧信息、无法找到正确的发布点,或者吊销存储库变得难以运行。应当诊断决策路径,而不是一开始就重新颁发证书。
过期的本地缓存
RADIUS 服务器或控制器可能仍保留着早于撤销时间发生的 CRL。请确认 CRL 的 thisUpdate 和 nextUpdate 字段,验证其针对签发 CA 的签名,并检查认证服务器上的缓存副本。将客户端提供的序列号与新发布的 CRL 中的条目进行对比。
立竿见影的解决方法是强制刷新 CRL (如果平台支持),然后使用受影响的证书重复进行认证测试。如果缓存持续返回旧数据,请检查代理行为、分发点缓存以及验证器的刷新策略。
缺失的分发点
读取已颁发证书的 CDP 和 AIA 扩展。CDP 会告知依赖方在哪里可以找到吊销信息,而 AIA 则可以帮助其识别链验证所需的颁发者信息。请确认该 URL 正确无误,可从 RADIUS 网络访问,并且正在提供由预期颁发者签名的 CRL。
如果 CA 模板包含错误的路径,请纠正模板并重新颁发替代证书。仅更新终端并不能修复已经包含不可用分发点的证书。
难以管理的吊销列表库
旧条目可能会使管理复杂化并增加处理工作量。仅在符合 CA 保留策略的情况下,且在考虑了相关证书生命周期和审计要求之后,才能修剪条目。切勿仅因为事件工单已关闭就删除序列号。
英国的策略示例说明了为什么必须在本地定义“最新”。一些英国权威机构要求每日更新,而国家 CVCA 策略则要求在吊销证书后 72 小时内发布,并设置了最长 90 天的颁发周期。请将这些视为策略底线,而不是接受陈旧企业数据的许可。
证书分析工具有助于检查签发者、有效期、CDP 以及证书链详情。Purple 的 SSL 证书检查器 是检查证书健康状况的一个选择,而目录驱动的执行可以避免在员工离职时完全依赖有延迟的 CRL 刷新。
本周落实要点
将撤销工作转化为指派的任务,而不仅仅是策略中的一个段落。将这些操作放入下一个变更窗口,并为每个操作指定负责人。
- PKI 团队,审计证书路径:清点每一个 WiFi 客户端证书模板、颁发 CA、CDP 以及 RADIUS 信任关系。确认从每个身份验证站点都可以访问每个分发点。
- PKI 和终端团队,设置合理的有效期:在设备更新流程支持的情况下,将 WiFi 客户端证书的有效期缩短至 12 个月或更短。较短的有效期可以减少对紧急吊销的依赖,但这只有在更新流程已实现自动化并经过测试的情况下才有效。
- 终端团队,自动更新:使用 MDM 或 SCEP 进行证书的注册和更新,无需人工干预。在设备重建、长期离线和更改用户后测试该流程。
- 服务台和身份团队,将离职流程与拒绝访问相关联:使 HR 或服务台的停用状态流直接进入 WiFi 身份验证所使用的目录控制中。验证已禁用的身份无法建立新的 802.1X 会话。
- 网络团队,监控吊销依赖关系:对不可用的分发点、过期的 CRL、无效的签名以及失败的状态检查进行告警。订阅 CA 变更通知,以免发布变更在未被注意的情况下降低身份验证的质量。
在接下来的评审期间衡量两个结果。第一,记录目录禁用事件与终止或拒绝新 WiFi 会话之间的延迟。第二,衡量有多少 RADIUS 身份验证完成了成功的 CRL 检查,而不是继续通过软失败路径。这些衡量标准可以告诉您该设计在面临压力时是否有效,而不仅仅是证书在电子表格中看起来是否正确。
如果您的团队希望在保持基于身份的企业级WiFi的同时减少手动PKI管理,Purple可以提供受管理的证书级认证、连接到目录的访问决策以及支持吊销检查的RADIUS服务。请访问 Purple,以评估其方法如何适配您的WiFi注销和证书生命周期工作流。


