एक मेहमान सोमवार की शाम यूके के एक होटल में पहुँचता है, सामान रखता है, और परिवार से वही अनुमानित प्रश्न सुनता है: "WiFi पासवर्ड क्या है?" रिसेप्शन कार्ड पर लिखा कोड धुंधला है, लॉबी एक्सेस पॉइंट आने वाले मेहमानों से ओवरलोड है, और बेडरूम में कनेक्शन इतना कमजोर है कि वीडियो कॉल अविश्वसनीय हो जाती है।
फ्रंट डेस्क को एक लॉगिन समस्या दिखाई देती है। नेटवर्क टीम को भीड़भरे नेटवर्क की समस्या दिखती है। सुरक्षा टीम को गैर-प्रबंधित डिवाइस परिचालन बुनियादी ढांचे के पास आते दिखते हैं। तीनों एक ही सेवा को देख रहे हैं, लेकिन किसी के पास पूर्ण परिचालन मॉडल नहीं है।
होटल गेस्ट WiFi केवल एक तेज इंटरनेट कनेक्शन वाला SSID नहीं है। यह एक प्रबंधित सेवा है जिसे लोगों को प्रमाणित करना, डिवाइस को अलग करना, चरम मांग को संभालना, कर्मचारियों और ठेकेदारों का समर्थन करना और यह प्रमाण प्रदान करना होगा कि अतिथियों को वह सेवा मिल रही है जिसका उनसे वादा किया गया था। 1,000 से अधिक उपभोक्ताओं और 100 होटल व्यवसायियों के 2016 के UK सर्वेक्षण में पाया गया कि Hotel Designs के सर्वेक्षण कवरेज के अनुसार, 72% अतिथियों ने WiFi को होटल की उन सेवाओं में से एक बताया जिसकी उन्होंने सबसे अधिक मांग की थी, जबकि 65% को अपने प्रवास के दौरान 3G या 4G मोबाइल कनेक्शन पर निर्भर होना पड़ा था।
यह मार्गदर्शिका ऑपरेटरों को नेटवर्क सेगमेंट को डिज़ाइन करने, प्रमाणीकरण मॉडल चुनने, एक इंटीग्रेटर को संक्षिप्त विवरण देने और कंट्रोलर डैशबोर्ड पर निर्भर रहने के बजाय मेहमान के दृष्टिकोण से गुणवत्ता मापने का एक व्यावहारिक तरीका प्रदान करती है।
सोमवार की शाम को होटल का गेस्ट WiFi अभी भी क्यों खराब हो जाता है
विफलता किसी के शिकायत लेकर रिसेप्शन तक पहुंचने से पहले ही शुरू हो जाती है। कर्मचारी आने वाले अतिथियों की प्रक्रिया पूरी करते हैं, परिवार कई फोन और टैबलेट जोड़ते हैं, व्यावसायिक यात्री लैपटॉप खोलते हैं, और अपने कमरों में मौजूद अतिथि वीडियो स्ट्रीम करते हैं या कॉल में शामिल होते हैं। एक्सेस पॉइंट ऑनलाइन रह सकते हैं, फाइबर सर्किट में अतिरिक्त क्षमता हो सकती है, और मॉनिटरिंग हरा संकेत दिखा सकती है। फिर भी अतिथियों को धीमे प्रमाणीकरण, टूटे हुए सत्र और नेटवर्क-विहीन क्षेत्रों (डेड स्पॉट्स) का सामना करना पड़ता है।
सामान्य कारण पहचान, रेडियो डिज़ाइन और सेवा संचालन में छिपे होते हैं। कार्ड पर प्रिंट किया गया साझा पासवर्ड होटल को इस बात पर बहुत कम नियंत्रण देता है कि कौन कनेक्टेड है या एक्सेस कब समाप्त होता है। Captive Portal कुछ डिवाइस पर धीमे लोड हो सकता है। कमरों की कवरेज रेडियो व्यवहार के बजाय फ़्लोर प्लान का पालन कर सकती है, जिससे लिफ्ट के पास तो उपयोग योग्य सिग्नल मिलता है लेकिन एक मजबूत दीवार के पीछे कमजोर कनेक्शन रहता है। इसके बाद रिसेप्शन सेवा को ठीक करने के बजाय पूरी शाम पासवर्ड दोहराने में बिता देता है।
व्यावहारिक नियम: यदि कर्मचारी केवल यह साबित कर सकते हैं कि SSID ब्रॉडकास्ट हो रहा है, तो वे यह साबित नहीं कर सकते कि होटल गेस्ट WiFi काम कर रहा है।
ऐतिहासिक साक्ष्य बताते हैं कि यह एक सेवा संबंधी समस्या क्यों है। पहले उद्धृत किए गए यूके के सर्वेक्षण में, बार-बार अनुरोध की जाने वाली होटल सेवाओं में इस्त्री या इस्त्री बोर्ड और चाय या कॉफी सुविधाओं की तुलना में WiFi को उच्च स्थान दिया गया था। कई मेहमानों को ठहरने के दौरान अभी भी मोबाइल डेटा का उपयोग करना पड़ा। होटल प्रबंधकों ने गति और कनेक्शन के टूटने को मेहमानों से जुड़ी प्रमुख समस्याओं के रूप में पहचाना, जो किसी एक ब्रॉडबैंड खराबी के बजाय संयुक्त क्षमता, कवरेज और विश्वसनीयता की विफलताओं की ओर इशारा करता है। ये निष्कर्ष कनेक्टेड होटल उपकरणों पर Hotel Designs की रिपोर्ट में दिखाई देते हैं।
संपत्ति के माध्यम से मेहमान के मार्ग से सेवा को मापें: चेक-इन के समय सफल ऑनबोर्डिंग, बेडरूम में विश्वसनीय एक्सेस, रेस्तरां और मीटिंग रूम में उपयोग योग्य प्रदर्शन, और एक्सेस पॉइंट्स के बीच आते-जाते समय निरंतरता। प्रतिनिधि डिवाइसों के साथ उन यात्राओं का परीक्षण करें, फिर परिणामों की तुलना शिकायतों और सहायता कॉलों से करें।
नेटवर्क को आगंतुकों को PMS, EPOS, भुगतान टर्मिनलों, CCTV, भवन प्रणालियों और कर्मचारियों के डिवाइसों से भी अलग करना चाहिए। गेस्ट कनेक्टिविटी, पहचान, विभाजन और माप एक परिचालन मॉडल के अंतर्गत आते हैं। इस प्रकार एक ऑपरेटर केवल कंट्रोलर लॉग पर भरोसा करने के बजाय मेहमान के दृष्टिकोण से गुणवत्ता साबित करता है।
होटल गेस्ट WiFi वास्तव में क्या है
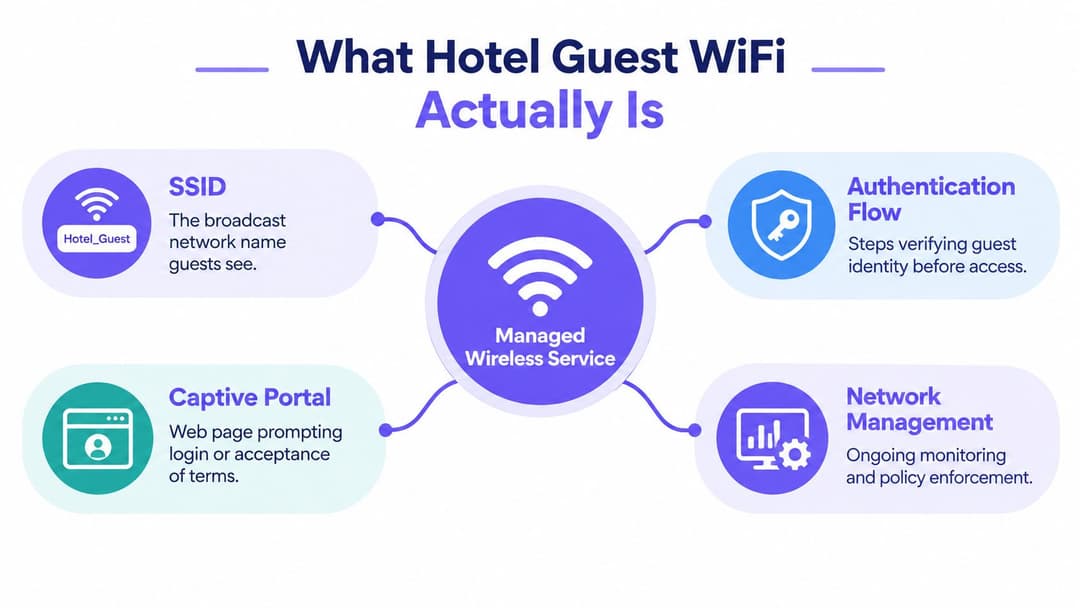
होटल गेस्ट WiFi एक प्रबंधित वायरलेस सेवा है, केवल एक प्रसारण नेटवर्क नहीं। यह आगंतुक को दिखने वाले SSID, एक्सेस को सत्यापित या पंजीकृत करने वाली प्रक्रिया, डिवाइस की पहुँच सीमा निर्धारित करने वाली नीति, ट्रैफ़िक ले जाने वाले इंटरनेट गेटवे, और सेवा का समर्थन करने के लिए आवश्यक निगरानी को जोड़ता है।
एक सही डिज़ाइन संपत्ति को साझा करने वाले दर्शकों को अलग करने के साथ शुरू होता है:
- अतिथियों को अप्रबंधित उपकरणों से सरल, समय-सीमित इंटरनेट एक्सेस की आवश्यकता होती है।
- कर्मचारियों को स्वीकृत व्यावसायिक सेवाओं के लिए पहचान-आधारित एक्सेस की आवश्यकता होती है, जिसमें उनके रोजगार या भूमिका में बदलाव होने पर एक्सेस हटा दिया जाता है।
- ठेकेदारों को एक परिभाषित कार्य या अवधि के लिए नियंत्रित, लेखापरीक्षण योग्य (auditable) एक्सेस की आवश्यकता होती है।
- IoT और बैक-ऑफ-हाउस उपकरणों को ताले, थर्मोस्टैट्स, लाइटिंग, कैमरे और अन्य परिचालन प्रणालियों के लिए सीमित कनेक्टिविटी की आवश्यकता होती है।
यह अंतर महत्वपूर्ण है क्योंकि इन समूहों के जोखिम और सहायता आवश्यकताएं अलग-अलग हैं। एक गेस्ट SSID कर्मचारियों के प्रिंटर, प्रबंधन इंटरफ़ेस या भुगतान वातावरण तक पहुँचने का आसान रास्ता नहीं बनना चाहिए। कर्मचारियों के क्रेडेंशियल का पुनः उपयोग किसी थर्मोस्टेट या ठेकेदार के लैपटॉप के लिए नहीं किया जाना चाहिए।
सेवा घटक
दृश्यमान नेटवर्क नाम केवल एक प्रवेश बिंदु है। इसके पीछे एक प्रमाणीकरण प्रवाह काम करता है, जो Captive Portal, वाउचर, कमरे-विशिष्ट कोड, या पासवर्ड-रहित एंटरप्राइज ऑनबोर्डिंग का उपयोग कर सकता है। गेटवे एक्सेस नीतियों, दर सीमाओं, दुरुपयोग नियंत्रण, सत्र समाप्ति और लॉगिंग को लागू करता है। WLAN कंट्रोलर या क्लाउड प्लेटफॉर्म रेडियो कॉन्फ़िगरेशन, क्लाइंट आइसोलेशन, रोमिंग सहायता और परिचालन टेलीमेट्री को संभालता है।
इस सेवा को इन-रूम एंटरटेनमेंट, सेल्यूलर कवरेज या मोबाइल नेटवर्क ऑफलोड के साथ भ्रमित न करें। एक IPTV सिस्टम समान केबलिंग का उपयोग कर सकता है लेकिन उसका ट्रैफ़िक प्रोफ़ाइल और सुरक्षा सीमा अलग होती है। एक वितरित एंटीना सिस्टम सेल्यूलर पहुंच में सुधार करता है, लेकिन यह होटल द्वारा प्रबंधित इंटरनेट एक्सेस प्रदान नहीं करता है। होटल गेस्ट WiFi विज़िटर-फेसिंग सेवा लेयर है जो संपत्ति के आंतरिक सिस्टम को अलग रखते हुए व्यक्तिगत डिवाइस को इंटरनेट से जोड़ती है।
ऑपरेटर आमतौर पर एक प्रबंधित आतिथ्य सेवा, किसी इंटीग्रेटर के साथ सह-प्रबंधित परिनियोजन, या इन-हाउस स्टैक चुनते हैं। डिलीवरी मॉडल बदल सकता है, लेकिन दो निर्णय केंद्रीय रहते हैं: अतिथि कैसे प्रमाणीकृत होते हैं और नेटवर्क उन्हें कैसे अलग करता है।
चुनें कि मेहमान ऑनलाइन कैसे जुड़ते हैं
ऑथेंटिकेशन वह जगह है जहाँ कई होटल डिप्लॉयमेंट नियंत्रण के बजाय सुविधा को चुनते हैं। एक साझा पासवर्ड प्रिंट करना आसान है, लेकिन यह संपत्ति के बाहर जल्दी फैल जाता है और ऑपरेटर को कोई सार्थक पहचान या लाइफसाइकल नियंत्रण नहीं देता है। एक वाउचर या Captive Portal ट्रैसेबिलिटी में सुधार करता है, फिर भी यदि पेज धीमा है, कोड अप्रत्याशित रूप से समाप्त हो जाता है, या गेस्ट के पास कई डिवाइस हैं, तो यह बाधा उत्पन्न करता है।
एक प्रति-कमरा क्रेडेंशियल अधिक नियंत्रित होता है, लेकिन यह अभी भी कई डिवाइस ले जाने वाले परिवारों, समूहों और व्यावसायिक यात्रियों के लिए काम बढ़ाता है। यह स्टाफ को खाता रिकवरी और कमरे के बदलावों को संभालने के लिए भी छोड़ देता है। गेस्ट अनुभव विशेष रूप से तब खराब हो जाता है जब डिवाइस SSID में शामिल हो जाता है लेकिन पोर्टल रीडायरेक्ट पूरा नहीं कर पाता है।
नए निर्माणों और पर्याप्त रिफ़िट के लिए सबसे मजबूत विकल्प Passpoint या OpenRoaming के माध्यम से पासवर्ड रहित ऑनबोर्डिंग है, जहां संपत्ति और गेस्ट डिवाइस इसका समर्थन करते हैं। ये दृष्टिकोण विज़िटर को हर डिवाइस में साझा कुंजी टाइप करने के लिए कहे बिना स्वचालित खोज और एंटरप्राइज-ग्रेड एन्क्रिप्टेड एक्सेस प्रदान कर सकते हैं। वॉक-इन गेस्ट अभी भी एक हल्के स्प्लैश पेज का उपयोग कर सकते हैं, जबकि लौटने वाले गेस्ट या लॉयल्टी सदस्यों को कम घर्षण वाला मार्ग मिलता है।
एक व्यावहारिक विकल्प इस प्रकार दिखता है:
| दृष्टिकोण | अतिथि अनुभव | सुरक्षा स्थिति | किसके लिए सबसे उपयुक्त |
|---|---|---|---|
| साझा पासवर्ड और Captive Portal | परिचित, लेकिन मैन्युअल और साझा करने में आसान | कमजोर पहचान नियंत्रण जब तक कि मजबूत अलगाव के साथ जोड़ा न गया हो | सीमित एकीकरण आवश्यकताओं वाली छोटी संपत्तियां |
| वाउचर या प्रति-कमरा क्रेडेंशियल | अधिक ट्रैसेबल, लेकिन अतिथियों को सभी डिवाइस में कोड प्रबंधित करने होते हैं | बेहतर जीवनचक्र नियंत्रण, फिर भी पोर्टल सुरक्षा पर निर्भर | अवकाश संपत्तियां और छोटी अवधि का ठहराव |
| Passpoint या OpenRoaming | ऑनबोर्डिंग के बाद स्वचालित कनेक्शन, बार-बार टाइप करने की कम आवश्यकता | संगत डिवाइस पर एंटरप्राइज-स्तरीय एन्क्रिप्शन और पहचान-आधारित पहुंच | व्यावसायिक होटल, लॉयल्टी प्रोग्राम और नए परिनियोजन |
| पासवर्ड-रहित ईमेल या पहचान लॉगिन | कई वॉक-इन अतिथियों के लिए सरल, सहमति प्राप्त डेटा कैप्चर का अवसर | साझा पासवर्ड की तुलना में अधिक जवाबदेही, बशर्ते डेटा संग्रह सीमित हो | अवकाश-प्रधान संपत्तियां और मिश्रित आगंतुक आबादी |
यूके के अतिथियों की लॉगिन में होने वाली परेशानी को सहन करने की क्षमता बहुत कम है। 2016 के एक अध्ययन के अनुसार 65% होटल अतिथि लॉग ऑन करने के लिए सात मिनट से अधिक प्रतीक्षा नहीं करेंगे, और एक-चौथाई ने कहा कि वे मुफ़्त WiFi के बिना किसी होटल में रहने से इनकार कर देंगे, जैसा कि Fox News द्वारा रिपोर्ट किए गए अध्ययन में बताया गया है। ये आंकड़े पुराने हैं, लेकिन परिचालन से जुड़ा सबक अभी भी स्पष्ट है: प्रमाणीकरण ठहराव का ही एक हिस्सा है, न कि प्रशासनिक स्तर पर बाद में सोचा गया कोई विचार।
एक Captive Portal केवल एक एक्सेस वर्कफ़्लो है। यह नेटवर्क एन्क्रिप्शन, सेगमेंटेशन या पहचान प्रबंधन का विकल्प नहीं है।
साझा पासवर्ड का उपयोग केवल तभी करें जब संपत्ति इसकी सीमाओं को स्वीकार करती हो और इसके आसपास मजबूत क्लाइंट आइसोलेशन और फ़ायरवॉल नीति हो। पूर्ण सेवा या व्यवसाय-उन्मुख होटल के लिए, Passpoint या OpenRoaming के साथ शुरुआत करें और एक सरल फ़ॉलबैक बनाए रखें। अवकाश-प्रधान संपत्ति के लिए, वैकल्पिक लॉयल्टी या CRM चरण के साथ पासवर्ड-रहित ईमेल एक्सेस को जोड़ें, केवल बुनियादी कनेक्टिविटी के लिए कभी भी मार्केटिंग सहमति हेतु बाध्य न करें।
सेगमेंटेशन के इर्द-गिर्द नेटवर्क डिज़ाइन करना
सेग्मेंटेशन मुख्य आर्किटेक्चर है। गेस्ट नेटवर्क को होटल LAN का एक अनुकूल विस्तार नहीं, बल्कि एक अविश्वसनीय सार्वजनिक नेटवर्क माना जाना चाहिए। यूके नेशनल साइबर सिक्योरिटी सेंटर का मार्गदर्शन बताता है कि सार्वजनिक WiFi, जिसमें होटल नेटवर्क शामिल हैं, निजी WPA2-संरक्षित नेटवर्क की तुलना में कम सुरक्षित है और परिचालन प्रणालियों से स्पष्ट अलगाव की सिफारिश करता है।
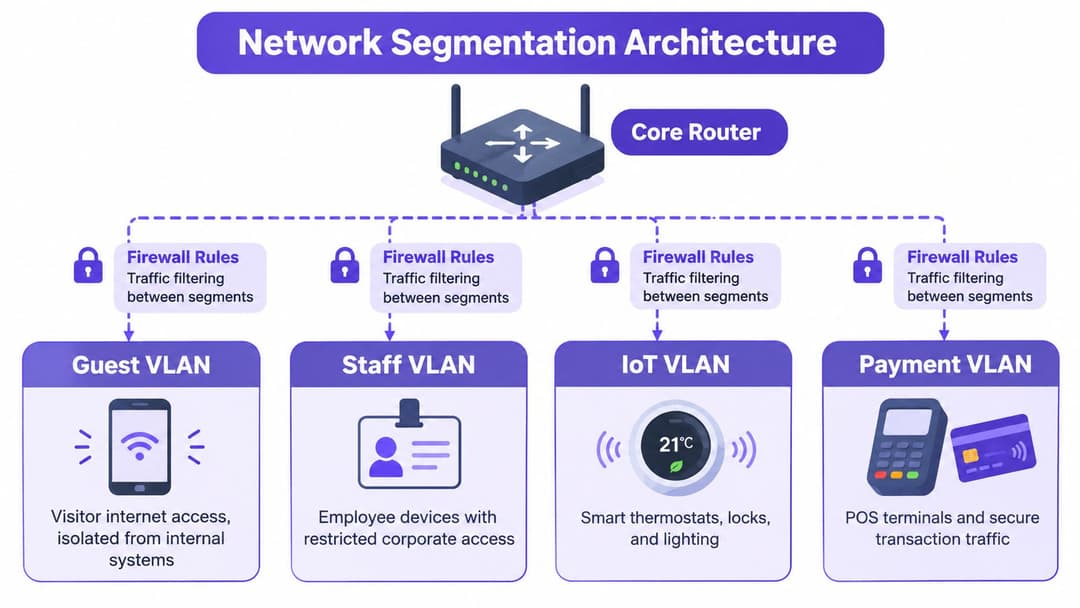
अलग VLANs या समकक्ष डोमेन के आसपास नीति बनाएं:
- गेस्ट VLAN: केवल इंटरनेट एक्सेस, क्लाइंट-टू-क्लाइंट ब्लॉकिंग के साथ और आंतरिक निजी एड्रेस स्पेस के लिए कोई रूट नहीं।
- स्टाफ VLAN: स्वीकृत कॉर्पोरेट सेवाओं और प्रबंधन टूल के लिए पहचान-नियंत्रित एक्सेस।
- IoT VLAN: ताले, थर्मोस्टैट्स, सेंसर, लाइटिंग और अन्य प्रणालियों के लिए सीमित डिवाइस-विशिष्ट अनुमतियां।
- पेमेंट VLAN: EPOS और ट्रांजेक्शन प्रणालियों के लिए प्रतिबंधित ट्रैफ़िक, गेस्ट नेटवर्क पर कोई निर्भरता नहीं।
फ़ायरवॉल को गेस्ट सेगमेंट को स्वीकृत सेवाओं के माध्यम से DHCP प्राप्त करने और DNS रिज़ॉल्व करने, प्रमाणीकरण पोर्टल तक पहुँचने और सार्वजनिक इंटरनेट तक पहुँचने की अनुमति देनी चाहिए। इसे PMS सर्वर, EPOS टर्मिनल, CCTV, स्विच, वायरलेस कंट्रोलर, प्रिंटर, प्रशासन इंटरफ़ेस और अन्य निजी श्रेणियों तक पहुँच को अस्वीकार करना चाहिए। वायरलेस कंट्रोलर पर प्रति-क्लाइंट पृथक्करण एक गेस्ट डिवाइस को दूसरे के साथ सीधे संचार करने से रोककर एक और सीमा जोड़ता है।
केवल गेस्ट SSID ही आगंतुकों के लिए व्यापक रूप से दिखाई देना चाहिए। कर्मचारियों और परिचालन SSID को छिपाने और सुरक्षित मानने के बजाय, भूमिका, डिवाइस पहचान या प्रमाण पत्र द्वारा प्रतिबंधित किया जाना चाहिए। छिपे हुए नेटवर्क नाम कोई सार्थक सुरक्षा सीमा प्रदान नहीं करते हैं।
डिनाई नियमों को साबित करें
सत्यापन चरण जिसे कई टीमें छोड़ देती हैं, वह यह परीक्षण करना है कि गेस्ट नेटवर्क क्या नहीं कर सकता है। एक साधारण गेस्ट डिवाइस से परीक्षण करें और परिणाम रिकॉर्ड करें:
- आंतरिक निजी एड्रेस रेंज तक पहुँचने का प्रयास करें।
- वायरलेस, स्विच, DNS, और DHCP प्रशासन सेवाओं तक पहुँचने का प्रयास करें।
- प्रिंटर, CCTV, PMS, और भुगतान सबनेट का परीक्षण करें।
- पुष्टि करें कि गेस्ट डिवाइस लैटरल रूप से संचार नहीं कर सकते हैं।
- नियंत्रक, फ़ायरवॉल, और गेटवे परिवर्तनों के बाद परीक्षण दोहराएं।
एक हरा डैशबोर्ड आइसोलेशन साबित नहीं करता है। एक प्रलेखित डिनाई-रूल परीक्षण करता है। इसका परिणाम एक दोहराने योग्य नियंत्रण होना चाहिए जिसे नेटवर्क टीमें बदलावों के बाद चला सकें और ऑडिटर, बीमाकर्ता या होटल मालिक को दिखा सकें।
UK के होटलों के लिए सुरक्षा और अनुपालन अनिवार्यताएं
एक सुरक्षित होटल गेस्ट WiFi डिज़ाइन इंटरनेट एक्सेस शुरू होने से पहले ही प्रारंभ हो जाता है। यूके सरकार के वायरलेस नेटवर्क सुरक्षा मानक के अनुसार अतिथि उपयोगकर्ताओं को एक्सेस प्राप्त करने से पहले प्रमाणित होना आवश्यक है, इसलिए एक संपत्ति को अप्रतिबंधित फ़ॉरवर्डिंग की अनुमति देने और बाद में मेहमानों से शर्तों को स्वीकार करने के लिए कहने के बजाय नेटवर्क एज पर प्रमाणीकरण लागू करना चाहिए।
वह आवश्यकता Captive Portal, वाउचर फ्लो, या Passpoint-शैली ऑनबोर्डिंग पर मैप हो सकती है। प्रवर्तन बिंदु की तुलना में तंत्र कम मायने रखता है। जब तक पहुंच नीति पूरी नहीं हो जाती, तब तक अनऑथेंटिकेटेड क्लाइंट्स को DHCP, DNS, पोर्टल और स्वीकृत प्रमाणीकरण सेवाओं तक ही सीमित रखा जाना चाहिए।
यूके सरकार का मानक भी न्यूनतम-विशेषाधिकार (least-privilege) डिज़ाइन का समर्थन करता है। अतिथि ट्रैफ़िक को कर्मचारियों, IoT और भुगतान प्रणालियों से अलग रखा जाना चाहिए, जबकि प्रमाणीकरण से जुड़े रिकॉर्ड को एक स्पष्ट उद्देश्य तक सीमित होना चाहिए और UK GDPR सिद्धांतों के तहत शासित होना चाहिए। केवल वही एकत्र करें जो सेवा के लिए आवश्यक है, प्रतिधारण अवधि परिभाषित करें, रिकॉर्ड तक पहुंच की सुरक्षा करें, और अतिथियों को सरल भाषा में इसका उद्देश्य समझाएं। ऑपरेटर समीक्षा को व्यवस्थित करने के लिए इस अतिथि WiFi अनुपालन चेकलिस्ट का उपयोग कर सकते हैं।
एन्क्रिप्शन को सावधानीपूर्वक संभालने की आवश्यकता है। NCSC कमजोर विरासत वायरलेस एन्क्रिप्शन के बजाय समर्थित होने पर AES-CCMP की सिफारिश करता है, लेकिन साझा वायरलेस नेटवर्क पर एन्क्रिप्शन हर एप्लिकेशन को स्वचालित रूप से सुरक्षित नहीं करता है। गेस्ट को अभी भी HTTPS और संवेदनशील व्यावसायिक गतिविधि के लिए मोबाइल कनेक्शन या VPN पर भरोसा करना चाहिए। संपत्ति को कभी भी यह संकेत नहीं देना चाहिए कि उसके SSID से जुड़ने से बैंकिंग, प्रशासन या गोपनीय कार्य जोखिम-मुक्त हो जाता है।
व्यापक डेटा उल्लंघन का माहौल लापरवाही से ऑनबोर्डिंग करने को एक जोखिम भरा सौदा बनाता है। यूके सरकार के साइबर सुरक्षा उल्लंघन सर्वेक्षण 2025/26 में पाया गया कि 43% यूके व्यवसायों ने पिछले 12 महीनों में एक साइबर उल्लंघन या हमले का अनुभव किया, जबकि 38% घटनाओं में फ़िशिंग देखी गई, जैसा कि Purple की होटल WiFi सुरक्षा समीक्षा में रिपोर्ट किया गया है। होटल टीमों को यह मानकर चलना चाहिए कि अतिथि नेटवर्क पर अप्रबंधित और संभावित रूप से संक्रमित डिवाइस लाते हैं।
एक ऑडिटर या बीमाकर्ता को यह देखने में सक्षम होना चाहिए:
- एक नेटवर्क आरेख जो अतिथि, कर्मचारी, IoT और भुगतान सीमाओं को दर्शाता है।
- फ़ायरवॉल नीति साक्ष्य जो अस्वीकृत आंतरिक पहुँच और स्वीकृत अतिथि सेवाओं को कवर करता है।
- प्रमाणीकरण रिकॉर्ड जिनमें उद्देश्य, अवधारण और पहुँच नियंत्रण दस्तावेज़ित हैं।
- वायरलेस कॉन्फ़िगरेशन जो मजबूत एन्क्रिप्शन और क्लाइंट अलगाव को दर्शाता है।
- परीक्षण परिणाम जो साबित करते हैं कि अतिथि उपकरण परिचालन प्रणालियों तक नहीं पहुँच सकते।
- एक घटना प्रक्रिया जो दुरुपयोग, क्रेडेंशियल से समझौते, अनधिकृत एक्सेस पॉइंट और संदिग्ध उल्लंघनों के लिए है।
किसी असुरक्षित LAN में पोर्टल जोड़कर सुरक्षा प्राप्त नहीं की जाती है। यह पहुँच से पहले पहचान और नीति को लागू करने, और फिर यह साबित करने से आती है कि सीमाएँ सुरक्षित हैं।
कैपेसिटी प्लानिंग जो अप्रत्याशित शिकायतों को रोकती है
तेज फाइबर एक कमजोर बेडरूम सिग्नल, ओवरलोडेड रेडियो, या रोमिंग से इंकार करने वाले क्लाइंट को ठीक नहीं करेगा। क्षमता योजना में बैकहॉल, रेडियो घनत्व, प्रमाणीकरण प्रदर्शन, और गतिशीलता को अलग किया जाना चाहिए। किसी संपत्ति के पास पर्याप्त इंटरनेट सेवा हो सकती है और फिर भी वह गलियारे या मीटिंग रूम में खराब कनेक्शन दे सकती है।
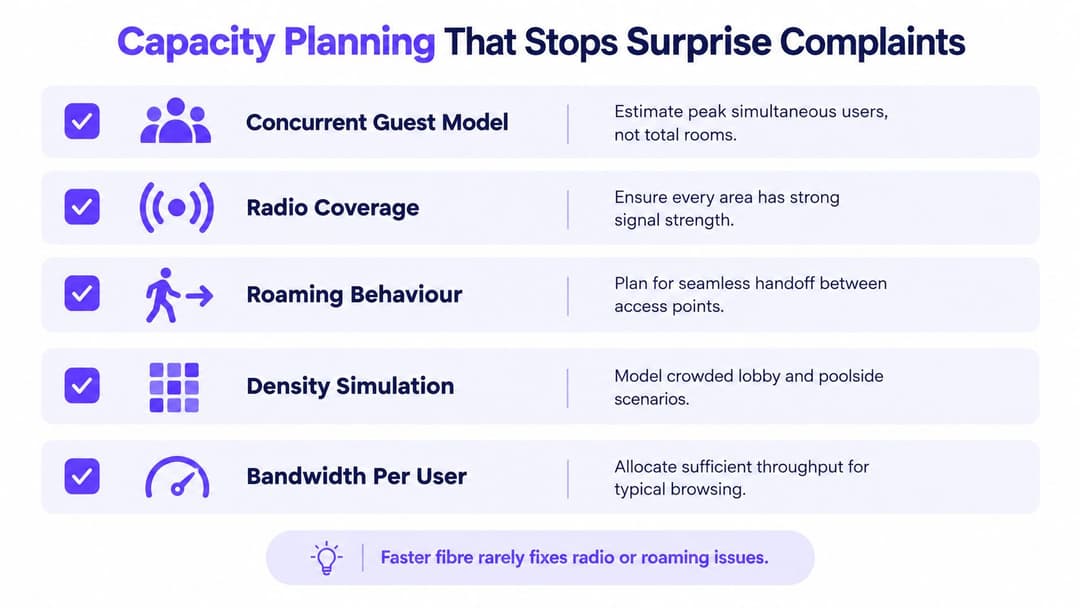
एक समवर्ती-उपयोगकर्ता (concurrent-user) मॉडल से शुरुआत करें, न कि बेडरूम की संख्या से। इसका अनुमान लगाएं कि सबसे व्यस्त अवधि के दौरान कितने गेस्ट ऑनलाइन होंगे, उनके पास कितने डिवाइस हैं, और बेडरूम, लॉबी, रेस्तरां, मीटिंग स्पेस, पूल और कार पार्क के बीच उपयोग कैसे बदलता है। फिर एक्सेस प्वाइंट एयरटाइम, चैनल रीयूज़, स्विच अपलिंक्स, कंट्रोलर सीमाओं और उपलब्ध बैकहॉल हेडरूम के साथ मॉडल की तुलना करें।
रेडियो योजना भी समान ध्यान देने योग्य है। एक दालान एक्सेस पॉइंट ड्राइंग पर कुशल लग सकता है, लेकिन दीवारें, दरवाजे, दर्पण, लिफ्ट और निर्माण सामग्री परिणाम बदल देती है। वास्तविक कमरों और सार्वजनिक क्षेत्रों का परीक्षण करें। यह मानने के बजाय कि एक्सेस पॉइंट के पास एक मजबूत रीडिंग पूरे क्षेत्र का प्रतिनिधित्व करती है, सिग्नल गुणवत्ता, हस्तक्षेप, क्लाइंट वितरण और कवरेज के किनारे पर प्रदर्शन को मापें।
रोमिंग के कारण एक अलग प्रकार की शिकायतें उत्पन्न होती हैं। 802.11 k, r, और v क्षमताएं संगत डिवाइसों को उपयुक्त एक्सेस पॉइंट्स खोजने और उनके बीच स्थानांतरित होने में मदद कर सकती हैं, लेकिन वे हर क्लाइंट को सही ढंग से व्यवहार करने के लिए बाध्य नहीं कर सकती हैं। स्टिकी क्लाइंट किसी दूरस्थ रेडियो से जुड़े रह सकते हैं, जिससे मेहमानों द्वारा बताई गई ड्रॉपआउट की समस्या होती है, भले ही नेटवर्क तकनीकी रूप से उपलब्ध बना रहे।
रिपोर्ट करें कि मेहमान क्या अनुभव करते हैं
नियंत्रक की क्लाइंट संख्या कोई सेवा-स्तर की रिपोर्ट नहीं होती है। कनेक्शन प्रयास से लेकर उपयोगी इंटरनेट तक की यात्रा को ट्रैक करें:
- कनेक्ट होने का समय: किसी उपकरण को प्रमाणीकृत स्थिति तक पहुँचने में कितना समय लगता है।
- प्रमाणीकरण सफलता दर: लॉगिन प्रयास कहाँ और कब विफल होते हैं।
- माध्यिका और सबसे खराब स्थिति का थ्रूपुट: केवल संपत्ति-व्यापी नहीं, बल्कि ज़ोन के अनुसार रिपोर्ट करें।
- विलंबता और पैकेट हानि: विशेष रूप से बैठक कक्षों और व्यावसायिक क्षेत्रों में।
- सत्र में व्यवधान: हैंडऑफ़, रेडियो, गेटवे और प्रमाणीकरण पैटर्न की पहचान करें।
- उपकरण और स्थान संबंधी अंतर: पुराने उपकरणों को प्रभावित करने वाली विफलताओं को व्यापक कवरेज त्रुटियों से अलग करें।
प्रारंभिक डिज़ाइन के लिए एक इनपुट के रूप में Purple के एक्सेस प्वाइंट कैलकुलेटर का उपयोग करें, फिर ऑन-साइट सर्वे और पीक-पीरियड टेस्ट के साथ परिणाम को मान्य करें। विक्रेता अक्सर लाइन स्पीड बेचते हैं क्योंकि इसका कोटेशन देना आसान होता है। ऑपरेटरों को इसके बजाय मापने योग्य कवरेज और अनुमानित सेवा खरीदनी चाहिए।
वेंडर अनुकूलता और पहचान एकीकरण
एक होटल Meraki, Aruba, Ruckus, Mist, या UniFi के संगत एक्सेस पॉइंट चला सकता है, लेकिन अतिथि अनुभव अभी भी उनके ऊपर की पहचान और नीति परत पर निर्भर करता है। पोर्टल वर्कफ़्लो, रोमिंग नियंत्रण, एनालिटिक्स और बहु-संपत्ति प्रशासन व्यापक रूप से भिन्न होते हैं। केवल रेडियो विशिष्टताओं के बजाय वास्तविक परिचालन कार्यों के विरुद्ध आपूर्तिकर्ताओं की तुलना करें।
विभिन्न प्रकार के उपकरणों पर एक लाइव प्रदर्शन का अनुरोध करें। बाहरी RADIUS या पहचान एकीकरण, Passpoint और OpenRoaming समर्थन, प्रति-क्लाइंट अलगाव, संपत्ति-स्तरीय प्रशासन और स्थान-आधारित रिपोर्टिंग का परीक्षण करें। इसमें एक विफल लॉगिन, एक रद्द किया गया कर्मचारी खाता, सीमित पहुँच वाला एक ठेकेदार और एक्सेस पॉइंट के बीच स्थानांतरित होने वाला एक उपकरण शामिल करें। यदि कोई आपूर्तिकर्ता इन परीक्षणों से बचता है, तो इसे खरीद से जुड़ी चेतावनी मानें।
मिश्रित संपत्तियों को एक सुसंगत पहचान प्रक्रिया की आवश्यकता होती है। Purple की प्लेटफ़ॉर्म जानकारी के अनुसार, Purple कर्मचारियों की पहुँच के लिए Microsoft Entra ID, Google Workspace और Okta के साथ एकीकृत होता है। इसका पहचान-आधारित नेटवर्किंग दृष्टिकोण केवल नेटवर्क उपकरणों से जोड़ने के बजाय उपयोगकर्ताओं और उपकरणों के आसपास पहुँच निर्णय लागू करने का एक तरीका प्रदान करता है। लीगेसी IoT उपकरणों के लिए जो एंटरप्राइज़ प्रमाणीकरण का उपयोग नहीं कर सकते, iPSK एक साझा कर्मचारी कुंजी की तुलना में अधिक सटीक उपकरण-स्तरीय नियंत्रण प्रदान कर सकता है।
इस खरीदारी चेकलिस्ट का उपयोग करें:
- Passpoint और OpenRoaming: क्या प्लेटफॉर्म पूरी संपत्ति में उनका प्रावधान और समर्थन कर सकता है?
- पहचान एकीकरण: क्या कर्मचारियों की ऑनबोर्डिंग और निरसन मौजूदा निर्देशिका का पालन करते हैं?
- बहु-संपत्ति नियंत्रण: क्या समूह स्थानीय संचालन को संरक्षित करते हुए केंद्रीय रूप से नीति का प्रबंधन कर सकता है?
- RADIUS ऑफलोड: कौन से प्रमाणीकरण कार्य ऑन-साइट रहते हैं?
- मौसमी और ठेकेदार पहुंच: अस्थायी पहचान कितनी जल्दी जारी और वापस ली जा सकती है?
- विश्लेषिकी: क्या टीम केवल एक्सेस प्वाइंट के स्वास्थ्य के बजाय अतिथि परिणामों की रिपोर्ट कर सकती है?
रेडियो प्रदर्शन और परिचालन उपयुक्तता के लिए एक्सेस लेयर चुनें। लाइफसाइकिल नियंत्रण के लिए आइडेंटिटी लेयर चुनें। Captive Portal को ऑनबोर्डिंग पर केंद्रित रखें, न कि गलती से इसे होटल की स्थायी पहचान प्रणाली बनने दें।
डिप्लॉयमेंट चेकलिस्ट और ROI जिसे आप वास्तव में रिपोर्ट कर सकते हैं
एक विश्वसनीय रोलआउट चरणबद्ध, परीक्षण किया गया और केवल नेटवर्क टीम से अधिक के स्वामित्व वाला होता है। खरीदारी से पहले, साइट सर्वे, समवर्ती-उपयोगकर्ता मॉडल, सेग्मेंटेशन आरेख, पहचान डिज़ाइन और विक्रेता तुलना पूरी करें। फ्रंट-ऑफ-हाउस स्टाफ को जल्दी शामिल करें, क्योंकि वे जानते हैं कि गेस्ट कहाँ विफल होते हैं, क्या रिसेप्शन कार्ड स्पष्ट है, और कौन से स्थान बार-बार शिकायतें उत्पन्न करते हैं।
किसी एक मंजिल या संपत्ति पर पायलट चलाएं। इंस्टॉलेशन से पहले सफलता के मापदंडों को परिभाषित करें: कनेक्शन समय, ऑथेंटिकेशन सफलता, ज़ोन के अनुसार प्रदर्शन, रुकावट दर, सपोर्ट मांग, और गेस्ट-टू-इंटरनल डिनाई परीक्षणों का परिणाम। रिसेप्शन और हाउसकीपिंग से IT की तरह ही प्रक्रिया के माध्यम से विफलताओं की रिपोर्ट करने के लिए कहें, फिर उन रिपोर्टों की तुलना तकनीकी टेलीमेट्री से करें।
गो-लाइव के समय, एक कट-ओवर योजना तैयार करें जो कंट्रोलर कॉन्फ़िगरेशन, पहचान सेवाओं, पोर्टल सामग्री, फ़ॉलबैक एक्सेस, कर्मचारी प्रशिक्षण और एस्केलेशन को कवर करती है। जब तक नया नेटवर्क कमरे, गलियारे, सार्वजनिक क्षेत्र और पीक-लोड जांच पास न कर ले, तब तक पुरानी सेवा को न हटाएं। अतिथि निर्देशों को छोटा रखें। एक लंबा सहायता कार्ड आमतौर पर यह संकेत देता है कि ऑनबोर्डिंग डिज़ाइन बहुत अधिक जटिल है।
स्थिर स्थिति संचालन को तीन विचारों से जोड़ा जाना चाहिए:
- सेवा की गुणवत्ता: WiFi के साथ अतिथि संतुष्टि, कनेक्शन का समय, रुकावटें और स्थान के आधार पर प्रदर्शन।
- सुरक्षा नियंत्रण: सेग्मेंटेशन सत्यापन, प्रमाणीकरण रिकॉर्ड, नीति में बदलाव और घटना का प्रबंधन।
- व्यावसायिक मूल्य: प्रमाणित अतिथियों के बीच बार-बार आने वाले विजिटर, सहमति-प्राप्त CRM सहभागिता, और प्रासंगिक अपसेल गतिविधि।
परिचालन टीमें प्रॉपर्टी चेकलिस्ट के साथ कमरे की तैयारी को मानकीकृत भी कर सकती हैं, जिसमें WiFi निर्देश, डिवाइस परीक्षण और एस्केलेशन विवरण शामिल हैं। इसका उद्देश्य अधिक कागजी कार्रवाई जोड़ना नहीं है। यह कमरे की तैयारी से लेकर प्रस्थान तक अतिथि-सामfacing सेवा को सुसंगत बनाना है।
स्वामित्व को एक संक्षिप्त रिपोर्ट की आवश्यकता होती है, रेडियो काउंटर से भरे डैशबोर्ड की नहीं। WiFi के साथ गेस्ट संतुष्टि, प्रमाणित मेहमानों के बीच दोहराव वाली यात्रा दर, प्रति 1,000 प्रवास पर सहायता टिकट, और सेगमेंटेशन सत्यापन पास दर को ट्रैक करें। ये उपाय यह दिखावा किए बिना कि केवल एक तेज़ इंटरनेट सर्किट ही मूल्य साबित करता है, अनुभव, पहचान, सुरक्षा और निवेश निर्णयों को जोड़ते हैं।
होटल अतिथि WiFi सेवा तब सही काम कर रही होती है जब अतिथि बिना किसी सहायता के कनेक्ट होते हैं, बिना किसी अनावश्यक रुकावट के संपत्ति में घूमते हैं, और उन सिस्टम तक नहीं पहुंच सकते जिनके वे मालिक नहीं हैं। यह व्यावसायिक रूप से तब उपयोगी होता है जब संपत्ति सहमति-प्राप्त पहचान डेटा का जिम्मेदारी से उपयोग कर सके और यह प्रदर्शित कर सके कि प्रमाणित अतिथि वापस आते हैं या जुड़ते हैं। यह तब रक्षात्मक रूप से मजबूत होता है जब टीम केवल विवरण देने के बजाय नियंत्रणों को साबित कर सके।
Purple मिश्रित होटल नेटवर्क परिवेशों में गेस्ट ऑथेंटिकेशन, पहचान-आधारित एक्सेस, Passpoint और OpenRoaming समर्थन, स्टाफ डायरेक्टरी एकीकरण और एनालिटिक्स प्रदान करता है। यह मूल्यांकन करने के लिए Purple पर जाएं कि इसका प्लेटफॉर्म साझा पासवर्ड को बदलने, होटल ट्रैफिक को अलग करने और एक ऑपरेटिंग सेवा के रूप में गेस्ट WiFi को मापने में आपकी कैसे मदद कर सकता है।