Un ospite arriva in un hotel nel Regno Unito un lunedì sera, appoggia i bagagli e sente la prevedibile domanda dalla famiglia: "Qual è la password del WiFi?" Il codice sulla scheda della reception è sbiadito, l'access point della hall è sovraccarico per gli arrivi e la connessione in camera è abbastanza debole da rendere inaffidabile una videochiamata.
La reception vede un problema di accesso. Il team di rete vede una congestione. Il team di sicurezza vede dispositivi non gestiti che si avvicinano all'infrastruttura operativa. Tutti e tre osservano lo stesso servizio, ma nessuno dispone di un modello operativo completo.
Il WiFi per gli ospiti degli hotel non è solo un SSID con una connessione internet più veloce. È un servizio gestito che deve autenticare le persone, isolare i dispositivi, reggere i picchi di domanda, supportare il personale e i fornitori esterni, e dimostrare che gli ospiti stiano ricevendo il servizio promesso. Un sondaggio del 2016 condotto nel Regno Unito su oltre 1.000 consumatori e 100 albergatori ha rilevato che il 72% degli ospiti ha indicato il WiFi come uno dei servizi alberghieri più richiesti, mentre il 65% ha dovuto ricorrere a una connessione mobile 3G o 4G durante il soggiorno, secondo la copertura del sondaggio di Hotel Designs.
Questa guida offre ai gestori un modo pratico per progettare il segmento di rete, scegliere un modello di autenticazione, istruire un integratore e misurare la qualità dal punto di vista dell'ospite anziché fare affidamento solo sulle dashboard del controller.
Perché il WiFi ospiti degli hotel si blocca ancora il lunedì sera
I problemi iniziano ancora prima che qualcuno si rivolga alla reception per lamentarsi. Il personale gestisce gli arrivi, le famiglie collegano diversi telefoni e tablet, i viaggiatori d'affari aprono i laptop e gli ospiti nelle loro camere guardano video in streaming o partecipano a chiamate. Gli access point possono risultare online, la linea in fibra avere capacità residua e il monitoraggio mostrare luce verde. Ciononostante, gli ospiti riscontrano un'autenticazione lenta, sessioni interrotte e zone d'ombra.
Le cause abituali riguardano l'identità, la progettazione radio e le operazioni di servizio. Una password condivisa stampata su tessere offre all'hotel un controllo limitato su chi è connesso o su quando termina l'accesso. Un Captive Portal potrebbe caricarsi lentamente su alcuni dispositivi. La copertura delle camere può seguire la planimetria invece del comportamento radio, lasciando un segnale utilizzabile accanto all'ascensore ma una connessione debole dietro una parete rinforzata. La reception trascorre così la serata a ripetere la password invece di risolvere il problema di servizio.
Regola pratica: Se il personale può dimostrare solo che l'SSID è in trasmissione, non può dimostrare che il WiFi per ospiti dell'hotel stia effettivamente funzionando.
Le evidenze storiche dimostrano perché questo sia un problema di servizio. Nel sondaggio condotto nel Regno Unito citato in precedenza, il WiFi è stato classificato prima dell'asse o ferro da stiro e dei servizi per tè o caffè tra le prestazioni alberghiere più richieste. Molti ospiti hanno comunque dovuto utilizzare i dati mobili durante il soggiorno. I direttori d'albergo hanno individuato nella velocità e nelle cadute di connessione i principali problemi segnalati dai clienti, evidenziando carenze combinate di capacità, copertura e affidabilità piuttosto che un singolo guasto della banda larga. I risultati appaiono nel report di Hotel Designs sui dispositivi connessi negli hotel.
Misura il servizio lungo il percorso dell'ospite nella struttura: onboarding riuscito al check-in, accesso affidabile nelle camere da letto, prestazioni adeguate nei ristoranti e nelle sale riunioni e continuità durante lo spostamento tra gli access point. Testi questi percorsi con dispositivi rappresentativi, quindi confronti i risultati con i reclami e le chiamate di supporto.
La rete deve anche isolare i visitatori da PMS, EPOS, terminali di pagamento, CCTV, sistemi dell'edificio e dispositivi del personale. Connettività degli ospiti, identità, segmentazione e misurazione appartengono a un unico modello operativo. È così che un gestore dimostra la qualità dal punto di vista dell'ospite, anziché fidarsi solo dei log del controller.
Che cos'è davvero il WiFi ospiti degli hotel
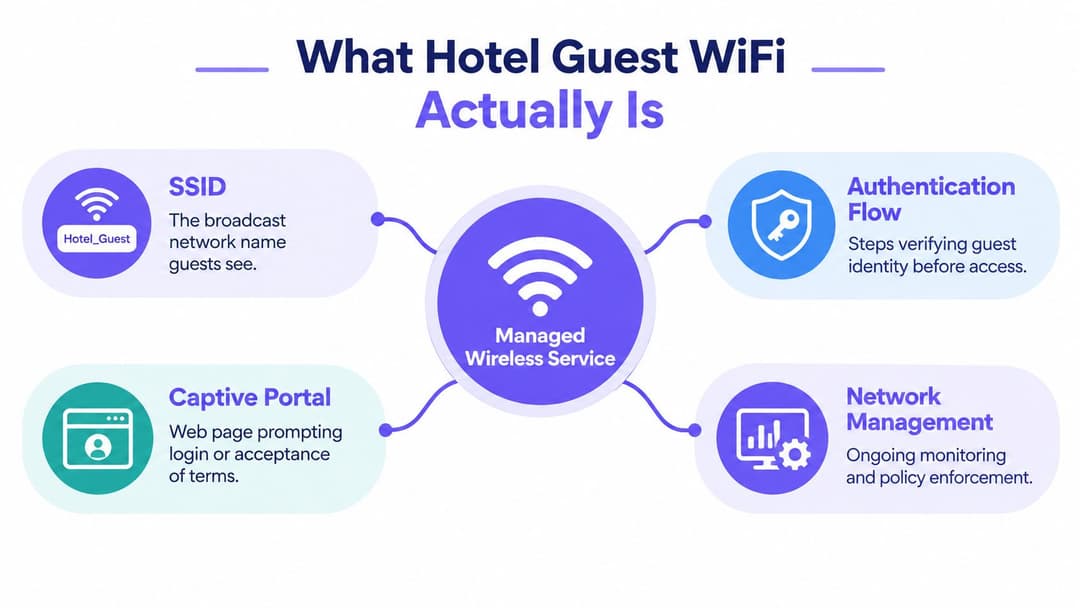
Il WiFi per gli ospiti degli hotel è un servizio wireless gestito, non semplicemente una rete di trasmissione. Unisce l'SSID visibile al visitatore, il processo che verifica o registra l'accesso, la policy che determina cosa il dispositivo può raggiungere, il gateway internet che veicola il traffico e il monitoraggio necessario a supportare il servizio.
Una progettazione solida parte dalla separazione dei diversi tipi di utenza che condividono la struttura:
- Gli ospiti necessitano di un accesso a Internet semplice e limitato nel tempo da dispositivi non gestiti.
- Il personale necessita di un accesso basato sull'identità ai servizi aziendali autorizzati, con revoca dell'accesso in caso di modifica del ruolo o della posizione lavorativa.
- I fornitori esterni necessitano di un accesso controllato e verificabile per un'attività o un periodo di tempo definiti.
- I dispositivi IoT e operativi necessitano di una connettività con ambito ben definito per serrature, termostati, illuminazione, telecamere e altri sistemi operativi.
Questa distinzione è fondamentale perché questi gruppi presentano rischi differenti e requisiti di supporto diversi. Un SSID ospiti non dovrebbe diventare un percorso comodo per accedere a una stampante del personale, a un'interfaccia di gestione o a un ambiente di pagamento. Le credenziali del personale non dovrebbero essere riutilizzate per un termostato o per il laptop di un fornitore esterno.
I componenti del servizio
Il nome visibile della rete è solo il punto di ingresso. Dietro di esso si cela un flusso di autenticazione che può utilizzare un Captive Portal, un voucher, un codice specifico per la camera o un onboarding aziendale senza password. Il gateway applica criteri di accesso, limiti di banda, controlli sugli abusi, scadenza della sessione e registrazione dei log. Il controller WLAN o la piattaforma cloud gestisce la configurazione radio, l'isolamento dei client, l'assistenza al roaming e la telemetria operativa.
Non bisogna confondere questo servizio con l'intrattenimento in camera, la copertura cellulare o l'offload della rete mobile. Un sistema IPTV può utilizzare lo stesso cablaggio ma ha un profilo di traffico e un perimetro di sicurezza diversi. Un sistema di antenne distribuite migliora la portata cellulare, ma non fornisce un accesso a Internet gestito dall'hotel. Il WiFi per ospiti di hotel è il livello di servizio rivolto ai visitatori che connette i dispositivi personali a Internet mantenendo separati i sistemi interni della struttura.
Gli operatori scelgono generalmente un servizio di hospitality gestito, una distribuzione co-gestita con un integratore o uno stack interno. Il modello di erogazione può variare, ma due decisioni rimangono centrali: come si autenticano gli ospiti e come la rete li isola.
Scegliere come gli ospiti accedono a Internet
L'autenticazione è la fase in cui molti impianti alberghieri scelgono la comodità a scapito del controllo. Una password condivisa è facile da stampare, ma si diffonde rapidamente oltre la struttura e non offre all'operatore alcun controllo significativo sull'identità o sul ciclo di vita. Un voucher o un Captive Portal migliorano la tracciabilità, ma creano comunque attrito se la pagina è lenta, se il codice scade in modo imprevisto o se l'ospite possiede più dispositivi.
Una credenziale individuale per camera offre un controllo maggiore, ma crea ulteriore lavoro per famiglie, gruppi e viaggiatori d'affari con più dispositivi al seguito. Inoltre, costringe il personale a gestire il ripristino degli account e i cambi di camera. L'esperienza dell'ospite diventa particolarmente insoddisfacente quando il dispositivo si connette all'SSID ma non riesce a completare il reindirizzamento al portal.
L'opzione più solida per le nuove costruzioni e le ristrutturazioni importanti è l'onboarding senza password tramite Passpoint o OpenRoaming, laddove la struttura e i dispositivi degli ospiti lo supportino. Questi approcci possono offrire l'individuazione automatica e un accesso crittografato di livello enterprise senza chiedere al visitatore di digitare una chiave condivisa su ogni dispositivo. Gli ospiti occasionali possono comunque utilizzare una pagina splash leggera, mentre gli ospiti abituali o gli iscritti al programma fedeltà ricevono un percorso più fluido.
Una scelta pratica si presenta così:
| Approccio | Esperienza dell'ospite | Livello di sicurezza | Ideale per |
|---|---|---|---|
| Password condivisa e captive portal | Familiare, ma manuale e facile da diffondere | Controllo delle identità debole a meno che non sia abbinato a un forte isolamento | Piccole strutture con requisiti di integrazione limitati |
| Voucher o credenziali per camera | Più tracciabile, ma gli ospiti devono gestire i codici su più dispositivi | Miglior controllo del ciclo di vita, ma ancora dipendente dalla sicurezza del portale | Strutture ricettive per il tempo libero e brevi soggiorni |
| Passpoint o OpenRoaming | Connessione automatica dopo il primo accesso, con meno inserimenti ripetuti | Crittografia di livello enterprise e accesso basato sull'identità su dispositivi compatibili | Hotel a vocazione business, programmi fedeltà e nuove installazioni |
| Login tramite email o identità senza password | Semplice per molti clienti occasionali, con un'opportunità di acquisizione dati con consenso | Responsabilizzazione maggiore rispetto a una password condivisa, a condizione che la raccolta dati sia limitata | Strutture per il tempo libero e tipologie di visitatori miste |
La tolleranza degli ospiti nel Regno Unito per le complicazioni durante il login è bassa. Uno studio del 2016 ha rilevato che il 65% degli ospiti degli hotel non aspetterebbe più di sette minuti per connettersi e un quarto ha dichiarato che si rifiuterebbe di soggiornare in un hotel senza WiFi gratuito, secondo quanto riportato nello studio citato da Fox News. Si tratta di cifre storiche, ma la lezione operativa è ancora chiara: l'autenticazione è parte integrante del soggiorno, non una semplice formalità amministrativa.
Un Captive Portal è un flusso di lavoro di accesso. Non sostituisce la crittografia di rete, la segmentazione o la gestione delle identità.
Utilizza una password condivisa solo quando la struttura accetta i relativi limiti e dispone di un solido isolamento dei client e di idonee regole di firewall. Per un hotel full-service o con target business, adotta Passpoint o OpenRoaming mantenendo un'opzione di riserva semplice. Per una struttura ricreativa, combina l'accesso via email senza password con un passaggio opzionale per i programmi fedeltà o il CRM, senza mai imporre il consenso al marketing come condizione per la connettività di base.
Progettare la rete attorno alla segmentazione
La segmentazione costituisce la struttura portante dell'architettura. La rete ospiti deve essere trattata come una rete pubblica non fidata, non come un'estensione sicura della LAN dell'hotel. Le linee guida del UK National Cyber Security Centre evidenziano che la WiFi pubblica, incluse le reti alberghiere, è meno sicura delle reti private protette da WPA2 e raccomandano l'isolamento esplicito dai sistemi operativi.
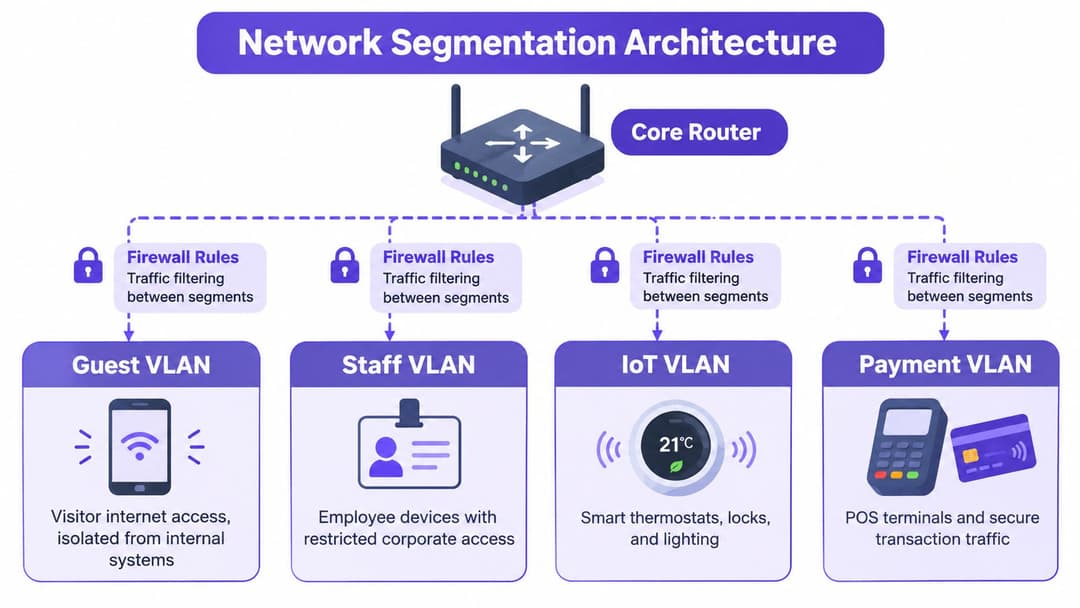
Crea la policy basandoti su VLAN separate o domini equivalenti:
- VLAN Ospiti: Solo accesso a Internet, con blocco tra client e client e nessun instradamento verso lo spazio di indirizzamento privato interno.
- VLAN Personale: Accesso controllato dall'identità ai servizi aziendali e agli strumenti di gestione autorizzati.
- VLAN IoT: Permessi specifici e ristretti per dispositivi quali serrature, termostati, sensori, illuminazione e altri sistemi.
- VLAN Pagamenti: Traffico limitato per EPOS e sistemi di transazione, senza alcuna dipendenza dalla rete ospiti.
Il firewall deve consentire al segmento ospiti di ottenere DHCP e risolvere il DNS tramite servizi approvati, raggiungere il portale di autenticazione e accedere a Internet pubblico. Deve negare l'accesso ai server PMS, ai terminali EPOS, alla TVCC, agli switch, ai controller wireless, alle stampanti, alle interfacce di amministrazione e ad altre intervallo private. L'isolamento per singolo client sul controller wireless aggiunge un ulteriore perimetro impedendo al dispositivo di un ospite di comunicare direttamente con quello di un altro.
Solo l'SSID ospiti dovrebbe essere ampiamente visibile ai visitatori. Gli SSID del personale e operativi dovrebbero essere limitati in base al ruolo, all'identità del dispositivo o al certificato, piuttosto che essere nascosti e considerati sicuri. I nomi di rete nascosti non forniscono un perimetro di sicurezza efficace.
Dimostra le regole di diniego
La fase di convalida che molti team saltano consiste nel testare ciò che la rete ospiti non può fare. Esegui il test da un normale dispositivo ospite e registra il risultato:
- Tenta di raggiungere intervalli di indirizzi privati interni.
- Prova ad accedere ai servizi di amministrazione wireless, switch, DNS e DHCP.
- Testi le subnet di stampanti, CCTV, PMS e pagamenti.
- Verifichi che i dispositivi degli ospiti non possano comunicare lateralmente tra loro.
- Ripeta i test dopo ogni modifica a controller, firewall e gateway.
Un dashboard verde non dimostra l'isolamento. Una prova documentata delle regole di diniego sì. Il risultato dovrebbe essere un controllo ripetibile che i team di rete possono eseguire dopo le modifiche e mostrare a un auditor, all'assicuratore o al proprietario dell'hotel.
Elementi essenziali di sicurezza e conformità per gli hotel nel Regno Unito
Progettare una rete WiFi per ospiti d'albergo sicura inizia prima ancora che l'accesso a internet abbia inizio. Lo standard di sicurezza per le reti wireless del governo britannico richiede agli utenti ospiti di autenticarsi prima di ricevere l'accesso, quindi una struttura dovrebbe imporre l'autenticazione ai margini della rete anziché consentire un inoltro senza restrizioni e chiedere agli ospiti di accettare i termini in un secondo momento.
Questo requisito può essere associato a un Captive Portal, a un flusso basato su voucher o all'onboarding in stile Passpoint. Il meccanismo conta meno del punto di applicazione della norma. I client non autenticati dovrebbero essere limitati a DHCP, DNS, portal e servizi di autenticazione approvati fino al soddisfacimento della politica di accesso.
Lo standard del governo del Regno Unito supporta anche una configurazione basata sul principio del privilegio minimo. Il traffico degli ospiti deve essere separato da quello del personale, dei sistemi IoT e di pagamento, mentre i registri associati all'autenticazione devono essere limitati a una finalità chiara e gestiti secondo i principi del UK GDPR. Raccogliete solo ciò che è necessario per il servizio, definite i tempi di conservazione, proteggete l'accesso ai registri e spiegate la finalità agli ospiti in un linguaggio semplice. Gli operatori possono utilizzare questa lista di controllo per la conformità del guest WiFi per strutturare la verifica.
La crittografia richiede una gestione attenta. L'NCSC raccomanda AES-CCMP, dove supportato, al posto di crittografie wireless legacy più deboli, ma la crittografia sulla rete wireless condivisa non protegge automaticamente ogni applicazione. Gli ospiti dovrebbero comunque affidarsi all'HTTPS e, per le attività aziendali sensibili, a una connessione mobile o VPN. La struttura non deve mai far intendere che la connessione al proprio SSID renda esenti da rischi le operazioni bancarie, amministrative o i lavori confidenziali.
Il più ampio panorama di violazioni rende una registrazione trascurata una pessima scelta strategica. L'indagine Cyber Security Breaches Survey 2025/26 del governo del Regno Unito ha evidenziato che il 43% delle aziende del Regno Unito ha subito una violazione o un attacco informatico nei 12 mesi precedenti, mentre il phishing è comparso nel 38% degli incidenti, come evidenziato nella panoramica sulla sicurezza del WiFi negli hotel di Purple. Il personale dell'hotel dovrebbe presupporre che gli ospiti introducano nella rete dispositivi non gestiti e potenzialmente compromessi.
Un auditor o un assicuratore dovrebbe essere in grado di vedere:
- Un diagramma di rete che mostri i confini tra ospiti, personale, IoT e sistemi di pagamento.
- Documentazione sulle policy del firewall relativa all'accesso interno negato e ai servizi ospiti consentiti.
- Registro delle autenticazioni con finalità, conservazione e controlli di accesso documentati.
- Configurazione wireless che dimostri una cifratura solida e l'isolamento dei client.
- Risultati dei test che provino che i dispositivi degli ospiti non possono raggiungere i sistemi operativi.
- Un processo di gestione degli incidenti per casi di abuso, compromissione delle credenziali, access point rogue e sospetti violazioni di sicurezza.
La sicurezza non si ottiene aggiungendo un portale a una LAN non sicura. Deriva dall'applicazione dell'identità e delle norme prima dell'accesso, dimostrando poi che i perimetri tengono.
Pianificazione della capacità per prevenire reclami inattesi
Una fibra più veloce non risolverà il problema di un segnale debole nelle camere, di una frequenza radio sovraccarica o di un client che rifiuta il roaming. La pianificazione della capacità deve separare backhaul, densità radio, prestazioni di autenticazione e mobilità. Una struttura può disporre di un'ottima connessione internet e offrire comunque un'esperienza di navigazione mediocre in un corridoio o in una sala riunioni.
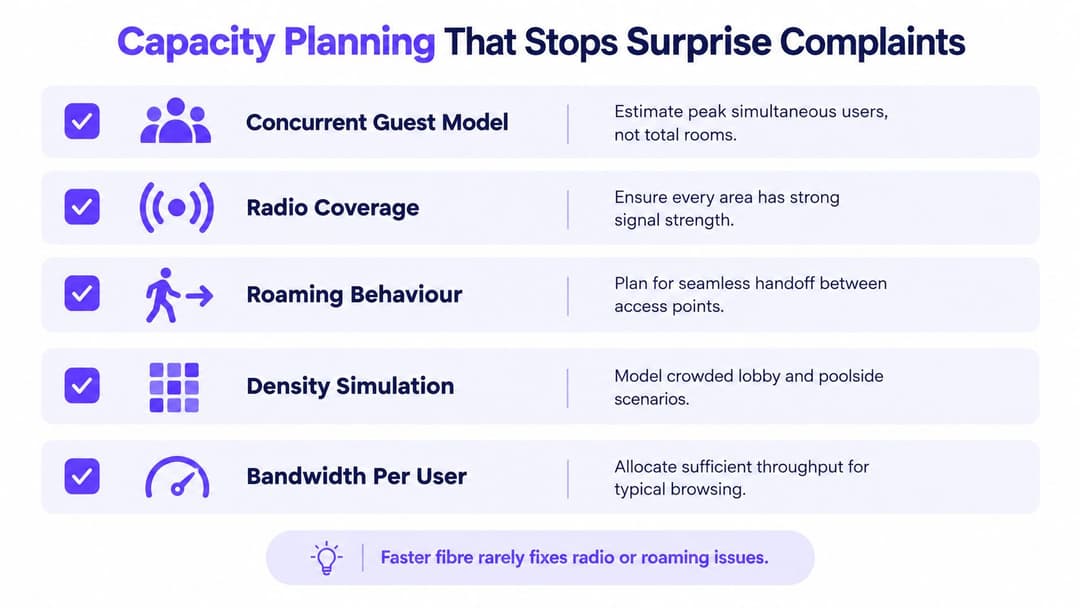
Inizia con un modello basato sugli utenti simultanei, non sul numero di camere da letto. Stima quanti ospiti saranno online durante il periodo di massimo afflusso, quanti dispositivi avranno con sé e come varia l'utilizzo tra camere, hall, ristorante, sale riunioni, piscina e parcheggio. Poi confronta questo modello con l'airtime degli access point, il riutilizzo dei canali, gli uplink degli switch, i limiti dei controller e il margine di headroom del backhaul disponibile.
La pianificazione delle frequenze radio merita la stessa attenzione. Un access point posizionato nei corridoi può sembrare un'soluzione efficiente sulla carta, ma pareti, porte, specchi, ascensori e materiali di costruzione cambiano il risultato finale. Testate le camere effettive e le aree comuni. Misurate la qualità del segnale, le interferenze, la distribuzione dei client e le prestazioni ai margini della copertura, anziché presumere che una ricezione ottimale accanto all'access point rappresenti l'intera zona.
Il roaming provoca un tipo diverso di problema. Le funzionalità 802.11 k, r e v possono aiutare i dispositivi compatibili a individuare e spostarsi tra access point idonei, ma non possono costringere ogni client a comportarsi correttamente. I dispositivi "sticky" (ovvero che rimangono ancorati a un segnale debole) possono rimanere connessi a una radio lontana, causando le disconnessioni lamentate dagli ospiti anche se la rete rimane tecnicamente disponibile.
Rendiconta ciò che l'ospite sperimenta
Il conteggio dei client di un controller non è un report sul livello di servizio. Traccia il percorso dal tentativo di connessione fino a una connessione Internet utilizzabile:
- Tempo di connessione: Il tempo impiegato da un dispositivo per raggiungere uno stato autenticato.
- Tasso di successo dell'autenticazione: Dove e quando i tentativi di accesso falliscono.
- Throughput medio e nel caso peggiore: Report per zona, non solo per l'intera struttura.
- Latenza e perdita di pacchetti: Specialmente nelle sale riunioni e nelle aree business.
- Interruzioni di sessione: Identificazione dei pattern di handoff, radio, gateway e autenticazione.
- Differenze tra dispositivi e posizioni: Distinzione tra i guasti che interessano i dispositivi più datati e i problemi di copertura generali.
Utilizza il calcolatore di access point di Purple come elemento di supporto per la progettazione iniziale, quindi valida il risultato con una site survey sul posto e test nei momenti di picco. I fornitori promuovono spesso la velocità teorica della linea perché è un dato semplice da citare. Gli operatori dovrebbero invece acquistare una copertura misurabile e un servizio prevedibile.
Compatibilità tra vendor e integrazione dell'identità
Un hotel può gestire access point compatibili di Meraki, Aruba, Ruckus, Mist o UniFi, ma l'esperienza dell'ospite dipende ancora dal livello di identità e policy superiore. I flussi di lavoro del Captive Portal, i controlli di roaming, l'analisi dei dati e l'amministrazione multi-struttura variano notevolmente. Confronti i fornitori in base a reali attività operative, non solo alle specifiche radio.
Richiedi una dimostrazione dal vivo su diversi tipi di dispositivi. Testa l'integrazione con RADIUS o provider di identità esterni, il supporto per Passpoint e OpenRoaming, l'isolamento per singolo client, l'amministrazione a livello di struttura e i report basati sulla posizione. Includi uno scenario di accesso fallito, un account del personale revocato, un collaboratore esterno con accesso limitato e un dispositivo in movimento tra diversi access point. Se un fornitore evita questi test, consideralo un segnale di allarme in fase di procurement.
Le infrastrutture miste richiedono un processo di identità coerente. Purple si integra con Microsoft Entra ID, Google Workspace e Okta per l'accesso del personale, in base alle informazioni sulla piattaforma Purple. Il suo approccio al networking basato sull'identità offre un modo per applicare le decisioni di accesso in base agli utenti e ai dispositivi anziché vincolarle unicamente all'hardware di rete. Per i dispositivi IoT legacy che non possono utilizzare l'autenticazione enterprise, l'iPSK può garantire un controllo a livello di singolo dispositivo più preciso rispetto a una chiave condivisa tra il personale.
Utilizza questa checklist per gli acquisti:
- Passpoint e OpenRoaming: La piattaforma è in grado di fornirli e supportarli in tutta la struttura?
- Integrazione delle identità: L'onboarding e la revoca del personale seguono la directory esistente?
- Controllo multi-proprietà: Il gruppo può gestire la policy a livello centrale mantenendo operative le sedi locali?
- Offload RADIUS: Quali funzioni di autenticazione rimangono in loco?
- Accesso stagionale e per fornitori esterni: Con quale rapidità si possono emettere e revocare le identità temporanee?
- Analytics: Il team è in grado di generare report sui risultati degli ospiti, anziché solo sullo stato di salute degli access point?
Scegliete il livello di accesso per le prestazioni radio e l'idoneità operativa. Scegliete il livello di identità per il controllo del ciclo di vita. Mantenete il Captive Portal focalizzato sull'accesso iniziale, per evitare che diventi accidentalmente il sistema di identità permanente dell'hotel.
Checklist di installazione e ROI che puoi effettivamente rendicontare
Un'implementazione affidabile è pianificata a fasi, testata e gestita da più risorse oltre al solo team di rete. Prima dell'acquisto, completa l'indagine di copertura del sito (site survey), il modello di utenti simultanei, lo schema di segmentazione, la progettazione dell'identità e la comparazione dei fornitori. Coinvolgi presto il personale della reception, poiché sa esattamente dove gli ospiti riscontrano problemi, se le istruzioni all'accoglienza sono chiare e quali aree generano reclami frequenti.
Avvia un progetto pilota su un singolo piano o struttura. Definisci i parametri di successo prima dell'installazione: tempo di connessione, successo dell'autenticazione, prestazioni per zona, tasso di interruzione, richieste di supporto ed esito dei test di isolamento tra rete ospiti e sistemi interni. Chiedi alla reception e al personale di servizio di segnalare i guasti tramite la stessa procedura usata dall'IT, quindi confronta tali segnalazioni con i dati di telemetria tecnica.
Al momento del go-live, preparate un piano di transizione che comprenda la configurazione del controller, i servizi di identità, i contenuti del portale, l'accesso di riserva, la formazione del personale e le procedure di escalation. Non rimuovete il vecchio servizio finché la nuova rete non avrà superato i controlli nelle camere, nei corridoi, nelle aree comuni e nelle condizioni di massimo carico. Mantenete brevi le istruzioni per gli ospiti. Una scheda di supporto troppo lunga indica spesso che il processo di onboarding è stato progettato in modo troppo complesso.
Le operazioni in stato stazionario dovrebbero collegare tre visioni:
- Qualità del servizio: Soddisfazione degli ospiti con il WiFi, tempo di connessione, interruzioni e prestazioni per ubicazione.
- Controllo della sicurezza: Validazione della segmentazione, registri di autenticazione, modifiche alle policy e gestione degli incidenti.
- Valore commerciale: Visite ripetute tra gli ospiti autenticati, interazione CRM basata sul consenso e attività di upsell pertinenti.
I team operativi possono anche standardizzare la preparazione delle camere con una checklist della struttura che include istruzioni WiFi, test dei dispositivi e dettagli sulle procedure di escalation. L'obiettivo non è aggiungere ulteriore burocrazia, ma rendere il servizio rivolto agli ospiti coerente dalla preparazione della camera fino alla partenza.
La proprietà ha bisogno di un breve report, non di una dashboard piena di contatori radio. È opportuno monitorare la soddisfazione degli ospiti per il WiFi, il tasso di visite ripetute tra gli ospiti autenticati, i ticket di supporto per 1.000 soggiorni e il tasso di superamento della convalida della segmentazione. Queste misurazioni collegano l'esperienza, l'identità, la sicurezza e le decisioni di investimento senza pretendere che un circuito Internet più veloce da solo sia una prova sufficiente di valore.
Un servizio WiFi per gli ospiti di un hotel funziona quando gli utenti si connettono senza bisogno di assistenza, si spostano all'interno della struttura senza interruzioni evitabili e non possono accedere a sistemi di cui non sono proprietari. È utilissimo dal punto di vista commerciale quando la struttura può utilizzare in modo responsabile i dati identificativi acquisiti con previo consenso e dimostrare se gli ospiti autenticati ritornano o mostrano interesse. È conforme e difendibile quando il team è in grado di dimostrare l'efficacia dei controlli, e non semplicemente di descriverli.
Purple offre autenticazione per gli ospiti, accesso basato sull'identità, supporto per Passpoint e OpenRoaming, integrazione con le directory del personale e analisi avanzate in ambienti di rete alberghieri misti. Visita Purple per scoprire come la sua piattaforma può aiutarti a sostituire le password condivise, isolare il traffico alberghiero e misurare la WiFi per gli ospiti come servizio operativo.