Um hóspede chega a um hotel no Reino Unido em uma segunda-feira à noite, deixa a bagagem e ouve a pergunta previsível da família: "Qual é a senha do WiFi?" O código no cartão da recepção está apagado, o access point do lobby está sobrecarregado pelos hóspedes que chegam e a conexão no quarto é fraca o suficiente para tornar uma chamada de vídeo não confiável.
A recepção vê um problema de login. A equipe de rede vê congestionamento. A equipe de segurança vê dispositivos não gerenciados se aproximando da infraestrutura operacional. Todos os três estão olhando para o mesmo serviço, mas nenhum possui um modelo operacional completo.
O WiFi para hóspedes de hotéis não é apenas um SSID com uma conexão de internet mais rápida. É um serviço gerenciado que deve autenticar pessoas, isolar dispositivos, suportar picos de demanda, dar suporte à equipe e prestadores de serviços, e fornecer evidências de que os hóspedes estão recebendo o serviço prometido. Uma pesquisa realizada em 2016 no Reino Unido com mais de 1.000 consumidores e 100 hoteleiros revelou que 72% dos hóspedes identificaram o WiFi como um dos serviços de hotel mais solicitados, enquanto 65% precisaram recorrer a uma conexão móvel 3G ou 4G durante a estadia, de acordo com a cobertura da pesquisa pelo Hotel Designs.
Este guia oferece aos operadores uma maneira prática de projetar o segmento de rede, escolher um modelo de autenticação, orientar um integrador e medir a qualidade sob a perspectiva do hóspede, em vez de depender apenas dos painéis do controlador.
Por que o WiFi para hóspedes de hotéis ainda falha em uma segunda-feira à noite
A falha começa antes mesmo de alguém ir à recepção fazer uma reclamação. A equipe processa o check-in, as famílias conectam vários celulares e tablets, os viajantes a negócios abrem seus notebooks, e os hóspedes em seus quartos assistem a vídeos via streaming ou participam de chamadas. Os pontos de acesso podem continuar online, o circuito de fibra pode ter capacidade de sobra e o monitoramento pode estar mostrando status verde. Ainda assim, os hóspedes enfrentam autenticação lenta, sessões caídas e pontos cegos.
As causas usuais envolvem identidade, projeto de rádio e operações de serviço. Uma senha compartilhada impressa em cartões dá ao hotel pouco controle sobre quem está conectado ou quando o acesso termina. Um Captive Portal pode carregar lentamente em alguns dispositivos. A cobertura nos quartos pode seguir a planta baixa em vez do comportamento do rádio, deixando um sinal útil ao lado do elevador, mas uma conexão fraca atrás de uma parede reforçada. A recepção passa então a noite repetindo a senha em vez de corrigir o serviço.
Regra prática: Se a equipe só consegue provar que o SSID está transmitindo, ela não consegue provar que o WiFi para hóspedes do hotel está funcionando.
As evidências históricas mostram por que isso é um problema de serviço. Na pesquisa do Reino Unido citada anteriormente, o WiFi ficou à frente de ferro ou tábua de passar roupa e de instalações para chá ou café entre os serviços de hotel mais solicitados. Muitos hóspedes ainda precisavam usar dados móveis durante a estadia. Os gerentes de hotéis identificaram a velocidade e as quedas de conexão como os principais problemas relacionados aos hóspedes, apontando para falhas combinadas de capacidade, cobertura e confiabilidade, em vez de uma única falha de banda larga. As descobertas aparecem no relatório do Hotel Designs sobre dispositivos conectados em hotéis.
Meça o serviço a partir do trajeto do hóspede pela propriedade: integração bem-sucedida no check-in, acesso confiável nos quartos, desempenho útil em restaurantes e salas de reunião, e continuidade ao se mover entre access points. Teste essas jornadas com dispositivos representativos e, em seguida, compare os resultados com reclamações e chamados de suporte.
A rede também deve isolar os visitantes do PMS, EPOS, terminais de pagamento, CFTV, sistemas prediais e dispositivos de funcionários. Conectividade de hóspedes, identidade, segmentação e medição pertencem a um único modelo operacional. É assim que um operador comprova a qualidade do ponto de vista do hóspede, em vez de confiar apenas nos logs do controlador.
O que o WiFi para hóspedes de hotéis realmente é
O WiFi para hóspedes de hotel é um serviço sem fio gerenciado, não apenas uma rede de transmissão. Ele combina o SSID que o visitante vê, o processo que verifica ou registra o acesso, a política que determina o que o dispositivo pode alcançar, o gateway de internet que transporta o tráfego e o monitoramento necessário para dar suporte ao serviço.
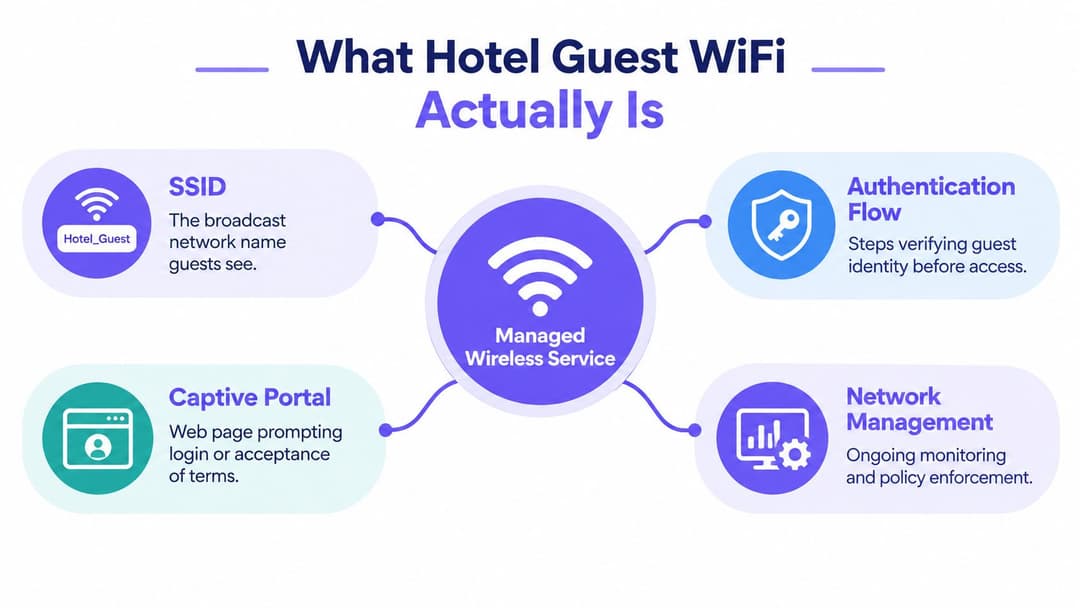
Um bom projeto começa separando os diferentes públicos que compartilham o local:
- Hóspedes precisam de acesso simples e com tempo limitado à internet a partir de dispositivos não gerenciados.
- Funcionários precisam de acesso baseado em identidade a serviços de negócios aprovados, com o acesso removido quando seu vínculo empregatício ou cargo mudar.
- Prestadores de serviço precisam de acesso controlado e auditável para uma tarefa ou período definido.
- Dispositivos de IoT e de infraestrutura interna precisam de conectividade com escopo restrito para fechaduras, termostatos, iluminação, câmeras e outros sistemas operacionais.
Essa distinção é importante porque esses grupos possuem riscos diferentes e requisitos de suporte distintos. Um SSID de convidado não deve se tornar uma rota conveniente para uma impressora da equipe, uma interface de gerenciamento ou um ambiente de pagamento. Uma credencial de funcionário não deve ser reutilizada para um termostato ou laptop de prestador de serviços.
Os componentes do serviço
O nome da rede visível é apenas o ponto de entrada. Por trás dele existe um fluxo de autenticação, que pode usar um Captive Portal, um voucher, um código específico para o quarto ou uma integração empresarial sem senha. O gateway aplica políticas de acesso, limites de velocidade, controles de uso indevido, expiração de sessão e registro de logs. O controlador WLAN ou a plataforma em nuvem gerencia a configuração de rádio, o isolamento de clientes, o suporte ao roaming e a telemetria operacional.
Não confunda este serviço com entretenimento no quarto, cobertura celular ou descarregamento de rede móvel. Um sistema IPTV pode usar o mesmo cabeamento, mas possui um perfil de tráfego e um limite de segurança diferentes. Um sistema de antenas distribuídas melhora o alcance celular, mas não oferece acesso à internet gerenciado pelo hotel. O WiFi para hóspedes de hotel é a camada de serviço voltada para o visitante que conecta dispositivos pessoais à internet, mantendo os sistemas internos da propriedade separados.
Os operadores geralmente escolhem um serviço gerenciado de hospitalidade, uma implantação com gerenciamento compartilhado junto a um integrador ou uma estrutura própria. O modelo de entrega pode mudar, mas duas decisões permanecem centrais: como os hóspedes se autenticam e como a rede os isola.
Escolhendo como os hóspedes se conectam
A autenticação é onde muitas implementações hoteleiras escolhem a conveniência em vez do controle. Uma senha compartilhada é fácil de imprimir, mas se espalha rapidamente além da propriedade e não dá ao operador nenhum controle significativo de identidade ou ciclo de vida. Um voucher ou Captive Portal melhora a rastreabilidade, mas ainda cria atrito se a página for lenta, se o código expirar inesperadamente ou se o hóspede tiver vários dispositivos.
Uma credencial por quarto é mais controlada, mas ainda gera trabalho para famílias, grupos e viajantes de negócios que carregam vários dispositivos. Isso também sobrecarrega a equipe com a recuperação de contas e trocas de quarto. A experiência do hóspede torna-se especialmente ruim quando o dispositivo se conecta ao SSID, mas não consegue concluir o redirecionamento para o portal.
A opção mais forte para novas construções e reformas substanciais é o onboarding sem senha via Passpoint ou OpenRoaming, onde a propriedade e os dispositivos dos hóspedes suportem. Essas abordagens podem fornecer descoberta automática e acesso criptografado de nível corporativo sem pedir que o visitante digite uma chave compartilhada em cada dispositivo. Hóspedes sem reserva ainda podem usar uma splash page leve, enquanto hóspedes que retornam ou membros do programa de fidelidade recebem um caminho com menos atrito.
Uma escolha prática é assim:
| Abordagem | Experiência do hóspede | Postura de segurança | Ideal para |
|---|---|---|---|
| Senha compartilhada e Captive Portal | Familiar, mas manual e fácil de circular | Controle de identidade fraco, a menos que combinado com forte isolamento | Pequenas propriedades com requisitos limitados de integração |
| Voucher ou credenciais por quarto | Mais rastreável, mas os hóspedes precisam gerenciar códigos em vários dispositivos | Melhor controle de ciclo de vida, ainda dependente da segurança do portal | Propriedades de lazer e estadias curtas |
| Passpoint ou OpenRoaming | Conexão automática após a integração, com menos digitação repetida | Criptografia de nível corporativo e acesso baseado em identidade em dispositivos compatíveis | Hotéis com foco corporativo, programas de fidelidade e novas implantações |
| Login por e-mail sem senha ou por identidade | Simples para muitos visitantes casuais, com oportunidade para captura de dados consentida | Responsabilidade mais forte do que uma senha compartilhada, desde que a coleta de dados seja limitada | Propriedades voltadas para o lazer e populações mistas de visitantes |
A tolerância dos hóspedes no Reino Unido para fricção no login é baixa. Um estudo de 2016 relatou que 65% dos hóspedes de hotéis não esperariam mais de sete minutos para se conectar, e um quarto afirmou que se recusaria a ficar em um hotel sem WiFi gratuito, de acordo com o estudo divulgado pela Fox News. Esses números são históricos, mas a lição operacional permanece clara: a autenticação faz parte da estadia, não é um detalhe administrativo secundário.
Um Captive Portal é um fluxo de trabalho de acesso. Ele não substitui a criptografia de rede, a segmentação ou o gerenciamento de identidade.
Use uma senha compartilhada apenas quando o estabelecimento aceitar suas limitações e contar com um isolamento de clientes e uma política de firewall robustos em torno dela. Para um hotel de serviço completo ou focado em negócios, priorize o Passpoint ou o OpenRoaming e mantenha uma opção secundária simples. Para um estabelecimento voltado ao lazer, combine o acesso por e-mail sem senha com uma etapa opcional de fidelidade ou CRM, sem nunca forçar o consentimento de marketing como preço para a conectividade básica.
Projetando a rede em torno da segmentação
A segmentação é o núcleo da arquitetura. A rede de convidados deve ser tratada como uma rede pública não confiável, e não como uma extensão amigável da LAN do hotel. A orientação do National Cyber Security Centre do Reino Unido afirma que o WiFi público, incluindo redes hoteleiras, é menos seguro do que redes privadas protegidas por WPA2 e recomenda o isolamento explícito dos sistemas operacionais.
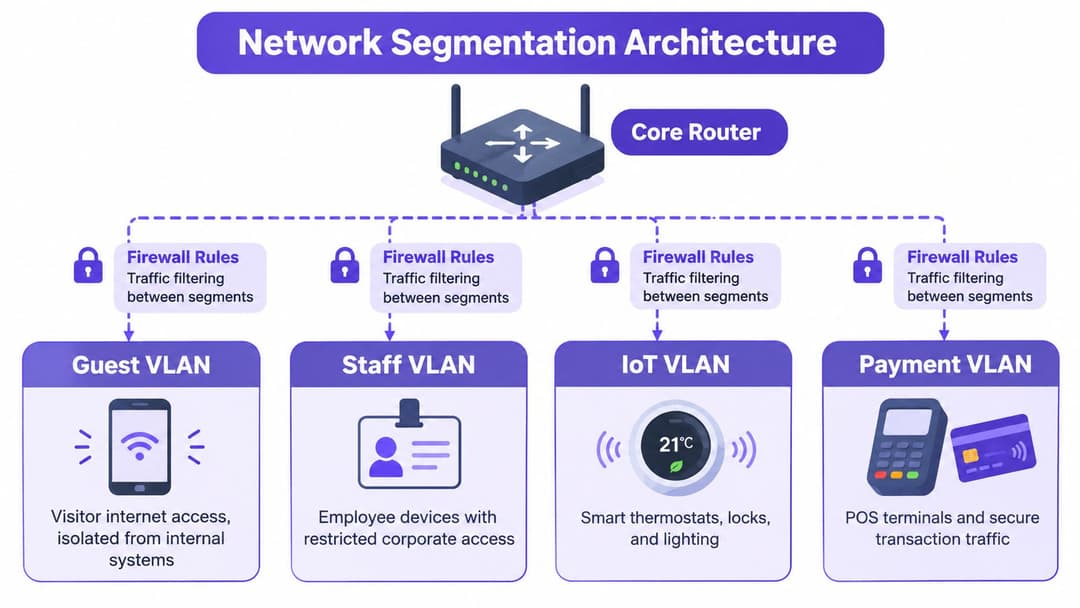
Crie a política em torno de VLANs separadas ou domínios equivalentes:
- VLAN de hóspedes: Apenas acesso à internet, com bloqueio de cliente para cliente e sem rota para o espaço de endereçamento privado interno.
- VLAN de funcionários: Acesso controlado por identidade a serviços corporativos e ferramentas de gestão aprovados.
- VLAN de IoT: Permissões restritas e específicas do dispositivo para fechaduras, termostatos, sensores, iluminação e outros sistemas.
- VLAN de pagamentos: Tráfego restrito para EPOS e sistemas de transação, sem dependência da rede de hóspedes.
O firewall deve permitir que o segmento de hóspedes obtenha DHCP e resolva DNS por meio de serviços aprovados, alcance o portal de autenticação e acesse a internet pública. Ele deve negar acesso a servidores PMS, terminais EPOS, CFTV, switches, controladores wireless, impressoras, interfaces de administração e outros intervalos privados. A isolamento por cliente no controlador wireless adiciona outro limite, impedindo que o dispositivo de um hóspede se comunique diretamente com outro.
Apenas o SSID de convidados deve ser amplamente visível para os visitantes. Os SSIDs operacionais e da equipe devem ser restritos por função, identidade do dispositivo ou certificado, em vez de serem ocultados e tratados como seguros. Nomes de redes ocultos não fornecem um limite de segurança significativo.
Comprove as regras de negação
A etapa de validação que muitas equipes ignoram é testar o que a rede de visitantes não pode fazer. Teste a partir de um dispositivo de visitante comum e registre o resultado:
- Tente alcançar faixas de endereços privados internos.
- Tente acessar serviços de administração sem fio, switch, DNS e DHCP.
- Teste sub-redes de impressoras, CFTV, PMS e pagamentos.
- Confirme que os dispositivos de hóspedes não conseguem se comunicar lateralmente.
- Repita os testes após alterações no controlador, firewall e gateway.
Um painel verde não prova o isolamento. Um teste de regra de negação documentado prova. O resultado deve ser um controle repetível que as equipes de rede possam executar após alterações e apresentar a um auditor, seguradora ou proprietário do hotel.
Essenciais de segurança e conformidade para hotéis no Reino Unido
Um projeto seguro de WiFi para hóspedes de hotel começa antes do início do acesso à internet. O padrão de segurança de rede sem fio do governo do Reino Unido exige que os usuários convidados se autentiquem antes de receber acesso, portanto, uma propriedade deve aplicar a autenticação na borda da rede em vez de permitir o redirecionamento irrestrito e pedir aos hóspedes para aceitarem os termos posteriormente.
Esse requisito pode ser mapeado para um Captive Portal, um fluxo de vouchers ou integração no estilo Passpoint. O mecanismo importa menos do que o ponto de aplicação. Clientes não autenticados devem ser limitados a DHCP, DNS, portal e serviços de autenticação aprovados até que a política de acesso seja satisfeita.
O padrão do governo do Reino Unido também apoia um design de privilégio mínimo. O tráfego de hóspedes deve ser separado dos funcionários, IoT e sistemas de pagamento, enquanto os registros associados à autenticação devem ser limitados a uma finalidade clara e regidos pelos princípios do UK GDPR. Colete apenas o que o serviço precisa, defina a retenção, proteja o acesso aos registros e explique a finalidade aos hóspedes em linguagem simples. Os operadores podem usar este checklist de conformidade para guest WiFi para estruturar a revisão.
A criptografia precisa de manuseio cuidadoso. O NCSC recomenda AES-CCMP onde suportado em vez de criptografia wireless legada mais fraca, mas a criptografia na rede wireless compartilhada não protege todos os aplicativos automaticamente. Os hóspedes ainda devem confiar no HTTPS e, para atividades comerciais confidenciais, em uma conexão móvel ou VPN. A propriedade nunca deve subentender que se conectar ao seu SSID torna transações bancárias, administração ou trabalhos confidenciais livres de risco.
O cenário mais amplo de violações torna o onboarding descuidado um péssimo negócio. A Pesquisa de Violações de Cibersegurança 2025/26 do Governo do Reino Unido revelou que 43% das empresas do Reino Unido sofreram uma violação ou ataque cibernético nos 12 meses anteriores, enquanto o phishing apareceu em 38% dos incidentes, conforme relatado no panorama de segurança para WiFi de hotéis da Purple. As equipes de hotéis devem assumir que os hóspedes trazem dispositivos não gerenciados e potencialmente comprometidos para a rede.
Um auditor ou seguradora deve ser capaz de ver:
- Um diagrama de rede mostrando os limites de hóspedes, funcionários, IoT e pagamentos.
- Evidência de política de firewall cobrindo o acesso interno negado e os serviços de hóspedes permitidos.
- Registros de autenticação com finalidade, retenção e controles de acesso documentados.
- Configuração sem fio mostrando criptografia forte e isolamento de clientes.
- Resultados de testes provando que os dispositivos dos hóspedes não conseguem alcançar os sistemas operacionais.
- Um processo de incidentes para abuso, comprometimento de credenciais, pontos de acesso não autorizados e suspeitas de violação.
A segurança não é alcançada adicionando um portal a uma LAN insegura. Ela vem da aplicação da identidade e da política antes do acesso, e depois provando que os limites se mantêm.
Planejamento de capacidade que evita reclamações surpresa
Uma fibra mais rápida não vai corrigir um sinal fraco no quarto, um rádio sobrecarregado ou um dispositivo cliente que se recusa a fazer roaming. O planejamento de capacidade deve separar backhaul, densidade de rádio, desempenho de autenticação e mobilidade. Uma propriedade pode ter um excelente serviço de internet e, ainda assim, oferecer uma conexão ruim em um corredor ou sala de reuniões.
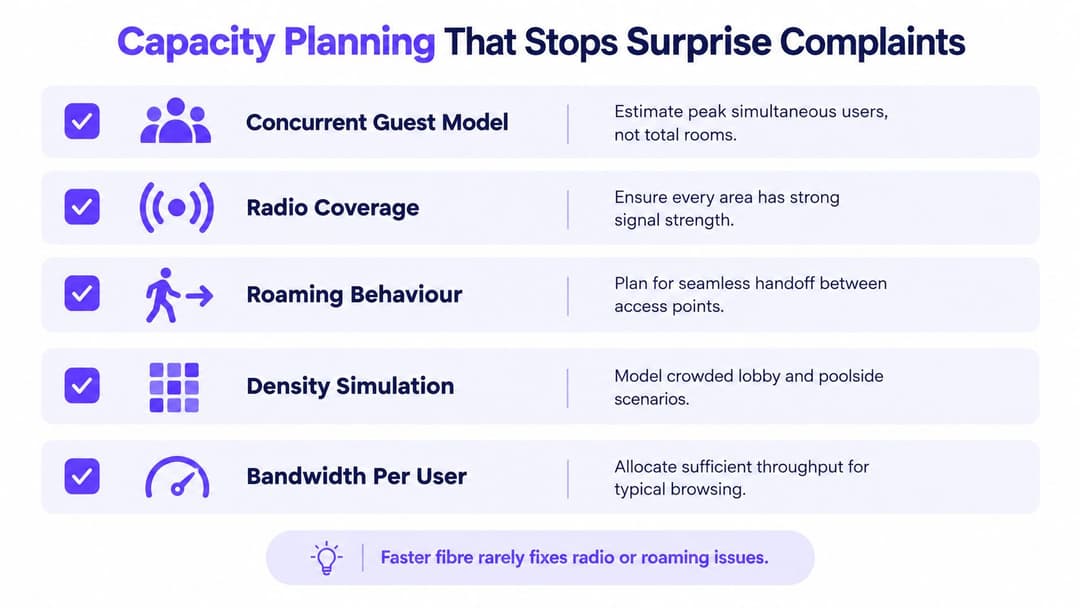
Comece com um modelo de usuários concorrentes, não com o número de quartos. Estime quantos hóspedes estarão online durante o período de maior movimento, quantos dispositivos eles carregam e como o uso muda entre os quartos, o saguão, o restaurante, a sala de reuniões, a piscina e o estacionamento. Em seguida, compare o modelo com o tempo de transmissão (airtime) dos pontos de acesso, a reutilização de canais, os uplinks dos switches, os limites do controlador e a margem de backhaul disponível.
O planejamento de radiofrequência merece a mesma atenção. Um ponto de acesso no corredor pode parecer eficiente na planta, mas paredes, portas, espelhos, elevadores e materiais de construção alteram o resultado. Teste os quartos reais e as áreas públicas. Meça a qualidade do sinal, a interferência, a distribuição dos clientes e o desempenho no limite da cobertura, em vez de presumir que uma leitura forte ao lado do ponto de acesso representa toda a área.
O roaming causa um tipo diferente de reclamação. Os recursos 802.11 k, r e v podem ajudar dispositivos compatíveis a descobrir e se mover entre access points adequados, mas não podem forçar todos os clientes a se comportarem bem. Dispositivos "sticky" podem se apegar a um rádio distante, gerando as quedas que os hóspedes descrevem, mesmo que a rede permaneça tecnicamente disponível.
Relate o que o hóspede vivencia
A contagem de clientes de uma controladora não é um relatório de nível de serviço. Acompanhe a jornada desde a tentativa de conexão até a internet utilizável:
- Tempo para conectar: Quanto tempo um dispositivo leva para atingir um estado autenticado.
- Taxa de sucesso de autenticação: Onde e quando as tentativas de login falham.
- Vazão mediana e no pior cenário: Relatório por zona, não apenas para toda a propriedade.
- Latência e perda de pacotes: Especialmente em salas de reunião e áreas de negócios.
- Interrupções de sessão: Identifique padrões de transição, rádio, gateway e autenticação.
- Diferenças de dispositivos e locais: Separe as falhas que afetam dispositivos mais antigos de falhas amplas de cobertura.
Use a calculadora de pontos de acesso da Purple como uma das entradas para o projeto inicial e, em seguida, valide o resultado com um survey no local e testes em horários de pico. Os fornecedores geralmente vendem a velocidade nominal da linha porque é fácil de cotar. Em vez disso, os operadores devem comprar cobertura mensurável e serviço previsível.
Compatibilidade de fornecedores e integração de identidade
Um hotel pode operar access points compatíveis da Meraki, Aruba, Ruckus, Mist ou UniFi, mas a experiência do hóspede ainda depende da camada de identidade e política acima deles. Fluxos de trabalho de portal, controles de roaming, análises e administração de múltiplas propriedades variam amplamente. Compare fornecedores com base em tarefas operacionais reais, e não apenas em especificações de rádio.
Exija uma demonstração ao vivo em vários tipos de dispositivos. Teste a integração de identidade ou RADIUS externo, suporte a Passpoint e OpenRoaming, isolamento por cliente, administração no nível da propriedade e relatórios baseados em localização. Inclua um login com falha, uma conta de funcionário revogada, um prestador de serviços com acesso restrito e um dispositivo se movendo entre pontos de acesso. Se um fornecedor evitar esses testes, considere isso um alerta no processo de aquisição.
Ambientes mistos precisam de um processo de identidade consistente. O Purple integra-se com Entra ID, Google Workspace e Okta para acesso de funcionários, de acordo com as informações da plataforma Purple. Sua abordagem de rede baseada em identidade fornece uma maneira de aplicar decisões de acesso sobre usuários e dispositivos em vez de vinculá-las apenas ao equipamento de rede. Para dispositivos IoT legados que não podem usar autenticação empresarial, o iPSK pode fornecer um controle no nível do dispositivo mais preciso do que uma chave compartilhada de funcionários.
Use este checklist de aquisição:
- Passpoint e OpenRoaming: A plataforma pode provisioná-los e suportá-los em toda a propriedade?
- Integração de identidade: A integração e o cancelamento de funcionários seguem o diretório existente?
- Controle multipropriedade: O grupo pode gerenciar políticas centralmente enquanto preserva as operações locais?
- Offload do RADIUS: Quais funções de autenticação permanecem no local?
- Acesso sazonal e de prestadores de serviço: Com que rapidez as identidades temporárias podem ser emitidas e retiradas?
- Analytics: A equipe pode relatar os resultados dos hóspedes, em vez de apenas a saúde dos pontos de acesso?
Escolha a camada de acesso pelo desempenho de rádio e adequação operacional. Escolha a camada de identidade pelo controle do ciclo de vida. Mantenha o Captive Portal focado no onboarding, em vez de permitir que ele se torne o sistema permanente de identidade do hotel por acidente.
Checklist de implantação e ROI que você pode realmente relatar
Uma implantação confiável é faseada, testada e gerenciada por mais pessoas além da equipe de rede. Antes da aquisição, conclua o site survey, o modelo de usuários concorrentes, o diagrama de segmentação, o projeto de identidade e a comparação de fornecedores. Inclua a equipe da recepção desde cedo, pois eles sabem onde os hóspedes encontram dificuldades, se o cartão de instruções da recepção é claro e quais locais geram reclamações recorrentes.
Faça um piloto em um único andar ou propriedade. Defina as métricas de sucesso antes da instalação: tempo de conexão, sucesso na autenticação, desempenho por zona, taxa de interrupção, demanda de suporte e o resultado dos testes de bloqueio (deny tests) entre a rede de convidados e a rede interna. Peça à recepção e à governança que relatem falhas usando o mesmo processo da TI e, em seguida, compare esses relatórios com a telemetria técnica.
No momento da ativação, prepare um plano de transição que cubra a configuração do controlador, os serviços de identidade, o conteúdo do portal, o acesso de emergência, o treinamento da equipe e o plano de escalonamento. Não remova o serviço antigo até que a nova rede tenha passado nas verificações nos quartos, corredores, áreas públicas e nos horários de pico. Mantenha as instruções para os hóspedes curtas. Um cartão de suporte muito longo geralmente indica que o design de integração está exigindo esforço demais.
As operações em estado estável devem conectar três visões:
- Qualidade do serviço: Satisfação do hóspede com o WiFi, tempo de conexão, interrupções e desempenho por local.
- Controle de segurança: Validação de segmentação, registros de autenticação, alterações de políticas e gerenciamento de incidentes.
- Valor comercial: Visitas recorrentes entre hóspedes autenticados, engajamento com consentimento no CRM e atividades relevantes de upsell.
As equipes operacionais também podem padronizar a prontidão dos quartos com um checklist da propriedade que inclui instruções de WiFi, testes de dispositivos e detalhes de escalonamento. O objetivo não é adicionar mais burocracia. É tornar o serviço voltado ao hóspede consistente, desde a preparação do quarto até o check-out.
A diretoria precisa de um relatório sucinto, não de um painel repleto de contadores de rádio. Acompanhe a satisfação dos hóspedes com o WiFi, a taxa de visitas repetidas entre hóspedes autenticados, os chamados de suporte por 1.000 estadias e a taxa de aprovação na validação da segmentação. Essas métricas conectam experiência, identidade, segurança e decisões de investimento sem fingir que apenas um circuito de internet mais rápido comprova o valor.
Um serviço de WiFi para hóspedes de hotel funciona bem quando os clientes se conectam sem ajuda, circulam pelo local sem interrupções evitáveis e não conseguem acessar sistemas que não lhes pertencem. Ele é comercialmente útil quando o estabelecimento pode usar dados de identidade consentidos de forma responsável e demonstrar se os hóspedes autenticados retornam ou engajam. Ele é sustentável quando a equipe consegue comprovar os controles, e não apenas descrevê-los.
A Purple oferece autenticação de convidados, acesso baseado em identidade, suporte a Passpoint e OpenRoaming, integração com diretório de funcionários e análises em ambientes de rede hoteleira mistos. Visite a Purple para avaliar como sua plataforma pode ajudar você a substituir senhas compartilhadas, isolar o tráfego do hotel e mensurar o WiFi de hóspedes como um serviço operacional.