Un caposala La ferma alla fine del turno. Tre parenti nello stesso corridoio non riescono a effettuare una videochiamata, il tablet di un paziente continua a reindirizzare alla pagina di login e qualcuno ha scritto sulla lavagna "il WiFi non funziona". Gli access point sono attivi, il portale è operativo e nulla nel dashboard mostra anomalie.
Quel divario tra connesso e utilizzabile è il punto in cui si blocca la maggior parte dei progetti di WiFi WiFi per ospiti negli ospedali. Il piano delle frequenze radio è stato approvato prima che qualcuno contasse quante persone siedono nei reparti ambulatoriali alle dieci del mattino. Il metodo di accesso è stato scelto da chiunque avesse il modello aperto. E i consigli di sicurezza di cui i visitatori hanno bisogno, sia che debbano accedere all'home banking o partecipare a un appuntamento video, non sono mai usciti dal registro dei rischi per arrivare sullo schermo di benvenuto.
Queste tre decisioni devono essere integrate. Segnale, identità e aspettative pubblicate costituiscono una progettazione unica, non una rete costruita con una dichiarazione di non responsabilità aggiunta in seguito. Di seguito viene riportata la sequenza consigliata, dal rilevamento radio al reparto pilota, insieme ai compromessi da sottoporre a un gruppo di governance clinica prima che il primo access point diventi operativo.
La linea di riferimento nazionale è già stata stabilita. Entro la fine di marzo 2019, il programma NHS WiFi aveva introdotto la connessione NHS WiFi gratuita nel 98% dei trust NHS e raggiunto oltre 8.000 centri di assistenza ai pazienti, fornendo a più di 63 milioni di pazienti in visita l'accesso alla connettività gratuita. L'accesso per i visitatori non è più un progetto secondario su una VLAN di riserva. Fa parte della struttura dell'infrastruttura.
Pianificare la capacità e gli obiettivi radio prima di acquistare l'hardware
Tre parametri determinano se la rete WiFi per ospiti dell'ospedale regge in un reparto affollato: segnale primario, latenza e carico del canale. La personalizzazione del portale viene in un secondo momento, poiché nulla di tutto ciò ha importanza se la connessione cade quando la corsia si riempie.
NHS England raccomanda un RSSI primario di almeno -65 dBm in tutte le strutture NHS e descrive una latenza accettabile approssimativamente tra 20 e 250 ms, sottolineando che nessuno dei due valori è definitivo e che entrambi dovrebbero essere convalidati in base alle applicazioni in uso (linee guida di NHS England sulla valutazione delle metriche delle prestazioni WiFi). Questo dato va inteso come un livello minimo piuttosto che come una specifica dettagliata. Una lettura di -65 dBm al letto del paziente dimostra che il collegamento si associerà, ma non dice nulla sul fatto che quaranta persone nello stesso settore possano effettuare contemporaneamente una videochiamata alle otto di sera.
Esaminare la struttura effettivamente presente
Percorrere ogni piano con uno strumento di rilevamento prima di inviare l'ordine di acquisto. Annotare gli elementi che schermano il segnale: sale di diagnostica per immagini rivestite di piombo, pareti divisorie dei letti che vengono spostate durante le visite di reparto, strutture centrali dei servizi in cemento, il corridoio al piano interrato dove i parenti attendono i taxi. Rilevare anche gli accessi esterni, poiché è lì che le persone stazionano al momento delle dimissioni cercando di chiamare un passaggio.
La scelta della banda è una decisione sulla capacità, non una preferenza. NHS England individua nei 2,4 GHz la banda per il pubblico ospite e i dispositivi legacy, che necessitano di raggio di copertura piuttosto che di larghezza di banda, e nei 5 GHz la banda per la capacità, laddove i client e gli access point la supportino. Escludere i 2,4 GHz penalizza i dispositivi più datati; far funzionare tutto a 2,4 GHz cede il tempo di trasmissione a chi possiede la radio con la potenza maggiore.
Pianifichi per il picco, non per la media. Una rete misurata alle 10:00 di un martedì valorizza qualsiasi architettura. La misurazione che conta davvero è quella effettuata alle sette di sera durante l'orario di visita.
Quindi, misuri l'impatto dei visitatori sulla rete: client simultanei per access point, utilizzo del canale, perdita di pacchetti, risposta DHCP e DNS e la velocità con cui viene completata l'autenticazione. Esegua test di carico con video e messaggistica piuttosto che con un semplice ping, e ripeta l'operazione dopo ogni spostamento di reparto o modifica all'edificio, poiché una nuova apparecchiatura o una riorganizzazione delle postazioni ridefiniscono la mappa di copertura.
| Metrica | Target | Note |
|---|---|---|
| Segnale primario (RSSI) | -65 dBm o superiore | Target NHS England nelle aree rivolte ai pazienti |
| Latenza | Da circa 20 a 250 ms | Convalidare rispetto a videochiamate e messaggistica |
| Banda per dispositivi pubblici e legacy | 2,4 GHz | Raggio d'azione più ampio, capacità inferiore |
| Banda per la capacità | 5 GHz | Utilizzare dove client e access point lo supportano |
| Client simultanei al picco | Calcolare il numero per access point durante l'orario di visita reale, quindi progettare per un valore superiore | Il numero reale di visitatori, non un dato del fornitore |
| Utilizzo del canale | Analizzare qualsiasi valore elevato prolungato rilevato durante gli orari di visita | Le rilevazioni nei periodi di scarsa attività nascondono la congestione |
| Perdita di pacchetti | Impostare la propria soglia durante i test di carico | Ripetere il test nelle ore di picco, non di notte |
Ogni valore in quella tabella rappresenta un elemento da rimisurare periodicamente, non un dato da approvare una volta sola. Se sta creando il piano di test da zero, una guida al rilevamento RF e alla pianificazione dei canali approfondisce le dinamiche dei rilevamenti.
Scegliere il metodo di accesso corretto per ciascuna area
Il compromesso che coglie di sorpresa i team non riguarda la crittografia o i costi, ma quanti visitatori non completano affatto la procedura di login.
Una password condivisa su un cartello plastificato sembra economica finché non si osserva una coda di parenti digitarla con un pollice solo su uno schermo incrinato. Non comporta alcuna identità per singolo utente né crittografia per singolo dispositivo, quindi è adatta a un evento di un solo giorno piuttosto che a un reparto in cui qualcuno potrebbe rimanere connesso per sei ore.
La registrazione via e-mail tramite un portale captive è il modello su cui si è orientata la maggior parte dei trust. Nel novembre 2014, il Queen Victoria Hospital NHS Foundation Trust ha introdotto il WiFi gratuito nei reparti, nelle sale d'attesa degli ambulatori, nella caffetteria e nel ristorante, richiedendo agli utenti la registrazione di un indirizzo e-mail in cambio di una password e limitando lo streaming e il download di musica per proteggere la capacità per tutti gli altri utenti (dal blog sulla trasformazione di NHS England sulla connessione dei pazienti ai servizi digitali). Identità, termini e controllo della banda in un unico flusso. La tecnologia si è evoluta; il modello è rimasto lo stesso.
| Metodo | Impegno di configurazione | Crittografia | Identità dei visitatori | Casi d'uso ideali |
|---|---|---|---|---|
| Rete aperta con pagina di termini e condizioni | Basso | Nessuna | Nessuna oltre all'accettazione | Aree d'attesa con esigenze di dati minime |
| Password condivisa su segnaletica | Basso | Solo chiave condivisa | Nessuna per utente | Eventi brevi, non reparti ospedalieri |
| Portale captive con e-mail | Medio | Aperta a meno che non venga applicato WPA2/WPA3 | E-mail acquisita con consenso | Accesso generale per i visitatori |
| Passpoint (Hotspot 2.0) | Alto | WPA2/3-Enterprise | Account o profilo | Visitatori abituali e dispositivi forniti al personale |
| App o account personalizzato con brand | Medio | Definisce il livello di protezione della rete su cui si appoggia | Account | Visitatori frequenti |
Dove il portale fallisce e chi interviene per risolvere il problema
Alcuni dispositivi non riescono a completare affatto l'accesso tramite portale captive. I dispositivi Android più datati, i laptop aziendali bloccati e gli e-reader rimangono sulla pagina di benvenuto senza mai risolverla; nessuna configurazione del portale potrà correggere un browser che si rifiuta di aprirsi. Si tratta di una questione legata al personale tanto quanto a un aspetto tecnico. Qualcuno nel reparto deve avere la possibilità di registrare un dispositivo e il messaggio di errore deve riportare un numero di telefono del reparto piuttosto che un codice di errore generico.
Passpoint si rivela utile laddove ritornano le stesse persone. Dopo l'installazione una tantum del profilo, il dispositivo si connette automaticamente con una protezione di livello enterprise, ideale per i pazienti esterni ricorrenti e per i tablet assegnati al personale. Per funzionare necessita di access point e di un percorso di provisioning compatibili, e non può sostituire gli smartphone che non supportano l'installazione di un profilo.
Qualsiasi metodo si scelga, è importante pubblicare i limiti dove i visitatori possano leggerli. Nottinghamshire Healthcare informa i visitatori che la rete NHS WiFi potrebbe non essere disponibile in tutte le aree e non è adatta per lo streaming TV o per le chiamate audio e video (pagina WiFi gratuita di Nottinghamshire Healthcare). Questa è la versione trasparente, ed è sicuramente preferibile a una pagina di benvenuto che promette un'esperienza cinematografica.
Qualsiasi acquisizione di e-mail o account richiede un passaggio di consenso chiaro ai sensi del UK GDPR e i dati devono essere conservati esclusivamente per la finalità indicata al momento della raccolta. Le pagine di accesso con testo grande e compatibili con i lettori di schermo sono più importanti qui rispetto a qualsiasi rete commerciale. La struttura della pagina di benvenuto e i flussi di consenso sono trattati in maggiore dettaglio in questa guida alla progettazione del portale captive.
Come separare il traffico degli ospiti dai sistemi clinici
Consideri l'accesso ospiti come un servizio Internet non attendibile che si trova casualmente all'interno del Suo edificio. Le linee guida di configurazione di NHS England richiedono criteri locali documentati relativi al filtraggio dei contenuti, all'uso accettabile, alle regole per i dispositivi personali (BYOD) e al monitoraggio della capacità, oltre a un codice di condotta per l'utilizzo e al blocco dei contenuti illegali o inappropriati. I controlli di rete hanno la priorità, poiché un documento sulle policy non impedisce a uno smartphone compromesso di scansionare una sottorete di radiologia.
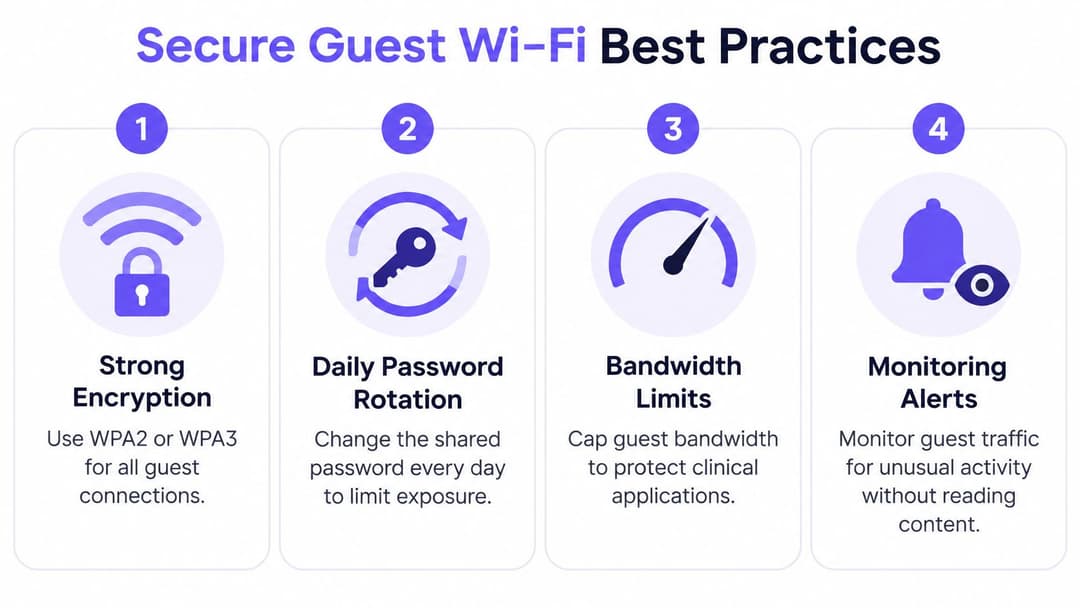
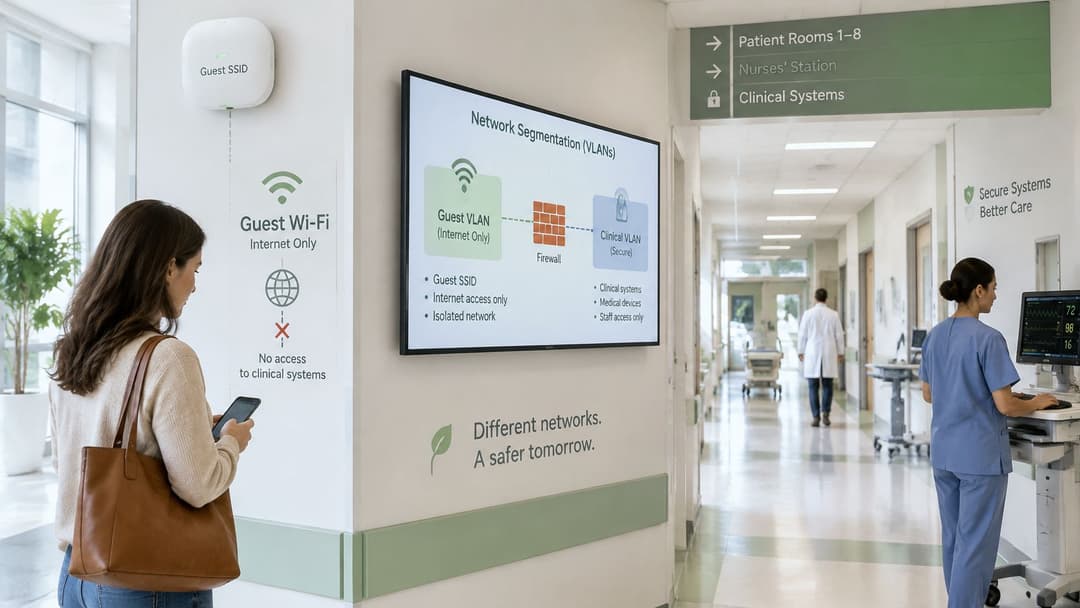
- Isolare gli ospiti sulla propria SSID, VLAN e zona di firewall. Un dispositivo visitatore compromesso deve finire in un vicolo cieco senza alcuna possibilità di instradamento verso aree riservate. L'errore più comune è condividere una VLAN ospiti con una sala riunioni o con il sistema della reception per motivi di rapidità di configurazione.
- Negare l'accesso laterale alle sottoreti cliniche, biomediche, di gestione e delle stampanti. Nessuna eccezione concessa per praticità. La solita falla nel sistema è l'accesso alle stampanti accordato per consentire al personale di stampare dai telefoni personali, creando così un percorso verso un server di stampa situato all'interno dell'intervallo di gestione.
- Consentire solo i servizi in uscita necessari agli ospiti. Ciò significa normalmente traffico web e DNS, mentre i requisiti di VPN e delle applicazioni moderne devono essere gestiti in modo deliberato e non presunti. Una regola di autorizzazione globale in uscita trasforma la VLAN ospiti nella piattaforma di attacco di qualcun altro.
- Filtrare, limitare la velocità, isolare e applicare scadenze. Filtraggio DNS e dei contenuti, limiti di velocità per client, isolamento dei client in modo che i visitatori non possano vedersi tra loro ed eliminazione della sessione impostata in base alla propria politica di governance e non mutuata da un altro ente. Le linee guida per la configurazione del NHS WiFi richiedono che l'isolamento sia dimostrato sia con penetration test autenticati sia non autenticati; pertanto, è opportuno integrare tale prova nella progettazione anziché integrarla a posteriori a seguito di un reclamo.
- Registrare autenticazione, DHCP, NAT ed eventi di sicurezza in base a una politica scritta di conservazione e accesso da esibire su richiesta. La registrazione senza una regola di conservazione documentata è un rischio mascherato da prova.
- Testare le regole di zona prima che la pagina di login diventi pubblica. Qualsiasi percorso da ospite a clinico che fornisca risposta richiede una risoluzione immediata in giornata, non l'inserimento nel backlog.
I visitatori prendono decisioni migliori quando ricevono informazioni trasparenti. Alcune informative sulla sicurezza avvertono chiaramente che il traffico degli ospiti può potenzialmente essere intercettato da un altro utente wireless e non garantisce alcuna aspettativa di privacy. Questa è esattamente la frase che una password condivisa evita di inserire, ed è esattamente ciò che i visitatori devono leggere.
Una chiave condivisa crittografa il traffico ma non fornisce un'identità per singolo utente: chiunque conosca la passphrase non è distinguibile da chiunque altro la conosca, il che rende l'avviso di cui sopra onesto anziché allarmistico. Se il progetto presuppone che i visitatori utilizzino l'HTTPS con dispositivi aggiornati e la propria protezione degli endpoint, lo indichi nei termini che accettano e misuri il completamento del portale, i contatti con l'assistenza, gli eventi relativi alle policy bloccate e i risultati dei test di isolamento come indicatori operativi rilevanti. Per l'architettura più ampia, questa guida alla sicurezza aziendaleWiFi illustra i modelli di segmentazione e di controllo degli accessi.
Cosa possono fare in sicurezza i visitatori sul WiFi WiFi per ospiti
Ecco la domanda che i pazienti e i loro caregiver si pongono e a cui la maggior parte delle pagine web degli ospedali non risponde: posso accedere all'home banking, partecipare a una visita medica in video o aprire file di lavoro su questa rete?
Gratuito non significa sicuro, e gli avvisi sulla sicurezza lo dimostrano. Alcuni descrivono il NHS WiFi come una rete pubblica condivisa e raccomandano cautela con le informazioni personali o sensibili, mentre altri descrivono l'accesso come niente di più che selezionare la rete e accettare i termini (Pagina sul WiFi WiFi e sull'intrattenimento del King's College Hospital). Si tratta di due messaggi diversi per lo stesso tipo di servizio, e i visitatori ricevono quello che la loro struttura ha pubblicato. Scriva il Suo in fase di progettazione, insieme a SSID e al metodo di accesso, anziché dopo il lancio.
La posta in gioco va ben oltre la semplice comodità. La mancanza di un servizio WiFi affidabile costituisce una delle barriere che rende alcune persone meno capaci di utilizzare i servizi sanitari digitali. Una rete per ospiti che funziona per la navigazione web ma non per l'accesso a un'app NHS lascia gli utenti che ne hanno più bisogno senza alcun supporto.
| Attività | Valutazione per i WiFivisitatori | Utilizzare invece |
|---|---|---|
| Navigazione ordinaria, notizie e mappe su HTTPS | Ragionevole | WiFi per WiFiospiti |
| Messaggi alla famiglia su HTTPS | Ragionevole, evitare dettagli sensibili | WiFi per WiFiospiti |
| Home banking | Da evitare | Rete mobile |
| Accesso all'app NHS con dati sanitari personali | Da evitare | Rete mobile |
| Videoconsulenza | Da evitare | Rete mobile |
| Sistemi e file di lavoro | Da evitare | Accesso gestito dal personale |
Ciò che cambia la risposta è la crittografia, e il nome della rete non dice nulla a riguardo ai visitatori. L'HTTPS protegge il contenuto della pagina, ma su una rete aperta o a chiave condivisa i metadati della connessione sono ancora visibili ed è possibile l'intercettazione, motivo per cui gli avvisi sulla sicurezza variano così tanto nel tono. Una rete basata su chiavi per singolo dispositivo cambia questo quadro. Una rete aperta invece no, per quanto rassicurante possa sembrare la pagina iniziale. Quindi la risposta onesta a "cosa posso fare qui in tutta sicurezza" è stabilita da una decisione di progettazione presa prima che il primo visitatore si connetta. Se la Sua architettura supporta solo la navigazione sicura HTTPS, pubblichi tale risposta chiaramente e indichi contemporaneamente le alternative.
La regola che vale la pena stampare sulla pagina di accesso: se l'informazione potesse danneggiarla se vista sullo schermo di uno sconosciuto, non la invii tramite la rete WiFi per ospiti.
Fornire alle persone un'alternativa. I dati mobili coprono operazioni bancarie, accessi ad app sanitarie e videoconsulenze. Una VPN personale supporta alcuni sistemi aziendali e ne compromette altri; pertanto, è opportuno spiegarne i limiti anziché raccomandarne l'uso in modo incondizionato. La presenza di un membro dello staff in grado di fornire assistenza su un computer di reparto e un numero di telefono per chi non dispone di un dispositivo idoneo colmano il divario per i visitatori impossibilitati a utilizzare i servizi in autonomia.
Testare, monitorare e intervenire in caso di malfunzionamento del WiFi WiFi per ospiti
Prima del lancio, eseguire i test di isolamento da due punti di partenza: una sessione ospite autenticata e una non autenticata. Da ciascuna di esse, tentare di raggiungere le sottoreti cliniche, biomediche, gestionali e delle stampanti. Qualsiasi connessione riuscita richiede una risoluzione immediata nello stesso giorno, poiché la condizione di errore verificata è una regola definita ma mai applicata.
Dopo il lancio, cinque segnali operativi indicano se la progettazione è efficace. Le richieste di supporto sono l'elemento più rilevante e di solito evidenziano un problema prima del sistema di monitoraggio, specialmente nelle due settimane successive allo spostamento di un reparto o a modifiche strutturali dell'edificio. Associare a ogni metrica un trigger, in modo che un avviso contenga un'istruzione anziché un semplice grafico.
| Metrica | Perché è importante | Fattore scatenante per la revisione |
|---|---|---|
| Tasso di completamento del portale | Mostra se i visitatori riescono effettivamente a connettersi | Calo prolungato durante gli orari di visita |
| Durata della sessione | Conferma che le impostazioni di scadenza funzionino come previsto | Sessioni più lunghe di quanto consentito dai criteri |
| Eventi dei criteri bloccati | Mostra che il filtraggio sta intercettando il traffico reale | Picco improvviso in una singola area |
| Errori nei test di isolamento | Conferma che gli ospiti non possano raggiungere le sottoreti cliniche | Qualsiasi errore, nello stesso giorno |
| Contatti al supporto tecnico | Rileva tempestivamente i guasti nascosti | Un aumento a seguito di modifiche a un reparto o a un edificio |
Definire la sequenza di gestione degli incidenti prima che si renda necessaria
Annoti chi può revocare le sessioni degli ospiti, chi può isolare il SSID per ospiti, come viene gestito il dispositivo di un visitatore infetto e chi registra l'evento in base alla politica di conservazione dei dati. Quattro nomi su una pagina sono meglio di una discussione alle sette di sera. Consiglio di testare la sequenza una volta con i team di controllo delle infezioni e di gestione immobiliare, perché un guasto al WiFi per ospiti durante l'orario di visita è anche un problema di comunicazione con i pazienti, e i parenti nei corridoi hanno bisogno di informazioni tanto quanto il team di rete.
La gestione delle modifiche è il punto in cui le reti per ospiti si deteriorano. La sostituzione di uno switch, un nuovo set di regole del firewall o il ricablaggio di un reparto possono riaprire un percorso chiuso al momento del lancio, e nessuno se ne accorge finché non viene eseguito nuovamente un test di isolamento. Aggiunga l'isolamento degli ospiti alla checklist standard post-modifica anziché fare affidamento sulla revisione annuale.
Il monitoraggio dimostra il suo valore quando l'aumento delle chiamate di supporto viene gestito come un incidente e non come un semplice rumore di fondo.
Osservi anche la tipologia dei reclami. Un flusso costante relativo a un singolo corridoio indica un problema di copertura. Un picco improvviso relativo agli accessi nell'intera struttura è solitamente legato all'autenticazione o al DNS. Una concentrazione di segnalazioni provenienti da un unico reparto a seguito dell'arrivo di nuove apparecchiature non è riconducibile a nessuna delle due cause, e la risoluzione spetta alla gestione immobiliare piuttosto che al controller wireless.
Eseguire un progetto pilota prima del lancio definitivo
Un reparto, una settimana di visite e un esito scritto di approvazione o rifiuto per ciascuna decisione presa in precedenza. Questo è il requisito che stabilirei prima di un'implementazione a livello dell'intero edificio, poiché un progetto pilota costa una frazione di un lancio errato e fornisce prove su cui un comitato direttivo può agire.
Inizi con la radio. Misuri il segnale primario nella stanza di un paziente, in una sala d'attesa e in un accesso esterno durante un vero orario di visita, e verifichi che l'obiettivo di -65 dBm sia mantenuto anziché presumere che l'indagine fosse rappresentativa. Quindi segua il percorso di accesso dall'inizio alla fine su tre dispositivi: uno smartphone recente, un telefono più vecchio che potrebbe non completare mai il portale e un laptop. Registri il tempo impiegato da ciascuno e il punto in cui ci si arrende, perché questi abbandoni rappresentano la casistica di supporto che il Suo personale dovrà gestire.
Successivamente vengono eseguiti i test di isolamento, sia da sessioni autenticate che non autenticate, senza che sia accettato neanche un errore. Verificare che l'informativa sull'uso sicuro in linguaggio semplice sia visibile nella pagina di login prima dell'autenticazione dell'utente e che le politiche di uso accettabile, BYOD (Bring Your Own Device) e conservazione dei dati siano approvate anziché in fase di bozza. Impostare i trigger di revisione dalla tabella di monitoraggio e assegnare un responsabile a ciascuno di essi.
Se l'accesso per il personale e quello per gli ospiti si sovrappongono sulla stessa infrastruttura, questo è il momento di selezionare i fornitori, prima ancora dell'arrivo dell'hardware. Purple gestisce il WiFi per ospiti, la sicurezza del 802.1X del personale e le reti di aree private su un'unica piattaforma cloud, con metodi di connessione ospiti che includono portale captive, Passpoint e app, e l'autenticazione del personale che funziona con Entra ID, Google e Okta. Confronti questa soluzione con la Sua attuale configurazione di controller e identità, quindi prenoti il progetto pilota in un reparto prima di impegnarsi in un progetto più ampio.
Un progetto pilota che supera i test su segnale, isolamento, completamento dell'accesso ed aspettative pubblicate offre un elemento che un business case raramente possiede: una settimana di traffico reale di visitatori a supporto della decisione. Estenda il servizio al reparto successivo solo quando tutti e quattro i requisiti vengono soddisfatti.
Purple offre agli ospedali una modalità per gestire l'accesso degli ospiti semplice da completare per i visitatori, con un portale captive personalizzato, supporto per Passpoint e consenso per singolo visitatore integrati nella stessa piattaforma che gestisce l'autenticazione del personale, in modo che segnale, identità e avvisi pubblicati siano pianificati insieme anziché aggiunti dopo il lancio. Se sta valutando un progetto pilota per un reparto o sostituendo una password condivisa ormai obsoleta, visiti Purple per scoprire come le reti per ospiti e personale si adattano agli access point già in Suo possesso.