Ein Gast kommt an einem Montagabend in einem britischen Hotel an, stellt das Gepäck ab und hört die vorhersehbare Frage der Familie: "Wie lautet das WiFi-Passwort?" Der Code auf der Karte an der Rezeption ist verblasst, der Access Point in der Lobby ist durch ankommende Gäste überlastet und die Verbindung im Zimmer ist so schwach, dass ein Anruf per Videoanruf unzuverlässig ist.
Die Rezeption sieht ein Anmeldeproblem. Das Netzwerkteam sieht eine Überlastung. Das Sicherheitsteam sieht unverwaltete Geräte, die der betrieblichen Infrastruktur zu nahe kommen. Alle drei betrachten denselben Dienst, aber keiner verfügt über ein vollständiges Betriebsmodell.
Hotel-Gäste-WiFi ist nicht nur eine SSID mit einer schnelleren Internetverbindung. Es ist ein verwalteter Dienst, der Personen authentifizieren, Geräte isolieren, Spitzenzeiten bewältigen, Mitarbeiter sowie Dienstleister unterstützen und den Nachweis erbringen muss, dass Gäste den zugesagten Service erhalten. Eine britische Umfrage unter mehr als 1.000 Verbrauchern und 100 Hoteliers aus dem Jahr 2016 ergab, dass 72 % der Gäste WiFi als einen der am häufigsten nachgefragten Hotelservices nannten, während 65 % während ihres Aufenthalts auf eine 3G- oder 4G-Mobilfunkverbindung zurückgreifen mussten, wie aus der Berichterstattung zur Umfrage von Hotel Designs hervorgeht.
Dieser Leitfaden bietet Betreibern einen praktischen Ansatz zur Gestaltung des Netzwerksegments, zur Auswahl eines Authentifizierungsmodells, zur Briefing eines Integrators und zur Messung der Qualität aus der Perspektive des Gastes, anstatt sich auf Controller-Dashboards zu verlassen.
Warum Hotel-Gäste-WiFi an einem Montagabend immer noch ausfällt
Der Ausfall beginnt, bevor überhaupt jemand die Rezeption mit einer Beschwerde aufsucht. Das Personal bearbeitet Ankünfte, Familien verbinden mehrere Smartphones und Tablets, Geschäftsreisende öffnen Laptops, und Gäste auf ihren Zimmern streamen Videos oder nehmen an Anrufen teil. Access Points bleiben möglicherweise online, die Glasfaserleitung verfügt über freie Kapazitäten und die Überwachung zeigt grün an. Dennoch kämpfen Gäste mit langsamer Authentifizierung, abgebrochenen Sitzungen und Funklöchern.
Die üblichen Ursachen liegen in den Bereichen Identität, Funkdesign und Servicebetrieb. Ein gemeinsames Passwort, das auf Karten gedruckt ist, gibt dem Hotel wenig Kontrolle darüber, wer verbunden ist oder wann der Zugriff endet. Ein Captive Portal lädt auf einigen Geräten möglicherweise langsam. Die Abdeckung der Zimmer folgt eventuell dem Grundriss statt dem Funkverhalten, was zu einem nutzbaren Signal neben dem Aufzug, aber einer schwachen Verbindung hinter einer Stahlbetonwand führt. Die Rezeption verbringt dann den Abend damit, das Passwort zu wiederholen, anstatt den Service zu korrigieren.
Praktische Regel: Wenn das Personal nur nachweisen kann, dass die SSID sendet, kann es nicht nachweisen, dass das Hotel-Gäste-WiFi funktioniert.
Die historischen Daten zeigen, warum dies ein Serviceproblem ist. In der bereits erwähnten britischen Umfrage rangierte WiFi vor einem Bügeleisen oder Bügelbrett sowie Tee- oder Kaffeezubereitungsmöglichkeiten unter den am häufigsten angefragten Hotelleistungen. Viele Gäste mussten während ihres Aufenthalts dennoch auf mobile Daten ausweichen. Hotelmanager nannten Geschwindigkeit und Verbindungsabbrüche als die primären gästebezogenen Probleme, was eher auf eine Kombination aus Kapazitäts-, Abdeckungs- und Zuverlässigkeitsmängeln hinweist als auf einen einzelnen Breitbandfehler. Die Ergebnisse sind im Bericht von Hotel Designs über vernetzte Hotelgeräte zu finden.
Messen Sie den Service entlang der Route des Gastes durch die Unterkunft: erfolgreiches Onboarding beim Check-in, zuverlässiger Zugang in den Zimmern, nutzbare Leistung in Restaurants und Tagungsräumen sowie Kontinuität beim Wechsel zwischen Access Points. Testen Sie diese Abläufe mit repräsentativen Geräten und vergleichen Sie die Ergebnisse anschließend mit Beschwerden und Supportanfragen.
Das Netzwerk muss Besucher zudem vom PMS, EPOS, Zähl- und Zahlungs-Terminals, CCTV, Gebäudesystemen und Mitarbeitergeräten isolieren. Konnektivität, Identität, Segmentierung und Messung für Gäste gehören in ein einheitliches Betriebsmodell. So weist ein Betreiber die Qualität aus der Perspektive des Gastes nach, anstatt sich allein auf Controller-Protokolle zu verlassen.
Was Hotel-Gäste-WiFi wirklich ist
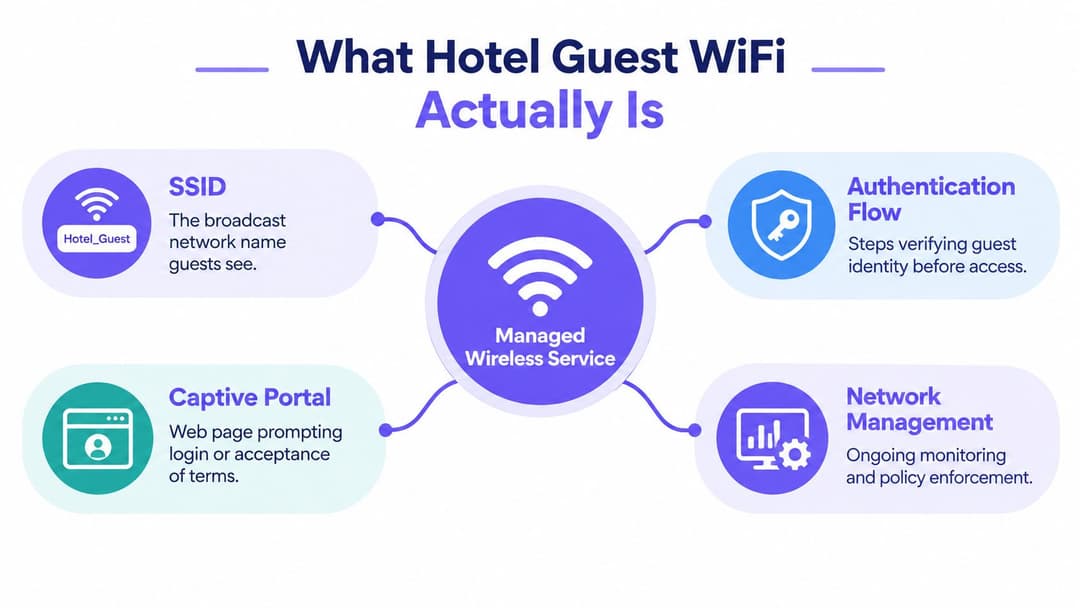
Hotel-Gäste-WiFi ist ein Managed Wireless Service und nicht bloß ein Broadcast-Netzwerk. Es kombiniert die SSID, die ein Besucher sieht, den Prozess, der den Zugang verifiziert oder registriert, die Richtlinie, die bestimmt, was das Gerät erreichen kann, das Internet-Gateway, das den Datenverkehr überträgt, und das Monitoring, das zur Unterstützung des Dienstes erforderlich ist.
Ein solides Design beginnt mit der Trennung der Zielgruppen, die sich das Gebäude teilen:
- Gäste benötigen einen einfachen, zeitlich begrenzten Internetzugang von nicht verwalteten Geräten.
- Mitarbeiter benötigen einen identitätsbasierten Zugriff auf genehmigte Unternehmensdienste, wobei der Zugriff entzogen werden muss, wenn sich ihr Beschäftigungsverhältnis oder ihre Rolle ändert.
- Externe Dienstleister benötigen einen kontrollierten, überprüfbaren Zugriff für eine festgelegte Aufgabe oder einen bestimmten Zeitraum.
- IoT- und Back-of-House-Geräte benötigen eine präzise definierte Konnektivität für Schlösser, Thermostate, Beleuchtung, Kameras und andere operative Systeme.
Diese Unterscheidung ist wichtig, da diese Gruppen unterschiedliche Risiken und Supportanforderungen haben. Ein Gäste-SSID sollte kein bequemer Weg zu einem Mitarbeiterdrucker, einer Verwaltungsoberfläche oder einer Zahlungsumgebung werden. Anmeldedaten von Mitarbeitern sollten nicht für einen Thermostat oder den Laptop eines externen Dienstleisters wiederverwendet werden.
Die Servicekomponenten
Der sichtbare Netzwerkname ist nur der Zugangspunkt. Dahinter befindet sich ein Authentifizierungsablauf, der ein Captive Portal, einen Gutschein, einen zimmerspezifischen Code oder ein passwortloses Enterprise Onboarding nutzen kann. Das Gateway wendet Zugriffsrichtlinien, Ratenbegrenzungen, Missbrauchskontrollen, Sitzungsabläufe und Protokollierungen an. Der WLAN Controller oder die Cloud Plattform kümmert sich um die Funkkonfiguration, Client Isolierung, Roaming Unterstützung und Betriebstelemetrie.
Verwechseln Sie diesen Service nicht mit In-Room-Entertainment, Mobilfunkabdeckung oder Mobile Network Offloading. Ein IPTV-System nutzt möglicherweise dieselbe Verkabelung, hat jedoch ein anderes Verkehrsprofil und eine andere Sicherheitsgrenze. Ein verteiltes Antennensystem (DAS) verbessert die Mobilfunkreichweite, bietet jedoch keinen vom Hotel verwalteten Internetzugang. Hotel-Gäste-WiFi ist die auf Besucher ausgerichtete Serviceschicht, die persönliche Geräte mit dem Internet verbindet und gleichzeitig die internen Systeme der Unterkunft getrennt hält.
Betreiber entscheiden sich in der Regel für einen Managed Hospitality Service, eine gemeinsam mit einem Integrator verwaltete Bereitstellung oder einen eigenen In-House-Stack. Das Bereitstellungsmodell kann sich ändern, aber zwei Entscheidungen bleiben zentral: wie sich Gäste authentifizieren und wie das Netzwerk sie isoliert.
Auswahl der Online-Zugangsoptionen für Gäste
Bei der Authentifizierung entscheiden sich viele Hotel-Installationen für Komfort statt Kontrolle. Ein gemeinsames Passwort lässt sich zwar leicht ausdrucken, verbreitet sich jedoch schnell über das Anwesen hinaus und bietet dem Betreiber keine sinnvolle Identitäts- oder Lebenszykluskontrolle. Ein Gutschein oder ein Captive Portal verbessert die Rückverfolgbarkeit, erzeugt jedoch weiterhin Hürden, wenn die Seite langsam ist, der Code unerwartet abläuft oder der Gast mehrere Geräte besitzt.
Ein Anmeldeorganisator pro Zimmer bietet mehr Kontrolle, erzeugt jedoch weiterhin Aufwand für Familien, Gruppen und Geschäftsreisende mit mehreren Geräten. Zudem führt dies dazu, dass sich Mitarbeiter um die Wiederherstellung von Zugängen und Zimmerwechsel kümmern müssen. Das Gästeerlebnis leidet besonders dann, wenn sich das Gerät zwar mit der SSID verbindet, die Weiterleitung zum Captive Portal jedoch fehlschlägt.
Die stärkste Option für Neubauten und umfangreiche Renovierungen ist ein passwortloses Onboarding über Passpoint oder OpenRoaming, sofern die Unterkunft und die Gästegeräte dies unterstützen. Diese Ansätze können eine automatische Erkennung und einen verschlüsselten Zugriff auf Enterprise-Niveau bieten, ohne dass der Besucher einen gemeinsamen Schlüssel auf jedem Gerät eingeben muss. Laufkundschaft kann weiterhin eine schlanke Splash-Page nutzen, während wiederkehrende Gäste oder Treuemitglieder einen reibungsloseren Zugang erhalten.
Eine praktische Auswahl sieht wie folgt aus:
| Ansatz | Gästeerfahrung | Sicherheitsniveau | Optimal für |
|---|---|---|---|
| Geteiltes Passwort und Captive Portal | Vertraut, aber manuell und leicht weiterzugeben | Schwache Identitätskontrolle, außer in Kombination mit starker Isolierung | Kleine Objekte mit begrenzten Integrationsanforderungen |
| Voucher oder Zugangsdaten pro Zimmer | Besser rückverfolgbar, aber Gäste müssen Codes auf mehreren Geräten verwalten | Bessere Lebenszykluskontrolle, weiterhin abhängig von der Portalsicherheit | Ferienhotels und Kurzaufenthalte |
| Passpoint oder OpenRoaming | Automatische Verbindung nach dem Onboarding mit weniger manueller Eingabe | Verschlüsselung auf Enterprise-Niveau und identitätsbasierter Zugriff auf kompatiblen Geräten | Geschäftshotels, Treueprogramme und Neuinstallationen |
| Passwortloser E-Mail- oder Identitäts-Login | Einfach für viele Laufkunden, mit der Möglichkeit zur einwilligungsbasierten Datenerfassung | Stärkere Rechenschaftspflicht als ein geteiltes Passwort, sofern die Datenerfassung begrenzt ist | Freizeitgeprägte Objekte und gemischte Besucherzielgruppen |
Die Toleranz britischer Gäste gegenüber Hürden beim Login ist gering. Eine Studie aus dem Jahr 2016 ergab, dass 65 % der Hotelgäste nicht länger als sieben Minuten warten würden, um sich einzuloggen, und ein Viertel gab an, dass sie sich weigern würden, in einem Hotel ohne kostenloses WiFi zu übernachten, laut dem von Fox News veröffentlichten Bericht. Diese Zahlen stammen aus der Vergangenheit, aber die operative Lektion bleibt eindeutig: Die Authentifizierung ist Teil des Aufenthalts und keine administrative Nebensächlichkeit.
Ein Captive Portal ist ein Zugriffsworkflow. Es ist kein Ersatz für Netzwerkverschlüsselung, Segmentierung oder Identitätsverwaltung.
Verwenden Sie ein gemeinsames Passwort nur dann, wenn die Unterkunft deren Einschränkungen akzeptiert und eine strenge Client Isolierung sowie Firewall Richtlinien dafür eingerichtet hat. Bei einem Full-Service- oder Business-Hotel sollten Sie auf Passpoint oder OpenRoaming setzen und eine einfache Ausweichoption bereithalten. Bei einer Freizeitunterkunft kombinieren Sie passwortlosen E-Mail-Zugang mit einem optionalen Treue- oder CRM-Schritt, ohne Marketing-Einwilligungen jemals zur Bedingung für eine grundlegende Konnektivität zu machen.
Netzwerkdesign auf Basis von Segmentierung
Die Segmentierung bildet das Kernstück der Architektur. Das Gästenetzwerk sollte wie ein vertrauensloses öffentliches Netzwerk behandelt werden und nicht wie eine freundliche Erweiterung des Hotel-LANs. Die Richtlinien des UK National Cyber Security Centre besagen, dass öffentliches WiFi - einschließlich Hotelnetzwerken - weniger sicher ist als private, mit WPA2 geschützte Netzwerke, und empfehlen eine explizite Isolierung von betrieblichen Systemen.
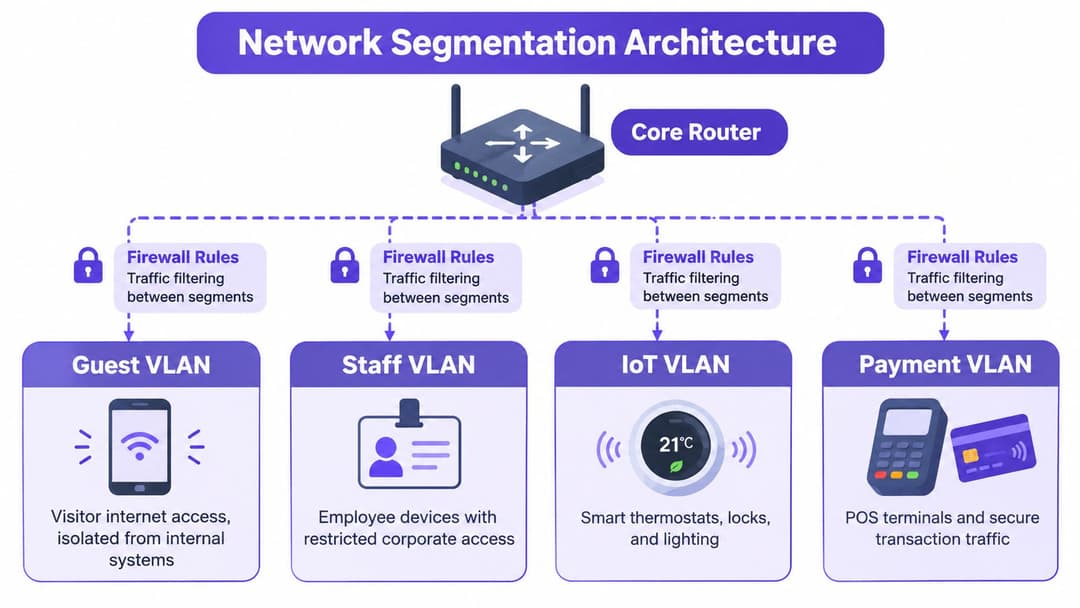
Bauen Sie die Richtlinie auf separaten VLANs oder äquivalenten Domänen auf:
- Gäste-VLAN: Nur Internetzugang, mit Client-zu-Client-Sperre und ohne Weiterleitung zum internen privaten Adressbereich.
- Mitarbeiter-VLAN: Identitätsgesteuerter Zugriff auf genehmigte Unternehmensdienste und Verwaltungstools.
- IoT-VLAN: Enge gerätespezifische Berechtigungen für Schlösser, Thermostate, Sensoren, Beleuchtung und andere Systeme.
- Zahlungs-VLAN: Eingeschränkter Datenverkehr für EPOS- und Transaktionssysteme ohne Abhängigkeit vom Gästenetzwerk.
Die Firewall sollte es dem Gästesegment erlauben, DHCP zu beziehen und DNS über genehmigte Dienste aufzulösen, das Authentifizierungsportal zu erreichen und auf das öffentliche Internet zuzugreifen. Sie sollte den Zugriff auf PMS-Server, EPOS-Terminals, CCTV, Switches, Wireless-Controller, Drucker, Verwaltungsschnittstellen und andere private Bereiche verweigern. Die Isolierung einzelner Clients am Wireless-Controller fügt eine weitere Grenze hinzu, indem sie verhindert, dass ein Gästegerät direkt mit einem anderen kommuniziert.
Nur die Gäste-SSID sollte für Besucher allgemein sichtbar sein. SSIDs für Mitarbeiter und den Betrieb sollten nach Rolle, Geräteidentität oder Zertifikat eingeschränkt werden, anstatt sie zu verbergen und als sicher zu betrachten. Versteckte Netzwerknamen bieten keine effektive Sicherheitsgrenze.
Nachweis der Deny-Regeln
Der Validierungsschritt, den viele Teams überspringen, ist das Testen dessen, was das Gäste-Netzwerk nicht tun kann. Testen Sie von einem gewöhnlichen Gästegerät aus und zeichnen Sie das Ergebnis auf:
- Versuchen Sie, interne private Adressbereiche zu erreichen.
- Versuchen Sie, auf Verwaltungsdienste für WiFi, Switche, DNS und DHCP zuzugreifen.
- Testen Sie Subnetze für Drucker, CCTV, PMS und Zahlungen.
- Bestätigen Sie, dass Gäste-Geräte nicht lateral untereinander kommunizieren können.
- Wiederholen Sie die Tests nach Änderungen an Controller, Firewall und Gateway.
Ein grünes Dashboard beweist keine Isolierung. Ein dokumentierter Test der Deny-Regeln hingegen schon. Das Ergebnis sollte eine wiederholbare Kontrolle sein, die Netzwerkteams nach Änderungen ausführen und einem Auditor, Versicherer oder Hoteleigentümer vorlegen können.
Sicherheits- und Compliance-Grundlagen für Hotels im Vereinigten Königreich
Ein sicheres Design für Hotel-Gäste-WiFi beginnt, bevor der Internetzugang startet. Der Sicherheitsstandard der britischen Regierung für drahtlose Netzwerke verlangt, dass sich Gastbenutzer authentifizieren, bevor sie Zugang erhalten. Eine Unterkunft sollte die Authentifizierung daher am Netzwerkrand erzwingen, anstatt uneingeschränktes Weiterleiten zuzulassen und Gäste erst später um die Zustimmung zu den Bedingungen zu bitten.
Diese Anforderung kann über ein Captive Portal, einen Voucher-Ablauf oder ein Onboarding im Passpoint-Stil umgesetzt werden. Der Mechanismus ist weniger wichtig als der Durchsetzungspunkt. Nicht authentifizierte Clients sollten auf DHCP, DNS, Portal und genehmigte Authentifizierungsdienste beschränkt bleiben, bis die Zugriffsrichtlinie erfüllt ist.
Der Standard der britischen Regierung unterstützt auch ein Prinzip der kleinstmöglichen Rechtevergabe (Least Privilege). Der Gästedatenverkehr sollte von Mitarbeitern, IoT- und Zahlungssystemen getrennt werden, während Datensätze im Zusammenhang mit der Authentifizierung auf einen klaren Zweck beschränkt und nach den Prinzipien der UK GDPR verwaltet werden sollten. Erfassen Sie nur das, was für den Dienst erforderlich ist, definieren Sie Speicherfristen, schützen Sie den Zugriff auf die Datensätze und erklären Sie den Gästen den Zweck in verständlicher Sprache. Betreiber können diese Checkliste für die Guest WiFi Compliance nutzen, um die Überprüfung zu strukturieren.
Die Verschlüsselung erfordert sorgfältige Handhabung. Das NCSC empfiehlt AES-CCMP, sofern unterstützt, anstelle schwächerer älterer WLAN-Verschlüsselungen, aber die Verschlüsselung im gemeinsamen Drahtlosnetzwerk schützt nicht automatisch jede Anwendung. Gäste sollten sich weiterhin auf HTTPS und für sensible geschäftliche Aktivitäten auf eine Mobilfunkverbindung oder ein VPN verlassen. Die Unterkunft sollte niemals andeuten, dass die Verbindung mit ihrer SSID Banking, Verwaltung oder vertrauliche Arbeiten risikofrei macht.
Die allgemeine Bedrohungslage durch Datenschutzverletzungen macht ein unachtsames Onboarding zu einem schlechten Geschäft. Der Cyber Security Breaches Survey 2025/26 der britischen Regierung ergab, dass 43 % der britischen Unternehmen in den vorangegangenen 12 Monaten eine Cybersicherheitsverletzung oder einen Angriff erlitten haben, wobei Phishing in 38 % der Vorfälle auftrat, wie in Purples Überblick zur Hotel-WiFi-Sicherheit berichtet. Hotelteams sollten davon ausgehen, dass Gäste nicht verwaltete und potenziell kompromittierte Geräte mit in das Netzwerk bringen.
Ein Auditor oder Versicherer sollte Folgendes einsehen können:
- Ein Netzwerkdiagramm, das die Grenzen zwischen Gästen, Personal, IoT und Zahlungsabwicklung zeigt.
- Nachweise zur Firewall-Richtlinie, die den verweigerten internen Zugriff und zugelassene Gästedienste abdecken.
- Authentifizierungsprotokolle mit dokumentiertem Zweck, Aufbewahrungsfristen und Zugriffskontrollen.
- WLAN-Konfiguration, die eine starke Verschlüsselung und Client-Isolierung aufweist.
- Testergebnisse, die belegen, dass Gästegeräte keine operativen Systeme erreichen können.
- Ein Incident-Prozess für Missbrauch, Kompromittierung von Anmeldedaten, Rogue Access Points und vermutete Sicherheitsverletzungen.
Sicherheit wird nicht dadurch erreicht, dass man ein unsicheres LAN um ein Portal ergänzt. Sie entsteht dadurch, dass Identität und Richtlinien vor dem Zugriff durchgesetzt werden und anschließend nachgewiesen wird, dass die Grenzen halten.
Kapazitätsplanung, die überraschenden Beschwerden ein Ende setzt
Schnellere Glasfaser behebt kein schwaches Signal im Hotelzimmer, keinen überlasteten Funkkanal und kein Endgerät, das das Roaming verweigert. Die Kapazitätsplanung muss Backhaul, Funkdichte, Authentifizierungsleistung und Mobilität getrennt betrachten. Ein Objekt kann über eine hervorragende Internetanbindung verfügen und dennoch eine schlechte Verbindung auf einem Flur oder in einem Tagungsraum liefern.
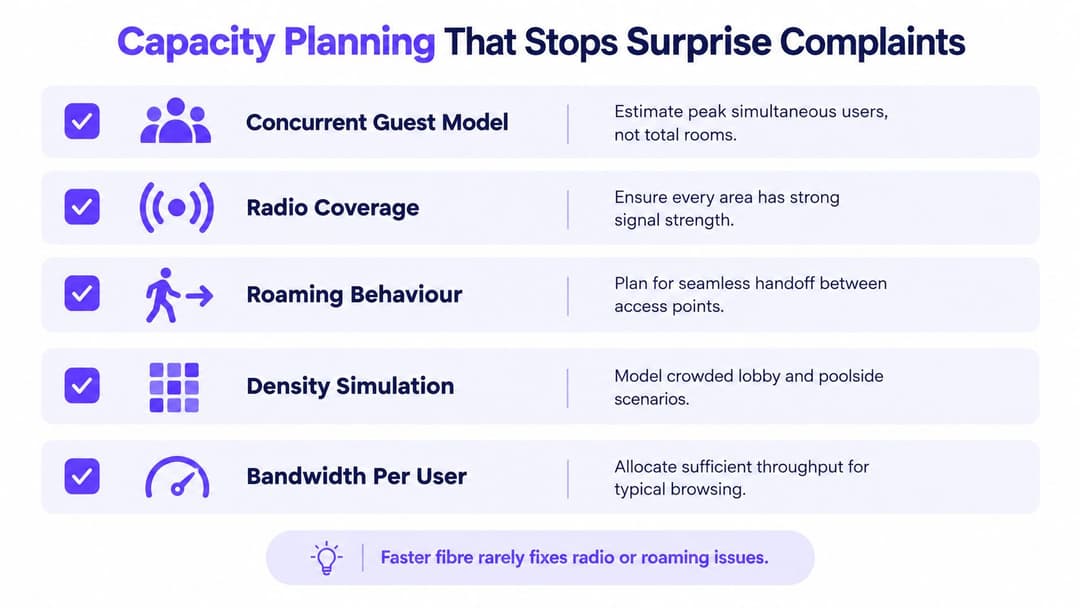
Beginnen Sie mit einem Modell für gleichzeitige Nutzer und nicht mit der Anzahl der Schlafzimmer. Schätzen Sie, wie viele Gäste während der Stoßzeiten online sein werden, wie viele Geräte sie bei sich tragen und wie sich die Nutzung zwischen Zimmern, Lobby, Restaurant, Tagungsbereich, Pool und Parkplatz unterscheidet. Vergleichen Sie das Modell anschließend mit der Access-Point-Sendezeit (Airtime), der Kanalwiederverwendung, den Switch-Uplinks, den Controller-Limits und den verfügbaren Backhaul-Kapazitäten.
Die Funkplanung verdient die gleiche Aufmerksamkeit. Ein Access Point im Flur mag auf der Zeichnung effizient wirken, aber Wände, Türen, Spiegel, Aufzüge und Baumaterialien verändern das Ergebnis. Testen Sie reale Zimmer und öffentliche Bereiche. Messen Sie Signalqualität, Interferenzen, Client-Verteilung und die Leistung am Rand der Abdeckung, anstatt davon auszugehen, dass ein starker Wert direkt neben dem Access Point den gesamten Bereich repräsentiert.
Roaming verursacht eine andere Kategorie von Beschwerden. Die 802.11 k-, r- und v-Funktionen können kompatiblen Geräten dabei helfen, geeignete Access Points zu entdecken und zwischen ihnen zu wechseln, aber sie können nicht jedes Client-Gerät zu einem einwandfreien Verhalten zwingen. Sticky Clients halten möglicherweise an einem weit entfernten Access Point fest, was zu den von Gästen beschriebenen Verbindungsabbrüchen führt, obwohl das Netzwerk technisch gesehen verfügbar bleibt.
Berichten Sie über das tatsächliche Gästeerlebnis
Die Client-Anzahl eines Controllers ist kein Service-Level-Bericht. Verfolgen Sie den Weg vom Verbindungsversuch bis zum nutzbaren Internet:
- Zeit bis zur Verbindung: Wie lange ein Gerät benötigt, um einen authentifizierten Status zu erreichen.
- Erfolgsquote der Authentifizierung: Wo und wann Anmeldeversuche fehlschlagen.
- Mittlerer und schlechtester Durchsatz: Berichterstattung nach Zonen, nicht nur für das gesamte Objekt.
- Latenz und Paketverlust: Insbesondere in Tagungsräumen und Business-Bereichen.
- Sitzungsunterbrechungen: Identifizieren Sie Muster bei Handoffs, Funkverbindungen, Gateways und Authentifizierungen.
- Geräte- und Standortunterschiede: Trennen Sie Fehler, die ältere Geräte betreffen, von allgemeinen Abdeckungsfehlern.
Nutzen Sie den Access-Point-Rechner von Purple als einen von mehreren Eingabewerten für den ersten Entwurf und validieren Sie das Ergebnis anschließend durch eine Messung vor Ort sowie Tests während der Stoßzeiten. Anbieter werben häufig mit der Leitungsgeschwindigkeit, da diese leicht anzugeben ist. Betreiber sollten stattdessen messbare Abdeckung und vorhersehbare Servicequalität erwerben.
Anbieterkompatibilität und Identitätsintegration
Ein Hotel kann kompatible Access Points von Meraki, Aruba, Ruckus, Mist oder UniFi betreiben, aber das Gästeerlebnis hängt weiterhin von der darüber liegenden Identitäts- und Richtlinienschicht ab. Portal-Workflows, Roaming-Steuerungen, Analysen und die Verwaltung mehrerer Standorte variieren stark. Vergleichen Sie Anbieter anhand realer betrieblicher Aufgaben, nicht nur anhand von Funkspezifikationen.
Fordern Sie eine Live-Demonstration über mehrere Gerätetypen hinweg. Testen Sie die externe RADIUS- oder Identitätsintegration, die Unterstützung von Passpoint und OpenRoaming, die Isolierung einzelner Clients, die Verwaltung auf Objektebene sowie das standortbezogene Berichtswesen. Schließen Sie eine fehlgeschlagene Anmeldung, ein gesperrtes Mitarbeiterkonto, einen Dienstleister mit eingeschränktem Zugriff und ein Gerät ein, das zwischen Access Points wechselt. Wenn ein Anbieter diese Tests vermeidet, sollten Sie dies als Warnung bei der Beschaffung werten.
Gemischte Infrastrukturen benötigen einen konsistenten Identitätsprozess. Purple lässt sich laut den Plattforminformationen von Purple mit Entra ID, Google Workspace und Okta für den Mitarbeiterzugriff integrieren. Der identitätsbasierte Netzwerkansatz bietet eine Möglichkeit, Zugriffsentscheidungen auf der Grundlage von Benutzern und Geräten anzuwenden, anstatt sie nur an Netzwerkgeräte zu binden. Für ältere IoT-Geräte, die keine Enterprise-Authentifizierung nutzen können, bietet iPSK eine präzisere Steuerung auf Geräteebene als ein gemeinsam genutzter Mitarbeiterschlüssel.
Nutzen Sie diese Kauf-Checkliste:
- Passpoint und OpenRoaming: Kann die Plattform diese über das gesamte Objekt hinweg bereitstellen und unterstützen?
- Identitätsintegration: Folgen das Onboarding und der Entzug von Zugriffsrechten für Mitarbeiter dem bestehenden Verzeichnis?
- Steuerung mehrerer Objekte: Kann die Gruppe Richtlinien zentral verwalten und gleichzeitig den lokalen Betrieb aufrechterhalten?
- RADIUS-Auslagerung: Welche Authentifizierungsfunktionen verbleiben vor Ort?
- Saisonaler und externer Zugriff: Wie schnell können temporäre Identitäten ausgestellt und widerrufen werden?
- Analysen: Kann das Team über Gäste-Ergebnisse berichten, anstatt nur über den Status der Access Points?
Wählen Sie den Access Layer nach der Funkleistung und der betrieblichen Eignung aus. Wählen Sie den Identity Layer für die Steuerung des gesamten Lebenszyklus. Richten Sie das Captive Portal primär auf das Onboarding aus, anstatt es versehentlich zum dauerhaften Identitätssystem des Hotels werden zu lassen.
Bereitstellungs-Checkliste und ROI, den Sie tatsächlich ausweisen können
Ein zuverlässiges Rollout erfolgt in Phasen, wird gründlich getestet und liegt nicht nur in der Verantwortung des Netzwerkteams. Schließen Sie vor der Beschaffung die Standortanalyse, das Modell für gleichzeitige Nutzer, das Segmentierungsdiagramm, das Identitätskonzept und den Anbietervergleich ab. Binden Sie das Empfangspersonal frühzeitig ein, da es genau weiß, wo Gäste auf Probleme stoßen, ob die Informationskarte an der Rezeption verständlich ist und welche Bereiche wiederholt Beschwerden hervorrufen.
Starten Sie ein Pilotprojekt auf einer einzelnen Etage oder in einer Immobilie. Definieren Sie die Erfolgsmaßstäbe vor der Installation: Verbindungszeit, Authentifizierungserfolg, Leistung nach Zonen, Unterbrechungsrate, Supportaufwand und die Ergebnisse von Tests zur Sperrung des Zugriffs von Gästen auf interne Systeme. Bitten Sie die Rezeption und das Housekeeping, Störungen über denselben Prozess wie die IT zu melden, und vergleichen Sie diese Berichte anschließend mit den technischen Telemetriedaten.
Erstellen Sie beim Go-Live einen Umstellungsplan, der Controller-Konfiguration, Identitätsdienste, Portal-Inhalte, Ausweichzugänge, Personalschulung und Eskalation abdeckt. Entfernen Sie den alten Dienst erst, wenn das neue Netzwerk Überprüfungen in Zimmern, Fluren, öffentlichen Bereichen und unter Spitzenlast bestanden hat. Halten Sie die Anweisungen für Gäste kurz. Eine lange Anleitung deutet meist darauf hin, dass das Onboarding-Design zu komplex geraten ist.
Der Regelbetrieb sollte drei Perspektiven miteinander verbinden:
- Servicequalität: Gästezufriedenheit mit dem WiFi, Verbindungsdauer, Unterbrechungen und Leistung nach Standort.
- Sicherheitskontrolle: Segmentierungsvalidierung, Authentifizierungsprotokolle, Richtlinienänderungen und Vorfallsbearbeitung.
- Kommerzieller Wert: Wiederholungsbesuche authentifizierter Gäste, einwilligungsbasierte CRM-Interaktion und relevante Upselling-Aktivitäten.
Betriebsteams können die Zimmerbereitschaft auch mit einer Objekt-Checkliste standardisieren, die WiFi-Anweisungen, Gerätetests und Details zur Eskalation enthält. Es geht nicht darum, mehr Papierkram zu erzeugen. Ziel ist es, den Service für den Gast von der Zimmervorbereitung bis zur Abreise konsistent zu gestalten.
Die Eigentümer benötigen einen kurzen Bericht, kein Dashboard voller Funkzähler. Verfolgen Sie die Gästezufriedenheit mit dem WiFi, die Rate wiederkehrender Besuche unter authentifizierten Gästen, die Support-Tickets pro 1.000 Aufenthalte und die Bestehensquote der Segmentierungsvalidierung. Diese Kennzahlen verknüpfen Erfahrung, Identität, Sicherheit und Investitionsentscheidungen, ohne vorzutäuschen, dass eine schnellere Internetleitung allein schon einen Wert beweist.
Ein Hotel-Gast-WiFi-Dienst funktioniert dann, wenn Gäste sich ohne Hilfe verbinden, sich ohne vermeidbare Unterbrechungen durch die Unterkunft bewegen und keine Systeme erreichen können, die ihnen nicht gehören. Kommerziell nützlich ist er, wenn das Haus einwilligungsbasierte Identitätsdaten verantwortungsvoll nutzen und nachweisen kann, ob authentifizierte Gäste wiederkehren oder interagieren. Verteidigungsfähig ist er, wenn das Team die Kontrollen nachweisen und nicht nur beschreiben kann.
Purple bietet Gäste-Authentifizierung, identitätsbasierten Zugriff, Unterstützung für Passpoint und OpenRoaming, Integration von Mitarbeiterverzeichnissen sowie Analysen über gemischte Hotelnetzwerk-Umgebungen hinweg. Besuchen Sie Purple, um zu erfahren, wie die Plattform Ihnen helfen kann, gemeinsam genutzte Passwörter zu ersetzen, den Hotel-Traffic zu isolieren und Ihr Gäste-WiFi als operativen Service zu messen.