周一晚上,一位客人抵达一家英国酒店,放下行李,听到了家人意料之中的询问:“WiFi 密码是什么?” 前台卡片上的代码已经褪色,大堂接入点因刚到达的客人而超载,而卧室里的连接十分微弱,甚至无法稳定地进行视频通话。
前台看到的是登录问题,网络团队看到的是网络拥堵,安全团队看到的是未管理的设备靠近运营基础设施。三者看待的是同一个服务,但都没有一个完整的运营模型。
酒店访客 WiFi 不仅仅是一个速度更快的高速上网 SSID。它是一项托管服务,必须对人员进行身份验证、隔离设备、承受高峰期需求、支持员工和承包商,并提供证据证明访客获得了承诺的服务。2016 年一项针对 1,000 多名消费者和 100 名酒店经营者的英国调查发现,根据 Hotel Designs 的调查报道,72% 的访客将 WiFi 列为他们最常要求的酒店服务之一,而 65% 的访客在住宿期间曾不得不切换退回 3G 或 4G 移动连接。
本指南为运营商提供了一种实用的方法来设计网络段、选择身份验证模型、向集成商下达需求,并从访客角度测量质量,而不是依赖控制器仪表板。
为什么酒店访客 WiFi 依然会在周一晚上出现故障
故障往往在任何人前往前台投诉之前就已经发生。工作人员正在办理入住,家庭连接了多台手机和平板电脑,商务旅客打开了笔记本电脑,客房内的客人正在观看在线视频或参加会议。此时无线接入点可能依然在线,光纤线路可能仍有剩余带宽,监控面板可能显示一切正常。然而客人依然会遇到身份验证缓慢、会话掉线和信号盲区等问题。
常见的原因通常涉及身份识别、无线射频设计和服务运营。写在卡片上的共享密码让酒店难以控制连接人员以及访问何时结束。Captive Portal 可能会在某些设备上加载缓慢。客房覆盖可能只是遵循楼层平面图而非无线电特性,导致电梯旁信号良好,但加固墙后信号微弱。前台工作人员只能在整个晚上不断重复密码,而不是去解决真正的网络服务问题。
实用规则:如果员工只能证明 SSID 正在广播,他们就无法证明酒店访客 WiFi 正在正常工作。
历史数据充分解释了为什么这是一个服务层面的问题。在前面引用的英国调查中,WiFi 在高频需求的酒店服务中排在熨斗、熨衣板以及茶或咖啡设施之前。许多宾客在入住期间仍不得不使用移动数据。酒店经理将网速慢和连接中断列为最主要的宾客相关问题,这表明问题出在综合容量、覆盖范围和稳定性故障,而非单一的宽带故障。这些调查结果发表在 Hotel Designs 关于酒店联网设备的报告 中。
从访客在酒店内的路线来衡量服务:入住办理时的成功入网、客房内可靠的连接、餐厅和会议室中可用的性能,以及在不同接入点之间移动时的连续性。使用具有代表性的设备测试这些路线,然后将结果与投诉和技术支持呼叫进行对比。
网络还必须将访客与 PMS、EPOS、支付终端、CCTV、建筑系统和员工设备隔离开来。访客连接、身份、分段和测量属于同一个运营模型。这就是运营商从访客角度证明服务质量的方式,而不是仅仅信任控制器日志。
酒店访客 WiFi 的真正实质
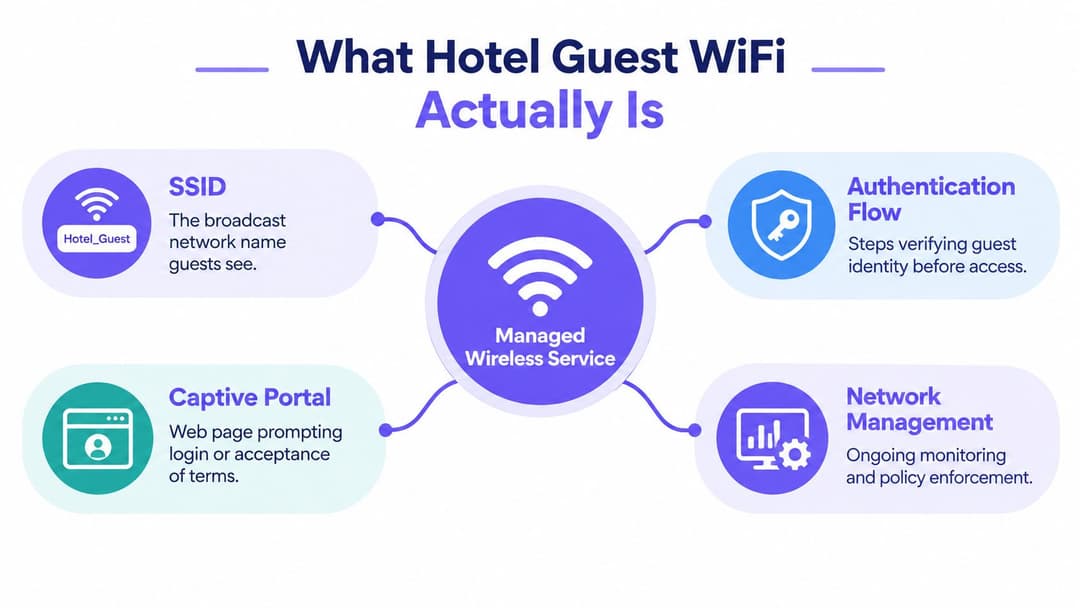
酒店访客 WiFi 是一项托管无线服务,而不仅仅是一个广播网络。它结合了访客看到的 SSID、验证或注册访问的过程、决定设备可以访问哪些内容的策略、传输流量的互联网网关,以及支持服务所需的监控。
合理的架构设计始于区分使用酒店网络的不同人群:
- 访客需要通过未经管理的设备获取简单、有时限的互联网访问权限。
- 员工需要基于身份访问受批准的业务服务,并在离职或角色变更时撤销访问权限。
- 承包商需要在指定任务或期限内获得受控且可审计的访问权限。
- IoT 和后台设备需要为门锁、恒温器、照明、摄像头及其他运营系统提供窄范围的网络连接。
这种区分至关重要,因为这些群体面临不同的风险且需要不同的支持需求。访客 SSID 不应成为访问员工打印机、管理界面或支付环境的便捷途径。员工凭据也不应重复用于温控器或承包商的笔记本电脑。
服务组件
可见的网络名称只是入口点。其背后包含一个身份验证流程,可能涉及 Captive Portal、凭证码、特定房间代码或无密码企业级接入。网关负责应用访问策略、速率限制、滥用控制、会话过期和日志记录。WLAN 控制器或云平台则处理射频配置、客户端隔离、漫游辅助和运维遥测。
请勿将此服务与客房娱乐、蜂窝网络覆盖或移动网络分流混淆。IPTV 系统可能使用相同的线缆,但具有不同的流量特征和安全边界。分布式天线系统可以改善蜂窝网络覆盖范围,但它并不提供酒店管理的互联网访问。酒店访客 WiFi 是面向访客的服务层,用于将个人设备连接到互联网,同时保持酒店内部系统的独立隔离。
运营商通常会选择托管型酒店服务、与集成商联合管理的部署方案或内部技术栈。交付模式可以改变,但有两个决策始终是核心:宾客如何进行身份验证以及网络如何将他们隔离。
选择访客上网的方式
身份验证是许多酒店部署在便捷性与控制力之间做出取舍的地方。共享密码易于打印,但很快就会传播到酒店物业之外,且无法为运营人员提供有意义的身份或生命周期控制。代金券或 Captive Portal 提高了可追溯性,但如果页面缓慢、密码意外过期或访客拥有多台设备,仍会产生摩擦。
按房间分配凭据更具控制力,但仍会给携带多台设备的家庭、团体和商务旅客带来麻烦。这还会导致员工需要处理账号恢复和换房问题。当设备连接了 SSID 但无法完成 Portal 页面重定向时,宾客体验会变得特别糟糕。
对于新建项目和重大改造项目,最具优势的选择是在酒店设施和访客设备支持的情况下,通过 Passpoint 或 OpenRoaming 实现无密码入网。这些方法可以提供自动发现和企业级加密访问,无需访客在每台设备上手动输入共享密钥。散客仍可使用轻量级的 Splash 页面,而常客或忠诚会员则可以获得更顺畅的连接路径。
务实的选择如下所示:
| 方案 | 访客体验 | 安全状况 | 最适合 |
|---|---|---|---|
| 共享密码与 Captive Portal | 体验熟悉,但需要手动输入且极易传播 | 身份控制较弱,除非配合强力隔离 | 集成需求有限的小型物业 |
| 上网券或每房独立凭证 | 可追溯性更高,但访客必须跨设备管理验证码 | 更好的生命周期控制,但仍依赖 Portal 安全性 | 休闲类物业和短途住宿 |
| Passpoint 或 OpenRoaming | 入网后自动连接,无需重复输入 | 在兼容设备上提供企业级加密和基于身份的访问控制 | 商务型酒店、忠诚度计划以及新建部署项目 |
| 无密码邮箱或身份登录 | 对大多数散客而言简单方便,并可获得合规授权的数据采集机会 | 比共享密码具有更强的可追溯性,前提是限制数据收集范围 | 休闲为主的物业和混合访客人群 |
英国访客对复杂登录过程的容忍度极低。2016年的一项研究指出,65% 的酒店访客等待登录的时间不会超过 7 分钟,且四分之一的访客表示他们会拒绝入住不提供免费 WiFi 的酒店,该数据来自 Fox News 报道的研究。虽然这些是历史数据,但运营方面的教训依然明确:身份验证是住宿体验的一部分,而非事后才想起来的管理流程。
Captive Portal是一种访问工作流。它不能替代网络加密、网络分段或身份管理。
仅在酒店能够接受其局限性,并且配有强大的客户端隔离和防火墙策略时,才使用共享密码。对于全服务型或商务型酒店,建议优先使用 Passpoint 或 OpenRoaming,并保留简单的后备方案。对于休闲度假型酒店,可将无密码电子邮件接入与可选的忠诚度计划或 CRM 步骤相结合,切勿强制要求将营销同意作为获取基本网络连接的代价。
围绕网络分段进行网络设计
网络切片是核心架构。宾客网络应被视为不可信的公共网络,而不是酒店局域网的友好延伸。英国国家网络安全中心指南指出,包括酒店网络在内的公共 WiFi 安全性低于受 WPA2 保护的私有网络,并建议将其与业务运营系统进行明确隔离。
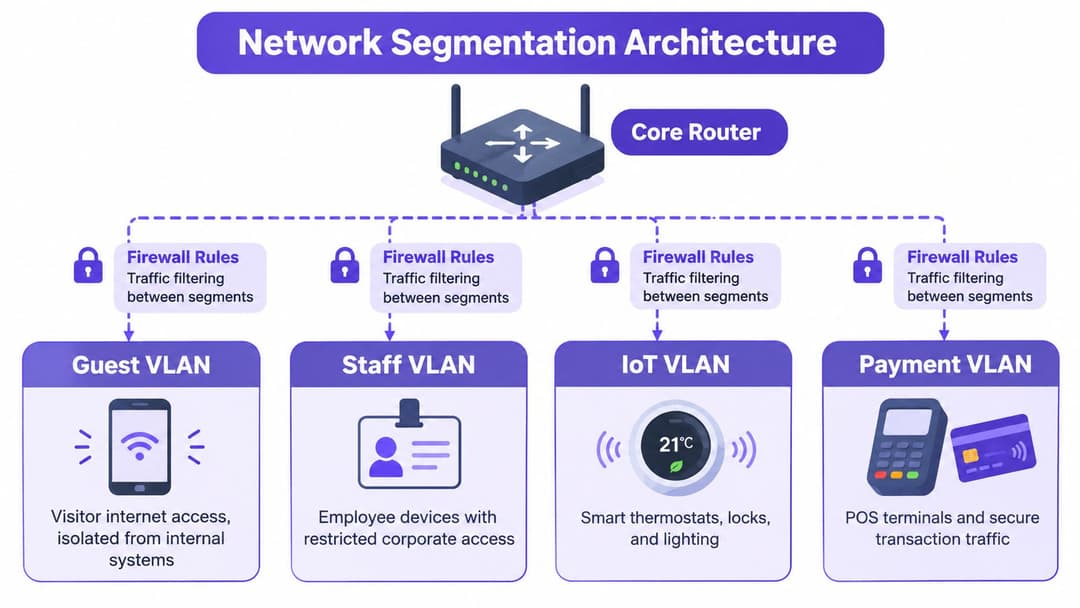
围绕独立的 VLAN 或同等域构建策略:
- 访客 VLAN:仅限互联网访问,禁止客户端之间的相互通信,且没有通往内部私有地址空间的路由。
- 员工 VLAN:通过身份控制访问受批准的企业服务和管理工具。
- IoT VLAN:针对门锁、恒温器、传感器、照明及其他系统的严格设备特定权限。
- 支付 VLAN:限制 EPOS 和交易系统的流量,不依赖访客网络。
防火墙应允许访客网段通过批准的服务获取 DHCP 并解析 DNS,访问认证 Portal,以及连接公共互联网。防火墙应拒绝访问 PMS 服务器、EPOS 终端、CCTV、交换机、无线控制器、打印机、管理界面和其他私有网段。无线控制器上的单客户端隔离增加了另一道边界,可防止一个访客设备与另一个访客设备进行直接通信。
只有宾客 SSID 应该对访客广泛可见。员工和运营 SSID 应该通过角色、设备身份或证书进行限制,而不是仅仅将其隐藏并视为安全。隐藏的网络名称并不能提供实质性的安全边界。
验证拒绝规则
许多团队跳过的验证步骤是测试访客网络“无法”执行的操作。从一台普通的访客设备发起测试并记录结果:
- 尝试访问内部私有地址范围。
- 尝试访问无线、交换机、DNS 和 DHCP 管理服务。
- 测试打印机、CCTV、PMS 和支付子网。
- 确认访客设备之间无法进行横向通信。
- 在控制器、防火墙和网关发生变更后重复测试。
绿色的仪表板并不能证明隔离有效,但经过记录的拒绝规则测试可以。测试结果应当是一个可重复的控制措施,网络团队可以在进行变更后运行,并向审计员、保险公司或酒店业主展示。
英国酒店的安全与合规要点
安全的酒店访客 WiFi 设计在互联网连接开启之前就已经开始。英国政府的无线网络安全标准要求访客用户在获得访问权限之前进行身份验证,因此酒店应在网络边缘强制执行身份验证,而不是允许无限制地转发并要求访客稍后接受条款。
该要求可以对应到 Captive Portal、凭证代码流程或 Passpoint 风格的引导入网。入网机制远不如强制执行点重要。在满足访问策略之前,未身份验证的客户端应仅限于访问 DHCP、DNS、Portal Portal 以及经过批准的身份验证服务。
英国政府标准也支持最小权限设计。访客流量应与员工、IoT 和支付系统隔离开来,同时与身份验证相关的记录应仅限于明确的目的,并在 UK GDPR 原则下进行管理。仅收集服务所需的信息、明确保留期限、保护记录的访问权限,并用通俗易懂的语言向访客说明目的。运营人员可以使用此 访客 WiFi 合规性检查清单 来组织审查。
加密需要谨慎处理。NCSC 建议在支持的情况下使用 AES-CCMP,而不是安全性较弱的传统无线加密,但共享无线网络上的加密并不能自动保护每个应用程序。访客仍应依赖 HTTPS,并在处理敏感商务活动时使用移动网络或 VPN。酒店绝不应暗示连接其 SSID 就能确保网络银行、行政管理或机密工作毫无风险。
在更广泛的数据泄漏威胁环境下,粗心大意的接入流程是一项得不偿失的交易。英国政府的《2025/26年网络安全漏洞调查》发现,43% 的英国企业在过去 12 个月中经历过网络漏洞或攻击,而网络钓鱼出现在 38% 的事件中,正如 Purple 的酒店 WiFi 安全概述 所报道的那样。酒店团队应当假设访客将未经管理的、且可能已受损的设备带入了网络。
审计员或保险公司应当能够看到:
- 网络拓扑图:标明宾客、员工、IoT 和支付网络的边界。
- 防火墙策略凭证:涵盖已被禁止的内部访问以及已允许的宾客服务。
- 身份验证记录:记录用途、保留期限和访问控制。
- 无线配置:展示强加密和客户端隔离设置。
- 测试结果:证明宾客设备无法访问业务运营系统。
- 事件处理流程:应对滥用、凭据泄露、伪造接入点(Rogue AP)以及疑似数据泄露。
安全性并非通过为不安全的局域网添加一个 Portal 来实现。它源于在访问前强制执行身份和策略,并证明这些边界确实有效。
防止突发投诉的容量规划
更光纤的网络并不能改善客房信号弱、无线电超载或客户端拒绝漫游的问题。容量规划必须将回传带宽、无线电密度、身份验证性能和漫游移动性区分开来。一家酒店即使拥有充裕的互联网带宽,也可能在走廊或会议室中提供极差的连接体验。
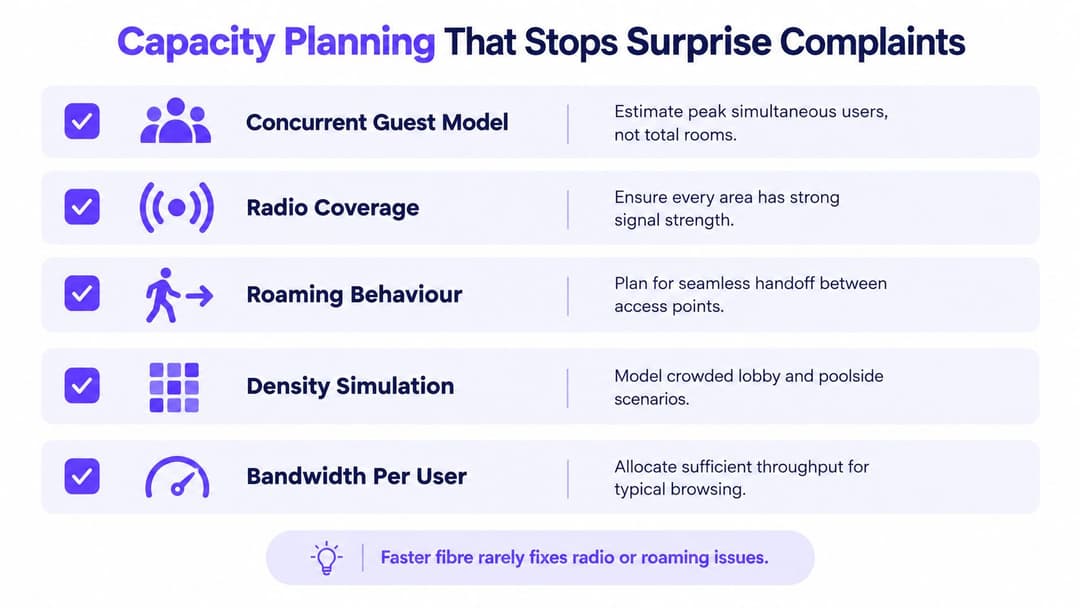
从并发用户模型开始规划,而非客房数量。评估在最繁忙的时期将有多少宾客在线、他们携带了多少台设备,以及客房、大堂、餐厅、会议空间、泳池和停车场之间的使用情况有何差异。然后将该模型与接入点空口时间、信道复用、交换机上行链路、控制器限制以及可用的回传冗余空间进行对比。
射频规划同样需要予以重点关注。安装在走廊的接入点在图纸上可能看起来非常高效,但墙壁、门、镜子、电梯和建筑材料都会改变实际效果。请测试真实的客房和公共区域。测量信号质量、干扰、客户端分布以及覆盖边缘区域的性能,而不是假设接入点旁边的强信号就能代表整个区域。
漫游会引发另一种类型的投诉。802.11 k、r 和 v 功能可以帮助兼容设备发现并在合适的接入点之间移动,但它们无法强制每个客户端都表现良好。粘性客户端可能会死抱远处无线电不放,导致访客所述的掉线情况,即使网络在技术层面依然可用。
报告访客的实际体验
控制器上的客户端数量并不等同于服务级别报告。请跟踪从连接尝试到获得可用互联网的整个流程:
- 连接耗时:设备达到已身份验证状态所需的时间。
- 身份验证成功率:登录尝试在何处以及何时失败。
- 中位数和最差吞吐量:按区域报告,而非仅按整个物业报告。
- 延迟和丢包率:特别是在会议室和商务区域。
- 会话中断:识别漫游切换、射频、网关和身份验证模式。
- 设备和位置差异:将影响旧设备的故障与大范围覆盖故障区分开来。
将 Purple 的接入点计算器 作为初始设计的一项输入,然后通过现场勘测和高峰期测试来验证结果。供应商通常宣传线路速率是因为这很容易报价。然而,运营人员应该购买可衡量的覆盖范围和可预测的服务。
厂商兼容性与身份集成
酒店可以运行来自 Meraki、Aruba、Ruckus、Mist 或 UniFi 的兼容接入点,但访客体验仍然取决于它们之上的身份和策略层。Portal 工作流、漫游控制、分析和多门店管理差异很大。请根据实际运营任务评估供应商,而不仅仅是查看无线电规格。
要求在多种设备类型上进行现场演示。测试外部 RADIUS 或身份集成、Passpoint 和 OpenRoaming 支持、单客户端隔离、物业级管理以及基于位置的报告。演示需包含登录失败、员工账户被注销、受限访问的承包商以及设备在接入点之间漫游的情景。如果供应商规避这些测试,请将其视为采购警告。
混合网络环境需要一致的身份认证流程。根据 Purple 平台信息,Purple 可以与 Microsoft Entra ID、Google Workspace 和 Okta 集成以管理员工访问。其 基于身份的网络方法 提供了一种围绕用户和设备应用访问决策的方式,而不仅仅是将其绑定到网络设备上。对于无法使用企业级身份验证的老旧 IoT 设备,iPSK 可以提供比共享员工密钥更精准的设备级控制。
请使用以下采购清单:
- Passpoint 和 OpenRoaming: 平台能否在整个集团范围内对其进行配置和支持?
- 身份集成: 员工入职与权限撤销是否遵循现有的目录服务?
- 多物业管理: 集团能否在保留本地运营的同时集中管理策略?
- RADIUS 分流: 哪些身份验证功能保留在本地?
- 季节性与承包商访问: 临时身份的颁发和撤销速度有多快?
- 数据分析: 团队能否报告访客体验结果,而非仅仅是 AP 健康状况?
选择接入层以获取优秀的无线性能和运营契合度;选择身份层以实现全生命周期控制。让 Captive Portal 专注于接入引导,避免无意中使其成为酒店永久的身份管理系统。
部署检查清单与可实际汇报的 ROI
可靠的上线部署是分阶段、经过测试且不仅由网络团队独立负责的。在采购之前,请完成现场勘测、并发用户模型、网络切片架构图、身份设计和供应商对比。尽早让前台员工参与进来,因为他们了解宾客在哪里遇到障碍、前台指引卡是否清晰,以及哪些区域会引发反复的投诉。
先在单个楼层或物业进行试点。在安装前定义成功衡量标准:连接时间、身份验证成功率、按区域划分的性能、中断率、支持需求以及宾客网络到内部网络的拒绝测试结果。要求前台和客房服务部门通过与 IT 部门相同的流程报告故障,然后将这些报告与技术遥测数据进行对比。
在上线时,请准备一份切换计划,涵盖控制器配置、身份识别服务、Portal 页面内容、后备接入方案、员工培训和升级流程。在新的网络通过客房、走廊、公共区域和高峰负荷检查之前,切勿移除旧的服务。请保持访客指南简明扼要。冗长的支持卡片通常意味着网络接入流程设计得过于复杂。
稳态运营应当将三个视图连接起来:
- 服务质量:访客对 WiFi 的满意度、连接时间、中断情况以及各区域的网络性能。
- 安全控制:网络分片验证、身份验证记录、策略变更和事件处理。
- 商业价值:已验证身份访客的重复入住率、已授权的 CRM 互动以及相关的高价值增售活动。
运营团队还可以通过包含 WiFi 说明、设备测试和升级详情的物业清单来标准化客房准备状态。这样做的目的并不是增加更多文书工作,而是为了确保面向宾客的服务从客房准备到退房始终保持一致。
业主需要的是一份简短的报告,而不是充满无线电计数器的仪表板。应当追踪 访客对 WiFi 的满意度、已认证访客的重复入住率、每 1,000 次入住的技术支持工单数,以及 网络分段验证合格率。这些指标将体验、身份、安全和投资决策联系起来,而不是虚假地认为仅靠更快的互联网线路就能证明投资价值。
当访客无需寻求帮助即可顺利连接 WiFi,在酒店内穿行时不会发生非必要的连接中断,且无法访问不属于自己的系统时,酒店访客 WiFi 服务才算发挥了作用。当酒店能够合规负责地使用已授权的身份数据,并明确已验证身份的访客是否再次光顾或进行互动时,该服务就具备了商业价值。而当团队能够证明安全控制措施的有效性、而不仅仅是口头描述时,该服务才称得上稳固可靠。
Purple 在混合酒店网络环境中提供访客身份验证、基于身份的访问、Passpoint 和 OpenRoaming 支持、员工目录集成以及分析功能。请访问 Purple,评估其平台如何帮助您替换共享密码、隔离酒店网络流量,并将宾客 WiFi 作为一项运营服务进行度量。