সোমবার সন্ধ্যায় একজন অতিথি একটি UK হোটেলে পৌঁছান, লাগেজ রাখেন এবং পরিবারের কাছ থেকে সেই অনুমানযোগ্য প্রশ্নটি শোনেন: "WiFi পাসওয়ার্ড কী?" রিসিভশন কার্ডের কোডটি ঝাপসা, আসা অতিথিদের চাপে লবির access point ওভারলোড হয়ে গেছে এবং শোবার ঘরে সংযোগটি এতটাই দুর্বল যে ভিডিও কল করা অসম্ভব হয়ে পড়েছে।
ফ্রন্ট ডেস্ক একটি লগইন সমস্যা দেখতে পায়। নেটওয়ার্ক টিম জট বা কনজেশন দেখতে পায়। সিকিউরিটি টিম দেখতে পায় যে অনিয়ন্ত্রিত ডিভাইসগুলো অপারেশনাল ইনফ্রাস্ট্রাকচারের কাছাকাছি চলে আসছে। তিনটি টিমই একই সার্ভিস দেখছে, কিন্তু কারও কাছেই সম্পূর্ণ অপারেটিং মডেল নেই।
হোটেলের অতিথি WiFi শুধুমাত্র একটি দ্রুত ইন্টারনেট সংযোগ সহ SSID নয়। এটি একটি পরিচালিত পরিষেবা যা ব্যবহারকারীদের অথেন্টিকেট করা, ডিভাইস আলাদা রাখা, পিক ডিমান্ড সামলানো, স্টাফ ও কন্ট্রাক্টরদের সহায়তা করা এবং অতিথিরা প্রতিশ্রুতি অনুযায়ী পরিষেবা পাচ্ছেন কিনা তার প্রমাণ সরবরাহ করতে সক্ষম। ১,০০০ এর বেশি ভোক্তা এবং ১০০ জন হোটেলিয়ারের ওপর ২০১৬ সালের একটি UK জরিপে দেখা গেছে যে ৭২% অতিথি WiFi-কে হোটেলের সবচেয়ে বেশি চাওয়া পরিষেবাগুলির একটি হিসেবে চিহ্নিত করেছেন, যেখানে ৬৫% অতিথিকে অবস্থানকালে 3G বা 4G মোবাইল কানেকশনে নির্ভর করতে হয়েছিল, Hotel Designs-এর জরিপ কভারেজ অনুসারে।
এই গাইডটি অপারেটরদের কেবল কন্ট্রোলার ড্যাশবোর্ডের ওপর নির্ভর না করে নেটওয়ার্ক সেগমেন্ট ডিজাইন করা, একটি প্রমাণীকরণ মডেল নির্বাচন করা, একজন ইন্টিগ্রেটরকে নির্দেশ দেওয়া এবং অতিথির দিক থেকে গুণমান পরিমাপ করার একটি ব্যবহারিক উপায় প্রদান করে।
কেন সোমবার সন্ধ্যায় হোটেল গেস্ট WiFi এখনও সমস্যা তৈরি করে
কেউ অভিযোগ নিয়ে রিসেপশনে পৌঁছানোর আগেই ব্যর্থতা শুরু হয়। কর্মীরা অতিথিদের আসার প্রক্রিয়া সামলান, পরিবারগুলি একাধিক ফোন এবং ট্যাবলেট কানেক্ট করে, ব্যবসায়িক ভ্রমণকারীরা ল্যাপটপ খোলেন এবং ঘরে থাকা অতিথিরা ভিডিও স্ট্রিম করেন বা কলে যোগ দেন। এক্সেস পয়েন্টগুলি অনলাইন থাকতে পারে, ফাইবার সার্কিটে অতিরিক্ত ক্ষমতা থাকতে পারে এবং মনিটরিং সবুজ সংকেত দেখাতে পারে। তবুও অতিথিরা ধীরগতির অটেনটিকেশন, বিচ্ছিন্ন সেশন এবং ডেড স্পটের মুখোমুখি হন।
সাধারণ কারণগুলো পরিচিতি, রেডিও ডিজাইন এবং পরিষেবা পরিচালনার মধ্যে অবস্থান করে। কার্ডে প্রিন্ট করা একটি শেয়ার করা পাসওয়ার্ডের কারণে কে কানেক্টেড আছে বা কখন অ্যাক্সেস শেষ হচ্ছে সে বিষয়ে হোটেলের খুব কম নিয়ন্ত্রণ থাকে। কিছু ডিভাইসে Captive Portal ধীরে লোড হতে পারে। রুম কভারেজ রেডিও আচরণের চেয়ে ফ্লোর প্ল্যান অনুসরণ করতে পারে, যার ফলে লিফটের পাশে একটি ব্যবহারযোগ্য সংকেত থাকে কিন্তু একটি চাঙ্গা দেয়ালের পেছনে দুর্বল সংযোগ তৈরি হয়। রিসেপশন তখন সার্ভিস ঠিক করার বদলে পুরো সন্ধ্যা পাসওয়ার্ড পুনরাবৃত্তি করে ব্যয় করে।
ব্যবহারিক নিয়ম: কর্মীরা যদি কেবল এটিই প্রমাণ করতে পারেন যে SSID সম্প্রচার করছে, তবে তারা এটি প্রমাণ করতে পারেন না যে হোটেলের গেস্ট WiFi কাজ করছে।
ঐতিহাসিক প্রমাণগুলি দেখায় কেন এটি একটি পরিষেবা সংক্রান্ত সমস্যা। পূর্বে উল্লিখিত UK জরিপে, হোটেলের ঘনঘন অনুরোধ করা পরিষেবাগুলির মধ্যে ইস্ত্রি বা আয়রনিং বোর্ড এবং চা বা কফি সুবিধার চেয়ে WiFi এগিয়ে রয়েছে। অনেক অতিথিকে তাদের অবস্থানকালে এখনও মোবাইল ডেটা ব্যবহার করতে হয়। হোটেল ম্যানেজাররা গতি এবং সংযোগ বিচ্ছিন্ন হওয়াকে অতিথি-সম্পর্কিত প্রধান সমস্যা হিসেবে চিহ্নিত করেছেন, যা কেবল একটি ব্রডব্যান্ড ত্রুটির বদলে সমন্বিত সক্ষমতা, কভারেজ এবং নির্ভরযোগ্যতার ব্যর্থতাকে নির্দেশ করে। এই তথ্যগুলি Hotel Designs'-এর কানেক্টেড হোটেল ডিভাইসের প্রতিবেদনে প্রকাশিত হয়েছে।
প্রপার্টি জুড়ে অতিথিদের যাতায়াতের পথ থেকে পরিষেবা পরিমাপ করুন: চেক-ইনের সময় সফল অনবোর্ডিং, শোবার ঘরে নির্ভরযোগ্য অ্যাক্সেস, রেস্তোরাঁ ও মিটিং রুমে ব্যবহারযোগ্য পারফরম্যান্স এবং access point-গুলোর মধ্যে চলাচলের সময় নিরবচ্ছিন্নতা। প্রতিনিধি ডিভাইসগুলোর সাথে সেই ভ্রমণগুলো পরীক্ষা করুন, তারপর অভিযোগ ও সাপোর্ট কলগুলোর সাথে ফলাফলের তুলনা করুন।
নেটওয়ার্ককে অবশ্যই দর্শনার্থীদের PMS, EPOS, পেমেন্ট টার্মিনাল, CCTV, বিল্ডিং সিস্টেম এবং কর্মীদের ডিভাইস থেকে আলাদা রাখতে হবে। গেস্ট কানেক্টিভিটি, আইডেন্টিটি, সেগমেন্টেশন এবং পরিমাপ একটি অপারেটিং মডেলের অন্তর্ভুক্ত। এভাবেই একজন অপারেটর কেবল কন্ট্রোলার লগের ওপর নির্ভর না করে অতিথির দৃষ্টিকোণ থেকে গুণমান প্রমাণ করেন।
হোটেল গেস্ট WiFi প্রকৃতপক্ষে কী
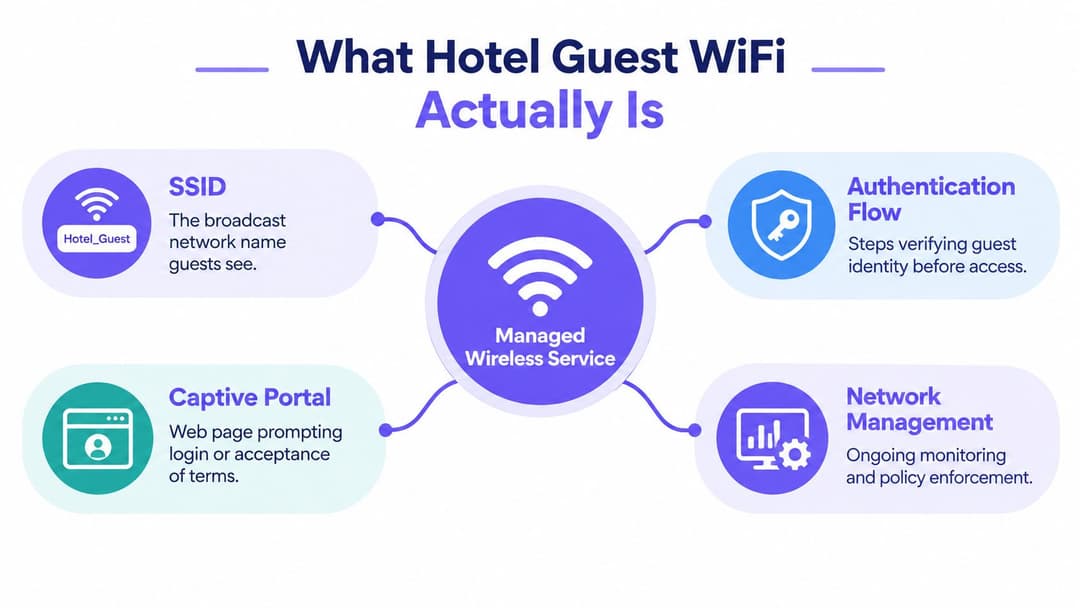
হোটেল গেস্ট WiFi একটি ম্যানেজড ওয়ারলেস সার্ভিস, কেবল একটি ব্রডকাস্ট নেটওয়ার্ক নয়। এটি একজন দর্শনার্থী যে SSID দেখতে পান, যে প্রক্রিয়া অ্যাক্সেস যাচাই বা নিবন্ধিত করে, যে নীতি ডিভাইসটি কী অ্যাক্সেস করতে পারে তা নির্ধারণ করে, ট্র্যাফিক বহনকারী ইন্টারনেট গেটওয়ে এবং পরিষেবাটি বজায় রাখার জন্য প্রয়োজনীয় নজরদারিকে একত্রিত করে।
একটি সঠিক ডিজাইন শুরু হয় প্রপার্টি শেয়ার করা ব্যবহারকারীদের আলাদা করার মাধ্যমে:
- গেস্টদের অনিয়ন্ত্রিত ডিভাইস থেকে সহজ, সময়-সীমাবদ্ধ ইন্টারনেট অ্যাক্সেস প্রয়োজন।
- স্টাফদের অনুমোদিত ব্যবসায়িক পরিষেবাগুলোতে আইডেন্টিটি-ভিত্তিক অ্যাক্সেস প্রয়োজন, যেখানে তাদের চাকরি বা ভূমিকা পরিবর্তিত হলে অ্যাক্সেস সরিয়ে নেওয়া হয়।
- কনট্র্যাক্টরদের একটি নির্দিষ্ট কাজ বা সময়ের জন্য নিয়ন্ত্রিত, নিরীক্ষণযোগ্য অ্যাক্সেস প্রয়োজন।
- IoT এবং ব্যাক-অফ-হাউস ডিভাইসগুলোর লক, থার্মোস্ট্যাট, লাইটিং, ক্যামেরা এবং অন্যান্য কার্যকারী সিস্টেমের জন্য সুনির্দিষ্ট কানেক্টিভিটি প্রয়োজন।
এই পার্থক্যটি অত্যন্ত গুরুত্বপূর্ণ কারণ এই গ্রুপগুলোর ঝুঁকি এবং সাপোর্টের প্রয়োজনীয়তা আলাদা। একটি guest SSID যেন কোনোভাবেই কর্মীদের প্রিন্টার, ম্যানেজমেন্ট ইন্টারফেস বা পেমেন্ট এনভায়রনমেন্টে পৌঁছানোর সহজ পথ না হয়ে ওঠে। কর্মীদের ক্রেডেনশিয়াল যেন কোনো থার্মোস্টেট বা ঠিকাদারের ল্যাপটপে পুনরায় ব্যবহার করা না হয়।
পরিষেবার উপাদানসমূহ
দৃশ্যমান নেটওয়ার্কের নামটি কেবল একটি প্রবেশবিন্দু। এর পেছনে রয়েছে একটি অটেনটিকেশন ফ্লো, যা একটি Captive Portal, একটি ভাউচার, ঘরের জন্য নির্দিষ্ট কোড, বা পাসওয়ার্ডহীন এন্টারপ্রাইজ অনবোর্ডিং ব্যবহার করতে পারে। গেটওয়ে এক্সেস পলিসি, রেট লিমিট, অপব্যবহার নিয়ন্ত্রণ, সেশন সমাপ্তি এবং লগিং প্রয়োগ করে। WLAN কন্ট্রোলার বা ক্লাউড প্ল্যাটফর্ম রেডিও কনফিগারেশন, ক্লায়েন্ট আইসোলেশন, রোমিং সহায়তা এবং অপারেশনাল টেলিমেট্রি পরিচালনা করে।
এই পরিষেবাটিকে ইন-রুম এন্টারটেইনমেন্ট, সেলুলার কভারেজ বা মোবাইল নেটওয়ার্ক অফলোডের সাথে গুলিয়ে ফেলবেন না। একটি IPTV সিস্টেম একই ক্যাবলিং ব্যবহার করতে পারে কিন্তু এর ট্র্যাফিক প্রোফাইল এবং নিরাপত্তা সীমানা ভিন্ন। একটি ডিস্ট্রিবিউটেড অ্যান্টেনা সিস্টেম সেলুলার পৌঁছানোর পরিধি উন্নত করে, কিন্তু এটি হোটেল-পরিচালিত ইন্টারনেট অ্যাক্সেস প্রদান করে না। হোটেল গেস্ট WiFi হলো ভিজিটর-ফেসিং সার্ভিস লেয়ার যা প্রপার্টির অভ্যন্তরীণ সিস্টেমগুলোকে আলাদা রেখে ব্যাকগ্রাউন্ডে তাদের ব্যক্তিগত ডিভাইসগুলোকে ইন্টারনেটের সাথে যুক্ত করে।
অপারেটররা সাধারণত একটি ম্যানেজড হসপিটালিটি সার্ভিস, কোনো ইন্টিগ্রেটরের সাথে সহ-পরিচালিত ডিপ্লয়মেন্ট অথবা একটি ইন-হাউস স্ট্যাক বেছে নেন। ডেলিভারি মডেল পরিবর্তিত হতে পারে, তবে দুটি সিদ্ধান্ত সবসময় মূল ভূমিকা পালন করে: অতিথিরা কীভাবে অথেন্টিকেশন করবেন এবং নেটওয়ার্ক কীভাবে তাদের বিচ্ছিন্ন (isolate) রাখবে।
গেস্টরা কীভাবে অনলাইনে যুক্ত হবেন তা নির্বাচন করা
অথেনটিকেশন হলো এমন একটি জায়গা যেখানে অনেক হোটেল নিয়ন্ত্রণ এর চেয়ে সুবিধাকে বেশি প্রাধান্য দেয়। একটি শেয়ার করা পাসওয়ার্ড প্রিন্ট করা সহজ, কিন্তু এটি দ্রুত প্রপার্টির বাইরে ছড়িয়ে পড়ে এবং অপারেটরকে কোনো অর্থপূর্ণ আইডেন্টিটি বা লাইফসাইকেল কন্ট্রোল দেয় না। একটি ভাউচার বা Captive Portal ট্র্যাকিং সহজ করে, তবে পেজটি ধীরগতির হলে, কোডের মেয়াদ অপ্রত্যাশিতভাবে শেষ হলে, বা অতিথির একাধিক ডিভাইস থাকলে এটি ব্যবহারে সমস্যা তৈরি করে।
প্রতি রুমের জন্য আলাদা ক্রেডেনশিয়াল বেশি নিয়ন্ত্রিত, তবে একাধিক ডিভাইস বহনকারী পরিবার, গ্রুপ এবং ব্যবসায়িক ভ্রমণকারীদের জন্য এটি ঝামেলা তৈরি করে। এর ফলে স্টাফদের অ্যাকাউন্ট রিকভারি এবং রুম পরিবর্তনের ঝামেলাও সামলাতে হয়। ডিভাইসটি যখন SSID-এ যুক্ত হয় কিন্তু পোর্টাল রিডাইরেক্ট সম্পন্ন করতে পারে না, তখন অতিথির অভিজ্ঞতা বিশেষভাবে খারাপ হয়।
নতুন বিল্ডিং এবং বড় ধরণের রিফিটের জন্য সবচেয়ে শক্তিশালী বিকল্প হলো Passpoint বা OpenRoaming এর মাধ্যমে পাসওয়ার্ডহীন অনবোর্ডিং, যেখানে প্রপার্টি এবং অতিথির ডিভাইসগুলো এটি সমর্থন করে। এই পদ্ধতিগুলো ভিজিটরকে প্রতিটি ডিভাইসে একটি শেয়ার করা কী টাইপ করতে না বলে স্বয়ংক্রিয় ডিসকভারি এবং এন্টারপ্রাইজ-গ্রেড এনক্রিপ্টেড অ্যাক্সেস প্রদান করতে পারে। ওয়াক-ইন অতিথিরা তখনও একটি লাইটওয়েট স্প্ল্যাশ পেজ ব্যবহার করতে পারেন, যখন প্রত্যাবর্তনকারী অতিথি বা লয়ালটি সদস্যরা আরও সহজ পথ পান।
একটি ব্যবহারিক পছন্দ দেখতে এইরকম হয়:
| পদ্ধতি | অতিথির অভিজ্ঞতা | নিরাপত্তা ব্যবস্থা | যাদের জন্য সবচেয়ে উপযোগী |
|---|---|---|---|
| শেয়ার করা পাসওয়ার্ড এবং captive portal | পরিচিত, তবে ম্যানুয়াল এবং সহজেই ছড়িয়ে পড়ে | শক্তিশালী আইসোলেশনের সাথে যুক্ত না থাকলে দুর্বল পরিচয় নিয়ন্ত্রণ | সীমিত ইন্টিগ্রেশন প্রয়োজনীয়তা সহ ছোট সম্পত্তি |
| ভাউচার বা রুম-ভিত্তিক ক্রেডেনশিয়াল | বেশি ট্র্যাকযোগ্য, তবে অতিথিদের ডিভাইস জুড়ে কোড পরিচালনা করতে হয় | উন্নত লাইফসাইকেল নিয়ন্ত্রণ, তবুও পোর্টাল নিরাপত্তার ওপর নির্ভরশীল | অবসর যাপন কেন্দ্র এবং স্বল্পকালীন অবস্থান |
| Passpoint বা OpenRoaming | অনবোর্ডিংয়ের পর স্বয়ংক্রিয় সংযোগ, বারবার টাইপ করার ঝামেলা কম | সামঞ্জস্যপূর্ণ ডিভাইসে এন্টারপ্রাইজ-মানের এনক্রিপশন এবং পরিচয়-ভিত্তিক অ্যাক্সেস | ব্যবসা-প্রধান হোটেল, লয়ালটি প্রোগ্রাম এবং নতুন ডিপ্লয়মেন্ট |
| পাসওয়ার্ডহীন ইমেইল বা আইডেন্টিটি লগইন | অনেকের জন্য সহজ, সাথে সম্মতিসূচক ডেটা ক্যাপচারের সুযোগ | শেয়ার করা পাসওয়ার্ডের চেয়ে শক্তিশালী দায়বদ্ধতা, যদি ডেটা সংগ্রহ সীমিত থাকে | অবসর-প্রধান সম্পত্তি এবং মিশ্র দর্শনার্থী গোষ্ঠী |
UK-তে লগইন ফ্রিকশনের প্রতি গেস্টদের সহনশীলতা খুব কম। ২০১৬ সালের একটি গবেষণায় দেখা গেছে যে ৬৫% হোটেল গেস্ট লগ অন করার জন্য সাত মিনিটের বেশি অপেক্ষা করবেন না, এবং Fox News দ্বারা প্রকাশিত গবেষণা অনুসারে, এক-চতুর্থাংশ বলেছেন যে তারা ফ্রি WiFi সুবিধা না থাকলে হোটেলে থাকতে অস্বীকার করবেন। এই পরিসংখ্যানগুলো পুরনো হতে পারে, তবে কার্যকারী শিক্ষা এখনও স্পষ্ট: অথেনটিকেশন হলো অবস্থানেরই একটি অংশ, কোনো প্রশাসনিক বিলম্বের বিষয় নয়।
একটি Captive Portal হলো একটি অ্যাক্সেস ওয়ার্কফ্লো। এটি নেটওয়ার্ক এনক্রিপশন, সেগমেন্টেশন বা আইডেন্টিটি ম্যানেজমেন্টের বিকল্প নয়।
একটি শেয়ার করা পাসওয়ার্ড কেবল তখনই ব্যবহার করুন যখন প্রপার্টি এর সীমাবদ্ধতাগুলি মেনে নেয় এবং এর চারপাশে শক্তিশালী ক্লায়েন্ট আইসোলেশন ও ফায়ারওয়াল পলিসি থাকে। একটি ফুল-সার্ভিস বা ব্যবসা-কেন্দ্রিক হোটেলের জন্য, Passpoint বা OpenRoaming দিয়ে শুরু করুন এবং একটি সাধারণ ফলব্যাক বিকল্প রাখুন। অবসর-কেন্দ্রিক প্রপার্টির জন্য, একটি ঐচ্ছিক লয়্যালটি বা CRM ধাপের সাথে পাসওয়ার্ডহীন ইমেল এক্সেস যুক্ত করুন, প্রাথমিক কানেক্টিভিটির শর্ত হিসেবে কখনোই মার্কেটিং সম্মতি বাধ্য করবেন না।
সেগমেন্টেশনের ওপর ভিত্তি করে নেটওয়ার্ক ডিজাইন করা
সেগমেন্টেশন হলো মূল আর্কিটেকচার। গেস্ট নেটওয়ার্ককে হোটেলের LAN-এর কোনো বিশ্বস্ত অংশ হিসেবে না দেখে একটি অবিশ্বস্ত পাবলিক নেটওয়ার্ক হিসেবে বিবেচনা করা উচিত। UK National Cyber Security Centre-এর নির্দেশিকায় বলা হয়েছে যে, হোটেল নেটওয়ার্কসহ পাবলিক WiFi, ব্যক্তিগত WPA2 সুরক্ষিত নেটওয়ার্কের চেয়ে কম নিরাপদ এবং এটি অপারেশনাল সিস্টেম থেকে স্পষ্টভাবে আলাদা রাখার পরামর্শ দেয়।
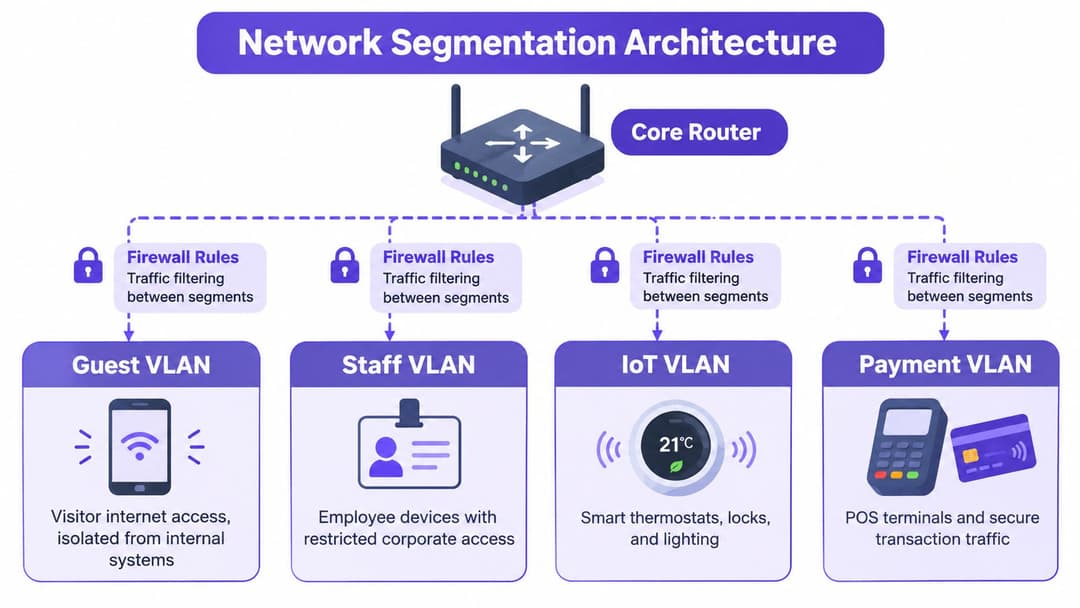
পৃথক VLAN বা সমমানের ডোমেনের চারপাশে নীতি তৈরি করুন:
- গেস্ট VLAN: কেবল ইন্টারনেট অ্যাক্সেস, ক্লায়েন্ট-টু-ক্লায়েন্ট ব্লক করার সুবিধা সহ এবং অভ্যন্তরীণ প্রাইভেট অ্যাড্রেস স্পেসে কোনো রুট নেই।
- স্টাফ VLAN: অনুমোদিত কর্পোরেট সার্ভিস এবং ম্যানেজমেন্ট টুলে আইডেন্টিটি-নিয়ন্ত্রিত অ্যাক্সেস।
- IoT VLAN: লক, থার্মোস্ট্যাট, সেন্সর, লাইটিং এবং অন্যান্য সিস্টেমের জন্য সুনির্দিষ্ট ডিভাইস-নির্দিষ্ট অনুমতি।
- পেমেন্ট VLAN: EPOS এবং লেনদেন ব্যবস্থার জন্য সীমিত ট্র্যাফিক, গেস্ট নেটওয়ার্কের ওপর কোনো নির্ভরতা ছাড়া।
ফায়ারওয়ালের উচিত অনুমোদিত পরিষেবার মাধ্যমে গেস্ট সেগমেন্টকে DHCP পেতে এবং DNS রেজোলিউশন করতে দেওয়া,Authentication পোর্টাল পর্যন্ত পৌঁছাতে দেওয়া এবং পাবলিক ইন্টারনেটে অ্যাক্সেস দেওয়া। এটি PMS সার্ভার, EPOS টার্মিনাল, CCTV, সুইচ, ওয়্যারলেস কন্ট্রোলার, প্রিন্টার, অ্যাডমিনিস্ট্রেশন ইন্টারফেস এবং অন্যান্য প্রাইভেট রেঞ্জে অ্যাক্সেস অস্বীকার করবে। ওয়্যারলেস কন্ট্রোলারে প্রতি-ক্লায়েন্ট আইসোলেশন একজন অতিথির ডিভাইসকে অন্যটির সাথে সরাসরি যোগাযোগ করতে বাধা দিয়ে আরও একটি সীমানা যোগ করে।
শুধুমাত্র guest SSID-টি অতিথিদের জন্য দৃশ্যমান হওয়া উচিত। স্টাফ এবং অপারেশনাল SSID-গুলো লুকিয়ে রেখে সুরক্ষিত মনে করার পরিবর্তে রোল, ডিভাইস আইডেন্টিটি বা সার্টিফিকেটের মাধ্যমে সীমাবদ্ধ করা উচিত। হিডেন নেটওয়ার্কের নাম কোনো কার্যকর সুরক্ষা সীমা প্রদান করে না।
ডিনাই রুলগুলি প্রমাণ করুন
যে যাচাইকরণ ধাপটি অনেক টিম এড়িয়ে যায় তা হলো গেস্ট নেটওয়ার্ক কী করতে পারে না তা পরীক্ষা করা। একটি সাধারণ গেস্ট ডিভাইস থেকে পরীক্ষা করুন এবং ফলাফল রেকর্ড করুন:
- অভ্যন্তরীণ প্রাইভেট অ্যাড্রেস রেঞ্জে পৌঁছানোর চেষ্টা করুন।
- ওয়ারলেস, সুইচ, DNS, এবং DHCP অ্যাডমিনিস্ট্রেশন পরিষেবাগুলো অ্যাক্সেস করার চেষ্টা করুন।
- প্রিন্টার, CCTV, PMS, এবং পেমেন্ট সাবনেট পরীক্ষা করুন।
- অতিথি ডিভাইসগুলো যাতে পারস্পরিক যোগাযোগ করতে না পারে তা নিশ্চিত করুন।
- কন্ট্রোলার, ফায়ারওয়াল, এবং গেটওয়ে পরিবর্তনের পরে পরীক্ষাগুলো পুনরাবৃত্তি করুন।
একটি সবুজ ড্যাশবোর্ড আইসোলেশন বা পৃথকীকরণ প্রমাণ করে না। একটি নথিভুক্ত ডিনাই-রুল টেস্ট তা করে। এর ফলাফল এমন একটি পুনরাবৃত্তিযোগ্য নিয়ন্ত্রণ হওয়া উচিত যা নেটওয়ার্ক টিমগুলি পরিবর্তনের পরে চালাতে পারে এবং একজন অডিটর, বিমাকারী বা হোটেল মালিককে দেখাতে পারে।
ইউকে হোটেলগুলির জন্য সুরক্ষা এবং সম্মতি সম্পর্কিত প্রয়োজনীয় বিষয়গুলি
একটি নিরাপদ হোটেল गेস্ট WiFi ডিজাইন ইন্টারনেট অ্যাক্সেস শুরু হওয়ার আগেই শুরু হয়। UK সরকারের ওয়ারলেস-নেটওয়ার্ক নিরাপত্তা মানদণ্ড অনুযায়ী অতিথি ব্যবহারকারীদের অ্যাক্সেস পাওয়ার আগে প্রমাণীকরণ করা প্রয়োজন, তাই একটি প্রপার্টির উচিত অনিয়ন্ত্রিত ফরওয়ার্ডিংয়ের অনুমতি না দিয়ে এবং অতিথিদের পরে শর্তাবলী স্বীকার করতে না বলে নেটওয়ার্ক এজেই প্রমাণীকরণ বলবৎ করা।
এই প্রয়োজনীয়তা একটি Captive Portal, ভাউচার ফ্লো বা Passpoint স্টাইলের অনবোর্ডিংয়ের সাথে যুক্ত হতে পারে। অ্যাক্সেস পলিসি পূরণ না হওয়া পর্যন্ত আনঅথেন্টিকেটেড ক্লায়েন্টদের শুধুমাত্র DHCP, DNS, পোর্টাল এবং অনুমোদিত অথেন্টিকেশন সার্ভিসে সীমাবদ্ধ রাখা উচিত।
UK সরকারের স্ট্যান্ডার্ড সর্বনিম্ন-অধিকারপ্রাপ্ত (least-privilege) ডিজাইনকেও সমর্থন করে। স্টাফ, IoT এবং পেমেন্ট সিস্টেম থেকে গেস্ট ট্র্যাফিক পৃথক করা উচিত, যখন অথেনটিকেশনের সাথে সম্পর্কিত রেকর্ডগুলো একটি স্পষ্ট উদ্দেশ্যে সীমিত রাখা উচিত এবং UK GDPR নীতি অনুসারে পরিচালিত হওয়া উচিত। সার্ভিসটির জন্য যা প্রয়োজন কেবল তা-ই সংগ্রহ করুন, ডাটা কতদিন সংরক্ষিত থাকবে তা নির্ধারণ করুন, রেকর্ডগুলোর অ্যাক্সেস সুরক্ষিত করুন এবং গেস্টদের কাছে সহজ ভাষায় এর উদ্দেশ্য ব্যাখ্যা করুন। অপারেটররা তাদের পর্যালোচনা সাজাতে এই গেস্ট WiFi কমপ্লায়েন্স চেকলিস্ট ব্যবহার করতে পারেন।
এনক্রিপশনে সতর্কতা অবলম্বন করা দরকার। NCSC দুর্বল লেগ্যাসি ওয়্যারলেস এনক্রিপশনের পরিবর্তে যেখানে সম্ভব সেখানে AES-CCMP সুপারিশ করে, তবে শেয়ার করা ওয়্যারলেস নেটওয়ার্কে এনক্রিপশন প্রতিটি অ্যাপ্লিকেশনকে স্বয়ংক্রিয়ভাবে সুরক্ষা দেয় না। অতিথিদের এখনও HTTPS এবং সংবেদনশীল ব্যবসায়িক কার্যকলাপের জন্য একটি মোবাইল সংযোগ বা VPN এর ওপর নির্ভর করা উচিত। প্রপার্টির কখনোই বোঝানো উচিত নয় যে তাদের SSID এ যোগ দিলে ব্যাংকিং, প্রশাসন বা গোপনীয় কাজ ঝুঁকি মুক্ত হয়ে যায়।
সাইবার লঙ্ঘনের ব্যাপক পরিবেশ অসাবধান অনবোর্ডিংকে একটি ঝুঁকিপূর্ণ ব্যবসায় পরিণত করেছে। UK সরকারের Cyber Security Breaches Survey 2025/26-এ দেখা গেছে যে ৪৩% UK ব্যবসা পূর্ববর্তী ১২ মাসে একটি সাইবার লঙ্ঘন বা আক্রমণের শিকার হয়েছে, যেখানে Purple-এর হোটেল WiFi নিরাপত্তা ওভারভিউতে উল্লেখ করা অনুযায়ী ৩৮% ঘটনাতেই ফিিশিং যুক্ত ছিল। হোটেল টিমের ধরে নেওয়া উচিত যে গেস্টরা অনিয়ন্ত্রিত এবং সম্ভাব্য ঝুঁকিপূর্ণ ডিভাইস নেটওয়ার্কে নিয়ে আসেন।
একজন অডিটর বা বিমাকারীর এটি দেখতে পাওয়া উচিত:
- একটি নেটওয়ার্ক ডায়াগ্রাম যা অতিথি, কর্মী, IoT এবং পেমেন্টের সীমানা দেখায়।
- ফায়ারওয়াল পলিসি প্রমাণ যা অস্বীকৃত অভ্যন্তরীণ অ্যাক্সেস এবং অনুমোদিত অতিথি পরিষেবাগুলিকে কভার করে।
- অফেনটিকেশন রেকর্ড যা উদ্দেশ্য, ধরে রাখার সময়কাল এবং অ্যাক্সেস নিয়ন্ত্রণ সহ নথিভুক্ত।
- ওয়্যারলেস কনফিগারেশন যা শক্তিশালী এনক্রিপশন এবং ক্লায়েন্ট আইসোলেশন প্রদর্শন করে।
- পরীক্ষার ফলাফল যা প্রমাণ করে যে অতিথি ডিভাইসগুলি সিস্টেমের পরিচালনা নেটওয়ার্কে পৌঁছাতে পারে না।
- একটি ইনসিডেন্ট প্রসেস অপব্যবহার, ক্রিডেনশিয়াল আপস, অননুমোদিত অ্যাক্সেস পয়েন্ট এবং সন্দেহজনক নিরাপত্তার লঙ্ঘনের জন্য।
একটি নিরাপত্তাহীন LAN-এ পোর্টাল যোগ করলেই সিকিউরিটি নিশ্চিত হয় না। অ্যাক্সেসের আগেই পরিচয় ও নীতি প্রয়োগ এবং সীমানাগুলো সুরক্ষিত আছে কিনা তা প্রমাণ করার মাধ্যমেই সিকিউরিটি আসে।
ক্যাপাসিটি প্ল্যানিং যা অপ্রত্যাশিত অভিযোগ বন্ধ করে
দ্রুতগতির ফাইবার দুর্বল বেডরুম সিগন্যাল, ওভারলোডেড রেডিও বা রোমিং করতে অস্বীকৃতি জানানো ক্লায়েন্টকে ঠিক করতে পারবে না। ক্যাপাসিটি প্ল্যানিংয়ে অবশ্যই ব্যাকহল, রেডিও ডেনসিটি, অথেন্টিকেশন পারফরম্যান্স এবং মোবিলিটি আলাদা করতে হবে। একটি সম্পত্তির প্রচুর ইন্টারনেট পরিষেবা থাকা সত্ত্বেও করিডোর বা মিটিং রুমে দুর্বল কানেকশন দিতে পারে।
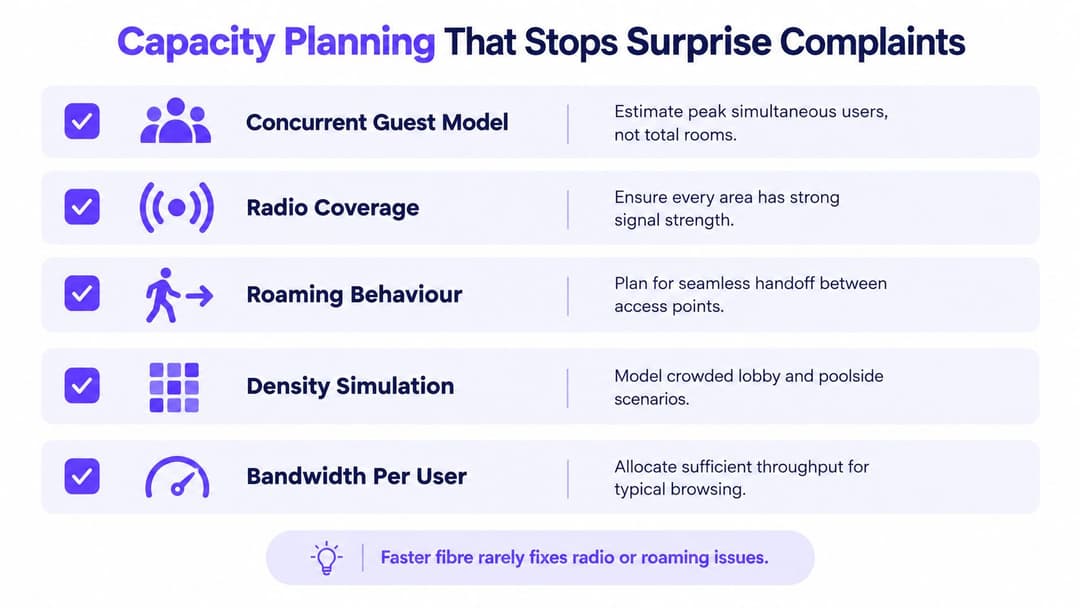
বেডরুমের সংখ্যার ওপর ভিত্তি করে নয়, বরং কনকারেন্ট-ইউজার মডেল দিয়ে শুরু করুন। সবচেয়ে ব্যস্ত সময়ে কতজন অতিথি অনলাইনে থাকবেন, তারা কতটি ডিভাইস বহন করেন এবং বেডরুম, লবি, রেস্তোরাঁ, মিটিং স্পেস, পুল ও পার্কিং লটের মধ্যে ব্যবহারের ধরণ কীভাবে পরিবর্তিত হয় তার হিসাব করুন। তারপর সেই মডেলটিকে Access Point-এর এয়ারটাইম, চ্যানেল রিইউজ, সুইচ আপলিঙ্ক, কন্ট্রোলার লিমিট এবং উপলব্ধ ব্যাকহল হেড্রুমের সাথে তুলনা করুন।
রেডিও প্ল্যানেরও একই রকম মনোযোগ পাওয়া উচিত। একটি হলওয়ে এক্সেস পয়েন্ট নকশায় দক্ষ মনে হতে পারে, তবে দেয়াল, দরজা, আয়না, লিফট এবং নির্মাণ সামগ্রী ফলাফল বদলে দেয়। বাস্তব কক্ষ এবং পাবলিক এরিয়াগুলিতে পরীক্ষা করুন। এক্সেস পয়েন্টের পাশে একটি শক্তিশালী রিডিং সম্পূর্ণ জোনের প্রতিনিধিত্ব করে ধরে নেওয়ার পরিবর্তে সিগন্যালের মান, ইন্টারফেরেন্স, ক্লায়েন্ট ডিস্ট্রিবিউশন এবং কভারেজের সীমানায় পারফরম্যান্স পরিমাপ করুন।
Roaming-এর কারণে এক ভিন্ন ধরনের অভিযোগের সৃষ্টি হয়। 802.11 k, r, এবং v বৈশিষ্ট্যগুলো সামঞ্জস্যপূর্ণ ডিভাইসগুলোকে উপযুক্ত access point খুঁজে পেতে এবং সেগুলোর মধ্যে স্থানান্তরিত হতে সাহায্য করতে পারে, তবে এগুলো প্রতিটি ক্লায়েন্টকে সঠিকভাবে আচরণ করতে বাধ্য করতে পারে না। Sticky ক্লায়েন্টগুলো দূরের কোনো রেডিওর সাথে যুক্ত হয়ে থাকতে পারে, যার ফলে নেটওয়ার্ক প্রযুক্তিগতভাবে উপলব্ধ থাকা সত্ত্বেও অতিথিরা সংযোগ বিচ্ছিন্ন হওয়ার মতো সমস্যার কথা জানান।
গেস্ট যা অভিজ্ঞতা অর্জন করে তা রিপোর্ট করুন
একটি কন্ট্রোলারের ক্লায়েন্ট সংখ্যা কোনো সার্ভিস-লেভেল রিপোর্ট নয়। সংযোগের চেষ্টা থেকে ব্যবহারযোগ্য ইন্টারনেটের যাত্রা ট্র্যাক করুন:
- সংযোগের সময়: একটি ডিভাইস অফেনটিকেটেড অবস্থায় পৌঁছাতে কত সময় নেয়।
- অফেনটিকেশন সাফল্যের হার: কোথায় এবং কখন লগইনের চেষ্টা ব্যর্থ হয়।
- গড় এবং সবচেয়ে খারাপ থ্রুপুট: কেবল সম্পূর্ণ প্রপার্টি-জুড়ে নয়, জোন অনুসারে রিপোর্ট।
- ল্যাটেন্সি এবং প্যাকেট লস: বিশেষ করে মিটিং রুম এবং ব্যবসায়িক এলাকায়।
- সেশনের ব্যাঘাত: হ্যান্ডঅফ, রেডিও, গেটওয়ে এবং অফেনটিকেশন প্যাটার্ন শনাক্ত করুন।
- ডিভাইস এবং অবস্থানের পার্থক্য: পুরোনো ডিভাইসগুলিকে প্রভাবিত করে এমন ব্যর্থতাগুলিকে সাধারণ কভারেজ ত্রুটি থেকে আলাদা করুন।
প্রাথমিক ডিজাইনের একটি ইনপুট হিসেবে Purple's access point calculator ব্যবহার করুন, তারপর একটি অন-সাইট সার্ভে এবং পিক-পিরিয়ড টেস্টের মাধ্যমে ফলাফলটি যাচাই করুন। ভেন্ডররা প্রায়শই লাইন স্পিড বিক্রির চেষ্টা করে কারণ এটি প্রচার করা সহজ। কিন্তু অপারেটরদের উচিত পরিমাপযোগ্য কভারেজ এবং নির্ভরযোগ্য সার্ভিস কেনা।
ভেন্ডর সামঞ্জস্যতা এবং আইডেন্টিটি ইন্টিগ্রেশন
একটি হোটেল Meraki, Aruba, Ruckus, Mist, বা UniFi থেকে সামঞ্জস্যপূর্ণ access point চালাতে পারে, তবে অতিথির অভিজ্ঞতা এখনও সেগুলোর উপরের আইডেন্টিটি এবং নীতি স্তরের ওপর নির্ভর করে। Captive Portal ওয়ার্কফ্লো, Roaming নিয়ন্ত্রণ, অ্যানালিটিক্স এবং বহু-প্রপার্টি প্রশাসন ব্যাপকভাবে ভিন্ন হয়। শুধুমাত্র রেডিও স্পেসিফিকেশন নয়, বরং বাস্তব পরিচালনমূলক কাজের সাপেক্ষে সরবরাহকারীদের তুলনা করুন।
বিভিন্ন ধরণের ডিভাইসে একটি লাইভ ডেমো প্রদর্শনের নির্দেশ দিন। এক্সটার্নাল RADIUS বা আইডেন্টিটি ইন্টিগ্রেশন, Passpoint এবং OpenRoaming সাপোর্ট, প্রতি-ক্লায়েন্ট আইসোলেশন, প্রপার্টি-লেভেল অ্যাডমিনিস্ট্রেশন এবং স্থান-ভিত্তিক রিপোর্টিং পরীক্ষা করুন। ব্যর্থ লগইন, একটি বাতিল করা কর্মী অ্যাকাউন্ট, সীমিত অ্যাক্সেস সহ এক ঠিকাদার এবং অ্যাক্সেস পয়েন্টগুলির মধ্যে স্থানান্তর করা একটি ডিভাইস এর মধ্যে অন্তর্ভুক্ত করুন। যদি কোনও সরবরাহকারী এই পরীক্ষাগুলি এড়িয়ে চলে, তবে সেটিকে ক্রয়ের সতর্কতা হিসেবে বিবেচনা করুন।
মিশ্র এস্টেটের জন্য একটি সামঞ্জস্যপূর্ণ আইডেন্টিটি প্রক্রিয়া প্রয়োজন। Purple'-এর প্ল্যাটফর্ম তথ্য অনুসারে, কর্মীদের অ্যাক্সেসের জন্য Purple Entra ID, Google Workspace, এবং Okta-এর সাথে সংহত হয়। এর আইডেন্টিটি-ভিত্তিক নেটওয়ার্কিং পদ্ধতি ব্যবহারকারী এবং ডিভাইসের চারপাশে অ্যাক্সেসের সিদ্ধান্তগুলি প্রয়োগ করার একটি উপায় প্রদান করে, যা কেবল নেটওয়ার্ক সরঞ্জামের সাথে যুক্ত থাকে না। যেসকল পুরোনো IoT ডিভাইস এন্টারপ্রাইজ অফেনটিকেশন ব্যবহার করতে পারে না, সেগুলির জন্য iPSK শেয়ার করা স্টাফ কী-এর চেয়ে আরও নিখুঁত ডিভাইস-স্তরের নিয়ন্ত্রণ প্রদান করতে পারে।
এই ক্রয়ের চেকলিস্টটি ব্যবহার করুন:
- Passpoint এবং OpenRoaming: প্ল্যাটফর্মটি কি পুরো প্রোপার্টি জুড়ে এগুলো প্রোভিশন এবং সাপোর্ট করতে পারে?
- আইডেন্টিটি ইন্টিগ্রেশন: স্টাফ অনবোর্ডিং এবং রিভোকেশন কি বিদ্যমান ডিরেক্টরি অনুসরণ করে?
- মাল্টি-প্রোপার্টি কন্ট্রোল: গ্রুপটি কি স্থানীয় অপারেশন বজায় রেখে কেন্দ্রীয়ভাবে নীতি পরিচালনা করতে পারে?
- RADIUS অফলোড: কোন সাইটে কোন অথেন্টিকেশন ফাংশনগুলি অবশিষ্ট থাকে?
- সাময়িক ও কন্ট্রাক্টর অ্যাক্সেস: অস্থায়ী পরিচয়গুলি কত দ্রুত ইস্যু এবং প্রত্যাহার করা যেতে পারে?
- অ্যানালিটিক্স: টিম কি শুধুমাত্র অ্যাক্সেস পয়েন্টের অবস্থার পরিবর্তে অতিথিদের অভিজ্ঞতা রিপোর্ট করতে পারে?
রেডিও কর্মক্ষমতা এবং কার্যকারী উপযোগিতার জন্য অ্যাক্সেস লেয়ার নির্বাচন করুন। লাইফসাইকেল নিয়ন্ত্রণের জন্য আইডেন্টিটি লেয়ার নির্বাচন করুন। ক্যাপটিভ পোর্টালকে অনবোর্ডিংয়ের ওপরই ফোকাসড রাখুন, তা দুর্ঘটনাবশত হোটেলের স্থায়ী আইডেন্টিটি সিস্টেমে পরিণত হতে দেবেন না।
ডিপ্লয়মেন্ট চেকলিস্ট এবং ROI যা আপনি সততার সাথে রিপোর্ট করতে পারেন
একটি নির্ভরযোগ্য রোলআউট ধাপে ধাপে সম্পন্ন করা হয়, পরীক্ষা করা হয় এবং কেবল নেটওয়ার্ক টিমের ওপর নির্ভর না করে অন্যদেরও যুক্ত রাখা হয়। ক্রয়ের পূর্বে সাইট সার্ভে, কনকারেন্ট-ইউজার মডেল, সেগমেন্টেশন ডায়াগ্রাম, আইডেন্টিটি ডিজাইন এবং ভেন্ডর তুলনা সম্পন্ন করুন। ফ্রন্ট-অফিস কর্মীদের শুরুতেই যুক্ত করুন, কারণ অতিথিরা কোথায় সমস্যার সম্মুখীন হন, রিসেপশন কার্ড স্পষ্ট কি না এবং কোন স্থানগুলো থেকে বারবার অভিযোগ আসে তা তারা জানেন।
একটি একক ফ্লোর বা প্রপার্টিতে পাইলট প্রকল্প চালান। ইনস্টলেশনের আগেই সাফল্যের মাপকাঠি নির্ধারণ করুন: কানেকশন টাইম, অথেনটিকেশন সাফল্য, জোন অনুযায়ী পারফরম্যান্স, সংযোগ বিচ্ছিন্ন হওয়ার হার, সাপোর্ট চাহিদা এবং গেস্ট-টু-ইন্টারনাল ডিনাই টেস্টের ফলাফল। রিসেপশন ও হাউসকিপিংকে IT-এর মতোই একই প্রক্রিয়ার মাধ্যমে ত্রুটিগুলো রিপোর্ট করতে বলুন, তারপর সেই রিপোর্টগুলোকে টেকনিক্যাল টেলিমেট্রির সাথে তুলনা করুন।
গো-লাইভের সময়, একটি কাট-ওভার প্ল্যান তৈরি করুন যা কন্ট্রোলার কনফিগারেশন, আইডেন্টিটি সার্ভিস, পোর্টাল বিষয়বস্তু, ফলব্যাক এক্সেস, স্টাফ ট্রেনিং এবং এস্কেলেশন কভার করে। নতুন নেটওয়ার্ক রুম, করিডোর, পাবলিক এরিয়া এবং পিক-লোডের পরীক্ষাগুলিতে উত্তীর্ণ না হওয়া পর্যন্ত পুরানো পরিষেবাটি সরাবেন না। গেস্টদের জন্য নির্দেশাবলী ছোট রাখুন। একটি দীর্ঘ সাপোর্ট কার্ড সাধারণত ইঙ্গিত দেয় যে অনবোর্ডিং ডিজাইনটি প্রয়োজনের চেয়ে বেশি জটিল করা হয়েছে।
স্থিতিশীল ক্রিয়াকলাপের তিনটি ভিউ সংযুক্ত করা উচিত:
- পরিষেবার মান: WiFi-এ অতিথির সন্তুষ্টি, কানেকশনের সময়, বাধা এবং স্থান অনুসারে পারফরম্যান্স।
- সিকিউরিটি নিয়ন্ত্রণ: সেগমেন্টেশন ভ্যালিডেশন, অটেনটিকেশন রেকর্ড, পলিসি পরিবর্তন এবং ইনসিডেন্ট হ্যান্ডলিং।
- বাণিজ্যিক মূল্য: অটেনটিকেটেড অতিথিদের মধ্যে বারবার আগমন, সম্মত হওয়া CRM এঙ্গেজমেন্ট এবং প্রাসঙ্গিক আপসেল অ্যাক্টিভিটি।
অপারেশনাল টিমগুলো একটি প্রপার্টি চেকলিস্টের মাধ্যমে রুমের প্রস্তুতিকে স্ট্যান্ডার্ডাইজ করতে পারে, যার মধ্যে থাকবে WiFi নির্দেশনা, ডিভাইস টেস্টিং এবং এস্কেলেশন সম্পর্কিত তথ্য। এর উদ্দেশ্য অতিরিক্ত কাগজের কাজ বাড়ানো নয়। বরং রুমের প্রস্তুতি থেকে শুরু করে অতিথির প্রস্থান পর্যন্ত অতিথি-সংক্রান্ত পরিষেবাকে সামঞ্জস্যপূর্ণ রাখা।
মালিকানার জন্য একটি সংক্ষিপ্ত রিপোর্ট প্রয়োজন, রেডিও কাউন্টারে পূর্ণ ড্যাশবোর্ড নয়। WiFi নিয়ে অতিথির সন্তুষ্টি, অনুমোদিত অতিথিদের মধ্যে পুনরায় আসার হার, প্রতি ১,০০০ অবস্থানে সহায়তা টিকিট, এবং সেগমেন্টেশন ভ্যালিডেশন পাস রেট ট্র্যাক করুন। এই পরিমাপগুলো অভিজ্ঞতা, পরিচিতি, নিরাপত্তা এবং বিনিয়োগের সিদ্ধান্তগুলোকে যুক্ত করে, কেবল একটি দ্রুতগতির ইন্টারনেট সার্কিট যে মূল্য প্রমাণ করে সেই ভান না করে।
একটি হোটেল গেস্ট WiFi পরিষেবা তখন সঠিকভাবে কাজ করে যখন অতিথিরা কোনো সাহায্য ছাড়াই কানেক্ট হন, এড়ানো সম্ভব এমন কোনো বাধা ছাড়াই প্রপার্টির ভেতরে চলাফেরা করেন এবং তাদের নিজস্ব নয় এমন সিস্টেমে পৌঁছাতে পারেন না। এটি বাণিজ্যিকভাবে দরকারী হয় যখন প্রপার্টি সম্মত হওয়া আইডেন্টিটি ডেটা দায়িত্বশীলভাবে ব্যবহার করতে পারে এবং অটেনটিকেটেড অতিথিরা ফিরে আসছেন বা এঙ্গেজ হচ্ছেন কিনা তা প্রদর্শন করতে পারে। এটি সমর্থনযোগ্য হয় যখন টিম কেবল বর্ণনা না করে নিয়ন্ত্রণগুলি প্রমাণ করতে পারে।
Purple বিভিন্ন হোটেল নেটওয়ার্ক পরিবেশে গেস্ট অথেনটিকেশন, আইডেন্টিটি-ভিত্তিক অ্যাক্সেস, Passpoint ও OpenRoaming সাপোর্ট, স্টাফ ডিরেক্টরি ইন্টিগ্রেশন এবং অ্যানালিটিক্স প্রদান করে। শেয়ার করা পাসওয়ার্ড পরিবর্তন করতে, হোটেলের ট্র্যাফিক আলাদা করতে এবং গেস্ট WiFi-কে একটি কার্যকর সার্ভিস হিসেবে পরিমাপ করতে এর প্ল্যাটফর্ম কীভাবে আপনাকে সাহায্য করতে পারে তা জানতে Purple ভিজিট করুন।