Un client arrive dans un hôtel britannique un lundi soir, dépose ses bagages et entend la question prévisible de sa famille : "Quel est le mot de passe du WiFi ?". Le code sur la carte de la réception est effacé, le point d'accès du hall est saturé par les arrivées, et la connexion dans la chambre est suffisamment faible pour rendre un appel vidéo instable.
La réception constate un problème de connexion. L'équipe réseau perçoit une saturation. L'équipe sécurité voit des équipements non gérés se rapprocher de l'infrastructure opérationnelle. Toutes trois observent le même service, mais aucune ne dispose d'un modèle d'exploitation complet.
Le WiFi pour les clients d'hôtel n'est pas seulement un SSID avec une connexion Internet plus rapide. C'est un service géré qui doit authentifier les utilisateurs, isoler les appareils, résister aux pics de demande, assister le personnel et les prestataires, et prouver que les clients bénéficient du service promis. Une enquête réalisée en 2016 au Royaume-Uni auprès de plus de 1 000 consommateurs et 100 hôteliers a révélé que 72 % des clients ont identifié le WiFi comme l'un des services hôteliers les plus demandés, tandis que 65 % ont dû basculer sur une connexion mobile 3G ou 4G pendant leur séjour, selon la couverture de l'enquête par Hotel Designs.
Ce guide fournit aux exploitants une méthode pratique pour concevoir la segmentation réseau, choisir un modèle d'authentification, briefer un intégrateur et mesurer la qualité du point de vue de l'utilisateur plutôt que de se fier aux tableaux de bord du contrôleur.
Pourquoi le WiFi invité des hôtels tombe encore en panne le lundi soir
L'échec commence avant même que quiconque ne se rende à la réception pour se plaindre. Le personnel traite les arrivées, les familles connectent plusieurs téléphones et tablettes, les voyageurs d'affaires ouvrent leurs ordinateurs portables et les clients dans leurs chambres regardent des vidéos en streaming ou rejoignent des appels. Les points d'accès peuvent rester en ligne, le circuit fibre peut disposer de capacité résiduelle et le monitoring afficher des voyants verts. Pourtant, les clients subissent des lenteurs d'authentification, des interruptions de session et des zones d'ombre.
Les causes habituelles se situent au niveau de l'identité, de la conception radio et des opérations de service. Un mot de passe partagé imprimé sur des cartes donne à l'hôtel peu de contrôle sur les personnes connectées ou la fin de l'accès. Un Captive Portal peut se charger lentement sur certains appareils. La couverture des chambres peut suivre le plan d'étage plutôt que le comportement radio, laissant un signal utilisable à côté de l'ascenseur mais une connexion faible derrière un mur renforcé. La réception passe alors la soirée à répéter le mot de passe au lieu de résoudre le problème de service.
Règle pratique : Si le personnel peut seulement prouver que le SSID diffuse, il ne peut pas prouver que le WiFi pour visiteurs d'hôtel fonctionne.
Les preuves historiques montrent pourquoi il s'agit d'un problème de service. Dans l'enquête britannique citée plus haut, le WiFi s'est classé avant le fer ou la table à repasser et le plateau de courtoisie parmi les services hôteliers les plus demandés. De nombreux clients ont tout de même dû utiliser leurs données mobiles pendant leur séjour. Les directeurs d'hôtels ont identifié la vitesse et les interruptions de connexion comme les principaux problèmes liés aux clients, ce qui pointe vers des défaillances combinées de capacité, de couverture et de fiabilité plutôt que vers une simple panne de haut débit. Ces conclusions figurent dans le rapport de Hotel Designs sur les appareils connectés en hôtel.
Évaluez le service tout au long du parcours du visiteur dans l'établissement : intégration réussie lors du check-in, accès fiable dans les chambres, performances exploitables dans les restaurants et salles de réunion, et continuité lors des déplacements entre les points d'accès. Testez ces parcours avec des appareils représentatifs, puis comparez les résultats avec les réclamations et les appels au support.
Le réseau doit également isoler les visiteurs du PMS, des TPE, des terminaux de paiement, de la vidéosurveillance, des systèmes du bâtiment et des appareils du personnel. La connectivité invité, l'identité, la segmentation et la mesure doivent s'inscrire dans un modèle opérationnel unique. C'est ainsi qu'un exploitant prouve la qualité du point de vue du client, au lieu de se fier uniquement aux journaux du contrôleur.
Ce qu'est réellement le WiFi invité d'hôtel
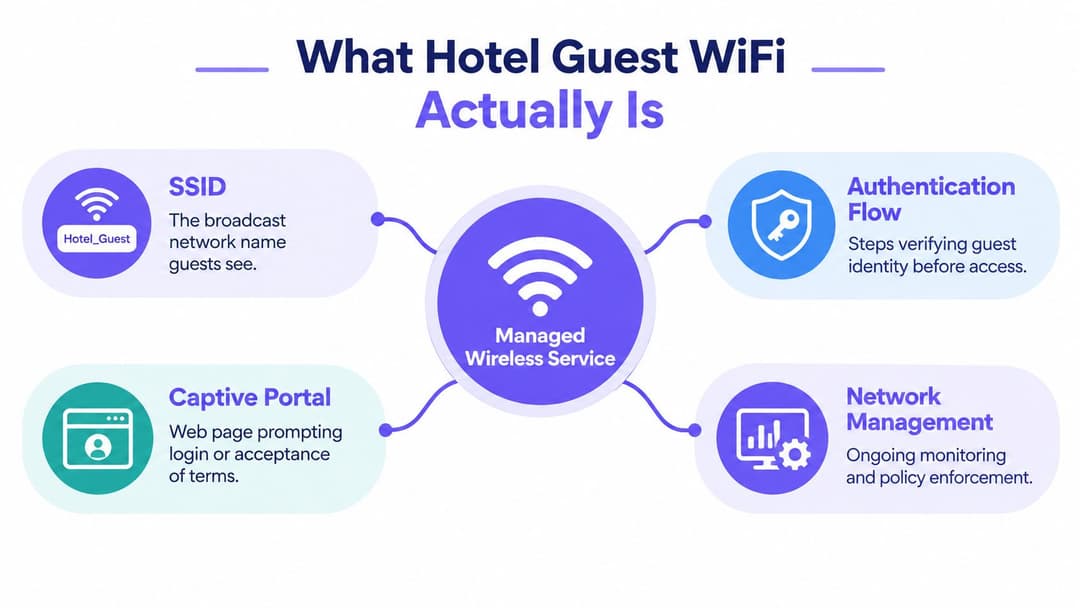
Le WiFi invité en hôtellerie est un service sans fil géré, et non un simple réseau de diffusion. Il combine l'SSID vu par le visiteur, le processus qui vérifie ou enregistre l'accès, la politique qui détermine ce que l'appareil peut atteindre, la passerelle internet qui achemine le trafic et le suivi nécessaire au maintien du service.
Une conception solide commence par la séparation des différents publics partageant l'établissement :
- Les invités ont besoin d'un accès Internet simple et limité dans le temps depuis des appareils non gérés.
- Le personnel a besoin d'un accès basé sur l'identité aux services professionnels autorisés, accès qui doit être révoqué en cas de changement de poste ou de départ.
- Les prestataires externes ont besoin d'un accès contrôlé et traçable pour une tâche ou une période définie.
- Les équipements IoT et les systèmes d'arrière-guichet ont besoin d'une connectivité strictement limitée pour les serrures, thermostats, éclairages, caméras et autres systèmes opérationnels.
Cette distinction est essentielle car ces groupes présentent des risques et des besoins d'assistance différents. Un SSID invité ne doit pas devenir un moyen d'accès pratique à une imprimante du personnel, une interface de gestion ou un environnement de paiement. Un identifiant du personnel ne doit pas être réutilisé pour un thermostat ou l'ordinateur portable d'un prestataire.
Les composants du service
Le nom de réseau visible n'est que le point d'entrée. Derrière lui se trouve un flux d'authentification, qui peut utiliser un Captive Portal, un coupon, un code spécifique à la chambre ou une intégration d'entreprise sans mot de passe. La passerelle applique des politiques d'accès, des limites de débit, des contrôles d'abus, l'expiration des sessions et la journalisation. Le contrôleur WLAN ou la plateforme cloud gère la configuration radio, l'isolation des clients, l'assistance au roaming et la télémétrie opérationnelle.
Ne confondez pas ce service avec le divertissement en chambre, la couverture cellulaire ou le délestage du réseau mobile. Un système IPTV peut utiliser le même câblage mais possède un profil de trafic et une limite de sécurité différents. Un système d'antennes distribuées améliore la portée cellulaire, mais il ne fournit pas un accès internet géré par l'hôtel. Le WiFi pour visiteurs d'hôtel est la couche de service destinée aux visiteurs qui connecte les appareils personnels à internet tout en maintenant séparés les systèmes internes de l'établissement.
Les exploitants choisissent généralement un service géré pour le secteur hôtelier, un déploiement cogéré avec un intégrateur ou une infrastructure interne. Le modèle de prestation peut varier, mais deux décisions restent fondamentales : la manière dont les invités s'authentifient et la manière dont le réseau les isole.
Choisir la méthode de connexion des invités
En matière d'authentification, de nombreux déploiements hôteliers privilégient la simplicité au détriment du contrôle. Un mot de passe partagé est facile à imprimer, mais il se diffuse rapidement au-delà de l'établissement et n'offre à l'opérateur aucun contrôle significatif sur l'identité ou le cycle de vie des accès. Un coupon ou un Captive Portal améliore la traçabilité, mais génère des frictions si la page est lente, si le code expire de manière inattendue ou si le client possède plusieurs appareils.
Un identifiant par chambre offre un meilleur contrôle, mais il génère des contraintes pour les familles, les groupes et les voyageurs d'affaires possédant plusieurs appareils. Cela charge également le personnel de la gestion des récupérations de compte et des changements de chambre. L'expérience client devient particulièrement médiocre lorsque l'appareil se connecte à l'SSID mais ne parvient pas à effectuer la redirection vers le portail.
L'option la plus solide pour les nouvelles constructions et les rénovations importantes est l'accès sans mot de passe via Passpoint ou OpenRoaming lorsque l'établissement et les appareils des visiteurs le prennent en charge. Ces approches peuvent offrir une découverte automatique et un accès chiffré de niveau entreprise sans demander au visiteur de saisir une clé partagée sur chaque appareil. Les visiteurs de passage peuvent toujours utiliser une page d'accueil légère, tandis que les visiteurs réguliers ou les membres du programme de fidélité bénéficient d'un parcours plus fluide.
Un choix pratique ressemble à ceci :
| Approche | Expérience client | Posture de sécurité | Idéal pour |
|---|---|---|---|
| Mot de passe partagé et captive portal | Familier, mais manuel et facile à faire circuler | Contrôle d'identité faible, sauf s'il est associé à une isolation forte | Petits établissements avec des exigences d'intégration limitées |
| Coupon ou identifiants par chambre | Plus traçable, mais les clients doivent gérer les codes sur plusieurs appareils | Meilleur contrôle du cycle de vie, dépend toujours de la sécurité du portail | Établissements de loisirs et séjours de courte durée |
| Passpoint ou OpenRoaming | Connexion automatique après l'inscription, avec moins de saisies répétées | Chiffrement de niveau entreprise et accès basé sur l'identité sur les appareils compatibles | Hôtels à forte clientèle d'affaires, programmes de fidélité et nouveaux déploiements |
| Connexion par e-mail sans mot de passe ou via identité | Simple pour de nombreux visiteurs sans réservation, avec une opportunité de collecte de données consentie | Responsabilité plus forte qu'un mot de passe partagé, à condition que la collecte de données soit limitée | Établissements axés sur les loisirs et populations de visiteurs mixtes |
La tolérance des clients au Royaume-Uni face aux difficultés de connexion est faible. Une étude de 2016 a révélé que 65 % des clients d'hôtel n'attendraient pas plus de sept minutes pour se connecter, et un quart a déclaré qu'ils refuseraient de séjourner dans un hôtel sans WiFi gratuit, d'après l'étude rapportée par Fox News. Ces chiffres sont anciens, mais la leçon opérationnelle reste claire : l'authentification fait partie intégrante du séjour, ce n'est pas une simple formalité administrative.
Un Captive Portal est un flux de travail d'accès. Il ne remplace pas le chiffrement du réseau, la segmentation ou la gestion des identités.
N'utilisez un mot de passe partagé que lorsque l'établissement en accepte les limites et dispose d'une isolation client robuste ainsi que d'une politique de pare-feu adaptée. Pour un hôtel complet ou orienté affaires, privilégiez Passpoint ou OpenRoaming tout en conservant une solution de secours simple. Pour un établissement de loisirs, associez un accès par e-mail sans mot de passe à une étape optionnelle de fidélité ou de CRM, sans jamais imposer le consentement marketing comme condition à une connectivité de base.
Conception du réseau autour de la segmentation
La segmentation constitue le cœur de l'architecture. Le réseau visiteurs doit être traité comme un réseau public non approuvé, et non comme une extension de confiance du réseau local de l'hôtel. Les recommandations du UK National Cyber Security Centre précisent que le WiFi public, y compris les réseaux hôteliers, est moins sécurisé que les réseaux privés protégés par WPA2 et préconisent une isolation stricte vis-à-vis des systèmes opérationnels.
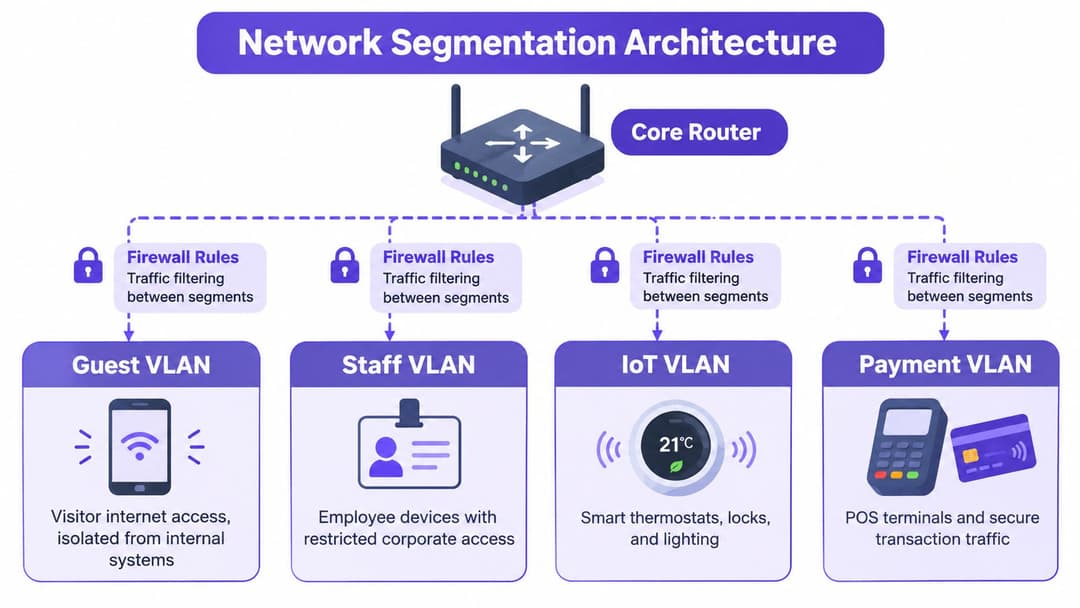
Concevez la politique autour de VLANs séparés ou de domaines équivalents :
- VLAN Invités : Accès Internet uniquement, avec blocage de client à client et aucun routage vers l'espace d'adresses privées interne.
- VLAN Personnel : Accès contrôlé par l'identité aux services d'entreprise et aux outils de gestion autorisés.
- VLAN IoT : Autorisations strictes et spécifiques aux appareils pour les serrures, thermostats, capteurs, éclairages et autres systèmes.
- VLAN Paiement : Trafic restreint pour les terminaux de point de vente et les systèmes de transaction, sans aucune dépendance envers le réseau invité.
Le pare-feu doit autoriser le segment visiteurs à obtenir le DHCP et à résoudre le DNS via des services approuvés, à atteindre le portail d'authentification et à accéder à l'internet public. Il doit refuser l'accès aux serveurs PMS, aux terminaux EPOS, aux systèmes de vidéosurveillance CCTV, aux commutateurs, aux contrôleurs sans fil, aux imprimantes, aux interfaces d'administration et aux autres plages privées. L'isolation par client au niveau du contrôleur sans fil ajoute une limite supplémentaire en empêchant un appareil visiteur de communiquer directement avec un autre.
Seul le SSID invité doit être visible par l'ensemble des visiteurs. Les SSID du personnel et des opérations doivent être restreints par rôle, identité d'équipement ou certificat, plutôt que simplement masqués et considérés comme sécurisés. Les noms de réseau masqués ne constituent pas une limite de sécurité efficace.
Prouver l'efficacité des règles de refus
L'étape de validation que de nombreuses équipes omettent consiste à tester ce que le réseau invité ne peut pas faire. Effectuez un test depuis un appareil invité ordinaire et enregistrez le résultat :
- Tenter d'atteindre les plages d'adresses privées internes.
- Essayer d'accéder aux services d'administration sans fil, de commutation, DNS et DHCP.
- Tester les sous-réseaux d'imprimantes, de vidéosurveillance, de PMS et de paiement.
- Confirmer que les appareils invités ne peuvent pas communiquer latéralement.
- Répéter les tests après chaque modification du contrôleur, du pare-feu et de la passerelle.
Un tableau de bord au vert ne prouve pas l'isolation. Un test de règle de refus documenté le prouve. Le résultat doit être un contrôle répétable que les équipes réseau peuvent exécuter après les modifications et présenter à un auditeur, une compagnie d'assurances ou un propriétaire d'hôtel.
Essentiels de sécurité et de conformité pour les hôtels au Royaume-Uni
Une conception sécurisée du WiFi invité pour hôtel commence avant même que l'accès à internet ne débute. La norme de sécurité des réseaux sans fil du gouvernement britannique exige que les utilisateurs invités s'authentifient avant d'obtenir un accès, un établissement doit donc imposer l'authentification à la périphérie du réseau plutôt que d'autoriser un transfert non restreint en demandant aux invités d'accepter les conditions ultérieurement.
Cette exigence peut être associée à un Captive Portal, à un flux de coupons ou à un parcours d'accès de type Passpoint. Le mécanisme importe moins que le point d'application de la politique. Les clients non authentifiés doivent être limités au DHCP, au DNS, au portail et aux services d'authentification approuvés tant que la politique d'accès n'est pas satisfaite.
La norme du gouvernement britannique préconise également une conception basée sur le moindre privilège. Le trafic des visiteurs doit être séparé de celui du personnel, des équipements IoT et des systèmes de paiement, tandis que les enregistrements associés à l'authentification doivent être limités à un objectif précis et régis selon les principes du UK GDPR. Ne collectez que ce dont le service a besoin, définissez la durée de conservation, protégez l'accès aux données et expliquez clairement l'objectif aux clients dans un langage simple. Les exploitants peuvent utiliser cette liste de contrôle de conformité WiFi invité pour structurer leur examen.
Le chiffrement exige une gestion prudente. Le NCSC recommande l'AES-CCMP lorsqu'il est pris en charge plutôt que les chiffrements sans fil hérités plus faibles, mais le chiffrement sur le réseau sans fil partagé ne protège pas automatiquement chaque application. Les visiteurs doivent toujours s'appuyer sur le HTTPS et, pour les activités professionnelles sensibles, sur une connexion mobile ou un VPN. L'établissement ne doit jamais laisser entendre que la connexion à son SSID rend les opérations bancaires, l'administration ou le travail confidentiel sans risque.
Le contexte général des violations de données fait d'un accueil négligent un mauvais calcul. L'enquête 2025/26 du gouvernement britannique sur les violations de la cybersécurité (Cyber Security Breaches Survey) a révélé que 43 % des entreprises du Royaume-Uni ont subi une violation ou une attaque informatique au cours des 12 derniers mois, tandis que le hameçonnage est intervenu dans 38 % des incidents, comme indiqué dans l'aperçu de Purple sur la sécurité du WiFi hôtelier. Les équipes hôtelières doivent partir du principe que les clients connectent au réseau des appareils non gérés et potentiellement compromis.
Un auditeur ou un assureur doit pouvoir consulter :
- Un schéma réseau présentant les limites entre les accès visiteurs, le personnel, l'IoT et les systèmes de paiement.
- Les preuves de politique de pare-feu couvrant le refus d'accès interne et les services visiteurs autorisés.
- Les registres d'authentification incluant la finalité, la durée de conservation et la documentation des contrôles d'accès.
- La configuration sans fil démontrant un chiffrement fort et l'isolation des clients.
- Les résultats de tests prouvant que les appareils visiteurs ne peuvent pas accéder aux systèmes opérationnels.
- Une procédure d'incident en cas d'abus, de compromission d'identifiants, de points d'accès malveillants et de suspicions de violation.
La sécurité ne s'obtient pas en ajoutant un portail à un réseau local non sécurisé. Elle découle de l'application stricte de l'identité et de la politique avant l'accès, puis de la vérification du maintien de ces cloisonnements.
Planification de la capacité qui prévient les réclamations inattendues
Une fibre plus rapide ne réparera pas un signal faible dans une chambre, une radio surchargée ou un client qui refuse le roaming. La planification de la capacité doit séparer le réseau de collecte, la densité radio, les performances d'authentification et la mobilité. Un établissement peut disposer d'un accès Internet très haut débit et pourtant fournir une mauvaise connexion dans un couloir ou une salle de réunion.
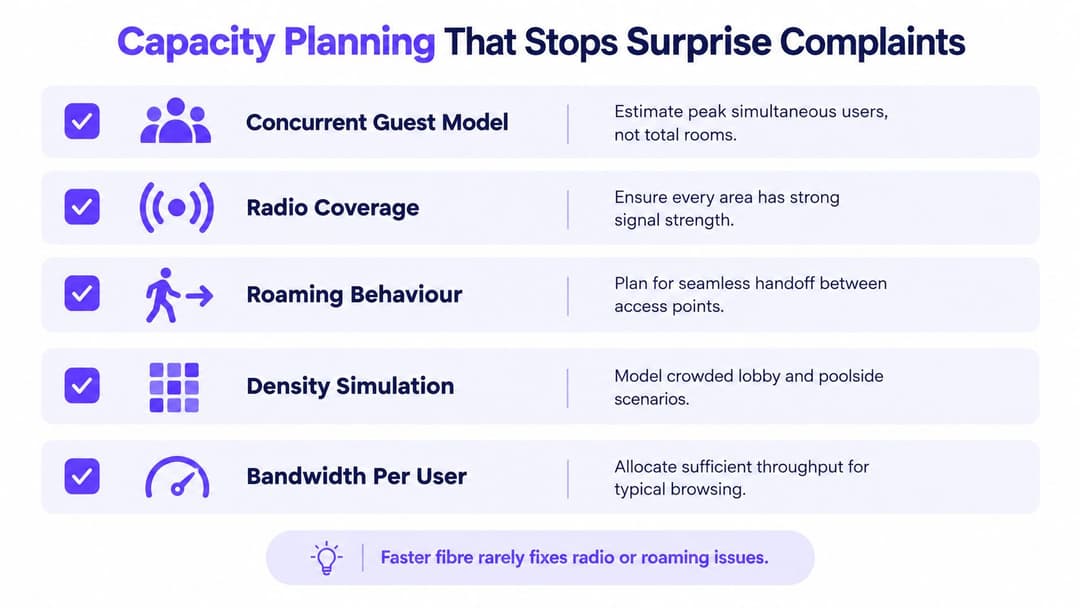
Commencez par un modèle basé sur le nombre d'utilisateurs simultanés, et non sur le nombre de chambres. Estimez combien de clients seront en ligne pendant la période de pointe, combien d'appareils ils possèdent, et comment l'utilisation varie entre les chambres, le hall, le restaurant, les salles de réunion, la piscine et le parking. Comparez ensuite ce modèle avec le temps d'antenne des points d'accès, la réutilisation des canaux, les liaisons montantes des commutateurs, les limites du contrôleur et la marge de bande passante globale disponible.
La planification radio mérite la même attention. Un point d'accès installé dans un couloir peut sembler efficace sur un plan, mais les murs, les portes, les miroirs, les ascenseurs et les matériaux de construction modifient le résultat. Testez les chambres réelles et les espaces publics. Mesurez la qualité du signal, les interférences, la répartition des clients et les performances en limite de couverture au lieu de supposer qu'une mesure élevée à côté du point d'accès représente l'ensemble de la zone.
L'itinérance génère un autre type de réclamation. Les fonctionnalités 802.11 k, r et v peuvent aider les appareils compatibles à découvrir et à basculer entre les points d'accès adéquats, mais elles ne peuvent pas forcer tous les clients à bien se comporter. Les clients dits "sticky" peuvent rester connectés à une borne éloignée, provoquant les coupures décrites par les visiteurs alors même que le réseau reste techniquement disponible.
Renseigner l'expérience vécue par l'invité
Le nombre de clients d'un contrôleur ne constitue pas un rapport de niveau de service. Suivez le parcours de la tentative de connexion jusqu'à un accès internet utilisable :
- Temps de connexion : Le temps nécessaire à un appareil pour atteindre un état authentifié.
- Taux de réussite de l'authentification : Où et quand les tentatives de connexion échouent.
- Débit médian et le plus faible : À rapporter par zone, et pas seulement à l'échelle de l'établissement.
- Latence et perte de paquets : En particulier dans les salles de réunion et les espaces de travail.
- Interruptions de session : Identifier les schémas de transfert, radio, de passerelle et d'authentification.
- Différences selon les appareils et les emplacements : Séparer les défaillances affectant les appareils anciens des problèmes globaux de couverture.
Utilisez le calculateur de points d'accès de Purple comme élément initial de votre conception, puis validez le résultat à l'aide d'une étude sur site et de tests en période de pointe. Les fournisseurs mettent souvent en avant la vitesse théorique car elle est facile à deviser. Les opérateurs doivent plutôt investir dans une couverture mesurable et un service prévisible.
Compatibilité des fournisseurs et intégration des identités
Un hôtel peut exploiter des points d'accès compatibles signés Meraki, Aruba, Ruckus, Mist ou UniFi, mais l'expérience invité dépend toujours de la couche d'identité et de politique supérieure. Les flux de travail du Captive Portal, les contrôles d'itinérance, les analyses et l'administration multi-établissements varient considérablement. Comparez les fournisseurs en fonction des tâches opérationnelles réelles, et pas seulement selon les spécifications radio.
Exigez une démonstration en direct sur plusieurs types d'appareils. Testez l'intégration d'un RADIUS externe ou de l'identité, la prise en charge de Passpoint et OpenRoaming, l'isolation par client, l'administration au niveau de l'établissement et les rapports basés sur la localisation. Incluez un échec de connexion, un compte personnel révoqué, un prestataire avec un accès restreint et un appareil se déplaçant entre plusieurs points d'accès. Si un fournisseur évite ces tests, considérez cela comme un avertissement lors du processus d'achat.
Les parcs hétérogènes nécessitent un processus d'identité cohérent. Purple s'intègre à Microsoft Entra ID, Google Workspace et Okta pour l'accès du personnel, d'après les informations sur la plateforme Purple. Son approche réseau basée sur l'identité permet d'appliquer des décisions d'accès centrées sur les utilisateurs et les appareils plutôt que de les lier uniquement aux équipements réseau. Pour les appareils IoT obsolètes qui ne peuvent pas utiliser l'authentification d'entreprise, l'iPSK peut offrir un contrôle plus précis au niveau de l'appareil qu'une clé partagée par le personnel.
Utilisez cette liste de contrôle d'achat :
- Passpoint et OpenRoaming : La plateforme peut-elle les configurer et les prendre en charge sur l'ensemble du parc ?
- Intégration d'identité : L'intégration et la révocation du personnel suivent-elles l'annuaire existant ?
- Contrôle multi-établissements : Le groupe peut-il gérer la politique de manière centralisée tout en préservant les opérations locales ?
- Délestage RADIUS : Quelles fonctions d'authentification restent sur site ?
- Accès saisonnier et prestataires : À quelle vitesse les identités temporaires peuvent-elles être émises et retirées ?
- Analytique : L'équipe peut-elle rendre compte des résultats clients, plutôt que seulement de l'état des points d'accès ?
Choisissez la couche d'accès pour les performances radio et l'adéquation opérationnelle. Choisissez la couche d'identité pour le contrôle du cycle de vie. Veillez à ce que le Captive Portal reste axé sur l'accueil des utilisateurs, plutôt que de le laisser devenir accidentellement le système d'identité permanent de l'hôtel.
Liste de contrôle de déploiement et ROI vérifiable
Un déploiement fiable est progressif, testé et géré par un groupe plus large que la seule équipe réseau. Avant l'approvisionnement, réalisez l'étude de site, le modèle d'utilisateurs simultanés, le schéma de segmentation, la conception de l'identité et la comparaison des fournisseurs. Impliquez rapidement le personnel d'accueil, car ils savent où les clients rencontrent des difficultés, si la carte d'information en réception est claire et quelles zones génèrent des réclamations récurrentes.
Menez un projet pilote sur un seul étage ou un seul établissement. Définissez les indicateurs de réussite avant l'installation : temps de connexion, succès de l'authentification, performances par zone, taux d'interruption, demandes d'assistance et résultats des tests de refus d'accès entre le réseau visiteurs et le réseau interne. Demandez à la réception et au service d'étages de signaler les dysfonctionnements via la même procédure que l'équipe informatique, puis comparez ces retours avec la télémétrie technique.
Lors de la mise en service, préparez un plan de basculement couvrant la configuration du contrôleur, les services d'identité, le contenu du portail, l'accès de secours, la formation du personnel et la gestion des escalades. Ne supprimez pas l'ancien service tant que le nouveau réseau n'a pas validé les vérifications dans les chambres, les couloirs, les espaces publics et lors des pics de charge. Conservez des instructions simples pour les clients. Une fiche d'assistance trop longue indique généralement que le processus d'intégration est inutilement complexe.
Les opérations en régime permanent doivent associer trois perspectives :
- Qualité de service : Satisfaction des clients concernant le WiFi, le temps de connexion, les interruptions et les performances par emplacement.
- Contrôle de la sécurité : Validation de la segmentation, journaux d'authentification, modifications de politiques et gestion des incidents.
- Valeur commerciale : Visites répétées des clients authentifiés, engagement CRM consenti et activités de vente incitative pertinentes.
Les équipes opérationnelles peuvent également standardiser la préparation des chambres grâce à une liste de contrôle de l'établissement qui inclut les instructions WiFi, le test des équipements et les procédures d'escalade. L'objectif n'est pas d'ajouter des démarches administratives. Il s'agit de garantir la cohérence du service client, de la préparation de la chambre jusqu au départ.
La direction a besoin d'un rapport synthétique, pas d'un tableau de bord rempli de compteurs radio. Suivez la satisfaction des visiteurs concernant le WiFi, le taux de visites répétées parmi les visiteurs authentifiés, les tickets d'assistance pour 1 000 séjours, et le taux de réussite de la validation de la segmentation. Ces mesures relient l'expérience, l'identité, la sécurité et les décisions d'investissement sans prétendre qu'un circuit internet plus rapide suffit à lui seul à prouver la valeur.
Un service WiFi hôtelier pour les clients fonctionne lorsque ces derniers se connectent sans aide, se déplacent dans l'établissement sans interruptions évitables et ne peuvent pas accéder aux systèmes qui ne leur appartiennent pas. Il est commercialement utile lorsque l'établissement peut utiliser les données d'identité consenties de manière responsable et démontrer si les clients authentifiés reviennent ou s'engagent. Il est défendable lorsque l'équipe peut prouver l'efficacité des contrôles, et non simplement les décrire.
Purple fournit l'authentification des visiteurs, l'accès basé sur l'identité, la prise en charge de Passpoint et OpenRoaming, l'intégration de l'annuaire du personnel et des analyses détaillées au sein d'environnements réseau hôteliers mixtes. Visitez Purple pour découvrir comment sa plateforme peut vous aider à remplacer les mots de passe partagés, isoler le trafic de l'hôtel et mesurer le WiFi visiteurs comme un service opérationnel à part entière.