एक अतिथी सोमवारी संध्याकाळी UK मधील एका हॉटेलमध्ये पोहोचतो, सामान ठेवतो आणि कुटुंबाकडून नेहमीचा प्रश्न ऐकतो: "Wi-Fi पासवर्ड काय आहे?" रिसेप्शन कार्डावरील कोड पुसट झाला आहे, लॉबीचा ॲक्सेस पॉइंट येणाऱ्या अतिथींमुळे ओव्हरलोड झाला आहे, आणि बेडरूममधील कनेक्शन व्हिडिओ कॉल करण्यासाठी पुरेसे कमकुवत आहे.
फ्रंट डेस्कला लॉगिनची समस्या दिसते. नेटवर्क टीमला गर्दी (congestion) दिसते. सुरक्षा टीमला अनमॅनेज्ड डिव्हाइसेस ऑपरेशनल इन्फ्रास्ट्रक्चरच्या जवळ येताना दिसतात. हे तिघेही एकाच सर्व्हिसकडे पाहत आहेत, परंतु कोणाकडेही पूर्ण ऑपरेटींग मॉडेल नाही.
हॉटेल गेस्ट WiFi ही केवळ जलद इंटरनेट कनेक्शन असलेली SSID नाही. ही एक व्यवस्थापित सेवा आहे ज्याने लोकांचे प्रमाणीकरण करणे, उपकरणे वेगळी करणे, पीक मागणीत टिकून राहणे, कर्मचारी आणि कंत्राटदारांना पाठिंबा देणे आणि पाहुण्यांना वचन दिलेली सेवा मिळत असल्याचा पुरावा देणे आवश्यक आहे. 1,000 पेक्षा जास्त ग्राहक आणि 100 हॉटेल व्यावसायिकांच्या 2016 मधील UK सर्वेक्षणात असे दिसून आले आहे की Hotel Designs च्या सर्वेक्षण कव्हरेजनुसार, 72% पाहुण्यांनी त्यांनी सर्वाधिक मागणी केलेल्या हॉटेल सेवांपैकी एक म्हणून WiFi ची ओळख पटवली, तर 65% लोकांना त्यांच्या मुक्कामादरम्यान 3G किंवा 4G मोबाइल कनेक्शनचा आधार घ्यावा लागला होता.
हे मार्गदर्शक ऑपरेटर्सना नेटवर्क सेगमेंट डिझाइन करण्यासाठी, ऑथेंटिकेशन मॉडेल निवडण्यासाठी, इन्टीग्रेटरला ब्रिफ करण्यासाठी आणि कंट्रोलर डॅशबोर्डवर अवलंबून राहण्याऐवजी अतिथीच्या बाजूने गुणवत्तेचे मूल्यमापन करण्यासाठी एक व्यावहारिक मार्ग देते.
सोमवारी संध्याकाळी हॉटेल गेस्ट WiFi अजूनही का खंडित होते
तक्रार घेऊन कोणीही रिसेप्शनवर पोहोचण्यापूर्वीच ही समस्या सुरू होते. कर्मचारी आगमनाची नोंद प्रक्रिया करतात, कुटुंबे अनेक फोन आणि टॅब्लेट कनेक्ट करतात, व्यावसायिक प्रवासी लॅपटॉप उघडतात आणि त्यांच्या खोल्यांमधील पाहुणे व्हिडिओ स्ट्रीम करतात किंवा कॉलमध्ये सामील होतात. ॲक्सेस पॉईंट्स ऑनलाइन राहू शकतात, फायबर सर्किटमध्ये अतिरिक्त क्षमता असू शकते आणि मॉनिटरिंग हिरवे दाखवू शकते. तरीही पाहुण्यांना मंद ऑथेंटिकेशन, खंडित सेशन्स आणि डेड स्पॉट्सचा सामना करावा लागतो.
सामान्य कारणे ही ओळख (identity), रेडिओ डिझाइन आणि सेवा ऑपरेशन्सशी संबंधित असतात. कार्ड्सवर मुद्रित केलेला एकच सामायिक पासवर्ड हॉटेलला कोण कनेक्ट केलेले आहे किंवा ऍक्सेस कधी संपतो यावर फारसा नियंत्रण देत नाही. Captive Portal काही उपकरणांवर हळू लोड होऊ शकते. रूमचे कव्हरेज रेडिओच्या वर्तनाऐवजी मजल्याच्या नकाशावर (floor plan) आधारित असू शकते, ज्यामुळे लिफ्टजवळ वापरण्यायोग्य सिग्नल मिळतो परंतु मजबूत भिंतीमागे एक कमकुवत कनेक्शन मिळते. मग रिसेप्शनची टीम सेवा दुरुस्त करण्याऐवजी संध्याकाळभर पासवर्ड पुन्हा पुन्हा सांगण्यात घालवते.
व्यावहारिक नियम: जर कर्मचारी फक्त SSID ब्रॉडकास्ट होत असल्याचे सिद्ध करू शकत असतील, तर ते हॉटेल गेस्ट WiFi कार्य करत असल्याचे सिद्ध करू शकत नाहीत.
ऐतिहासिक पुरावे दाखवतात की ही एक सेवा समस्या का आहे. आधी उल्लेख केलेल्या यूके सर्वेक्षणात, वारंवार विनंती केल्या जाणाऱ्या हॉटेल सेवांमध्ये इस्त्री किंवा आयर्निंग बोर्ड आणि चहा किंवा कॉफी सुविधांपेक्षा WiFi ला उच्च स्थान मिळाले आहे. अनेक पाहुण्यांना त्यांच्या मुक्कामादरम्यान अजूनही मोबाईल डेटा वापरावा लागला. हॉटेल व्यवस्थापकांनी स्पीड आणि कनेक्शन खंडित होणे या पाहुण्यांशी संबंधित प्रमुख समस्या म्हणून ओळखल्या, ज्या एका ब्रॉडबँड दोषापेक्षा एकत्रित क्षमता, कव्हरेज आणि विश्वासार्हतेच्या अपयशाकडे निर्देश करतात. हे निष्कर्ष कनेक्ट केलेल्या हॉटेल उपकरणांवरील Hotel Designs च्या अहवालात दिसून येतात.
प्रॉपर्टीमधील अतिथींच्या प्रवासावरून सेवेचे मूल्यमापन करा: चेक-इन वेळी यशस्वी ऑनबोर्डिंग, बेडरूममध्ये विश्वासार्ह ॲक्सेस, रेस्टॉरंट्स आणि मीटिंग रूममध्ये वापरण्यायोग्य परफॉर्मन्स, आणि ॲक्सेस पॉइंट्स दरम्यान फिरताना अखंडता. प्रातिनिधिक डिव्हाइसेससह त्या प्रवासाची चाचणी घ्या, आणि नंतर परिणामांची तक्रारी आणि सपोर्ट कॉल्सशी तुलना करा.
नेटवर्कने अभ्यागतांना PMS, EPOS, पेमेंट टर्मिनल्स, CCTV, बिल्डिंग सिस्टीम आणि कर्मचाऱ्यांच्या डिव्हाइसेसपासून वेगळे (isolate) केले पाहिजे. गेस्ट कनेक्टिव्हिटी, आयडेंटिटी, सेगमेंटेशन आणि मेजरमेंट एकाच ऑपरेटिंग मॉडेलमध्ये येतात. केवळ कंट्रोलर लॉगवर विश्वास ठेवण्याऐवजी, एक ऑपरेटर अतिथीच्या दृष्टीकोनातून गुणवत्ता अशा प्रकारे सिद्ध करतो.
हॉटेल गेस्ट WiFi प्रत्यक्षात काय आहे
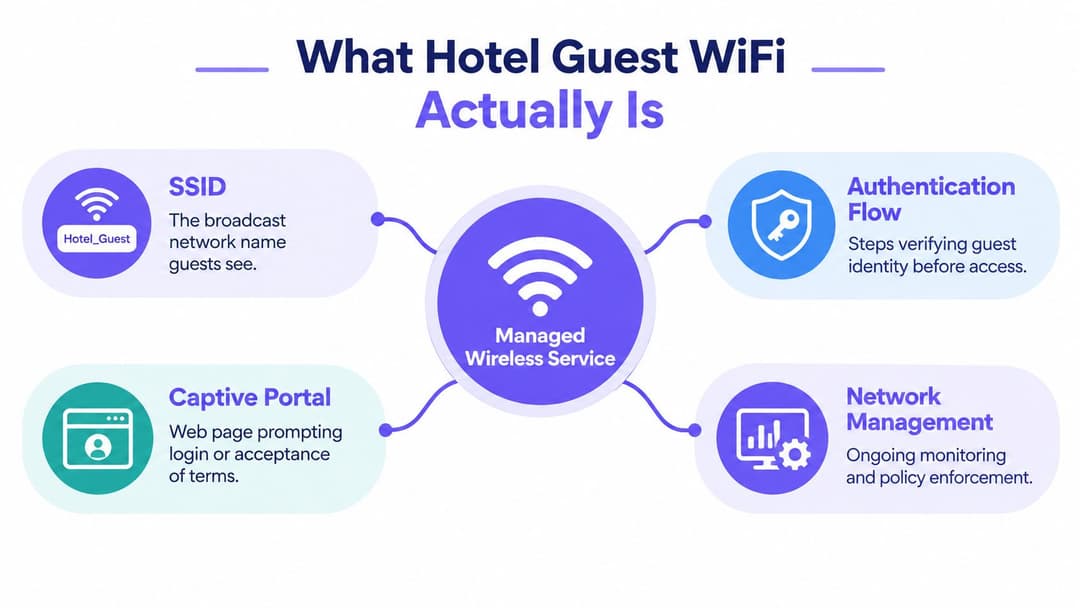
हॉटेल गेस्ट WiFi ही केवळ एक ब्रॉडकास्ट नेटवर्क नसून एक मॅनेज्ड वायरलेस सर्व्हिस आहे. यामध्ये भेट देणाऱ्याला दिसणारा SSID, ॲक्सेसची पडताळणी किंवा नोंदणी करणारी प्रक्रिया, डिव्हाइस कुठे पोहोचू शकते हे ठरवणारे धोरण, ट्रॅफिक वाहून नेणारे इंटरनेट गेटवे आणि सर्व्हिसला सपोर्ट करण्यासाठी आवश्यक असलेले मॉनिटरिंग यांचा समावेश होतो.
एक योग्य डिझाइन प्रॉपर्टी शेअर करणाऱ्या युजर्सना वेगळे करण्यापासून सुरू होते:
- पाहुण्यांना अनमॅनेज्ड डिव्हाइसेसवरून सोप्या, वेळ-मर्यादित इंटरनेट ॲक्सेसची आवश्यकता असते.
- कर्मचाऱ्यांना मान्यताप्राप्त व्यवसाय सेवांसाठी ओळख-आधारित ॲक्सेसची आवश्यकता असते, त्यांचा रोजगार किंवा भूमिका बदलल्यास हा ॲक्सेस काढला जातो.
- कंत्राटदारांना निश्चित केलेल्या कामासाठी किंवा कालावधीसाठी नियंत्रित, ऑडिट करण्यायोग्य ॲक्सेसची आवश्यकता असते.
- IoT आणि बॅक-ऑफ-हाउस डिव्हाइसेसना कुलूप, थर्मास्टॅट्स, लाईटिंग, कॅमेरे आणि इतर ऑपरेशनल सिस्टीमसाठी मर्यादित कनेक्टिव्हिटीची आवश्यकता असते.
हा फरक महत्त्वाचा आहे कारण या गटांचे धोके आणि सपोर्टच्या गरजा वेगवेगळ्या असतात. गेस्ट SSID हा स्टाफ प्रिंटर, मॅनेजमेंट इंटरफेस किंवा पेमेंट एन्व्हायर्नमेंटपर्यंत पोहोचण्याचा सोपा मार्ग बनू नये. स्टाफ क्रेडेंशियलचा पुन्हा थर्मोस्टॅट किंवा कंत्राटदाराच्या लॅपटॉपसाठी वापर केला जाऊ नये.
सर्व्हिस घटक
दृश्यमान नेटवर्क नाव हे फक्त प्रवेश बिंदू आहे. त्याच्या मागे एक ऑथेंटिकेशन प्रवाह असतो, जो Captive Portal, व्हाउचर, रूम-विशिष्ट कोड किंवा पासवर्डशिवाय एंटरप्राइज ऑनबोर्डिंग वापरू शकतो. गेटवे ॲक्सेस पॉलिसी, रेट लिमिट्स, गैरवापर नियंत्रणे, सेशन मुदत समाप्ती आणि लॉगिंग लागू करतो. WLAN कंट्रोलर किंवा क्लाउड प्लॅटफॉर्म रेडिओ कॉन्फिगरेशन, क्लायंट आयसोलेशन, रोमिंग सहाय्य आणि ऑपरेशन्स टेलीमेट्री हाताळतो.
या सेवेची इन-रूम एंटरटेनमेंट, सेल्युलर कव्हरेज किंवा मोबाईल नेटवर्क ऑफलोडशी गल्लत करू नका. IPTV प्रणाली समान केबलिंग वापरू शकते परंतु तिचे ट्रॅफिक प्रोफाईल आणि सुरक्षितता सीमा वेगळी असते. Distributed antenna system सेल्युलर पोहोच सुधारते, परंतु ते हॉटेलद्वारे व्यवस्थापित इंटरनेट ऍक्सेस प्रदान करत नाही. Hotel guest WiFi हा व्हिजिटरला सामोरा जाणारा असा सर्व्हिस लेयर आहे जो हॉटेलच्या अंतर्गत प्रणालींना वेगळे ठेवून वैयक्तिक उपकरणांना इंटरनेटशी जोडतो.
ऑपरेटर सहसा मॅनेज्ड हॉस्पिटॅलिटी सर्व्हिस, इंटिग्रेटरसह को-मॅनेज्ड डिप्लॉयमेंट किंवा इन-हाऊस स्टॅक निवडतात. डिलिव्हरी मॉडेल बदलू शकते, परंतु दोन निर्णय मुख्य राहतात: पाहुणे कसे ऑथेंटिकेट करतात आणि नेटवर्क त्यांना कसे वेगळे (isolate) करते.
पाहुणे कसे ऑनलाइन येतात हे निवडणे
अनेक हॉटेल डिप्लॉयमेंट्स नियंत्रणापेक्षा सोयीला प्राधान्य देतात ते ठिकाण म्हणजे ऑथेंटिकेशन. एक सामायिक पासवर्ड प्रिंट करणे सोपे असते, परंतु तो मालमत्तेच्या पलीकडे वेगाने पसरतो आणि ऑपरेटरला कोणताही अर्थपूर्ण ओळख किंवा लाइफसायकल कंट्रोल देत नाही. व्हॉउचर किंवा Captive Portal मुळे ट्रॅकिंग सुधारते, तरीही पृष्ठ मंद असल्यास, कोड अनपेक्षितपणे एक्सपायर झाल्यास किंवा पाहुण्यांकडे अनेक डिव्हाइसेस असल्यास अडथळे निर्माण होतात.
प्रत्येक खोलीनुसार क्रेडेंशियल असणे अधिक नियंत्रित असते, परंतु तरीही ते अनेक डिव्हाइसेस बाळगणाऱ्या कुटुंबांसाठी, गटांसाठी आणि व्यावसायिक प्रवाशांसाठी काम वाढवते. यामुळे कर्मचाऱ्यांना अकाउंट रिकव्हरी आणि रूम चेंजेसचे कामही हाताळावे लागते. जेव्हा डिव्हाइस SSID शी कनेक्ट होते परंतु पोर्टल रीडायरेक्ट पूर्ण करू शकत नाही, तेव्हा पाहुण्यांचा अनुभव विशेषतः खराब होतो.
नवीन बांधकामे आणि मोठ्या दुरुस्तीसाठी सर्वात मजबूत पर्याय म्हणजे Passpoint किंवा OpenRoaming द्वारे पासवर्डशिवाय ऑनबोर्डिंग करणे, जिथे प्रॉपर्टी आणि गेस्ट डिव्हाइसेस याला सपोर्ट करतात. हे दृष्टिकोन व्हिजिटरला प्रत्येक डिव्हाइसमध्ये सामायिक की (shared key) टाईप करण्यास न सांगता स्वयंचलित शोध (automatic discovery) आणि एंटरप्राइज-ग्रेड एन्क्रिप्टेड ऍक्सेस प्रदान करू शकतात. वॉक-इन गेस्ट अद्याप हलके स्प्लॅश पेज वापरू शकतात, तर परत येणारे गेस्ट किंवा लॉयल्टी मेंबर्सना अधिक सुलभ मार्ग मिळतो.
एक व्यावहारिक निवड अशी दिसते:
| दृष्टिकोन | पाहुण्यांचा अनुभव | सुरक्षा स्थिती | यासाठी सर्वात योग्य |
|---|---|---|---|
| सामायिक पासवर्ड आणि captive portal | परिचित, परंतु मॅन्युअल आणि सहज पसरणारा | मजबूत अलिप्ततेशी जोडलेले नसल्यास कमकुवत ओळख नियंत्रण | मर्यादित एकात्मता आवश्यकता असलेल्या लहान मालमत्ता |
| व्हाउचर किंवा प्रति-खोली क्रेडेन्शियल्स | अधिक ट्रेस करण्यायोग्य, परंतु पाहुण्यांना उपकरणांमध्ये कोड व्यवस्थापित करावे लागतात | उत्कृष्ट लाइफसायकल नियंत्रण, तरीही पोर्टल सुरक्षेवर अवलंबून | करमणूक मालमत्ता आणि कमी कालावधीचे मुक्काम |
| Passpoint किंवा OpenRoaming | ऑनबोर्डिंगनंतर स्वयंचलित कनेक्शन, कमी पुनरावृत्ती टाइपिंगसह | सुसंगत उपकरणांवर एंटरप्राइझ-शैलीतील एन्क्रिप्शन आणि ओळख-आधारित प्रवेश | व्यवसाय-केंद्रित हॉटेल्स, लायल्टी प्रोग्राम्स आणि नवीन उपयोजन |
| पासवर्डशिवाय ईमेल किंवा ओळख लॉगिन | अनेक वॉक-इन्ससाठी सोपे, संमतीने डेटा मिळवण्याची संधी | सामायिक पासवर्डपेक्षा मजबूत जबाबदारी, जर डेटा संकलन मर्यादित असेल | करमणूक-केंद्रित मालमत्ता आणि मिश्रित अभ्यागत लोकसंख्या |
UK मधील पाहुण्यांची लॉगिन प्रक्रियेतील अडथळ्यांबाबतची सहनशीलता कमी आहे. 2016 मधील एका अभ्यासाने नोंदवले आहे की 65% हॉटेल पाहुणे लॉगिन करण्यासाठी सात मिनिटांपेक्षा जास्त वेळ वाट पाहणार नाहीत, आणि एक-चौथाई लोकांनी सांगितले की ते मोफत WiFi नसलेल्या हॉटेलमध्ये राहणे नाकारतील, असे Fox News द्वारे अहवाल दिलेल्या अभ्यासात म्हटले आहे. ही आकडेवारी जुनी असली तरी, ऑपरेशनल धडा अद्याप स्पष्ट आहे: ऑथेंटिकेशन हा स्टे चाच एक भाग आहे, तो केवळ प्रशासकीय विचार नाही.
Captive Portal ही एक ॲक्सेस कार्यप्रवाह प्रक्रिया आहे. तो नेटवर्क एन्क्रिप्शन, सेगमेंटेशन किंवा आयडेंटिटी मॅनेजमेंटचा पर्याय नाही.
जेव्हा मालमत्ता त्याच्या मर्यादा स्वीकारते आणि तिच्याभोवती मजबूत क्लायंट आयसोलेशन आणि फायरवॉल पॉलिसी असते तेव्हाच सामायिक पासवर्ड वापरा. पूर्ण-सेवा किंवा व्यवसाय-भिमुख हॉटेलसाठी, Passpoint किंवा OpenRoaming सह सुरुवात करा आणि एक सोपा फॉलबॅक ठेवा. विश्रांती-प्रधान मालमत्तेसाठी, ऐच्छिक लॉयल्टी किंवा CRM पायरीसह पासवर्डशिवाय ईमेल ॲक्सेस एकत्र करा, मूलभूत कनेक्टिव्हिटीची किंमत म्हणून मार्केटिंग संमतीसाठी कधीही सक्ती करू नका.
सेगमेंटेशनभोवती नेटवर्क डिझाइन करणे
विभागणी (Segmentation) हे मुख्य आर्किटेक्चर आहे. गेस्ट नेटवर्ककडे हॉटेल LAN चा एक फ्रेंडली विस्तार म्हणून न पाहता, एक अविश्वासू सार्वजनिक नेटवर्क म्हणून पाहिले पाहिजे. UK National Cyber Security Centre चे मार्गदर्शन असे सांगते की हॉटेल नेटवर्कसह सार्वजनिक WiFi हे खाजगी WPA2-सुरक्षित नेटवर्कपेक्षा कमी सुरक्षित असते आणि त्यांनी ऑपरेटिंग सिस्टीमपासून स्पष्ट अलगीकरणाची (isolation) शिफारस केली आहे.
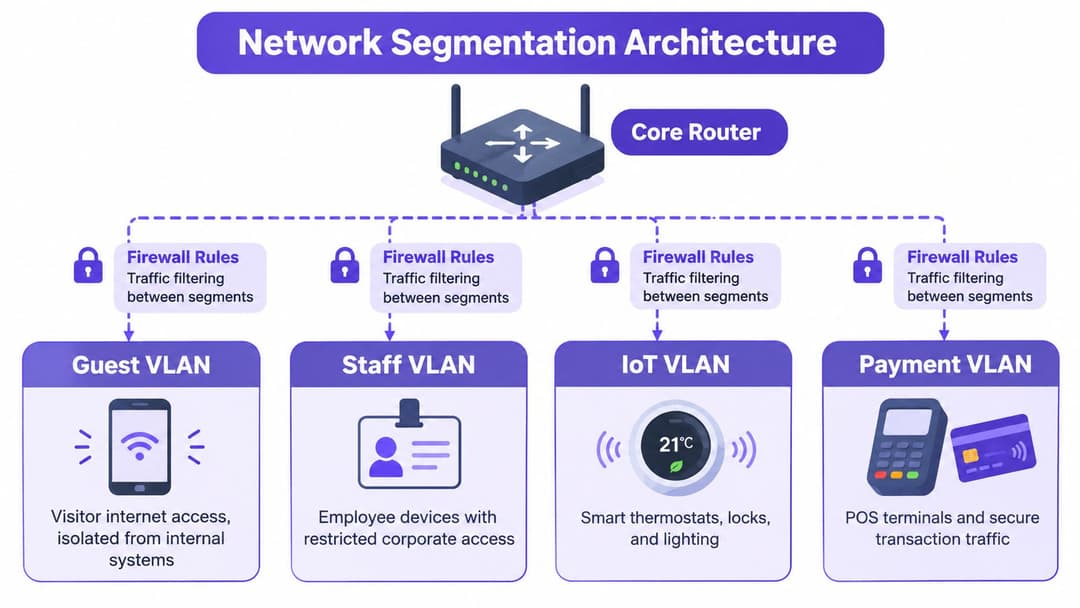
स्वतंत्र VLANs किंवा समतुल्य डोमेन्सभोवती पॉलिसी तयार करा:
- गेस्ट VLAN: क्लायंट-टू-क्लायंट ब्लॉकिंग आणि अंतर्गत प्रायव्हेट ॲड्रेस स्पेससाठी कोणताही मार्ग नसलेला, केवळ इंटरनेट ॲक्सेस.
- स्टाफ VLAN: मान्यताप्राप्त कॉर्पोरेट सेवा आणि व्यवस्थापन साधनांसाठी ओळख-नियंत्रित ॲक्सेस.
- IoT VLAN: कुलूप, थर्मास्टॅट्स, सेन्सर्स, लाईटिंग आणि इतर प्रणालींसाठी मर्यादित डिव्हाइस-विशिष्ट परवानग्या.
- पेमेंट VLAN: गेस्ट नेटवर्कवर कोणतेही अवलंबित्व नसलेले, EPOS आणि व्यवहार प्रणालींसाठी प्रतिबंधित ट्रॅफिक.
फायरवॉलने गेस्ट सेगमेंटला मान्यताप्राप्त सेवांद्वारे DHCP प्राप्त करण्यास आणि DNS रिझॉल्व्ह करण्यास, ऑथेंटिकेशन पोर्टलपर्यंत पोहोचण्यास आणि सार्वजनिक इंटरनेटवर ऍक्सेस मिळवण्यास अनुमती दिली पाहिजे. त्याने PMS सर्व्हर्स, EPOS टर्मिनल्स, CCTV, स्विचेस, वायरलेस कंट्रोलर्स, प्रिंटर्स, ऍडमिनिस्ट्रेशन इंटरफेसेस आणि इतर खाजगी श्रेणींचा ऍक्सेस नाकारला पाहिजे. वायरलेस कंट्रोलरवरील Per-client isolation एका गेस्ट डिव्हाइसला दुसऱ्या डिव्हाइसशी थेट संवाद साधण्यापासून रोखून आणखी एक सुरक्षा सीमा जोडते.
फक्त गेस्ट SSID पाहुण्यांना स्पष्टपणे दिसला पाहिजे. कर्मचाऱ्यांचे आणि ऑपरेशन्सचे SSIDs लपवून सुरक्षित मानण्याऐवजी रोल, डिव्हाइस आयडेंटिटी किंवा सर्टिफिकेटद्वारे मर्यादित केले जावेत. लपवलेली नेटवर्क नावे कोणतीही अर्थपूर्ण सुरक्षा सीमा प्रदान करत नाहीत.
नाकारण्याचे नियम (deny rules) सिद्ध करा
अनेक टीम्स जी व्हॅलिडेशन स्टेप वगळतात ती म्हणजे अतिथी नेटवर्क काय करू शकत नाही याची चाचणी करणे. एका सामान्य अतिथी उपकरणावरून चाचणी करा आणि निकालाची नोंद घ्या:
- अंतर्गत खाजगी ॲड्रेस रेंजपर्यंत पोहोचण्याचा प्रयत्न करा.
- वायरलेस, स्विच, DNS, आणि DHCP प्रशासन सेवांमध्ये ॲक्सेस करण्याचा प्रयत्न करा.
- प्रिंटर, CCTV, PMS, आणि पेमेंट सबनेट्सची चाचणी घ्या.
- गेस्ट डिव्हाइसेस लॅटरली संवाद साधू शकत नाहीत याची खात्री करा.
- कंट्रोलर, फायरवॉल, आणि गेटवे बदलांनंतर चाचण्यांची पुनरावृत्ती करा.
हिरवा डॅशबोर्ड आयसोलेशन सिद्ध करत नाही. दस्तऐवजीकरण केलेली नाकारण्याच्या नियमाची (deny-rule) चाचणी ते सिद्ध करते. याचा परिणाम एक पुनरावृत्ती करण्यायोग्य नियंत्रण असावा जो नेटवर्क टीम्स बदल केल्यानंतर चालवू शकतात आणि ऑडिटर, विमा कंपनी किंवा हॉटेल मालकाला दाखवू शकतात.
UK हॉटेल्ससाठी सुरक्षा आणि अनुपालन आवश्यक गोष्टी
सुरक्षित हॉटेल गेस्ट WiFi डिझाइन इंटरनेट ॲक्सेस सुरू होण्यापूर्वीच सुरू होते. UK सरकारच्या वायरलेस-नेटवर्क सुरक्षा मानकानुसार गेस्ट वापरकर्त्यांना ॲक्सेस मिळण्यापूर्वी प्रमाणीकरण (authenticate) करणे आवश्यक आहे, त्यामुळे हॉटेलने अनियंत्रित फॉरवर्डिंगला अनुमती देण्याऐवजी आणि अतिथींना नंतर अटी स्वीकारण्यास सांगण्याऐवजी नेटवर्कच्या काठावरच प्रमाणीकरण लागू केले पाहिजे.
ती आवश्यकता Captive Portal, व्हॉउचर फ्लो किंवा Passpoint-स्टाइल ऑनबोर्डिंगशी जोडली जाऊ शकते. अंमलबजावणीच्या टप्प्यापेक्षा ही यंत्रणा कमी महत्त्वाची आहे. ॲक्सेस पॉलिसी पूर्ण होईपर्यंत अनऑथेंटिकेटेड क्लायंट्स हे फक्त DHCP, DNS, पोर्टल आणि मंजूर केलेल्या ऑथेंटिकेशन सर्व्हिसेसपुरतेच मर्यादित असले पाहिजेत.
UK सरकारचे मानक 'लहान-विशिष्ट-अधिकार' (least-privilege) डिझाइनला देखील पाठिंबा देते. पाहुण्यांचे ट्रॅफिक हे कर्मचारी, IoT आणि पेमेंट सिस्टमपासून वेगळे केले पाहिजे, तर ऑथेंटिकेशनशी संबंधित नोंदी स्पष्ट उद्दिष्टापुरत्या मर्यादित असाव्यात आणि UK GDPR तत्त्वांतर्गत नियंत्रित केल्या पाहिजेत. सेवेला जेवढी गरज आहे तेवढीच माहिती गोळा करा, डेटा साठवण्याची मुदत निश्चित करा, नोंदींच्या ॲक्सेसचे संरक्षण करा आणि सोप्या भाषेत पाहुण्यांना याचे उद्दिष्ट स्पष्ट करा. ऑपरेटर या पुनरावलोकनाची रचना करण्यासाठी या गेस्ट WiFi अनुपालन चेकलिस्टचा वापर करू शकतात.
एनक्रिप्शन काळजीपूर्वक हाताळणे आवश्यक आहे. NCSC कमकुवत जुन्या वायरलेस एनक्रिप्शन ऐवजी सपोर्ट असलेल्या ठिकाणी AES-CCMP वापरण्याची शिफारस करते, परंतु सामायिक केलेल्या वायरलेस नेटवर्कवरील एनक्रिप्शन प्रत्येक ॲप्लिकेशनचे आपोआप संरक्षण करत नाही. पाहुण्यांनी तरीही HTTPS वर आणि संवेदनशील व्यवसाय क्रियाकलापांसाठी, मोबाइल कनेक्शन किंवा VPN वर अवलंबून राहावे. मालमत्तेने असे कधीही दर्शवू नये की तिच्या SSID मध्ये सामील झाल्याने बँकिंग, प्रशासन किंवा गोपनीय काम जोखीममुक्त होते.
मोठ्या प्रमाणावर होणाऱ्या डेटा लीकच्या वातावरणामुळे निष्काळजीपणे ऑनबोर्डिंग करणे धोक्याचे ठरू शकते. UK सरकारच्या सायबर सिक्युरिटी ब्रीचेस सर्व्हे 2025/26 मध्ये असे आढळून आले की 43% UK व्यवसायांनी मागील 12 महिन्यांत सायबर लीक किंवा हल्ल्याचा सामना केला, तर 38% घटनांमध्ये फिशिंग दिसून आले, जसे की Purple च्या हॉटेल WiFi सुरक्षा विहंगावलोकन मध्ये नमूद केले आहे. हॉटेल टीम्सनी हे गृहीत धरले पाहिजे की पाहुणे नेटवर्कवर अनमॅनेज्ड आणि संभाव्य तडजोड केलेली (compromised) डिव्हाइसेस आणतात.
ऑडिटर किंवा विमा कंपनीला हे दिसू शकले पाहिजे:
- एक नेटवर्क आकृती जी पाहुणे, कर्मचारी, IoT आणि पेमेंट सीमा दर्शवते.
- फायरवॉल पॉलिसी पुरावा ज्यामध्ये नाकारलेला अंतर्गत प्रवेश आणि मंजूर पाहुणे सेवा समाविष्ट आहेत.
- ऑथेंटिकेशन रेकॉर्ड्स हेतू, धारणा आणि प्रवेश नियंत्रणांसह दस्तऐवजीकरण केलेले.
- वायरलेस कॉन्फिगरेशन मजबूत एनक्रिप्शन आणि क्लायंट आयसोलेशन दर्शवणारे.
- चाचणी निकाल हे सिद्ध करतात की पाहुण्यांची उपकरणे ऑपरेशनल सिस्टम्सपर्यंत पोहोचू शकत नाहीत.
- एक घटना प्रक्रिया गैरवापर, क्रेडेन्शियल तडजोड, बनावट ॲक्सेस पॉइंट्स आणि संशयित उल्लंघनांसाठी.
असुरक्षित LAN मध्ये पोर्टल जोडून सुरक्षा मिळवता येत नाही. ती ॲक्सेसपूर्वी आयडेंटिटी आणि पॉलिसी लागू करून, आणि नंतर त्या मर्यादा टिकून आहेत हे सिद्ध करून मिळते.
कॅपॅसिटी प्लॅनिंग जे अचानक येणाऱ्या तक्रारी थांबवते
जलद फायबर कमकुवत बेडरूम सिग्नल, ओव्हरलोड रेडिओ किंवा रोमिंग करण्यास नकार देणारा क्लायंट दुरुस्त करू शकत नाही. क्षमता नियोजनाने बॅकहॉल, रेडिओ घनता, प्रमाणीकरण कार्यप्रदर्शन आणि मोबिलिटी वेगळे केले पाहिजे. एखाद्या मालमत्तेकडे मुबलक इंटरनेट सेवा असू शकते आणि तरीही ती कॉरिडॉर किंवा मीटिंग रूममध्ये खराब कनेक्शन देऊ शकते.
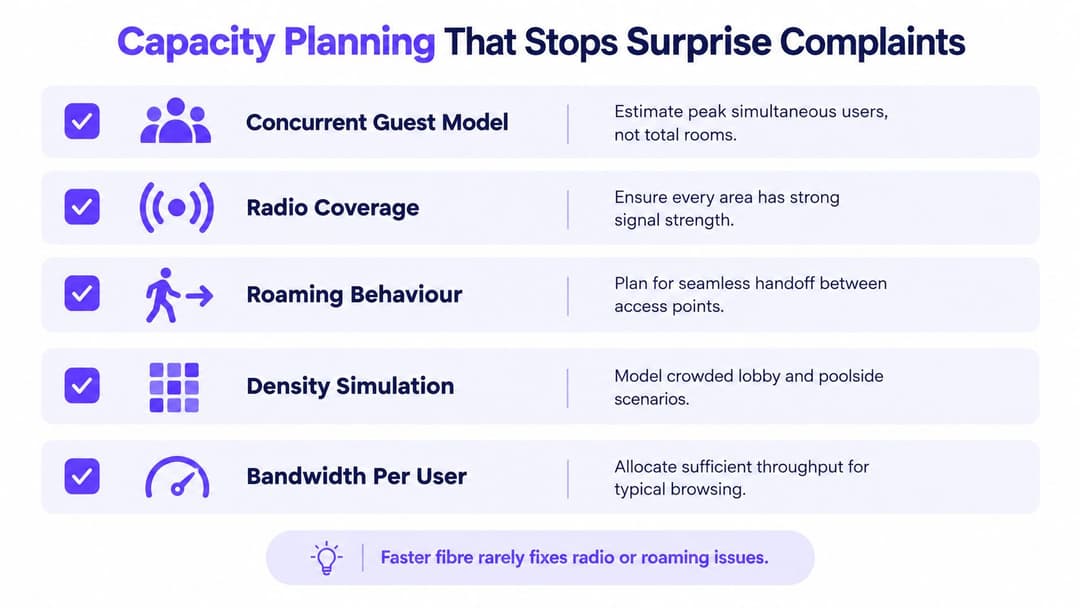
बेडरूमच्या संख्येऐवजी कॉनकरंट-युझर मॉडेलपासून सुरुवात करा. सर्वात व्यस्त वेळेत किती पाहुणे ऑनलाइन असतील, त्यांच्याकडे किती डिव्हाइसेस असतील आणि बेडरूम, लॉबी, रेस्टॉरंट, मीटिंग स्पेस, पूल आणि कार पार्क दरम्यान वापर कसा बदलतो याचा अंदाज लावा. त्यानंतर या मॉडेलची तुलना ॲक्सेस पॉइंट एअरटाइम, चॅनेल रियुझ, स्विच अपलिंक्स, कंट्रोलर मर्यादा आणि उपलब्ध बॅकहॉल हेडरूमशी करा.
रेडिओ प्लॅन समान लक्ष देण्यास पात्र आहे. हॉलवे ॲक्सेस पॉईंट नकाशावर कार्यक्षम दिसू शकतो, परंतु भिंती, दारे, आरसे, लिफ्ट आणि बांधकाम साहित्य परिणाम बदलतात. वास्तविक खोल्या आणि सार्वजनिक क्षेत्रांची चाचणी घ्या. ॲक्सेस पॉईंटजवळचे मजबूत रीडिंग संपूर्ण झोनचे प्रतिनिधित्व करते असे गृहीत धरण्याऐवजी सिग्नल गुणवत्ता, हस्तक्षेप, क्लायंट वितरण आणि कव्हरेजच्या काठावर कार्यप्रदर्शन मोजा.
रोमिंगमुळे वेगवेगळ्या प्रकारच्या तक्रारी निर्माण होतात. 802.11 k, r, आणि v क्षमता सुसंगत उपकरणांना योग्य ॲक्सेस पॉइंट्स शोधण्यात आणि त्यांच्या दरम्यान मूव्ह होण्यास मदत करू शकतात, परंतु त्या प्रत्येक क्लायंटला चांगले वर्तन करण्यास भाग पाडू शकत नाहीत. स्टिकी क्लायंट्स एखाद्या दूरच्या रेडिओला धरून ठेवू शकतात, ज्यामुळे नेटवर्क तांत्रिकदृष्ट्या उपलब्ध असूनही अतिथींनी वर्णन केलेले ड्रॉपआउट्स होतात.
अतिथीला काय अनुभव येतो याचा रिपोर्ट द्या
कंट्रोलरची क्लायंट संख्या हा सर्व्हिस-लेव्हल रिपोर्ट नाही. कनेक्शनच्या प्रयत्नापासून ते वापरण्यायोग्य इंटरनेटपर्यंतच्या प्रवासाचा मागोवा घ्या:
- कनेक्ट होण्यासाठी वेळ: एखाद्या उपकरणाला ऑथेंटिकेटेड स्थितीत पोहोचण्यासाठी किती वेळ लागतो.
- ऑथेंटिकेशन यश दर: लॉगिन प्रयत्न कुठे आणि कधी अयशस्वी होतात.
- मध्यक आणि सर्वात वाईट थ्रूपूट: केवळ संपूर्ण मालमत्तेवर नाही तर झोननुसार अहवाल द्या.
- लॅटन्सी आणि पॅकेट लॉस: विशेषतः बैठकांच्या खोल्यांमध्ये आणि व्यवसाय क्षेत्रांमध्ये.
- सत्रातील अडथळे: हँडऑफ, रेडिओ, गेटवे आणि ऑथेंटिकेशन पॅटर्न ओळखा.
- उपकरण आणि स्थान फरक: जुन्या उपकरणांवर परिणाम करणाऱ्या त्रुटींना व्यापक कव्हरेज दोषांपासून वेगळे करा.
प्रारंभिक डिझाइनसाठी Purple च्या ॲक्सेस पॉइंट कॅल्क्युलेटरचा एक इनपुट म्हणून वापर करा, त्यानंतर साइटवरील सर्व्हे आणि पीक-पीरियड चाचण्यांद्वारे निकालाची पडताळणी करा. व्हेंडर्स अनेकदा लाइन स्पीड विकतात कारण ते सांगणे सोपे असते. ऑपरेटरने त्याऐवजी मोजता येण्याजोगे कव्हरेज आणि अंदाज लावता येणारी सर्व्हिस खरेदी केली पाहिजे.
व्हेंडर सुसंगतता आणि आयडेंटिटी इंटिग्रेशन
हॉटेल Meraki, Aruba, Ruckus, Mist, किंवा UniFi कडून सुसंगत ॲक्सेस पॉइंट्स चालवू शकते, परंतु अतिथींचा अनुभव अजूनही त्यांच्यावरील आयडेंटिटी आणि पॉलिसी लेयरवर अवलंबून असतो. पोर्टल वर्कफ्लो, रोमिंग नियंत्रणे, ॲनालिटिक्स, आणि मल्टी-प्रॉपर्टी प्रशासन यामध्ये प्रचंड फरक असतो. पुरवठादारांची तुलना फक्त रेडिओ तपशीलांशी न करता वास्तविक ऑपरेटिंग कार्यांशी करा.
अनेक प्रकारच्या उपकरणांवर थेट प्रात्यक्षिकाची आवश्यकता ठेवा. बाह्य RADIUS किंवा ओळख एकत्रीकरण, Passpoint आणि OpenRoaming सपोर्ट, प्रति-क्लायंट आयसोलेशन, मालमत्ता-स्तरीय प्रशासन आणि स्थान-आधारित रिपोर्टिंगची चाचणी घ्या. यामध्ये अयशस्वी लॉगिन, रद्द केलेले कर्मचारी खाते, प्रतिबंधित प्रवेश असलेला कंत्राटदार आणि ॲक्सेस पॉइंट्सदरम्यान फिरणारे उपकरण समाविष्ट करा. जर एखादा पुरवठादार या चाचण्या टाळत असेल, तर त्यास खरेदी पूर्वसूचना मानले पाहिजे.
मिश्र संपत्तीसाठी सुसंगत ओळख प्रक्रिया असणे आवश्यक आहे. Purple च्या प्लॅटफॉर्म माहितीनुसार, कर्मचाऱ्यांच्या प्रवेशासाठी Purple हे Entra ID, Google Workspace, आणि Okta सह समाकलित होते. त्याचा ओळख-आधारित नेटवर्क दृष्टिकोन वापरकर्त्यांना आणि उपकरणांना केवळ नेटवर्क उपकरणांशी जोडण्याऐवजी त्यांच्याभोवती प्रवेश निर्णय लागू करण्याचा एक मार्ग प्रदान करतो. एंटरप्राइझ ऑथेंटिकेशन वापरू न शकणाऱ्या जुन्या IoT उपकरणांसाठी, iPSK सामायिक केलेल्या कर्मचारी की पेक्षा अधिक तंतोतंत उपकरण-स्तरीय नियंत्रण प्रदान करू शकते.
ही खरेदी चेकलिस्ट वापरा:
- Passpoint आणि OpenRoaming: प्लॅटफॉर्म संपूर्ण मालमत्तेमध्ये तरतूद करू शकतो आणि त्यांना पाठिंबा देऊ शकतो का?
- ओळख एकात्मता: कर्मचारी ऑनबोर्डिंग आणि रद्द करणे विद्यमान निर्देशिकेचे अनुसरण करते का?
- मल्टी-प्रॉपर्टी नियंत्रण: गट स्थानिक ऑपरेशन्स जतन करून मध्यवर्ती धोरण व्यवस्थापित करू शकतो का?
- RADIUS ऑफलोड: कोणती प्रमाणीकरण कार्ये साइटवर राहतात?
- हंगामी आणि कंत्राटदार प्रवेश: तात्पुरत्या ओळखी किती वेगाने जारी आणि मागे घेतल्या जाऊ शकतात?
- विश्लेषण: कार्यसंघ केवळ ॲक्सेस पॉइंट आरोग्याऐवजी पाहुण्यांच्या परिणामांचा अहवाल देऊ शकतो का?
रेडिओ परफॉर्मन्स आणि ऑपरेशनल फिटसाठी ॲक्सेस लेयर निवडा. लाईफसायकल नियंत्रणासाठी आयडेंटिटी लेयर निवडा. Captive Portal ला अपघाताने हॉटेलची कायमस्वरूपी आयडेंटिटी सिस्टीम बनू देण्याऐवजी, ते केवळ ऑनबोर्डिंगवर केंद्रित ठेवा.
तयिनातीची चेकलिस्ट आणि ROI ज्याची तुम्ही प्रत्यक्षात नोंद करू शकता
एक विश्वासार्ह रोलआउट टप्प्याटप्प्याने केले जाते, तपासले जाते आणि फक्त नेटवर्क टीमपुरते मर्यादित नसते. खरेदीपूर्वी, साइट सर्व्हे, कॉनकरंट-युझर मॉडेल, सेगमेंटेशन डायग्राम, आयडेंटिटी डिझाइन आणि व्हेंडरची तुलना पूर्ण करा. फ्रंट-ऑफ-हाउस कर्मचाऱ्यांना सुरुवातीलाच समाविष्ट करा, कारण पाहुणे कुठे अडकतात, रिसेप्शन कार्ड स्पष्ट आहे की नाही आणि कोणत्या ठिकाणांवरून वारंवार तक्रारी येतात हे त्यांना माहीत असते.
एका फ्लोअर किंवा प्रॉपर्टीवर पायलट चाचणी करा. इन्स्टॉलेशनपूर्वी यशाचे निकष निश्चित करा: कनेक्शन वेळ, ऑथेंटिकेशन यश, झोननुसार परफॉर्मन्स, व्यत्यय दर, सपोर्ट मागणी आणि गेस्ट-टू-इंटरनल डिनाय चाचण्यांचा निकाल. रिसेप्शन आणि हाउसकीपिंगला IT प्रमाणेच एकाच प्रक्रियेद्वारे त्रुटी नोंदवण्यास सांगा, त्यानंतर त्या रिपोर्टची तांत्रिक टेलिमेट्रीशी तुलना करा.
गो-लाइव्हच्या वेळी, कंट्रोलर कॉन्फिगरेशन, आयडेंटिटी सर्व्हिसेस, पोर्टल सामग्री, फॉलबॅक ॲक्सेस, कर्मचारी प्रशिक्षण आणि एस्केलेशन समाविष्ट करणारी एक कट-ओवर योजना तयार करा. नवीन नेटवर्कने रुम, कॉरिडॉर, सार्वजनिक क्षेत्र आणि पीक-लोड तपासण्या पूर्ण करेपर्यंत जुनी सर्व्हिस हटवू नका. पाहुण्यांसाठीच्या सूचना संक्षिप्त ठेवा. सपोर्ट कार्ड खूप मोठे असणे याचा अर्थ सहसा ऑनबोर्डिंग डिझाइनवर खूप जास्त ताण आहे असा होतो.
स्थिर-स्थिती ऑपरेशन्सने तीन दृष्टिकोन जोडले पाहिजेत:
- सेवा गुणवत्ता: WiFi वरील पाहुण्यांचे समाधान, कनेक्शनची वेळ, व्यत्यय आणि स्थानानुसार कार्यप्रदर्शन.
- सुरक्षा नियंत्रण: सेगमेंटेशन व्हॅलिडेशन, ऑथेंटिकेशन रेकॉर्ड, पॉलिसी बदल आणि घटना हाताळणी.
- व्यावसायिक मूल्य: ऑथेंटिकेट केलेल्या पाहुण्यांमधील पुन्हा भेटी, संमती दिलेली CRM प्रतिबद्धता आणि संबंधित अपसेल क्रियाकलाप.
ऑपरेशनल टीम्स WiFi सूचना, डिव्हाइस टेस्टिंग आणि एस्केलेशन तपशीलांचा समावेश असलेल्या प्रॉपर्टी चेकलिस्टसह रूमच्या सज्जतेचे प्रमाणीकरण देखील करू शकतात. अधिक कागदपत्रे वाढवणे हा यामागचा उद्देश नाही. खोलीच्या तयारीपासून ते बाहेर पडण्यापर्यंत पाहुण्यांना मिळणारी सेवा सातत्यपूर्ण ठेवणे हा यामागचा उद्देश आहे.
मालमत्ता मालकांना रेडिओ काउंटरने भरलेल्या डॅशबोर्डऐवजी एका छोट्या अहवालाची गरज असते. WiFi बाबत गेस्टचे समाधान, ऑथेंटिकेट झालेल्या गेस्टमध्ये पुन्हा भेट देण्याचे प्रमाण, प्रति 1,000 मुक्कामांमागे सपोर्ट तिकिटे, आणि सेगमेंटेशन व्हॅलिडेशन पास रेट यांचा मागोवा घ्या. हे मोजमाप केवळ जलद इंटरनेट सर्किट मूल्य सिद्ध करते असा आभास न निर्माण करता अनुभव, ओळख, सुरक्षितता आणि गुंतवणुकीच्या निर्णयांना जोडतात.
हॉटेल पाहुण्यांची WiFi सेवा तेव्हाच योग्यरित्या कार्य करत असते जेव्हा पाहुणे कोणत्याही मदतीशिवाय कनेक्ट होतात, टाळता येण्याजोग्या व्यत्ययांशिवाय मालमत्तेमध्ये वावरतात आणि त्यांच्या मालकीच्या नसलेल्या सिस्टीमपर्यंत पोहोचू शकत नाहीत. जेव्हा मालमत्ता संमती दिलेला ओळख डेटा जबाबदारीने वापरू शकते आणि ऑथेंटिकेट केलेले पाहुणे परत येतात किंवा व्यस्त राहतात की नाही हे दाखवू शकते तेव्हा ते व्यावसायिकदृष्ट्या उपयुक्त ठरते. जेव्हा टीम केवळ नियंत्रणांचे वर्णन न करता ते सिद्ध करू शकते तेव्हा ते सुरक्षित असते.
Purple विविध हॉटेल नेटवर्क वातावरणात गेस्ट ऑथेंटिकेशन, आयडेंटिटी-बेस्ड ॲक्सेस, Passpoint आणि OpenRoaming सपोर्ट, स्टाफ डिरेक्टरी इंटिग्रेशन आणि ॲनालिटिक्स प्रदान करते. सामायिक पासवर्ड बदलण्यासाठी, हॉटेल ट्रॅफिक वेगळे करण्यासाठी आणि गेस्ट WiFi चे ऑपरेटिंग सर्व्हिस म्हणून मोजमाप करण्यासाठी प्लॅटफॉर्म कशी मदत करू शकतो याचे मूल्यमापन करण्यासाठी Purple ला भेट द्या.