Um hóspede chega a um hotel no Reino Unido numa segunda-feira à noite, pousa a bagagem e ouve a pergunta previsível da família: “Qual é a palavra-passe do WiFi?” O código no cartão da receção está apagado, o ponto de acesso do lobby está sobrecarregado com os hóspedes que chegam e a ligação no quarto é suficientemente fraca para tornar uma videochamada instável.
A receção identifica um problema de início de sessão. A equipa de rede identifica congestão. A equipa de segurança identifica dispositivos não geridos a aproximar-se da infraestrutura operacional. As três equipas estão a olhar para o mesmo serviço, mas nenhuma tem um modelo de funcionamento completo.
O WiFi para hóspedes de hotéis não é apenas um SSID com uma ligação à internet mais rápida. É um serviço gerido que tem de autenticar pessoas, isolar dispositivos, suportar picos de procura, dar apoio a funcionários e prestadores de serviços, e fornecer provas de que os hóspedes estão a receber o serviço prometido. Um inquérito do Reino Unido de 2016 a mais de 1000 consumidores e 100 hoteleiros concluiu que 72% dos hóspedes identificaram o WiFi como um dos serviços de hotel mais solicitados, enquanto 65% precisaram de recorrer a uma ligação móvel 3G ou 4G durante a sua estadia, de acordo com a cobertura do inquérito da Hotel Designs.
Este guia oferece aos operadores uma forma prática de projetar o segmento de rede, escolher um modelo de autenticação, instruir um integrador e medir a qualidade do ponto de vista do hóspede, em vez de confiar nos painéis de controlo do controlador.
Por que razão o WiFi para convidados de hotéis continua a falhar a uma segunda-feira à noite
A falha começa antes de alguém chegar à receção com uma reclamação. Os funcionários processam as chegadas, as famílias ligam vários telemóveis e tablets, os viajantes de negócios abrem os portáteis e os hóspedes nos quartos assistem a vídeos ou entram em chamadas. Os pontos de acesso podem permanecer online, o circuito de fibra pode ter capacidade livre e a monitorização pode mostrar que está tudo bem. Ainda assim, os hóspedes enfrentam uma autenticação lenta, sessões caídas e zonas sem sinal.
As causas habituais distribuem-se pela identidade, pelo design de rádio e pelas operações de serviço. Uma palavra-passe partilhada impressa em cartões dá ao hotel pouco controlo sobre quem está ligado ou quando termina o acesso. Um Captive Portal pode carregar lentamente em alguns dispositivos. A cobertura dos quartos pode seguir a planta do piso em vez do comportamento de rádio, deixando um sinal utilizável junto ao elevador, mas uma ligação fraca atrás de uma parede reforçada. A receção passa depois a noite a repetir a palavra-passe em vez de resolver o serviço.
Regra prática: Se a equipa só consegue provar que o SSID está a emitir, não consegue provar que o WiFi para hóspedes do hotel está a funcionar.
As evidências históricas mostram por que razão isto é um problema de serviço. No inquérito realizado no Reino Unido e citado anteriormente, o WiFi ficou à frente de um ferro ou tábua de engomar e de comodidades para chá ou café entre os serviços de hotel mais solicitados. Muitos hóspedes ainda tiveram de utilizar dados móveis durante a sua estadia. Os diretores de hotéis identificaram a velocidade e as quebras de ligação como os principais problemas relacionados com os hóspedes, apontando para falhas combinadas de capacidade, cobertura e fiabilidade, em vez de uma única falha de banda larga. As conclusões surgem no relatório do Hotel Designs sobre dispositivos ligados em hotéis.
Meça o serviço a partir do percurso do hóspede pela propriedade: integração bem-sucedida no check-in, acesso fiável nos quartos, desempenho útil em restaurantes e salas de reunião, e continuidade ao mover-se entre pontos de acesso. Teste esses percursos com dispositivos representativos e, em seguida, compare os resultados com as reclamações e chamadas de suporte.
A rede também deve isolar os visitantes do PMS, EPOS, terminais de pagamento, CCTV, sistemas do edifício e dispositivos dos funcionários. A conectividade de hóspedes, identidade, segmentação e medição pertencem a um único modelo operacional. É assim que um operador comprova a qualidade do ponto de vista do hóspede, em vez de confiar apenas nos registos do controlador.
O que é realmente o WiFi para convidados de hotéis
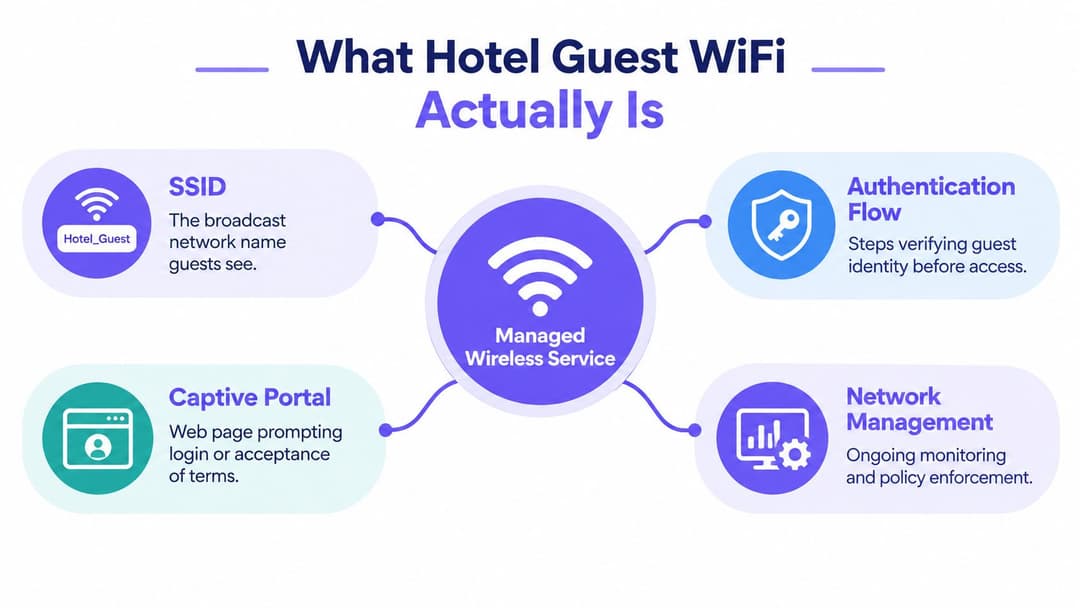
O WiFi para hóspedes de hotel é um serviço sem fios gerido, e não apenas uma rede de difusão. Combina o SSID que o visitante vê, o processo que verifica ou regista o acesso, a política que determina o que o dispositivo pode alcançar, o gateway de internet que transporta o tráfego e a monitorização necessária para suportar o serviço.
Um design sólido começa por separar os diferentes públicos que partilham o alojamento:
- Os Hóspedes precisam de um acesso simples e com limite de tempo à Internet a partir de dispositivos não geridos.
- Os Funcionários precisam de acesso baseado na identidade aos serviços empresariais aprovados, sendo o acesso revogado quando o seu contrato ou função se altera.
- Os Prestadores de serviços precisam de um acesso controlado e auditável para uma tarefa ou período definido.
- Os Dispositivos IoT e de apoio operacional precisam de conectividade estritamente delimitada para fechaduras, termóstatos, iluminação, câmaras e outros sistemas operacionais.
Esta distinção é importante porque estes grupos têm riscos diferentes e requisitos de suporte diferentes. Um SSID de hóspede não deve tornar-se um caminho conveniente para uma impressora de funcionários, uma interface de gestão ou um ambiente de pagamento. Uma credencial de funcionário não deve ser reutilizada para um termóstato ou computador portátil de um prestador de serviços.
Os componentes do serviço
O nome visível da rede é apenas o ponto de entrada. Por trás dele está um fluxo de autenticação, que pode usar um Captive Portal, um voucher, um código específico para o quarto ou uma integração empresarial sem palavra-passe. O gateway aplica políticas de acesso, limites de largura de banda, controlos de abuso, expiração de sessão e registo de dados. O controlador WLAN ou a plataforma na nuvem gere a configuração de rádio, o isolamento de clientes, a assistência ao itineramento (roaming) e a telemetria operacional.
Não confunda este serviço com entretenimento no quarto, cobertura móvel ou descarregamento de rede móvel. Um sistema IPTV pode utilizar o mesmo cablamento, mas tem um perfil de tráfego e uma fronteira de segurança diferentes. Um sistema de antenas distribuídas melhora o alcance móvel, mas não fornece acesso à internet gerido pelo hotel. O WiFi para hóspedes de hotéis é a camada de serviço voltada para o visitante que liga dispositivos pessoais à internet, mantendo os sistemas internos da propriedade separados.
Os operadores escolhem geralmente um serviço gerido de hotelaria, uma implementação cogerida com um integrador ou uma estrutura interna. O modelo de prestação pode mudar, mas duas decisões permanecem centrais: como os hóspedes se autenticam e como a rede os isola.
Escolher como os convidados acedem à internet
A autenticação é a fase onde muitas implementações hoteleiras escolhem a conveniência em detrimento do controlo. Uma palavra-passe partilhada é fácil de imprimir, mas espalha-se rapidamente para além da propriedade e não concede ao operador qualquer controlo significativo de identidade ou de ciclo de vida. Um voucher ou Captive Portal melhora a rastreabilidade, mas continua a criar fricção se a página for lenta, se o código expirar inesperadamente ou se o hóspede tiver vários dispositivos.
Uma credencial por quarto garante um maior controlo, mas continua a gerar trabalho para famílias, grupos e viajantes de negócios que transportam múltiplos dispositivos. Além disso, sobrecarrega a equipa com a recuperação de contas e mudanças de quarto. A experiência do hóspede torna-se especialmente fraca quando o dispositivo se liga ao SSID, mas não consegue concluir o redirecionamento para o portal.
A opção mais forte para novas construções e remodelações substanciais é a integração sem palavra-passe através do Passpoint ou OpenRoaming, onde a propriedade e os dispositivos dos hóspedes o suportem. Estas abordagens podem fornecer deteção automática e acesso encriptado de nível empresarial sem pedir ao visitante que introduza uma chave partilhada em cada dispositivo. Os hóspedes sem reserva prévia podem continuar a utilizar uma splash page leve, enquanto os hóspedes habituais ou membros do programa de fidelização recebem um percurso com menos fricção.
Uma escolha prática tem este aspeto:
| Abordagem | Experiência do hóspede | Postura de segurança | Ideal para |
|---|---|---|---|
| Palavra-passe partilhada e Captive Portal | Familiar, mas manual e fácil de circular | Controlo de identidade fraco, a menos que emparelhado com isolamento forte | Pequenas propriedades com requisitos de integração limitados |
| Voucher ou credenciais por quarto | Mais rastreável, mas os hóspedes têm de gerir códigos em vários dispositivos | Melhor controlo do ciclo de vida, ainda dependente da segurança do portal | Propriedades de lazer e estadias curtas |
| Passpoint ou OpenRoaming | Ligação automática após a integração, com menos introdução repetida de dados | Encriptação de nível empresarial e acesso baseado em identidade em dispositivos compatíveis | Hotéis com forte vertente empresarial, programas de fidelização e novas implementações |
| Início de sessão por e-mail sem palavra-passe ou identidade | Simples para muitos visitantes espontâneos, com oportunidade de recolha de dados consentida | Responsabilização mais forte do que uma palavra-passe partilhada, desde que a recolha de dados seja limitada | Propriedades maioritariamente de lazer e populações mistas de visitantes |
A tolerância dos hóspedes no Reino Unido para o atrito no início de sessão é baixa. Um estudo de 2016 revelou que 65% dos hóspedes de hotéis não esperariam mais de sete minutos para se ligarem, e um quarto afirmou que se recusaria a ficar num hotel sem WiFi gratuito, de acordo com o estudo divulgado pela Fox News. Embora estes dados sejam históricos, a lição operacional permanece clara: a autenticação faz parte da estadia e não é um mero detalhe administrativo.
Um Captive Portal é um fluxo de trabalho de acesso. Não substitui a encriptação de rede, a segmentação ou a gestão de identidades.
Utilize uma palavra-passe partilhada apenas quando o alojamento aceitar as suas limitações e dispuser de um forte isolamento de clientes e de uma política de firewall adequada. Para um hotel de serviço completo ou vocacionado para negócios, opte por Passpoint ou OpenRoaming e mantenha uma alternativa simples para emergências. Para um alojamento focado no lazer, combine o acesso por e-mail sem palavra-passe com um passo opcional de fidelização ou CRM, nunca forçando o consentimento de marketing como preço para ter conectividade básica.
Conceber a rede em torno da segmentação
A segmentação é o cerne da arquitetura. A rede de hóspedes deve ser tratada como uma rede pública não confiável e não como uma extensão segura da LAN do hotel. As diretrizes do National Cyber Security Centre do Reino Unido estabelecem que o WiFi público, incluindo redes hoteleiras, é menos seguro do que redes privadas protegidas por WPA2 e recomendam o isolamento explícito dos sistemas operacionais.
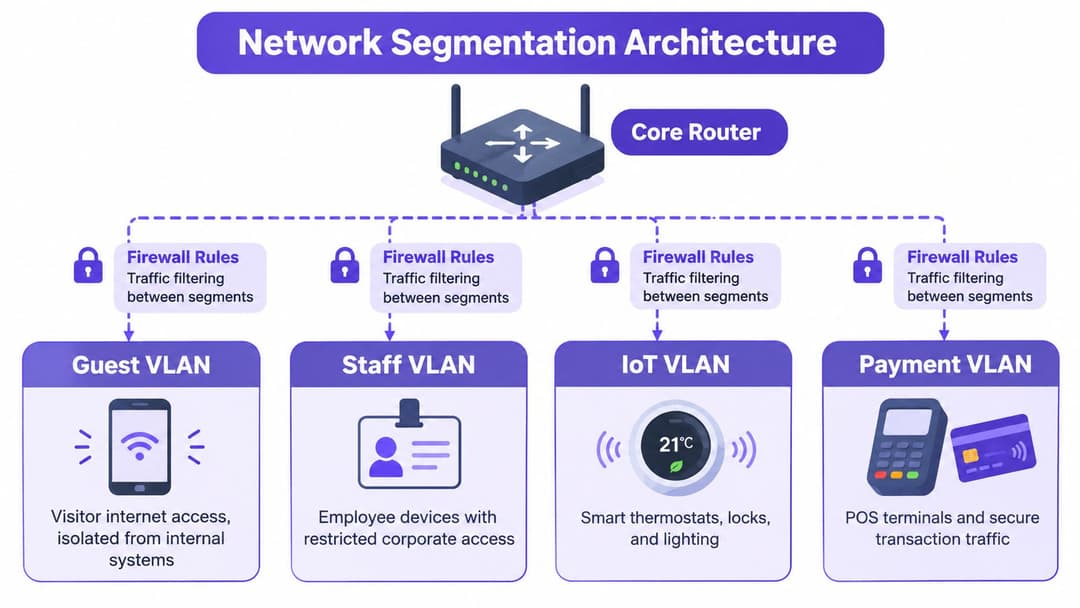
Crie a política em torno de VLANs separadas ou domínios equivalentes:
- VLAN de hóspedes: Apenas acesso à Internet, com bloqueio entre clientes e sem rota para o espaço de endereços privados interno.
- VLAN de funcionários: Acesso controlado por identidade a serviços corporativos aprovados e ferramentas de gestão.
- VLAN de IoT: Permissões restritas e específicas por dispositivo para fechaduras, termóstatos, sensores, iluminação e outros sistemas.
- VLAN de pagamentos: Tráfego restrito para EPOS e sistemas de transações, sem qualquer dependência da rede de hóspedes.
O firewall deve permitir que o segmento de hóspedes obtenha DHCP e resolva DNS através de serviços aprovados, alcance o portal de autenticação e aceda à internet pública. Deve negar o acesso a servidores PMS, terminais EPOS, CCTV, switches, controladores sem fios, impressoras, interfaces de administração e outras gamas privadas. A isolação por cliente no controlador sem fios adiciona outra fronteira ao impedir que um dispositivo de hóspede comunique diretamente com outro.
Apenas o SSID de hóspedes deve estar amplamente visível para os visitantes. Os SSIDs de funcionários e operacionais devem ser restritos por função, identidade do dispositivo ou certificado, em vez de serem ocultados e tratados como seguros. Nomes de rede ocultos não oferecem um limite de segurança significativo.
Comprovar as regras de negação
A etapa de validação que muitas equipas ignoram é testar o que a rede de convidados não consegue fazer. Teste a partir de um dispositivo de convidado normal e registe o resultado:
- Tentar aceder a intervalos de endereços privados internos.
- Tentar aceder a serviços de administração de redes sem fios, switch, DNS e DHCP.
- Testar as sub-redes de impressoras, CCTV, PMS e pagamentos.
- Confirmar que os dispositivos de hóspedes não conseguem comunicar lateralmente.
- Repetir os testes após alterações no controlador, firewall e gateway.
Um painel verde não prova o isolamento. Um teste documentado de regras de negação prova. O resultado deve ser um controlo repetível que as equipas de rede possam executar após as alterações e apresentar a um auditor, seguradora ou proprietário do hotel.
Essenciais de segurança e conformidade para hotéis no Reino Unido
Um design seguro de WiFi para hóspedes de hotel começa antes do início do acesso à internet. A norma de segurança de redes sem fios do governo do Reino Unido exige que os utilizadores convidados se autentiquem antes de receberem acesso, pelo que uma propriedade deve impor a autenticação na periferia da rede, em vez de permitir o encaminhamento sem restrições e pedir aos hóspedes para aceitarem os termos mais tarde.
Esse requisito pode ser associado a um Captive Portal, a um fluxo de vouchers ou a uma integração no estilo Passpoint. O mecanismo é menos importante do que o ponto de aplicação. Os clientes não autenticados devem ser limitados a serviços de DHCP, DNS, portal e autenticação aprovada até que a política de acesso seja cumprida.
O padrão do governo do Reino Unido também apoia uma arquitetura de privilégio mínimo. O tráfego de hóspedes deve ser separado do tráfego de funcionários, IoT e sistemas de pagamento, enquanto os registos associados à autenticação devem limitar-se a uma finalidade clara e ser geridos segundo os princípios do UK GDPR. Recolha apenas o necessário para o serviço, defina a retenção, proteja o acesso aos registos e explique a finalidade aos hóspedes em linguagem simples. Os operadores podem utilizar esta lista de verificação de conformidade de guest WiFi para estruturar a análise.
A encriptação requer um manuseamento cuidadoso. O NCSC recomenda AES-CCMP quando suportado em vez de encriptação sem fios legada mais fraca, mas a encriptação na rede sem fios partilhada não protege todas as aplicações automaticamente. Os hóspedes devem continuar a confiar no HTTPS e, para atividades profissionais sensíveis, numa ligação móvel ou VPN. A propriedade nunca deve dar a entender que a adesão ao seu SSID torna o acesso bancário, a administração ou o trabalho confidencial isentos de riscos.
O contexto geral de violações de segurança torna a integração descuidada um risco desnecessário. O Cyber Security Breaches Survey 2025/26 do Governo do Reino Unido identificou que 43% das empresas do Reino Unido sofreram uma violação ou ataque cibernético nos 12 meses anteriores, enquanto o phishing esteve presente em 38% dos incidentes, conforme relatado na visão geral de segurança de WiFi para hotéis da Purple. As equipas hoteleiras devem assumir que os hóspedes trazem para a rede dispositivos não geridos e potencialmente comprometidos.
Um auditor ou seguradora deve ser capaz de ver:
- Um diagrama de rede mostrando os limites de hóspedes, funcionários, IoT e pagamentos.
- Evidências da política de firewall cobrindo o acesso interno negado e os serviços de hóspedes permitidos.
- Registos de autenticação com finalidade, retenção e controlos de acesso documentados.
- Configuração sem fios mostrando encriptação forte e isolamento de clientes.
- Resultados de testes que provam que os dispositivos de hóspedes não conseguem aceder aos sistemas operacionais.
- Um processo de incidentes para abusos, comprometimento de credenciais, pontos de acesso não autorizados e suspeitas de violação de segurança.
A segurança não é alcançada adicionando um portal a uma LAN não segura. Ela decorre da aplicação da identidade e da política antes do acesso, provando depois que os limites se mantêm.
Planeamento de capacidade que evita reclamações inesperadas
Uma fibra mais rápida não vai reparar um sinal fraco no quarto, um rádio sobrecarregado ou um dispositivo cliente que se recusa a fazer roaming. O planeamento de capacidade tem de separar backhaul, densidade de rádio, desempenho de autenticação e mobilidade. Uma propriedade pode ter um serviço de internet abundante e, ainda assim, oferecer uma ligação fraca num corredor ou numa sala de reuniões.
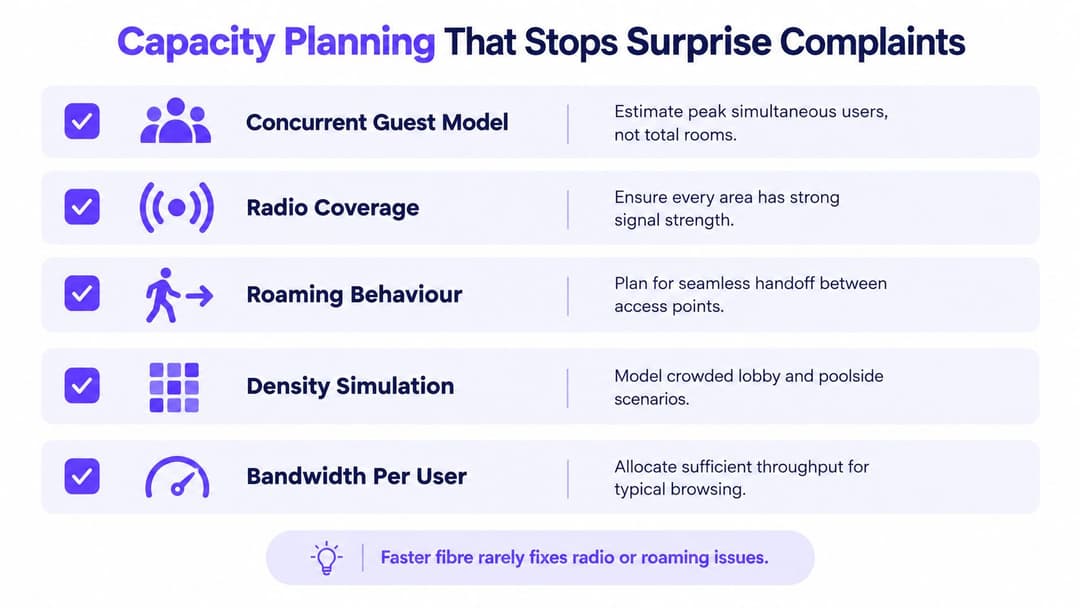
Comece com um modelo de utilizadores concorrentes e não com o número de quartos. Estime quantos hóspedes estarão online durante o período de maior afluência, quantos dispositivos transportam e como o acesso varia entre os quartos, o lobby, o restaurante, a sala de reuniões, a piscina e o parque de estacionamento. Em seguida, compare o modelo com o tempo de antena dos pontos de acesso, a reutilização de canais, os uplinks dos switches, os limites do controlador e a margem de débito da ligação de suporte (backhaul) disponível.
O planeamento de radiofrequência merece a mesma atenção. Um ponto de acesso no corredor pode parecer eficiente num plano no papel, mas paredes, portas, espelhos, elevadores e materiais de construção alteram o resultado. Teste os quartos reais e as áreas públicas. Meça a qualidade do sinal, a interferência, a distribuição de clientes e o desempenho no limite da cobertura, em vez de assumir que uma leitura forte ao lado do ponto de acesso representa toda a zona.
O roaming causa uma classe diferente de reclamações. As funcionalidades 802.11 k, r e v podem ajudar os dispositivos compatíveis a descobrir e a moverem-se entre pontos de acesso adequados, mas não podem forçar todos os clientes a ter um bom comportamento. Os clientes "sticky" podem ficar presos a um rádio distante, produzindo as falhas que os hóspedes descrevem, mesmo que a rede permaneça tecnicamente disponível.
Reporte o que o convidado experiencia
A contagem de clientes de um controlador não é um relatório de nível de serviço. Acompanhe a jornada desde a tentativa de ligação até à internet utilizável:
- Tempo de ligação: Quanto tempo um dispositivo demora a atingir um estado autenticado.
- Taxa de sucesso da autenticação: Onde e quando as tentativas de início de sessão falham.
- Debito mediano e no pior cenário: Relatório por zona e não apenas para toda a propriedade.
- Latência e perda de pacotes: Especialmente em salas de reunião e áreas de negócios.
- Interrupções de sessão: Identifique padrões de transição (handoff), rádio, gateway e autenticação.
- Diferenças entre dispositivos e localizações: Separe as falhas que afetam dispositivos mais antigos das falhas gerais de cobertura.
Utilize a calculadora de pontos de acesso da Purple como um elemento de entrada para o design inicial e, em seguida, valide o resultado com um levantamento no local e testes em períodos de pico. Os fornecedores promovem frequentemente a velocidade de linha por ser fácil de orçamentar. Os operadores devem, em alternativa, adquirir uma cobertura mensurável e um serviço previsível.
Compatibilidade de fornecedores e integração de identidades
Um hotel pode utilizar pontos de acesso compatíveis da Meraki, Aruba, Ruckus, Mist ou UniFi, mas a experiência do hóspede continua a depender da camada de identidade e política acima deles. Os fluxos de trabalho do portal, controlos de roaming, analítica e administração de várias propriedades variam amplamente. Compare os fornecedores em relação a tarefas operacionais reais, e não apenas a especificações de rádio.
Exija uma demonstração em direto em vários tipos de dispositivos. Teste a integração de RADIUS externo ou de identidade, o suporte a Passpoint e OpenRoaming, o isolamento por cliente, a administração ao nível da propriedade e os relatórios baseados em localização. Inclua uma falha no início de sessão, uma conta de funcionário revogada, um prestador de serviços com acesso restrito e um dispositivo a mover-se entre pontos de acesso. Se um fornecedor evitar estes testes, considere isso como um aviso no processo de aquisição.
Ambientes mistos precisam de um processo de identidade consistente. O Purple integra-se com o Microsoft Entra ID, Google Workspace e Okta para o acesso de funcionários, de acordo com as informações da plataforma Purple. A sua abordagem de rede baseada em identidade oferece uma forma de aplicar decisões de acesso em torno de utilizadores e dispositivos, em vez de os associar apenas ao equipamento de rede. Para dispositivos IoT legados que não podem utilizar autenticação empresarial, a iPSK pode fornecer um controlo mais preciso ao nível do dispositivo do que uma chave partilhada de funcionários.
Utilize esta lista de verificação de aquisição:
- Passpoint e OpenRoaming: A plataforma consegue aprovisionar e suportá-los em todo o património?
- Integração de identidade: A integração e revogação de acessos de funcionários seguem o diretório existente?
- Controlo multipropriedade: O grupo consegue gerir políticas centralmente mantendo as operações locais?
- Descarregamento RADIUS: Que funções de autenticação permanecem no local?
- Acesso sazonal e de prestadores de serviços: Com que rapidez podem as identidades temporárias ser emitidas e retiradas?
- Análise de dados: A equipa consegue apresentar relatórios sobre a experiência dos hóspedes, em vez de apenas sobre o estado dos pontos de acesso?
Escolha a camada de acesso com base no desempenho de rádio e no enquadramento operacional. Escolha a camada de identidade para o controlo do ciclo de vida. Mantenha o Captive Portal focado no processo de integração, evitando que se transforme acidentalmente no sistema de identidade permanente do hotel.
Lista de verificação de implementação e ROI que pode realmente reportar
Uma implementação fiável é faseada, testada e assumida por mais do que apenas a equipa de rede. Antes da aquisição, conclua o levantamento no local (site survey), o modelo de utilizadores concorrentes, o diagrama de segmentação, o design de identidade e a comparação de fornecedores. Inclua a equipa da receção desde o início, pois são eles que sabem onde os hóspedes encontram dificuldades, se o cartão da receção é claro e quais os locais que geram reclamações repetidas.
Faça um projeto-piloto num único piso ou propriedade. Defina as métricas de sucesso antes da instalação: tempo de ligação, sucesso da autenticação, desempenho por zona, taxa de interrupção, volume de pedidos de suporte e o resultado dos testes de negação entre a rede de hóspedes e a rede interna. Peça à receção e ao serviço de limpeza para reportarem falhas através do mesmo processo do departamento de TI e, em seguida, compare esses relatórios com a telemetria técnica.
No momento da entrada em funcionamento, prepare um plano de transição que inclua a configuração do controlador, os serviços de identidade, o conteúdo do portal, o acesso de recurso, a formação da equipa e o encaminhamento de problemas. Não remova o serviço antigo até que a nova rede tenha passado nos testes em quartos, corredores, áreas públicas e momentos de pico de tráfego. Mantenha as instruções para os hóspedes curtas. Um cartão de suporte longo indica habitualmente que o design de integração está a ser demasiado complexo.
As operações em estado estável devem ligar três perspetivas:
- Qualidade do serviço: Satisfação dos hóspedes com o WiFi, tempo de ligação, interrupções e desempenho por localização.
- Controlo de segurança: Validação da segmentação, registos de autenticação, alterações de políticas e gestão de incidentes.
- Valor comercial: Visitas repetidas de hóspedes autenticados, envolvimento no CRM com consentimento e atividade relevante de venda cruzada.
As equipas operacionais também podem padronizar a prontidão dos quartos através de uma lista de verificação da propriedade que inclua instruções de WiFi, testes de dispositivos e detalhes de escalamento. O objetivo não é adicionar mais burocracia. É tornar o serviço direcionado ao hóspede consistente desde a preparação do quarto até à partida.
A administração precisa de um relatório sucinto, não de um painel repleto de contadores de rádio. Acompanhe a satisfação dos hóspedes com o WiFi, a taxa de visitas repetidas entre hóspedes autenticados, os pedidos de suporte por 1000 estadias e a taxa de aprovação na validação da segmentação. Estas métricas ligam a experiência, a identidade, a segurança e as decisões de investimento sem pretender que um circuito de internet mais rápido prova, por si só, o seu valor.
Um serviço de WiFi para hóspedes num hotel está a funcionar bem quando os clientes se ligam sem ajuda, deslocam-se pelo edifício sem interrupções evitáveis e não conseguem aceder a sistemas que não lhes pertencem. É comercialmente útil quando o alojamento pode utilizar dados de identidade consentidos de forma responsável e demonstrar se os hóspedes autenticados regressam ou se envolvem. É defensável quando a equipa consegue provar os controlos, e não apenas descrevê-los.
A Purple disponibiliza autenticação de convidados, acesso baseado em identidade, suporte a Passpoint e OpenRoaming, integração com diretórios de funcionários e análises em ambientes de rede hoteleira mistos. Visite a Purple para avaliar como a sua plataforma o pode ajudar a substituir palavras-passe partilhadas, isolar o tráfego do hotel e medir o WiFi para hóspedes como um serviço operacional.