Um responsável de enfermaria aborda-o no final de um turno. Três familiares no mesmo corredor não conseguem realizar uma videochamada, o tablet de um paciente volta constantemente para a página de início de sessão e alguém escreveu "o WiFi é uma porcaria" no quadro branco. Os pontos de acesso estão a funcionar, o portal está ativo e nada no painel de controlo parece ter falha.
Essa lacuna entre estar conetado e estar utilizável é onde a maioria dos projetos de WiFiWiFi para visitantes em hospitais fica estagnada. O plano de rádio foi aprovado antes de alguém contar quantas pessoas se sentam nas consultas externas às dez da manhã. O método de início de sessão foi escolhido por quem tinha o modelo aberto. E as recomendações de segurança de que os visitantes precisam, quer seja para aceder ao banco ou para entrar numa consulta por vídeo, nunca saíram do registo de riscos para chegar ao ecrã de entrada.
Essas três decisões devem ser tomadas em conjunto. O sinal, a identidade e as expetativas publicadas fazem parte de um único projeto, não de uma rede construída com uma declaração de exoneração de responsabilidade adicionada à pressa no final. Eis como eu ordenaria o processo, desde a inspeção de radiofrequência até à enfermaria piloto, juntamente com os compromissos que vale a pena discutir com um grupo de governação clínica antes de colocar o primeiro ponto de acesso em funcionamento.
A referência nacional já está definida. No final de março de 2019, o Programa NHS WiFi tinha introduzido NHS WiFi gratuito em 98% dos trusts da NHS e alcançado mais de 8000 centros de atendimento ao doente, proporcionando acesso a conetividade gratuita a mais de 63 milhões de doentes visitantes. O acesso de visitantes já não é um projeto secundário num VLAN de reserva. Faz parte da infraestrutura.
Planeie os objetivos de capacidade e radiofrequência antes de comprar hardware
Três números determinam se o WiFi de hospital para visitantes se mantém estável numa enfermaria movimentada: sinal primário, latência e carga de canal. A personalização do portal vem depois, porque nada disso importa se a associação falhar quando a ala se encher.
NHS England recomenda um RSSI primário de pelo menos -65 dBm em todos os cenários do NHS, e descreve a latência aceitável como aproximadamente 20 a 250 ms, notando que nenhum dos valores é definitivo e ambos devem ser validados em relação às aplicações em utilização (orientações do NHS England sobre a avaliação de métricas de desempenho de WiFi). Encare isso como um valor mínimo e não como uma especificação. Uma leitura de -65 dBm junto à cama prova que a ligação irá associar-se. Contudo, nada diz sobre se quarenta pessoas na mesma enfermaria conseguem manter, cada uma, uma videochamada às oito da noite.
Analise o edifício que realmente possui
Percorra todos os pisos com uma ferramenta de inspeção antes de emitir a ordem de compra. Tome nota do que bloqueia o sinal: salas de imagiologia revestidas a chumbo, divisórias de camas que se movem durante a visita médica, núcleos de serviço em betão e o corredor da cave onde os familiares esperam por um táxi. Inspecione também os acessos exteriores, pois é onde as pessoas ficam no momento da alta a tentar chamar um transporte.
A escolha da banda é uma decisão de capacidade, não uma preferência. O NHS England identifica os 2,4 GHz como a banda para dispositivos públicos de visitantes e legados, que precisam mais de alcance do que de débito, e os 5 GHz para capacidade sempre que os clientes e os pontos de acesso os suportem. Bloquear os 2,4 GHz penaliza os telemóveis mais antigos; executar tudo em 2,4 GHz entrega o seu tempo de antena a quem tiver o rádio mais potente.
Planeie para o pico, não para a média. Uma rede medida às 10h de uma terça-feira favorece qualquer design. A leitura que realmente importa é a realizada às sete da noite numa noite de visitas.
Em seguida, meça o impacto dos visitantes na rede: clientes concorrentes por ponto de acesso, utilização de canais, perda de pacotes, resposta de DHCP e DNS e a taxa de conclusão da autenticação. Realize testes de carga com vídeo e mensagens em vez de um ping, e repita o exercício após cada alteração de enfermaria ou do edifício, porque um novo equipamento ou uma baía reorganizada altera o mapa de cobertura.
| Métrica | Meta | Notas |
|---|---|---|
| Sinal primário (RSSI) | -65 dBm ou mais forte | Meta do NHS England para as áreas de atendimento a doentes |
| Latência | Cerca de 20 a 250 ms | Validar com chamadas de vídeo e mensagens |
| Banda para dispositivos públicos e legados | 2.4 GHz | Alcance mais amplo, menor capacidade |
| Banda para capacidade | 5 GHz | Utilizar quando os clientes e pontos de acesso o suportarem |
| Clientes concorrentes no pico | Contar por ponto de acesso durante o horário de visitas em direto e, em seguida, desenhar a rede acima desse valor | Os seus números de visitantes, não um valor do fornecedor |
| Utilização de canal | Investigar qualquer leitura elevada sustentada efetuada durante o horário de visitas | As leituras em períodos calmos ocultam a contenção |
| Perda de pacotes | Defina o seu próprio limite durante os testes de carga | Volte a testar no pico, não durante a noite |
Cada valor nessa tabela é algo que deve voltar a medir, e não algo que aprova apenas uma vez. Se estiver a criar o plano de testes do zero, um guiar para levantamento de RF e planeamento de canais aborda a mecânica de levantamento com maior detalhe.
Escolha o método de início de sessão certo para cada área
O compromisso que apanha as equipas desprevenidas não é a encriptação nem o custo. É a quantidade de visitantes que nunca chega a concluir o início de sessão.
Uma palavra-passe partilhada num cartaz plastificado parece barata até ver uma fila de familiares a digitá-la com um só polegar num ecrã partido. Não oferece qualquer identidade por utilizador nem encriptação por dispositivo, pelo que pertence a um evento de um dia e não a uma enfermaria onde alguém pode permanecer ligado durante seis horas.
O registo por e-mail através de um portal cativo é o modelo adotado pela maioria dos trusts. O Queen Victoria Hospital NHS Foundation Trust disponibilizou WiFi gratuito nas enfermarias, áreas de espera de consultas externas, no seu café e restaurante em novembro de 2014, com os utilizadores a registarem um endereço de e-mail em troca de uma palavra-passe, e com o streaming e as transferências de música restritos para proteger a capacidade para todos os outros (blogue de transformação do NHS England sobre a ligação de doentes a serviços digitais). Identidade, termos e controlo de largura de banda num único fluxo. A tecnologia evoluiu; o padrão manteve-se.
| Método | Esforço de configuração | Encriptação | Identidade do visitante | Melhor adequação |
|---|---|---|---|---|
| Rede aberta com página de termos | Baixo | Nenhuma | Nenhuma além da aceitação | Zonas de espera com necessidades mínimas de dados |
| Palavra-passe partilhada em sinalética | Baixo | Apenas chave partilhada | Nenhuma por utilizador | Eventos curtos, não enfermarias |
| Portal cativo com e-mail | Médio | Aberto, a menos que se aplique WPA2/WPA3 | E-mail recolhido com consentimento | Acesso geral de visitantes |
| Passpoint (Hotspot 2.0) | Alto | WPA2/3-Enterprise | Conta ou perfil | Visitantes frequentes e dispositivos fornecidos à equipa |
| Aplicação ou conta com a marca | Médio | Define o nível de proteção da rede em que assenta | Conta | Visitantes que regressam frequentemente |
Onde o portal falha e quem o deteta
Alguns dispositivos não conseguem de todo concluir o processo num portal cativo. Os telemóveis Android mais antigos, os computadores portáteis de trabalho bloqueados e os leitores de e-books ficam retidos na página de entrada e nunca a resolvem, e nenhuma otimização do portal corrige um navegador que se recusa a abrir. Trata-se tanto de uma questão de pessoal como de uma questão técnica. Alguém na enfermaria precisa de uma via para registar um dispositivo, e a mensagem de falha precisa de apresentar um número de telefone da enfermaria em vez de um código de erro genérico.
O Passpoint justifica a sua utilização onde regressam as mesmas pessoas. Após a instalação de um perfil único, o dispositivo liga-se automaticamente com proteção de nível empresarial, o que é ideal para doentes externos recorrentes e tablets fornecidos aos funcionários. Requer pontos de acesso e um percurso de aprovisionamento que o suportem, e não substitui os telemóveis que não conseguem aceitar um perfil.
Qualquer que seja o método escolhido, publique os limites num local onde os visitantes os leiam. A Nottinghamshire Healthcare informa os visitantes de que o NHS WiFi pode não estar disponível em todas as áreas e não é adequado para transmissão de TV ou chamadas de voz e vídeo (Página de WiFi gratuito da Nottinghamshire Healthcare). Essa é a versão honesta, e é bastante melhor do que uma página de entrada a promover uma experiência de cinema.
Qualquer recolha de e-mail ou conta necessita de uma etapa de consentimento clara nos termos do UK GDPR, e os dados devem ser mantidos apenas para a finalidade declarada no momento da recolha. As páginas de início de sessão com texto de grandes dimensões e compatíveis com leitores de ecrã são mais importantes aqui do que em qualquer rede comercial. A estrutura da página de entrada e os fluxos de consentimento são abordados com mais detalhe neste guia de design de portal cativo.
Como separar o tráfego de visitantes dos sistemas clínicos
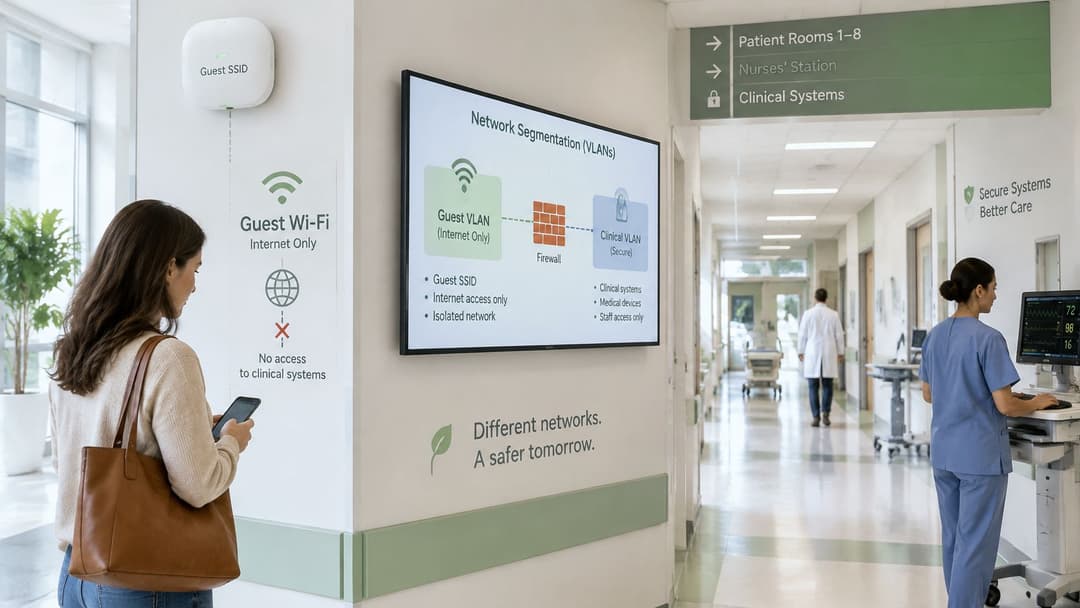
Trate o acesso de convidados como um serviço de internet não confiável que, por acaso, se encontra no seu edifício. As orientações de configuração do NHS England exigem políticas locais documentadas sobre filtragem de conteúdos, utilização aceitável, regras relativas à utilização de dispositivos pessoais (BYOD) e monitorização de capacidade, além de uma política de utilização aceitável e bloqueio de conteúdos ilegais ou inadequados. Os controlos de rede vêm em primeiro lugar, pois um documento de política não impede que um telemóvel comprometido faça um varrimento a uma sub-rede de radiologia.
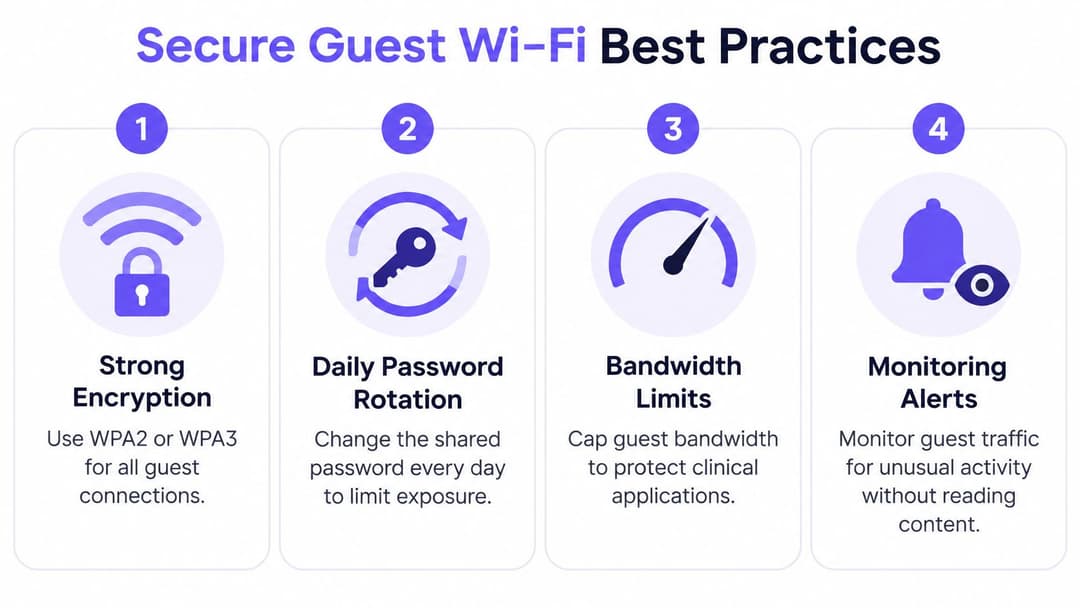
- Coloque os visitantes na sua própria SSID, VLAN e zona de firewall. Um dispositivo de visitante comprometido deve terminar num beco sem saída, sem qualquer rota para locais de interesse. O erro comum é a partilha de uma VLAN de visitantes com uma sala de reuniões ou sistema de receção por ter sido mais rápido de configurar no próprio dia.
- Nogue o acesso lateral a subredes clínicas, biomédicas, de gestão e de impressoras. Sem exceções criadas por conveniência. A falha habitual é a concessão de acesso a impressoras para que a equipa possa imprimir a partir de telemóveis pessoais, o que abre um caminho para um servidor de impressão situado no intervalo de gestão.
- Permita apenas os serviços de saída de que os visitantes necessitam. Normalmente, isso significa tráfego web e DNS, com os requisitos de VPN e de aplicações modernas a serem tratados deliberadamente em vez de presumidos. Uma regra geral que permite todo o tráfego de saída transforma a sua VLAN de visitantes na plataforma de ataque de outra pessoa.
- Filtre, limite a taxa, isole e expire. Filtragem de DNS e de conteúdos, limites de taxa por cliente, isolamento de clientes para que os visitantes não se vejam uns aos outros e uma expiração de sessão configurada de acordo com a sua própria política de governação, em vez de ser copiada das definições de outra entidade. As orientações sobre a configuração do NHS WiFi exigem que o isolamento seja comprovado com testes de intrusão autenticados e não autenticados, pelo que deve integrar essa prova no projeto em vez de a adaptar após uma reclamação.
- Registe eventos de autenticação, DHCP, NAT e segurança ao abrigo de uma política por escrito de retenção e acesso que possa apresentar quando solicitado. O registo de dados sem uma regra de retenção documentada é uma responsabilidade disfarçada de evidência.
- Teste as regras de zona antes de a página de início de sessão ficar pública. Qualquer rota de visitante para a área clínica que responda é uma correção para o próprio dia, e não um item para resolver mais tarde.
Os visitantes tomam melhores decisões quando alguém lhes diz a verdade. Alguns avisos de confiança alertam claramente que o tráfego de convidados pode potencialmente ser intercetado por outro utilizador da rede sem fios e não garante qualquer expetativa de privacidade. Essa é precisamente a frase que uma palavra-passe partilhada permite evitar escrever, e é exatamente a frase que os visitantes precisam de ler.
Uma chave partilhada encripta o tráfego, mas não fornece qualquer identidade por utilizador: todas as pessoas que conhecem a frase de segurança são indistinguíveis de todas as outras que a conhecem, o que torna o aviso acima honesto em vez de alarmista. Se o projeto pressupõe que os visitantes utilizarão HTTPS com dispositivos atualizados e a sua própria proteção de endpoint, refira-o nos termos que eles aceitam e meça a conclusão do portal, os contactos de suporte, os eventos de políticas bloqueadas e os resultados dos testes de isolamento como os indicadores operacionais que realmente importam. Para uma arquitetura mais abrangente, este guia de segurança empresarial WiFi aborda padrões de segmentação e controlo de acessos.
O que os visitantes podem fazer com segurança no WiFi para visitantes
Eis a pergunta que os doentes e cuidadores fazem, e à qual a maioria das páginas de hospitais não responde: posso aceder ao banco, participar numa consulta por vídeo ou abrir ficheiros de trabalho nesta rede?
Gratuito não significa seguro, e os avisos de confiança provam-no. Alguns descrevem a NHS WiFi como uma rede pública partilhada e aconselham prudência com informações pessoais ou sensíveis, enquanto outros descrevem o acesso como nada mais do que selecionar a rede e aceitar os termos (Página de entretenimento e WiFi do King's College Hospital). Trata-se de duas mensagens diferentes sobre o mesmo tipo de serviço, e os visitantes recebem aquela que a respetiva entidade de saúde decidiu publicar. Escreva a sua na fase de conceção, juntamente com os SSID e o método de início de sessão, em vez de o fazer após o lançamento.
O que está em jogo vai além da conveniência. A falta de WiFi fiável é uma das barreiras que torna algumas pessoas menos capazes de utilizar serviços de saúde digitais. Uma rede de visitantes que funciona para navegação, mas não para o início de sessão numa aplicação da NHS, deixa as pessoas que mais dependem dela sem nada.
| Tarefa | Parecer para WiFivisitantes | Utilizar em alternativa |
|---|---|---|
| Navegação comum, notícias e mapas via HTTPS | Razoável | WiFi para WiFivisitantes |
| Troca de mensagens com a família via HTTPS | Razoável, evite pormenores sensíveis | WiFi para WiFivisitantes |
| Serviços bancários online | Evitar | Dados móveis |
| Início de sessão na aplicação NHS com dados de saúde pessoais | Evitar | Dados móveis |
| Consulta de vídeo | Evitar | Dados móveis |
| Sistemas e ficheiros de trabalho | Evitar | Acesso suportado pelo pessoal |
O que altera a resposta é a encriptação, e o nome da rede não diz nada aos visitantes sobre isso. O HTTPS protege o conteúdo da página, mas numa rede aberta ou com chave partilhada, os metadados da ligação continuam visíveis e a interceção é possível, motivo pelo qual os avisos de confiança variam tanto no tom. Uma rede baseada em chaves por dispositivo altera esse cenário. Contudo, uma rede aberta não o faz, por mais reconfortante que a página inicial pareça. Assim, a resposta honesta a "o que posso fazer aqui em segurança" é definida por uma decisão de conceção tomada antes de o primeiro visitante se ligar. Se a sua arquitetura apenas suporta uma navegação HTTPS segura, publique essa resposta de forma clara e indique em simultâneo as alternativas às pessoas.
A regra que vale a pena imprimir na página de início de sessão: se a informação o prejudicaria no ecrã de um estranho, não a envie através do WiFi para visitantes.
Em alternativa, ofereça às pessoas uma opção viável. Os dados móveis cobrem operações bancárias, inícios de sessão em aplicações de saúde e consultas por vídeo. Uma VPN pessoal ajuda em alguns sistemas corporativos e bloqueia outros, por isso explique os seus limites em vez de a recomendar cegamente. Um membro da equipa que possa ajudar num computador da enfermaria e um número de telefone para quem não tem um dispositivo adequado reduzem a lacuna para os visitantes que não conseguem utilizar os serviços autónomos.
Testar, monitorizar e responder quando a WiFi para visitantes falhar
Antes do lançamento, execute testes de isolamento a partir de dois pontos de partida: uma sessão de convidado autenticada e uma não autenticada. A partir de cada uma, tente aceder às sub-redes clínica, biomédica, de gestão e de impressoras. Qualquer acesso bem-sucedido requer uma correção no próprio dia, porque o modo de falha que está a testar é uma regra que foi escrita mas nunca aplicada.
Após o lançamento, cinco sinais operacionais indicam se o projeto está a funcionar. Os contactos de suporte são o fator mais importante e visibilizam normalmente uma falha antes que a monitorização a detete, especialmente nas duas semanas seguintes à mudança de uma enfermaria ou a uma alteração no edifício. Associe cada métrica a um gatilho para que um alerta inclua uma instrução em vez de um gráfico.
| Métrica | Por que razão é importante | Gatilho de revisão |
|---|---|---|
| Taxa de conclusão do portal | Mostra se os visitantes conseguem efetivamente ligar-se | Queda sustentada durante o horário de visitas |
| Duração da sessão | Confirma que as definições de expiração funcionam conforme concebido | Sessões mais longas do que o permitido pela política |
| Eventos de política bloqueada | Mostra que a filtragem está a atingir tráfego real | Pico repentino numa área específica |
| Falhas nos testes de isolamento | Confirma que os convidados não conseguem aceder a sub-redes clínicas | Qualquer falha, no próprio dia |
| Contactos de suporte | Revela falhas ocultas precocemente | Um aumento após uma alteração na enfermaria ou no edifício |
Defina a sequência de incidentes antes de precisar dela
Defina por escrito quem pode revogar sessões de visitantes, quem pode isolar a rede SSID para visitantes, como é tratado o dispositivo infetado de um visitante e quem regista o evento ao abrigo da política de retenção. Ter quatro nomes numa página é preferível a um debate às sete da tarde. Recomendo praticar a sequência uma vez com as equipas de controlo de infeções e de gestão de instalações, porque uma falha no WiFi para visitantes durante o horário de visitas é também um problema de comunicação com os doentes, e os familiares no corredor precisam de uma mensagem tanto quanto a equipa de rede.
O controlo de alterações é onde as redes de visitantes se deterioram. A substituição de um switch, um novo conjunto de regras de firewall ou uma nova cablagem numa enfermaria podem reabrir um caminho que estava fechado no lançamento, e ninguém nota até que um teste de isolamento seja executado novamente. Adicione o isolamento de visitantes à lista de verificação padrão pós-alteração em vez de confiar na revisão anual.
A monitorização justifica o seu investimento quando um número crescente de chamadas de suporte é tratado como um incidente e não como ruído de fundo.
Observe também o padrão das reclamações. Um fluxo constante de queixas num corredor é um problema de cobertura. Um pico de reclamações sobre inícios de sessão em todo um local é normalmente um problema de autenticação ou DNS. Um conjunto de reclamações de uma ala após a chegada de novo equipamento não é nem uma coisa nem outra, e a resolução cabe à gestão de instalações e não ao controlador sem fios.
Execute um piloto antes do lançamento definitivo
Uma enfermaria, uma semana de visitas e uma aprovação ou reprovação por escrito para cada decisão tomada anteriormente. Esse é o critério que eu definiria antes de uma implementação em todo o edifício, porque um piloto custa uma fração de um mau lançamento e produz dados concretos sobre os quais um grupo de trabalho pode agir.
Comece pela radiofrequência. Meça o sinal principal num quarto de doente, numa área de espera e num acesso exterior durante o horário real de visitas, e confirme se a meta de -65 dBm se mantém, em vez de presumir que a análise foi representativa. Em seguida, percorra a rota de início de sessão de ponta a ponta em três dispositivos: um smartphone atual, um telemóvel mais antigo que possa nunca concluir a ligação num portal e um portátil. Registe o tempo que cada um demora e onde os utilizadores desistem, pois esses abandonos representam os seus casos de recurso para a equipa de suporte.
Em seguida, realizam-se os testes de isolamento, a partir de sessões autenticadas e não autenticadas, com zero falhas aceites. Confirme se o aviso de utilização segura em linguagem clara está visível na página de início de sessão antes de qualquer pessoa se autenticar e se as políticas de utilização aceitável, de utilização de dispositivos pessoais (BYOD) e de retenção de dados estão aprovadas e não apenas em rascunho. Defina os gatilhos de revisão a partir da sua tabela de monitorização e atribua um responsável a cada um deles.
Se o acesso dos funcionários e o dos visitantes se sobrepuserem nas mesmas instalações, este é o momento para selecionar os fornecedores, em vez de o fazer após a chegada do hardware. O Purple executa a rede WiFi para visitantes, a segurança de 802.1X para funcionários e as redes de áreas privadas numa única plataforma na nuvem, com métodos de ligação de visitantes que incluem portal cativo, Passpoint e uma aplicação, e autenticação de funcionários compatível com Entra ID, Google e Okta. Compare isso com a sua configuração atual de controlador e identidade e, em seguida, agende o projeto-piloto numa enfermaria antes de se comprometer com algo maior.
Um piloto aprovado em sinal, isolamento, conclusão de início de sessão e expectativas publicadas oferece algo que um caso de negócio raramente tem: uma semana de tráfego real de visitantes a apoiar a decisão. Avance para a enfermaria seguinte apenas quando todos os quatro critérios forem aprovados.
O
Purple oferece aos hospitais uma forma de gerir o acesso de visitantes simples de concluir, com um portal cativo personalizado, suporte para Passpoint e consentimento por visitante integrados na mesma plataforma que gere a autenticação da equipa, para que o sinal, a identidade e os avisos publicados sejam planeados em conjunto e não adicionados após o lançamento. Se estiver a definir o âmbito de um projeto-piloto numa enfermaria ou a substituir uma palavra-passe partilhada que já perdeu a utilidade, visite Purple para ver como as redes de visitantes e de funcionários se adaptam aos pontos de acesso que já possui.