
যুক্তরাজ্যের পাবলিক WiFi ব্যবহারকারীদের ৫৬% নেটওয়ার্কে যুক্ত হওয়ার আগে সেটি এনক্রিপ্ট করা কিনা তা পরীক্ষা করেন না। Smart WiFi প্রতিটি ভিজিটর নেটওয়ার্ক সিকিউরিটি বুঝবেন এমন আশা না করে, বরং সুরক্ষিত অথেন্টিকেশন স্বয়ংক্রিয় করার মাধ্যমে সেই বিশ্বাসের ঘাটতি পূরণ করে।
একটি ভেন্যু অপারেটরের জন্য, WiFi এখন আর কেবল একটি কভারেজ সমস্যা নয়। একটি শক্তিশালী সিগন্যালও অতিথিদের ভুল নেটওয়ার্কে সংযুক্ত করতে পারে, দুর্বলভাবে পৃথক করা সিস্টেমগুলিকে উন্মুক্ত করতে পারে, বা শেয়ার করা পাসওয়ার্ড এবং ওপেন লগইন পেজের মাধ্যমে অনিরাপদ আচরণকে উৎসাহিত করতে পারে। ব্যবহারিক প্রশ্নটি এটি নয় যে দর্শকরা অনলাইনে যেতে পারছেন কিনা, বরং এটি যে তারা সঠিক অ্যাক্সেস সহ নিরাপদে এবং কর্মীদের জন্য ঝামেলা তৈরি না করে তা করতে পারছেন কিনা।
কেন কাভারেজের চেয়ে Smart WiFi বেশি গুরুত্বপূর্ণ
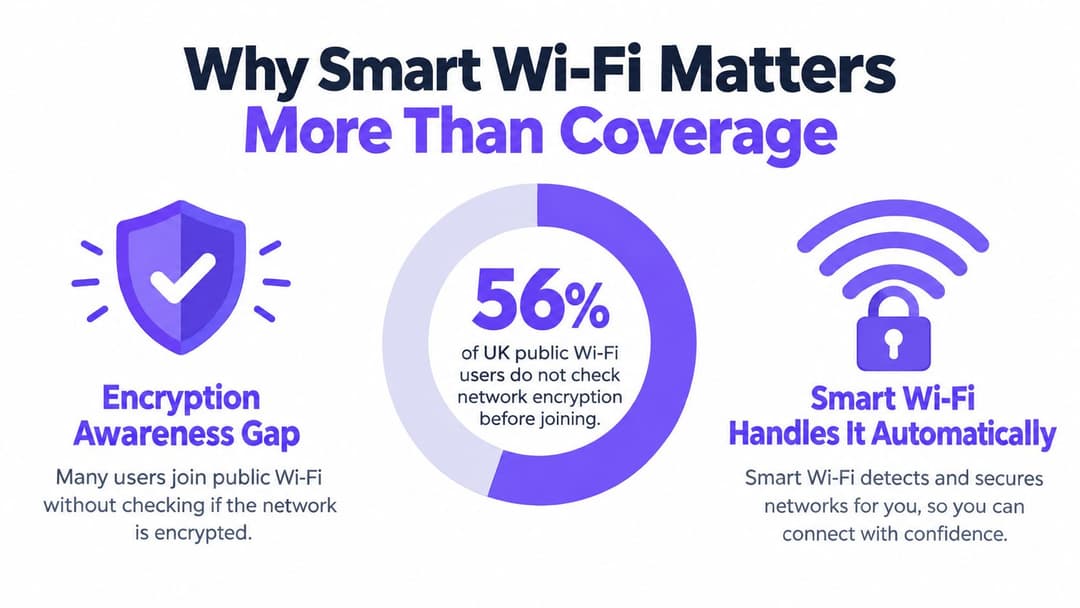
একটি UK ভেন্যুতে সবচেয়ে গুরুত্বপূর্ণ স্মার্ট WiFi সমস্যাটি প্রায়শই সিগন্যাল স্ট্রেন্থ নয়, বরং নিরাপত্তা সচেতনতা (security literacy)। YouGov দেখেছে যে UK-এর public WiFi ব্যবহারকারীদের ৫৬% কোনো নেটওয়ার্কে যুক্ত হওয়ার আগে সেটি এনক্রিপ্ট করা কিনা তা পরীক্ষা করেন না, অথবা খুব কমই করেন। এর অর্থ হলো অনেক অতিথি কেবল একটি নেটওয়ার্কের নাম, ওয়ালের একটি সাইন বা কোনো স্টাফের নির্দেশের উপর ভিত্তি করে দ্রুত সিদ্ধান্ত নেন। তারা হয়তো জানেন না যে সংযোগটি তাদের ট্রাফিককে সুরক্ষিত করে কিনা বা কাছাকাছি একই নামের কোনো ক্ষতিকারক হটস্পট রয়েছে কিনা। (YouGov-এর UK public WiFi নিরাপত্তা সংক্রান্ত তথ্য)
সুবিধাজনক অ্যাক্সেসের পিছনের ঝুঁকি
একটি শেয়ার করা পাসওয়ার্ড সহজ মনে হতে পারে, কিন্তু এটি কার অ্যাক্সেস আছে, সেই অ্যাক্সেস কখন শেষ হওয়া উচিত, বা ক্রেডেনশিয়ালটি কপি করা হয়েছে কিনা সে সম্পর্কে ভেন্যুকে খুব কম নিয়ন্ত্রণ দেয়। একটি ক্লিক-থ্রু পেজ সহ একটি ওপেন নেটওয়ার্ক সংযোগের একটি বাধা দূর করতে পারে, তবুও এটি এনক্রিপশন, নেটওয়ার্কের নির্ভরযোগ্যতা এবং তাদের ব্যক্তিগত তথ্যের ব্যবহার সম্পর্কে দর্শকদের বিভ্রান্তির মধ্যে ফেলে দিতে পারে।
এটি বেশ কয়েকটি ব্যবহারিক ঝুঁকি তৈরি করে:
- আড়ি পাতা: দর্শকরা ধরে নিতে পারেন যে একটি সর্বজনীন সংযোগ তাদের রক্ষা করে যখন এটি শুরু থেকেই শক্তিশালী এনক্রিপশন প্রদান করে না।
- ক্ষতিকারক হটস্পট: একজন আক্রমণকারী ভেন্যুটির নামের মতো একটি নেটওয়ার্কের নাম তৈরি করতে পারে এবং অতিথিদের সংযোগ করার জন্য অপেক্ষা করতে পারে।
- ডেটা লিকেজ: অতিথিরা নেটওয়ার্কের নিরাপত্তার অবস্থা না বুঝেই ইমেল, পেমেন্ট পরিষেবা বা কাজের অ্যাপ্লিকেশন ব্যবহার করতে পারেন।
- পার্শ্বীয় চলাচল: একটি আপোসকৃত অতিথি ডিভাইস আরও বিপজ্জনক হয়ে ওঠে যদি অতিথি নেটওয়ার্ক কর্মীদের সিস্টেম, পয়েন্ট-অফ-সেল সরঞ্জাম বা বিল্ডিং ডিভাইসগুলিতে পৌঁছাতে পারে।
Norton রিপোর্ট করেছে যে ৬৪% মানুষ ব্যক্তিগত ইমেলে লগ ইন করতে public WiFi ব্যবহার করেছেন, এবং ৪৫% মানুষ public নেটওয়ার্কে পাসওয়ার্ড বা কার্ডের বিবরণের মতো ব্যক্তিগত তথ্য ইনপুট করেছেন। এই অনুসন্ধানগুলি অথেন্টিকেশন ফ্লো-কে একটি ব্যবসায়িক নিরাপত্তা সমস্যা হিসাবে চিহ্নিত করে। যেহেতু ভেন্যুটি সংযোগের ডিজাইন নিয়ন্ত্রণ করে, তাই এটি ভিজিটরদের কতটা অনিরাপদ অনুমানের মুখোমুখি হতে হবে তাও নিয়ন্ত্রণ করে। (public WiFi নিরাপত্তা নিয়ে Norton-এর নির্দেশিকা)
বাস্তবসম্মত নিয়ম: সুরক্ষা পাওয়ার আগে যদি কোনো গেস্টকে নেটওয়ার্ক এনক্রিপশন বুঝতে হয়, তবে সেই ডিজাইনটি ইতিমধ্যেই গেস্টের কাছ থেকে অনেক বেশি আশা করছে।
নির্দেশনা দিয়ে নয়, শুরু থেকেই ডিফল্টরূপে সুরক্ষিত
স্মার্ট WiFi একটি এনক্রিপ্টেড আইডেন্টিটি যাচাইকরণের মাধ্যমে শুরু হয়, তৈরি হওয়া সেশনে একটি পলিসি প্রয়োগ করে এবং গেস্ট ট্রাফিককে সংবেদনশীল ইনফ্রাস্ট্রাকচার থেকে দূরে রাখে। ভিজিটর এখনও দ্রুত, সহজ অ্যাক্সেস পেতে পারেন, তবে ভেন্যুকে আর সুবিধা এবং নিরাপত্তাকে দুটি বিপরীত লক্ষ্য হিসেবে বিবেচনা করতে হয় না।
কভারেজ সবসময়ই গুরুত্বপূর্ণ। একটি দুর্বল রেডিও ডিজাইনের কারণে সংযোগ বিচ্ছিন্ন হওয়া, কনজেশন এবং সাপোর্ট কল বৃদ্ধি পায়। কিন্তু একটি ভালো কভারেজযুক্ত অনিরাপদ নেটওয়ার্ক তবুও অনিরাপদই থাকে। নতুন ভেন্যু ডেপ্লয়মেন্টের পরিকল্পনা করার সময় অপারেটরদের এমন ব্যক্তিদের অন্তর্ভুক্ত করা উচিত যারা ওয়্যারলেস ইঞ্জিনিয়ারিং এবং প্রপার্টির সীমাবদ্ধতা উভয়ই বোঝেন, যার মধ্যে ক্যাবলিং, অ্যাক্সেস পয়েন্ট প্লেসমেন্ট এবং সেগমেন্টেশন মূল্যায়নে অভ্যন্তরীণ টিমকে সহায়তা করার জন্য একটি স্থানীয় নেটওয়ার্ক পেশাদারদের নিয়োগের নির্দেশিকা অন্তর্ভুক্ত রয়েছে।
তাই স্মার্ট WiFi মানে হলো অ্যাক্সেস জার্নির মধ্যেই বিশ্বাসযোগ্যতা তৈরি করা। এটি এমন অতিথিদের সুরক্ষিত রাখে যারা প্রযুক্তিগত বিবরণ পরীক্ষা করেন না এবং অপারেটরদের অ্যাক্সেস পরিচালনা, ডিভাইসগুলোকে আলাদা করা এবং কোনো ব্যবহারকারী, ডিভাইস বা ক্রেডেনশিয়ালের সংযোগ বিচ্ছিন্ন করার প্রয়োজন হলে দ্রুত ব্যবস্থা নেওয়ার একটি নির্ভরযোগ্য উপায় দেয়।
Smart WiFi আসলে কী বোঝায়
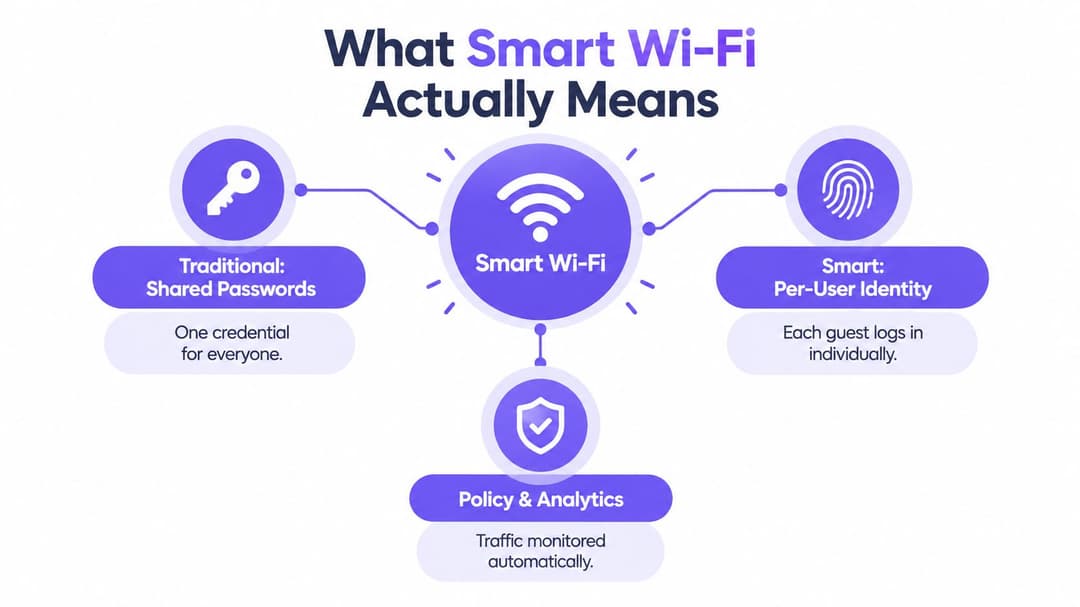
ঐতিহ্যবাহী গেস্ট WiFi সাধারণত তিনটি বিকল্পের একটি দিয়ে শুরু হয়: রিসেপশনে প্রিন্ট করা একটি পাসওয়ার্ড, একটি ওপেন নেটওয়ার্ক যার পরে একটি স্প্ল্যাশ পেজ থাকে, অথবা একটি ভাউচার যা কর্মীরা ম্যানুয়ালি ইস্যু করেন। এই পদ্ধতিগুলি মৌলিক অ্যাক্সেসের জন্য কাজ করতে পারে, কিন্তু এগুলি প্রতিটি দর্শককে একই ধরণের ব্যবহারকারী হিসাবে বিবেচনা করে এবং ক্রেডেনশিয়াল বিতরণ, পরিবর্তন বা ব্যাখ্যা করার জন্য ভেন্যুকে দায়ী করে।
স্মার্ট WiFi ব্যক্তি থেকে ডিভাইসকে এবং ডিভাইস থেকে পারমিশনকে আলাদা করে। একজন অতিথি একটি অনুমোদিত পদ্ধতির মাধ্যমে তার পরিচয় প্রমাণ করেন, যেমন ইমেল বা একটি বিশ্বস্ত রোমিং প্রোফাইল। নেটওয়ার্ক তখন একটি এনক্রিপ্টেড সংযোগ স্থাপন করে এবং সেই ব্যবহারকারী বা ডিভাইসের জন্য নির্ধারিত অ্যাক্সেস নীতি বরাদ্দ করে।
একটি মাত্র চাবি থেকে ব্যক্তিগত অ্যাক্সেস
একটি শেয়ার্ড পাসওয়ার্ডকে পুরো বিল্ডিংয়ের জন্য কপি করা একটি চাবির মতো মনে করুন। চাবিটি যদি সর্বজনীনভাবে পোস্ট করা হয়, তবে অপারেটর বলতে পারেন না কে এটি ব্যবহার করেছে, কোনো নির্দিষ্ট ব্যক্তির জন্য এটি রিভোক করতে পারেন না বা কোনো সেশনকে একটি নির্দিষ্ট পলিসির সাথে নির্ভরযোগ্যভাবে সংযুক্ত করতে পারেন না। আইডেন্টিটি-ভিত্তিক অ্যাক্সেস অনেকটা ব্যক্তিগতভাবে দেওয়া পাসের মতো কাজ করে। প্রতিটি ব্যবহারকারী একটি অনুমোদিত কানেকশন পান, এবং অপারেটর অন্য সবার জন্য ক্রেডেনশিয়াল পরিবর্তন না করেই সেই অ্যাক্সেস পরিবর্তন বা সরিয়ে দিতে পারেন।
অতিথি এবং কর্মী উভয়ের জন্যই এই পার্থক্যটি গুরুত্বপূর্ণ:
- অতিথিরা (Guests) একটি সহজ অনবোর্ডিং অভিজ্ঞতা পেতে পারেন, কোনো ক্রেডেনশিয়াল ছাড়াই যা অনির্দিষ্টকালের জন্য সক্রিয় থাকতে পারে।
- কর্মচারীরা (Employees) প্রতিষ্ঠানের আইডেন্টিটি প্রোভাইডারের মাধ্যমে অথেন্টিকেট করতে পারেন এবং তাদের ভূমিকার উপর ভিত্তি করে অ্যাক্সেস পেতে পারেন।
- কন্ট্রাক্টররা (Contractors) সীমিত অনুমতি পেতে পারেন যা স্বয়ংক্রিয়ভাবে অভ্যন্তরীণ রিসোর্সগুলিকে প্রকাশ করে না।
- বাসিন্দারা (Residents) প্রাইভেট নেটওয়ার্ক অ্যাক্সেস পেতে পারেন এবং একই সাথে শেয়ার্ড বিল্ডিংয়ের পরিষেবাগুলি আলাদাভাবে নিয়ন্ত্রিত থাকে।
প্রযুক্তিগত উপাদানগুলি ভিন্ন হতে পারে। RADIUS আইডেন্টিটি সার্ভিস এবং নেটওয়ার্ক ইকুইপমেন্টের মধ্যে অথেন্টিকেশনের সিদ্ধান্ত আদান-প্রদান করতে পারে। সার্টিফিকেট একটি ম্যানেজড ডিভাইসকে পাসওয়ার্ড টাইপ না করেই অথেন্টিকেট করার অনুমতি দিতে পারে। iPSK এমন পুরোনো ডিভাইসগুলির জন্য পৃথকভাবে অ্যাসাইন করা প্রি-শেয়ার্ড কী প্রদান করতে পারে যা আধুনিক সার্টিফিকেট পদ্ধতি সমর্থন করতে পারে না। গুরুত্বপূর্ণ নীতিটি সামঞ্জস্যপূর্ণ: নেটওয়ার্ক পরিচয় এবং পলিসি সম্পর্কে একটি সুনির্দিষ্ট সিদ্ধান্ত নেয়।
কেন অভিজ্ঞতাটি এখনও তাৎক্ষণিক মনে হতে পারে
নিরাপত্তা মানেই দীর্ঘ ফর্ম বা বারবার লগইন হতে হবে এমন নয়। Passpoint এবং OpenRoaming সামঞ্জস্যপূর্ণ ডিভাইসগুলিকে একটি বিশ্বস্ত নেটওয়ার্ক সনাক্ত করতে এবং প্রতিবার দর্শকের নেটওয়ার্কের নাম খোঁজা ছাড়াই সংযোগ করার অনুমতি দিতে পারে। উচ্চ-কার্যক্ষমতাসম্পন্ন হোম এবং ব্যবসায়িক সংযোগের তুলনা করছেন এমন পাঠকদের জন্য, রিমোট কাজের জন্য এই ফাইবার WiFi সংযোগের ব্যাখ্যা একটি গুরুত্বপূর্ণ পার্থক্যও তুলে ধরে: ইন্টারনেট পরিষেবার গুণমান এবং ওয়্যারলেস অ্যাক্সেস অভিজ্ঞতার গুণমান সম্পর্কিত, তবে সেগুলি এক জিনিস নয়।
একটি ভেন্যু নির্ধারণ করতে পারে যে অথেন্টিকেশনের পর কী হবে। একজন অতিথি শুধুমাত্র ইন্টারনেট-অ্যাক্সেস পেতে পারেন। একজন স্টাফ সদস্য অনুমোদিত ব্যবসায়িক অ্যাপ্লিকেশনের অ্যাক্সেস পেতে পারেন। একটি বিল্ডিং ডিভাইস তার কর্মক্ষম কাজের জন্য প্রয়োজনীয় কানেক্টিভিটি পেতে পারে। identity-based networking সংক্রান্ত নির্দেশিকা দেখায় যে কীভাবে পরিচয়, পলিসি এবং নেটওয়ার্ক অ্যাক্সেস একসাথে খাপ খায়, WiFi কে একটি একক শেয়ার্ড পাইপ হিসেবে বিবেচনা করার পরিবর্তে।
এটাই হলো স্মার্ট WiFi এর ব্যবহারিক অর্থ। এটি একটি অস্পষ্ট প্রশ্ন, "পাসওয়ার্ড কী?"-কে একটি নিয়ন্ত্রিত প্রক্রিয়া দ্বারা প্রতিস্থাপন করে: কে সংযোগ করছে, তারা কী অ্যাক্সেস করার অনুমতি পাচ্ছে এবং নেটওয়ার্কের সেই সেশনটিকে কীভাবে বিবেচনা করা উচিত?
লিগ্যাসি Captive Portal বনাম আধুনিক প্রমাণীকরণ
Captive Portal গুলি এখনও বেশ প্রচলিত কারণ এগুলি দৃশ্যমান, পরিচিত এবং একটি বিদ্যমান গেস্ট নেটওয়ার্কে যুক্ত করা তুলনামূলকভাবে সহজ। একজন ভিজিটর একটি নেটওয়ার্কে যুক্ত হন, একটি ওয়েব পেজ দেখেন এবং শর্তাবলী মেনে নেন, একটি ইমেল ঠিকানা জমা দেন বা একটি কোড লিখেন। এই মডেলটি ব্র্যান্ডিং এবং ডেটা সংগ্রহের কাজকে সমর্থন করতে পারে, তবে এটি স্বয়ংক্রিয়ভাবে আধুনিক অথেন্টিকেশনের মতো একই আইডেন্টিটি অ্যাসিউরেন্স বা এনক্রিপশন মডেল প্রদান করে না।
সঠিক পছন্দটি নির্ভর করে ভেন্যু, ব্যবহারকারী এবং জড়িত ডিভাইসগুলির উপর। একটি ক্যাফে যেখানে স্বল্প সময়ের জন্য মানুষ আসে সেখানে একটি সাধারণ গেস্ট ফ্লো ব্যবহার করা যেতে পারে। একটি হাসপাতাল, অফিস ভবন বা আবাসিক প্রকল্পের ক্ষেত্রে আরও শক্তিশালী পৃথকীকরণ এবং ফিরে আসা ব্যবহারকারীদের জন্য আরও অনুমানযোগ্য অ্যাক্সেসের প্রয়োজন হয়।
| Authentication Model | ব্যবহারকারীর অভিজ্ঞতা | নিরাপত্তার অবস্থা | কার্যক্ষম ওভারহেড | কমপ্লায়েন্স ঝুঁকি |
|---|---|---|---|---|
| শেয়ার্ড পাসওয়ার্ড | পরিচিত, তবে প্রত্যেক দর্শক একই ক্রেডেনশিয়াল ব্যবহার করেন | ব্যবহারকারীদের সনাক্ত করা বা একটি সেশন প্রত্যাহার করা কঠিন | কর্মীদের অবশ্যই ক্রেডেনশিয়াল বিতরণ এবং পরিবর্তন করতে হবে | ব্যাপক অ্যাক্সেস তদন্ত এবং নিয়ন্ত্রণকে আরও কঠিন করে তোলে |
| ক্লিক-থ্রু পোর্টাল সহ ওপেন নেটওয়ার্ক | দ্রুত প্রাথমিক সংযোগ, প্রায়শই একটি স্প্ল্যাশ পেজ সহ | ব্যবহারকারী হয়তো বুঝতে পারেন না যে ট্রাফিক সুরক্ষিত কিনা | পোর্টাল কন্টেন্ট, শর্তাবলী এবং সহায়তা সংক্রান্ত সমস্যাগুলির রক্ষণাবেক্ষণ প্রয়োজন | সম্মতি এবং ডেটা হ্যান্ডলিংয়ের জন্য সতর্ক গভর্নেন্স প্রয়োজন |
| ইমেল, SMS বা ভাউচার পোর্টাল | শেয়ার্ড পাসওয়ার্ডের চেয়ে বেশি ট্রেসযোগ্য | আইডেন্টিটি কনটেক্সট উন্নত করে, কিন্তু সুরক্ষা নির্ভর করে অন্তর্নিহিত নেটওয়ার্ক ডিজাইনের ওপর | কর্মী এবং দর্শকরা ব্যর্থ কোড, মেয়াদোত্তীর্ণ লিঙ্ক বা বারবার লগইনের সম্মুখীন হতে পারেন | সংগৃহীত ডেটার জন্য একটি স্পষ্ট উদ্দেশ্য এবং ধরে রাখার নীতি প্রয়োজন |
| আইডেন্টিটি-ভিত্তিক প্রমাণীকরণ | প্রাথমিক তালিকাভুক্তির পরে মসৃণ, বিশেষ করে ফিরে আসা ব্যবহারকারীদের জন্য | ব্যক্তিগত আইডেন্টিটি, এনক্রিপশন এবং নীতি সেশনের সাথে লিঙ্ক করা যেতে পারে | আইডেন্টিটি এবং নেটওয়ার্ক সিস্টেমের সাথে ইন্টিগ্রেশন প্রয়োজন | অ্যাক্সেসের সিদ্ধান্ত এবং লগগুলি পরিচালনা করা সহজ |
| সার্টিফিকেট-ভিত্তিক অ্যাক্সেস | সাধারণত পরিচালিত ডিভাইসগুলিতে স্বয়ংক্রিয় | বারবার পাসওয়ার্ড এন্ট্রি ছাড়াই শক্তিশালী ডিভাইস আইডেন্টিটি | ডিভাইস প্রভিশনিং এবং লাইফসাইকেল ম্যানেজমেন্ট প্রয়োজন | প্রত্যাহার এবং ভূমিকা পরিবর্তন অবশ্যই সঠিকভাবে রক্ষণাবেক্ষণ করতে হবে |
পোর্টাল যে সমস্যার সমাধান করে না
একটি পোর্টাল হল একটি অ্যাপ্লিকেশন লেয়ার। এটি সম্মতি সংগ্রহ করতে পারে, শর্তাবলী প্রদর্শন করতে পারে বা কোনো আইডেন্টিফায়ার জিজ্ঞাসা করতে পারে, কিন্তু এটি নিজে থেকে এই উত্তর দিতে পারে না যে গেস্ট ট্রাফিক প্রথম প্যাকেট থেকেই এনক্রিপ্ট করা হয়েছে কিনা বা গেস্ট নেটওয়ার্কটি কর্পোরেট সিস্টেম থেকে বিচ্ছিন্ন কিনা। অপারেটরদের সম্পূর্ণ পথটি পরীক্ষা করা উচিত, যার মধ্যে রয়েছে অথেন্টিকেশন, এনক্রিপশন, VLAN অ্যাসাইনমেন্ট, ফায়ারওয়াল নিয়ম এবং লগিং।
Captive Portal গাইড একটি পোর্টাল কোথায় উপযুক্ত এবং কোথায় এটি শেষ হয় তা মূল্যায়নের সময় কার্যকর হয়। মূল প্রশ্নটি হলো পোর্টালটিই কি শেষ সিকিউরিটি কন্ট্রোল নাকি এটি একটি বৃহত্তর অ্যাক্সেস ডিজাইনের অংশ মাত্র।
সঠিকভাবে Smart WiFi ডিপ্লয় করা
একটি স্মার্ট WiFi ডিপ্লয়মেন্ট তখনই কাজ করে যখন আইডেন্টিটি সিস্টেম, ওয়্যারলেস অবকাঠামো এবং সিকিউরিটি পলিসি সংযোগের সময়ে কী হওয়া উচিত সে বিষয়ে একমত হয়। এই অংশগুলিকে সংযুক্ত না করে নতুন অ্যাক্সেস পয়েন্ট ইনস্টল করলে সাধারণত পুরানো সমস্যারই একটি দ্রুততর সংস্করণ তৈরি হয়।
আইডেন্টিটি দিয়ে শুরু করুন
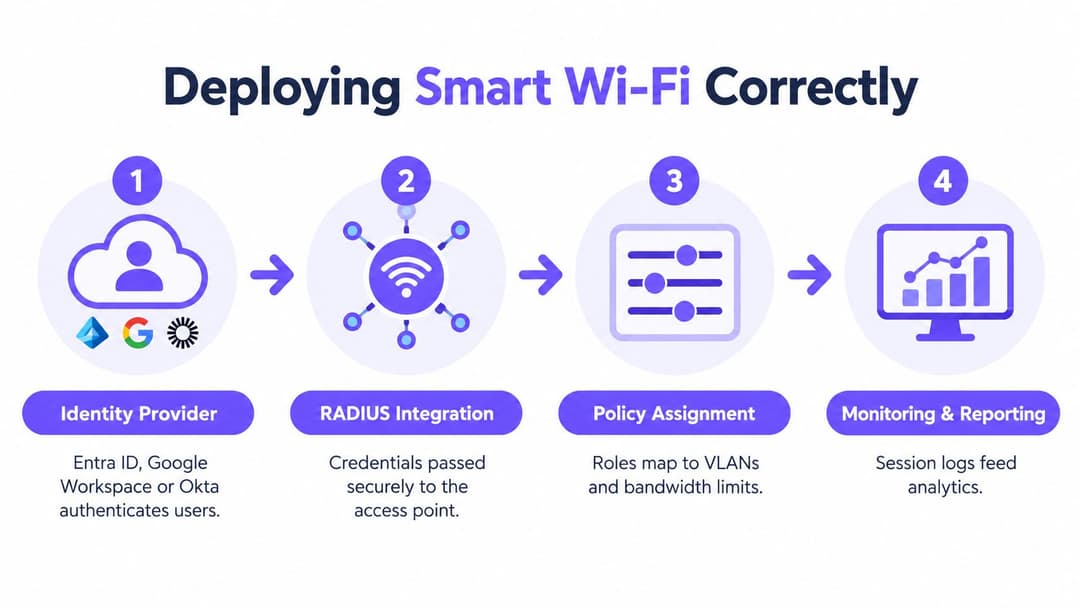
প্রথম সিদ্ধান্ত হলো কার অ্যাক্সেস প্রয়োজন এবং প্রতিষ্ঠানটি ইতিমধ্যেই সেই ব্যক্তিদের কীভাবে চেনে। Microsoft Entra ID, Google Workspace এবং Okta কর্মী এবং পরিচালিত ব্যবহারকারীদের জন্য আইডেন্টিটি প্রোভাইডার হিসেবে কাজ করতে পারে। একটি ভেন্যু একজন কর্মচারীর গ্রুপকে একটি স্টাফ নেটওয়ার্কের সাথে ম্যাপ করতে পারে, ঠিকাদারদের একটি সীমাবদ্ধ ভূমিকা বরাদ্দ করতে পারে এবং অতিথিদের একটি পৃথক অনবোর্ডিং পাথের মাধ্যমে পাঠাতে পারে।
RADIUS সাধারণত আইডেন্টিটি সার্ভিস এবং ওয়্যারলেস পরিবেশের মধ্যে অবস্থান করে। এটি সামঞ্জস্যপূর্ণ নেটওয়ার্ক সরঞ্জামে প্রমাণীকরণের সিদ্ধান্তটি পাস করে, যা তখন সঠিক পলিসি প্রয়োগ করতে পারে। ইন্টিগ্রেশন কনফিগার করার আগে অপারেটরের উচিত ফলাফলটি নির্ধারণ করা:
- কোন ব্যবহারকারীরা সংযোগ করতে পারবেন?
- কোন ডিভাইসগুলি যোগ্য?
- তারা কোন অ্যাপ্লিকেশন বা নেটওয়ার্ক সেগমেন্টে পৌঁছাতে পারেন?
- কোনো ব্যক্তি প্রতিষ্ঠান ছেড়ে চলে গেলে কী ঘটে?
- সমস্যা সমাধান এবং শাসনের জন্য কোন রেকর্ডগুলি সংরক্ষণ করা হয়?
পুরনো ডিভাইসগুলোর হিসাব রাখুন
সব ডিভাইস সার্টিফিকেট বা আধুনিক আইডেন্টিটি ওয়ার্কফ্লো ব্যবহার করতে পারে না। প্রিন্টার, সেন্সর, ক্যাশ রেজিস্টার, রুম কন্ট্রোল এবং অন্যান্য অপারেশনাল সরঞ্জাম পুরানো পদ্ধতির উপর নির্ভর করতে পারে। iPSK পুরো ভেন্যু জুড়ে একটি পাসওয়ার্ড উন্মুক্ত করার পরিবর্তে ডিভাইস বা গ্রুপগুলিতে বিভিন্ন প্রি-শেয়ার্ড কী বরাদ্দ করে একটি বাস্তবসম্মত সমাধান প্রদান করে।
এটি কোনো লেগাসি ডিভাইসকে আধুনিক করে তোলে না। তবে এর ক্রেডেনশিয়াল প্রকাশিত হয়ে গেলে ক্ষয়ক্ষতির পরিধি সীমিত করে এবং অপারেটরকে অন্য প্রতিটি সংযোগ পরিবর্তন না করেই একটি কী বাদ দেওয়ার সুবিধা দেয়। সেই ডিভাইসগুলোকে একটি কঠোরভাবে সীমাবদ্ধ সেগমেন্টে রাখুন এবং শুধুমাত্র তাদের প্রয়োজনীয় পরিষেবাগুলোর অনুমতি দিন।
রোমিং এবং সেগমেন্টেশন যুক্ত করুন
Passpoint এবং OpenRoaming অ্যাক্সেস করার অভিজ্ঞতাকে একটি ওয়ান-অফ গেস্ট লগইনের চেয়ে অনেক বেশি একটি মোবাইল সার্ভিসের মতো করে তুলতে পারে। একজন ভিজিটর একবার একটি বিশ্বস্ত পদ্ধতির মাধ্যমে নথিভুক্ত হন, তারপর সামঞ্জস্যপূর্ণ নেটওয়ার্কগুলি পরবর্তী ভিজিটের সময় ডিভাইসটিকে চিনতে পারে। এটি হোটেল গ্রুপ, পরিবহন পরিবেশ, শপিং সেন্টার এবং একাধিক সাইট রয়েছে এমন সংস্থাগুলির জন্য বিশেষভাবে দরকারী।
রোমিংয়ের সুবিধা যেন কোনোভাবেই আইসোলেশন বা পৃথকীকরণকে বাধাগ্রস্ত না করে। অতিথি, কর্মী, বাসিন্দা, IoT ডিভাইস এবং নেটওয়ার্ক প্রশাসনের জন্য পৃথক পলিসি ব্যবহার করুন। শুধুমাত্র উভয় ডিভাইস একই অ্যাক্সেস পয়েন্ট ব্যবহার করার কারণে একটি গেস্ট সেশন যেন কোনো কর্মীর ল্যাপটপ খুঁজে পেতে সক্ষম না হয়।
পলিসি কী ফলাফল তৈরি করছে তা পর্যবেক্ষণ করুন
মনিটরিংয়ের মাধ্যমে একটি অ্যাক্সেস পয়েন্ট অনলাইন আছে কিনা তা দেখার চেয়েও বেশি কিছু করা উচিত। ব্যর্থ প্রমাণীকরণ, অস্বাভাবিক ডিভাইসের আচরণ, নীতি অ্যাসাইনমেন্ট, রোমিং সমস্যা এবং সেশনের প্যাটার্নে পরিবর্তনগুলি ট্র্যাক করুন। স্বয়ংক্রিয় প্রভিশনিং ডিরেক্টরি মেম্বারশিপ থেকে অ্যাক্সেস তৈরি করতে পারে, যখন স্বয়ংক্রিয় প্রত্যাহার সেই মেম্বারশিপ পরিবর্তিত হলে তা সরিয়ে দিতে পারে।
ডিপ্লয়মেন্ট টেস্ট: একটি গেস্ট ডিভাইস, একটি স্টাফ ডিভাইস এবং একটি বিল্ডিং ডিভাইস কানেক্ট করুন, তারপর প্রতিটি ডিভাইস ঠিক কী খুঁজে পাচ্ছে এবং কোথায় পৌঁছাতে পারছে তা যাচাই করুন। শুধুমাত্র কনফিগারেশন স্ক্রিনের ওপর নির্ভর করবেন না।
যেসব ভেন্যুর জন্য পাসওয়ার্ডহীন অতিথি অ্যাক্সেস, স্টাফ অথেন্টিকেশন, Passpoint এবং OpenRoaming প্রয়োজন, তাদের জন্য Purple একটি বিকল্প, যা Meraki, Aruba, Ruckus, Mist এবং UniFi এর মতো নেটওয়ার্ক এনভায়রনমেন্ট জুড়ে ইন্টিগ্রেশন সুবিধা প্রদান করে। একই ডিজাইন নীতিগুলি পৃথক আইডেন্টিটি, RADIUS, ওয়্যারলেস এবং অ্যানালিটিক্স প্রোডাক্ট থেকেও তৈরি করা যেতে পারে। গুরুত্বপূর্ণ ফলাফল হলো পরিচয় থেকে পলিসি এবং পর্যবেক্ষণযোগ্য নেটওয়ার্ক আচরণের একটি নিয়ন্ত্রিত চেইন।
প্রধান খাত জুড়ে Smart WiFi
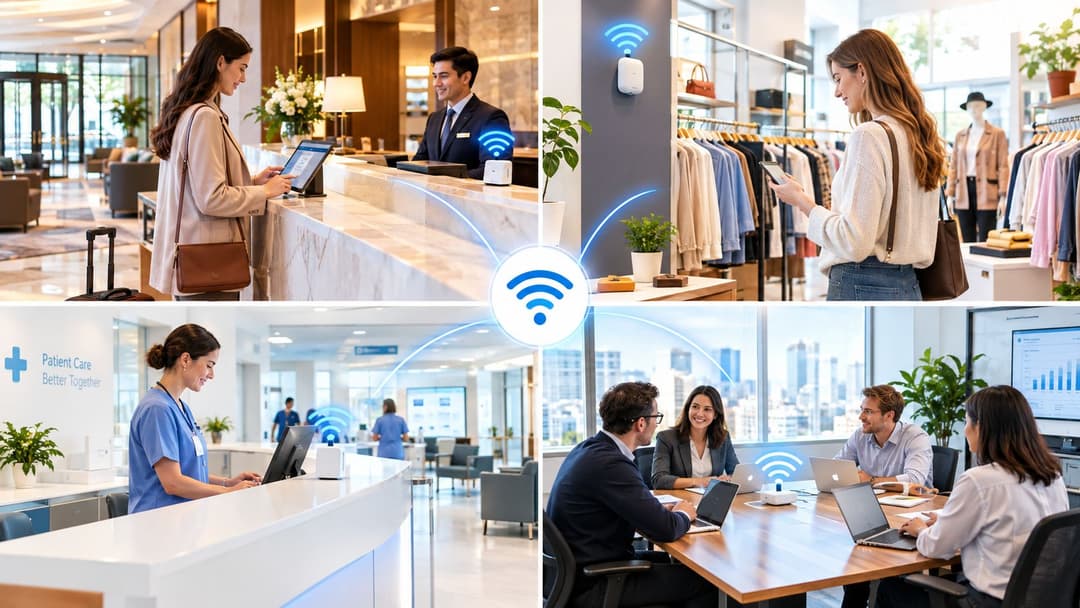
একই ওয়্যারলেস প্ল্যাটফর্ম বিভিন্ন পরিবেশে ভিন্ন ভিন্ন উদ্দেশ্যে কাজ করে। একটি হোটেল কোনো ঝামেলা ছাড়াই গেস্ট জার্নিকে অগ্রাধিকার দেয়, যেখানে একজন স্বাস্থ্যসেবা প্রদানকারীকে ডিভাইসের বিভাগ, ডেটা প্রবাহ এবং অভ্যন্তরীণ সিস্টেমের বিষয়ে অনেক বেশি সতর্ক থাকতে হয়।
হসপিটালিটি
একটি হোটেল প্রতিটি চাবির প্যাকেটে একই পাসওয়ার্ড প্রিন্ট করা এড়াতে গেস্ট আইডেন্টিটি ফ্লো ব্যবহার করতে পারে। ফিরে আসা দর্শনার্থীরা একটি বিশ্বস্ত প্রোফাইলের মাধ্যমে পুনরায় সংযোগ করতে পারেন, যখন কর্মীদের ডিভাইসগুলি একটি পৃথক নীতিতে থাকে। রুম কন্ট্রোল, পেমেন্ট সরঞ্জাম এবং বিল্ডিং সিস্টেমের কখনই অতিথি ফোনের মতো একই অ্যাক্সেস পাওয়া উচিত নয়।
অপারেশনাল সুবিধা হলো ধারাবাহিকতা। রিসেপশন স্টাফদের ডায়াগনোজ করার প্রয়োজন নেই কেন একটি শেয়ার্ড পাসওয়ার্ড কাজ করা বন্ধ করে দিয়েছে, এবং নেটওয়ার্ক টিম প্রতিটি গেস্টকে একজন বেনামী ব্যবহারকারী হিসেবে বিবেচনা না করে যেকোনো সেশন তদন্ত করতে পারে।
রিটেইল
একজন খুচরা বিক্রেতা চাইতে পারেন গ্রাহকরা সহজেই সংযুক্ত হোন এবং একই সাথে ক্যাশ রেজিস্টার, হ্যান্ডহেল্ড স্ক্যানার এবং স্টক সিস্টেমগুলোকে আলাদা রাখা হোক। মার্কেটিং টিমগুলো বারবার ভিজিট করার বিষয়টি বুঝতে বা গ্রাহকের অভিজ্ঞতা উন্নত করতে সম্মতি নেওয়া অ্যাক্সেস ডেটা ব্যবহার করতে পারে, তবে তাদের প্রয়োজনীয় এনগেজমেন্টকে নির্বিচার ডেটা সংগ্রহের থেকে আলাদা করা উচিত।
একটি শপিং সেন্টারের সাধারণ এলাকা এবং পৃথক দোকানগুলোর মধ্যে রোমিংয়ের বিষয়টিও বিবেচনা করা প্রয়োজন। একজন ভিজিটর যিনি প্রোপার্টির মধ্য দিয়ে যাতায়াত করছেন, তাকে যেন প্রতিটি ধাপে একটি কষ্টকর লগইন পুনরাবৃত্তি করতে না হয়।
হেলথকেয়ার
হেলথকেয়ার এনভায়রনমেন্টে ভিজিটর অ্যাক্সেস, স্টাফ ওয়ার্কফ্লো, ক্লিনিকাল ইকুইপমেন্ট এবং কানেক্টেড বিল্ডিং সিস্টেমের মধ্যে স্পষ্ট সীমানা থাকা প্রয়োজন। একটি গেস্ট নেটওয়ার্ক শুধুমাত্র ইন্টারনেট-ভিত্তিক হওয়া উচিত, যেখানে ম্যানেজড স্টাফ ডিভাইসগুলি ভূমিকা এবং ডিভাইসের অবস্থার উপর ভিত্তি করে অ্যাক্সেস পাবে। মেডিকেল এবং অপারেশনাল ডিভাইসগুলির জন্য কঠোরভাবে নিয়ন্ত্রিত লিগ্যাসি অ্যাক্সেসের প্রয়োজন হতে পারে, সাথে এমন মনিটরিং ব্যবস্থা থাকা উচিত যা সাপোর্ট টিমকে অস্বাভাবিক আচরণ সনাক্ত করতে সহায়তা করে।
ডিজাইনটি রোগী এবং ভিজিটরদের সুবিধা প্রদান করবে, তবে এই সুবিধাকে যেন অভ্যন্তরীণ নেটওয়ার্কের অ্যাক্সেসযোগ্যতা নির্ধারণ করতে দেওয়া না হয়।
আবাসিক সম্পত্তি
বিল্ড-টু-রেন্ট, স্টুডেন্ট হাউজিং এবং পরিচালিত আবাসিক ভবনগুলিতে প্রতিটি বাসিন্দার জন্য একটি ব্যক্তিগত অভিজ্ঞতা প্রয়োজন, পুরো ব্লক জুড়ে একটি একক পাসওয়ার্ড শেয়ার করা নয়। একজন বাসিন্দা ফোন, টেলিভিশন এবং স্মার্ট ডিভাইস সংযুক্ত করতে পারেন, যেখানে প্রোপার্টি কর্মীদের জন্য একটি পৃথক ম্যানেজমেন্ট পাথ এবং শেয়ার্ড সুবিধাগুলির নিজস্ব সীমাবদ্ধতা প্রয়োজন।
অপারেটরের উচিত ডিফাইন করা যে মুভ-ইন, ট্রান্সফার এবং মুভ-আউটের সময় কী ঘটবে। আইডেন্টিটি-ভিত্তিক প্রোভিশনিং এই লাইফসাইকেল ইভেন্টগুলোকে ম্যানেজ করা অনেক সহজ করে তোলে, যা পুরো বিল্ডিংয়ের পাসওয়ার্ড পরিবর্তন করা এবং প্রতিটি পুরনো ডিভাইস সেটি ভুলে গেছে কিনা তা আশা করার চেয়ে অনেক ভালো।
WiFi ডেটাকে পরিমাপযোগ্য ROI-তে রূপান্তর করা
একটি সংযোগের রেকর্ড স্বয়ংক্রিয়ভাবে কোনো ব্যবসায়িক অন্তর্দৃষ্টি নয়। একটি ভেন্যু তখনই মূল্য তৈরি করে যখন এটি সম্মতি দেওয়া WiFi ডেটাকে একটি দরকারী প্রশ্নের সাথে লিঙ্ক করে, যেমন দর্শনার্থীরা ফিরে আসছেন কিনা, তারা কোন পরিষেবাগুলি ব্যবহার করছেন বা গেস্ট জার্নির কোথায় বাধা সৃষ্টি হচ্ছে।
সিদ্ধান্ত গ্রহণ থেকে ভ্যানিটি মেট্রিক্স আলাদা করে শুরু করুন। মোট সংযোগ সংখ্যা চিত্তাকর্ষক দেখাতে পারে তবে একটি ক্যাম্পেইন কেন কাজ করেছে তা ব্যাখ্যা করবে না। আরও দরকারী পরিমাপের মধ্যে রয়েছে বারবার ভিজিট করা, সম্পূর্ণ করা সমীক্ষা, অনুমোদিত অফারটির সাথে যুক্ত থাকা, ভেন্যু এলাকার মধ্যে যাতায়াত এবং কর্মীদের সহায়তা ছাড়াই পুনরায় সংযোগ করতে পারা ব্যবহারকারীদের অনুপাত।
একটি দায়িত্বশীল ডেটা পাথ তৈরি করুন
প্রক্রিয়াটি সুনির্দিষ্ট হওয়া উচিত:
- অর্থপূর্ণ সম্মতি চান। ভেন্যুটি কী তথ্য সংগ্রহ করে এবং কেন করে তা ব্যাখ্যা করুন।
- কার্যকর সেগমেন্ট তৈরি করুন। নতুন ভিজিটর, ফিরে আসা ভিজিটর, বাসিন্দা, স্টাফ এবং উপযুক্ত ক্ষেত্রে ডিভাইসের বিভাগগুলির মধ্যে পার্থক্য করুন।
- অনুমোদিত সিস্টেমগুলি সংযুক্ত করুন। একটি CRM বা মার্কেটিং অটোমেশন প্ল্যাটফর্মে প্রাসঙ্গিক ইভেন্টগুলি পাঠান।
- একটি অ্যাকশন পরীক্ষা করুন। একটি সার্ভে, মেসেজ বা পরিষেবাগত উন্নতি ব্যবহার করুন যা ভিজিটরদের কোনো পরিচিত প্রয়োজন মেটাতে পারে।
- ফলাফল পরিমাপ করুন। অ্যাকশনটিকে শুধুমাত্র লগইনের সংখ্যার সাথে নয়, বরং ব্যবসায়িক উদ্দেশ্যের সাথে তুলনা করুন।
একজন রিটেইল অপারেটর স্টোর ভিজিট উন্নত করতে একটি সমীক্ষার প্রতিক্রিয়া ব্যবহার করতে পারেন। একটি হোটেল অনবোর্ডিং সম্পর্কিত বারবার আসা সহায়তার অনুরোধগুলি চিহ্নিত করতে পারে। একটি ভেন্যু গ্রুপ প্রয়োজনের চেয়ে অতিরিক্ত ডেটা সংগ্রহ না করেই বিভিন্ন ওয়েলকাম জার্নির পারফরম্যান্স তুলনা করতে পারে।
WiFi ROI ক্যালকুলেটর ভিজিটের ফ্রিকোয়েন্সি, ক্যাম্পেইন অ্যাক্টিভিটি এবং অপারেশনাল সাশ্রয়কে কেন্দ্র করে আর্থিক আলোচনা সাজাতে সাহায্য করতে পারে। এই গণনার মধ্যে শুধুমাত্র প্রত্যাশিত মার্কেটিং ভ্যালু নয়, বরং ডেপ্লয়মেন্ট এবং গভর্নেন্স খরচও অন্তর্ভুক্ত করা উচিত।
সবচেয়ে সেরা অ্যানালিটিক্স প্রোগ্রাম নেটওয়ার্ক, মার্কেটিং এবং অপারেশন টিমগুলোকে অ্যাক্সেস কী অর্জন করছে তার একটি শেয়ার্ড ভিউ প্রদান করে। এটি এই সত্যকেও সম্মান করে যে ব্যক্তিগত ডেটা দায়িত্ব তৈরি করে। বেশি ডেটা সংগ্রহ করা মানেই বেশি মূল্য নয়।
লিগ্যাসি WiFi থেকে স্মার্ট অ্যাক্সেসে মাইগ্রেশন করা
অথেন্টিকেশন উন্নত করার আগে কোনো ভেন্যুর প্রতিটি অ্যাক্সেস পয়েন্ট পরিবর্তন করার প্রয়োজন নেই। নেটওয়ার্ক, ব্যবহারকারী, ডিভাইস, বর্তমান ক্রেডেনশিয়াল এবং গেস্ট, স্টাফ ও অপারেশনাল সিস্টেমের মধ্যকার রুটগুলোর একটি ইনভেন্টরি দিয়ে শুরু করুন।
প্রথম পরিবর্তনগুলোকে ফলপ্রসূ করে তুলুন
সরঞ্জাম যেখানে সমর্থন করে সেখানে উন্মুক্ত বা ব্যাপকভাবে শেয়ার করা অ্যাক্সেস সরিয়ে এনক্রিপ্টেড গেস্ট অনবোর্ডিং চালু করুন। একটি পৃথক গেস্ট সেগমেন্ট তৈরি করুন এবং পরীক্ষা করুন যে এটি কর্মী, পেমেন্ট, ম্যানেজমেন্ট বা IoT নেটওয়ার্কগুলিতে পৌঁছাতে পারছে না। জনসমক্ষে প্রদর্শিত ক্রেডেনশিয়ালগুলি পরিবর্তন করুন এবং অব্যবহৃত SSID গুলি সরিয়ে ফেলুন যা বিভ্রান্তি তৈরি করে।
এরপরে, একটি পাইলট প্রকল্পের জন্য একটি কম ঝুঁকিপূর্ণ এলাকা বেছে নিন। একটি হোটেল ব্যাক-অফিস জোনে কর্মীদের অ্যাক্সেস দিয়ে শুরু করতে পারে। একজন খুচরা বিক্রেতা পরিচালিত হ্যান্ডহেল্ডগুলিতে আইডেন্টিটি-ভিত্তিক অ্যাক্সেস পরীক্ষা করতে পারেন। একজন আবাসিক অপারেটর পুরো পোর্টফোলিও জুড়ে বাসিন্দাদের অভিজ্ঞতা পরিবর্তন করার আগে একটি নতুন বিল্ডিং বা একটি সাধারণ এলাকা দিয়ে শুরু করতে পারেন।
নিয়ন্ত্রিত ধাপে ধাপে এগিয়ে যান
পুরানো এবং নতুন যাত্রাগুলি সমান্তরালভাবে কেবল ততদিনের জন্যই চালান যতদিন প্রয়োজন। সাপোর্ট প্রক্রিয়াটি নথিভুক্ত করুন, রিসেপশন বা ফেসিলিটি কর্মীদের প্রশিক্ষণ দিন এবং ব্যর্থ লগইন, রোমিং আচরণ এবং ডিভাইসের সামঞ্জস্যতা পর্যবেক্ষণ করুন। লেগেসি সরঞ্জামগুলিকে প্রতিটি ব্যবহারকারীর জন্য সুরক্ষার মান নির্ধারণ করার অনুমতি দেওয়ার পরিবর্তে সেগুলিকে iPSK বা একটি সীমাবদ্ধ সেগমেন্টে স্থানান্তরিত করুন।
সম্প্রসারণ করার আগে, অ্যাক্সেস রিমুভাল, ডিভাইস হারিয়ে যাওয়া, ডিরেক্টরি পরিবর্তন এবং নেটওয়ার্ক ফেইলিওর টেস্ট করুন। একটি স্মার্ট WiFi ডিজাইন অসম্পূর্ণ থেকে যায় যদি এটি অ্যাক্সেস প্রদান করতে পারে কিন্তু নির্ভরযোগ্যভাবে তা প্রত্যাহার করতে না পারে।
এই পর্যায়ক্রমিক পদ্ধতিটি ভেন্যু থেকেই প্রমাণ পাওয়ার সাথে সাথে বিঘ্ন ঘটার সম্ভাবনা কমায়। এটি এমন কিছু সমস্যাও প্রকাশ করে যা ল্যাব টেস্টে বাদ পড়ে যেতে পারে, যেমন রিসেপশনে দুর্বল কভারেজ, পুরোনো ফোনে Captive Portal এর আচরণ বা অপারেশনাল ডিভাইস যা অনথিভুক্ত ক্রেডেনশিয়াল ব্যবহার করে।
স্মার্ট নেটওয়ার্ক তৈরি করা যা প্রকৃত ভ্যালু প্রদান করে
স্মার্ট WiFi সিকিউর-বাই-ডিফল্ট অথেন্টিকেশন, আইডেন্টিটি-ভিত্তিক পলিসি এবং প্রয়োজনীয় পরিমাপকে একত্রিত করে। কভারেজ এবং থ্রুপুট এখনও গুরুত্বপূর্ণ, কিন্তু এগুলো কে সংযোগ করতে পারে, সেই সংযোগ কোথায় পৌঁছাতে পারে বা ভেন্যু কত দ্রুত অ্যাক্সেস সরিয়ে নিতে পারে সেই উত্তর দেয় না।
যেসব অপারেটর WiFi-কে একটি কৌশলগত পরিষেবা স্তর হিসাবে বিবেচনা করে তারা কর্মী, বাসিন্দা এবং ডিভাইস নেটওয়ার্ক জুড়ে ঝুঁকি কমানোর পাশাপাশি অতিথিদের বিশ্বাস বাড়াতে পারে। সবচেয়ে শক্তিশালী ডেপ্লয়মেন্টগুলি নিরাপদ আচরণকে সবচেয়ে সহজ আচরণে পরিণত করে, তারপর নেটওয়ার্কটি সংস্থাকে সাহায্য করছে কিনা তা দেখানোর জন্য দায়িত্বশীল অ্যানালিটিক্স ব্যবহার করে।
Purple শেয়ার করা ক্রেডেনশিয়াল ছাড়াই নিরাপদ সংযোগের প্রয়োজন এমন ভেন্যুগুলির জন্য পাসওয়ার্ডহীন গেস্ট এবং স্টাফ WiFi, আইডেন্টিটি-ভিত্তিক অ্যাক্সেস, নেটওয়ার্ক আইসোলেশন, Passpoint এবং OpenRoaming সুবিধা প্রদান করে। কিভাবে এর অথেন্টিকেশন, অ্যানালিটিক্স এবং নেটওয়ার্কিং টুলস একটি নিরাপদ, আরও পরিমাপযোগ্য WiFi অভিজ্ঞতা সমর্থন করতে পারে তা জানতে Purple ভিজিট করুন।


