
Il 56% degli utenti di WiFi pubblico nel Regno Unito non controlla se una rete è crittografata prima di connettersi. Lo smart WiFi colma questo divario di fiducia automatizzando l'autenticazione sicura, anziché pretendere che ogni visitatore comprenda la sicurezza di rete.
Per il gestore di una sede, il WiFi non è più solo un problema di copertura. Un segnale forte può comunque connettere gli ospiti alla rete sbagliata, esporre sistemi mal separati o incoraggiare comportamenti non sicuri attraverso password condivise e pagine di login aperte. La domanda pratica non è se i visitatori possano andare online, ma se possano farlo in sicurezza, con il giusto accesso e senza creare lavoro per il personale.
Perché lo smart WiFi conta più della copertura
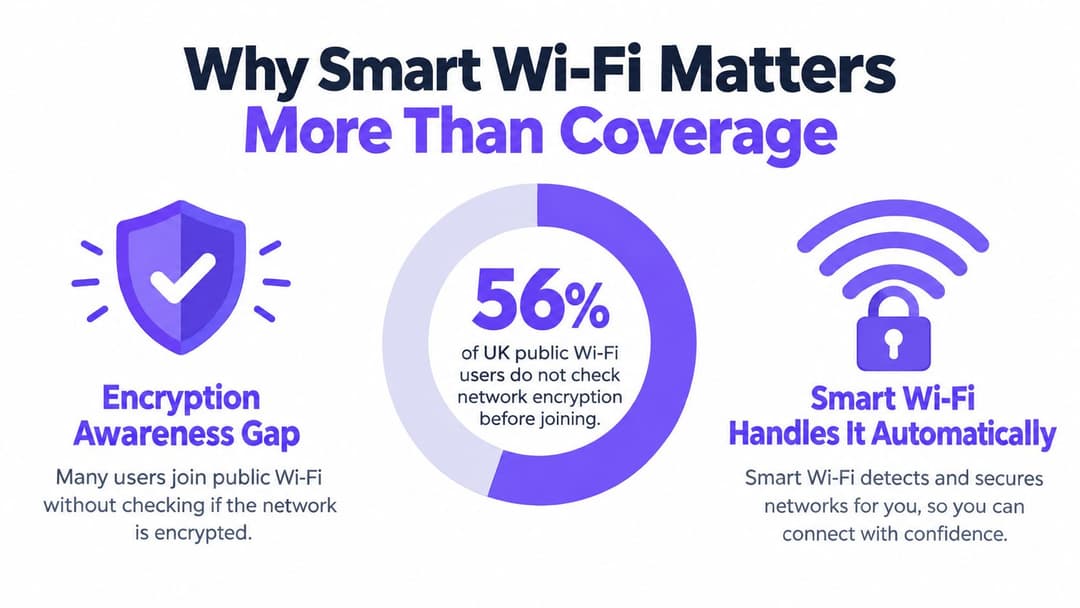
Il problema più importante relativo al WiFi intelligente in una struttura nel Regno Unito è spesso la consapevolezza in materia di sicurezza, non la potenza del segnale. YouGov ha rilevato che il 56% degli utenti di WiFi pubblico nel Regno Unito non controlla, o controlla raramente, se una rete è crittografata prima di connettersi. Ciò significa che molti ospiti prendono una decisione rapida in base al nome di una rete, a un cartello sulla parete o alle istruzioni di un membro del personale. Potrebbero non sapere se la connessione protegge il loro traffico o se nelle vicinanze è presente un hotspot dannoso con un nome simile. (Risultati di YouGov sulla sicurezza del WiFi pubblico nel Regno Unito)
Il rischio nascosto dietro alla comodità dell'accesso
Una password condivisa sembra semplice, ma offre alla sede scarso controllo su chi ha l'accesso, su quando tale accesso debba terminare o se la credenziale sia stata copiata. Una rete aperta con una pagina di click-through può rimuovere una barriera alla connessione, ma può lasciare i visitatori nell'incertezza riguardo a crittografia, attendibilità della rete e trattamento delle loro informazioni personali.
Questo comporta diversi rischi pratici:
- Intercettazione: I visitatori possono presumere che una connessione pubblica li protegga anche quando non fornisce una crittografia forte fin dall'inizio.
- Hotspot nocivi: Un utente malintenzionato può creare un nome di rete simile a quello della struttura e attendere che gli ospiti si connettano.
- Fuga di dati: Gli ospiti possono utilizzare email, servizi di pagamento o applicazioni di lavoro senza comprendere il livello di sicurezza della rete.
- Movimento laterale: Un dispositivo ospite compromesso diventa più pericoloso se la rete ospiti può raggiungere i sistemi del personale, i terminali di pagamento o i dispositivi dell'edificio.
Norton ha riferito che il 64% delle persone ha utilizzato il WiFi pubblico per accedere alla propria email personale, mentre il 45% ha inserito informazioni riservate come password o dati della carta su reti pubbliche. Questi risultati rendono il flusso di autenticazione una questione di sicurezza aziendale. La struttura controlla il design della connessione, quindi controlla anche il livello di incertezza e rischio richiesto ai visitatori. (Linee guida di Norton sulla sicurezza del WiFi pubblico)
Regola pratica: se un ospite deve comprendere la crittografia di rete prima di poter ricevere protezione, il sistema sta già chiedendo troppo all'utente.
Sicuro per impostazione predefinita, non per istruzione
Smart WiFi inizia con un controllo crittografato dell'identità, applica una policy alla sessione risultante e tiene il traffico degli ospiti lontano dalle infrastrutture sensibili. Il visitatore può comunque usufruire di un accesso rapido e semplice, ma la struttura non tratta più la comodità e la sicurezza come obiettivi opposti.
La copertura rimane importante. Una progettazione radio scadente causa interruzioni di connessione, congestione e richieste di assistenza. Ma una rete non sicura con un'ottima copertura rimane comunque non sicura. Gli operatori che pianificano l'implementazione in una nuova struttura dovrebbero coinvolgere persone esperte sia di ingegneria wireless che di vincoli infrastrutturali, inclusa una guida alla scelta di professionisti di rete locali qualora i team interni abbiano bisogno di aiuto per valutare il cablaggio, il posizionamento degli access point e la segmentazione.
Smart WiFi significa quindi fiducia integrata nel percorso di accesso. Protegge gli ospiti che non esaminano i dettagli tecnici e offre agli operatori un modo difendibile per gestire l'accesso, isolare i dispositivi e rispondere quando un utente, un dispositivo o una credenziale non devono più connettersi.
Cosa significa concretamente smart WiFi
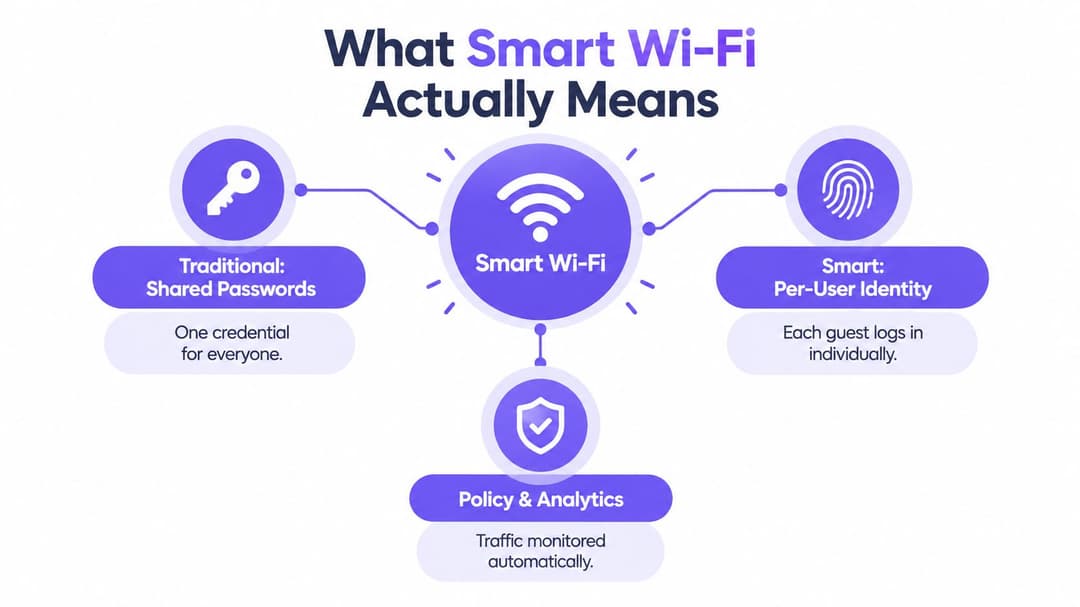
Il WiFi per ospiti tradizionale di solito inizia con una di tre scelte: una password stampata alla reception, una rete aperta seguita da una splash page o un voucher che il personale rilascia manualmente. Questi metodi possono funzionare per un accesso di base, ma trattano ogni visitatore come lo stesso tipo di utente e attribuiscono alla sede la responsabilità di distribuire, modificare o spiegare le credenziali.
Il WiFi intelligente separa la persona dal dispositivo e il dispositivo dalle autorizzazioni. Un ospite dimostra la propria identità tramite un metodo approvato, come un'email o un profilo roaming attendibile. La rete stabilisce quindi una connessione crittografata e assegna la policy di accesso corrispondente a quel determinato utente o dispositivo.
Da un'unica chiave all'accesso individuale
Pensate a una password condivisa come a una chiave duplicata per un intero edificio. Se la chiave viene pubblicata in modo visibile, il gestore non può sapere chi l'ha usata, revocarla per una sola persona o associare in modo affidabile una sessione a una specifica policy. L'accesso basato sull'identità funziona più come un pass individuale. Ogni utente riceve una connessione approvata e il gestore può modificare o revocare tale accesso senza dover sostituire le credenziali di tutti gli altri.
La distinzione è importante sia per gli ospiti che per il personale:
- Gli ospiti possono usufruire di un percorso di onboarding semplice senza ricevere credenziali che potrebbero rimanere attive a tempo indeterminato.
- I dipendenti possono autenticarsi tramite l'identity provider dell'organizzazione e ricevere l'accesso in base al loro ruolo.
- Ai collaboratori esterni possono essere concessi permessi limitati che non espongono automaticamente le risorse interne.
- I residenti possono ricevere l'accesso a una rete privata mentre i servizi condivisi dell'edificio rimangono controllati separatamente.
I componenti tecnici possono variare. RADIUS può trasmettere le decisioni di autenticazione tra il servizio di identità e l'hardware di rete. I certificati possono consentire a un dispositivo gestito di autenticarsi senza che l'utente debba digitare una password. iPSK può fornire chiavi pre-condivise assegnate individualmente per i dispositivi più datati che non supportano i moderni metodi con certificato. Il principio fondamentale rimane coerente: la rete prende una decisione esplicita in merito a identità e policy.
Perché l'esperienza può comunque sembrare istantanea
La sicurezza non deve necessariamente tradursi in un modulo lungo o in login ripetuti. Passpoint e OpenRoaming possono consentire ai dispositivi compatibili di riconoscere una rete attendibile e di connettersi senza che il visitatore debba cercare ogni volta il nome della rete. Per i lettori che confrontano la connettività domestica e aziendale ad alte prestazioni, questa spiegazione del WiFi in fibra per il lavoro da remoto illustra anche una distinzione importante: la qualità del servizio internet e la qualità dell'esperienza di accesso wireless sono correlate, ma non sono la stessa cosa.
Una location può definire cosa accade dopo l'autenticazione. Un ospite potrebbe ricevere un accesso limitato a internet. Un membro dello staff potrebbe ottenere l'accesso alle applicazioni aziendali approvate. Un dispositivo dell'edificio potrebbe ricevere solo la connettività necessaria per la sua funzione operativa. Le linee guida sul networking basato sull'identità aiutano a mostrare come identità, policy e accesso alla rete si integrino tra loro, invece di trattare il WiFi come un'unica risorsa condivisa.
Questo è il significato pratico di WiFi intelligente. Sostituisce una domanda vaga, "Qual è la password?", con un processo controllato: chi si sta connettendo, cosa è autorizzato a raggiungere e come deve gestire la rete quella sessione?
Captive Portal legacy a confronto con la moderna autenticazione
I Captive Portal rimangono diffusi perché sono visibili, familiari e relativamente facili da aggiungere a una rete ospiti esistente. Un visitatore si connette a una rete, visualizza una pagina web e accetta i termini, inserisce un indirizzo email o digita un codice. Questo modello può supportare il branding e la raccolta dati, ma non fornisce automaticamente lo stesso livello di garanzia dell'identità o lo stesso modello di crittografia dell'autenticazione moderna.
La scelta giusta dipende dalla sede, dagli utenti e dai dispositivi coinvolti. Un bar con visite brevi può tollerare un flusso di ospiti leggero. Un ospedale, un edificio per uffici o un complesso residenziale necessitano di una separazione più netta e di un accesso più prevedibile per gli utenti che ritornano.
| Modello di Autenticazione | Esperienza Utente | Livello di Sicurezza | Onere Operativo | Rischio di Conformità |
|---|---|---|---|---|
| Password condivisa | Familiare, ma ogni visitatore utilizza la stessa credenziale | Difficile identificare gli utenti o revocare una singola sessione | Il personale deve distribuire e modificare le credenziali | L'accesso diffuso rende più difficili le indagini e il contenimento |
| Rete aperta con Captive Portal click-through | Connessione iniziale rapida, spesso con una splash page | L'utente potrebbe non capire se il traffico è protetto | I contenuti del portale, i termini e i problemi di supporto richiedono manutenzione | Il consenso e la gestione dei dati richiedono una governance attenta |
| Portale tramite email, SMS o voucher | Più tracciabile rispetto a una password condivisa | Migliora il contesto dell'identità, ma la protezione dipende dalla progettazione della rete sottostante | Il personale e i visitatori possono riscontrare codici falliti, link scaduti o login ripetuti | I dati raccolti richiedono una finalità chiara e una policy di conservazione |
| Autenticazione basata sull'identità | Fluida dopo la registrazione iniziale, specialmente per gli utenti che ritornano | L'identità individuale, la crittografia e la policy possono essere collegate alla sessione | Richiede l'integrazione con i sistemi di identità e di rete | Le decisioni di accesso e i log sono più facili da gestire |
| Accesso basato su certificato | Solitamente automatico sui dispositivi gestiti | Forte identità del dispositivo senza inserimento ripetuto di password | Richiede il provisioning del dispositivo e la gestione del ciclo di vita | La revoca e i cambi di ruolo devono essere gestiti con precisione |
Cosa non risolve il portale
Un portale è un livello applicativo. Può raccogliere il consenso, mostrare i termini o richiedere un identificativo, ma non risponde da solo alla domanda se il traffico degli ospiti sia crittografato fin dal primo pacchetto o se la rete ospiti sia isolata dai sistemi aziendali. I gestori dovrebbero esaminare l'intero percorso, inclusi autenticazione, crittografia, assegnazione della VLAN, regole del firewall e registrazione dei log.
La captive portal guide è utile per valutare dove un portale si adatta e dove si ferma. La domanda centrale è se il portale rappresenti il controllo di sicurezza finale o solo una parte di un progetto di accesso più ampio.
Per molte sedi, la risposta sensata non è eliminare immediatamente ogni Captive Portal. È smettere di usare un portale come sostituto di identità, crittografia e segmentazione. Un'installazione moderna può mantenere una pagina ospiti brandizzata per il consenso e la comunicazione, utilizzando al contempo un'autenticazione più forte per il personale, i residenti o gli ospiti che ritornano.
Implementare lo smart WiFi nel modo corretto
Un'installazione WiFi intelligente funziona quando il sistema di identità, l'infrastruttura wireless e la policy di sicurezza concordano su cosa debba accadere al momento della connessione. L'installazione di nuovi access point senza collegare questi elementi di solito produce una versione più veloce del vecchio problema.
Inizia dall'identità
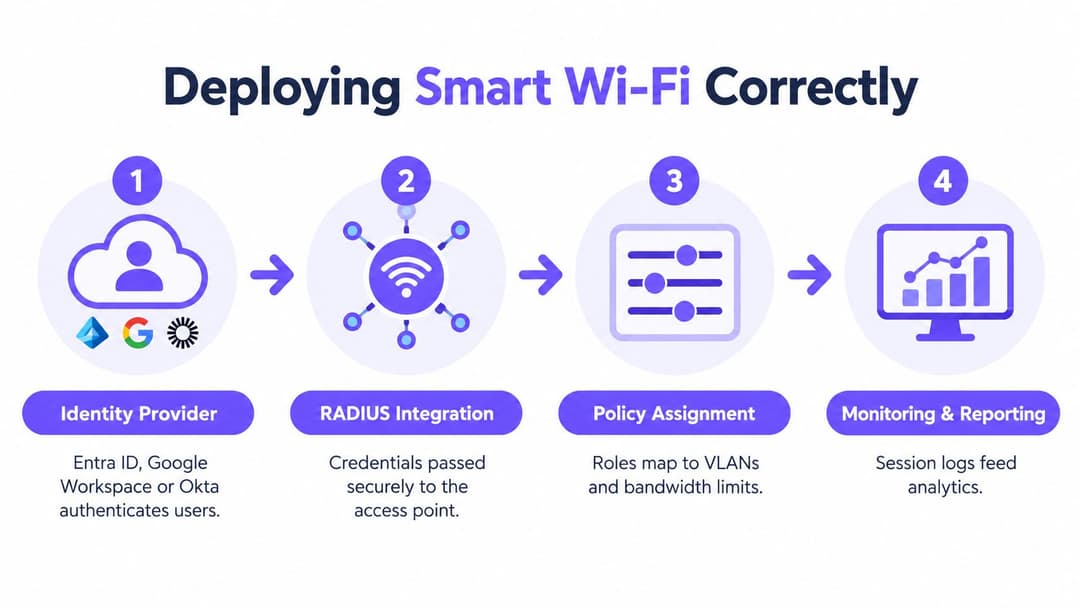
La prima decisione riguarda chi ha bisogno di accedere e in che modo l'organizzazione riconosce già tali persone. Microsoft Entra ID, Google Workspace e Okta possono fungere da provider di identità per il personale e gli utenti gestiti. Una sede potrebbe mappare un gruppo di dipendenti su una rete aziendale dedicata al personale, assegnare ai collaboratori esterni un ruolo limitato e indirizzare gli ospiti attraverso un percorso di onboarding separato.
Il RADIUS si colloca comunemente tra il servizio di identità e l'ambiente wireless. Trasmette la decisione di autenticazione alle apparecchiature di rete compatibili, che possono quindi applicare la policy corretta. L'operatore dovrebbe definire il risultato prima di configurare l'integrazione:
- Quali utenti possono connettersi?
- Quali dispositivi sono idonei?
- Quali applicazioni o segmenti di rete possono raggiungere?
- Cosa succede quando una persona lascia l'organizzazione?
- Quali registri vengono conservati per la risoluzione dei problemi e la governance?
Prevedere il supporto per i dispositivi più datati
Non tutti i dispositivi supportano i certificati o i moderni flussi di gestione delle identità. Stampanti, sensori, casse, sistemi di controllo delle stanze e altre apparecchiature operative possono dipendere da metodi più obsoleti. L'uso di iPSK rappresenta un ponte pratico, assegnando chiavi pre-condivise diverse a dispositivi o gruppi specifici invece di esporre un'unica password all'interno dell'intera sede.
Questo non rende moderno un dispositivo legacy. Ne limita il raggio d'azione in caso di divulgazione delle sue credenziali e consente all'operatore di ritirare una singola chiave senza sostituire tutte le altre connessioni. Colloca tali dispositivi in un segmento strettamente limitato e consenti solo i servizi di cui hanno bisogno.
Aggiungere roaming e segmentazione
Passpoint e OpenRoaming possono rendere l'accesso molto più simile a un servizio mobile che a un singolo login per ospiti. Un visitatore si registra una sola volta tramite un metodo sicuro e le reti compatibili saranno in grado di riconoscere il dispositivo durante le visite successive. Questo è particolarmente utile per catene alberghiere, ambienti di trasporto, centri commerciali e organizzazioni con più sedi.
La comodità del roaming non deve escludere l'isolamento. Utilizza policy separate per ospiti, personale, residenti, dispositivi IoT e amministrazione di rete. Una sessione ospite non dovrebbe essere in grado di rilevare un laptop del personale solo perché entrambi i dispositivi utilizzano lo stesso access point.
Monitora ciò che produce la policy
Il monitoraggio deve mostrare molto di più del semplice stato online di un access point. Monitora le autenticazioni non riuscite, i comportamenti insoliti dei dispositivi, le assegnazioni delle policy, i problemi di roaming e le variazioni nei pattern delle sessioni. Il provisioning automatico può creare l'accesso in base all'appartenenza a una directory, mentre la revoca automatica può rimuoverlo quando tale appartenenza cambia.
Test di implementazione: connetti un dispositivo ospite, un dispositivo del personale e un dispositivo dell'edificio, quindi verifica esattamente cosa ciascuno di essi è in grado di rilevare e raggiungere. Non affidarti solo alla schermata di configurazione.
Purple è un'opzione per le location che necessitano di accesso ospiti senza password, autenticazione dello staff, Passpoint e OpenRoaming, con integrazioni in diversi ambienti di rete come Meraki, Aruba, Ruckus, Mist e UniFi. Gli stessi principi di progettazione possono essere implementati anche combinando prodotti separati di identità, RADIUS, wireless e analytics. Il risultato fondamentale è una catena controllata che va dall'identità alla policy, fino a un comportamento di rete monitorabile.
Lo smart WiFi nei settori chiave
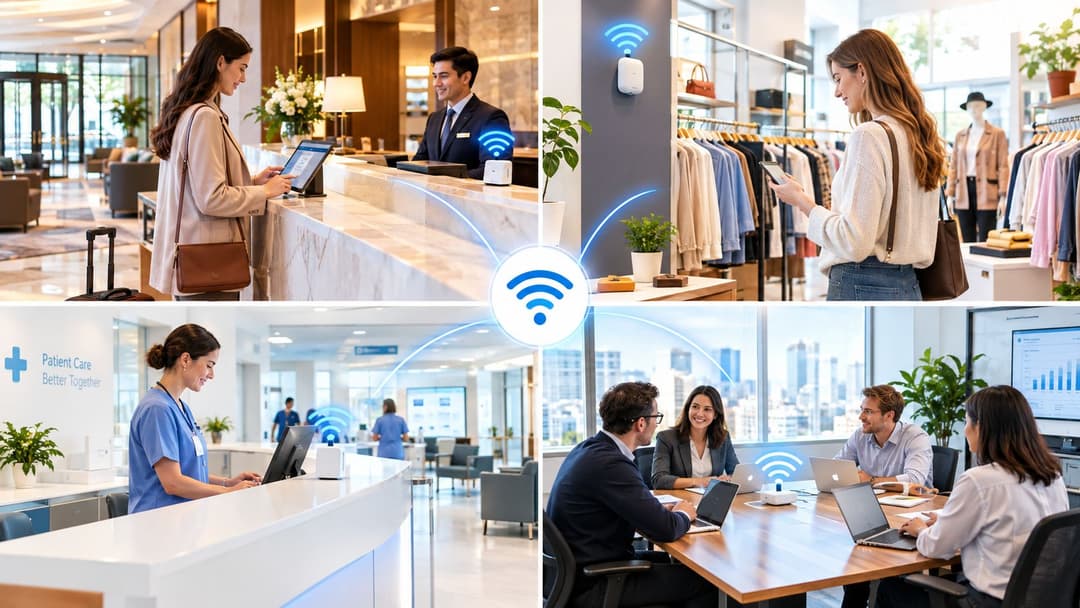
La stessa piattaforma wireless serve a scopi diversi in ambienti diversi. Un hotel dà priorità a un percorso ospite senza attriti, mentre un operatore sanitario deve essere molto più cauto riguardo alle categorie di dispositivi, ai flussi di dati e ai sistemi interni.
Hospitality
Un hotel può utilizzare un flusso di gestione dell'identità degli ospiti per evitare di stampare la stessa password su ogni custodia delle chiavi. I visitatori che ritornano possono riconnettersi tramite un profilo attendibile, mentre i dispositivi del personale rimangono associati a una policy separata. I controlli delle camere, i terminali di pagamento e i sistemi dell'edificio non dovrebbero mai ereditare gli stessi permessi di accesso dello smartphone di un ospite.
Il vantaggio operativo è la coerenza. Il personale della reception non deve diagnosticare il motivo per cui una password condivisa ha smesso di funzionare, e il team di rete può esaminare una sessione senza dover trattare ogni ospite come un utente anonimo.
Retail
Un rivenditore potrebbe desiderare che i clienti si connettano facilmente mantenendo isolati le casse, gli scanner portatili e i sistemi di inventario. I team di marketing possono utilizzare i dati di accesso acconsentiti per comprendere le visite ripetute o migliorare la customer journey, ma dovrebbero separare l'engagement utile dalla raccolta indiscriminata di dati.
Un centro commerciale deve anche considerare il roaming tra le aree comuni e i singoli negozi. Un visitatore che si sposta all'interno della struttura non dovrebbe ripetere una scomoda procedura di login a ogni passo.
Sanità
Gli ambienti sanitari richiedono confini chiari tra l'accesso dei visitatori, i flussi di lavoro dello staff, le apparecchiature cliniche e i sistemi connessi dell'edificio. Una rete ospiti dovrebbe essere limitata a internet, mentre i dispositivi gestiti dello staff ricevono l'accesso in base al ruolo e allo stato del dispositivo. I dispositivi medici e operativi possono richiedere un accesso legacy strettamente controllato, con un monitoraggio che aiuti il team di supporto a identificare comportamenti anomali.
La progettazione dovrebbe favorire la comodità di pazienti e visitatori senza consentire che tale comodità comprometta la raggiungibilità delle risorse interne.
Proprietà residenziale
I settori del build-to-rent, degli alloggi per studenti e degli immobili residenziali gestiti richiedono un'esperienza privata per ciascun residente, non una sola password condivisa tra tutti gli appartamenti. Un residente deve poter collegare telefoni, televisori e dispositivi smart, mentre il personale della struttura necessita di un percorso di gestione separato e i servizi comuni richiedono restrizioni dedicate.
L'operatore deve definire cosa accade al momento del trasferimento, dell'ingresso e dell'uscita. Il provisioning basato sull'identità rende la gestione di questi eventi del ciclo di vita molto più semplice rispetto alla modifica di una password a livello di intero edificio, sperando che ogni vecchio dispositivo l'abbia dimenticata.
Trasformare i dati WiFi in un ROI misurabile
Un record di connessione non è automaticamente un'intuizione di business. Una sede crea valore quando collega i dati WiFi raccolti con il consenso a una domanda utile, ad esempio se i visitatori ritornano, quali servizi utilizzano o dove il percorso dell'ospite crea attrito.
Inizia separando le metriche di vanità dalle decisioni. Le connessioni totali possono sembrare impressionanti, ma non spiegheranno perché una campagna ha funzionato. Misure più utili includono le visite ripetute, i sondaggi completati, l'interazione con un'offerta autorizzata, gli spostamenti tra le aree della sede e la percentuale di utenti che riescono a riconnettersi senza l'assistenza del personale.
Costruire un percorso di gestione dati responsabile
Il processo deve essere esplicito:
- Richiedi un consenso significativo. Spiega quali informazioni vengono raccolte dalla struttura e perché.
- Crea segmenti utili. Distingui tra nuovi visitatori, visitatori ricorrenti, residenti, personale e categorie di dispositivi, dove appropriato.
- Collega i sistemi approvati. Invia gli eventi rilevanti a un CRM o a una piattaforma di marketing automation.
- Testa un'azione. Utilizza un sondaggio, un messaggio o un miglioramento del servizio che risponda a un'esigenza nota del visitatore.
- Misura il risultato. Confronta l'azione con l'obiettivo aziendale, non solo con il numero di accessi.
Un operatore retail potrebbe utilizzare la risposta a un sondaggio per migliorare la visita in negozio. Un hotel potrebbe identificare richieste di assistenza ripetute relative all'onboarding. Un gruppo di sedi potrebbe confrontare le prestazioni di diversi percorsi di benvenuto senza raccogliere più dati del necessario.
Il Wi-Fi ROI calculator può aiutare a strutturare la discussione finanziaria sulla frequenza delle visite, sull'attività delle campagne e sui risparmi operativi. Il calcolo dovrebbe includere i costi di implementazione e di governance, non solo il valore di marketing sperato.
Il miglior programma di analytics offre ai team di rete, marketing e operations una visione condivisa dei risultati ottenuti con l'accesso. Inoltre, rispetta il fatto che i dati personali comportano delle responsabilità. Raccogliere più dati non equivale a generare più valore.
Migrazione dal WiFi legacy all'accesso smart
Una struttura non ha bisogno di sostituire ogni access point prima di poter migliorare l'autenticazione. Inizia con un inventario di reti, utenti, dispositivi, credenziali correnti e percorsi tra sistemi ospiti, del personale e operativi.
Fai in modo che i primi cambiamenti contino
Sostituisci l'accesso aperto o ampiamente condiviso con un onboarding crittografato degli ospiti dove l'hardware lo consente. Crea un segmento ospite separato e verifica che non sia in grado di raggiungere le reti del personale, dei sistemi di pagamento, di gestione o IoT. Modifica le credenziali esposte pubblicamente e rimuovi gli SSID inutilizzati che generano confusione.
Successivamente, seleziona un'area a basso rischio per un progetto pilota. Un hotel potrebbe iniziare con l'accesso del personale in una zona di back-office. Un retailer potrebbe testare l'accesso basato sull'identità sui dispositivi palmari aziendali. Un operatore residenziale potrebbe partire da un nuovo edificio o da un'area comune prima di modificare l'esperienza dei residenti nell'intero portfolio.
Procedere per fasi controllate
Esegui i vecchi e i nuovi percorsi in parallelo solo per il tempo necessario. Documenta il processo di supporto, forma il personale della reception o della struttura e monitora i login falliti, il comportamento di roaming e la compatibilità dei dispositivi. Migra le apparecchiature legacy a iPSK o a un segmento limitato anziché consentire loro di determinare lo standard di sicurezza per ogni utente.
Prima di espandere, testa la rimozione degli accessi, la perdita di dispositivi, le modifiche alla directory e i guasti di rete. Un design di smart WiFi non è completo se consente di concedere l'accesso ma non è in grado di revocarlo in modo affidabile.
Questo approccio graduale riduce le interruzioni e produce prove direttamente dalla struttura stessa. Inoltre, fa emergere problemi che un test di laboratorio potrebbe non rilevare, come una scarsa copertura alla reception, il comportamento del Captive Portal sui telefoni più vecchi o dispositivi operativi che utilizzano credenziali non documentate.
Costruire reti più intelligenti che offrono un valore reale
Smart WiFi combina un'autenticazione sicura per impostazione predefinita, policy basate sull'identità e misurazioni utili. La copertura e la velocità di trasmissione sono ancora importanti, ma non rispondono a chi può connettersi, a cosa può accedere tale connessione o con quale rapidità la struttura può revocare l'accesso.
Gli operatori che trattano il WiFi come un livello di servizio strategico possono aumentare la fiducia degli ospiti riducendo al contempo l'esposizione tra le reti del personale, dei residenti e dei dispositivi. Le implementazioni più solide rendono i comportamenti sicuri i più semplici da adottare, utilizzando poi analytics responsabili per dimostrare il valore che la rete apporta all'organizzazione.
Purple fornisce WiFi per ospiti e personale senza password, accesso basato sull'identità, isolamento della rete, funzionalità Passpoint e OpenRoaming per le sedi che necessitano di una connettività sicura senza credenziali condivise. Visita Purple per scoprire come i suoi strumenti di autenticazione, analisi e rete possono supportare un'esperienza WiFi più sicura e misurabile.


