
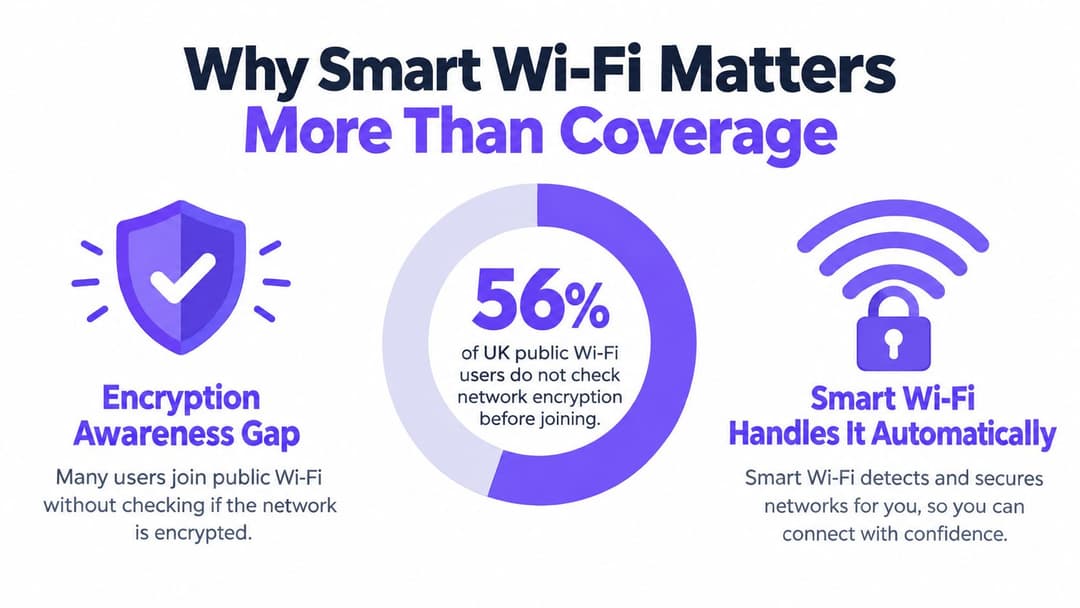
56% dos usuários de WiFi público no Reino Unido não verificam se uma rede é criptografada antes de se conectar. O WiFi inteligente resolve essa lacuna de confiança tornando a autenticação segura automática, em vez de esperar que cada visitante entenda sobre segurança de rede.
Para um operador de local, o WiFi não é mais apenas um problema de cobertura. Um sinal forte ainda pode conectar os visitantes à rede errada, expor sistemas mal separados ou incentivar comportamentos inseguros por meio de senhas compartilhadas e páginas de login abertas. A questão prática não é se os visitantes conseguem se conectar, mas se podem fazê-lo com segurança, com o acesso correto e sem gerar trabalho para a equipe de funcionários.
Por que o WiFi Inteligente Importa Mais do que a Cobertura
O problema mais importante de WiFi inteligente em um estabelecimento no Reino Unido é frequentemente a alfabetização em segurança, e não a força do sinal. O YouGov descobriu que 56% dos usuários de WiFi público no Reino Unido não verificam, ou raramente verificam, se uma rede é criptografada antes de se conectarem. Isso significa que muitos visitantes tomam uma decisão rápida com base no nome de uma rede, em uma placa na parede ou na instrução de um funcionário. Eles podem não saber se a conexão protege seu tráfego ou se um ponto de acesso malicioso com nome semelhante está por perto. (Descobertas de segurança de WiFi público do Reino Unido da YouGov)
O risco por trás do acesso conveniente
Uma senha compartilhada parece simples, mas oferece ao local pouco controle sobre quem tem acesso, quando esse acesso deve expirar ou se a credencial foi copiada. Uma rede aberta com uma página de clique único pode remover uma barreira de conexão, mas pode deixar os visitantes confusos sobre criptografia, confiança na rede e o tratamento de suas informações pessoais.
Isso cria vários riscos práticos:
- Interceptação de dados: Os visitantes podem presumir que uma conexão pública os protege quando ela não fornece uma criptografia forte desde o início.
- Hotspots maliciosos: Um invasor pode criar um nome de rede que se assemelha ao nome do local e esperar que os visitantes se conectem.
- Vazamento de dados: Os visitantes podem usar e-mail, serviços de pagamento ou aplicativos de trabalho sem entender a postura de segurança da rede.
- Movimentação lateral: Um dispositivo de visitante comprometido se torna mais perigoso se a rede de visitantes puder alcançar os sistemas da equipe, equipamentos de ponto de venda ou dispositivos prediais.
A Norton relatou que 64% das pessoas usaram WiFi público para fazer login em e-mails pessoais, enquanto 45% inseriram informações privadas, como senhas ou dados de cartão, em redes públicas. Essas descobertas tornam o fluxo de autenticação um problema de segurança empresarial. O estabelecimento controla o design da conexão, portanto, também controla o nível de adivinhação insegura que exige dos visitantes. (Orientação da Norton sobre segurança de WiFi público)
Regra prática: Se um visitante precisa entender sobre criptografia de rede antes de receber proteção, o design já está exigindo demais dele.
Seguro por padrão, não seguro por instrução
O WiFi inteligente começa com uma verificação de identidade criptografada, aplica uma política à sessão resultante e mantém o tráfego de convidados longe de infraestruturas confidenciais. O visitante ainda pode experimentar um acesso rápido e simples, mas o estabelecimento não precisa mais tratar conveniência e segurança como metas opostas.
A cobertura continua sendo importante. Um design de rádio ruim causa quedas de conexão, congestionamento e chamadas de suporte. Mas uma rede insegura com boa cobertura continua sendo insegura. Os operadores que planejam a implantação em um novo estabelecimento devem envolver pessoas que entendam tanto de engenharia sem fio quanto de restrições de propriedade, incluindo um guia para contratação de profissionais de rede locais quando as equipes internas precisarem de ajuda para avaliar o cabeamento, o posicionamento dos pontos de acesso e a segmentação.
Portanto, WiFi inteligente significa confiança projetada na jornada de acesso. Ele protege os convidados que não inspecionam detalhes técnicos e oferece aos operadores uma maneira defensável de gerenciar o acesso, isolar dispositivos e responder quando um usuário, dispositivo ou credencial não deve mais se conectar.
O que o WiFi Inteligente Realmente Significa
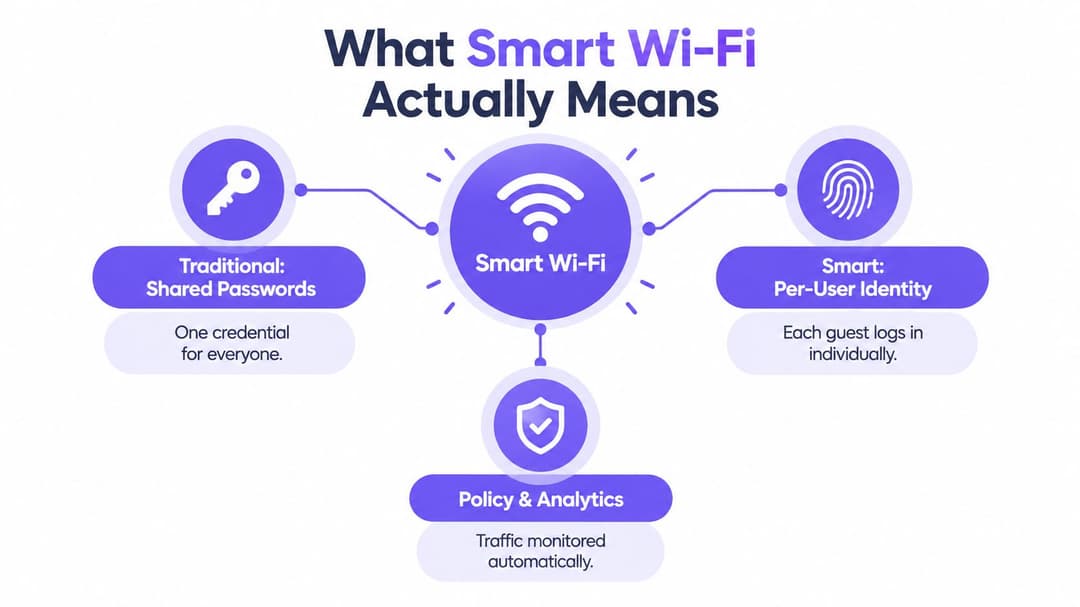
O WiFi de convidados tradicional geralmente começa com uma de três escolhas: uma senha impressa na recepção, uma rede aberta seguida por uma splash page ou um voucher que a equipe emite manualmente. Esses métodos podem funcionar para o acesso básico, mas tratam todos os visitantes como o mesmo tipo de usuário e tornam o local responsável por distribuir, alterar ou explicar as credenciais.
O WiFi inteligente separa a pessoa do dispositivo e o dispositivo da permissão. Um convidado comprova uma identidade por meio de um método aprovado, como e-mail ou um perfil de roaming confiável. A rede então estabelece uma conexão criptografada e atribui a política de acesso que pertence àquele usuário ou dispositivo.
De uma chave única para o acesso individual
Think of a shared password as a key copied for an entire building. If the key is posted publicly, the operator can't tell who used it, revoke it for one person or reliably connect a session to a particular policy. Identity-based access works more like an individually issued pass. Each user receives an approved connection, and the operator can change or remove that access without replacing the credential for everyone else.
A distinção é importante tanto para convidados quanto para a equipe:
- Visitantes podem receber uma jornada de integração simples sem receber uma credencial que pode permanecer ativa indefinidamente.
- Funcionários podem se autenticar por meio do provedor de identidade de uma organização e receber acesso com base em sua função.
- Prestadores de serviços podem receber permissões limitadas que não expõem automaticamente os recursos internos.
- Residentes podem receber acesso à rede privada enquanto os serviços compartilhados do edifício permanecem controlados separadamente.
The technical components can vary. RADIUS can carry authentication decisions between the identity service and network equipment. Certificates can allow a managed device to authenticate without a user typing a password. iPSK can provide individually assigned pre-shared keys for older devices that cannot support modern certificate methods. The important principle is consistent: the network makes an explicit decision about identity and policy.
Por que a experiência ainda pode parecer instantânea
Segurança não precisa significar um formulário longo ou logins repetidos. O Passpoint e o OpenRoaming podem permitir que dispositivos compatíveis reconheçam uma rede confiável e se conectem sem que o visitante precise procurar por um nome de rede a cada vez. Para os leitores que comparam conectividade residencial e empresarial de alto desempenho, esta explicação de Wi-Fi de fibra para trabalho remoto também ilustra uma distinção importante: a qualidade do serviço de internet e a qualidade da experiência de acesso sem fio estão relacionadas, mas não são a mesma coisa.
A venue can define what happens after authentication. A guest might receive internet-only access. A staff member might receive access to approved business applications. A building device might receive only the connectivity it needs for its operational function. Guidance on identity-based networking helps show how identity, policy and network access fit together rather than treating WiFi as a single shared pipe.
Esse é o significado prático do WiFi inteligente. Ele substitui uma pergunta vaga, "Qual é a senha?", por um processo controlado: quem está se conectando, o que eles têm permissão para acessar e como a rede deve tratar essa sessão?
Captive Portals Legados versus Autenticação Moderna
Captive portals remain common because they're visible, familiar and relatively easy to add to an existing guest network. A visitor joins a network, sees a web page and accepts terms, submits an email address or enters a code. The model can support branding and data collection, but it doesn't automatically provide the same identity assurance or encryption model as modern authentication.
A escolha certa depende do local, dos usuários e dos dispositivos envolvidos. Um café que atende visitas rápidas pode tolerar um fluxo leve de convidados. Um hospital, edifício comercial ou condomínio residencial precisa de uma separação mais forte e de um acesso mais previsível para usuários recorrentes.
| Modelo de Autenticação | Experiência do Usuário | Postura de Segurança | Sobrecarga Operacional | Risco de Conformidade |
|---|---|---|---|---|
| Senha compartilhada | Familiar, mas cada visitante usa a mesma credencial | Difícil identificar usuários ou revogar uma única sessão | A equipe precisa distribuir e alterar as credenciais | O acesso amplo torna a investigação e a contenção mais difíceis |
| Rede aberta com portal click-through | Conexão inicial rápida, geralmente com uma splash page | O usuário pode não entender se o tráfego está protegido | O conteúdo do portal, termos e problemas de suporte exigem manutenção | O consentimento e o tratamento de dados precisam de uma governança cuidadosa |
| Portal de e-mail, SMS ou voucher | Mais rastreável do que uma senha compartilhada | Melhora o contexto de identidade, mas a proteção depende do design da rede subjacente | A equipe e os visitantes podem enfrentar falhas de códigos, links expirados ou logins repetidos | Os dados coletados precisam de uma finalidade clara e política de retenção |
| Autenticação baseada em identidade | Suave após o registro inicial, especialmente para usuários recorrentes | Identidade individual, criptografia e política podem ser vinculadas à sessão | Exige integração com sistemas de identidade e rede | Decisões de acesso e logs são mais fáceis de governar |
| Acesso baseado em certificado | Geralmente automático em dispositivos gerenciados | Identidade de dispositivo forte sem a necessidade de digitar senhas repetidas | Exige provisionamento de dispositivos e gerenciamento do ciclo de vida | A revogação e as alterações de função devem ser mantidas com precisão |
O que o portal não resolve
Um portal é uma camada de aplicação. Ele pode coletar consentimento, exibir termos ou solicitar um identificador, mas não responde por si só se o tráfego de convidados é criptografado desde o primeiro pacote ou se a rede de convidados está isolada dos sistemas corporativos. Os operadores devem examinar o caminho completo, incluindo autenticação, criptografia, atribuição de VLAN, regras de firewall e logs.
O guia de captive portal é útil ao avaliar onde um portal se encaixa e onde ele deixa de ser suficiente. A questão central é se o portal é o controle de segurança final ou apenas uma parte de um projeto de acesso mais amplo.
Para muitos locais, a resposta sensata não é eliminar todos os portais imediatamente. É parar de usar um portal como substituto para identidade, criptografia e segmentação. Uma implantação moderna pode reter uma página de convidados com a marca para consentimento e comunicação, enquanto usa uma autenticação mais forte para funcionários, residentes ou convidados que retornam.
Implantando o WiFi Inteligente Corretamente
Uma implantação inteligente de WiFi funciona quando o sistema de identidade, a infraestrutura sem fio e a política de segurança concordam sobre o que deve acontecer no momento da conexão. Instalar pontos de acesso mais novos sem conectar essas peças geralmente produz uma versão mais rápida do problema antigo.
Comece com a identidade
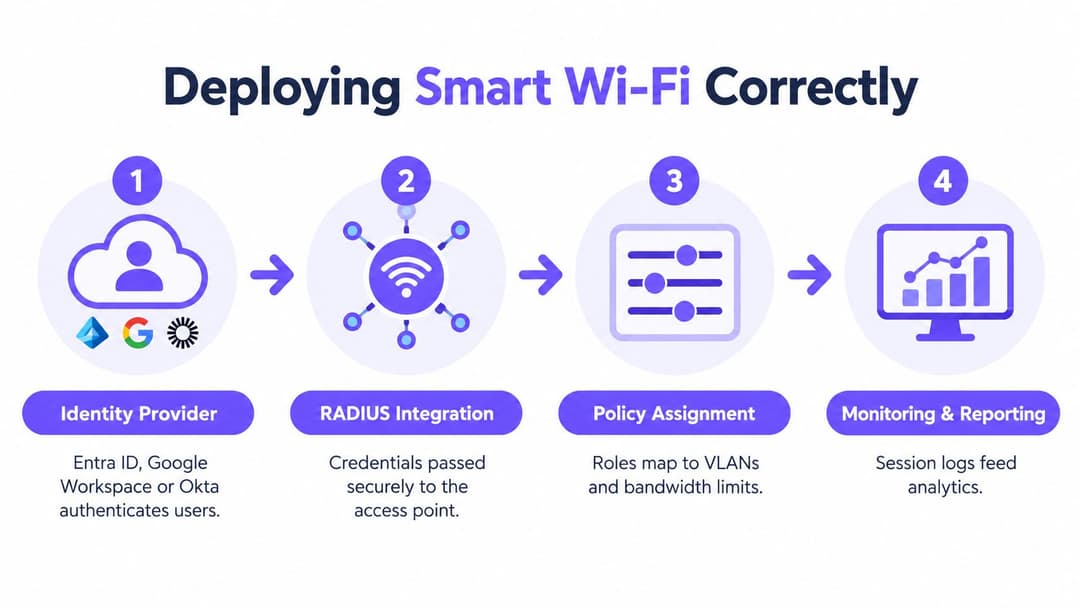
A primeira decisão é quem precisa de acesso e como a organização já conhece essas pessoas. O Entra ID, Google Workspace e Okta podem atuar como provedores de identidade para funcionários e usuários gerenciados. Um local pode mapear um grupo de funcionários para uma rede de funcionários, atribuir uma função restrita a prestadores de serviços e direcionar convidados por um caminho de integração separado.
O RADIUS geralmente fica entre o serviço de identidade e o ambiente sem fio. Ele passa a decisão de autenticação para equipamentos de rede compatíveis, que podem então aplicar a política correta. O operador deve definir o resultado antes de configurar a integração:
- Quais usuários podem se conectar?
- Quais dispositivos são qualificados?
- Quais aplicativos ou segmentos de rede eles podem alcançar?
- O que acontece quando uma pessoa deixa a organização?
- Quais registros são mantidos para resolução de problemas e governança?
Considere dispositivos mais antigos
Nem todo dispositivo pode usar certificados ou fluxos de trabalho de identidade modernos. Impressoras, sensores, caixas registradoras, controles de sala e outros equipamentos operacionais podem depender de métodos mais antigos. O iPSK fornece uma ponte prática ao atribuir chaves pré-compartilhadas diferentes para dispositivos ou grupos, em vez de expor uma única senha em todo o local.
Isso não torna um dispositivo legado moderno. Limita o raio de alcance de um eventual vazamento caso sua credencial seja exposta e permite que o operador revogue uma única chave sem precisar substituir todas as outras conexões. Aloque esses dispositivos em um segmento rigidamente restrito e permita apenas os serviços de que necessitam.
Adicione roaming e segmentação
Passpoint and OpenRoaming can make access feel more like a mobile service than a one-off guest login. A visitor enrols once through a trusted method, then compatible networks can recognise the device on later visits. This is particularly useful for hotel groups, transport environments, shopping centres and organisations with multiple sites.
A conveniência do roaming não deve se sobrepor ao isolamento. Use políticas separadas para convidados, funcionários, moradores, dispositivos IoT e administração de rede. Uma sessão de convidado não deve ser capaz de descobrir o laptop de um funcionário apenas porque ambos os dispositivos usam o mesmo ponto de acesso.
Monitore o que a política produz
O monitoramento deve mostrar mais do que apenas se um ponto de acesso está online. Monitore falhas de autenticação, comportamento incomum de dispositivos, atribuições de políticas, problemas de roaming e alterações nos padrões de sessão. O provisionamento automático pode criar acessos com base na associação ao diretório, enquanto a revogação automática pode removê-los quando essa associação for alterada.
Teste de implantação: Conecte um dispositivo de visitante, um dispositivo de funcionário e um dispositivo do edifício e, em seguida, verifique exatamente o que cada um pode descobrir e alcançar. Não confie apenas na tela de configuração.
Purple is one option for venues that need passwordless guest access, staff authentication, Passpoint and OpenRoaming, with integrations across network environments such as Meraki, Aruba, Ruckus, Mist and UniFi. The same design principles can also be assembled from separate identity, RADIUS, wireless and analytics products. The important outcome is a controlled chain from identity to policy to observable network behaviour.
WiFi Inteligente em Setores-Chave
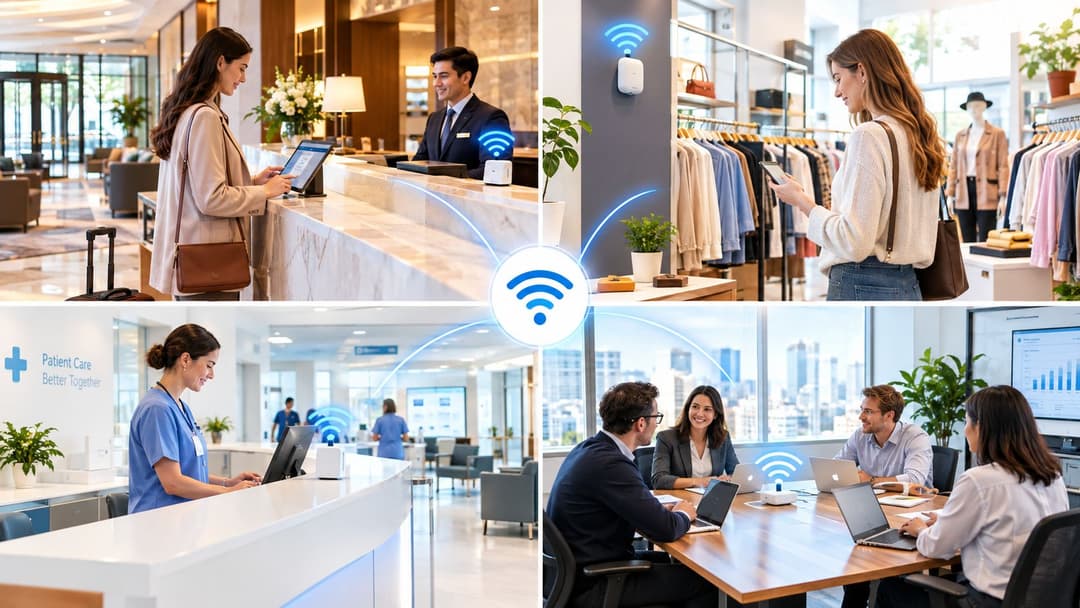
A mesma plataforma sem fio atende a diferentes propósitos em diferentes ambientes. Um hotel prioriza uma jornada de convidado com pouco atrito, enquanto um provedor de saúde precisa ser muito mais cauteloso em relação às categorias de dispositivos, fluxos de dados e sistemas internos.
Hospitalidade
Um hotel pode usar um fluxo de identidade de convidado para evitar a impressão da mesma senha em todos os envelopes de cartões de acesso. Os visitantes frequentes podem se reconectar por meio de um perfil confiável, enquanto os dispositivos da equipe permanecem em uma política separada. Controles de quarto, equipamentos de pagamento e sistemas prediais nunca devem herdar o mesmo acesso que o telefone de um convidado.
O benefício operacional é a consistência. A equipe de recepção não precisa diagnosticar por que uma senha compartilhada parou de funcionar, e a equipe de rede pode investigar uma sessão sem tratar cada visitante como um único usuário anônimo.
Varejo
Um varejista pode desejar que os clientes se conectem facilmente enquanto mantém caixas registradoras, scanners portáteis e sistemas de estoque isolados. As equipes de marketing podem usar dados de acesso consentidos para entender visitas recorrentes ou melhorar a jornada do cliente, mas devem separar o engajamento útil da coleta indiscriminada de dados.
Um shopping center também precisa considerar o roaming entre áreas comuns e lojas individuais. Um visitante que se desloca pela propriedade não deve ter que repetir um login incômodo a cada passo.
Saúde
Healthcare environments need clear boundaries between visitor access, staff workflows, clinical equipment and connected building systems. A guest network should be internet-only, while managed staff devices receive access based on role and device condition. Medical and operational devices may require tightly controlled legacy access, with monitoring that helps the support team identify abnormal behaviour.
O design deve apoiar a conveniência dos pacientes e visitantes sem permitir que a conveniência dite a acessibilidade interna.
Propriedade residencial
Empreendimentos residenciais para aluguel (build-to-rent), moradias estudantis e edifícios residenciais gerenciados precisam de uma experiência privada para cada residente, não de uma única senha compartilhada por todo o bloco. Um residente pode conectar telefones, televisões e dispositivos inteligentes, enquanto a equipe da propriedade precisa de um caminho de gerenciamento separado e as instalações compartilhadas precisam de suas próprias restrições.
O operador deve definir o que acontece na mudança de entrada, na transferência e na mudança de saída. O provisionamento baseado em identidade torna o gerenciamento desses eventos de ciclo de vida mais fácil do que alterar uma senha para todo o edifício e torcer para que todos os dispositivos antigos a tenham esquecido.
Transformando Dados de WiFi em ROI Mensurável
Um registro de conexão não é automaticamente um insight de negócios. Um local cria valor quando vincula dados de WiFi consentidos a uma pergunta útil, como por exemplo se os visitantes retornam, quais serviços utilizam ou onde a jornada do convidado gera atrito.
Comece separando as métricas de vaidade das decisões. O total de conexões pode parecer impressionante, mas não explicará por que uma campanha funcionou. Medidas mais úteis incluem visitas repetidas, pesquisas concluídas, engajamento com uma oferta permitida, movimentação entre áreas do local e a proporção de usuários que conseguem se reconectar sem a assistência da equipe.
Construa um caminho de dados responsável
O processo deve ser explícito:
- Peça consentimento real. Explique quais informações o estabelecimento coleta e o porquê.
- Crie segmentos úteis. Distingua novos visitantes, visitantes frequentes, residentes, equipe e categorias de dispositivos onde apropriado.
- Conecte sistemas aprovados. Envie eventos relevantes para um CRM ou plataforma de automação de marketing.
- Teste uma ação. Use uma pesquisa, mensagem ou melhoria de serviço que atenda a uma necessidade conhecida do visitante.
- Meça o resultado. Compare a ação com o objetivo de negócios, não apenas com o número de logins.
Um operador de varejo pode usar uma resposta de pesquisa para melhorar a visita a uma loja. Um hotel pode identificar solicitações de suporte repetidas sobre a integração. Um grupo de locais pode comparar o desempenho de diferentes jornadas de boas-vindas sem coletar mais dados do que o necessário.
A calculadora de ROI de WiFi pode ajudar a estruturar a discussão financeira em torno da frequência de visitas, atividades de campanha e economias operacionais. O cálculo deve incluir os custos de implantação e governança, e não apenas o valor de marketing esperado.
O melhor programa de analytics oferece às equipes de rede, marketing e operações uma visão compartilhada do que o acesso está alcançando. Ele também respeita o fato de que dados pessoais geram responsabilidade. Mais coleta não é o mesmo que mais valor.
Migrando do WiFi Legado para o Acesso Inteligente
Um local não precisa substituir todos os pontos de acesso antes de melhorar a autenticação. Comece com um inventário de redes, usuários, dispositivos, credenciais atuais e caminhos entre os sistemas de visitantes, funcionários e operacionais.
Faça com que as primeiras mudanças façam a diferença
Substitua o acesso aberto ou amplamente compartilhado por uma integração de convidados criptografada onde o equipamento for compatível. Crie um segmento de convidados separado e teste se ele não consegue alcançar as redes da equipe, de pagamento, de gerenciamento ou IoT. Altere as credenciais que foram exibidas publicamente e remova SSIDs não utilizados que geram confusão.
Em seguida, escolha uma área de baixo risco para um piloto. Um hotel pode começar com o acesso da equipe em uma zona administrativa. Um varejista pode testar o acesso baseado em identidade em dispositivos portáteis gerenciados. Uma operadora residencial pode começar com um novo edifício ou uma área comum antes de alterar a experiência do residente em todo o portfólio.
Avance em fases controladas
Execute as jornadas antiga e nova em paralelo apenas pelo tempo necessário. Documente o processo de suporte, treine a equipe de recepção ou instalações e monitore logins com falha, comportamento de roaming e compatibilidade de dispositivos. Migre equipamentos legados para iPSK ou um segmento restrito em vez de permitir que eles determinem o padrão de segurança para cada usuário.
Antes de expandir, teste a remoção de acesso, perda de dispositivos, alterações de diretório e falhas de rede. Um design de WiFi inteligente estará incompleto se puder conceder acesso, mas não puder revogá-lo com segurança.
Esta abordagem em fases reduz a interrupção ao mesmo tempo em que gera evidências a partir do próprio estabelecimento. Também expõe problemas que um teste de laboratório pode perder, como cobertura ruim na recepção, comportamento do Captive Portal em telefones mais antigos ou dispositivos operacionais que usam credenciais não documentadas.
Construindo Redes Mais Inteligentes Que Entregam Valor Real
O WiFi inteligente combina autenticação segura por padrão, política baseada em identidade e medições úteis. A cobertura e a capacidade de transmissão de dados ainda importam, mas elas não respondem quem pode se conectar, o que essa conexão pode acessar ou com que rapidez o estabelecimento pode remover o acesso.
Os operadores que tratam o WiFi como uma camada de serviço estratégica podem aumentar a confiança dos convidados enquanto reduzem a exposição nas redes de funcionários, residentes e dispositivos. As implantações mais robustas tornam o comportamento seguro a atitude mais fácil e, em seguida, usam análises responsáveis para mostrar se a rede está ajudando a organização.
A Purple oferece WiFi seguro e sem senha para convidados e funcionários, acesso baseado em identidade, isolamento de rede, recursos de Passpoint e OpenRoaming para locais que precisam de conectividade segura sem credenciais compartilhadas. Visite a Purple para explorar como suas ferramentas de autenticação, análise e rede podem apoiar uma experiência de WiFi mais segura e mensurável.


