
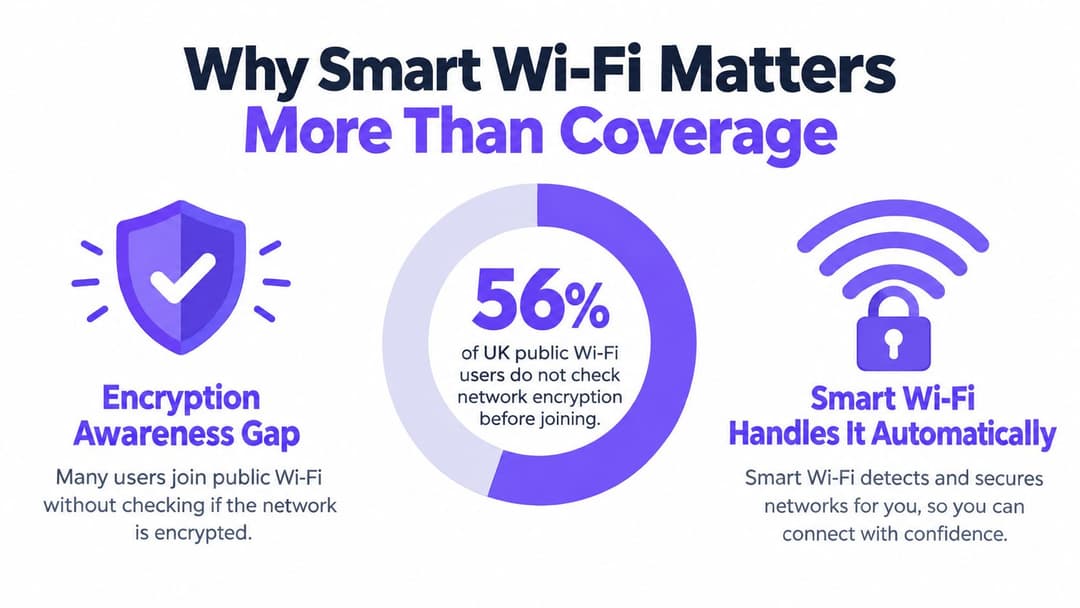
UK मधील 56% सार्वजनिक WiFi युजर्स नेटवर्क कनेक्ट करण्यापूर्वी ते एन्क्रिप्टेड आहे की नाही हे तपासत नाहीत. Smart WiFi प्रत्येक व्हिजिटरने नेटवर्क सुरक्षितता समजून घ्यावी अशी अपेक्षा ठेवण्याऐवजी, सुरक्षित ऑथेंटिकेशन स्वयंचलित करून हा विश्वासाचा फरक दूर करते.
एखाद्या वेन्यू ऑपरेटरसाठी, WiFi आता केवळ कव्हरेजपुरती मर्यादित समस्या राहिलेली नाही. मजबूत सिग्नल असूनही पाहुणे चुकीच्या नेटवर्कशी कनेक्ट होऊ शकतात, खराब पद्धतीने वेगळी केलेली सिस्टीम उघडी पडू शकते किंवा शेअर केलेले पासवर्ड आणि ओपन लॉगिन पेजेसमुळे असुरक्षित वर्तनाला प्रोत्साहन मिळू शकते. व्यावहारिक प्रश्न हा नाही की अभ्यागत ऑनलाइन येऊ शकतात की नाही, तर ते योग्य ॲक्सेससह आणि कर्मचाऱ्यांसाठी अतिरिक्त काम निर्माण न करता सुरक्षितपणे ऑनलाइन येऊ शकतात का हा आहे.
कव्हरेजपेक्षा स्मार्ट WiFi चे महत्त्व जास्त का आहे
UK मधील एखाद्या ठिकाणी सर्वात महत्त्वाची स्मार्ट WiFi समस्या बहुधा सुरक्षा साक्षरता असते, सिग्नलची ताकद नाही. YouGov ला असे आढळले की UK मधील ५६% सार्वजनिक WiFi वापरकर्ते नेटवर्कमध्ये सामील होण्यापूर्वी ते एन्क्रिप्टेड आहे की नाही हे तपासत नाहीत किंवा क्वचितच तपासतात. याचा अर्थ असा की बरेच पाहुणे नेटवर्कचे नाव, भिंतीवरील चिन्ह किंवा कर्मचाऱ्यांच्या सूचनेच्या आधारे जलद निर्णय घेतात. कनेक्शन त्यांच्या ट्रॅफिकचे संरक्षण करते की नाही किंवा जवळच समान नावाचा एखादा घातक हॉटस्पॉट आहे की नाही हे त्यांना कदाचित माहित नसते. (YouGov चे UK मधील सार्वजनिक WiFi सुरक्षा निष्कर्ष)
सोयीस्कर ॲक्सेसमागील धोका
शेअर केलेला पासवर्ड सोपा वाटतो, परंतु यामुळे वेन्यूला कोणाकडे ॲक्सेस आहे, तो ॲक्सेस कधी संपला पाहिजे किंवा क्रेडेंशियल कॉपी केले गेले आहे की नाही यावर फारसा नियंत्रण मिळत नाही. क्लिक-थ्रू पेज असलेले ओपन नेटवर्क कनेक्टिव्हिटीमधील एक अडथळा दूर करू शकते, तरीही यामुळे अभ्यागतांना एन्क्रिप्शन, नेटवर्कवरील विश्वास आणि त्यांच्या वैयक्तिक माहितीच्या हाताळणीबाबत स्पष्टता मिळत नाही.
यामुळे अनेक व्यावहारिक धोके निर्माण होतात:
- Eavesdropping: जेव्हा सुरुवातीपासून मजबूत कूटबद्धीकरण (encryption) दिले जात नाही, तेव्हा अभ्यागत असे गृहीत धरू शकतात की सार्वजनिक कनेक्शन त्यांचे रक्षण करते.
- Malicious hotspots: एखादा हल्ला करणारा ठिकाणाच्या नावाशी साधर्म्य असणारे नेटवर्क नाव तयार करू शकतो आणि पाहुणे कनेक्ट होण्याची वाट पाहू शकतो.
- डेटा गळती: पाहुणे नेटवर्कची सुरक्षा स्थिती न समजता ईमेल, पेमेंट सेवा किंवा कामाचे ॲप्लिकेशन्स वापरू शकतात.
- Lateral movement: जर अतिथी नेटवर्क कर्मचाऱ्यांच्या सिस्टम्स, पॉइंट-ऑफ-सेल उपकरणे किंवा इमारतीच्या उपकरणांपर्यंत पोहोचू शकत असेल, तर तडजोड केलेले अतिथी डिव्हाइस अधिक धोकादायक बनते.
Norton ने अहवाल दिला की ६४% लोकांनी वैयक्तिक ईमेलमध्ये लॉग इन करण्यासाठी सार्वजनिक WiFi चा वापर केला होता, तर ४५% लोकांनी सार्वजनिक नेटवर्कवर पासवर्ड किंवा कार्ड तपशील यासारखी खाजगी माहिती प्रविष्ट केली होती. हे निष्कर्ष ऑथेंटिकेशन प्रवासाला व्यावसायिक सुरक्षिततेचा मुद्दा बनवतात. हे ठिकाण कनेक्शन डिझाइन नियंत्रित करते, त्यामुळे ते अभ्यागतांकडून किती असुरक्षित तर्क लावायचे हे देखील नियंत्रित करते. (सार्वजनिक WiFi सुरक्षेबाबत Norton चे मार्गदर्शन)
प्रॅक्टिकल नियम: जर गेस्टला सुरक्षा मिळण्यापूर्वी नेटवर्क एन्क्रिप्शन समजून घेणे आवश्यक असेल, तर ती रचना आधीच गेस्टकडून खूप जास्त अपेक्षेची मागणी करत आहे.
बाय डीफॉल्ट सुरक्षित, केवळ निर्देशांनुसार सुरक्षित नाही
स्मार्ट WiFi ची सुरुवात एनक्रिप्टेड ओळख तपासणीने होते, त्यानंतर तयार झालेल्या सेशनवर पॉलिसी लागू केली जाते आणि अतिथींच्या ट्रॅफिकला संवेदनशील इन्फ्रास्ट्रक्चरपासून दूर ठेवले जाते. भेट देणाऱ्या युझरला अजूनही जलद, सोपा ऍक्सेस अनुभवता येतो, परंतु वेन्यूला आता सुविधा आणि सुरक्षितता हे परस्परविरोधी उद्दिष्टे वाटत नाहीत.
कव्हरेज अजूनही महत्त्वाचे आहे. निकृष्ट रेडिओ डिझाइनमुळे कनेक्शन तुटणे, गर्दी आणि सपोर्ट कॉल्स होतात. परंतु चांगले कव्हरेज असलेले असुरक्षित नेटवर्क देखील असुरक्षितच असते. नवीन ठिकाणी नेटवर्क तैनात करण्याचे नियोजन करणाऱ्या ऑपरेटर्सनी अशा लोकांना सामील करून घेतले पाहिजे ज्यांना वायरलेस अभियांत्रिकी आणि मालमत्तेच्या मर्यादा दोन्ही समजतात, ज्यामध्ये केबलिंग, ॲक्सेस पॉइंट प्लेसमेंट आणि सेगमेंटेशनचे मूल्यांकन करण्यासाठी अंतर्गत टीम्सना मदतीची आवश्यकता असल्यास स्थानिक नेटवर्क प्रोफेशनल्सना कामावर ठेवण्यासाठी मार्गदर्शक समाविष्ट आहे.
म्हणूनच स्मार्ट WiFi चा अर्थ ऍक्सेस प्रवासातच समाविष्ट असलेला विश्वास असा आहे. हे तांत्रिक तपशीलांची तपासणी न करणाऱ्या अतिथींचे संरक्षण करते आणि जेव्हा एखादा युझर, डिव्हाइस किंवा क्रेडेंशियल यापुढे कनेक्ट केले जाऊ नये, तेव्हा ऍक्सेस व्यवस्थापित करण्यासाठी, डिव्हाइसेस वेगळे करण्यासाठी आणि त्वरित प्रतिसाद देण्यासाठी ऑपरेटर्सना एक सुरक्षित मार्ग प्रदान करते.
स्मार्ट WiFi चा नेमका अर्थ काय आहे
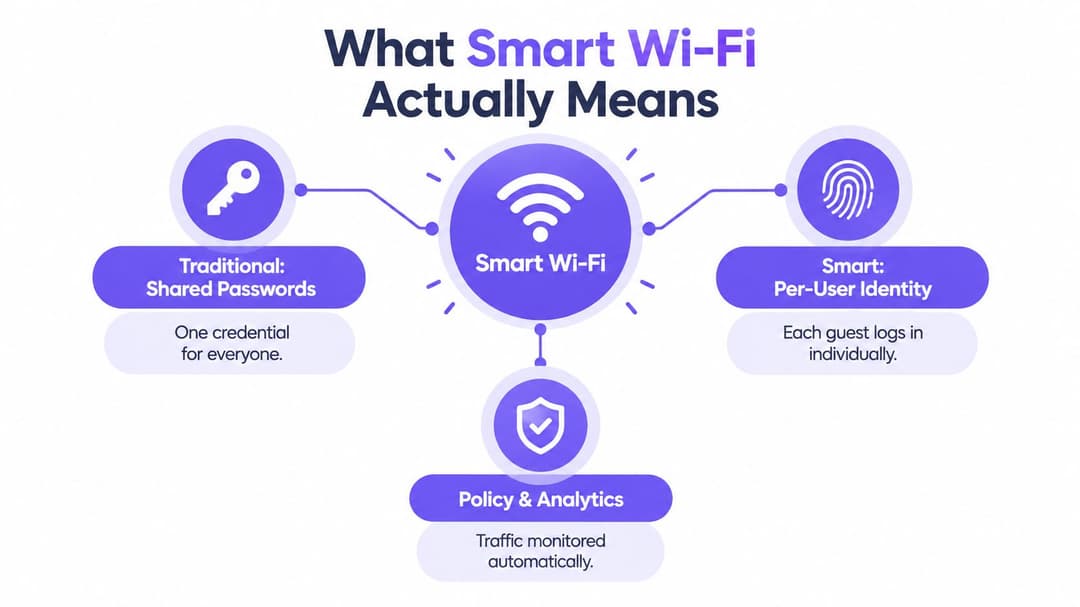
पारंपारिक गेस्ट WiFi सामान्यतः तीन पर्यायांपैकी एकाने सुरू होते: रिसेप्शनवर प्रिंट केलेला पासवर्ड, त्यानंतर स्प्लॅश पेज असलेले ओपन नेटवर्क किंवा कर्मचारी व्यक्तिचलितपणे जारी करत असलेले व्हाउचर. हे मार्ग मूलभूत ॲक्सेससाठी कार्य करू शकतात, परंतु ते प्रत्येक अभ्यागताला एकाच प्रकारचा वापरकर्ता मानतात आणि वेन्यूवर क्रेडेंशियल वितरीत करण्याची, बदलण्याची किंवा स्पष्ट करण्याची जबाबदारी टाकतात.
स्मार्ट WiFi व्यक्तीला डिव्हाइसपासून आणि डिव्हाइसला परवानगीपासून वेगळे करते. पाहुणे ईमेल किंवा विश्वसनीय रोमिंग प्रोफाइलसारख्या मान्यताप्राप्त पद्धतीद्वारे स्वतःची ओळख सिद्ध करतात. त्यानंतर नेटवर्क एक एन्क्रिप्टेड कनेक्शन स्थापित करते आणि त्या युजर किंवा डिव्हाइससाठी असलेली ॲक्सेस पॉलिसी लागू करते.
एका की (Key) कडून वैयक्तिक ॲक्सेसकडे
सामायिक पासवर्डचा विचार संपूर्ण इमारतीसाठी कॉपी केलेल्या की सारखा करा. जर की सार्वजनिकपणे पोस्ट केली गेली, तर ऑपरेटर ते कोणी वापरले हे सांगू शकत नाही, एका व्यक्तीसाठी ते रद्द करू शकत नाही किंवा विशिष्ट पॉलिसीशी विश्वासार्हपणे सेशन कनेक्ट करू शकत नाही. ओळख-आधारित ऍक्सेस वैयक्तिकरित्या जारी केलेल्या पाससारखा अधिक कार्य करतो. प्रत्येक वापरकर्त्याला मंजूर कनेक्शन मिळते, आणि ऑपरेटर इतर सर्वांसाठी क्रेडेंशियल न बदलता तो ऍक्सेस बदलू किंवा काढू शकतो.
हा फरक अतिथी आणि कर्मचारी दोघांसाठीही महत्त्वाचा आहे:
- पाहुणे (Guests) कोणतीही क्रेडेन्शियल न देता एक सोपा ऑनबोर्डिंग प्रवास मिळवू शकतात जे क्रेडेन्शियल अनिश्चित काळासाठी सक्रिय राहू शकते.
- कर्मचारी संस्थेच्या आयडेंटिटी प्रोव्हाइडरद्वारे प्रमाणीकरण करू शकतात आणि त्यांच्या भूमिकेच्या आधारे प्रवेश मिळवू शकतात.
- कंत्राटदारांना मर्यादित परवानग्या दिल्या जाऊ शकतात ज्या अंतर्गत संसाधने स्वयंचलितपणे उघड करत नाहीत.
- रहिवासी खाजगी नेटवर्क प्रवेश मिळवू शकतात तर सामायिक इमारत सेवा स्वतंत्रपणे नियंत्रित राहतात.
तांत्रिक घटक बदलू शकतात. RADIUS ओळख सेवा आणि नेटवर्क उपकरणांमधील ऑथेंटिकेशनचे निर्णय वाहून नेऊ शकते. सर्टिफिकेट्स व्यवस्थापित डिव्हाइसला वापरकर्त्याने पासवर्ड टाईप न करता ऑथेंटिकेट करण्याची परवानगी देऊ शकतात. iPSK आधुनिक सर्टिफिकेट पद्धतींना सपोर्ट न करू शकणाऱ्या जुन्या डिव्हाइसेससाठी वैयक्तिकरित्या नियुक्त केलेल्या प्री-शेअर की प्रदान करू शकते. महत्त्वाचे तत्त्व सुसंगत आहे: नेटवर्क ओळख आणि पॉलिसीबद्दल स्पष्ट निर्णय घेते.
अनुभव अजूनही झटपट का वाटू शकतो
सुरक्षेचा अर्थ मोठी फॉर्म्स किंवा वारंवार लॉगिन असा असण्याची गरज नाही. Passpoint आणि OpenRoaming सुसंगत डिव्हाइसेसना विश्वसनीय नेटवर्क ओळखण्याची आणि अभ्यागताला प्रत्येक वेळी नेटवर्क नाव न शोधता कनेक्ट होण्याची अनुमती देऊ शकतात. उच्च-कार्यक्षमता असलेल्या घरगुती आणि व्यावसायिक कनेक्टिव्हिटीची तुलना करणाऱ्या वाचकांसाठी, हे रिमोट कामासाठी फायबर WiFi चे स्पष्टीकरण एक महत्त्वाचा फरक देखील स्पष्ट करते: इंटरनेट सेवेची गुणवत्ता आणि वायरलेस प्रवेश अनुभवाची गुणवत्ता एकमेकांशी संबंधित आहेत, परंतु त्या समान गोष्टी नाहीत.
ऑथेंटिकेशननंतर काय होते हे एखादे ठिकाण ठरवू शकते. एखाद्या अतिथीला केवळ-इंटरनेट ऍक्सेस मिळू शकतो. कर्मचारी सदस्याला मंजूर व्यावसायिक ऍप्लिकेशन्सचा ऍक्सेस मिळू शकतो. एखाद्या बिल्डिंग डिव्हाइसला त्याच्या ऑपरेशनल कार्यासाठी आवश्यक असलेली कनेक्टिव्हिटीच मिळू शकते. identity-based networking वरील मार्गदर्शन हे दाखवण्यास मदत करते की WiFi ला एक सामायिक पाईप मानण्याऐवजी ओळख, पॉलिसी आणि नेटवर्क ऍक्सेस एकमेकांशी कसे जोडले जातात.
हाच स्मार्ट WiFi चा व्यावहारिक अर्थ आहे. हे "पासवर्ड काय आहे?" या अस्पष्ट प्रश्नाला एका नियंत्रित प्रक्रियेसह पुनर्स्थित करते: कोण कनेक्ट करत आहे, त्यांना कुठपर्यंत पोहोचण्याची परवानगी आहे आणि नेटवर्कने त्या सत्राला कसे हाताळले पाहिजे?
पारंपारिक Captive Portals विरुद्ध आधुनिक ऑथेंटिकेशन
Captive Portals अजूनही सामान्य आहेत कारण ते दृश्यमान, परिचित आणि विद्यमान अतिथी नेटवर्कमध्ये जोडण्यास तुलनेने सोपे आहेत. एक अभ्यागत नेटवर्कमध्ये सामील होतो, एक वेब पेज पाहतो आणि अटी स्वीकारतो, ईमेल पत्ता सबमिट करतो किंवा कोड प्रविष्ट करतो. हे मॉडेल ब्रँडिंग आणि डेटा संकलनास सपोर्ट करू शकते, परंतु ते आधुनिक ऑथेंटिकेशन प्रमाणे समान ओळख हमी किंवा एन्क्रिप्शन मॉडेल स्वयंचलितपणे प्रदान करत नाही.
योग्य निवड ही ठिकाण, वापरकर्ते आणि संबंधित उपकरणांवर अवलंबून असते. कमी वेळेसाठी येणाऱ्या पाहुण्यांची वर्दळ असणारे कॅफे हलक्या दर्जाचा अतिथी प्रवाह हाताळू शकते. रुग्णालय, कार्यालयीन इमारत किंवा निवासी योजनेला मजबूत पृथक्करण आणि परत येणाऱ्या वापरकर्त्यांसाठी अधिक विश्वासार्ह प्रवेश आवश्यक असतो.
| Authentication Model | वापरकर्त्याचा अनुभव | सुरक्षा स्थिती | कार्यात्मक ओव्हरहेड | अनुपालन जोखीम |
|---|---|---|---|---|
| Shared password | ओळखीचा, परंतु प्रत्येक अभ्यागत समान क्रेडेंशियल वापरतो | वापरकर्ते ओळखणे किंवा एक सेशन रद्द करणे कठीण आहे | कर्मचाऱ्यांनी क्रेडेंशियल वितरीत करणे आणि बदलणे आवश्यक आहे | व्यापक प्रवेशामुळे तपास आणि नियंत्रण कठीण होते |
| Open network with click-through portal | त्वरित सुरुवातीचे कनेक्शन, सहसा स्प्लॅश पेजसह | ट्रॅफिक सुरक्षित आहे की नाही हे वापरकर्त्याला कदाचित समजणार नाही | पोर्टल सामग्री, अटी आणि सपोर्ट समस्यांसाठी देखभालीची आवश्यकता असते | संमती आणि डेटा हाताळणीसाठी काळजीपूर्वक प्रशासनाची आवश्यकता आहे |
| Email, SMS or voucher portal | समान पासवर्डपेक्षा अधिक ट्रॅक करण्यायोग्य | ओळख संदर्भ सुधारतो, परंतु सुरक्षा ही मूळ नेटवर्क डिझाइनवर अवलंबून असते | कर्मचारी आणि अभ्यागतांना अयशस्वी कोड, कालबाह्य झालेल्या लिंक्स किंवा वारंवार लॉगिनचा सामना करावा लागू शकतो | एकत्रित केलेल्या डेटाला स्पष्ट उद्देश आणि टिकवून ठेवण्याचे धोरण असणे आवश्यक आहे |
| Identity-based authentication | सुरुवातीच्या नावनोंदणीनंतर सुलभ, विशेषतः परत येणाऱ्या वापरकर्त्यांसाठी | वैयक्तिक ओळख, कूटबद्धीकरण (encryption) आणि धोरण सेशनशी जोडले जाऊ शकते | ओळख आणि नेटवर्क सिस्टमसह एकत्रीकरण आवश्यक आहे | प्रवेशाचे निर्णय आणि लॉग्ज व्यवस्थापित करणे सोपे आहे |
| Certificate-based access | सामान्यतः व्यवस्थापित डिव्हाइसेसवर स्वयंचलित असते | वारंवार पासवर्ड न टाकता मजबूत डिव्हाइस ओळख | डिव्हाइस प्रोव्हिजनिंग आणि लाइफसायकल व्यवस्थापन आवश्यक आहे | रद्द करणे आणि भूमिकांमधील बदल अचूकपणे राखले पाहिजेत |
पोर्टल कोणती समस्या सोडवत नाही
पोर्टल हा एक ॲप्लिकेशन लेयर आहे. तो संमती गोळा करू शकतो, अटी दाखवू शकतो किंवा ओळख विचारू शकतो, परंतु तो स्वतःहून हे स्पष्ट करत नाही की गेस्ट ट्रॅफिक पहिल्या पॅकेटपासून एन्क्रिप्टेड आहे की नाही किंवा गेस्ट नेटवर्क कॉर्पोरेट सिस्टीमपासून वेगळे आहे की नाही. ऑपरेटरनी ऑथेंटिकेशन, एन्क्रिप्शन, VLAN असाइनमेंट, फायरवॉल नियम आणि लॉगिंगसह संपूर्ण मार्गाचे परीक्षण केले पाहिजे.
पोर्टल कुठे योग्य ठरते आणि त्याची मर्यादा कुठे संपते याचे मूल्यांकन करताना captive portal guide उपयुक्त ठरते. मुख्य प्रश्न हा आहे की पोर्टल हे अंतिम सुरक्षा नियंत्रण आहे की विस्तृत ऍक्सेस रचनेचा केवळ एक भाग आहे.
अनेक वेन्यूसाठी, प्रत्येक पोर्टल त्वरित काढून टाकणे हा समजूतदार उपाय नाही. ओळख, एन्क्रिप्शन आणि सेगमेंटेशनसाठी पर्याय म्हणून पोर्टल वापरणे बंद करणे हा त्यावर उपाय आहे. आधुनिक उपयोजन संमती आणि संवादासाठी ब्रँडेड गेस्ट पेज कायम ठेवू शकते, तर कर्मचारी, रहिवासी किंवा परत येणाऱ्या पाहुण्यांसाठी अधिक मजबूत ऑथेंटिकेशन वापरू शकते.
स्मार्ट WiFi योग्यरित्या डिप्लॉय करणे
कनेक्शनच्या वेळी काय घडले पाहिजे यावर ओळख प्रणाली, वायरलेस पायाभूत सुविधा आणि सुरक्षा धोरण सहमत असते तेव्हाच स्मार्ट WiFi उपयोजन उत्तम प्रकारे काम करते. या घटकांना न जोडता नवीन ॲक्सेस पॉइंट्स स्थापित केल्याने सहसा जुन्या समस्येची अधिक वेगवान आवृत्ती तयार होते.
आयडेंटिटीपासून सुरुवात करा
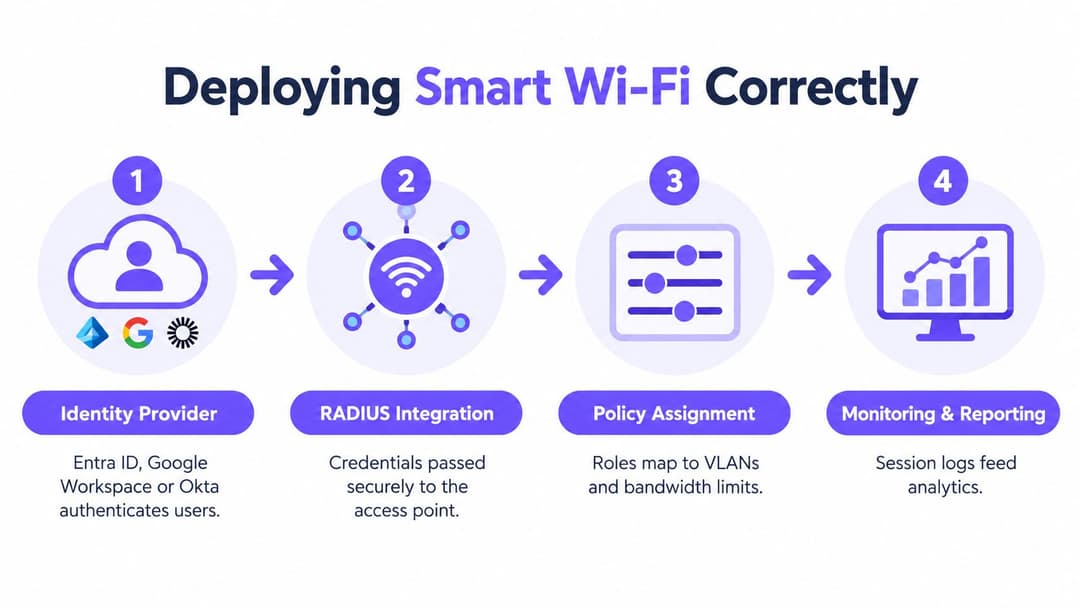
पहिली गोष्ट म्हणजे कोणाला ॲक्सेस हवा आहे आणि संस्था त्या लोकांना आधीच कशी ओळखते हे ठरवणे. Microsoft Entra ID, Google Workspace आणि Okta हे कर्मचारी आणि व्यवस्थापित युजर्ससाठी ओळख प्रदाता (आयडेंटिटी प्रोव्हाइडर) म्हणून काम करू शकतात. एखादी जागा कर्मचारी गटाला कर्मचारी नेटवर्कशी मॅप करू शकते, कंत्राटदारांना मर्यादित भूमिका देऊ शकते आणि पाहुण्यांना स्वतंत्र ऑनबोर्डिंग प्रक्रियेद्वारे पाठवू शकते.
RADIUS सामान्यतः ओळख सेवा आणि वायरलेस वातावरणाच्या दरम्यान कार्य करते. हे प्रमाणीकरणाचा निर्णय सुसंगत नेटवर्क उपकरणांकडे पाठवते, जे नंतर योग्य धोरण लागू करू शकतात. एकत्रीकरण कॉन्फिगर करण्यापूर्वी ऑपरेटरने परिणामाची व्याख्या केली पाहिजे:
- कोणते वापरकर्ते कनेक्ट करू शकतात?
- कोणती उपकरणे पात्र ठरतात?
- ते कोणत्या ॲप्लिकेशन्स किंवा नेटवर्क विभागांपर्यंत पोहोचू शकतात?
- जेव्हा एखादी व्यक्ती संस्था सोडते तेव्हा काय होते?
- ट्रबलशूटिंग आणि प्रशासनासाठी कोणते रेकॉर्ड्स जतन केले जातात?
जुन्या डिव्हाइसेसचा विचार करा
प्रत्येक डिव्हाइस सर्टिफिकेट किंवा आधुनिक आयडेंटिटी वर्कफ्लो वापरू शकत नाही. प्रिंटर, सेन्सर, बिलिंग मशीन, रूम कंट्रोल्स आणि इतर ऑपरेटिंग उपकरणे जुन्या पद्धतींवर अवलंबून असू शकतात. संपूर्ण जागेत एकच पासवर्ड उघड करण्याऐवजी डिव्हाइसेस किंवा गटांना वेगवेगळे प्री-शेअर्ड की असाइन करून iPSK एक व्यावहारिक पर्याय प्रदान करते.
त्यामुळे जुने डिव्हाइस आधुनिक बनत नाही. परंतु त्याचे क्रेडेंशियल उघड झाल्यास होणाऱ्या नुकसानीची व्याप्ती मर्यादित होते आणि ऑपरेटरला प्रत्येक इतर कनेक्शन न बदलता केवळ एक की काढून घेता येते. अशी डिव्हाइसेस अत्यंत प्रतिबंधित सेगमेंटमध्ये ठेवा आणि त्यांना केवळ आवश्यक असलेल्या सेवांचाच ऍक्सेस द्या.
रोमिंग आणि सेगमेंटेशन जोडा
Passpoint आणि OpenRoaming ऍक्सेसला वन-ऑफ अतिथी लॉगिनपेक्षा मोबाइल सेवेसारखे अधिक वाटू शकतात. अभ्यागत एका विश्वसनीय पद्धतीद्वारे एकदा नोंदणी करतो, नंतर सुसंगत नेटवर्क नंतरच्या भेटींमध्ये डिव्हाइस ओळखू शकतात. हे हॉटेल ग्रुप्स, वाहतूक वातावरण, शॉपिंग सेंटर्स आणि अनेक साइट्स असलेल्या संस्थांसाठी विशेषतः उपयुक्त आहे.
रोमिंगच्या सुविधेमुळे अलगावकडे दुर्लक्ष होता कामा नये. अतिथी, कर्मचारी, रहिवासी, IoT उपकरणे आणि नेटवर्क प्रशासनासाठी स्वतंत्र धोरणे वापरा. केवळ दोन्ही उपकरणे एकाच ॲक्सेस पॉईंटचा वापर करतात म्हणून अतिथी सत्राला कर्मचाऱ्याचा लॅपटॉप शोधता आला नाही पाहिजे.
पॉलिसी काय परिणाम देते याचे निरीक्षण करा
मॉनिटरिंगमध्ये केवळ ॲक्सेस पॉइंट ऑनलाइन आहे की नाही यापेक्षा जास्त माहिती मिळायला हवी. अयशस्वी ऑथेंटिकेशन, डिव्हाइसची असामान्य वर्तणूक, पॉलिसी असाइनमेंट्स, रोमिंगच्या समस्या आणि सेशन पॅटर्नमधील बदल यांचा मागोवा ठेवा. ऑटोमॅटिक प्रोव्हिजनिंग डिरेक्टरी मेंबरशिपवरून ॲक्सेस तयार करू शकते, तर मेंबरशिप बदलल्यावर ऑटोमॅटिक रिव्होकेशन तो ॲक्सेस काढून टाकू शकते.
डिप्लॉयमेंट टेस्ट: एक गेस्ट डिव्हाइस, एक स्टाफ डिव्हाइस आणि एक बिल्डिंगचे डिव्हाइस कनेक्ट करा, त्यानंतर प्रत्येक डिव्हाइस नेमके काय शोधू शकते आणि कशापर्यंत पोहोचू शकते याची पडताळणी करा. केवळ कॉन्फिगरेशन स्क्रीनवर अवलंबून राहू नका.
पासवर्डशिवाय अतिथी ऍक्सेस, कर्मचारी ऑथेंटिकेशन, Passpoint आणि OpenRoaming ची आवश्यकता असलेल्या ठिकाणांसाठी Purple हा एक पर्याय आहे, ज्यामध्ये Meraki, Aruba, Ruckus, Mist आणि UniFi सारख्या नेटवर्क वातावरणात एकत्रीकरण आहे. हेच डिझाइन तत्त्वे स्वतंत्र ओळख, RADIUS, वायरलेस आणि ऍनालिटिक्स उत्पादनांमधून देखील एकत्र केली जाऊ शकतात. महत्त्वाचा परिणाम म्हणजे ओळखीपासून ते पॉलिसी आणि निरीक्षण करण्यायोग्य नेटवर्क वर्तनापर्यंतची नियंत्रित साखळी होय.
प्रमुख क्षेत्रांमध्ये स्मार्ट WiFi
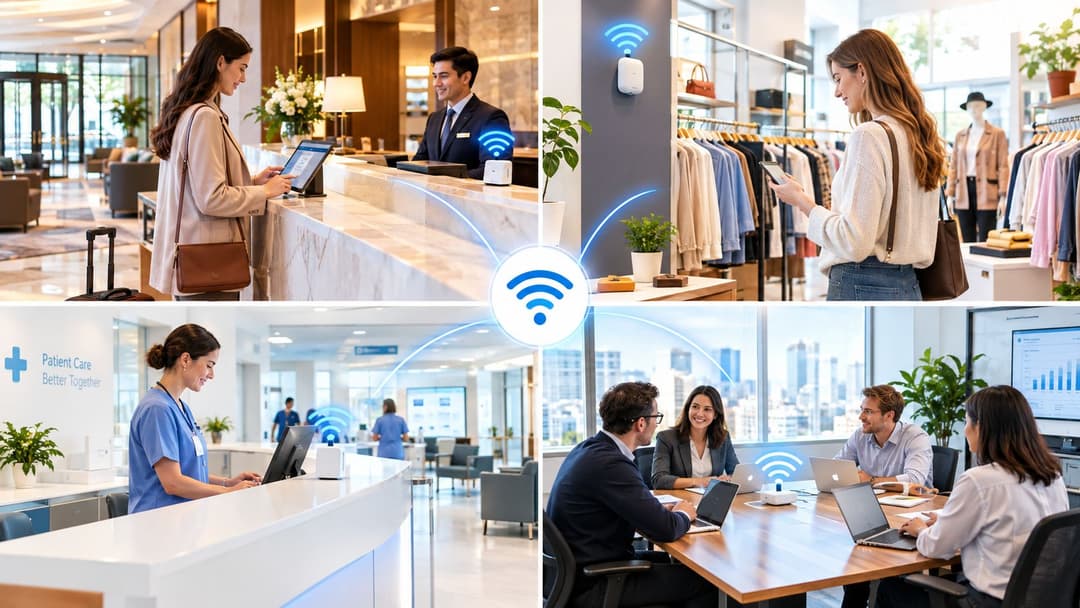
एकच वायरलेस प्लॅटफॉर्म वेगवेगळ्या वातावरणात वेगवेगळ्या हेतूंसाठी काम करतो. एखादे हॉटेल कमी-अडथळ्यांच्या अतिथी प्रवासाला प्राधान्य देते, तर आरोग्य सेवा प्रदात्याने उपकरणांच्या श्रेणी, डेटा प्रवाह आणि अंतर्गत प्रणालींबाबत अधिक सावधगिरी बाळगली पाहिजे.
हॉस्पिटॅलिटी
हॉटेल प्रत्येक की स्लीव्हवर एकच पासवर्ड प्रिंट करणे टाळण्यासाठी गेस्ट आयडेंटिटी फ्लो वापरू शकते. परत येणारे पाहुणे विश्वसनीय प्रोफाइलद्वारे पुन्हा कनेक्ट होऊ शकतात, तर कर्मचाऱ्यांची डिव्हाइसेस स्वतंत्र पॉलिसीवर राहतात. रूम कंट्रोल्स, पेमेंटची उपकरणे आणि इमारतीची सिस्टीम यांना गेस्ट फोनसारखाच ॲक्सेस कधीही मिळू नये.
याचा ऑपरेशनल फायदा म्हणजे सुसंगतता होय. शेअर्ड पासवर्डने काम करणे का बंद केले याचे निदान करण्याची रिसेप्शन स्टाफला गरज भासत नाही, आणि नेटवर्क टीम प्रत्येक गेस्टला एक अनामित युजर न मानता सेशनचा तपास करू शकते.
रिटेल
एक किरकोळ विक्रेता आपल्या ग्राहकांना सहजपणे कनेक्ट करण्याची सुविधा देऊ इच्छित असेल, तर दुसरीकडे त्यांचे बिलिंग काउंटर, हँडहेल्ड स्कॅनर आणि स्टॉक सिस्टम वेगळे ठेवू इच्छित असेल. मार्केटिंग टीम्स पुन्हा भेट देणाऱ्या ग्राहकांना समजून घेण्यासाठी किंवा ग्राहकांचा प्रवास अधिक चांगला करण्यासाठी संमती मिळालेल्या ऍक्सेस डेटाचा वापर करू शकतात, परंतु त्यांनी उपयुक्त संवाद आणि अंधाधुंद डेटा संकलन यातील फरक ओळखला पाहिजे.
शॉपिंग सेंटरला कॉमन एरिया आणि वैयक्तिक स्टोअर्स दरम्यानच्या रोमिंगचा देखील विचार करावा लागतो. प्रॉपर्टीमधून फिरणाऱ्या व्हिजिटरला प्रत्येक टप्प्यावर पुन्हा त्रासदायक लॉगिन करावे लागू नये.
Healthcare
आरोग्य सेवा वातावरणाला अभ्यागत ऍक्सेस, कर्मचारी वर्कफ्लो, क्लिनिकल उपकरणे आणि कनेक्टेड बिल्डिंग सिस्टीम्स यांच्यात स्पष्ट सीमा असणे आवश्यक आहे. अतिथी नेटवर्क केवळ-इंटरनेट असावे, तर व्यवस्थापित कर्मचारी उपकरणांना भूमिका आणि डिव्हाइसच्या स्थितीनुसार ऍक्सेस मिळतो. वैद्यकीय आणि ऑपरेशनल डिव्हाइसेसना कडक नियंत्रित लेगसी ऍक्सेसची आवश्यकता असू शकते, अशा मॉनिटरिंगसह जे सपोर्ट टीमला असामान्य वर्तन ओळखण्यास मदत करते.
डिझाइनने रुग्ण आणि अभ्यागतांच्या सुविधेला पाठिंबा दिला पाहिजे परंतु या सुविधेमुळे अंतर्गत पोहोच मर्यादा धोक्यात येणार नाही याची काळजी घेतली पाहिजे.
निवासी मालमत्ता
बिल्ड-टू-रेंट, विद्यार्थ्यांचे वसतिगृह आणि व्यवस्थापित निवासी इमारतींना संपूर्ण इमारतीमध्ये एकच पासवर्ड शेअर करण्याऐवजी प्रत्येक रहिवाशासाठी खाजगी अनुभवाची गरज असते. रहिवासी त्यांचे फोन, टेलिव्हिजन आणि स्मार्ट डिव्हाइसेस कनेक्ट करू शकतात, तर प्रॉपर्टी स्टाफला स्वतंत्र व्यवस्थापन मार्ग आवश्यक असतो आणि सामायिक सुविधांसाठी स्वतःचे निर्बंध असणे गरजेचे असते.
ऑपरेटरने मूव्ह-इन (प्रवेश), ट्रान्सफर आणि मूव्ह-आऊट (बाहेर पडणे) दरम्यान काय होते हे स्पष्ट केले पाहिजे. संपूर्ण बिल्डिंगचा पासवर्ड बदलून प्रत्येक जुने डिव्हाइस तो विसरले आहे की नाही यावर अवलंबून राहण्यापेक्षा आयडेंटिटी-बेस्ड प्रोव्हिजनिंगमुळे हे लाइफसायकल इव्हेंट्स व्यवस्थापित करणे अधिक सोपे होते.
WiFi डेटाचे मोजता येण्याजोग्या ROI मध्ये रूपांतर करणे
कनेक्शन रेकॉर्ड म्हणजे आपोआपच बिझनेस इनसाइट होत नाही. एखादे ठिकाण जेव्हा संमती मिळालेल्या WiFi डेटाला उपयुक्त प्रश्नाशी जोडते, जसे की अभ्यागत परत येतात का, ते कोणत्या सेवा वापरतात किंवा अतिथी प्रवासामध्ये कुठे अडथळा येतो, तेव्हाच त्याचे मूल्य तयार होते.
निर्णयांपेक्षा व्हॅनिटी मेट्रिक्स वेगळे करून सुरुवात करा. एकूण कनेक्शन्स प्रभावी दिसू शकतात परंतु एखादी मोहीम का यशस्वी झाली हे ते स्पष्ट करणार नाही. अधिक उपयुक्त मोजमापांमध्ये पुन्हा येणाऱ्या भेटी, पूर्ण केलेले सर्वेक्षण, परवानगी असलेल्या ऑफरमधील सहभाग, वेन्यूच्या वेगवेगळ्या भागांमधील हालचाल आणि कर्मचाऱ्यांच्या मदतीशिवाय पुन्हा कनेक्ट होऊ शकणाऱ्या वापरकर्त्यांचे प्रमाण यांचा समावेश होतो.
एक जबाबदार डेटा पाथ तयार करा
प्रक्रिया स्पष्ट असावी:
- अर्थपूर्ण संमती मिळवा. ठिकाण कोणती माहिती गोळा करते आणि ती का गोळा करते हे स्पष्ट करा.
- उपयुक्त विभाग तयार करा. जेथे योग्य असेल तेथे नवीन अभ्यागत, पुन्हा येणारे अभ्यागत, रहिवासी, कर्मचारी आणि डिव्हाइस श्रेणींमध्ये फरक करा.
- मंजूर सिस्टीम्स कनेक्ट करा. संबंधित इव्हेंट्स CRM किंवा मार्केटिंग ऑटोमेशन प्लॅटफॉर्मवर पाठवा.
- एखाद्या कृतीची चाचणी घ्या. अभ्यागतांच्या ज्ञात गरजा पूर्ण करणारे सर्वेक्षण, संदेश किंवा सेवा सुधारणेचा वापर करा.
- परिणामाचे मोजमाप करा. केवळ लॉगिनच्या संख्येऐवजी, कृतीची तुलना व्यवसायाच्या उद्दिष्टाशी करा.
एखादा रिटेल ऑपरेटर स्टोअर भेटीचा अनुभव सुधारण्यासाठी सर्वेक्षणातील उत्तराचा वापर करू शकतो. एखादे हॉटेल ऑनबोर्डिंग संदर्भातील वारंवार येणाऱ्या सपोर्ट विनंत्या ओळखू शकते. एखादा वेन्यू ग्रुप आवश्यकतेपेक्षा जास्त डेटा गोळा न करता वेगवेगळ्या वेलकम जर्नीच्या कामगिरीची तुलना करू शकतो.
Wi-Fi ROI calculator हा भेटींची वारंवारता, मोहीम उपक्रम आणि ऑपरेशनल बचत याभोवतीच्या आर्थिक चर्चेला सुव्यवस्थित करण्यात मदत करू शकतो. या गणनेमध्ये केवळ अपेक्षित मार्केटिंग मूल्याचाच नाही, तर उपयोजन आणि प्रशासकीय खर्चाचा देखील समावेश असावा.
सर्वोत्तम ॲनालिटिक्स प्रोग्राम नेटवर्क, मार्केटिंग आणि ऑपरेशन्स टीम्सना त्यांचा ॲक्सेस काय साध्य करत आहे याचा एक सामायिक दृष्टिकोन देतो. तो वैयक्तिक डेटा जबाबदारी निर्माण करतो या वास्तवाचा देखील आदर करतो. अधिक संकलन करणे म्हणजे अधिक मूल्य मिळणे असे नाही.
लेगसी WiFi कडून स्मार्ट ॲक्सेसकडे स्थलांतर करणे
ऑथेंटिकेशन सुधारण्यापूर्वी वेन्यूमधील प्रत्येक ॲक्सेस पॉइंट बदलण्याची गरज नसते. नेटवर्क, युजर्स, डिव्हाइसेस, सध्याचे क्रेडेंशियल आणि गेस्ट, स्टाफ व ऑपरेशनल सिस्टम्समधील मार्गांची इन्व्हेंटरी तयार करण्यापासून सुरुवात करा.
पहिले बदल महत्त्वाचे बनवा
जिथे उपकरणे सपोर्ट करतात तिथे खुल्या किंवा मोठ्या प्रमाणावर शेअर केलेल्या ॲक्सेसऐवजी एन्क्रिप्टेड गेस्ट ऑनबोर्डिंग वापरा. एक स्वतंत्र गेस्ट विभाग तयार करा आणि तो कर्मचारी, पेमेंट, व्यवस्थापन किंवा IoT नेटवर्कपर्यंत पोहोचू शकत नाही याची चाचणी घ्या. जाहीरपणे प्रदर्शित केलेले क्रेडेंशियल्स बदला आणि गोंधळ निर्माण करणारे न वापरलेले SSIDs काढून टाका.
त्यानंतर, पायलट चाचणीसाठी कमी जोखीम असलेला एक भाग निवडा. हॉटेल बॅक-ऑफिस झोनमध्ये कर्मचारी ॲक्सेससह सुरुवात करू शकते. एखादा रिटेलर व्यवस्थापित हँडहेल्ड्सवर आयडेंटिटी-आधारित ॲक्सेसची चाचणी घेऊ शकतो. निवासी ऑपरेटर संपूर्ण पोर्टफोलिओमध्ये रहिवाशांचा अनुभव बदलण्यापूर्वी नवीन इमारत किंवा सामायिक क्षेत्रापासून सुरुवात करू शकतो.
नियंत्रित टप्प्यांत पुढे जा
जुना आणि नवीन प्रवास केवळ आवश्यक असेल तितक्या काळासाठीच समांतर चालवा. सहाय्य प्रक्रियेचे दस्तऐवजीकरण करा, रिसेप्शन किंवा सुविधा कर्मचाऱ्यांना प्रशिक्षित करा आणि अयशस्वी लॉगिन, रोमिंगचे वर्तन आणि डिव्हाइस सुसंगततेचे निरीक्षण करा. प्रत्येक वापरकर्त्यासाठी सुरक्षिततेचा दर्जा ठरवण्याची जुन्या उपकरणांना परवानगी देण्याऐवजी, त्यांना iPSK किंवा मर्यादित सेगमेंटवर स्थलांतरित करा.
विस्तार करण्यापूर्वी, ॲक्सेस काढणे, डिव्हाइस गहाळ होणे, डिरेक्टरी बदल आणि नेटवर्क बिघाड तपासा. एक स्मार्ट WiFi डिझाइन अपूर्ण आहे जर ते ॲक्सेस देऊ शकते परंतु तो सुरक्षितपणे रद्द करू शकत नाही.
हा टप्प्याटप्प्याने केलेला दृष्टिकोन व्यत्यय कमी करतो आणि थेट वेन्यूमधूनच पुरावे सादर करतो. हे अशा समस्या देखील समोर आणते ज्या लॅब चाचणीमध्ये सुटू शकतात, जसे की रिसेप्शनवर खराब कव्हरेज, जुन्या फोनवरील captive portal चे वर्तन किंवा दस्तऐवजीकरण न केलेले क्रेडेंशियल्स वापरणारी ऑपरेशनल डिव्हाइसेस.
वास्तविक मूल्य प्रदान करणारे अधिक स्मार्ट नेटवर्क्स तयार करणे
स्मार्ट WiFi मध्ये डिफॉल्ट-सुरक्षित ऑथेंटिकेशन, ओळख-आधारित पॉलिसी आणि उपयुक्त मापन यांचा समावेश होतो. कव्हरेज आणि थ्रुपुट अजूनही महत्त्वाचे आहेत, परंतु कोण कनेक्ट होऊ शकते, ते कनेक्शन कुठपर्यंत पोहोचू शकते किंवा वेन्यू किती वेगाने ऍक्सेस काढून घेऊ शकते, या प्रश्नांची उत्तरे त्यांच्याकडे नसतात.
जे ऑपरेटर WiFi कडे एक धोरणात्मक सेवा स्तर म्हणून पाहतात ते कर्मचारी, रहिवासी आणि डिव्हाइस नेटवर्कमधील जोखीम कमी करताना पाहुण्यांचा विश्वास वाढवू शकतात. सर्वात मजबूत अंमलबजावणी सुरक्षित वर्तणूक ही सर्वात सोपी वर्तणूक बनवते, आणि नंतर नेटवर्क संस्थेला मदत करत आहे की नाही हे दर्शवण्यासाठी जबाबदार ॲनालिटिक्सचा वापर करते.
Purple पासवर्डशिवाय गेस्ट आणि स्टाफ WiFi, ओळख-आधारित ॲक्सेस, नेटवर्क आयसोलेशन, Passpoint आणि OpenRoaming क्षमता अशा वेन्यूसाठी प्रदान करते ज्यांना शेअर केलेल्या क्रेडेंशियलशिवाय सुरक्षित कनेक्टिव्हिटी हवी आहे. त्याचे ऑथेंटिकेशन, ॲनालिटिक्स आणि नेटवर्किंग टूल्स अधिक सुरक्षित, अधिक मोजता येण्याजोग्या WiFi अनुभवाला कशी मदत करू शकतात हे जाणून घेण्यासाठी Purple ला भेट द्या.


