
56 % der Nutzer von öffentlichem WiFi in Großbritannien prüfen vor dem Verbinden nicht, ob ein Netzwerk verschlüsselt ist. Smart WiFi schließt diese Vertrauenslücke, indem es die sichere Authentifizierung automatisiert, anstatt von jedem Besucher zu erwarten, dass er Netzwerksicherheit versteht.
Für einen Standortbetreiber ist WiFi längst kein reines Abdeckungsproblem mehr. Ein starkes Signal kann Gäste immer noch mit dem falschen Netzwerk verbinden, schlecht getrennte Systeme offenlegen oder unsicheres Verhalten durch geteilte Passwörter und offene Anmeldeseiten begünstigen. Die praktische Frage ist nicht, ob Besucher online gehen können, sondern ob sie dies sicher, mit dem richtigen Zugriff und ohne Arbeitsaufwand für das Personal tun können.
Warum Smart WiFi wichtiger ist als Abdeckung
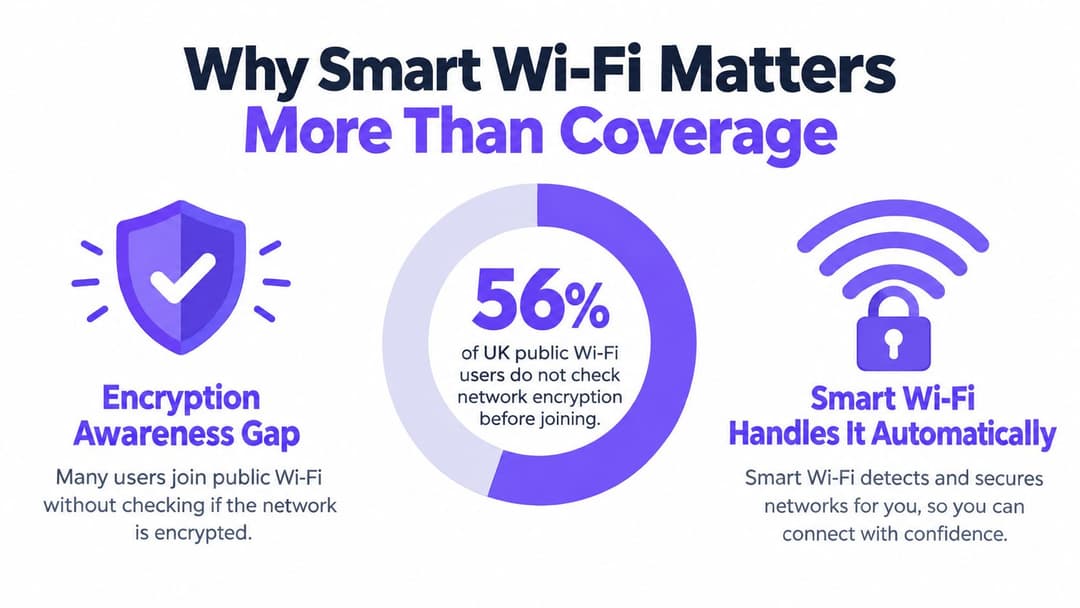
Das wichtigste Problem bei intelligentem WiFi an britischen Standorten ist oft das Sicherheitsbewusstsein, nicht die Signalstärke. YouGov fand heraus, dass 56 % der Nutzer von öffentlichem WiFi in Großbritannien nicht oder nur selten prüfen, ob ein Netzwerk verschlüsselt ist, bevor sie sich verbinden. Das bedeutet, dass viele Gäste eine schnelle Entscheidung basierend auf einem Netzwerknamen, einem Schild an der Wand oder der Anweisung eines Mitarbeiters treffen. Sie wissen möglicherweise nicht, ob die Verbindung ihren Datenverkehr schützt oder ob sich ein bösartiger Hotspot mit ähnlichem Namen in der Nähe befindet. (YouGov-Ergebnisse zur Sicherheit von öffentlichem WiFi in Großbritannien)
Das Risiko hinter dem bequemen Zugang
Ein gemeinsam genutztes Passwort fühlt sich einfach an, bietet dem Standort jedoch kaum Kontrolle darüber, wer Zugriff hat, wann dieser Zugriff enden sollte oder ob die Zugangsdaten kopiert wurden. Ein offenes Netzwerk mit einer Click-Through-Seite kann eine Verbindungshürde abbauen, lässt die Besucher jedoch möglicherweise im Unklaren über Verschlüsselung, Netzwerkvertrauen und den Umgang mit ihren persönlichen Daten.
Dies birgt mehrere praktische Risiken:
- Abhören: Besucher gehen möglicherweise davon aus, dass eine öffentliche Verbindung sie schützt, wenn sie von Anfang an keine starke Verschlüsselung bietet.
- Bösartige Hotspots: Ein Angreifer kann einen Netzwerknamen erstellen, der dem Namen des Veranstaltungsortes ähnelt, und darauf warten, dass sich Gäste verbinden.
- Datenabfluss: Gäste nutzen möglicherweise E-Mail-, Zahlungsdienste oder Arbeitsanwendungen, ohne das Sicherheitsniveau des Netzwerks zu verstehen.
- Laterale Bewegung: Ein kompromittiertes Gästegerät wird gefährlicher, wenn das Gästenetzwerk Mitarbeiter-Systeme, Point-of-Sale-Geräte oder Gebäudetechnik erreichen kann.
Norton berichtete, dass 64 % der Menschen öffentliches WiFi genutzt haben, um sich in persönliche E-Mail-Konten einzuloggen, während 45 % private Informationen wie Passwörter oder Kartendaten in öffentlichen Netzwerken eingegeben haben. Diese Ergebnisse machen den Authentifizierungsfluss zu einer Frage der geschäftlichen Sicherheit. Da der Standort das Verbindungsdesign kontrolliert, bestimmt er auch, wie viel unsicheres Rätselraten er den Besuchern zumutet. (Norton-Leitfaden zur Sicherheit im öffentlichen WiFi)
Praktische Regel: Wenn ein Gast die Netzwerkverschlüsselung verstehen muss, bevor er Schutz erhält, verlangt das Design bereits zu viel vom Gast.
Standardmäßig sicher, nicht erst durch Anweisung
Smartes WiFi beginnt mit einer verschlüsselten Identitätsprüfung, wendet eine Richtlinie auf die resultierende Sitzung an und hält den Gast-Traffic von sensibler Infrastruktur fern. Der Besucher profitiert weiterhin von einem schnellen, einfachen Zugang, aber der Standort muss Komfort und Sicherheit nicht mehr als gegensätzliche Ziele betrachten.
Die Abdeckung bleibt wichtig. Ein schlechtes Funkdesign führt zu Verbindungsabbrüchen, Überlastung und Supportanfragen. Aber ein gut abgedecktes, unsicheres Netzwerk ist immer noch unsicher. Betreiber, die eine neue Bereitstellung an einem Standort planen, sollten Personen einbeziehen, die sowohl die Wireless-Technik als auch die räumlichen Gegebenheiten verstehen - einschließlich eines Leitfadens zur Beauftragung lokaler Netzwerk-Profis, wenn interne Teams Unterstützung bei der Bewertung von Verkabelung, Access-Point-Platzierung und Segmentierung benötigen.
Smartes WiFi bedeutet daher, dass Vertrauen von Grund auf in den Zugangsprozess integriert ist. Es schützt Gäste, die technische Details nicht prüfen, und gibt Betreibern eine verlässliche Methode an die Hand, um den Zugang zu verwalten, Geräte zu isolieren und zu reagieren, wenn eine Verbindung für einen Benutzer, ein Gerät oder Zugangsdaten nicht mehr zulässig sein soll.
Was Smart WiFi tatsächlich bedeutet
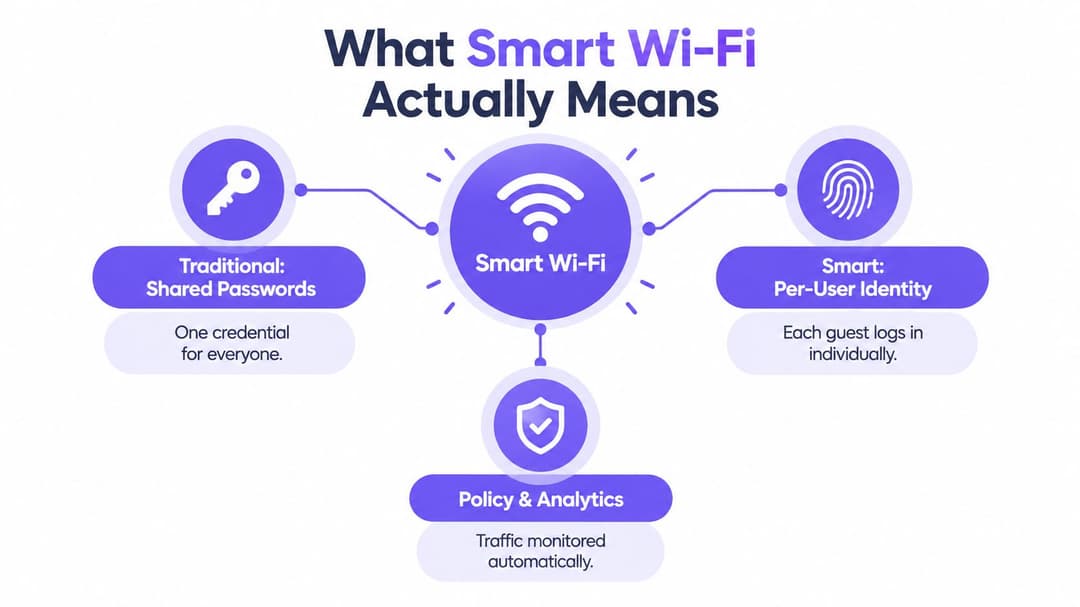
Traditionelles Gäste-WiFi beginnt in der Regel mit einer von drei Optionen: einem an der Rezeption ausgedruckten Passwort, einem offenen Netzwerk gefolgt von einer Splash-Page oder einem Gutschein, den das Personal manuell ausstellt. Diese Methoden können für den einfachen Zugriff funktionieren, aber sie behandeln jeden Besucher als dieselbe Art von Benutzer und bürden dem Standort die Verantwortung für die Verteilung, Änderung oder Erklärung von Zugangsdaten auf.
Smartes WiFi trennt die Person vom Gerät und das Gerät von der Berechtigung. Ein Gast weist seine Identität über eine genehmigte Methode nach, wie etwa per E-Mail oder über ein vertrauenswürdiges Roaming-Profil. Das Netzwerk stellt dann eine verschlüsselte Verbindung her und weist die Zugriffsberechtigung zu, die für diesen Benutzer oder dieses Gerät gilt.
Vom Universalschlüssel zum individuellen Zugang
Stellen Sie sich ein gemeinsames Passwort wie einen Schlüssel vor, der für ein ganzes Gebäude kopiert wurde. Wenn der Schlüssel öffentlich ausgehängt wird, kann der Betreiber nicht feststellen, wer ihn benutzt hat, ihn für eine einzelne Person sperren oder eine Sitzung zuverlässig mit einer bestimmten Richtlinie verknüpfen. Der identitätsbasierte Zugriff funktioniert eher wie ein individuell ausgestellter Ausweis. Jeder Benutzer erhält eine genehmigte Verbindung, und der Betreiber kann diesen Zugriff ändern oder entfernen, ohne die Zugangsdaten für alle anderen zu ersetzen.
Der Unterschied ist sowohl für Gäste als auch für Mitarbeiter von Bedeutung:
- Gäste können einen einfachen Onboarding-Prozess durchlaufen, ohne dass ihnen Zugangsdaten ausgehändigt werden, die unbegrenzt aktiv bleiben.
- Mitarbeiter können sich über den Identitätsanbieter des Unternehmens authentifizieren und erhalten Zugriff basierend auf ihrer Rolle.
- Auftragnehmer können eingeschränkte Berechtigungen erhalten, die interne Ressourcen nicht automatisch offenlegen.
- Anwohner können privaten Netzwerkzugriff erhalten, während gemeinsam genutzte Gebäudedienste separat gesteuert bleiben.
Die technischen Komponenten können variieren. RADIUS kann Authentifizierungsentscheidungen zwischen dem Identitätsdienst und den Netzwerkgeräten übertragen. Zertifikate können es einem verwalteten Gerät ermöglichen, sich zu authentifizieren, ohne dass ein Benutzer ein Passwort eingeben muss. iPSK kann individuell zugewiesene Pre-Shared Keys für ältere Geräte bereitstellen, die moderne Zertifikatsmethoden nicht unterstützen. Das wichtige Prinzip bleibt dasselbe: Das Netzwerk trifft eine explizite Entscheidung über Identität und Richtlinie.
Warum sich das Erlebnis dennoch unmittelbar anfühlen kann
Sicherheit muss nicht bedeuten, ein langes Formular auszufüllen oder sich wiederholt anzumelden. Passpoint und OpenRoaming können es kompatiblen Geräten ermöglichen, ein vertrauenswürdiges Netzwerk zu erkennen und eine Verbindung herzustellen, ohne dass der Besucher jedes Mal nach einem Netzwerknamen suchen muss. Für Leser, die leistungsstarke Konnektivität für Zuhause und Unternehmen vergleichen, veranschaulicht diese Glasfaser-WiFi-Erklärung für Remote-Arbeit ebenfalls eine wichtige Unterscheidung: Die Qualität des Internetdienstes und die Qualität des drahtlosen Zugriffserlebnisses hängen zusammen, sind aber nicht dasselbe.
Ein Standort kann festlegen, was nach der Authentifizierung geschieht. Ein Gast erhält möglicherweise nur Internetzugang. Ein Mitarbeiter erhält eventuell Zugriff auf genehmigte Geschäftsanwendungen. Ein Gebäudegerät erhält nur die Konnektivität, die es für seine betriebliche Funktion benötigt. Leitfäden zum Thema identitätsbasiertes Networking zeigen, wie Identität, Richtlinien und Netzwerkzugriff zusammenpassen, anstatt WiFi als eine einzige gemeinsame Leitung zu behandeln.
Das ist die praktische Bedeutung von intelligentem WiFi. Es ersetzt die vage Frage „Wie lautet das Passwort?“ durch einen kontrollierten Prozess: Wer verbindet sich, worauf darf zugegriffen werden und wie soll das Netzwerk diese Sitzung behandeln?
Klassische Captive Portals versus moderne Authentifizierung
Captive Portale sind nach wie vor weit verbreitet, da sie sichtbar, vertraut und relativ einfach zu einem bestehenden Gastnetzwerk hinzuzufügen sind. Ein Besucher verbindet sich mit einem Netzwerk, sieht eine Webseite und akzeptiert die Bedingungen, gibt eine E-Mail-Adresse ein oder gibt einen Code ein. Dieses Modell kann Branding und Datenerfassung unterstützen, bietet jedoch nicht automatisch dasselbe Maß an Identitätssicherung oder Verschlüsselung wie eine moderne Authentifizierung.
Die richtige Wahl hängt vom Veranstaltungsort, den Nutzern und den beteiligten Geräten ab. Ein Café mit kurzen Besuchszeiten toleriert möglicherweise einen einfachen Gäste-Flow. Ein Krankenhaus, ein Bürogebäude oder ein Wohnkomplex erfordert hingegen eine stärkere Trennung und einen zuverlässigeren Zugriff für wiederkehrende Nutzer.
| Authentifizierungsmodell | Benutzererfahrung | Sicherheitsniveau | Operativer Aufwand | Compliance-Risiko |
|---|---|---|---|---|
| Gemeinsames Passwort | Vertraut, aber jeder Besucher verwendet dieselben Anmeldedaten | Schwer, Benutzer zu identifizieren oder eine einzelne Sitzung zu widerrufen | Mitarbeiter müssen Anmeldedaten verteilen und ändern | Breiter Zugriff erschwert Untersuchung und Eindämmung |
| Offenes Netzwerk mit Click-Through-Portal | Schnelle erste Verbindung, oft mit einer Splash-Page | Der Benutzer versteht möglicherweise nicht, ob der Datenverkehr geschützt ist | Portal-Inhalte, Bedingungen und Support-Probleme erfordern Wartung | Einwilligung und Datenverarbeitung erfordern eine sorgfältige Governance |
| E-Mail-, SMS- oder Voucher-Portal | Besser nachverfolgbar als ein gemeinsames Passwort | Verbessert den Identitätskontext, aber der Schutz hängt vom zugrunde liegenden Netzwerkdesign ab | Mitarbeiter und Besucher sind möglicherweise mit fehlerhaften Codes, abgelaufenen Links oder wiederholten Logins konfrontiert | Erhobene Daten erfordern einen klaren Zweck und eine Aufbewahrungsrichtlinie |
| Identitätsbasierte Authentifizierung | Reibungslos nach der Erstanmeldung, insbesondere für wiederkehrende Benutzer | Individuelle Identität, Verschlüsselung und Richtlinien können mit der Sitzung verknüpft werden | Erfordert die Integration in Identitäts- und Netzwerksysteme | Zugriffsentscheidungen und Protokolle sind einfacher zu verwalten |
| Zertifikatsbasierter Zugriff | Normalerweise automatisch auf verwalteten Geräten | Starke Geräteidentität ohne wiederholte Passworteingabe | Erfordert Gerätebereitstellung und Lifecycle-Management | Widerrufe und Rollenänderungen müssen präzise gepflegt werden |
Was das Portal nicht löst
Ein Portal ist eine Anwendungsschicht. Es kann Zustimmungen einholen, Bedingungen anzeigen oder nach einer Kennung fragen, aber es beantwortet für sich genommen nicht die Frage, ob der Gast-Traffic vom ersten Paket an verschlüsselt ist oder ob das Gastnetzwerk von Unternehmenssystemen isoliert ist. Betreiber sollten den gesamten Pfad prüfen, einschließlich Authentifizierung, Verschlüsselung, VLAN-Zuweisung, Firewall-Regeln und Protokollierung.
Der Captive Portal Guide ist hilfreich, um zu beurteilen, wo ein Portal sinnvoll ist und wo seine Grenzen liegen. Die zentrale Frage ist, ob das Portal die endgültige Sicherheitskontrolle darstellt oder nur ein Teil eines umfassenderen Zugangskonzepts ist.
Für viele Standorte besteht die sinnvolle Lösung nicht darin, jedes Captive Portal sofort abzuschaffen. Es geht darum, ein Portal nicht länger als Ersatz für Identität, Verschlüsselung und Segmentierung zu nutzen. Eine moderne Bereitstellung behält möglicherweise eine gebrandete Gästeseite für Einwilligungen und Kommunikation bei, nutzt jedoch eine stärkere Authentifizierung für Mitarbeiter, Bewohner oder wiederkehrende Gäste.
Smart WiFi richtig bereitstellen
Eine intelligente WiFi-Bereitstellung funktioniert, wenn das Identitätssystem, die drahtlose Infrastruktur und die Sicherheitsrichtlinie bei der Verbindung übereinstimmen. Die Installation neuerer Access Points ohne Verknüpfung dieser Komponenten führt meist nur zu einer schnelleren Version des alten Problems.
Mit der Identität beginnen
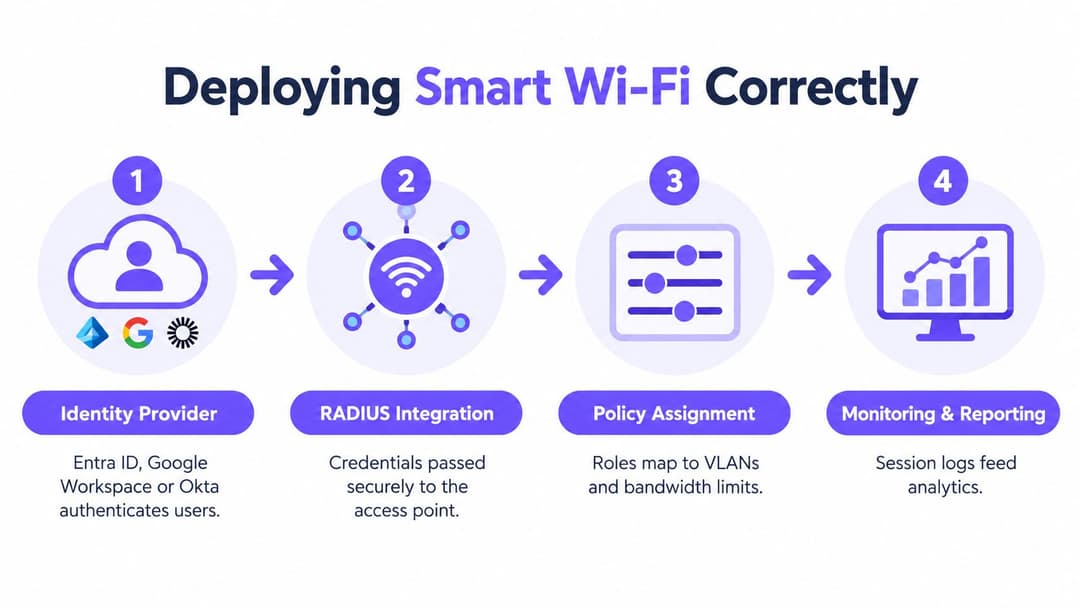
Die erste Entscheidung betrifft die Frage, wer Zugriff benötigt und wie das Unternehmen diese Personen bereits identifiziert. Microsoft Entra ID, Google Workspace und Okta können als Identitätsanbieter für Mitarbeiter und verwaltete Benutzer dienen. Ein Standort kann eine Mitarbeitergruppe einem internen Netzwerk zuweisen, externen Dienstleistern eine eingeschränkte Rolle zuweisen und Gäste über einen separaten Onboarding-Prozess führen.
RADIUS befindet sich in der Regel zwischen dem Identitätsdienst und der drahtlosen Umgebung. Es leitet die Authentifizierungsentscheidung an kompatible Netzwerkgeräte weiter, die dann die richtige Richtlinie anwenden können. Der Betreiber sollte das gewünschte Ergebnis definieren, bevor er die Integration konfiguriert:
- Welche Nutzer können sich verbinden?
- Welche Geräte sind qualifiziert?
- Welche Anwendungen oder Netzwerksegmente können sie erreichen?
- Was passiert, wenn eine Person die Organisation verlässt?
- Welche Protokolle werden für die Fehlersuche und Governance aufbewahrt?
Ältere Geräte berücksichtigen
Nicht jedes Gerät kann Zertifikate oder moderne Identitäts-Workflows nutzen. Drucker, Sensoren, Kassen, Raumsteuerungen und andere betriebliche Geräte hängen oft noch von älteren Methoden ab. iPSK bietet eine praktische Brücke, indem verschiedenen Geräten oder Gruppen unterschiedliche Pre-Shared Keys zugewiesen werden, anstatt ein einziges Passwort für den gesamten Standort offenzulegen.
Das macht ein Altsystem nicht moderner. Es begrenzt jedoch den Schadensradius, falls dessen Zugangsdaten offengelegt werden, und ermöglicht es dem Betreiber, einen einzelnen Schlüssel zu sperren, ohne jede andere Verbindung ersetzen zu müssen. Platzieren Sie diese Geräte in einem streng eingeschränkten Segment und lassen Sie nur die Dienste zu, die sie tatsächlich benötigen.
Roaming und Segmentierung hinzufügen
Passpoint und OpenRoaming können dafür sorgen, dass sich der Zugriff eher wie ein Mobilfunkdienst als wie eine einmalige Gastanmeldung anfühlt. Ein Besucher registriert sich einmal über eine vertrauenswürdige Methode, und kompatible Netzwerke können das Gerät bei späteren Besuchen wiedererkennen. Dies ist besonders nützlich für Hotelgruppen, Transportumgebungen, Einkaufszentren und Organisationen mit mehreren Standorten.
Roaming-Komfort darf die Isolierung nicht beeinträchtigen. Verwenden Sie separate Richtlinien für Gäste, Mitarbeiter, Bewohner, IoT-Geräte und die Netzwerkadministration. Eine Gästesitzung darf nicht in der Lage sein, den Laptop eines Mitarbeiters zu finden, nur weil beide Geräte denselben Access Point nutzen.
Überwachen Sie, was die Richtlinie bewirkt
Das Monitoring sollte mehr zeigen als nur die Information, ob ein Access Point online ist. Verfolgen Sie fehlgeschlagene Authentifizierungen, ungewöhnliches Geräteverhalten, Richtlinienzuweisungen, Roaming-Probleme und Änderungen in den Sitzungsmustern. Durch automatisierte Bereitstellung kann der Zugriff basierend auf der Verzeichniszugehörigkeit erstellt werden, während der automatische Entzug diesen Zugriff wieder entfernt, sobald sich diese Zugehörigkeit ändert.
Bereitstellungstest: Verbinden Sie ein Gastgerät, ein Mitarbeitergerät und ein Gebäudegerät und prüfen Sie genau, was jedes Gerät erkennen und erreichen kann. Verlassen Sie sich nicht allein auf den Konfigurationsbildschirm.
Purple ist eine Option für Standorte, die passwortlosen Gastzugang, Mitarbeiterauthentifizierung, Passpoint und OpenRoaming benötigen, mit Integrationen in Netzwerkumgebungen wie Meraki, Aruba, Ruckus, Mist und UniFi. Dieselben Designprinzipien können auch aus separaten Identitäts-, RADIUS-, Wireless- und Analyseprodukten zusammengestellt werden. Das wichtige Ergebnis ist eine kontrollierte Kette von der Identität über die Richtlinie bis hin zum erkennbaren Netzwerkverhalten.
Smart WiFi in den wichtigsten Branchen
Dieselbe drahtlose Plattform dient in unterschiedlichen Umgebungen unterschiedlichen Zwecken. Ein Hotel legt Wert auf einen reibungslosen Ablauf für Gäste, während ein Gesundheitsdienstleister bei Gerätekategorien, Datenflüssen und internen Systemen weitaus vorsichtiger sein muss.
Gastgewerbe
Ein Hotel kann einen Identitäts-Workflow für Gäste nutzen, um zu verhindern, dass dasselbe Passwort auf jede Schlüsselkarte gedruckt werden muss. Wiederkehrende Besucher können sich über ein vertrauenswürdiges Profil erneut verbinden, während die Geräte des Personals über eine separate Richtlinie gesteuert werden. Raumsteuerungen, Kassensysteme und Gebäudetechnik sollten niemals dieselben Zugriffsrechte erhalten wie das Smartphone eines Gastes.
Der betriebliche Vorteil ist Konsistenz. Das Empfangspersonal muss nicht diagnostizieren, warum ein gemeinsam genutztes Passwort nicht mehr funktioniert, und das Netzwerktreffen kann eine Sitzung untersuchen, ohne jeden Gast als einen einzigen anonymen Nutzer behandeln zu müssen.
Einzelhandel
Ein Einzelhändler möchte vielleicht, dass Kunden sich einfach verbinden, während Kassen, Handscanner und Warenwirtschaftssysteme isoliert bleiben. Marketingteams können datenschutzkonforme Zugangsdaten nutzen, um wiederkehrende Besuche zu verstehen oder die Customer Journey zu verbessern - sie sollten jedoch nützliches Engagement von einer wahllosen Datenerfassung trennen.
Ein Einkaufszentrum muss auch das Roaming zwischen Gemeinschaftsbereichen und einzelnen Geschäften berücksichtigen. Ein Besucher, der sich durch das Gebäude bewegt, sollte nicht bei jedem Schritt eine umständliche Anmeldung wiederholen müssen.
Gesundheitswesen
Gesundheitsumgebungen benötigen klare Grenzen zwischen Besucherzugang, Arbeitsabläufen der Mitarbeiter, klinischen Geräten und verbundenen Gebäudesystemen. Ein Gastnetzwerk sollte nur Internetzugang bieten, während verwaltete Mitarbeitergeräte den Zugriff basierend auf Rolle und Gerätestatus erhalten. Medizinische und betriebliche Geräte erfordern unter Umständen einen streng kontrollierten Legacy-Zugriff mit einer Überwachung, die dem Support-Team hilft, abnormales Verhalten zu erkennen.
Das Design sollte den Komfort für Patienten und Besucher unterstützen, ohne dass der Komfort die interne Erreichbarkeit diktiert.
Wohnimmobilie
Mietwohnungen, Studentenwohnheime und verwaltete Wohngebäude erfordern ein privates Erlebnis für jeden Bewohner - nicht ein einziges Passwort, das sich das gesamte Gebäude teilt. Ein Bewohner möchte vielleicht Smartphones, Fernseher und Smart-Home-Geräte verbinden, während das Gebäudepersonal einen separaten Verwaltungspfad benötigt und Gemeinschaftseinrichtungen eigenen Einschränkungen unterliegen müssen.
Der Betreiber sollte festlegen, was bei Einzug, Wechsel und Auszug geschieht. Die identitätsbasierte Bereitstellung macht die Verwaltung dieser Lebenszyklus-Ereignisse einfacher, als ein gebäudeweites Passwort zu ändern und zu hoffen, dass jedes alte Gerät es vergessen hat.
WiFi-Daten in messbaren ROI verwandeln
Ein Verbindungsdatensatz ist nicht automatisch eine geschäftliche Erkenntnis. Ein Veranstaltungsort schafft Mehrwert, wenn er eingewilligte WiFi-Daten mit einer nützlichen Frage verknüpft - etwa, ob Besucher wiederkommen, welche Dienste sie nutzen oder wo der Ablauf für Gäste ins Stocken gerät.
Beginnen Sie damit, Vanity-Metriken von echten Entscheidungen zu trennen. Die Gesamtzahl der Verbindungen mag beeindruckend aussehen, erklärt aber nicht, warum eine Kampagne funktioniert hat. Nützlichere Kennzahlen sind wiederholte Besuche, ausgefüllte Umfragen, Interaktionen mit einem zulässigen Angebot, Bewegungen zwischen verschiedenen Bereichen des Standorts und der Anteil der Nutzer, die sich ohne Hilfe des Personals erneut verbinden können.
Einen verantwortungsvollen Datenpfad aufbauen
Der Prozess sollte explizit sein:
- Fragen Sie nach einer aussagekräftigen Einwilligung. Erklären Sie, welche Informationen am Standort erfasst werden und warum.
- Erstellen Sie nützliche Segmente. Unterscheiden Sie zwischen neuen Besuchern, wiederkehrenden Besuchern, Anwohnern, Personal und Gerätekategorien, wo dies sinnvoll ist.
- Verbinden Sie freigegebene Systeme. Senden Sie relevante Ereignisse an ein CRM oder eine Marketing-Automatisierungsplattform.
- Testen Sie eine Maßnahme. Nutzen Sie eine Umfrage, eine Nachricht oder eine Serviceverbesserung, die auf ein bekanntes Besucherbedürfnis eingeht.
- Messen Sie das Ergebnis. Vergleichen Sie die Maßnahme mit dem geschäftlichen Ziel, nicht nur mit der Anzahl der Logins.
Ein Einzelhändler kann Umfrageergebnisse nutzen, um den Filialbesuch zu verbessern. Ein Hotel kann wiederholte Support-Anfragen rund um das Onboarding erkennen. Eine Veranstaltungsort-Gruppe kann die Leistung verschiedener Begrüßungsabläufe vergleichen, ohne mehr Daten als nötig zu erfassen.
Der WiFi ROI-Rechner kann helfen, die finanzielle Diskussion rund um Besuchshäufigkeit, Kampagnenaktivitäten und betriebliche Einsparungen zu strukturieren. Die Berechnung sollte die Bereitstellungs- und Governance-Kosten umfassen, nicht nur den erhofften Marketingwert.
Das beste Analyseprogramm bietet Netzwerk-, Marketing- und Betriebsteams eine gemeinsame Sicht auf das, was der Zugang bewirkt. Es berücksichtigt auch, dass persönliche Daten Verantwortung mit sich bringen. Mehr Datenerfassung ist nicht gleichbedeutend mit mehr Wert.
Migration von Legacy-WiFi zu Smart Access
Ein Standort muss nicht jeden Access Point austauschen, bevor er die Authentifizierung verbessert. Beginnen Sie mit einer Bestandsaufnahme von Netzwerken, Nutzern, Geräten, aktuellen Zugangsdaten und Verbindungswegen zwischen Gast-, Mitarbeiter- und Betriebssystemen.
Die ersten Änderungen zählen lassen
Ersetzen Sie offene oder weitgehend geteilte Zugänge durch ein verschlüsseltes Gäste-Onboarding, sofern die Hardware dies unterstützt. Erstellen Sie ein separates Gästesegment und testen Sie, ob dieses keine Mitarbeiter-, Zahlungs-, Verwaltungs- oder IoT-Netzwerke erreichen kann. Ändern Sie Zugangsdaten, die öffentlich ausgehängt wurden, und entfernen Sie ungenutzte SSIDs, die für Verwirrung sorgen.
Wählen Sie als Nächstes einen Bereich mit geringem Risiko für ein Pilotprojekt aus. Ein Hotel könnte mit dem Mitarbeiterzugang in einem Back-Office-Bereich beginnen. Ein Einzelhändler könnte den identitätsbasierten Zugriff auf verwalteten Handheld-Geräten testen. Ein Wohnungsbetreiber könnte mit einem neuen Gebäude oder einem Gemeinschaftsbereich starten, bevor er das Bewohnererlebnis im gesamten Portfolio anpasst.
In kontrollierten Phasen vorgehen
Führen Sie die alten und neuen Abläufe nur so lange wie nötig parallel aus. Dokumentieren Sie den Support-Prozess, schulen Sie das Rezeptions- oder Facility-Personal und überwachen Sie fehlgeschlagene Logins, Roaming-Verhalten und Gerätekompatibilität. Migrieren Sie Altsysteme auf iPSK oder ein eingeschränktes Segment, anstatt zuzulassen, dass sie den Sicherheitsstandard für jeden Nutzer bestimmen.
Testen Sie vor der Erweiterung den Entzug des Zugangs, den Verlust von Geräten, Verzeichnisänderungen und Netzwerkausfälle. Ein Smart WiFi-Design ist unvollständig, wenn es zwar Zugang gewähren, diesen aber nicht zuverlässig widerrufen kann.
Dieser schrittweise Ansatz reduziert Störungen und liefert gleichzeitig Erkenntnisse direkt aus der Praxis des Standorts. Zudem deckt er Probleme auf, die bei einem Labortest übersehen werden könnten, wie etwa eine schlechte Abdeckung am Empfang, das Verhalten des Captive Portals auf älteren Telefonen oder betriebliche Geräte, die nicht dokumentierte Zugangsdaten verwenden.
Intelligentere Netzwerke aufbauen, die echten Mehrwert bieten
Smartes WiFi kombiniert eine standardmäßig sichere Authentifizierung, eine identitätsbasierte Richtlinie und nützliche Messungen. Abdeckung und Durchsatz sind zwar weiterhin wichtig, beantworten aber nicht, wer sich verbinden darf, worauf diese Verbindung zugreifen kann oder wie schnell der Standort den Zugang wieder entziehen kann.
Betreiber, die WiFi als strategische Service-Ebene verstehen, können das Vertrauen der Gäste stärken und gleichzeitig das Sicherheitsrisiko für Mitarbeiter-, Bewohner- und Gerätenetzwerke verringern. Die erfolgreichsten Bereitstellungen sorgen dafür, dass sicheres Verhalten gleichzeitig das einfachste Verhalten ist, und nutzen anschließend verantwortungsvolle Analysen, um den Mehrwert für das Unternehmen aufzuzeigen.
Purple bietet passwortfreies Gäste- und Mitarbeiter-WiFi, identitätsbasierten Zugriff, Netzwerkerkennung, Passpoint und OpenRoaming-Funktionen für Standorte, die sichere Konnektivität ohne gemeinsam genutzte Zugangsdaten benötigen. Besuchen Sie Purple, um zu erfahren, wie die Authentifizierungs-, Analyse- und Netzwerktools von Purple ein sichereres und besser messbares WiFi-Erlebnis unterstützen können.


