
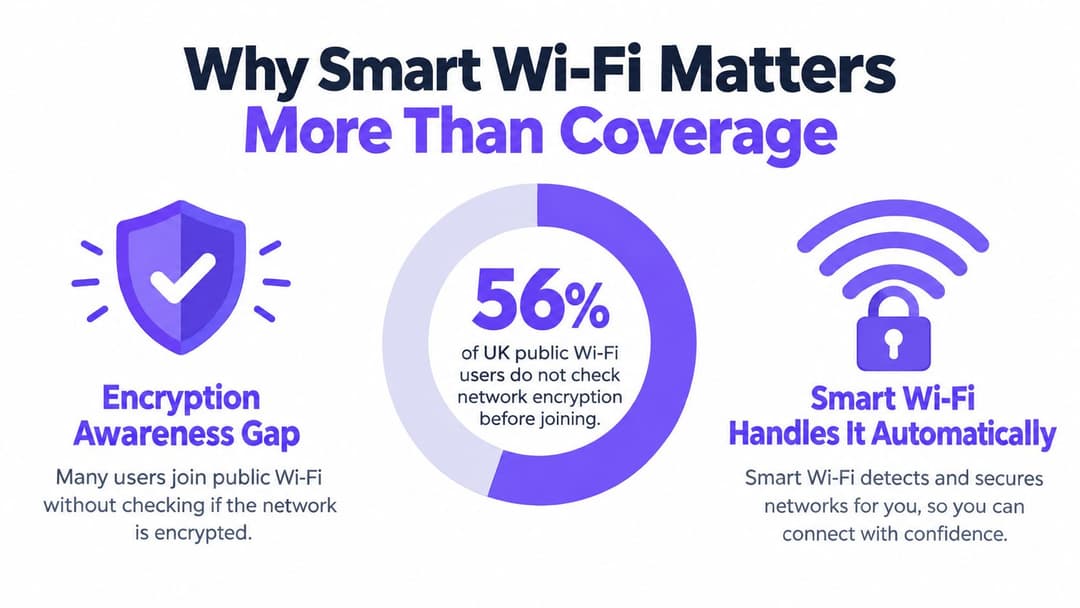
56% dos utilizadores de WiFi público no Reino Unido não verificam se uma rede é encriptada antes de se ligarem. O smart WiFi aborda essa lacuna de confiança ao automatizar a autenticação segura, em vez de esperar que cada visitante compreenda a segurança de rede.
Para o operador de um espaço, o WiFi já não é apenas um problema de cobertura. Um sinal forte pode, ainda assim, ligar os visitantes à rede errada, expor sistemas mal separados ou incentivar comportamentos inseguros através de palavras-passe partilhadas e páginas de início de sessão abertas. A questão prática não é se os visitantes conseguem aceder à internet, mas se o conseguem fazer em segurança, com o acesso correto e sem gerar trabalho para a equipa.
Porque é que o Smart WiFi Importa Mais do que a Cobertura
O problema mais importante de WiFi inteligente num local no Reino Unido é frequentemente a literacia de segurança, e não a força do sinal. A YouGov descobriu que 56% dos utilizadores de WiFi público no Reino Unido não verificam, ou raramente verificam, se uma rede está encriptada antes de se ligarem. Isso significa que muitos convidados tomam uma decisão rápida com base no nome de uma rede, numa placa na parede ou na instrução de um funcionário. Podem não saber se a ligação protege o seu tráfego ou se um hotspot malicioso com nome semelhante está por perto. (Descobertas da YouGov sobre a segurança do WiFi público no Reino Unido)
O risco por trás do acesso conveniente
Uma palavra-passe partilhada parece simples, mas dá ao espaço pouco controlo sobre quem tem acesso, quando esse acesso deve terminar ou se a credencial foi copiada. Uma rede aberta com uma página de clique rápido pode remover uma barreira à ligação, mas pode deixar os visitantes sem clareza quanto à encriptação, à confiança na rede e ao tratamento das suas informações pessoais.
Isso cria vários riscos práticos:
- Interceção de comunicações: Os visitantes podem assumir que uma ligação pública os protege quando esta não fornece uma encriptação forte desde o início.
- Hotspots maliciosos: Um atacante pode criar um nome de rede que se assemelha ao nome do local e esperar que os convidados se liguem.
- Fuga de dados: Os convidados podem utilizar email, serviços de pagamento ou aplicações de trabalho sem compreenderem a postura de segurança da rede.
- Movimento lateral: Um dispositivo de convidado comprometido torna-se mais perigoso se a rede de convidados conseguir aceder aos sistemas da equipa, ao equipamento de ponto de venda ou aos dispositivos do edifício.
A Norton relatou que 64% das pessoas já tinham utilizado WiFi público para iniciar sessão no e-mail pessoal, enquanto 45% tinham introduzido informações privadas, como palavras-passe ou dados de cartões, em redes públicas. Estas descobertas tornam o fluxo de autenticação uma questão de segurança empresarial. O local controla o design da ligação, por isso também controla o nível de suposições inseguras que exige aos visitantes. (Orientações da Norton sobre a segurança do WiFi público)
Regra prática: Se um convidado tiver de compreender a encriptação de rede antes de receber proteção, o design do sistema já está a exigir demasiado do convidado.
Seguro por predefinição, não seguro por instrução
O WiFi inteligente começa com uma verificação de identidade encriptada, aplica uma política à sessão resultante e mantém o tráfego de convidados afastado de infraestruturas sensíveis. O visitante continua a usufruir de um acesso rápido e simples, mas o espaço deixa de tratar a conveniência e a segurança como objetivos opostos.
A cobertura continua a ser importante. Um mau design de rádio causa quebras de ligação, congestionamento e chamadas de suporte. Mas uma rede insegura com boa cobertura continua a ser insegura. Os operadores que planeiam a implementação de um novo local devem envolver pessoas que compreendam tanto de engenharia sem fios como de restrições de propriedade, incluindo um guia para contratar profissionais de rede locais quando as equipas internas precisam de ajuda para avaliar cablagem, posicionamento de pontos de acesso e segmentação.
Por conseguinte, o WiFi inteligente significa confiança integrada na jornada de acesso. Protege os convidados que não inspecionam os detalhes técnicos e oferece aos operadores uma forma defensável de gerir o acesso, isolar dispositivos e responder quando um utilizador, dispositivo ou credencial já não se deve ligar.
O que Significa Realmente o Smart WiFi
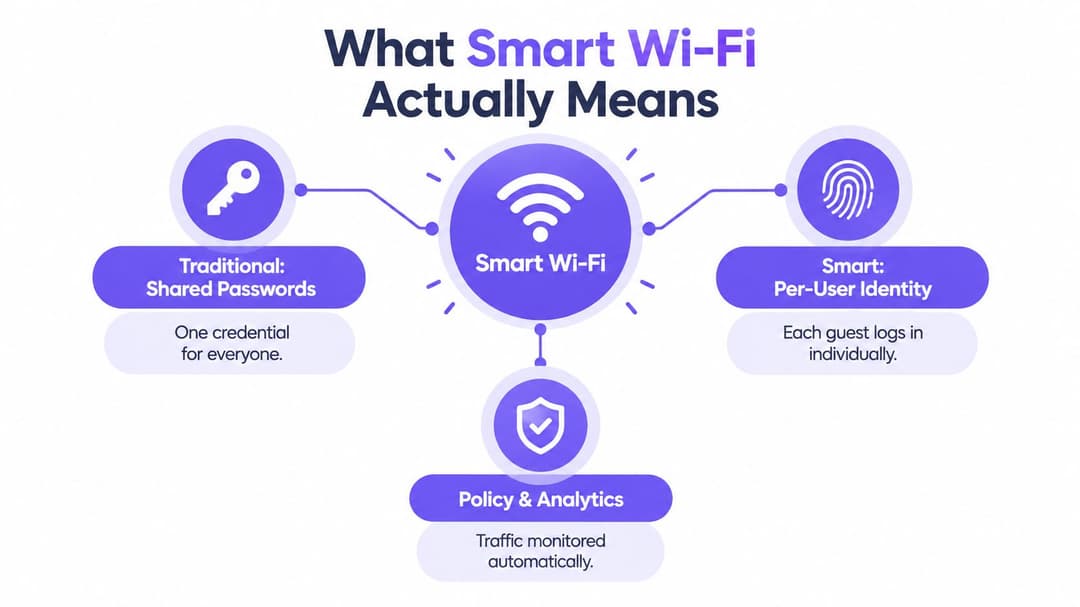
O WiFi de convidados tradicional começa habitualmente com uma de três escolhas: uma palavra-passe impressa na receção, uma rede aberta seguida de uma splash page ou um voucher emitido manualmente pela equipa. Estes métodos podem funcionar para um acesso básico, mas tratam todos os visitantes como o mesmo tipo de utilizador e tornam o espaço responsável por distribuir, alterar ou explicar credenciais.
O WiFi inteligente separa a pessoa do dispositivo e o dispositivo da permissão. Um convidado comprova uma identidade através de um método aprovado, como um email ou um perfil de roaming fidedigno. A rede estabelece então uma ligação encriptada e atribui a política de acesso correspondente a esse utilizador ou dispositivo.
De uma chave única ao acesso individual
Pense numa palavra-passe partilhada como uma chave copiada para um edifício inteiro. Se a chave for partilhada publicamente, o operador não consegue saber quem a usou, revogá-la para uma única pessoa ou associar de forma fiável uma sessão a uma política específica. O acesso baseado em identidade funciona mais como um passe emitido individualmente. Cada utilizador recebe uma ligação aprovada, e o operador pode alterar ou remover esse acesso sem ter de substituir a credencial de todos os outros.
A distinção é importante tanto para convidados como para a equipa:
- Os convidados podem receber uma jornada de integração simples sem que lhes seja entregue uma credencial que possa permanecer ativa indefinidamente.
- Os funcionários podem autenticar-se através do fornecedor de identidade de uma organização e receber acesso com base na sua função.
- Os subempreiteiros podem receber permissões limitadas que não expõem automaticamente os recursos internos.
- Os residentes podem receber acesso a uma rede privada enquanto os serviços partilhados do edifício permanecem controlados separadamente.
Os componentes técnicos podem variar. O RADIUS pode transportar decisões de autenticação entre o serviço de identidade e o equipamento de rede. Os certificados podem permitir que um dispositivo gerido se autentique sem que o utilizador tenha de introduzir uma palavra-passe. O iPSK pode fornecer chaves pré-partilhadas atribuídas individualmente para dispositivos mais antigos que não suportam métodos modernos de certificados. O princípio importante permanece consistente: a rede toma uma decisão explícita sobre a identidade e a política.
Porque é que a experiência ainda pode parecer instantânea
A segurança não tem de significar um formulário longo ou inícios de sessão repetidos. O Passpoint e o OpenRoaming podem permitir que os dispositivos compatíveis reconheçam uma rede fidedigna e se liguem sem que o visitante tenha de procurar um nome de rede de cada vez. Para os leitores que comparam a conectividade doméstica de alto desempenho com a empresarial, esta explicação de Wi-Fi de fibra para trabalho remoto também ilustra uma distinção importante: a qualidade do serviço de internet e a qualidade da experiência de acesso WiFi estão relacionadas, mas não são a mesma coisa.
Um local pode definir o que acontece após a autenticação. Um convidado pode receber acesso apenas à internet. Um membro da equipa pode receber acesso a aplicações de negócio aprovadas. Um dispositivo do edifício pode receber apenas a conectividade necessária para a sua função operacional. A orientação sobre redes baseadas em identidade ajuda a mostrar como a identidade, a política e o acesso à rede se interligam, em vez de tratar o WiFi como uma única ligação partilhada.
Esse é o significado prático do WiFi inteligente. Substitui uma pergunta vaga, "Qual é a palavra-passe?", por um processo controlado: quem se está a ligar, ao que está autorizado a aceder e como deve a rede tratar essa sessão?
Captive Portals Legados versus Autenticação Moderna
Os sistemas de Captive Portal continuam a ser comuns porque são visíveis, familiares e relativamente fáceis de adicionar a uma rede de convidados existente. Um visitante liga-se a uma rede, vê uma página web e aceita os termos, submete um endereço de e-mail ou introduz um código. O modelo pode suportar a personalização de marca e a recolha de dados, mas não fornece automaticamente a mesma garantia de identidade ou modelo de encriptação que a autenticação moderna.
A escolha certa depende do local, dos utilizadores e dos dispositivos envolvidos. Um café com visitas curtas pode tolerar um fluxo de convidados simples. Um hospital, edifício de escritórios ou empreendimento residencial necessita de uma separação mais forte e de um acesso mais previsível para utilizadores que regressam.
| Modelo de Autenticação | Experiência do Utilizador | Postura de Segurança | Carga Operacional | Risco de Conformidade |
|---|---|---|---|---|
| Palavra-passe partilhada | Familiar, mas todos os visitantes utilizam a mesma credencial | Difícil de identificar utilizadores ou revogar uma única sessão | A equipa deve distribuir e alterar as credenciais | O acesso amplo torna a investigação e contenção mais difíceis |
| Rede aberta com Captive Portal de clique único | Ligação inicial rápida, frequentemente com uma página inicial de splash | O utilizador pode não compreender se o tráfego está protegido | O conteúdo do portal, os termos e os problemas de suporte exigem manutenção | O consentimento e o tratamento de dados necessitam de uma governação cuidadosa |
| Portal de email, SMS ou voucher | Mais rastreável do que uma palavra-passe partilhada | Melhora o contexto de identidade, mas a proteção depende do design da rede subjacente | A equipa e os visitantes podem enfrentar falhas nos códigos, ligações expiradas ou inícios de sessão repetidos | Os dados recolhidos necessitam de uma finalidade clara e de uma política de retenção |
| Autenticação baseada em identidade | Fluida após o registo inicial, especialmente para utilizadores recorrentes | A identidade individual, a encriptação e a política podem ser associadas à sessão | Exige a integração com sistemas de identidade e de rede | As decisões de acesso e os registos são mais fáceis de governar |
| Acesso baseado em certificado | Geralmente automático em dispositivos geridos | Identidade de dispositivo forte sem introdução repetida de palavras-passe | Exige o aprovisionamento de dispositivos e a gestão do ciclo de vida | A revogação e as alterações de funções devem ser mantidas com precisão |
O que o portal não resolve
Um portal é uma camada de aplicação. Pode recolher consentimento, apresentar termos ou pedir um identificador, mas não responde, por si só, se o tráfego de convidados é encriptado desde o primeiro pacote ou se a rede de convidados está isolada dos sistemas corporativos. Os operadores devem examinar o caminho completo, incluindo autenticação, encriptação, atribuição de VLAN, regras de firewall e registo de logs.
O guia de Captive Portal é útil ao avaliar onde um portal se enquadra e onde termina. A questão central é se o portal é o controlo de segurança final ou apenas uma parte de um design de acesso mais amplo.
Para muitos espaços, a resposta sensata não passa por eliminar todos os portais imediatamente. Passa por deixar de utilizar um portal como substituto para identidade, encriptação e segmentação. Uma implementação moderna pode manter uma página de convidados personalizada para consentimento e comunicação, utilizando simultaneamente uma autenticação mais forte para colaboradores, residentes ou visitantes recorrentes.
Implementar o Smart WiFi Corretamente
Uma implementação de WiFi inteligente funciona quando o sistema de identidade, a infraestrutura sem fios e a política de segurança concordam sobre o que deve acontecer no momento da ligação. Instalar pontos de acesso mais recentes sem ligar essas peças geralmente resulta numa versão mais rápida do problema antigo.
Começar com a identidade
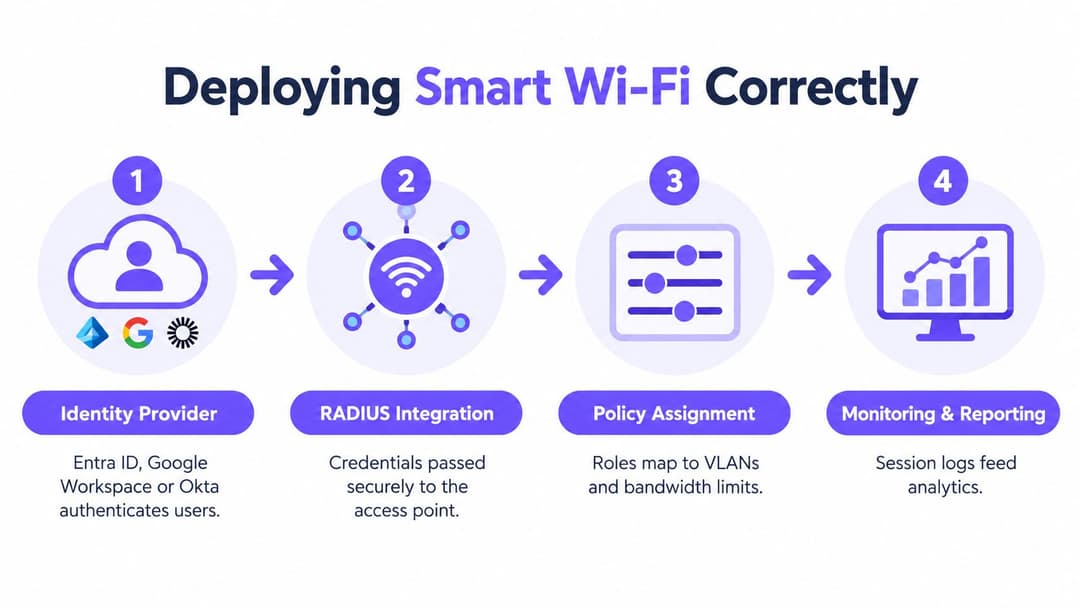
A primeira decisão é determinar quem precisa de acesso e como a organização já conhece essas pessoas. O Entra ID, o Google Workspace e o Okta podem funcionar como fornecedores de identidade para funcionários e utilizadores geridos. Um espaço pode mapear um grupo de colaboradores para uma rede de funcionários, atribuir uma função restrita a prestadores de serviços externos e encaminhar os convidados através de um percurso de integração separado.
O RADIUS geralmente situa-se entre o serviço de identidade e o ambiente sem fios. Transmite a decisão de autenticação para equipamentos de rede compatíveis, que podem então aplicar a política correta. O operador deve definir o resultado antes de configurar a integração:
- Que utilizadores se podem ligar?
- Que dispositivos são qualificados?
- Que aplicações ou segmentos de rede podem alcançar?
- O que acontece quando uma pessoa deixa a organização?
- Que registos são retidos para resolução de problemas e governação?
Ter em conta dispositivos mais antigos
Nem todos os dispositivos conseguem utilizar certificados ou fluxos de trabalho de identidade modernos. Impressoras, sensores, caixas registadoras, controlos de sala e outros equipamentos operacionais podem depender de métodos mais antigos. O iPSK oferece uma ponte prática ao atribuir diferentes chaves pré-partilhadas a dispositivos ou grupos, em vez de expor uma única palavra-passe em todo o espaço.
Isso não torna um dispositivo antigo moderno. Limita o raio de impacto caso a sua credencial seja exposta e permite ao operador revogar uma chave sem substituir todas as outras ligações. Coloque esses dispositivos num segmento altamente restrito e permita apenas os serviços de que necessitam.
Adicionar roaming e segmentação
O Passpoint e o OpenRoaming podem fazer com que o acesso pareça mais um serviço móvel do que um início de sessão único de convidado. Um visitante regista-se uma vez através de um método fidedigno e, em seguida, as redes compatíveis conseguem reconhecer o dispositivo em visitas posteriores. Isto é particularmente útil para grupos hoteleiros, ambientes de transportes, centros comerciais e organizações com múltiplos locais.
A conveniência do roaming não deve sobrepor-se ao isolamento. Utilize políticas separadas para convidados, funcionários, residentes, dispositivos IoT e administração de rede. Uma sessão de convidado não deve ser capaz de detetar um portátil de um funcionário apenas porque ambos os dispositivos utilizam o mesmo ponto de acesso.
Monitorize o que a política produz
A monitorização deve mostrar mais do que apenas se um ponto de acesso está online. Monitorize falhas de autenticação, comportamentos invulgares de dispositivos, atribuições de políticas, problemas de roaming e alterações nos padrões das sessões. O aprovisionamento automático pode criar acessos com base na pertença ao diretório, enquanto a revogação automática pode removê-los quando essa pertença se altera.
Teste de implementação: Ligue um dispositivo de convidado, um dispositivo de funcionário e um dispositivo do edifício, e verifique exatamente o que cada um consegue detetar e alcançar. Não confie apenas no ecrã de configuração.
A Purple é uma opção para locais que necessitam de acesso de convidados sem palavra-passe, autenticação de equipa, Passpoint e OpenRoaming, com integrações em ambientes de rede como Meraki, Aruba, Ruckus, Mist e UniFi. Os mesmos princípios de design também podem ser estruturados a partir de produtos separados de identidade, RADIUS, redes sem fios e análise de dados. O resultado importante é uma cadeia controlada que vai desde a identidade à política, culminando num comportamento de rede observável.
Smart WiFi nos Setores-Chave
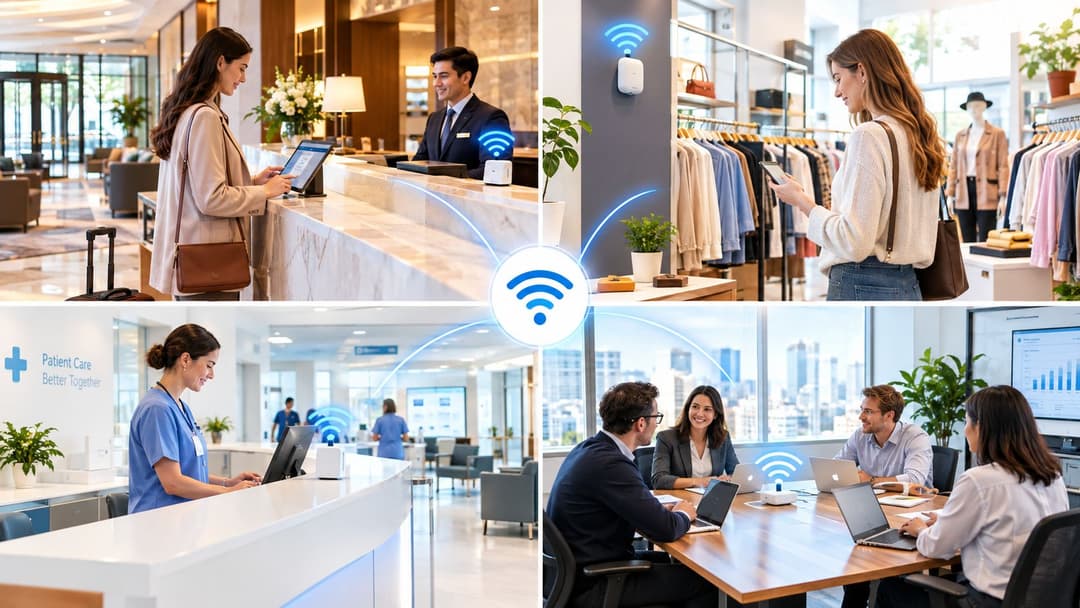
A mesma plataforma sem fios serve diferentes propósitos em diferentes ambientes. Um hotel prioriza uma jornada de convidado com pouco atrito, enquanto um prestador de cuidados de saúde deve ser muito mais cauteloso quanto às categorias de dispositivos, fluxos de dados e sistemas internos.
Hotelaria
Um hotel pode utilizar um fluxo de identidade de convidado para evitar imprimir a mesma palavra-passe em todos os envelopes de cartões de quarto. Os visitantes habituais podem voltar a ligar-se através de um perfil fidedigno, enquanto os dispositivos dos funcionários permanecem numa política separada. Os controlos de sala, equipamentos de pagamento e sistemas do edifício nunca devem herdar o mesmo acesso que o telemóvel de um convidado.
O benefício operacional é a consistência. A equipa da receção não precisa de diagnosticar a razão pela qual uma palavra-passe partilhada deixou de funcionar, e a equipa de rede pode investigar uma sessão sem tratar cada convidado como um utilizador anónimo.
Retalho
Um retalhista pode pretender que os clientes se liguem facilmente, mantendo as caixas registadoras, os leitores portáteis e os sistemas de stock isolados. As equipas de marketing podem utilizar dados de acesso consentidos para compreender as visitas repetidas ou melhorar a jornada do cliente, mas devem separar o envolvimento útil da recolha indiscriminada de dados.
Um centro comercial também precisa de considerar o roaming entre as áreas comuns e as lojas individuais. Um visitante que se desloque pelo espaço não deve ter de repetir um início de sessão complexo a cada passo.
Saúde
Os ambientes de saúde necessitam de fronteiras claras entre o acesso de visitantes, os fluxos de trabalho da equipa, os equipamentos clínicos e os sistemas conectados do edifício. Uma rede de convidados deve ser apenas de acesso à internet, enquanto os dispositivos geridos da equipa recebem acesso com base na função e no estado do dispositivo. Os dispositivos médicos e operacionais podem necessitar de um acesso legado estritamente controlado, com monitorização que ajude a equipa de suporte a identificar comportamentos anómalos.
O design deve apoiar a conveniência dos doentes e visitantes sem permitir que a conveniência dite a acessibilidade interna.
Propriedade residencial
O arrendamento de longa duração, residências de estudantes e edifícios residenciais geridos necessitam de uma experiência privada para cada residente, e não de uma palavra-passe partilhada por todo o bloco. Um residente pode ligar telemóveis, televisores e dispositivos inteligentes, enquanto os funcionários da propriedade precisam de uma via de gestão separada e as instalações partilhadas necessitam das suas próprias restrições.
O operador deve definir o que acontece na entrada, na transferência e na saída de residentes ou inquilinos. O aprovisionamento baseado em identidade torna estes eventos de ciclo de vida mais fáceis de gerir do que alterar uma palavra-passe comum a todo o edifício e esperar que todos os dispositivos antigos se tenham esquecido dela.
Transformar Dados de WiFi em ROI Mensurável
Um registo de ligação não é automaticamente uma visão de negócio. Um recinto cria valor quando associa dados de WiFi consentidos a uma pergunta útil, como saber se os visitantes regressam, que serviços utilizam ou onde a jornada do convidado cria atrito.
Comece por separar as métricas de vaidade das decisões. O total de ligações pode parecer impressionante, mas não explicará por que razão uma campanha funcionou. Medidas mais úteis incluem visitas repetidas, inquéritos preenchidos, interação com uma oferta permitida, movimento entre áreas do espaço e a proporção de utilizadores que se conseguem voltar a ligar sem assistência da equipa.
Construir um caminho de dados responsável
O processo deve ser explícito:
- Peça um consentimento significativo. Explique quais informações o local recolhe e porquê.
- Crie segmentos úteis. Distinga novos visitantes, visitantes recorrentes, residentes, funcionários e categorias de dispositivos onde apropriado.
- Ligue sistemas aprovados. Envie eventos relevantes para um CRM ou plataforma de automação de marketing.
- Teste uma ação. Utilize um inquérito, mensagem ou melhoria de serviço que responda a uma necessidade conhecida do visitante.
- Meça o resultado. Compare a ação com o objetivo de negócio, não apenas com o número de inícios de sessão.
Um operador de retalho pode utilizar uma resposta de inquérito para melhorar a visita a uma loja. Um hotel pode identificar pedidos de suporte repetidos relacionados com a adesão. Um grupo de recintos pode comparar o desempenho de diferentes jornadas de boas-vindas sem recolher mais dados do que o necessário.
A calculadora de ROI de WiFi pode ajudar a estruturar a discussão financeira em torno da frequência de visitas, atividade de campanha e poupanças operacionais. O cálculo deve incluir os custos de implementação e governação, e não apenas o valor de marketing esperado.
O melhor programa de análise de dados oferece às equipas de rede, marketing e operações uma visão partilhada do impacto que o acesso está a gerar. Também respeita o facto de que os dados pessoais acarretam responsabilidade. Uma maior recolha não equivale a mais valor.
Migrar de WiFi Legado para o Acesso Inteligente
Um espaço não precisa de substituir todos os pontos de acesso antes de melhorar a autenticação. Comece com um inventário de redes, utilizadores, dispositivos, credenciais atuais e caminhos entre sistemas de convidados, funcionários e operações.
Fazer com que as primeiras alterações contem
Substitua o acesso aberto ou amplamente partilhado por uma integração de convidados encriptada sempre que os equipamentos o suportem. Crie um segmento de convidados separado e teste para garantir que este não consegue aceder às redes de funcionários, pagamentos, gestão ou IoT. Altere as credenciais que tenham sido expostas publicamente e remova SSIDs não utilizados que criem confusão.
Em seguida, escolha uma área de baixo risco para um projeto-piloto. Um hotel pode começar com o acesso dos funcionários numa zona de back-office. Um retalhista pode testar o acesso baseado em identidade em dispositivos portáteis geridos. Um operador residencial pode começar com um novo edifício ou uma área comum antes de alterar a experiência do residente em todo o portfólio.
Avançar em fases controladas
Execute as jornadas antiga e nova em paralelo apenas durante o tempo estritamente necessário. Documente o processo de suporte, dê formação à equipa da receção ou das instalações e monitorize inícios de sessão falhados, comportamento de roaming e compatibilidade de dispositivos. Migre equipamentos antigos para iPSK ou para um segmento restrito, em vez de permitir que estes determinem o padrão de segurança para todos os utilizadores.
Antes de expandir, teste a remoção de acessos, a perda de dispositivos, as alterações de diretório e as falhas de rede. Um design de smart WiFi é incompleto se conseguir conceder acesso mas não o conseguir revogar com fiabilidade.
Esta abordagem faseada reduz a perturbação ao mesmo tempo que produz provas a partir do próprio espaço. Também expõe problemas que um teste de laboratório pode falhar, tais como uma cobertura deficiente na receção, o comportamento do Captive Portal em telemóveis mais antigos ou dispositivos operacionais que utilizam credenciais não documentadas.
Construir Redes Mais Inteligentes Que Entregam Valor Real
O WiFi inteligente combina autenticação segura por predefinição, política baseada em identidade e métricas úteis. A cobertura e o débito continuam a ser importantes, mas não respondem a quem se pode ligar, ao que essa ligação pode aceder ou à rapidez com que o espaço pode remover o acesso.
Os operadores que tratam o WiFi como uma camada de serviço estratégica podem aumentar a confiança dos convidados ao mesmo tempo que reduzem a exposição nas redes de funcionários, residentes e dispositivos. As implementações mais robustas tornam o comportamento seguro no comportamento mais fácil de adotar, utilizando depois dados analíticos responsáveis para demonstrar se a rede está a beneficiar a organização.
A Purple disponibiliza WiFi para convidados e colaboradores sem palavra-passe, acesso baseado em identidade, isolamento de rede, recursos Passpoint e OpenRoaming para espaços que necessitam de conectividade segura sem credenciais partilhadas. Visite a Purple para explorar como as suas ferramentas de autenticação, análise e rede podem apoiar uma experiência de WiFi mais segura e mensurável.


