
यूके के 56% पब्लिक WiFi उपयोगकर्ता शामिल होने से पहले यह जांच नहीं करते हैं कि नेटवर्क एन्क्रिप्टेड है या नहीं। स्मार्ट WiFi सुरक्षित ऑथेंटिकेशन को स्वचालित बनाकर उस विश्वास अंतर को दूर करता है, बजाय इसके कि हर विज़िटर से नेटवर्क सुरक्षा को समझने की उम्मीद की जाए।
एक वेन्यू ऑपरेटर के लिए, WiFi अब केवल कवरेज की समस्या नहीं रह गया है। एक मजबूत सिग्नल अभी भी मेहमानों को गलत नेटवर्क से जोड़ सकता है, खराब रूप से अलग किए गए सिस्टम को उजागर कर सकता है, या साझा पासवर्ड और खुले लॉगिन पेजों के माध्यम से असुरक्षित व्यवहार को बढ़ावा दे सकता है। व्यावहारिक सवाल यह नहीं है कि विज़िटर ऑनलाइन आ सकते हैं या नहीं, बल्कि यह है कि क्या वे सही एक्सेस के साथ और स्टाफ के लिए काम बढ़ाए बिना ऐसा सुरक्षित रूप से कर सकते हैं।
स्मार्ट WiFi कवरेज से अधिक महत्वपूर्ण क्यों है
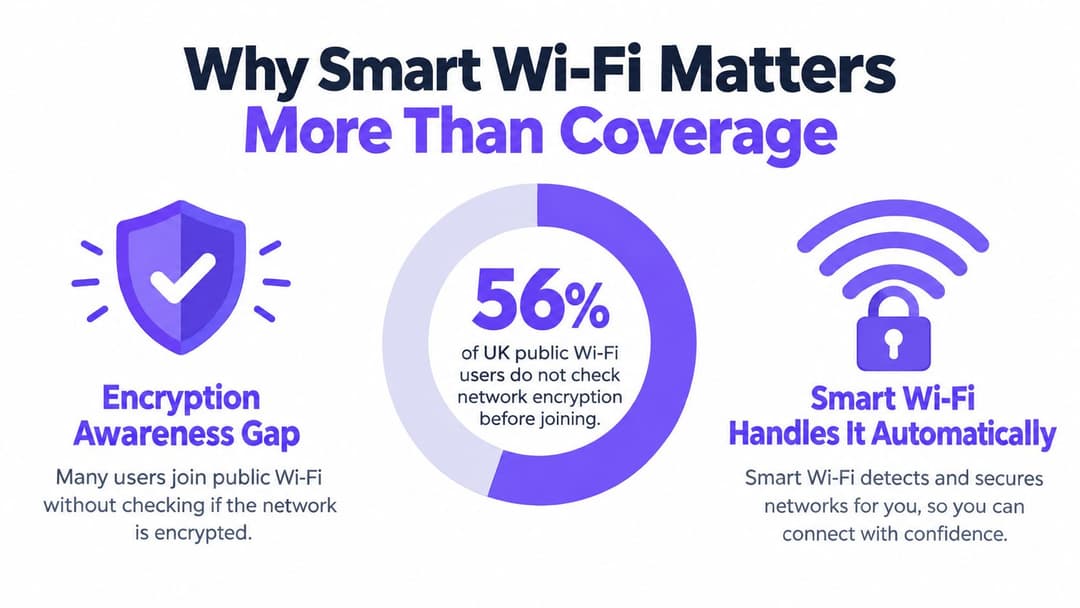
UK के किसी स्थान पर सबसे महत्वपूर्ण स्मार्ट WiFi समस्या अक्सर सुरक्षा साक्षरता होती है, न कि सिग्नल की ताकत। YouGov ने पाया कि UK के 56% सार्वजनिक WiFi उपयोगकर्ता नेटवर्क में शामिल होने से पहले यह जांच नहीं करते हैं, या शायद ही कभी करते हैं, कि नेटवर्क एन्क्रिप्टेड है या नहीं। इसका मतलब है कि कई मेहमान नेटवर्क के नाम, दीवार पर लगे बोर्ड या किसी कर्मचारी के निर्देश के आधार पर तुरंत निर्णय लेते हैं। वे शायद यह नहीं जानते होंगे कि कनेक्शन उनके ट्रैफ़िक की सुरक्षा करता है या नहीं, या कोई समान नाम वाला दुर्भावनापूर्ण हॉटस्पॉट आस-पास है या नहीं। (YouGov का UK सार्वजनिक WiFi सुरक्षा निष्कर्ष)
सुविधाजनक एक्सेस के पीछे का जोखिम
एक साझा पासवर्ड सरल लगता है, लेकिन यह वेन्यू को इस बात पर बहुत कम नियंत्रण देता है कि किसके पास एक्सेस है, वह एक्सेस कब समाप्त होनी चाहिए, या क्रेडेंशियल की कॉपी बनाई गई है या नहीं। क्लिक-थ्रू पेज वाला एक ओपन नेटवर्क कनेक्शन के लिए एक बाधा को दूर कर सकता है, फिर भी यह विज़िटर को एन्क्रिप्शन, नेटवर्क ट्रस्ट और उनकी व्यक्तिगत जानकारी के उपयोग के बारे में अनिश्चित रख सकता है।
यह कई व्यावहारिक जोखिम पैदा करता है:
- ईव्सड्रॉपिंग: विज़िटर्स यह मान सकते हैं कि एक सार्वजनिक कनेक्शन उन्हें सुरक्षित रखता है जब यह शुरू से ही मजबूत एन्क्रिप्शन प्रदान नहीं करता है।
- दुर्भावनापूर्ण हॉटस्पॉट: एक हमलावर एक नेटवर्क नाम बना सकता है जो स्थल के नाम जैसा दिखता है और मेहमानों के कनेक्ट होने की प्रतीक्षा कर सकता है।
- डेटा रिसाव: मेहमान नेटवर्क की सुरक्षा स्थिति को समझे बिना ईमेल, भुगतान सेवाओं या कार्य अनुप्रयोगों का उपयोग कर सकते हैं।
- पार्श्व संचलन (लेटरल मूवमेंट): एक समझौता किया गया अतिथि उपकरण अधिक खतरनाक हो जाता है यदि अतिथि नेटवर्क कर्मचारियों के सिस्टम, पॉइंट-ऑफ-सेल उपकरण या भवन उपकरणों तक पहुंच सकता है।
Norton ने रिपोर्ट किया कि 64% लोगों ने व्यक्तिगत ईमेल में लॉग इन करने के लिए सार्वजनिक WiFi का उपयोग किया था, जबकि 45% ने सार्वजनिक नेटवर्क पर पासवर्ड या कार्ड विवरण जैसी निजी जानकारी दर्ज की थी। ये निष्कर्ष प्रमाणीकरण प्रवाह को एक व्यावसायिक सुरक्षा मुद्दा बनाते हैं। स्थान कनेक्शन डिज़ाइन को नियंत्रित करता है, इसलिए यह यह भी नियंत्रित करता है कि वह आगंतुकों से कितने असुरक्षित अनुमान लगाने के लिए कहता है। (सार्वजनिक WiFi सुरक्षा पर Norton का मार्गदर्शन)
व्यावहारिक नियम: यदि सुरक्षा प्राप्त करने से पहले किसी गेस्ट को नेटवर्क एन्क्रिप्शन को समझना पड़े, तो डिज़ाइन पहले से ही गेस्ट से बहुत अधिक उम्मीद कर रहा है।
डिफ़ॉल्ट रूप से सुरक्षित, निर्देश द्वारा सुरक्षित नहीं
स्मार्ट WiFi एक एन्क्रिप्टेड पहचान जांच के साथ शुरू होता है, प्राप्त सेशन पर एक पॉलिसी लागू करता है और गेस्ट ट्रैफिक को संवेदनशील इंफ्रास्ट्रक्चर से दूर रखता है। विजिटर अभी भी तेज, सरल एक्सेस का अनुभव कर सकता है, लेकिन वेन्यू अब सुविधा और सुरक्षा को परस्पर विरोधी लक्ष्यों के रूप में नहीं देखते।
कवरेज महत्वपूर्ण बनी हुई है। एक खराब रेडियो डिज़ाइन कनेक्शन टूटने, भीड़भाड़ और सहायता कॉल का कारण बनता है। लेकिन एक अच्छी तरह से कवर किया गया असुरक्षित नेटवर्क फिर भी असुरक्षित ही रहता है। नए स्थान पर परिनियोजन की योजना बनाने वाले ऑपरेटरों को उन लोगों को शामिल करना चाहिए जो वायरलेस इंजीनियरिंग और संपत्ति की बाधाओं दोनों को समझते हैं, जिसमें केबल बिछाने, एक्सेस पॉइंट प्लेसमेंट और सेगमेंटेशन का आकलन करने में आंतरिक टीमों को मदद की आवश्यकता होने पर स्थानीय नेटवर्क पेशेवरों को काम पर रखने के लिए एक गाइड शामिल है।
इसलिए स्मार्ट WiFi का अर्थ है - एक्सेस जर्नी में ही भरोसे को समाहित करना। यह उन मेहमानों की सुरक्षा करता है जो तकनीकी विवरणों की जांच नहीं करते हैं, और ऑपरेटर्स को एक्सेस प्रबंधित करने, डिवाइस को अलग करने और किसी यूजर, डिवाइस या क्रेडेंशियल को डिस्कनेक्ट करने की आवश्यकता होने पर तुरंत कार्रवाई करने का एक सुरक्षित तरीका प्रदान करता है।
स्मार्ट WiFi का वास्तव में क्या अर्थ है
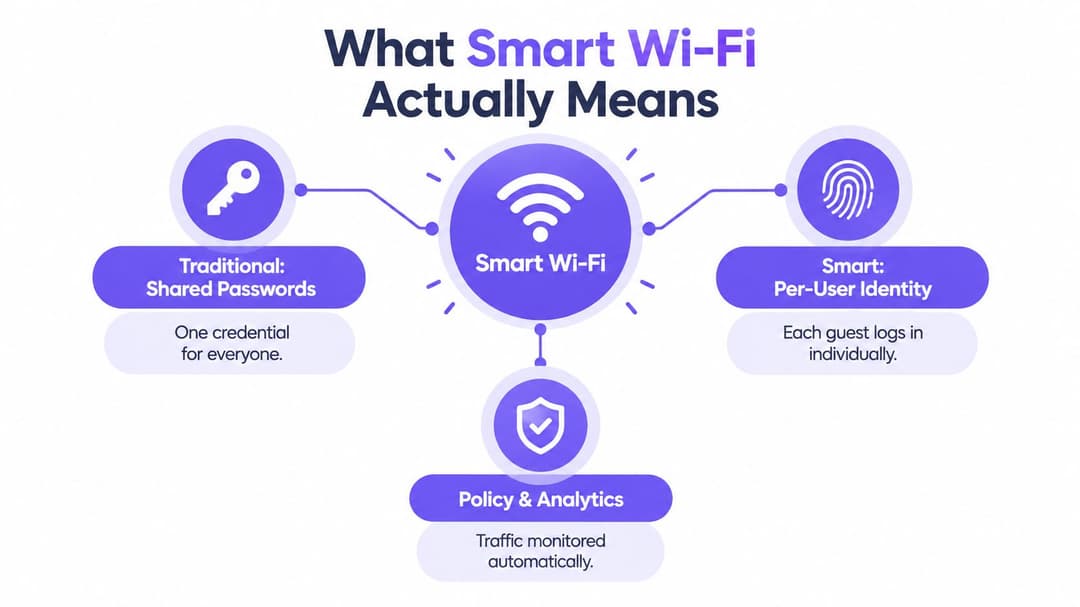
पारंपरिक गेस्ट WiFi आमतौर पर तीन विकल्पों में से एक के साथ शुरू होता है: रिसेप्शन पर प्रिंट किया गया पासवर्ड, एक ओपन नेटवर्क जिसके बाद स्प्लैश पेज होता है, या एक वाउचर जिसे स्टाफ मैन्युअल रूप से जारी करता है। ये तरीके बुनियादी एक्सेस के लिए काम कर सकते हैं, लेकिन वे प्रत्येक विज़िटर को एक ही तरह के उपयोगकर्ता के रूप में देखते हैं और वेन्यू को क्रेडेंशियल वितरित करने, बदलने या समझाने के लिए जिम्मेदार बनाते हैं।
स्मार्ट WiFi व्यक्ति को डिवाइस से और डिवाइस को अनुमति से अलग करता है। एक अतिथि स्वीकृत तरीके से अपनी पहचान प्रमाणित करता है, जैसे कि ईमेल या एक विश्वसनीय रोमिंग प्रोफ़ाइल। इसके बाद नेटवर्क एक एन्क्रिप्टेड कनेक्शन स्थापित करता है और उस उपयोगकर्ता या डिवाइस से संबंधित एक्सेस नीति को असाइन करता है।
एक कुंजी से व्यक्तिगत एक्सेस तक
एक साझा पासवर्ड को पूरी बिल्डिंग के लिए कॉपी की गई चाबी की तरह समझें। यदि वह चाबी सार्वजनिक रूप से पोस्ट कर दी जाती है, तो ऑपरेटर यह नहीं बता सकता कि इसका उपयोग किसने किया, वह इसे किसी एक व्यक्ति के लिए निरस्त नहीं कर सकता, या किसी सेशन को किसी विशेष पॉलिसी से मजबूती से नहीं जोड़ सकता। पहचान-आधारित एक्सेस व्यक्तिगत रूप से जारी किए गए पास की तरह काम करता है। प्रत्येक उपयोगकर्ता को एक स्वीकृत कनेक्शन प्राप्त होता है, और ऑपरेटर अन्य सभी के क्रेडेंशियल को बदले बिना उस एक्सेस को बदल या हटा सकता है।
यह अंतर मेहमानों और स्टाफ दोनों के लिए मायने रखता है:
- मेहमानों को बिना कोई क्रेडेंशियल दिए एक सरल ऑनबोर्डिंग यात्रा मिल सकती है जो अनिश्चित काल तक सक्रिय रह सकती है।
- कर्मचारी किसी संगठन के पहचान प्रदाता के माध्यम से प्रमाणित हो सकते हैं और अपनी भूमिका के आधार पर एक्सेस प्राप्त कर सकते हैं।
- ठेकेदारों को सीमित अनुमतियां दी जा सकती हैं जो आंतरिक संसाधनों को स्वचालित रूप से उजागर नहीं करती हैं।
- निवासियों को निजी नेटवर्क एक्सेस मिल सकती है जबकि साझा भवन सेवाएं अलग से नियंत्रित रहती हैं।
तकनीकी घटक अलग-अलग हो सकते हैं। RADIUS पहचान सेवा और नेटवर्क उपकरण के बीच प्रमाणीकरण निर्णयों को ले जा सकता है। सर्टिफिकेट किसी प्रबंधित डिवाइस को उपयोगकर्ता द्वारा पासवर्ड टाइप किए बिना प्रमाणित करने की अनुमति दे सकते हैं। iPSK उन पुराने उपकरणों के लिए व्यक्तिगत रूप से असाइन की गई प्री-शेयर्ड कीज़ प्रदान कर सकता है जो आधुनिक सर्टिफिकेट विधियों का समर्थन नहीं कर सकते हैं। महत्वपूर्ण सिद्धांत सुसंगत है: नेटवर्क पहचान और पॉलिसी के बारे में एक स्पष्ट निर्णय लेता है।
अनुभव अभी भी तत्काल क्यों महसूस हो सकता है
सुरक्षा का मतलब लंबा फॉर्म या बार-बार लॉगिन होना जरूरी नहीं है। Passpoint और OpenRoaming संगत उपकरणों को एक विश्वसनीय नेटवर्क को पहचानने और प्रत्येक बार विज़िटर द्वारा नेटवर्क नाम खोजे बिना कनेक्ट करने की अनुमति दे सकते हैं। उच्च-प्रदर्शन वाले घरेलू और व्यावसायिक कनेक्टिविटी की तुलना करने वाले पाठकों के लिए, रिमोट काम के लिए यह फाइबर WiFi स्पष्टीकरण भी एक महत्वपूर्ण अंतर को दर्शाता है: इंटरनेट सेवा की गुणवत्ता और वायरलेस एक्सेस अनुभव की गुणवत्ता संबंधित हैं, लेकिन वे एक ही बात नहीं हैं।
एक वेन्यू यह तय कर सकता है कि प्रमाणीकरण के बाद क्या होगा। एक गेस्ट को केवल-इंटरनेट एक्सेस मिल सकता है। एक स्टाफ सदस्य को स्वीकृत व्यावसायिक एप्लिकेशन तक एक्सेस मिल सकता है। एक बिल्डिंग डिवाइस को केवल वही कनेक्टिविटी मिल सकती है जो उसके परिचालन कार्य के लिए आवश्यक है। identity-based networking पर मार्गदर्शन यह दिखाने में मदद करता है कि पहचान, पॉलिसी और नेटवर्क एक्सेस आपस में कैसे जुड़ते हैं, बजाय इसके कि WiFi को एक साझा पाइप माना जाए।
यही स्मार्ट WiFi का व्यावहारिक अर्थ है। यह एक अस्पष्ट प्रश्न, "पासवर्ड क्या है?" को एक नियंत्रित प्रक्रिया से बदल देता है: कौन कनेक्ट कर रहा है, उन्हें कहाँ तक पहुँचने की अनुमति है, और नेटवर्क को उस सेशन के साथ कैसा व्यवहार करना चाहिए?
लेगेसी Captive Portals बनाम आधुनिक प्रमाणीकरण
Captive Portal अभी भी आम हैं क्योंकि वे दिखाई देते हैं, परिचित हैं और मौजूदा गेस्ट नेटवर्क में जोड़ना अपेक्षाकृत आसान है। एक विजिटर नेटवर्क से जुड़ता है, एक वेब पेज देखता है और शर्तें स्वीकार करता है, एक ईमेल पता सबमिट करता है या एक कोड दर्ज करता है। यह मॉडल ब्रांडिंग और डेटा संग्रह का समर्थन कर सकता है, लेकिन यह स्वचालित रूप से आधुनिक प्रमाणीकरण के समान पहचान आश्वासन या एन्क्रिप्शन मॉडल प्रदान नहीं करता है।
सही विकल्प स्थल, उपयोगकर्ताओं और शामिल उपकरणों पर निर्भर करता है। थोड़े समय के लिए आने वाले लोगों की सेवा करने वाले कैफे में एक सामान्य गेस्ट फ्लो चल सकता है। एक अस्पताल, कार्यालय भवन या आवासीय योजना को मजबूत अलगाव और लौटने वाले उपयोगकर्ताओं के लिए अधिक अनुमानित पहुंच की आवश्यकता होती है।
| प्रमाणीकरण मॉडल | उपयोगकर्ता अनुभव | सुरक्षा स्थिति | परिचालन ओवरहेड | अनुपालन जोखिम |
|---|---|---|---|---|
| साझा पासवर्ड | परिचित, लेकिन प्रत्येक विज़िटर समान क्रेडेंशियल का उपयोग करता है | उपयोगकर्ताओं की पहचान करना या किसी एक सत्र को निरस्त करना कठिन है | कर्मचारियों को क्रेडेंशियल वितरित और परिवर्तित करना होगा | व्यापक पहुंच जांच और नियंत्रण को कठिन बनाती है |
| क्लिक-थ्रू पोर्टल के साथ ओपन नेटवर्क | त्वरित प्रारंभिक कनेक्शन, अक्सर एक स्प्लैश पेज के साथ | उपयोगकर्ता शायद यह न समझे कि ट्रैफ़िक सुरक्षित है या नहीं | पोर्टल सामग्री, शर्तों और सहायता समस्याओं के लिए रखरखाव की आवश्यकता होती है | सहमति और डेटा हैंडलिंग के लिए सावधानीपूर्वक शासन की आवश्यकता होती है |
| ईमेल, SMS या वाउचर पोर्टल | साझा पासवर्ड की तुलना में अधिक पता लगाने योग्य | पहचान संदर्भ में सुधार करता है, लेकिन सुरक्षा अंतर्निहित नेटवर्क डिज़ाइन पर निर्भर करती है | कर्मचारियों और विज़िटर्स को विफल कोड, समाप्त हो चुके लिंक या बार-बार लॉगिन का सामना करना पड़ सकता है | एकत्रित डेटा के लिए एक स्पष्ट उद्देश्य और प्रतिधारण नीति की आवश्यकता होती है |
| पहचान-आधारित प्रमाणीकरण | प्रारंभिक नामांकन के बाद आसान, विशेष रूप से लौटने वाले उपयोगकर्ताओं के लिए | व्यक्तिगत पहचान, एन्क्रिप्शन और नीति को सत्र से जोड़ा जा सकता है | पहचान और नेटवर्क सिस्टम के साथ एकीकरण की आवश्यकता होती है | पहुंच निर्णयों और लॉग को प्रबंधित करना आसान है |
| प्रमाणपत्र-आधारित पहुंच | आमतौर पर प्रबंधित उपकरणों पर स्वचालित | बिना बार-बार पासवर्ड प्रविष्टि के मजबूत उपकरण पहचान | उपकरण प्रावधान और जीवनचक्र प्रबंधन की आवश्यकता होती है | निरस्तीकरण और भूमिका परिवर्तनों को सटीक रूप से बनाए रखा जाना चाहिए |
पोर्टल क्या हल नहीं करता है
एक पोर्टल एक एप्लीकेशन लेयर है। यह सहमति एकत्र कर सकता है, नियम प्रदर्शित कर सकता है या किसी पहचानकर्ता के लिए पूछ सकता है, लेकिन यह अपने आप में यह उत्तर नहीं देता है कि गेस्ट ट्रैफ़िक पहले पैकेट से एन्क्रिप्टेड है या क्या गेस्ट नेटवर्क कॉर्पोरेट सिस्टम से अलग है। ऑपरेटरों को प्रमाणीकरण, एन्क्रिप्शन, VLAN असाइनमेंट, फ़ायरवॉल नियम और लॉगिंग सहित संपूर्ण पथ की जांच करनी चाहिए।
captive portal guide यह आकलन करने में उपयोगी है कि एक पोर्टल कहां उपयुक्त बैठता है और कहां इसकी सीमाएं हैं। मुख्य सवाल यह है कि क्या पोर्टल अंतिम सुरक्षा नियंत्रण है या व्यापक एक्सेस डिज़ाइन का सिर्फ एक हिस्सा है।
कई वेन्यू के लिए, समझदारी भरा जवाब हर पोर्टल को तुरंत खत्म करना नहीं है। यह पहचान, एन्क्रिप्शन और सेगमेंटेशन के विकल्प के रूप में पोर्टल का उपयोग बंद करना है। एक आधुनिक परिनियोजन सहमति और संचार के लिए एक ब्रांडेड गेस्ट पेज को बनाए रख सकता है जबकि कर्मचारियों, निवासियों या लौटने वाले मेहमानों के लिए मजबूत प्रमाणीकरण का उपयोग कर सकता है।
स्मार्ट WiFi को सही ढंग से डिप्लॉय करना
एक स्मार्ट WiFi परिनियोजन तब काम करता है जब पहचान प्रणाली, वायरलेस इन्फ्रास्ट्रक्चर और सुरक्षा नीति कनेक्शन के समय क्या होना चाहिए, इस पर सहमत होते हैं। उन टुकड़ों को जोड़े बिना नए एक्सेस पॉइंट इंस्टॉल करने से आमतौर पर पुरानी समस्या का ही एक तेज़ संस्करण तैयार होता है।
पहचान के साथ शुरुआत करें
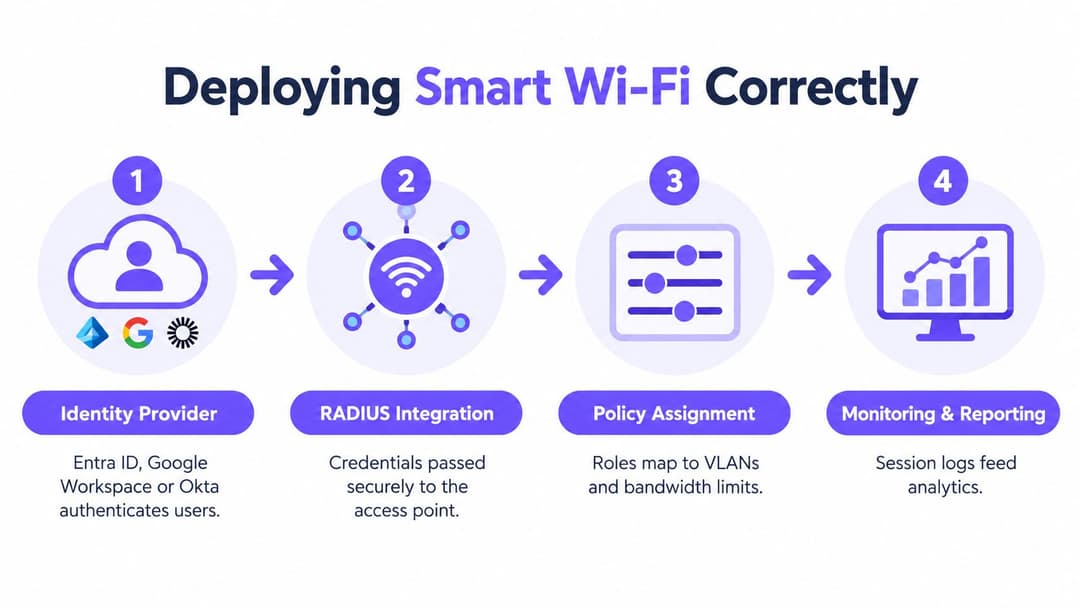
पहला निर्णय यह होता है कि किसे एक्सेस की आवश्यकता है और संगठन उन लोगों को पहले से कैसे जानता है। Microsoft Entra ID, Google Workspace और Okta कर्मचारियों और प्रबंधित उपयोगकर्ताओं के लिए पहचान प्रदाता के रूप में कार्य कर सकते हैं। एक स्थान किसी कर्मचारी समूह को स्टाफ नेटवर्क से मैप कर सकता है, ठेकेदारों को एक सीमित भूमिका सौंप सकता है और मेहमानों को एक अलग ऑनबोर्डिंग पथ पर भेज सकता है।
RADIUS आमतौर पर पहचान सेवा और वायरलेस वातावरण के बीच स्थित होता है। यह प्रमाणीकरण निर्णय को संगत नेटवर्क उपकरण पर भेजता है, जो तब सही नीति लागू कर सकता है। ऑपरेटर को एकीकरण को कॉन्फ़िगर करने से पहले परिणाम को परिभाषित करना चाहिए:
- कौन से उपयोगकर्ता कनेक्ट कर सकते हैं?
- कौन से उपकरण योग्य हैं?
- वे किन एप्लिकेशन्स या नेटवर्क सेगमेंट तक पहुँच सकते हैं?
- जब कोई व्यक्ति संगठन छोड़ता है तो क्या होता है?
- ट्रबलशूटिंग और प्रशासन के लिए कौन से रिकॉर्ड रखे जाते हैं?
पुराने डिवाइसों का ध्यान रखें
हर डिवाइस प्रमाणपत्र या आधुनिक पहचान वर्कफ़्लो का उपयोग नहीं कर सकता है। प्रिंटर, सेंसर, टिल, रूम कंट्रोल और अन्य परिचालन उपकरण पुराने तरीकों पर निर्भर हो सकते हैं। iPSK पूरे स्थान पर एक ही पासवर्ड का खुलासा करने के बजाय उपकरणों या समूहों को अलग-अलग प्री-शेयर्ड कुंजियाँ सौंपकर एक व्यावहारिक समाधान प्रदान करता है।
इससे कोई पुराना डिवाइस आधुनिक नहीं बन जाता। यह क्रेडेंशियल लीक होने की स्थिति में नुकसान के दायरे को सीमित करता है और ऑपरेटर को हर दूसरे कनेक्शन को बदले बिना किसी एक की को हटाने की अनुमति देता है। उन डिवाइसेस को एक कड़े प्रतिबंधित सेगमेंट में रखें और केवल उन्हीं सर्विसेज की अनुमति दें जिनकी उन्हें आवश्यकता है।
रोमिंग और सेगमेंटेशन जोड़ें
Passpoint और OpenRoaming एक्सेस को एक बार के गेस्ट लॉगिन के बजाय मोबाइल सेवा की तरह महसूस करा सकते हैं। एक विजिटर एक विश्वसनीय विधि के माध्यम से एक बार नामांकित होता है, और फिर संगत नेटवर्क बाद की विजिट पर डिवाइस को पहचान सकते हैं। यह विशेष रूप से होटल समूहों, परिवहन वातावरण, शॉपिंग सेंटरों और कई साइटों वाले संगठनों के लिए उपयोगी है।
रोमिंग की सुविधा अलगाव को प्रभावित नहीं करनी चाहिए। मेहमानों, कर्मचारियों, निवासियों, IoT उपकरणों और नेटवर्क प्रशासन के लिए अलग-अलग नीतियों का उपयोग करें। एक गेस्ट सेशन स्टाफ लैपटॉप का पता लगाने में सक्षम नहीं होना चाहिए, केवल इसलिए कि दोनों डिवाइस एक ही एक्सेस पॉइंट का उपयोग करते हैं।
निगरानी करें कि पॉलिसी क्या परिणाम देती है
निगरानी में केवल यह देखने से अधिक होना चाहिए कि कोई एक्सेस पॉइंट ऑनलाइन है या नहीं। विफल प्रमाणीकरण, असामान्य डिवाइस व्यवहार, नीति असाइनमेंट, रोमिंग समस्याओं और सत्र पैटर्न में बदलावों को ट्रैक करें। स्वचालित प्रोविज़निंग डायरेक्टरी सदस्यता से एक्सेस बना सकती है, जबकि उस सदस्यता के बदलने पर स्वचालित निरसन इसे हटा सकता है।
डिप्लॉयमेंट टेस्ट: एक गेस्ट डिवाइस, एक स्टाफ डिवाइस और एक बिल्डिंग डिवाइस को कनेक्ट करें, फिर सटीक रूप से सत्यापित करें कि प्रत्येक डिवाइस क्या खोज सकता है और कहाँ तक पहुँच सकता है। केवल कॉन्फ़िगरेशन स्क्रीन पर भरोसा न करें।
उन वेन्यू के लिए Purple एक विकल्प है जिन्हें पासवर्डलेस गेस्ट एक्सेस, स्टाफ प्रमाणीकरण, Passpoint और OpenRoaming की आवश्यकता होती है, जिसमें Meraki, Aruba, Ruckus, Mist और UniFi जैसे नेटवर्क वातावरण में एकीकरण की सुविधा है। यही डिज़ाइन सिद्धांत अलग-अलग पहचान, RADIUS, वायरलेस और एनालिटिक्स उत्पादों से भी तैयार किए जा सकते हैं। महत्वपूर्ण परिणाम पहचान से लेकर पॉलिसी और फिर मापने योग्य नेटवर्क व्यवहार तक की एक नियंत्रित श्रृंखला है।
प्रमुख क्षेत्रों में स्मार्ट WiFi
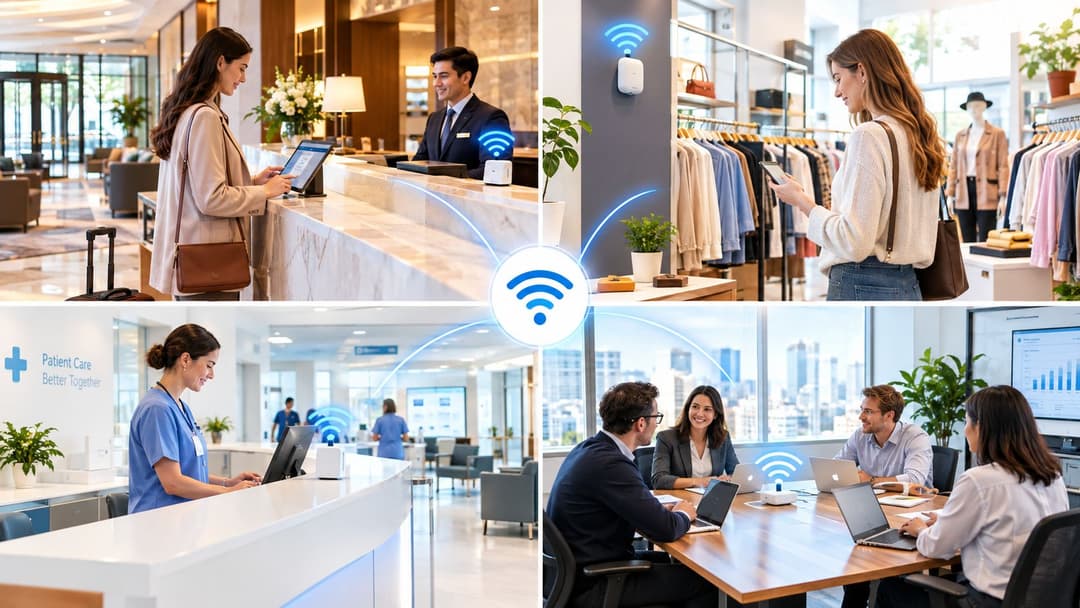
वही वायरलेस प्लेटफॉर्म अलग-अलग वातावरण में अलग-अलग उद्देश्यों को पूरा करता है। एक होटल कम बाधा वाली गेस्ट यात्रा को प्राथमिकता देता है, जबकि एक स्वास्थ्य सेवा प्रदाता को डिवाइस श्रेणियों, डेटा प्रवाह और आंतरिक प्रणालियों के बारे में अधिक सतर्क रहना चाहिए।
आतिथ्य
एक होटल हर की-स्लीव पर एक ही पासवर्ड प्रिंट करने से बचने के लिए अतिथि पहचान प्रवाह का उपयोग कर सकता है। दोबारा आने वाले आगंतुक एक विश्वसनीय प्रोफ़ाइल के माध्यम से फिर से जुड़ सकते हैं, जबकि स्टाफ के डिवाइस एक अलग नीति पर बने रहते हैं। रूम कंट्रोल, भुगतान उपकरण और बिल्डिंग सिस्टम को कभी भी अतिथि फोन के समान एक्सेस नहीं मिलना चाहिए।
परिचालन लाभ निरंतरता है। रिसेप्शन स्टाफ को यह पता लगाने की आवश्यकता नहीं है कि एक साझा पासवर्ड ने काम करना क्यों बंद कर दिया है, और नेटवर्क टीम प्रत्येक गेस्ट को एक अज्ञात उपयोगकर्ता के रूप में माने बिना एक सेशन की जांच कर सकती है।
रिटेल
एक रिटेलर यह चाह सकता है कि ग्राहक आसानी से कनेक्ट हों जबकि उनके टिल, हैंडहेल्ड स्कैनर और स्टॉक सिस्टम पूरी तरह अलग रहें। मार्केटिंग टीमें रीपिट विजिट को समझने या कस्टमर जर्नी को बेहतर बनाने के लिए सहमति वाले एक्सेस डेटा का उपयोग कर सकती हैं, लेकिन उन्हें उपयोगी जुड़ाव को बिना सोचे-समझे किए जाने वाले डेटा संग्रह से अलग रखना चाहिए।
एक शॉपिंग सेंटर को सामान्य क्षेत्रों और व्यक्तिगत स्टोरों के बीच रोमिंग पर भी विचार करने की आवश्यकता है। एक विज़िटर जो प्रॉपर्टी के माध्यम से घूमता है, उसे हर कदम पर एक असुविधाजनक लॉगिन दोहराने की आवश्यकता नहीं होनी चाहिए।
Healthcare
हेल्थकेयर वातावरण को विजिटर एक्सेस, स्टाफ वर्कफ़्लो, क्लिनिकल उपकरण और कनेक्टेड बिल्डिंग सिस्टम के बीच स्पष्ट सीमाओं की आवश्यकता होती है। एक गेस्ट नेटवर्क केवल-इंटरनेट होना चाहिए, जबकि प्रबंधित स्टाफ उपकरणों को भूमिका और डिवाइस की स्थिति के आधार पर एक्सेस मिलता है। मेडिकल और परिचालन उपकरणों को कड़ाई से नियंत्रित लेगेसी एक्सेस की आवश्यकता हो सकती है, साथ ही ऐसी मॉनिटरिंग की भी जो सपोर्ट टीम को असामान्य व्यवहार की पहचान करने में मदद करे।
डिज़ाइन को आंतरिक पहुंच को प्रभावित किए बिना रोगी और आगंतुक की सुविधा का समर्थन करना चाहिए।
आवासीय संपत्ति
बिल्ड-टू-रेंट, छात्र आवास और प्रबंधित आवासीय भवनों को प्रत्येक निवासी के लिए एक निजी अनुभव की आवश्यकता होती है, न कि पूरे ब्लॉक में साझा किए गए एक पासवर्ड की। एक निवासी फोन, टेलीविजन और स्मार्ट उपकरणों को कनेक्ट कर सकता है, जबकि प्रॉपर्टी स्टाफ को एक अलग प्रबंधन पथ की आवश्यकता होती है और साझा सुविधाओं के लिए उनके अपने प्रतिबंध होते हैं।
ऑपरेटर को यह परिभाषित करना चाहिए कि आगमन (move-in), ट्रांसफर और प्रस्थान (move-out) के समय क्या होता है। पहचान-आधारित प्रोविज़निंग इन लाइफसाइकल इवेंट्स को प्रबंधित करना पूरे भवन के पासवर्ड को बदलने और यह उम्मीद करने की तुलना में आसान बनाता है कि हर पुराना डिवाइस इसे भूल गया है।
WiFi डेटा को मापने योग्य ROI में बदलना
कनेक्शन रिकॉर्ड अपने आप एक व्यावसायिक अंतर्दृष्टि नहीं बन जाता है। एक स्थल तब मूल्य बनाता है जब वह सहमति प्राप्त WiFi डेटा को एक उपयोगी प्रश्न से जोड़ता है, जैसे कि क्या विज़िटर वापस आते हैं, वे किन सेवाओं का उपयोग करते हैं या गेस्ट यात्रा कहाँ घर्षण पैदा करती है।
फैसलों से वैनिटी मेट्रिक्स को अलग करके शुरुआत करें। कुल कनेक्शन प्रभावशाली लग सकते हैं लेकिन यह स्पष्ट नहीं करेंगे कि कोई अभियान क्यों काम कर गया। अधिक उपयोगी मापों में बार-बार आने वाले विज़िटर, पूरे किए गए सर्वे, अनुमत ऑफ़र के साथ जुड़ाव, वेन्यू के क्षेत्रों के बीच गतिविधि और उन उपयोगकर्ताओं का अनुपात शामिल है जो स्टाफ की सहायता के बिना पुनः कनेक्ट हो सकते हैं।
एक जिम्मेदार डेटा पाथ बनाएं
प्रक्रिया स्पष्ट होनी चाहिए:
- सार्थक सहमति मांगें। स्पष्ट करें कि स्थान कौन सी जानकारी एकत्र करता है और क्यों।
- उपयोगी सेगमेंट बनाएं। जहां उपयुक्त हो, नए आगंतुकों, लौटने वाले आगंतुकों, निवासियों, कर्मचारियों और डिवाइस श्रेणियों में अंतर करें।
- स्वीकृत सिस्टम कनेक्ट करें। प्रासंगिक इवेंट CRM या मार्केटिंग ऑटोमेशन प्लेटफॉर्म पर भेजें।
- एक कार्रवाई का परीक्षण करें। किसी ऐसे सर्वे, संदेश या सेवा सुधार का उपयोग करें जो किसी ज्ञात आगंतुक आवश्यकता को संबोधित करता हो।
- परिणाम मापें। केवल लॉगिन की संख्या के साथ नहीं, बल्कि व्यावसायिक उद्देश्य के साथ कार्रवाई की तुलना करें।
एक रिटेल ऑपरेटर स्टोर विज़िट को बेहतर बनाने के लिए सर्वेक्षण प्रतिक्रिया का उपयोग कर सकता है। एक होटल ऑनबोर्डिंग के आसपास बार-बार होने वाले सहायता अनुरोधों की पहचान कर सकता है। एक वेन्यू समूह अपनी आवश्यकता से अधिक डेटा एकत्र किए बिना विभिन्न स्वागत यात्राओं के प्रदर्शन की तुलना कर सकता है।
WiFi ROI calculator विजिट फ्रीक्वेंसी, कैंपेन एक्टिविटी और ऑपरेशनल सेविंग्स के इर्द-गिर्द वित्तीय चर्चा को व्यवस्थित करने में मदद कर सकता है। इस गणना में केवल संभावित मार्केटिंग वैल्यू ही नहीं, बल्कि डिप्लॉयमेंट और गवर्नेंस की लागत भी शामिल होनी चाहिए।
सबसे अच्छा एनालिटिक्स प्रोग्राम नेटवर्क, मार्केटिंग और ऑपरेशन्स टीमों को इस बात का एक साझा दृष्टिकोण देता है कि एक्सेस से क्या हासिल हो रहा है। यह इस तथ्य का भी सम्मान करता है कि व्यक्तिगत डेटा जिम्मेदारी पैदा करता है। अधिक संग्रह का मतलब अधिक मूल्य नहीं होता।
लिगेसी WiFi से स्मार्ट एक्सेस पर माइग्रेट करना
ऑथेंटिकेशन में सुधार करने से पहले किसी वेन्यू को हर एक्सेस पॉइंट को बदलने की आवश्यकता नहीं होती है। नेटवर्क, उपयोगकर्ताओं, डिवाइसों, वर्तमान क्रेडेंशियल्स और गेस्ट, स्टाफ एवं ऑपरेशनल सिस्टम के बीच के रूट की सूची से शुरुआत करें।
पहले बदलावों को महत्वपूर्ण बनाएं
जहाँ भी उपकरण इसका समर्थन करते हैं, ओपन या व्यापक रूप से साझा किए गए एक्सेस को एन्क्रिप्टेड अतिथि ऑनबोर्डिंग से बदलें। एक अलग अतिथि खंड बनाएं और परीक्षण करें कि यह स्टाफ, भुगतान, प्रबंधन या IoT नेटवर्क तक न पहुँच सके। उन क्रेडेंशियल्स को बदलें जो सार्वजनिक रूप से प्रदर्शित किए गए हैं और अप्रयुक्त SSID को हटा दें जो भ्रम पैदा करते हैं।
इसके बाद, पायलट प्रोजेक्ट के लिए एक कम जोखिम वाले क्षेत्र को चुनें। एक होटल बैक-ऑफिस ज़ोन में स्टाफ एक्सेस के साथ शुरुआत कर सकता है। एक रिटेलर प्रबंधित हैंडहेल्ड पर पहचान-आधारित एक्सेस का परीक्षण कर सकता है। एक आवासीय संचालक पूरे पोर्टफोलियो में निवासी अनुभव को बदलने से पहले एक नई इमारत या एक साझा क्षेत्र से शुरुआत कर सकता है।
नियंत्रित चरणों में आगे बढ़ें
पुरानी और नई यात्राओं को समानांतर में केवल तब तक चलाएं जब तक आवश्यक हो। सहायता प्रक्रिया का दस्तावेजीकरण करें, रिसेप्शन या सुविधा स्टाफ को प्रशिक्षित करें और विफल लॉगिन, रोमिंग व्यवहार और डिवाइस संगतता की निगरानी करें। लीगेसी उपकरणों को प्रत्येक उपयोगकर्ता के लिए सुरक्षा मानक निर्धारित करने की अनुमति देने के बजाय iPSK या एक प्रतिबंधित सेगमेंट में माइग्रेट करें।
विस्तार करने से पहले, एक्सेस हटाने, डिवाइस के खो जाने, डायरेक्ट्री में बदलाव और नेटवर्क विफलता का परीक्षण करें। एक स्मार्ट WiFi डिज़ाइन तब तक अधूरा है जब तक कि यह एक्सेस प्रदान तो कर सकता है लेकिन उसे मज़बूती से रद्द नहीं कर सकता।
यह चरणबद्ध तरीका वेन्यू से ही वास्तविक प्रमाण प्रदान करते हुए व्यवधान को कम करता है। यह उन समस्याओं को भी उजागर करता है जो लैब टेस्ट में छूट सकती हैं, जैसे रिसेप्शन पर कमजोर कवरेज, पुराने फोन पर Captive Portal का व्यवहार, या ऐसे ऑपरेशनल डिवाइस जो बिना दस्तावेज वाले क्रेडेंशियल्स का उपयोग करते हैं।
बेहतर नेटवर्क बनाना जो वास्तविक मूल्य प्रदान करते हैं
स्मार्ट WiFi डिफ़ॉल्ट-रूप-से-सुरक्षित ऑथेंटिकेशन, पहचान-आधारित पॉलिसी और उपयोगी माप को जोड़ता है। कवरेज और थ्रूपुट अभी भी मायने रखते हैं, लेकिन वे इस बात का जवाब नहीं देते कि कौन कनेक्ट कर सकता है, वह कनेक्शन कहां तक पहुंच सकता है, या वेन्यू कितनी जल्दी एक्सेस को हटा सकता है।
जो संचालक WiFi को एक रणनीतिक सेवा परत के रूप में मानते हैं, वे स्टाफ, निवासी और डिवाइस नेटवर्क पर जोखिम को कम करते हुए अतिथि विश्वास को बढ़ा सकते हैं। सबसे मजबूत परिनियोजन सुरक्षित व्यवहार को सबसे आसान व्यवहार बनाते हैं, फिर यह दिखाने के लिए जिम्मेदार एनालिटिक्स का उपयोग करते हैं कि क्या नेटवर्क संगठन की मदद कर रहा है।
Purple उन वेन्यू के लिए पासवर्डलेस गेस्ट और स्टाफ WiFi, पहचान-आधारित एक्सेस, नेटवर्क आइसोलेशन, Passpoint और OpenRoaming क्षमताएं प्रदान करता है जिन्हें साझा क्रेडेंशियल के बिना सुरक्षित कनेक्टिविटी की आवश्यकता होती है। यह जानने के लिए Purple पर जाएं कि इसके प्रमाणीकरण, एनालिटिक्स और नेटवर्किंग टूल एक सुरक्षित, अधिक मापने योग्य WiFi अनुभव का समर्थन कैसे कर सकते हैं।


