56 % des utilisateurs de WiFi public au Royaume-Uni ne vérifient pas si un réseau est chiffré avant de s'y connecter. Le WiFi intelligent comble ce manque de confiance en automatisant l'authentification sécurisée, plutôt que d'attendre de chaque visiteur qu'il comprenne la sécurité réseau.
Pour un exploitant de site, le WiFi n'est plus un simple problème de couverture. Un signal fort peut toujours connecter les invités au mauvais réseau, exposer des systèmes mal cloisonnés ou encourager des comportements dangereux via des mots de passe partagés et des pages de connexion ouvertes. La question pratique n'est pas de savoir si les visiteurs peuvent se connecter, mais s'ils peuvent le faire en toute sécurité, avec le bon accès et sans surcharger le personnel.
Pourquoi le WiFi intelligent importe plus que la couverture
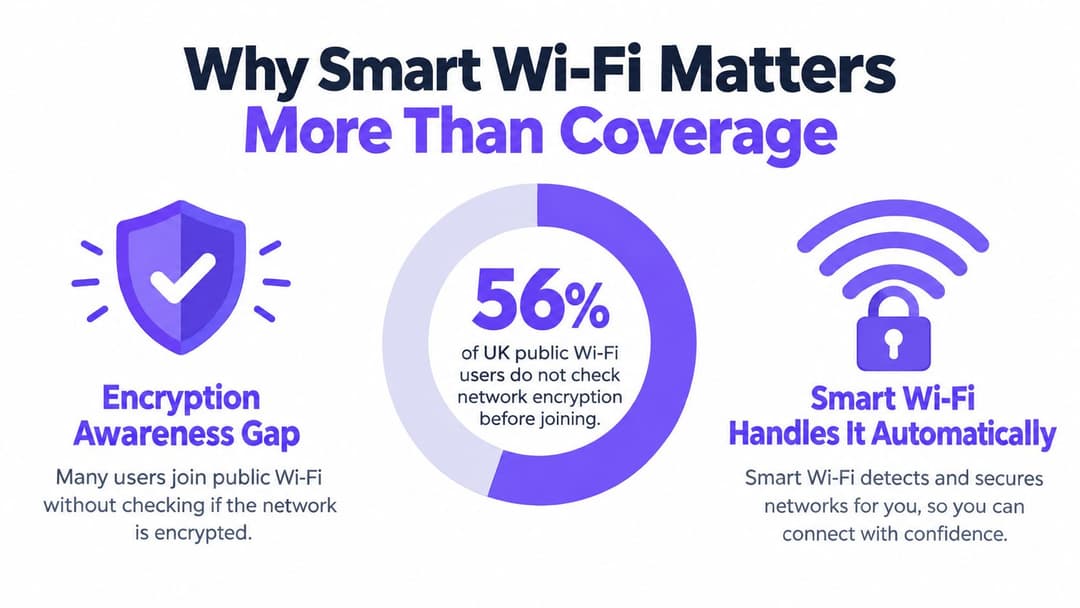
Le problème de WiFi intelligent le plus important dans un établissement au Royaume-Uni est souvent la sensibilisation à la sécurité, et non la force du signal. YouGov a révélé que 56 % des utilisateurs de WiFi public au Royaume-Uni ne vérifient pas, ou rarement, si un réseau est chiffré avant de s'y connecter. Cela signifie que de nombreux invités prennent une décision rapide basée sur le nom d'un réseau, une affiche au mur ou les instructions du personnel. Ils ne savent pas forcément si la connexion protège leur trafic ou si un point d'accès malveillant portant un nom similaire se trouve à proximité. (Résultats de YouGov sur la sécurité du WiFi public au Royaume-Uni)
Le risque derrière un accès pratique
Un mot de passe partagé semble simple, mais il donne à l'établissement peu de contrôle sur l'identité des personnes qui y accèdent, sur le moment où cet accès doit prendre fin ou sur la copie éventuelle des identifiants. Un réseau ouvert avec un portail de connexion peut éliminer un obstacle à la connexion, mais il peut laisser les visiteurs dans le flou concernant le chiffrement, la confiance envers le réseau et le traitement de leurs informations personnelles.
Cela crée plusieurs risques pratiques :
- Interception de données : Les visiteurs peuvent supposer qu'une connexion publique les protège alors qu'elle n'offre pas de chiffrement fort dès le départ.
- Points d'accès malveillants : Un attaquant peut créer un nom de réseau qui ressemble à celui de l'établissement et attendre que les invités s'y connectent.
- Fuite de données : Les invités peuvent utiliser leur messagerie, des services de paiement ou des applications professionnelles sans comprendre le niveau de sécurité du réseau.
- Mouvement latéral : Un appareil invité compromis devient plus dangereux si le réseau invité peut accéder aux systèmes du personnel, aux terminaux de point de vente ou aux équipements du bâtiment.
Norton a signalé que 64 % des personnes ont utilisé un WiFi public pour se connecter à leur messagerie personnelle, tandis que 45 % ont saisi des informations privées telles que des mots de passe ou des coordonnées bancaires sur des réseaux publics. Ces résultats font du flux d'authentification un enjeu de sécurité commerciale. L'établissement contrôlant la conception de la connexion, il contrôle également le niveau d'incertitude qu'il impose aux visiteurs. (Conseils de Norton sur la sécurité du WiFi public)
Règle pratique : Si un invité doit comprendre le chiffrement réseau avant d'être protégé, c'est que la conception en demande déjà trop à l'invité.
Sécurisé par défaut, pas par consigne
Le WiFi intelligent commence par une vérification d'identité chiffrée, applique une politique à la session qui en découle et maintient le trafic des invités à l'écart des infrastructures sensibles. Le visiteur bénéficie toujours d'un accès simple et rapide, mais l'établissement ne traite plus la commodité et la sécurité comme des objectifs opposés.
La couverture reste importante. Une mauvaise conception radio entraîne des déconnexions, des congestions et des appels au support. Mais un réseau non sécurisé, même avec une excellente couverture, reste non sécurisé. Les exploitants qui planifient le déploiement d'un nouveau site doivent impliquer des personnes qui comprennent à la fois l'ingénierie sans fil et les contraintes immobilières, y compris un guide pour embaucher des professionnels du réseau locaux lorsque les équipes internes ont besoin d'aide pour évaluer le câblage, le placement des points d'accès et la segmentation.
Le WiFi intelligent signifie donc une confiance intégrée dès le parcours d'accès. Il protège les invités qui n'examinent pas les détails techniques et offre aux exploitants un moyen fiable de gérer les accès, d'isoler les appareils et de réagir lorsqu'un utilisateur, un appareil ou un identifiant ne doit plus se connecter.
Ce que signifie réellement le WiFi intelligent
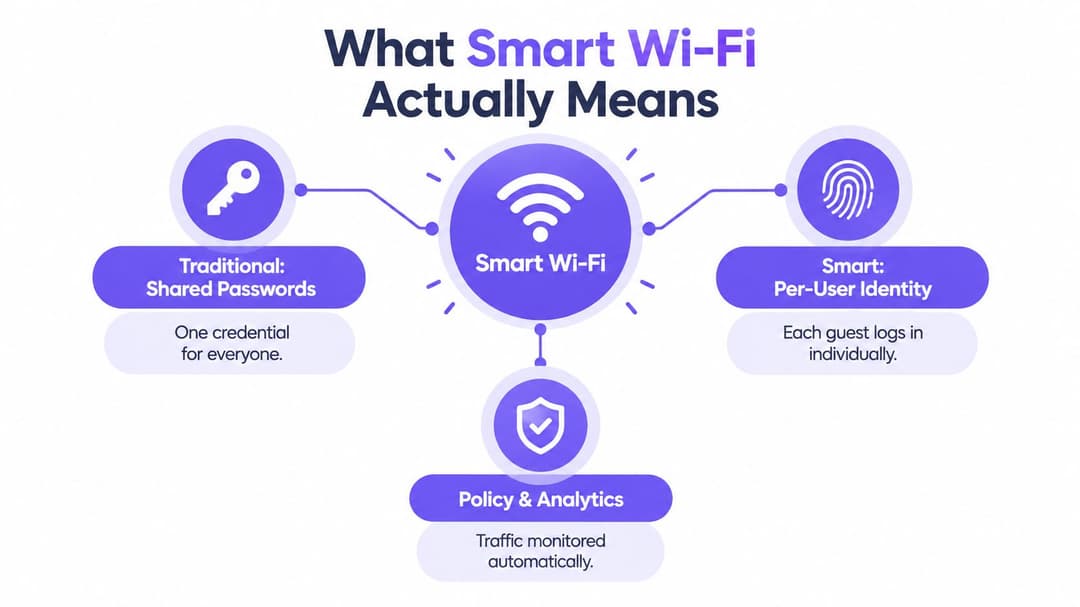
Le WiFi invité traditionnel commence généralement par l'une de ces trois options : un mot de passe imprimé à la réception, un réseau ouvert suivi d'une page d'accueil, ou un ticket d'accès (voucher) distribué manuellement par le personnel. Ces méthodes peuvent fonctionner pour un accès de base, mais elles traitent chaque visiteur de la même manière et obligent l'établissement à distribuer, modifier ou expliquer les identifiants.
Le WiFi intelligent sépare la personne de l'appareil, et l'appareil de l'autorisation. Un invité prouve son identité via une méthode approuvée, telle qu'un e-mail ou un profil d'itinérance de confiance. Le réseau établit ensuite une connexion chiffrée et attribue la politique d'accès correspondant à cet utilisateur ou à cet appareil.
D'une clé unique à un accès individuel
Pensez à un mot de passe partagé comme à une clé dupliquée pour tout un bâtiment. Si la clé est affichée publiquement, l'exploitant ne peut pas savoir qui l'a utilisée, la révoquer pour une seule personne ou associer de manière fiable une session à une politique spécifique. L'accès basé sur l'identité fonctionne plutôt comme un badge individuel. Chaque utilisateur reçoit une connexion approuvée, et l'exploitant peut modifier ou supprimer cet accès sans avoir à remplacer l'identifiant de tous les autres.
La distinction est importante tant pour les invités que pour le personnel :
- Les invités peuvent bénéficier d'un parcours d'intégration simple sans recevoir d'identifiant susceptible de rester actif indéfiniment.
- Les employés peuvent s'authentifier via le fournisseur d'identité de l'organisation et obtenir un accès basé sur leur rôle.
- Les prestataires peuvent recevoir des autorisations limitées qui n'exposent pas automatiquement les ressources internes.
- Les résidents peuvent bénéficier d'un accès réseau privé tandis que les services partagés du bâtiment restent contrôlés séparément.
Les composants techniques peuvent varier. RADIUS peut transmettre les décisions d'authentification entre le service d'identité et les équipements réseau. Les certificats peuvent permettre à un appareil géré de s'authentifier sans que l'utilisateur n'ait à saisir de mot de passe. iPSK peut fournir des clés pré-partagées attribuées individuellement pour les appareils plus anciens qui ne prennent pas en charge les méthodes de certificat modernes. Le principe fondamental reste le même : le réseau prend une décision explicite concernant l'identité et la politique d'accès.
Pourquoi l'expérience peut tout de même sembler instantanée
La sécurité ne se traduit pas nécessairement par un long formulaire ou des connexions répétées. Passpoint et OpenRoaming permettent aux appareils compatibles de reconnaître un réseau de confiance et de s'y connecter sans que le visiteur ait à chercher un nom de réseau à chaque fois. Pour les lecteurs qui comparent la connectivité haute performance à domicile et en entreprise, cette explication du WiFi fibre pour le télétravail illustre également une distinction importante : la qualité du service internet et la qualité de l'expérience d'accès sans fil sont liées, mais ce ne sont pas la même chose.
Un établissement peut définir ce qui se passe après l'authentification. Un invité peut obtenir un accès uniquement à Internet. Un membre du personnel peut accéder aux applications professionnelles approuvées. Un équipement du bâtiment peut ne recevoir que la connectivité nécessaire à sa fonction opérationnelle. Les conseils sur la mise en réseau basée sur l'identité montrent comment l'identité, la politique et l'accès réseau s'articulent, plutôt que de traiter le WiFi comme un simple canal partagé.
C'est là tout le sens pratique du WiFi intelligent. Il remplace une question vague, « Quel est le mot de passe ? », par un processus contrôlé : qui se connecte, qu'est-ce qui lui est autorisé d'atteindre, et comment le réseau doit-il traiter cette session ?
Portails captifs existants contre authentification moderne
Les portails captifs restent courants car ils sont visibles, familiers et relativement faciles à ajouter à un réseau invité existant. Un visiteur rejoint un réseau, voit une page web et accepte les conditions, soumet une adresse e-mail ou saisit un code. Ce modèle peut soutenir l'image de marque et la collecte de données, mais il n'offre pas automatiquement la même assurance d'identité ou le même modèle de chiffrement qu'une authentification moderne.
Le bon choix dépend de l'établissement, des utilisateurs et des appareils concernés. Un café accueillant des visites de courte durée peut se contenter d'un flux invité léger. Un hôpital, un immeuble de bureaux ou un projet résidentiel nécessite un cloisonnement plus fort et un accès mais plus prévisible pour les utilisateurs réguliers.
| Modèle d'authentification | Expérience utilisateur | Niveau de sécurité | Surcharge opérationnelle | Risque de conformité |
|---|---|---|---|---|
| Mot de passe partagé | Familier, mais chaque visiteur utilise le même identifiant | Difficile d'identifier les utilisateurs ou de révoquer une seule session | Le personnel doit distribuer et modifier les identifiants | Un accès large complique les investigations et le confinement |
| Réseau ouvert avec portail de connexion | Connexion initiale rapide, souvent avec une page d'accueil | L'utilisateur peut ne pas savoir si son trafic est protégé | Le contenu du portail, les conditions et les demandes de support nécessitent une maintenance | Le consentement et le traitement des données nécessitent une gouvernance rigoureuse |
| Portail par e-mail, SMS ou ticket (voucher) | Plus traçable qu'un mot de passe partagé | Améliore le contexte d'identité, mais la protection dépend de la conception du réseau sous-jacent | Le personnel et les visiteurs peuvent être confrontés à des codes erronés, des liens expirés ou des connexions répétées | Les données collectées nécessitent une finalité claire et une politique de conservation |
| Authentification basée sur l'identité | Fluide après l'inscription initiale, en particulier pour les utilisateurs réguliers | L'identité individuelle, le chiffrement et la politique d'accès peuvent être liés à la session | Nécessite une intégration avec les systèmes d'identité et de réseau | Les décisions d'accès et les journaux sont plus faciles à encadrer |
| Accès basé sur des certificats | Généralement automatique sur les appareils gérés | Identité d'appareil forte sans saisie répétée de mot de passe | Nécessite le provisionnement des appareils et la gestion de leur cycle de vie | La révocation et les changements de rôle doivent être gérés avec précision |
Ce que le portail ne résout pas
Un portail est une couche applicative. Il peut recueillir le consentement, afficher des conditions ou demander un identifiant, mais il ne garantit pas en soi que le trafic des invités est chiffré dès le premier paquet, ni que le réseau invité est isolé des systèmes de l'entreprise. Les exploitants doivent examiner l'ensemble du parcours, y compris l'authentification, le chiffrement, l'attribution des VLAN, les règles de pare-feu et la journalisation.
Le guide du portail captif est utile pour évaluer la place d'un portail et ses limites. La question centrale est de savoir si le portail constitue le contrôle de sécurité final ou s'il s'agit simplement d'un élément d'une architecture d'accès plus large.
Pour de nombreux établissements, la réponse la plus logique n'est pas de supprimer immédiatement tous les portails. Il s'agit plutôt de cesser d'utiliser un portail comme substitut à l'identité, au chiffrement et à la segmentation. Un déploiement moderne peut conserver une page invité personnalisée pour le consentement et la communication, tout en utilisant une authentification plus forte pour le personnel, les résidents ou les invités réguliers.
Déployer correctement le WiFi intelligent
Un déploiement de WiFi intelligent fonctionne lorsque le système d'identité, l'infrastructure sans fil et la politique de sécurité s'accordent sur ce qui doit se passer au moment de la connexion. Installer des points d'accès plus récents sans connecter ces éléments ne fait généralement que produire une version plus rapide de l'ancien problème.
Commencer par l'identité
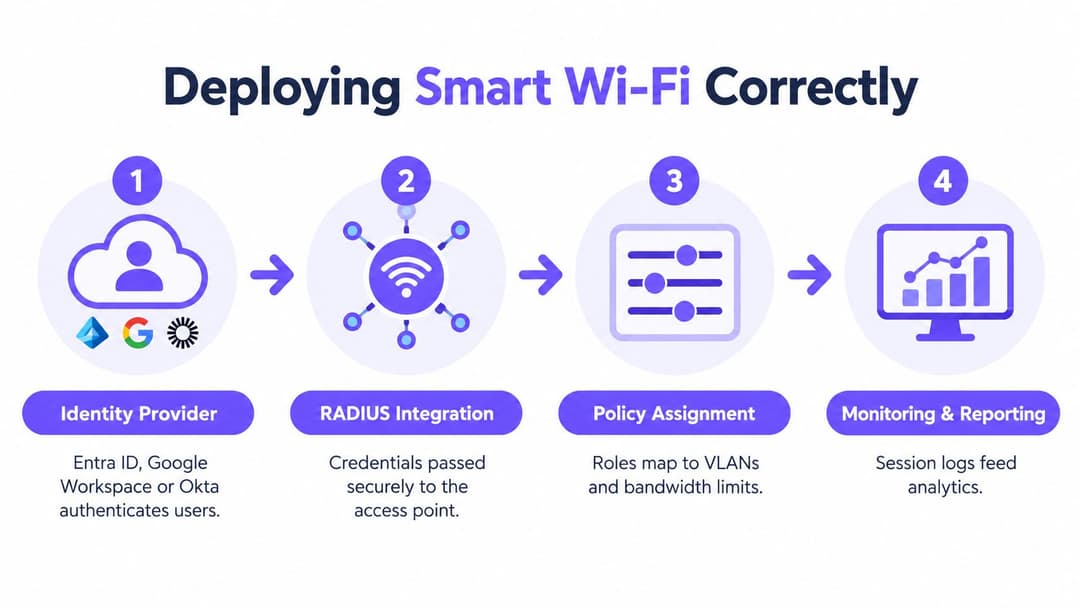
La première décision consiste à déterminer qui a besoin d'un accès et comment l'organisation connaît déjà ces personnes. Entra ID, Google Workspace et Okta peuvent faire office de fournisseurs d'identité pour le personnel et les utilisateurs gérés. Un établissement peut associer un groupe d'employés à un réseau du personnel, attribuer un rôle restreint aux prestataires et diriger les invités vers un parcours d'intégration distinct.
RADIUS se situe généralement entre le service d'identité et l'environnement sans fil. Il transmet la décision d'authentification aux équipements réseau compatibles, qui peuvent ensuite appliquer la bonne politique. L'exploitant doit définir le résultat attendu avant de configurer l'intégration :
- Quels utilisateurs peuvent se connecter ?
- Quels appareils sont éligibles ?
- Quelles applications ou segments de réseau peuvent-ils atteindre ?
- Que se passe-t-il lorsqu'une personne quitte l'organisation ?
- Quels enregistrements sont conservés pour le dépannage et la gouvernance ?
Prendre en compte les appareils plus anciens
Tous les appareils ne peuvent pas utiliser des certificats ou des flux d'identité modernes. Les imprimantes, capteurs, caisses enregistreuses, commandes de salle et autres équipements opérationnels peuvent dépendre de méthodes plus anciennes. iPSK offre une passerelle pratique en attribuant différentes clés pré-partagées à des appareils ou des groupes, plutôt que d'exposer un seul mot de passe à l'échelle de tout l'établissement.
Cela ne rend pas pour autant un appareil obsolète moderne. Cela limite simplement la zone d'impact si son identifiant est compromis et permet à l'exploitant de retirer une clé sans avoir à remplacer toutes les autres connexions. Placez ces appareils dans un segment étroitement restreint et n'autorisez que les services dont ils ont besoin.
Ajouter l'itinérance et la segmentation
Passpoint et OpenRoaming peuvent rendre l'accès plus proche d'un service mobile que d'une connexion invité ponctuelle. Un visiteur s'inscrit une fois via une méthode de confiance, puis les réseaux compatibles peuvent reconnaître l'appareil lors de ses visites ultérieures. Cela est particulièrement utile pour les groupes hôteliers, les environnements de transport, les centres commerciaux et les organisations multi-sites.
La commodité de l'itinérance ne doit pas l'emporter sur le cloisonnement. Utilisez des politiques distinctes pour les invités, le personnel, les résidents, les appareils IoT et l'administration réseau. Une session invité ne doit pas pouvoir détecter un ordinateur portable du personnel simplement parce que les deux appareils utilisent le même point d'accès.
Surveiller les résultats de la politique
La surveillance doit aller au-delà de la simple vérification de l'état en ligne d'un point d'accès. Suivez les échecs d'authentification, les comportements inhabituels des appareils, les attributions de politiques, les problèmes d'itinérance et les changements dans les modèles de session. Le provisionnement automatique peut créer un accès basé sur l'appartenance à un annuaire, tandis que la révocation automatique peut le supprimer lorsque cette appartenance change.
Test de déploiement : Connectez un appareil invité, un appareil du personnel et un équipement du bâtiment, puis vérifiez exactement ce que chacun peut détecter et atteindre. Ne vous fiez pas uniquement à l'écran de configuration.
Purple est une option pour les établissements qui ont besoin d'un accès invité sans mot de passe, d'une authentification du personnel, de Passpoint et d'OpenRoaming, avec des intégrations dans des environnements réseau tels que Meraki, Aruba, Ruckus, Mist et UniFi. Les mêmes principes de conception peuvent également être assemblés à partir de produits distincts d'identité, de RADIUS, de sans-fil et d'analyse. Le résultat essentiel est une chaîne contrôlée allant de l'identité à la politique, jusqu'au comportement observable du réseau.
Le WiFi intelligent dans les secteurs clés
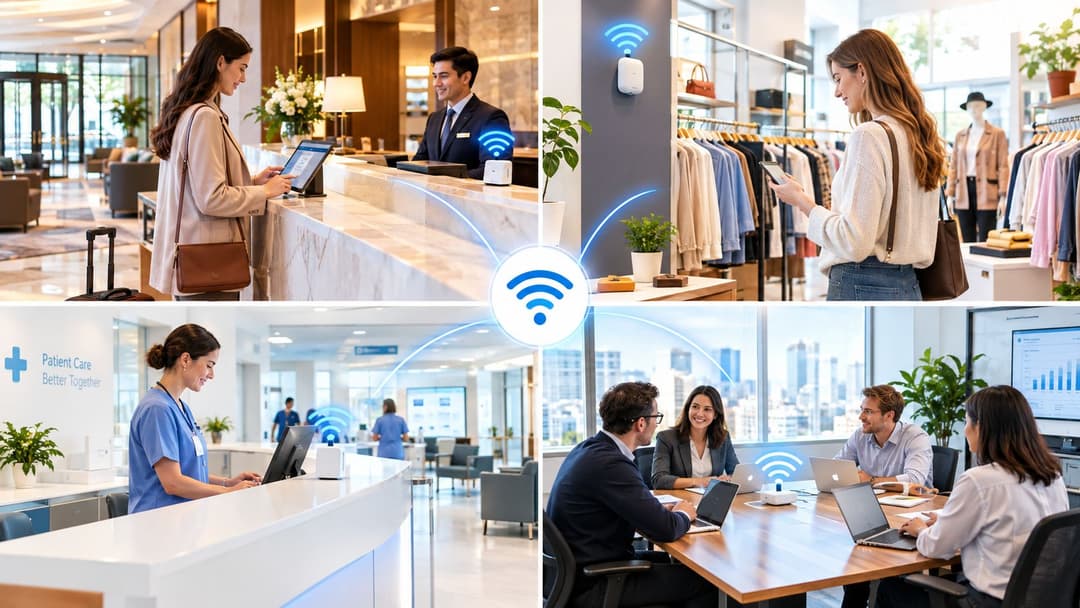
Le même réseau sans fil sert différents objectifs selon l'environnement. Un hôtel privilégie un parcours invité fluide, tandis qu'un établissement de santé doit se montrer beaucoup plus prudent quant aux catégories d'appareils, aux flux de données et aux systèmes internes.
Hôtellerie
Un hôtel peut utiliser un flux d'identité invité pour éviter d'imprimer le même mot de passe sur chaque pochette de carte d'accès. Les visiteurs réguliers peuvent se reconnecter via un profil de confiance, tandis que les appareils du personnel restent soumis à une politique distincte. Les commandes de chambre, les terminaux de paiement et les systèmes du bâtiment ne doivent jamais hériter du même accès qu'un téléphone invité.
L'avantage opérationnel est la cohérence. Le personnel de réception n'a pas besoin de diagnostiquer pourquoi un mot de passe partagé ne fonctionne plus, et l'équipe réseau peut analyser une session sans traiter chaque invité comme un utilisateur anonyme.
Commerce de détail
Un commerçant peut souhaiter que ses clients se connectent facilement tout en maintenant les caisses, les scanners portables et les systèmes de stock isolés. Les équipes marketing peuvent utiliser les données d'accès consenties pour comprendre les visites répétées ou améliorer le parcours client, mais elles doivent séparer l'engagement utile de la collecte de données aveugle.
Un centre commercial doit également prendre en compte l'itinérance entre les zones communes et les boutiques individuelles. Un visiteur qui se déplace dans l'établissement ne devrait pas avoir à répéter une procédure de connexion fastidieuse à chaque étape.
Santé
Les environnements de santé nécessitent des limites claires entre l'accès des visiteurs, les flux de travail du personnel, les équipements cliniques et les systèmes connectés du bâtiment. Un réseau invité doit être limité à Internet, tandis que les appareils gérés du personnel reçoivent un accès basé sur leur rôle et l'état de l'appareil. Les appareils médicaux et opérationnels peuvent nécessiter un accès hérité étroitement contrôlé, avec une surveillance qui aide l'équipe de support à identifier les comportements anormaux.
La conception doit favoriser le confort des patients et des visiteurs sans pour autant laisser la commodité dicter l'accessibilité interne.
Immobilier résidentiel
Le BTR, les logements étudiants et les résidences gérées ont besoin d'une expérience privée pour chaque résident, et non d'un mot de passe unique partagé à l'échelle de l'immeuble. Un résident peut connecter des téléphones, des téléviseurs et des appareils intelligents, tandis que le personnel de l'immeuble a besoin d'un canal de gestion distinct et que les installations communes nécessitent leurs propres restrictions.
L'exploitant doit définir ce qui se passe lors de l'emménagement, du transfert et du déménagement. Le provisionnement basé sur l'identité rend la gestion de ces cycles de vie plus simple que de changer un mot de passe à l'échelle du bâtiment en espérant que tous les anciens appareils l'aient oublié.
Transformer les données WiFi en un ROI mesurable
Un enregistrement de connexion ne constitue pas automatiquement une information commerciale exploitable. Un établissement crée de la valeur lorsqu'il associe des données WiFi consenties à une question utile, par exemple si les visiteurs reviennent, quels services ils utilisent ou à quel endroit le parcours invité génère des frictions.
Commencez par séparer les indicateurs de vanité des décisions. Le nombre total de connexions peut sembler impressionnant, mais il n'expliquera pas pourquoi une campagne a fonctionné. Les mesures plus utiles incluent les visites répétées, les enquêtes complétées, l'engagement avec une offre autorisée, les déplacements entre les zones de l'établissement et la proportion d'utilisateurs capables de se reconnecter sans l'aide du personnel.
Construire un parcours de données responsable
Le processus doit être explicite :
- Demander un consentement explicite. Expliquez quelles informations l'établissement collecte et pourquoi.
- Créer des segments utiles. Distinguez les nouveaux visiteurs, les visiteurs réguliers, les résidents, le personnel et les catégories d'appareils, le cas échéant.
- Connecter les systèmes approuvés. Envoyez les événements pertinents vers un CRM ou une plateforme d'automatisation marketing.
- Tester une action. Utilisez une enquête, un message ou une amélioration de service qui répond à un besoin connu des visiteurs.
- Mesurer le résultat. Comparez l'action avec l'objectif commercial, et non pas seulement avec le nombre de connexions.
Un exploitant de commerce de détail peut utiliser les réponses à une enquête pour améliorer l'expérience en magasin. Un hôtel peut identifier des demandes de support répétées concernant l'intégration. Un groupe d'établissements peut comparer les performances de différents parcours d'accueil sans collecter plus de données que nécessaire.
Le calculateur de ROI WiFi peut aider à structurer la discussion financière autour de la fréquence des visites, des campagnes et des économies opérationnelles. Le calcul doit inclure les coûts de déploiement et de gouvernance, et non pas seulement la valeur marketing espérée.
Le meilleur programme d'analyse offre aux équipes réseau, marketing et opérationnelles une vision commune de ce que l'accès permet d'accomplir. Il respecte également le fait que les données personnelles impliquent des responsabilités. Collecter davantage ne signifie pas créer plus de valeur.
Migrer d'un WiFi existant vers un accès intelligent
Un établissement n'a pas besoin de remplacer tous ses points d'accès avant d'améliorer l'authentification. Commencez par un inventaire des réseaux, des utilisateurs, des appareils, des identifiants actuels et des flux entre les systèmes invités, du personnel et opérationnels.
Faire en sorte que les premiers changements comptent
Remplacez les accès ouverts ou largement partagés par une intégration d'invités chiffrée là où l'équipement le permet. Créez un segment invité distinct et vérifiez qu'il ne peut pas accéder aux réseaux du personnel, de paiement, de gestion ou IoT. Modifiez les identifiants affichés publiquement et supprimez les SSID inutilisés qui créent de la confusion.
Progresser par phases contrôlées
Faites fonctionner l'ancien et le nouveau parcours en parallèle uniquement le temps nécessaire. Documentez le processus de support, formez le personnel de réception ou technique et surveillez les échecs de connexion, le comportement d'itinérance et la compatibilité des appareils. Migrez les équipements existants vers iPSK ou un segment restreint plutôt que de les laisser imposer leur norme de sécurité à tous les utilisateurs.
Avant d'étendre le déploiement, testez la suppression des accès, la perte d'appareils, les modifications d'annuaire et les pannes réseau. Une architecture de WiFi intelligent est incomplète si elle permet d'accorder des accès mais ne peut pas les révoquer de manière fiable.
Cette approche progressive réduit les perturbations tout en fournissant des données concrètes issues du site lui-même. Elle révèle également des problèmes qu'un test en laboratoire pourrait ignorer, comme une mauvaise couverture à la réception, le comportement du portail captif sur des téléphones plus anciens ou des appareils opérationnels utilisant des identifiants non documentés.
Bâtir des réseaux plus intelligents qui apportent une valeur réelle
Le WiFi intelligent associe une authentification sécurisée par défaut, une politique basée sur l'identité et des mesures utiles. La couverture et le débit restent importants, mais ils ne permettent pas de savoir qui peut se connecter, ce que cette connexion peut atteindre ou à quelle vitesse l'établissement peut supprimer un accès.
Les exploitants qui traitent le WiFi comme une couche de service stratégique peuvent renforcer la confiance des invités tout en réduisant l'exposition des réseaux du personnel, des résidents et des appareils. Les déploiements les plus performants font du comportement sécurisé le comportement le plus simple, puis utilisent des analyses responsables pour démontrer l'apport du réseau à l'organisation.
Purple fournit un WiFi invité et du personnel sans mot de passe, un accès basé sur l'identité, le cloisonnement réseau, ainsi que des fonctionnalités Passpoint et OpenRoaming pour les établissements qui ont besoin d'une connectivité sécurisée sans identifiants partagés. Visitez Purple pour découvrir comment ses outils d'authentification, d'analyse et de réseau peuvent offrir une expérience WiFi mais plus sûre et plus mesurable.