
El 56% de los usuarios de WiFi público en el Reino Unido no comprueba si una red está cifrada antes de conectarse. El WiFi inteligente resuelve esa brecha de confianza al automatizar la autenticación segura, en lugar de esperar que cada visitante entienda de seguridad de redes.
Para el operador de un espacio, el WiFi ya no es solo un problema de cobertura. Una señal potente puede seguir conectando a los invitados a la red equivocada, exponer sistemas mal separados o fomentar comportamientos inseguros mediante contraseñas compartidas y páginas de inicio de sesión abiertas. La pregunta práctica no es si los visitantes pueden conectarse, sino si pueden hacerlo de forma segura, con el acceso adecuado y sin generar trabajo para el personal.
Por qué el WiFi inteligente importa más que la cobertura
El problema de WiFi inteligente más importante en un espacio del Reino Unido suele ser la cultura de seguridad, no la intensidad de la señal. YouGov descubrió que el 56% de los usuarios de WiFi público en el Reino Unido no comprueban, o rara vez lo hacen, si una red está cifrada antes de unirse. Eso significa que muchos huéspedes toman una decisión rápida basada en el nombre de la red, un cartel en la pared o las instrucciones de un miembro del personal. Es posible que no sepan si la conexión protege su tráfico o si hay un punto de acceso malicioso con un nombre similar cerca. (Hallazgos de seguridad de WiFi público en el Reino Unido de YouGov)
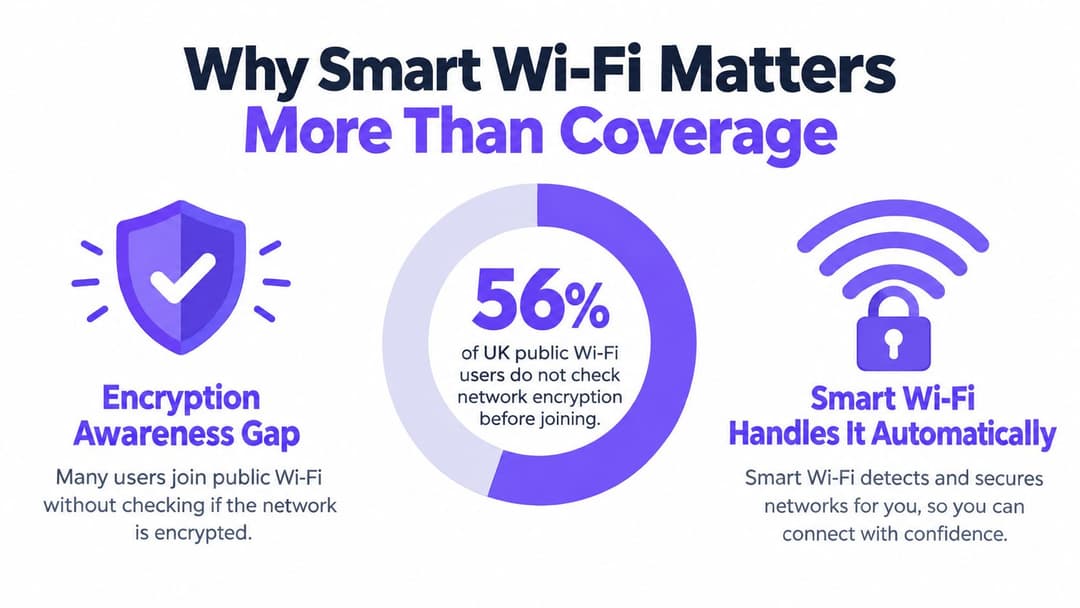
El riesgo detrás del acceso cómodo
Una contraseña compartida parece sencilla, pero ofrece al espacio poco control sobre quién tiene acceso, cuándo debe finalizar ese acceso o si la credencial ha sido copiada. Una red abierta con una página de un solo clic puede eliminar una barrera para la conexión, pero puede dejar a los visitantes con dudas sobre el cifrado, la confianza en la red y el tratamiento de su información personal.
Eso genera varios riesgos prácticos:
- Intercepción de tráfico: Los visitantes pueden asumir que una conexión pública los protege cuando no proporciona un cifrado sólido desde el principio.
- Puntos de acceso maliciosos: Un atacante puede crear un nombre de red que se parezca al del establecimiento y esperar a que los invitados se conecten.
- Fuga de datos: Los invitados pueden utilizar el correo electrónico, servicios de pago o aplicaciones de trabajo sin comprender la postura de seguridad de la red.
- Movimiento lateral: Un dispositivo de invitado comprometido se vuelve más peligroso si la red de invitados puede llegar a los sistemas del personal, equipos de punto de venta o dispositivos del edificio.
Norton informó que el 64% de las personas habían utilizado WiFi público para iniciar sesión en su correo electrónico personal, mientras que el 45% había introducido información privada como contraseñas o datos de tarjetas en redes públicas. Esos hallazgos convierten al flujo de autenticación en un problema de seguridad empresarial. El espacio controla el diseño de la conexión, por lo que también controla cuántas conjeturas inseguras exige a los visitantes. (Guía de Norton sobre seguridad en WiFi público)
Regla práctica: Si un invitado debe entender el cifrado de red antes de recibir protección, el diseño ya está pidiendo demasiado al invitado.
Seguro por defecto, no seguro por instrucción
El WiFi inteligente comienza con una comprobación de identidad cifrada, aplica una política a la sesión resultante y mantiene el tráfico de invitados alejado de la infraestructura sensible. El visitante sigue disfrutando de un acceso rápido y sencillo, pero el establecimiento ya no trata la comodidad y la seguridad como objetivos contrapuestos.
La cobertura sigue siendo importante. Un diseño de radio deficiente provoca caídas de conexión, congestión y llamadas de soporte. Pero una red insegura con buena cobertura sigue siendo insegura. Los operadores que planeen un nuevo despliegue en un espacio deben involucrar a personas que entiendan tanto de ingeniería inalámbrica como de las limitaciones del inmueble, incluyendo una guía para contratar profesionales de redes locales cuando los equipos internos necesiten ayuda para evaluar el cableado, la ubicación de los puntos de acceso y la segmentación.
Por lo tanto, el WiFi inteligente significa confianza integrada en el proceso de acceso. Protege a los invitados que no inspeccionan los detalles técnicos y ofrece a los operadores una forma defendible de gestionar el acceso, aislar dispositivos y responder cuando un usuario, dispositivo o credencial ya no deba conectarse.
Qué significa realmente el WiFi inteligente
El WiFi de invitados tradicional suele empezar con una de estas tres opciones: una contraseña impresa en recepción, una red abierta seguida de una página de bienvenida o un cupón que el personal entrega manualmente. Estos métodos pueden funcionar para un acceso básico, pero tratan a todos los visitantes como el mismo tipo de usuario y hacen que el espacio sea responsable de distribuir, cambiar o explicar las credenciales.
El WiFi inteligente separa a la persona del dispositivo y al dispositivo de la autorización. Un invitado demuestra su identidad mediante un método aprobado, como el correo electrónico o un perfil de roaming de confianza. A continuación, la red establece una conexión cifrada y asigna la política de acceso que corresponde a ese usuario o dispositivo.
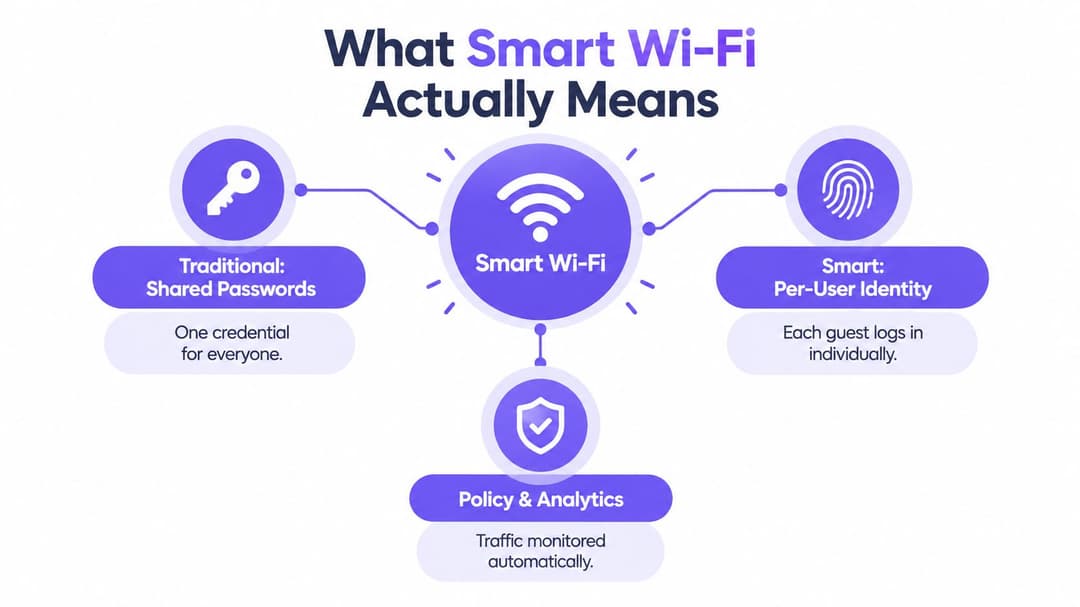
De una clave única al acceso individual
Piense en una contraseña compartida como una llave copiada para todo un edificio. Si la llave se publica abiertamente, el operador no puede saber quién la ha usado, revocarla para una sola persona ni conectar de forma fiable una sesión a una política concreta. El acceso basado en la identidad funciona más bien como una tarjeta de acceso emitida individualmente. Cada usuario recibe una conexión autorizada y el operador puede cambiar o eliminar ese acceso sin tener que sustituir las credenciales de todos los demás.
La distinción es importante tanto para los invitados como para el personal:
- Los invitados pueden recibir un proceso de incorporación sencillo sin necesidad de recibir una credencial que pueda permanecer activa de forma indefinida.
- Los empleados pueden autenticarse a través del proveedor de identidad de la organización y recibir acceso según su rol.
- Los contratistas pueden recibir permisos limitados que no expongan automáticamente los recursos internos.
- Los residentes pueden recibir acceso a una red privada mientras que los servicios compartidos del edificio se controlan por separado.
Los componentes técnicos pueden variar. RADIUS puede transmitir las decisiones de autenticación entre el servicio de identidad y los equipos de red. Los certificados pueden permitir que un dispositivo gestionado se autentique sin que el usuario tenga que escribir una contraseña. iPSK puede proporcionar claves precompartidas asignadas de forma individual para dispositivos más antiguos que no admiten los métodos modernos de certificados. El principio importante sigue siendo el mismo: la red toma una decisión explícita sobre la identidad y la política.
Por qué la experiencia todavía puede resultar instantánea
La seguridad no tiene por qué significar un formulario largo o inicios de sesión repetidos. Passpoint y OpenRoaming pueden permitir que los dispositivos compatibles reconozcan una red de confianza y se conecten sin que el visitante tenga que buscar un nombre de red cada vez. Para los lectores que comparan la conectividad doméstica y empresarial de alto rendimiento, esta explicación sobre fibra WiFi para el trabajo remoto también ilustra una distinción importante: la calidad del servicio de Internet y la calidad de la experiencia de acceso inalámbrico están relacionadas, pero no son lo mismo.
Un establecimiento puede definir qué ocurre después de la autenticación. Un invitado podría recibir acceso solo a Internet. Un miembro del personal podría recibir acceso a las aplicaciones empresariales autorizadas. Un dispositivo del edificio podría recibir solo la conectividad que necesita para su función operativa. La guía sobre redes basadas en la identidad ayuda a mostrar cómo encajan la identidad, la política y el acceso a la red, en lugar de tratar el WiFi como un único canal compartido.
Ese es el significado práctico de la WiFi inteligente. Sustituye una pregunta imprecisa, "¿Cuál es la contraseña?", por un proceso controlado: quién se está conectando, a qué se le permite acceder y cómo debe tratar la red esa sesión.
Captive Portals heredados frente a la autenticación moderna
Los Captive Portal siguen siendo habituales porque son visibles, familiares y relativamente sencillos de añadir a una red de invitados existente. Un visitante se conecta a una red, ve una página web y acepta las condiciones, introduce una dirección de correo electrónico o introduce un código. Este modelo puede admitir la personalización de marca y la recopilación de datos, pero no proporciona de forma automática la misma garantía de identidad o modelo de cifrado que la autenticación moderna.
La elección correcta depende del espacio, los usuarios y los dispositivos involucrados. Una cafetería orientada a visitas cortas puede permitirse un flujo de invitados ligero. Un hospital, un edificio de oficinas o un complejo residencial requieren una separación más fuerte y un acceso más predecible para los usuarios que regresan.
| Modelo de autenticación | Experiencia del usuario | Postura de seguridad | Sobrecarga operativa | Riesgo de cumplimiento |
|---|---|---|---|---|
| Contraseña compartida | Familiar, pero todos los visitantes utilizan la misma credencial | Difícil identificar a los usuarios o revocar una sola sesión | El personal debe distribuir y cambiar las credenciales | El acceso amplio dificulta la investigación y la contención |
| Red abierta con portal de aceptación de un clic | Conexión inicial rápida, a menudo con una página de bienvenida | Es posible que el usuario no entienda si el tráfico está protegido | El contenido del portal, las condiciones y los problemas de soporte requieren mantenimiento | El consentimiento y la gestión de datos necesitan una gobernanza cuidadosa |
| Portal con correo electrónico, SMS o cupón | Más rastreable que una contraseña compartida | Mejora el contexto de la identidad, pero la protección depende del diseño de la red subyacente | El personal y los visitantes pueden enfrentarse a códigos fallidos, enlaces caducados o inicios de sesión repetidos | Los datos recopilados necesitan una finalidad clara y una política de retención |
| Autenticación basada en la identidad | Fluida tras el registro inicial, especialmente para usuarios recurrentes | La identidad individual, el cifrado y la política pueden vincularse a la sesión | Requiere la integración con los sistemas de identidad y de red | Las decisiones de acceso y los registros son más fáciles de gobernar |
| Acceso basado en certificados | Normalmente automático en dispositivos gestionados | Fuerte identidad del dispositivo sin introducir contraseñas repetidamente | Requiere el aprovisionamiento de dispositivos y la gestión de su ciclo de vida | La revocación y los cambios de rol deben mantenerse con precisión |
Lo que el portal no resuelve
Un portal es una capa de aplicación. Puede recopilar el consentimiento, mostrar condiciones o solicitar un identificador, pero por sí solo no responde a si el tráfico de invitados está cifrado desde el primer paquete o si la red de invitados está aislada de los sistemas corporativos. Los operadores deben examinar el trayecto completo, incluidos la autenticación, el cifrado, la asignación de VLAN, las reglas de firewall y el registro.
La guía de Captive Portal resulta útil para evaluar dónde encaja un portal y dónde termina su función. La pregunta central es si el portal es el control de seguridad final o solo una parte de un diseño de acceso más amplio.
Para muchos espacios, la respuesta sensata no es eliminar todos los portales de inmediato. Consiste en dejar de utilizar un portal como sustituto de la identidad, el cifrado y la segmentación. Una implementación moderna puede conservar una página de invitados personalizada para el consentimiento y la comunicación, al tiempo que utiliza una autenticación más sólida para el personal, los residentes o los invitados que regresan.
Desplegar WiFi inteligente correctamente
Un despliegue de WiFi inteligente funciona cuando el sistema de identidad, la infraestructura inalámbrica y la política de seguridad coinciden en lo que debe suceder en el momento de la conexión. Instalar puntos de acceso más nuevos sin conectar esas piezas suele producir una versión más rápida del problema anterior.
Comenzar con la identidad
La primera decisión es quién necesita acceso y cómo la organización ya conoce a esas personas. Microsoft Entra ID, Google Workspace y Okta pueden actuar como proveedores de identidad para el personal y los usuarios gestionados. Un centro puede asignar un grupo de empleados a una red de personal, asignar un rol restringido a los contratistas y dirigir a los invitados a través de una ruta de incorporación independiente.
RADIUS suele situarse entre el servicio de identidad y el entorno inalámbrico. Transmite la decisión de autenticación al equipo de red compatible, que luego puede aplicar la política correcta. El operador debe definir el resultado antes de configurar la integración:
- ¿Qué usuarios pueden conectarse?
- ¿Qué dispositivos cumplen los requisitos?
- ¿A qué aplicaciones o segmentos de red pueden acceder?
- ¿Qué sucede cuando una persona deja la organización?
- ¿Qué registros se conservan para la resolución de problemas y la gobernanza?
Tener en cuenta los dispositivos antiguos
No todos los dispositivos pueden utilizar certificados o flujos de trabajo de identidad modernos. Las impresoras, los sensores, las cajas registradoras, los controles de sala y otros equipos operativos pueden depender de métodos más antiguos. iPSK ofrece un puente práctico al asignar diferentes claves precompartidas a dispositivos o grupos, en lugar de exponer una única contraseña en todo el centro.
Eso no convierte en moderno a un dispositivo heredado. Limita el radio de impacto si su credencial se ve comprometida y permite al operador retirar una clave sin tener que reemplazar todas las demás conexiones. Coloque esos dispositivos en un segmento fuertemente restringido y permita únicamente los servicios que necesiten.
Añadir roaming y segmentación
Passpoint y OpenRoaming pueden hacer que el acceso se parezca más a un servicio móvil que a un inicio de sesión de invitado puntual. Un visitante se registra una vez a través de un método seguro y, a continuación, las redes compatibles pueden reconocer el dispositivo en visitas posteriores. Esto resulta de gran utilidad para grupos hoteleros, entornos de transporte, centros comerciales y organizaciones con múltiples sedes.
La comodidad de la itinerancia no debe anular el aislamiento. Utilice políticas independientes para invitados, personal, residentes, dispositivos IoT y administración de red. Una sesión de invitado no debería poder detectar un portátil del personal solo porque ambos dispositivos utilicen el mismo punto de acceso.
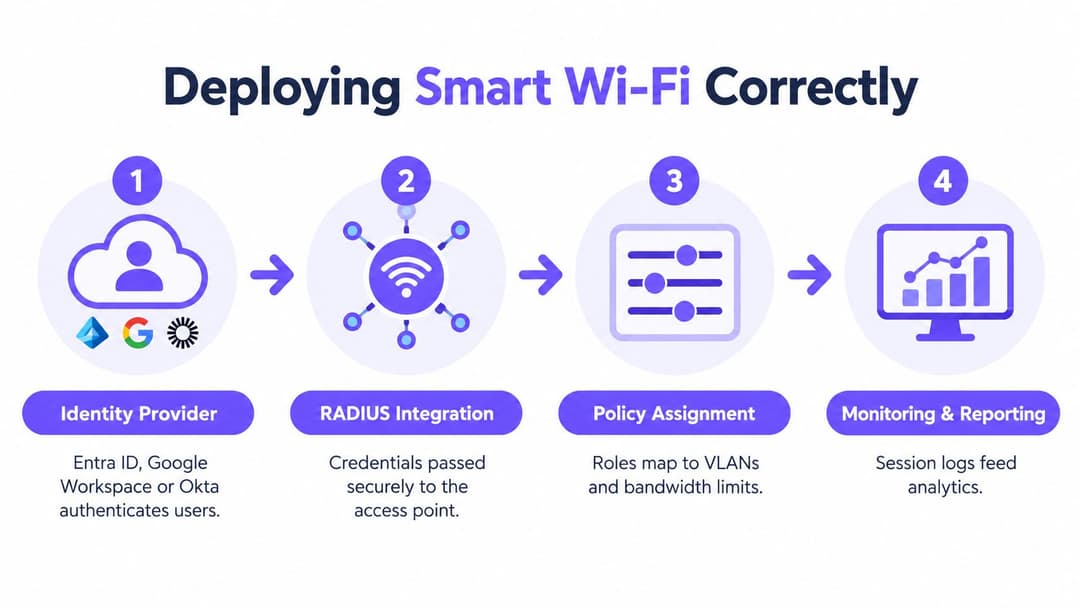
Supervise lo que produce la política
La monitorización debe mostrar algo más que si un punto de acceso está en línea. Realice un seguimiento de las autenticaciones fallidas, el comportamiento inusual de los dispositivos, las asignaciones de políticas, los problemas de roaming y los cambios en los patrones de sesión. El aprovisionamiento automático puede crear el acceso a partir de la pertenencia al directorio, mientras que la revocación automática puede eliminarlo cuando dicha pertenencia cambie.
Prueba de despliegue: Conecte un dispositivo de invitado, uno de personal y uno del edificio, y luego verifique exactamente qué puede descubrir y alcanzar cada uno. No confíe únicamente en la pantalla de configuración.
Purple es una opción para los establecimientos que necesitan acceso para invitados sin contraseña, autenticación de personal, Passpoint y OpenRoaming, con integraciones en entornos de red como Meraki, Aruba, Ruckus, Mist y UniFi. Los mismos principios de diseño también pueden configurarse a partir de productos independientes de identidad, RADIUS, redes inalámbricas y analítica. El resultado importante es una cadena controlada que va desde la identidad hasta la política y el comportamiento de red observable.
WiFi inteligente en sectores clave
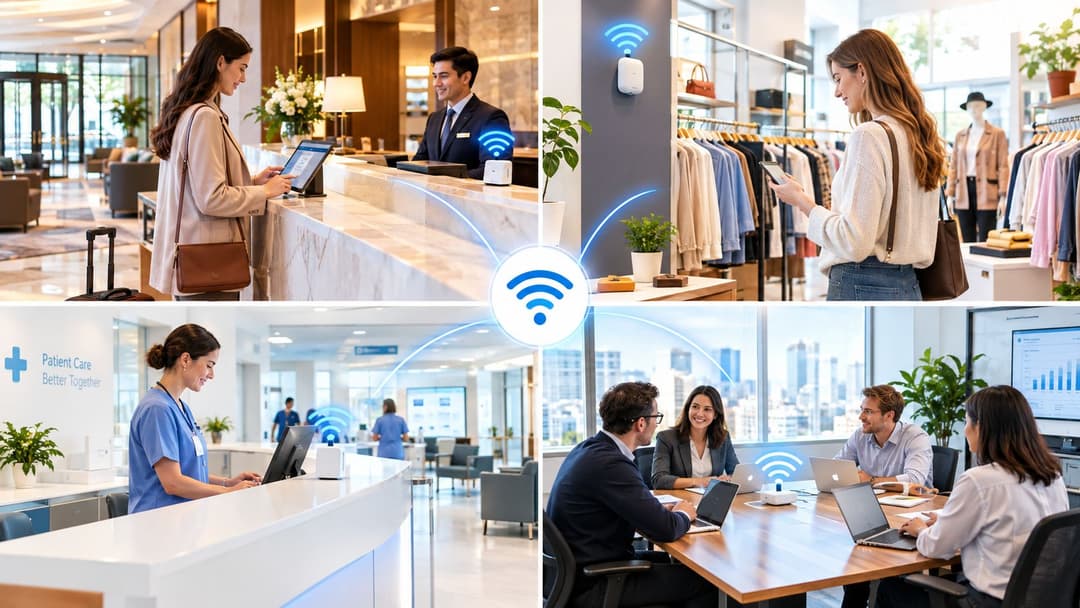
La misma plataforma inalámbrica sirve para diferentes propósitos en diferentes entornos. Un hotel prioriza un proceso de invitado sin fricciones, mientras que un proveedor de servicios sanitarios debe ser mucho más cauteloso con las categorías de dispositivos, los flujos de datos y los sistemas internos.
Hospitality
Un hotel puede utilizar un flujo de identidad de invitados para evitar imprimir la misma contraseña en cada funda de tarjeta. Los visitantes que regresan pueden volver a conectarse a través de un perfil de confianza, mientras que los dispositivos del personal permanecen bajo una política independiente. Los controles de las habitaciones, los equipos de pago y los sistemas del edificio nunca deben heredar el mismo acceso que el teléfono de un invitado.
El beneficio operativo es la consistencia. El personal de recepción no necesita diagnosticar por qué ha dejado de funcionar una contraseña compartida, y el equipo de red puede investigar una sesión sin tratar a cada invitado como un usuario anónimo.
Retail
Un minorista puede querer que los clientes se conecten fácilmente mientras mantiene aisladas las cajas registradoras, los escáneres de mano y los sistemas de stock. Los equipos de marketing pueden usar los datos de acceso consentidos para entender las visitas repetidas o mejorar el recorrido del cliente, pero deben separar la interacción útil de la recopilación indiscriminada de datos.
Un centro comercial también debe considerar el roaming entre las zonas comunes y las tiendas individuales. Un visitante que se desplace por el establecimiento no debería tener que repetir un inicio de sesión molesto a cada paso.
Sanidad
Los entornos sanitarios necesitan límites claros entre el acceso de los visitantes, los flujos de trabajo del personal, los equipos clínicos y los sistemas conectados del edificio. Una red de invitados debería ser solo para Internet, mientras que los dispositivos gestionados del personal reciben acceso en función del rol y del estado del dispositivo. Los dispositivos médicos y operativos pueden requerir un acceso heredado estrictamente controlado, con una monitorización que ayude al equipo de soporte a identificar comportamientos anormales.
El diseño debe respaldar la comodidad de los pacientes y visitantes sin permitir que la comodidad dicte la accesibilidad interna.
Propiedad residencial
Las promociones para alquiler (build-to-rent), las residencias de estudiantes y los edificios residenciales gestionados necesitan una experiencia privada para cada residente, no una única contraseña compartida en todo el bloque. Un residente puede conectar teléfonos, televisores y dispositivos inteligentes, mientras que el personal de la propiedad necesita una ruta de gestión independiente y las instalaciones compartidas requieren sus propias restricciones.
El operador debe definir qué ocurre en el momento de la mudanza, el traslado y la salida. El aprovisionamiento basado en la identidad hace que esos eventos del ciclo de vida sean más fáciles de gestionar que cambiar una contraseña para todo el edificio y esperar que todos los dispositivos antiguos la hayan olvidado.
Convertir los datos de WiFi en un ROI medible
Un registro de conexión no es automáticamente una información empresarial de valor. Un recinto crea valor cuando vincula los datos de WiFi consentidos con una pregunta útil, como por ejemplo si los visitantes regresan, qué servicios utilizan o dónde genera fricciones el proceso de invitado.
Empiece por separar las métricas de vanidad de las decisiones. Las conexiones totales pueden parecer impresionantes, pero no explicarán por qué funcionó una campaña. Las medidas más útiles incluyen las visitas repetidas, las encuestas completadas, la interacción con una oferta permitida, el movimiento entre las zonas del espacio y la proporción de usuarios que pueden volver a conectarse sin ayuda del personal.
Construir una ruta de datos responsable
El proceso debe ser explícito:
- Solicite un consentimiento significativo. Explique qué información recopila el espacio y por qué.
- Cree segmentos útiles. Distinga entre nuevos visitantes, visitantes recurrentes, residentes, personal y categorías de dispositivos cuando sea apropiado.
- Conecte sistemas aprobados. Envíe eventos relevantes a un CRM o plataforma de automatización de marketing.
- Pruebe una acción. Utilice una encuesta, un mensaje o una mejora del servicio que responda a una necesidad conocida del visitante.
- Mida el resultado. Compare la acción con el objetivo de negocio, no solo con el número de inicios de sesión.
Un operador de retail podría utilizar las respuestas de una encuesta para mejorar la visita a una tienda. Un hotel podría identificar solicitudes de soporte repetidas en torno a la incorporación. Un grupo de recintos podría comparar el rendimiento de diferentes experiencias de bienvenida sin recopilar más datos de los necesarios.
La calculadora de ROI de WiFi puede ayudar a estructurar el debate financiero en torno a la frecuencia de las visitas, la actividad de las campañas y el ahorro operativo. El cálculo debe incluir los costes de implementación y gobernanza, no solo el valor de marketing que se espera obtener.
El mejor programa de analítica ofrece a los equipos de red, márketing y operaciones una visión compartida de lo que está logrando el acceso. También respeta el hecho de que los datos personales conllevan responsabilidad. Recopilar más no equivale a obtener más valor.
Migración de WiFi heredado a acceso inteligente
Un espacio no necesita reemplazar cada punto de acceso antes de mejorar la autenticación. Comience con un inventario de redes, usuarios, dispositivos, credenciales actuales y rutas entre los sistemas de invitados, de personal y operativos.
Hacer que los primeros cambios cuenten
Sustituya el acceso abierto o ampliamente compartido por una incorporación cifrada de invitados cuando el equipamiento lo permita. Cree un segmento de invitados independiente y compruebe que no pueda acceder a las redes de personal, de pago, de gestión o IoT. Cambie las credenciales que se hayan mostrado públicamente y elimine los SSID no utilizados que generen confusión.
A continuación, elija una zona de bajo riesgo para realizar un piloto. Un hotel podría empezar con el acceso del personal en una zona de administración (back-office). Un minorista podría probar el acceso basado en la identidad en dispositivos portátiles gestionados. Un operador residencial podría empezar con un edificio nuevo o una zona común antes de cambiar la experiencia de los residentes en toda su cartera.
Avanzar en fases controladas
Ejecute los trayectos antiguo y nuevo en paralelo solo durante el tiempo que sea necesario. Documente el proceso de asistencia, capacite al personal de recepción o de las instalaciones y supervise los inicios de sesión fallidos, el comportamiento de roaming y la compatibilidad de los dispositivos. Migre los equipos heredados a iPSK o a un segmento restringido en lugar de permitir que determinen el estándar de seguridad para cada usuario.
Antes de expandirse, pruebe la eliminación de accesos, la pérdida de dispositivos, los cambios de directorio y los fallos de red. Un diseño de WiFi inteligente está incompleto si puede conceder acceso pero no puede revocarlo de forma fiable.
Este enfoque por fases reduce las interrupciones al tiempo que genera pruebas desde el propio establecimiento. También saca a la luz problemas que una prueba de laboratorio podría pasar por alto, como una mala cobertura en recepción, el comportamiento de la Captive Portal en teléfonos antiguos o dispositivos operativos que utilizan credenciales no documentadas.
Crear redes más inteligentes que aporten un valor real
El WiFi inteligente combina autenticación segura por defecto, políticas basadas en la identidad y mediciones útiles. La cobertura y el rendimiento siguen importando, pero no responden a quién puede conectarse, a qué puede acceder esa conexión o con qué rapidez puede el establecimiento retirar el acceso.
Los operadores que tratan el WiFi como una capa de servicio estratégica pueden mejorar la confianza de los invitados a la vez que reducen la exposición en las redes de personal, residentes y dispositivos. Las implementaciones más sólidas consiguen que el comportamiento seguro sea el más sencillo, y luego utilizan analíticas responsables para demostrar si la red está ayudando a la organización.
Purple ofrece WiFi para invitados y personal sin contraseña, acceso basado en la identidad, aislamiento de red y funciones Passpoint y OpenRoaming para espacios que necesitan conectividad segura sin credenciales compartidas. Visite Purple para explorar cómo sus herramientas de autenticación, análisis y redes pueden respaldar una experiencia de WiFi más segura y medible.


