Está en la habitación de un hotel, su teléfono indica que está conectado, pero la página de inicio de sesión nunca aparece. La computadora portátil se une a la misma red y luego agota el tiempo de espera mientras carga un portal de trabajo. Recepción dice que el internet funciona bien, pero la transmisión se interrumpe, las videollamadas se cortan y cada nuevo dispositivo genera otra queja sobre el WiFi del hotel que no funciona.
El síntoma visible suele ser engañoso. Un dispositivo puede asociarse con un punto de acceso y, al mismo tiempo, fallar al obtener una dirección, resolver nombres, superar el Captive Portal, realizar roaming entre radios o acceder a internet de manera confiable. La resolución eficaz de problemas comienza por identificar qué capa ha fallado, en lugar de reiniciar el equipo con la esperanza de que el problema desaparezca.
Por qué estar conectado no significa que sea utilizable
Un ícono de WiFi confirma solo una parte de la conexión. Por lo general, significa que el dispositivo ha intercambiado suficiente tráfico de radio con un punto de acceso para establecer una asociación. No confirma que el punto de acceso tenga capacidad disponible, que la red haya asignado una dirección DHCP, que el DNS esté respondiendo o que el gateway pueda acceder a internet de forma global.
Esa distinción es importante en los hoteles porque los huéspedes se desplazan entre habitaciones, pasillos, restaurantes, áreas de reuniones y la recepción. Es posible que sus dispositivos permanezcan asociados a un punto de acceso distante, se aferren a una frecuencia congestionada o no realicen la itinerancia correctamente. La interferencia y la pérdida de paquetes pueden hacer que un dispositivo aparentemente conectado se sienta inutilizable incluso cuando un circuito de fibra funciona con normalidad.
La guía independiente de redes del Reino Unido identifica puntos muertos, carga excesiva de clientes, interferencia, diseño deficiente de puntos de acceso y agotamiento de DHCP como causas independientes de quejas sobre conectividad en hoteles. También señala que los hoteles con internet de 500 Mbps o 1 Gbps aún pueden recibir quejas porque la consistencia de la cobertura y la latencia pueden importar más que la velocidad nominal (guía independiente sobre fallas y diseño de WiFi en hoteles).
Lo que una prueba de velocidad omite
Una prueba de velocidad es útil, pero responde a una pregunta limitada. Mide el rendimiento entre un dispositivo específico y un servicio de prueba en un momento determinado. Es posible que no revele pérdida intermitente de paquetes, respuestas lentas de DNS, fallas en la itinerancia (roaming), un conjunto de direcciones DHCP lleno o un Captive Portal que bloquee la navegación normal.
Un huésped en una habitación con señal débil puede completar una prueba durante un periodo de poca actividad y luego perder la usabilidad práctica cuando las habitaciones vecinas se ocupen. Un segundo huésped puede estar cerca de un punto de acceso pero competir con demasiados clientes por el tiempo de aire. Ambas experiencias pueden generar el mismo reporte en recepción, pero requieren soluciones diferentes.
| Lo que ve el huésped | Lo que realmente podría estar fallando |
|---|---|
| Conectado, sin navegación | DHCP, DNS, portal, firewall o WAN |
| Prueba rápida, videollamada inestable | Latencia, pérdida de paquetes, interferencia o roaming |
| Una habitación afectada | Cobertura de RF, cableado, punto de acceso o puerto de switch |
| Todas las habitaciones afectadas | Servicio de autenticación, puerta de enlace, enlace ascendente o proveedor |
| Funciona de noche, falla en horas concurridas | Capacidad, saturación de tiempo de aire o límites de políticas |
Para una visión operativa más completa, los equipos pueden combinar las pruebas a nivel de habitación con analítica de WiFi y monitoreo de la experiencia del cliente. El cambio importante es simple: la conectividad útil es un resultado del servicio, no un resultado de una prueba de velocidad.
Soluciones inmediatas para huéspedes y personal de recepción
Cuando la página de inicio de sesión no aparezca, comience con el dispositivo en lugar de pedir repetidamente la contraseña en recepción. Abra una página web normal, no HTTPS, en un navegador. La redirección puede activar la detección del Captive Portal, mientras que una solicitud HTTPS puede resistirse a la intercepción porque el navegador espera un destino seguro válido.
Si no sucede nada, deshabilite temporalmente una VPN, la función de DNS privado o un filtro de seguridad. Estas herramientas pueden evitar que el dispositivo detecte el portal o acceda a él. Vuelva a conectarse después de realizar el cambio y restaure la función de privacidad una vez que el acceso haya sido autorizado y probado.
Una lista de verificación práctica para el huésped
- Olvidar la red del hotel. Elimine el perfil guardado y vuelva a unirse al SSID para que no persista una sesión antigua o una configuración incorrecta.
- Utilizar otro navegador. Una extensión del navegador, una redirección en caché o un problema de compatibilidad específico del dispositivo pueden impedir que la página se cargue.
- Probar con un segundo dispositivo. Si un teléfono se conecta con éxito pero una laptop no, es menos probable que el servicio general del establecimiento sea la causa inmediata.
- Verificar la autorización. Solicite a recepción que confirme que la sesión de la habitación o del dispositivo ha sido aprobada y, cuando sea posible, reinicie la sesión.
- Registrar la falla. Anote la habitación, el dispositivo, la hora, el SSID y el mensaje exacto. Un reporte general como "El WiFi es deficiente" da al personal muy poca información para investigar.
La guía para la industria de la hospitalidad identifica las páginas de portal que no se renderizan en algunos dispositivos, requieren demasiados pasos o no redirigen correctamente como causas recurrentes de llamadas a la recepción. También advierte que un SSID abierto puede exponer el tráfico de radio y crear una falsa sensación de seguridad porque un portal no es lo mismo que el cifrado (guía sobre WiFi para invitados y comportamiento del portal).

Un portal debe facilitar el acceso, no convertir la recepción en una fila de autenticación manual. El mismo principio se aplica al evaluar el alojamiento para un viaje. Los lectores que comparan departamentos con servicios en Norwich deben considerar si la propiedad explica su proceso de conectividad con claridad, especialmente si el trabajo, el streaming o múltiples dispositivos forman parte de la estancia.
Para los operadores, un flujo de trabajo de verificación controlado puede ayudar al personal a confirmar si un huésped se ha autenticado y si el dispositivo correcto está asociado con la sesión esperada. Un flujo de trabajo de verificación de guest WiFi debe complementar, no reemplazar, las comprobaciones a nivel de red.
Una secuencia de aislamiento de fallas por capas para equipos de TI
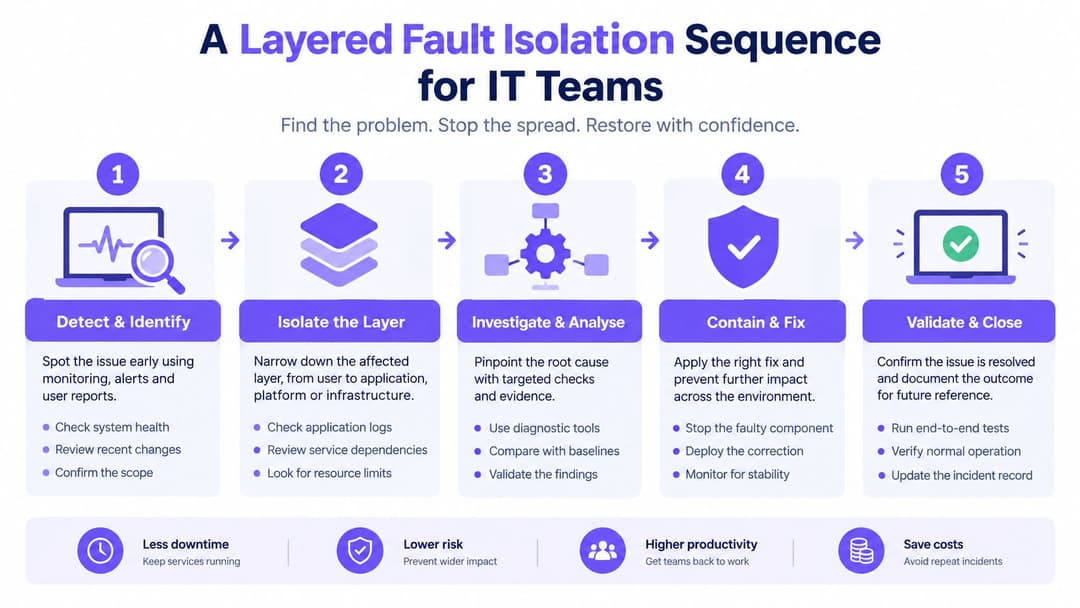
Reiniciar los puntos de acceso al azar suele eliminar pruebas útiles. Una mejor respuesta comienza registrando la falla con precisión y, luego, realizando pruebas desde la ubicación real del huésped.
Anote la habitación, el SSID, el tipo de dispositivo, la hora y el alcance. Determine si el problema afecta a un solo dispositivo, una habitación, un piso o a toda la propiedad. Pruebe un segundo dispositivo en la misma habitación y, luego, pruebe el dispositivo original en otro lugar si es posible. Esto permite separar rápidamente un problema específico del cliente de un problema de ubicación o de servicio.
Siga la falla a través de la pila
- Confirme la asociación. Verifique en el controlador la asociación del cliente, la calidad de la señal, la radio, el historial de roaming y el evento de autenticación. Un cliente que nunca se asocia tiene un problema de RF, del dispositivo o del SSID.
- Verifique el direccionamiento. Inspeccione si el cliente recibió una dirección DHCP, una puerta de enlace predeterminada y un servidor DNS. Una asociación sin dirección apunta a problemas de DHCP o VLAN.
- Pruebe la puerta de enlace. Pruebe la accesibilidad de la puerta de enlace antes de probar sitios web públicos. Un fallo aquí mantiene la atención en la red local en lugar del proveedor de banda ancha.
- Pruebe el DNS por separado. Si la puerta de enlace responde pero los nombres no se resuelven, inspeccione la ruta del resolutor, las reglas del jardín vallado y la política del portal. Un IP válido con un DNS fallido apunta a la configuración del resolutor o del jardín vallado (guía de solución de problemas de WiFi para hoteles en el Reino Unido).
- Pruebe el acceso HTTPS. Un DNS exitoso sin accesibilidad externa apunta a problemas de firewall, WAN o políticas de cuenta. Capture la hora y el cliente afectado para que los equipos ascendentes puedan correlacionar los registros.
Compare condiciones, no suposiciones
Repita las comprobaciones durante un periodo de poca actividad y un periodo de alta demanda. Si el direccionamiento y el DNS funcionan fuera de las horas pico pero fallan durante el desayuno o la noche, investigue el agotamiento de recursos y la capacidad. Si la misma habitación falla constantemente mientras las habitaciones cercanas funcionan, inspeccione el punto de acceso, el cableado, el puerto del switch, las condiciones del canal y los materiales de construcción.
Evite la contaminación habitual de las pruebas. Deshabilite temporalmente la VPN, elimine las configuraciones de DNS personalizadas y verifique que el dispositivo no esté utilizando un perfil de red configurado manualmente. Una falla en la redirección del portal puede parecer una interrupción de RF cuando la conexión de radio está perfectamente estable.
Un kit de herramientas de diagnóstico multifuncional puede ayudar al personal a registrar de forma consistente los resultados de clientes, puertas de enlace, DNS y alcanzabilidad. El valor proviene de generar evidencia comparable para cada incidente, no de recopilar más capturas de pantalla. Un kit de herramientas de prueba de red puede respaldar ese proceso de recopilación de evidencia junto con los registros del controlador y de la puerta de enlace.
Auditoría de capacidad y cuellos de botella en el diseño de red
Las quejas recurrentes rara vez desaparecen solo porque un hotel contrate un paquete de banda ancha más grande. El recurso limitante puede ser el tiempo de aire, la ubicación de los puntos de acceso, la capacidad de enlace ascendente, la disponibilidad de DHCP o la política que permite que un cliente consuma demasiado del servicio compartido.
Audite la red donde los invitados la utilizan. Mida los clientes simultáneos por punto de acceso durante el desayuno, el streaming nocturno y el check-out. Mapee el RSSI y la utilización del canal habitación por habitación, luego compare el rendimiento por cliente, las retransmisiones, la disponibilidad de concesiones DHCP, la latencia de DNS y la utilización de WAN.
Mire más allá del circuito
Una propiedad puede tener una capacidad de internet generosa y, aun así, ofrecer un servicio deficiente a nivel de habitación. Las paredes gruesas pueden debilitar la cobertura, las radios vecinas pueden crear saturación y los puntos de acceso mal ubicados pueden hacer que los huéspedes queden conectados a una radio distante. Agregar más puntos de acceso sin un estudio de RF previo puede empeorar la situación al aumentar la saturación de co-canal.
Utilice las mediciones para responder preguntas específicas:
- ¿Está congestionada la frecuencia de radio? El alto uso del canal y las retransmisiones indican un problema de tiempo de aire, no necesariamente un problema de banda ancha.
- ¿Está sobrecargado el punto de acceso? El número de clientes y el rendimiento por cliente revelan si la demanda se concentra en habitaciones o áreas públicas particulares.
- ¿Hay direccionamiento disponible? La disponibilidad de concesiones DHCP debe verificarse junto con el número de clientes, especialmente cuando los dispositivos se conectan pero nunca reciben una dirección.
- ¿Se está consumiendo la WAN de manera equitativa? Compare la demanda de los huéspedes con las necesidades de las terminales de pago, las plataformas de reservación, los sistemas de gestión de propiedades, los dispositivos del personal y los controles del edificio.
Un objetivo de diseño práctico es mantener el tráfico de los huéspedes dentro de un rango aproximado del 60 al 80 por ciento de la capacidad total de la banda ancha, reservando de un 20 a 40 por ciento de margen para servicios operativos (guía de capacidad para redes del sector hostelero). Esto no representa una garantía de rendimiento universal. El comportamiento de reproducción en streaming, las condiciones de la frecuencia de radio, la construcción del edificio y la capacidad del cliente pueden influir considerablemente en el resultado.
Aísle a los huéspedes de las operaciones
Coloque los dispositivos de los invitados en una VLAN dedicada con aislamiento de clientes. Valide la política desde un dispositivo de invitado, confirmando que no pueda acceder a las redes de pago, reservas, gestión de la propiedad o control del edificio. Esto evita que un incidente de rendimiento se convierta en un incidente de seguridad.
Aplique límites de velocidad y QoS por cliente o por habitación según corresponda. El objetivo no es hacer que todos los dispositivos sean idénticos, sino evitar que un solo cliente monopolice la capacidad de la WAN o el tiempo de aire, manteniendo un servicio predecible para el resto de la propiedad.
Cómo prevenir interrupciones del servicio mediante la autenticación sin contraseña
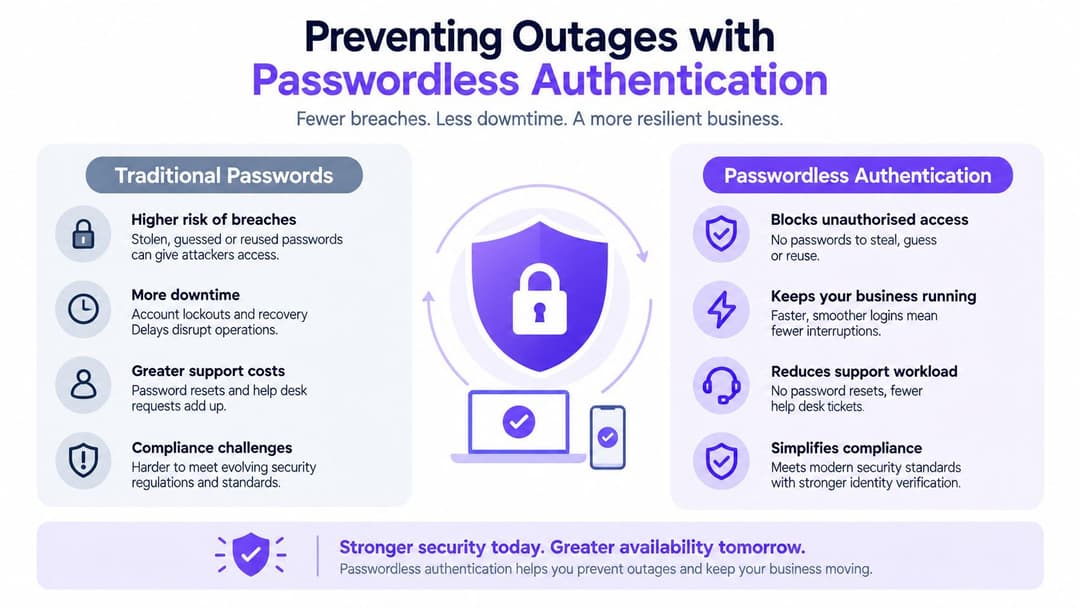
Los portales cautivos son convenientes cuando funcionan, pero crean una dependencia frágil de las redirecciones del navegador, la detección de dispositivos, el comportamiento del DNS, los certificados y el estado de la sesión. Un invitado puede tener una conexión de radio perfectamente estable y aún así no poder navegar porque la capa de autenticación ha fallado.
Los estándares sin contraseña como Hotspot 2.0, Passpoint y OpenRoaming ofrecen un modelo diferente. El dispositivo descubre una red de confianza, evalúa sus credenciales y establece una conexión cifrada sin pedirle al huésped que escriba una contraseña compartida en un formulario web. En implementaciones adecuadas, esto elimina la compatibilidad con la pantalla de bienvenida del proceso crítico.
Por qué importa la capa de autenticación
Un portal tradicional tiene que funcionar en teléfonos, laptops, tabletas, Smart TVs y otros equipos de los huéspedes. También debe gestionar DNS privado, VPNs, restricciones del navegador, validación de certificados y el comportamiento específico de red cautiva según el sistema operativo. Cada paso adicional crea otro punto en el que el huésped puede quedarse atascado.
Passpoint y los enfoques relacionados trasladan gran parte de ese trabajo a la relación entre el dispositivo y la red. El acceso cifrado comienza como parte de la conexión de red en lugar de ocurrir después de que el huésped ha pasado a través de un SSID abierto. Esa distinción importa porque un portal no cifra un enlace inalámbrico que de otro modo estaría abierto.
Para el personal y los entornos administrados, la integración de identidad añade control. Los servicios de directorio pueden aprovisionar el acceso automáticamente, aplicar políticas basadas en roles y revocar el acceso cuando un usuario se retira o cambia su estado. Esto es más manejable que rotar contraseñas compartidas entre departamentos, contratistas y arrendatarios.
Dónde siguen encajando los portales
El acceso sin contraseña no es una razón para ignorar el diseño del portal. Algunos visitantes no tendrán un perfil compatible, algunos dispositivos necesitan una alternativa y algunas propiedades requieren consentimiento o registro antes de otorgar el servicio. Un portal alternativo debe ser breve, accesible, con una identidad de marca clara y probado en los tipos de dispositivos que los huéspedes suelen llevar.
Purple proporciona una plataforma de WiFi para huéspedes de hotel que admite modelos de acceso sin contraseña, incluidos Passpoint y OpenRoaming, al tiempo que ofrece flujos de trabajo de Captive Portal y redes basadas en identidad para entornos de huéspedes y personal. Se puede integrar con servicios de directorio y proveedores de red, pero los operadores aún deben validar la cobertura, las políticas, la conmutación por error y la compatibilidad de los dispositivos por sí mismos.
El objetivo correcto no es eliminar cada página web, sino garantizar que una falla de autenticación no se disfrace de falla de radio ni genere trabajo innecesario en la recepción.
Cómo crear una estrategia de conectividad hotelera resiliente
Una conectividad hotelera confiable comienza al tratar el WiFi como infraestructura operativa en lugar de un servicio adicional para huéspedes que solo se revisa cuando alguien se queja. La conexión respalda los sistemas de pago, las plataformas de reservación, los flujos de trabajo del personal, los pedidos en línea, los servicios del edificio y la comunicación con los huéspedes. Una falla en cualquiera de esas rutas puede generar problemas que van mucho más allá de una descarga lenta.
Las empresas del sector hostelero del Reino Unido experimentaron un promedio estimado de 26.8 a 27 horas de inactividad de internet en 2023, tomando la restauración aproximadamente de 7.9 a 8 horas por falla, según el informe de inactividad del Reino Unido de Beaming. Las cifras cubren la conectividad empresarial en general, no solo el WiFi para huéspedes, pero demuestran por qué los hoteles necesitan monitoreo, resiliencia, escalación y comunicaciones claras.
Cree una lista de verificación para el operador
- Mida la disponibilidad. Monitoree si el SSID es visible, si los clientes pueden asociarse, si la autenticación se realiza correctamente, si el DHCP se completa, si el DNS responde y si el acceso HTTPS externo funciona.
- Mida la experiencia. Registre la latencia, la pérdida de paquetes, el comportamiento de roaming y el tiempo de resolución, no solo la velocidad de banda ancha anunciada.
- Pruebe en periodos de hora pico. Realice verificaciones cuando la demanda de los huéspedes sea mayor y luego compárelas con los resultados de los periodos de menor actividad.
- Proteja las operaciones. Mantenga el tráfico de huéspedes dentro del margen de capacidad planificado, aíslelo de las VLAN operativas y confirme que las políticas de QoS funcionen correctamente bajo carga.
- Mantenga una ruta secundaria. Utilice una conexión secundaria fija, 4G o 5G en los casos donde la pérdida de acceso a Internet afectaría las operaciones del hotel. Pruebe la conmutación por error bajo carga, no solo mientras el circuito de respaldo está activo.
- Prepare las comunicaciones. Proporcione a la recepción un breve guion de diagnóstico y un formulario de escalación que registre la habitación, el dispositivo, la hora, el SSID, el estado de autenticación y los síntomas observados.
Un circuito de respaldo que nunca ha transportado tráfico de producción es una suposición, no un plan de resiliencia. Lo mismo aplica para un portal que solo se probó en un dispositivo del personal. Los hoteles deben probar las combinaciones que usan los huéspedes, incluidos diferentes sistemas operativos, navegadores, configuraciones de VPN, configuraciones de DNS privado y ubicaciones de habitaciones.
La conectividad también afecta las experiencias fuera de la propiedad. Los operadores que organizan excursiones o traslados pueden encontrar útil esta guía práctica sobre por qué los tours necesitan WiFi y SIMs confiables al planificar la comunicación con los viajeros y el personal.
El proceso de incidentes más sólido termina con evidencia. Después de la resolución, registre la capa con fallas, la acción correctiva y la señal de monitoreo que debería detectarlo la próxima vez. Eso convierte la queja de "el WiFi del hotel no funciona" en una condición de servicio diagnosticable.
Purple ayuda a los operadores hoteleros a reemplazar las frágiles experiencias de contraseñas compartidas y Captive Portal con acceso para invitados sin contraseña, redes para el personal basadas en la identidad, flujos de trabajo de verificación y analíticas de conectividad. Visite Purple para evaluar cómo una experiencia de WiFi para hoteles más observable y resiliente podría adaptarse a su red actual.