El huésped de un hotel llega a la recepción con un teléfono que no puede completar el Captive Portal. Un colaborador de una tienda minorista perdió la contraseña compartida del personal. En un hospital, un dispositivo clínico sigue perdiendo la conexión mientras se desplaza entre los puntos de acceso. Los puntos de acceso pueden estar en buen estado, el circuito de banda ancha puede estar en línea y el panel de control aún puede mostrar una cifra promedio de rendimiento alentadora.
Esta es la incómoda realidad del WiFi para empresas. Las fallas de conectividad rara vez se presentan como una interrupción obvia. Aparecen como registros abandonados, pagos fallidos, flujos de trabajo retrasados, tickets de soporte y soluciones alternativas del personal. Por lo tanto, una estrategia práctica debe identificar si el problema radica en el ISP, la LAN cableada, las condiciones de la frecuencia de radio, la autenticación, el roaming, la densidad de dispositivos o la propia aplicación.
El costo oculto del WiFi empresarial tradicional
El modelo de contraseña compartida parece sencillo hasta el primer día de mucha actividad. Un hotel imprime la clave de invitado en tarjetas de recepción, un restaurante la escribe en una pizarra y una oficina la agrega a un correo electrónico de bienvenida. Luego, la contraseña se propaga más allá del público objetivo, los antiguos contratistas conservan el acceso y cada rotación genera otra tarea de soporte.
Los Captive Portal añaden un tipo diferente de fricción. Un invitado se conecta al SSID, espera una redirección, acepta los términos en una pantalla pequeña y repite el proceso cuando expira la sesión o el dispositivo cambia su estado de red. Un visitante que no puede completar esa secuencia no describe la experiencia como un problema de autenticación. Simplemente concluye que el WiFi no funciona.
Dónde aparece el costo operativo
En el sector hotelero, un flujo de incorporación lento o fallido puede retrasar el check-in y empujar a los huéspedes a usar datos móviles. En el comercio minorista, una conectividad inestable en un punto de pago o terminal de inventario afecta el proceso de transacción, incluso cuando otros dispositivos en la tienda reportan velocidades aceptables. En el sector salud, una señal débil o una reautenticación demorada pueden interrumpir el acceso a una aplicación clínica en el momento exacto en que el personal lo necesita.
Las consecuencias de seguridad son igual de prácticas. Una credencial compartida no identifica a la persona o dispositivo que la utiliza, por lo que un administrador no puede revocar con confianza el acceso de un empleado sin cambiar el acceso de todos los demás. Una red de invitados que no está aislada correctamente también puede crear una ruta de acceso hacia servicios internos, impresoras, interfaces de gestión o dispositivos operativos.
La Encuesta de Brechas de Seguridad Cibernética 2025/2026 del Gobierno del Reino Unido reveló que el 85% de las grandes empresas del Reino Unido tenían redes WiFi independientes para el personal y los visitantes, por debajo del 93% en 2024/2025. La misma encuesta reportó una estrategia formal de seguridad cibernética en el 74% de las grandes empresas y en el 57% de las medianas empresas, mientras que el 43% de las empresas del Reino Unido detectaron al menos una brecha o ataque durante los 12 meses anteriores.
Regla práctica: Si una red no puede distinguir entre personal, invitados, contratistas y dispositivos administrados, no puede aplicarles una política significativa.
Por qué la infraestructura manual no es escalable
El RADIUS local puede proporcionar una autenticación más sólida, pero también introduce la gestión del ciclo de vida de los certificados, el mantenimiento del servidor, la planificación de redundancia, las dependencias del firewall y la resolución de problemas en varios equipos. La expiración de un certificado puede parecer una interrupción de WiFi para el usuario. Un cambio de directorio puede no llegar a tiempo a la política de acceso. El equipo de red entonces investiga los síntomas en lugar de aplicar una decisión de identidad clara.
Esta no es una lección nueva. Un informe de Computing sobre las primeras preocupaciones de seguridad inalámbrica en el Reino Unido describió un crecimiento de la red inalámbrica del 770% entre 2001 y 2004, al tiempo que informaba que solo alrededor de una quinta parte de las empresas del Reino Unido utilizaban cifrado para las redes inalámbricas. También citó una investigación en la que el 28% de las empresas europeas con redes inalámbricas habían auditado sus WLAN para detectar vulnerabilidades. La tecnología ha avanzado, pero el patrón operativo sigue siendo familiar: la implementación crece más rápido que la gobernanza.
Comprensión de la arquitectura WiFi moderna y su seguridad
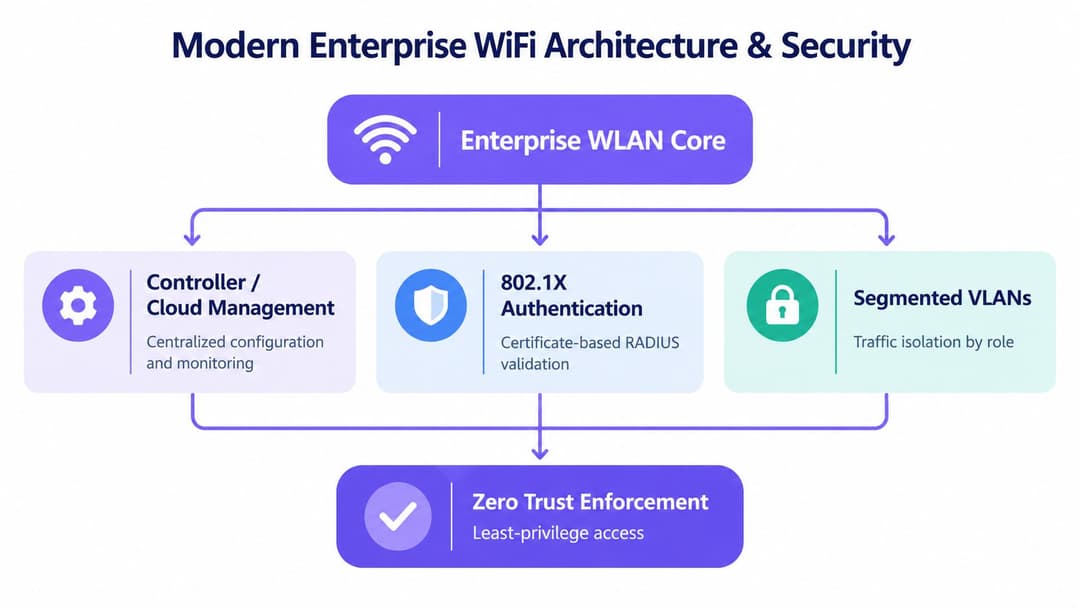
Una WLAN empresarial moderna no es una colección de puntos de acceso conectados a un switch. Es una capa de aplicación entre una persona o dispositivo y las aplicaciones que esa persona o dispositivo tiene permitido utilizar. Esto requiere cuatro capacidades coordinadas: gestión central, autenticación sólida, segmentación de tráfico y aplicación continua de políticas.
El primer cambio de arquitectura consiste en alejarse de WPA2-Personal y de los secretos compartidos. WPA2-Enterprise y WPA3-Enterprise utilizan 802.1X para colocar un intercambio de autenticación entre el endpoint y la red. En un diseño maduro, un certificado identifica al dispositivo, un servicio de identidad valida al usuario o equipo y la política determina el acceso resultante. La contraseña compartida de un usuario comprometido o que ha dejado la empresa ya no representa a toda la plantilla.
El plano de control y el plano de datos
Las plataformas y controladores de gestión en la nube proporcionan el plano de control. Distribuyen SSIDs, configuraciones de radio, políticas de firmware, reglas de acceso y telemetría en todos los sitios. El plano de datos sigue transportando el tráfico de usuarios a través de switches, firewalls, gateways y servicios de aplicaciones, por lo que la gestión en la nube no elimina la necesidad de un diseño de LAN sólido o un backhaul resiliente.
La segmentación determina qué sucede después de la autenticación. Un miembro del personal puede recibir acceso a herramientas de colaboración internas, un invitado puede recibir acceso exclusivo a internet y un escáner o dispositivo clínico puede verse restringido a los servicios que necesita. La asignación dinámica de VLAN, las políticas basadas en roles, las claves privadas precompartidas para equipos heredados y las reglas de firewall pueden funcionar de forma conjunta, pero el diseño debe documentar el límite de confianza en lugar de asumir que un SSID por sí solo proporciona aislamiento.
Para los equipos que evalúan el diseño general, este recurso de diseño de red inalámbrica empresarial es útil porque enmarca los requisitos de cobertura, capacidad, autenticación y funcionamiento como un único desafío de ingeniería. Una guía de seguridad de WiFi para empresas independiente puede ayudar a estructurar el análisis de seguridad en torno a la identidad, el cifrado, la segmentación y el monitoreo.
Zero Trust cambia la pregunta
Zero Trust no significa que cada paquete se bloquee para siempre. Significa que la red no otorga una confianza amplia simplemente porque un dispositivo se ha unido a un SSID familiar. El motor de políticas debe utilizar la identidad, el estado del dispositivo, el rol, la ubicación y los requisitos de la aplicación para otorgar el menor acceso necesario.
Ese modelo también mejora la resolución de problemas. Una falla de autenticación, una falla de postura y una falla de RF producen evidencia diferente. Si la arquitectura registra esas decisiones por separado, los ingenieros pueden dejar de tratar cada queja de los usuarios como un problema de señal genérico.
Integración de proveedores de identidad y Zero Trust
La integración de la identidad funciona mejor cuando el equipo de red la trata como un proyecto de ciclo de vida, no como una configuración RADIUS única. El objetivo es conectar la fuente de verdad de la organización para personas y grupos con el servicio que toma las decisiones de acceso inalámbrico.
Una secuencia de implementación práctica se ve de la siguiente manera:
Defina las identidades primero. Separe a los empleados, contratistas, invitados, dispositivos compartidos, equipos IoT y cuentas de servicio. Cada categoría debe tener un propietario documentado, un método de incorporación, un alcance de acceso y un proceso de eliminación.
Conecte el proveedor de identidad. Microsoft Entra ID y Okta pueden proporcionar el contexto de directorio y la pertenencia a grupos utilizada por un servicio en la nube o un motor de políticas de acceso. SAML comúnmente maneja la federación administrativa y el intercambio de identidad de usuario, mientras que RADIUS y 802.1X siguen siendo parte de la ruta de autenticación de red.
Emita credenciales de dispositivo. Las laptops y los dispositivos móviles administrados deben recibir certificados a través del proceso de gestión de dispositivos de la organización. El certificado demuestra que el endpoint pertenece a un grupo de dispositivos aprobados, mientras que el usuario o grupo asociado determina qué acceso recibe.
Asocie la política con los resultados de red. Una decisión de política debe dar como resultado un rol claro, VLAN, postura de firewall o permiso de aplicación. Si el resultado es ambiguo, la resolución de problemas se convierte en una búsqueda a través de la configuración del controlador en lugar de una revisión de una regla explícita.
Automatizar el proceso de altas y bajas de usuarios
El mayor beneficio aparece cuando se automatiza el ciclo de vida de la identidad. Cuando un empleado cambia de rol o se va, el evento del directorio debería eliminar o cambiar el acceso sin esperar a que un administrador busque cada registro local de WiFi. Eso no elimina la necesidad de listas de revocación, controles de expiración de certificados y revisiones periódicas de acceso, pero reduce la brecha entre un cambio de recursos humanos y un cambio de política de red.
El acceso de invitados necesita un flujo de trabajo diferente. Un invitado puede recibir una identidad de tiempo limitado, una aprobación de un anfitrión o una credencial de federación de una organización de confianza. Lo importante es que el invitado no debe heredar el acceso del personal solo porque ambos dispositivos utilicen el mismo edificio.
La identidad debe ser el insumo para la decisión de acceso, no una contraseña que el equipo de red tenga que perseguir.
Pruebe la integración antes de una implementación generalizada. Verifique la primera conexión, la renovación de certificados, el comportamiento del directorio fuera de línea, los cambios de políticas, las fallas de autenticación, el reemplazo de dispositivos y la revocación. Realice pruebas en todos los tipos de dispositivos finales principales, porque una prueba piloto exitosa en laptops no garantiza que los escáneres portátiles, tabletas, dispositivos médicos o impresoras se comporten correctamente.
Para los equipos que desean reducir la carga operativa de mantener una infraestructura RADIUS local, RADIUS-as-a-Service en la nube para WiFi empresarial es un modelo que se debe evaluar junto con los controles de identidad y red existentes.
Passpoint y OpenRoaming: autenticación que viaja con el usuario
Una conexión fallida en un hotel, sucursal o sitio de transporte puede parecer una interrupción del ISP, incluso cuando la WAN está en buen estado. El roaming introduce otro posible dominio de fallas. Un dispositivo puede autenticarse correctamente y luego perder el servicio debido a que la cobertura de radio, el comportamiento del cliente o la configuración de traspaso son incorrectos.
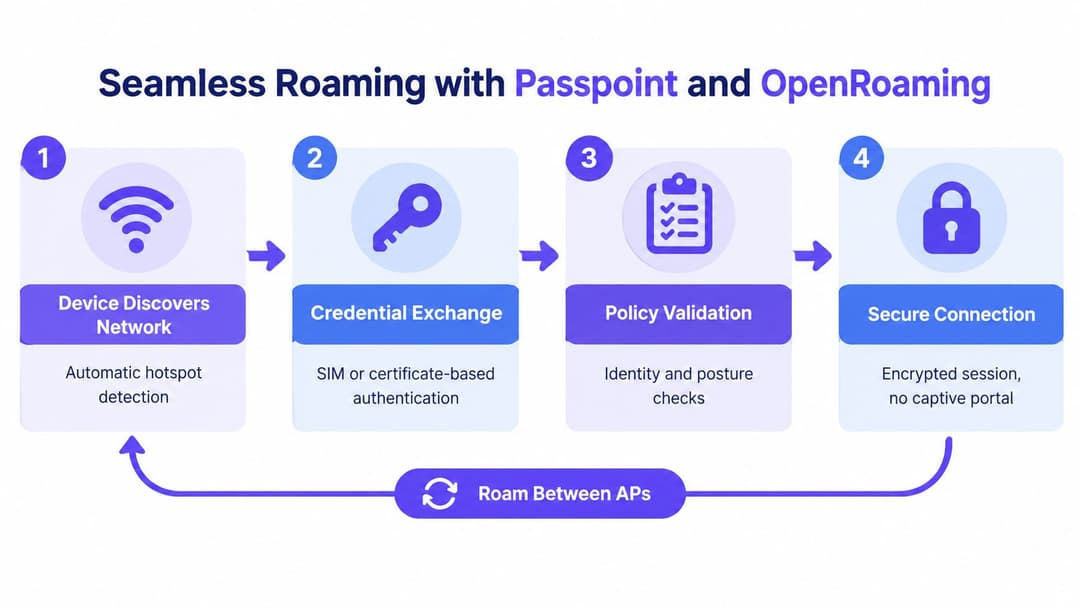
Los portales cautivos resuelven un problema específico: presentar una página web antes de permitir el acceso. No establecen una relación de identidad confiable entre el dispositivo y la red. Passpoint, también conocido como Hotspot 2.0, adopta un enfoque diferente. Un dispositivo compatible descubre las capacidades de la red, verifica si existe una credencial adecuada y se autentica a través de un perfil seguro. El usuario no necesita seleccionar un SSID familiar ni completar una pantalla de bienvenida.
OpenRoaming amplía este modelo a través de las organizaciones y recintos participantes. Un usuario o dispositivo gestionado porta una identidad de confianza, mientras que la red visitada la valida a través de la federación. Para las empresas que operan oficinas, hoteles, sitios de transporte, sucursales minoristas o recintos de eventos, esto reduce la necesidad de configurar cada ubicación por separado.
Lo que hace el dispositivo tras bambalinas
El proceso es automático, pero cada etapa requiere pruebas:
- Descubrimiento: El dispositivo identifica una red compatible y comprueba sus métodos de autenticación anunciados.
- Intercambio de credenciales: Se presenta una credencial basada en SIM, un certificado u otra identidad de confianza a través del método empresarial compatible.
- Validación de políticas: La red comprueba la identidad, la autorización y las condiciones requeridas del dispositivo o de su estado de seguridad.
- Conexión cifrada: El dispositivo recibe una sesión cifrada sin necesidad de utilizar un Captive Portal convencional.
Esto elimina varios puntos de falla comunes. Un huésped de hotel no necesita ingresar una contraseña específica de la habitación. Un empleado que viaja no necesita aceptar una nueva página de inicio en cada sucursal. Un comprador puede regresar a un lugar participante sin repetir un largo proceso de inicio de sesión.
El roaming depende de la radio y de las políticas
Una autenticación exitosa no garantiza una buena transición. El diseño de RF debe proporcionar cobertura superpuesta, potencia de transmisión sensata, ajustes de seguridad y SSID consistentes, y una ruta cableada capaz de transportar el tráfico. Los métodos de transición rápida pueden reducir las interrupciones, pero no pueden compensar un punto de acceso lejano, un canal congestionado o un cliente que permanece conectado a una señal débil.
OpenRoaming también requiere gobernanza. La red visitada debe mapear la identidad federada a la política de invitados, personal o dispositivos. Los registros deben registrar la identidad aceptada, la regla aplicada y la ubicación de la sesión, limitando al mismo tiempo los datos personales innecesarios.
La resolución de problemas debe separar las pruebas. Un fallo de autenticación de federación apunta a credenciales, certificados, políticas o al proveedor de identidad. Un fallo de traspaso de RF apunta a niveles de señal, condiciones del canal, ubicación del punto de acceso o decisiones del cliente. Si ambos tienen éxito pero las aplicaciones siguen fallando, verifique la ruta cableada y el ISP por separado. Esa clasificación ayuda a los ingenieros a evitar tratar cada queja de roaming como un fallo de hardware o de banda ancha.
Mejores prácticas de implementación y estrategia de espectro
La selección del hardware es importante, pero no debe guiar el diseño. Comience con la densidad de usuarios, el comportamiento de las aplicaciones, los materiales de construcción, la movilidad, la capacidad de los dispositivos y la tolerancia a fallas. Luego, seleccione puntos de acceso, conmutación, gestión en la nube, autenticación y controles de seguridad que interoperen de forma limpia.
Un proveedor puede ofrecer un excelente rendimiento de radio pero crear fricciones en la capa de identidad. Otro puede proporcionar un panel en la nube fluido pero imponer limitaciones en la autenticación de terceros o en la exportación de políticas. La comparación útil no es una lista de verificación de características. Es si el servicio completo puede aprovisionar un sitio, aplicar un rol, recuperarse de una interrupción, exponer telemetría útil y admitir una población de endpoints mixta.
Trate los 6 GHz como una capa de capacidad
Ofcom puso a disposición la banda inferior de 6 GHz del Reino Unido, de 5925 a 6425 MHz, para redes de área local de radio exentas de licencia. Sus normas permiten el funcionamiento en interiores de hasta 250 mW EIRP y el funcionamiento en exteriores de muy baja potencia de hasta 25 mW EIRP. La asignación proporciona 500 MHz de espectro contiguo, lo que admite 24 canales de 20 MHz no superpuestos, seis canales de 80 MHz o tres canales de 160 MHz, como se establece en la declaración de 6 GHz para WiFi de Ofcom.
Esa capacidad resulta atractiva en hospitales, hoteles, oficinas, centros comerciales e instalaciones de transporte donde muchos clientes compatibles compiten por el tiempo de transmisión. Los canales más amplios pueden soportar trabajos de alto rendimiento, pero también consumen más espectro y no mejoran automáticamente la experiencia de un dispositivo que se encuentra lejos del punto de acceso.
La banda de 6 GHz tiene una propagación más débil y una menor penetración en paredes que las bandas de frecuencias más bajas. Por lo tanto, reutilizar la ubicación existente de 5 GHz sin realizar un nuevo estudio de cobertura puede generar puntos ciegos. Un diseño sensato mantiene la banda de 5 GHz disponible para una cobertura más amplia y para dispositivos antiguos, mientras se utiliza la de 6 GHz donde los dispositivos compatibles requieren capacidad adicional.
Planifique para la regulación y el backhaul
El modelo de potencia estándar propuesto por Ofcom permite el funcionamiento hasta 4 W EIRP, o 36 dBm, requiriendo coordinación automática de frecuencias para uso en exteriores y funcionamiento en interiores por encima de 24 dBm. La consulta de Ofcom sobre la ampliación del acceso a 6 GHz explica cómo la coordinación basada en bases de datos protege a los usuarios existentes al tiempo que permite un funcionamiento con mayor potencia.
Antes de comprar equipos, confirme el soporte del modo regulatorio del Reino Unido, los requisitos de datos de ubicación y antena, el comportamiento de AFC durante la pérdida de autorización y el perfil de respaldo. Verifique también que los enlaces ascendentes del switch y el borde de internet puedan manejar el tráfico. Un radio de alta capacidad conectado a una vía cableada de tamaño insuficiente solo traslada el cuello de botella.
Utilice un planificador de canales WiFi como un insumo para el proceso de estudio, no como un reemplazo de las mediciones realizadas en el edificio real. Valide el roaming, las llamadas de voz o video, la latencia de las aplicaciones, la incorporación y el rendimiento de alta densidad con dispositivos representativos.
Medición del ROI y el impacto operativo
El caso de negocio para el WiFi empresarial no debe comenzar con el punto de acceso más rápido disponible. Debe comenzar con la falla que le cuesta dinero o tiempo a la organización, para luego identificar qué parte del servicio la causó.
Una prueba de velocidad de banda ancha puede demostrar que un circuito es capaz de alcanzar una velocidad determinada. No puede decirle por qué la autenticación de un invitado tomó demasiado tiempo, por qué una terminal de pago perdió su sesión o por qué el dispositivo de un médico se mantuvo conectado a un punto de acceso lejano. Esos casos requieren telemetría de la WAN, LAN, el entorno de RF, el servicio de autenticación, la capa de direccionamiento o DHCP, los eventos de roaming y la aplicación.
Una investigación del Reino Unido citada en un análisis de conectividad empresarial reveló que el 20% de las empresas consideraban que sus velocidades de internet eran insuficientes para las operaciones diarias, cifra que aumentaba al 25% en las zonas rurales en comparación con el 18.2% en las zonas urbanas. Otra investigación independiente sobre PyMEs del Reino Unido citada en la misma fuente reveló que el 86% declaró que una mala conectividad había afectado negativamente a sus operaciones durante los 12 meses anteriores, aumentando al 89% entre las empresas de Londres. Estas cifras se refieren a la conectividad en general, no solo al WiFi, por lo que el diagnóstico es fundamental.
Cree una taxonomía de fallas
Registre los incidentes según la capa que falló:
| Síntoma observado | Evidencia a recopilar | Investigación probable |
|---|---|---|
| Cada dispositivo pierde el servicio | Alarmas WAN, estado del gateway, eventos del switch | ISP, borde, energía o LAN ascendente |
| Un área tiene un rendimiento deficiente | Utilización de canales, ruido, reintentos, niveles de señal | Interferencia de RF, cobertura o diseño de celdas |
| Los usuarios se conectan pero las aplicaciones se detienen | Latencia, pérdida de paquetes, DNS, tiempos de aplicación | Ruta cableada, WAN, dependencia del servicio o política |
| Los dispositivos se desconectan mientras se mueven | Historial de asociación, decisiones de roaming, capacidad del cliente | Traslape de RF, clientes pegajosos, configuraciones de transición |
| Falla el inicio de sesión para un grupo | Respuestas RADIUS, certificados, eventos del IdP | Identidad, certificado, política o integración de directorio |
| Los pagos o escáneres fallan intermitentemente | Registros de sesión, estado de energía del dispositivo, errores de aplicación | Comportamiento del dispositivo, roaming o tiempo de espera de la aplicación |
Este método evita un error costoso pero común: agregar puntos de acceso para solucionar una caída de ISP o aumentar el ancho de banda para solucionar interferencias. Una mayor capacidad de radio no corregirá una cadena de certificados rota, y un nuevo circuito no hará que un cliente abandone un punto de acceso débil.
Vincule las métricas con los resultados operativos
Los equipos de hotelería pueden comparar las fallas de autenticación y el abandono de sesiones con las filas de check-in, solicitudes de soporte repetidas o quejas de los huéspedes. Los equipos de retail pueden asociar los incidentes inalámbricos con transacciones fallidas, retrasos de inventario o pérdida de productividad del personal. Los equipos de salud deben realizar un seguimiento de la disponibilidad de las aplicaciones y la movilidad en el flujo de trabajo clínico, en lugar de juzgar el éxito mediante un resultado de velocidad promedio.
Establezca objetivos de servicio para la disponibilidad, el tiempo de autenticación, la continuidad del roaming, la recuperación y la capacidad de respuesta de las aplicaciones. Luego, defina una línea base antes de cambiar la red. Esto ofrece a los departamentos de finanzas y operaciones una visión justificable de lo que solucionó la inversión, y permite a ingeniería descartar actualizaciones que resuelven el problema en la capa equivocada.
Cómo crear su estrategia de WiFi preparada para el futuro
Una estrategia inalámbrica preparada para el futuro es un modelo de gobernanza respaldado por la infraestructura de radio. Indica a la organización quién puede conectarse, a qué puede acceder cada identidad, cómo se comporta la red cuando cambian las condiciones y qué evidencia demuestra que el servicio está funcionando.
Comience con un inventario que incluya personas, dispositivos, sitios, aplicaciones y dependencias. No lo limite a los puntos de acceso. Incluya terminales de pago, escáneres, impresoras, sistemas de edificios, equipos médicos, dispositivos de salas de reuniones, terminales de contratistas y flujos de invitados. Marque qué dispositivos admiten la autenticación empresarial moderna y cuáles requieren una excepción controlada.
Utilice una migración gradual
La etapa uno es el descubrimiento. Mapee los SSID actuales, las credenciales compartidas, las VLAN, los servidores RADIUS, los certificados, las reglas de firewall, la configuración del controlador y los procesos de soporte. Capture incidentes reales y clasifíquelos por capa de ISP, LAN, RF, autenticación, roaming, dispositivo o aplicación.
La etapa dos es la separación. Cree zonas de confianza independientes para el personal, los invitados, los contratistas y los dispositivos. Aplique acceso exclusivo a Internet cuando sea apropiado, restrinja las interfaces de gestión y documente las excepciones que requiere el equipo heredado. El hallazgo de la encuesta del gobierno del Reino Unido de que las redes de personal y de visitantes no están separadas universalmente hace de esto una prioridad de gobernanza, no simplemente una preferencia de configuración.
La etapa tres es la identidad. Migre el acceso del personal a 802.1X con autenticación basada en certificados donde la gestión de dispositivos finales lo admita. Conecte las políticas al directorio de la organización, automatice los eventos de ingreso y salida de personal, y ofrezca a los invitados una ruta de incorporación independiente. Pruebe la revocación y la renovación de certificados antes de modificar cada sitio.
La etapa cuatro es la movilidad. Introduzca Passpoint o un modelo de incorporación automatizado equivalente donde el acceso repetido al lugar sea importante. Valide el recorrido completo desde el descubrimiento hasta la autenticación y el roaming, incluidos los dispositivos que tienen software de cliente más antiguo o soporte empresarial limitado.
La quinta etapa es la optimización. Evalúe la cobertura, la capacidad, la interferencia, el uso de canales, la distribución de clientes y el backhaul. Utilice 6 GHz para áreas de alta capacidad compatibles, mantenga la cobertura adecuada en bandas inferiores y verifique los requisitos regulatorios para cada tipo de implementación.
Haga que las operaciones sean parte del diseño
La gestión en la nube puede centralizar la configuración y la visibilidad, pero la centralización no es lo mismo que la automatización. Defina umbrales de alerta, asignación de escalaciones, ventanas de mantenimiento y procedimientos de reversión. Mantenga un registro de evidencia para los cambios de políticas y las decisiones de acceso. Revise periódicamente las identidades no utilizadas, los patrones de autenticación fallidos, los dispositivos no administrados y las excepciones de segmentación.
Un panel operativo útil debe responder a preguntas prácticas:
- ¿Pueden los invitados completar el registro sin la intervención del personal?
- ¿Puede un empleado que deja la empresa perder el acceso a través del ciclo de vida de identidad normal?
- ¿Puede un dispositivo realizar roaming mientras utiliza su aplicación crítica?
- ¿Pueden los ingenieros distinguir un problema de RF de un problema de ISP?
- ¿Puede la organización mostrar a qué zona de confianza entró un dispositivo y por qué?
- ¿Puede un sitio continuar de forma segura si una dependencia en la nube o de coordinación no está disponible?
La migración correcta no reemplaza cada punto de acceso el primer día. Establece un modelo de control repetible, lo pilota en un sitio representativo, mide los resultados operativos y se expande sólo después de comprender los modos de falla.
Purple ofrece acceso sin contraseña para invitados y personal, cloud RADIUS, integraciones de identidad, soporte para Passpoint y OpenRoaming, y redes separadas para invitados, personal y dispositivos sobre los puntos de acceso existentes. Visite Purple para evaluar cómo su plataforma de WiFi empresarial puede respaldar una estrategia de conectividad más segura y medible en todos sus sitios.