Um hóspede de hotel chega à recepção com um telefone que não consegue concluir o Captive Portal. Um colega do varejo perdeu a senha compartilhada da equipe. Em um hospital, um dispositivo médico continua perdendo a conexão conforme se move entre pontos de acesso. Os pontos de acesso podem estar funcionando perfeitamente, o circuito de banda larga pode estar online e o painel ainda pode exibir uma média de taxa de transferência reconfortante.
Essa é a realidade desconfortável do WiFi para empresas. Falhas de conectividade raramente surgem como uma interrupção óbvia. Elas aparecem como check-ins abandonados, falhas de pagamento, fluxos de trabalho atrasados, chamados de suporte e improvisações da equipe. Uma estratégia prática deve, portanto, identificar se o problema está no provedor de internet, na LAN cabeada, nas condições de radiofrequência, na autenticação, no roaming, na densidade de dispositivos ou na própria aplicação.
O Custo Oculto do WiFi Corporativo Tradicional
O modelo de senha compartilhada parece simples até o primeiro dia de pico. Um hotel imprime a chave de visitante nos cartões da recepção, um restaurante a escreve em um quadro e um escritório a adiciona a um e-mail de boas-vindas. Então, a senha se espalha além do público pretendido, antigos prestadores de serviços mantêm o acesso e cada rotação cria mais uma tarefa de suporte.
Os Captive Portals adicionam um tipo diferente de atrito. O hóspede se conecta ao SSID, aguarda um redirecionamento, aceita os termos em uma tela pequena e repete o processo quando a sessão expira ou o dispositivo muda seu estado de rede. Um visitante que não consegue concluir essa sequência não descreve a experiência como um problema de autenticação. Ele conclui que o WiFi não funciona.
Onde o custo operacional aparece
Na hotelaria, um fluxo de onboarding lento ou com falhas pode atrasar o check-in e empurrar os hóspedes para os dados móveis. No varejo, a conectividade instável em um ponto de pagamento ou terminal de estoque afeta a jornada de transação, mesmo quando outros dispositivos na loja relatam velocidades aceitáveis. Na saúde, um sinal fraco ou uma reautenticação atrasada podem interromper o acesso a um aplicativo clínico exatamente onde a equipe mais precisa.
As consequências de segurança são igualmente práticas. Uma credencial compartilhada não identifica a pessoa ou o dispositivo que a está utilizando, de modo que um administrador não pode revogar o acesso de um funcionário com segurança sem alterar o acesso de todos os outros. Uma rede de convidados que não esteja devidamente isolada também pode criar um caminho para serviços internos, impressoras, interfaces de gerenciamento ou dispositivos operacionais.
A pesquisa Cyber Security Breaches Survey 2025/2026 do governo do Reino Unido descobriu que 85% das grandes empresas do Reino Unido tinham redes WiFi separadas para funcionários e visitantes, abaixo dos 93% em 2024/2025. A mesma pesquisa relatou uma estratégia formal de segurança cibernética em 74% das grandes empresas e 57% das médias empresas, enquanto 43% das empresas do Reino Unido observaram pelo menos uma violação ou ataque nos 12 meses anteriores.
Regra prática: Se uma rede não consegue distinguir funcionários, convidados, prestadores de serviços e dispositivos gerenciados, ela não pode aplicar políticas significativas a eles.
Por que a infraestrutura manual não ganha escala
O RADIUS local pode fornecer uma autenticação mais forte, mas também introduz gerenciamento de ciclo de vida de certificados, manutenção de servidores, planejamento de redundância, dependências de firewall e resolução de problemas entre várias equipes. A expiração de um certificado pode parecer uma queda de WiFi para o usuário. Uma alteração de diretório pode não alcançar a política de acesso a tempo. A equipe de rede passa a investigar sintomas em vez de impor uma decisão de identidade clara.
Esta não é uma lição nova. Um relatório da Computing sobre as primeiras preocupações de segurança sem fio no Reino Unido descreveu um crescimento de rede sem fio de 770% entre 2001 e 2004, ao mesmo tempo em que relatava que apenas cerca de um quinto das empresas do Reino Unido usavam criptografia para redes sem fio. Também citou pesquisas nas quais 28% das empresas europeias com redes sem fio haviam auditado suas WLANs em busca de vulnerabilidades. A tecnologia avançou, mas o padrão operacional permanece familiar: a implementação cresce mais rápido do que a governança.
Entendendo a Arquitetura e Segurança do WiFi Moderno
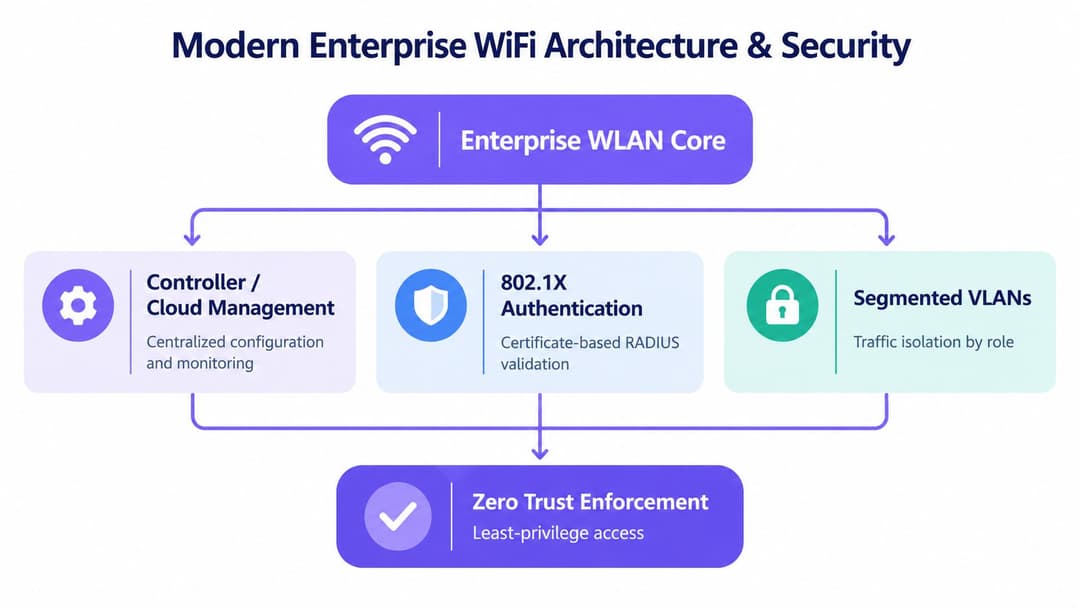
Uma WLAN corporativa moderna não é apenas uma coleção de pontos de acesso conectados a um switch. Ela é uma camada de aplicação de políticas entre uma pessoa ou dispositivo e as aplicações que essa pessoa ou dispositivo tem permissão para usar. Isso exige quatro recursos coordenados: gerenciamento central, autenticação forte, segmentação de tráfego e aplicação contínua de políticas.
A primeira mudança arquitetônica é o distanciamento do WPA2-Personal e de segredos compartilhados. O WPA2-Enterprise e WPA3-Enterprise usam 802.1X para estabelecer uma troca de autenticação entre o endpoint e a rede. Em um design maduro, um certificado identifica o dispositivo, um serviço de identidade valida o usuário ou a máquina e a política determina o acesso resultante. A senha compartilhada de um usuário comprometido ou desligado não coloca mais em risco toda a força de trabalho.
O plano de controle e o plano de dados
Plataformas de gerenciamento em nuvem e controladores fornecem o plano de controle. Eles distribuem SSIDs, configurações de rádio, políticas de firmware, regras de acesso e telemetria entre os locais. O plano de dados ainda transporta o tráfego de usuários através de switches, firewalls, gateways e serviços de aplicação, de modo que o gerenciamento em nuvem não elimina a necessidade de um design de LAN sólido ou de um backhaul resiliente.
A segmentação determina o que acontece após a autenticação. Um membro da equipe pode receber acesso a ferramentas de colaboração internas, um convidado pode receber acesso apenas à internet e um scanner ou dispositivo clínico pode ser restrito aos serviços de que precisa. A atribuição dinâmica de VLAN, políticas baseadas em funções, chaves pré-compartilhadas privadas para equipamentos legados e regras de firewall podem funcionar juntos, mas o design deve documentar o limite de confiança em vez de presumir que um SSID por si só oferece isolamento.
Para equipes que estão avaliando o design de forma mais ampla, este recurso de design de rede sem fio empresarial é útil porque enquadra cobertura, capacidade, autenticação e requisitos operacionais como um único problema de engenharia. Um guia de segurança de Wi-Fi empresarial separado pode ajudar a estruturar a discussão sobre segurança em torno de identidade, criptografia, segmentação e monitoramento.
Zero Trust muda a pergunta
Zero Trust não significa que cada pacote seja bloqueado para sempre. Significa que a rede não concede ampla confiança apenas porque um dispositivo se conectou a um SSID familiar. O mecanismo de política deve usar identidade, estado do dispositivo, função, localização e requisitos de aplicativos para conceder o menor acesso necessário.
Esse modelo também melhora a resolução de problemas. Uma falha de autenticação, uma falha de postura e uma falha de RF produzem evidências diferentes. Se a arquitetura registrar essas decisões separadamente, os engenheiros podem parar de tratar cada reclamação de usuário como um problema genérico de sinal.
Integrando Provedores de Identidade e Zero Trust
A integração de identidade funciona melhor quando a equipe de rede a trata como um projeto de ciclo de vida, e não como uma configuração RADIUS única. O objetivo é conectar a fonte de verdade da organização para pessoas e grupos ao serviço que toma as decisões de acesso sem fio.
Uma sequência de implementação prática se parece com esta:
Defina as identidades primeiro. Separe funcionários, prestadores de serviços, convidados, dispositivos compartilhados, equipamentos de IoT e contas de serviço. Cada categoria deve ter um proprietário documentado, método de integração, escopo de acesso e processo de remoção.
Conecte o provedor de identidade. O Microsoft Entra ID e o Okta podem fornecer o contexto de diretório e a associação de grupo usados por um serviço em nuvem ou mecanismo de política de acesso. O SAML geralmente lida com a federação administrativa e a troca de identidade do usuário, enquanto o RADIUS e o 802.1X continuam fazendo parte do caminho de autenticação de rede.
Emita credenciais de dispositivo. Laptops e dispositivos móveis gerenciados devem receber certificados por meio do processo de gerenciamento de dispositivos da organização. O certificado comprova que o endpoint pertence a uma população de dispositivos aprovada, enquanto o usuário ou grupo associado determina qual acesso ele recebe.
Mapeie a política para os resultados da rede. Uma decisão de política deve resultar em uma função clara, VLAN, postura de firewall ou permissão de aplicativo. Se o resultado for ambíguo, a solução de problemas se torna uma busca nas configurações do controlador, em vez de uma revisão de uma regra explícita.
Automatize o processo de admissão e demissão de usuários
O maior benefício surge quando o ciclo de vida de identidade é automatizado. Quando um funcionário muda de cargo ou sai da empresa, o evento no diretório deve remover ou alterar o acesso sem esperar que um administrador encontre cada registro de WiFi local. Isso não elimina a necessidade de listas de revogação, controles de expiração de certificados e revisões periódicas de acesso, mas reduz a lacuna entre uma alteração de RH e uma alteração de política de rede.
O acesso de convidados precisa de um fluxo de trabalho diferente. Um convidado pode receber uma identidade com limite de tempo, uma aprovação de um anfitrião ou uma credencial de federação de uma organização confiável. O ponto importante é que o convidado não deve herdar o acesso da equipe apenas porque ambos os dispositivos usam o mesmo edifício.
A identidade deve ser a entrada para a decisão de acesso, não uma senha que a equipe de rede precisa rastrear.
Teste a integração antes de uma implantação ampla. Verifique a primeira conexão, a renovação de certificados, o comportamento do diretório offline, as alterações de políticas, falhas de autenticação, substituição de dispositivos e revogação. Teste em todos os principais tipos de endpoint, pois um piloto bem-sucedido em laptops não garante que coletores de dados portáteis, tablets, dispositivos médicos ou impressoras se comportarão corretamente.
Para equipes que desejam reduzir a carga operacional de manutenção da infraestrutura RADIUS local, o RADIUS em nuvem para WiFi corporativo é um modelo a ser avaliado junto aos controles de identidade e rede existentes.
Passpoint e OpenRoaming: Autenticação Que Viaja Com Você
Uma falha de conexão em um hotel, filial ou local de transporte pode parecer uma interrupção do provedor de internet, mesmo quando a WAN está saudável. O roaming introduz outro domínio de falha possível. Um dispositivo pode se autenticar corretamente e, em seguida, perder o serviço porque a cobertura de rádio, o comportamento do cliente ou as configurações de handoff estão incorretos.
Os Captive Portals resolvem um problema específico: apresentar uma página web antes que o acesso seja permitido. Eles não estabelecem uma relação de identidade confiável entre o dispositivo e a rede. O Passpoint, também conhecido como Hotspot 2.0, adota uma abordagem diferente. Um dispositivo compatível descobre os recursos da rede, verifica se há uma credencial adequada e se autentica por meio de um perfil seguro. O usuário não precisa selecionar um SSID conhecido ou passar por uma tela de login.
O OpenRoaming estende esse modelo entre organizações e locais participantes. Um usuário ou dispositivo gerenciado carrega uma identidade confiável, enquanto a rede visitada a valida por meio da federação. Para empresas que operam escritórios, hotéis, locais de transporte, filiais de varejo ou espaços de eventos, isso reduz a necessidade de configurar cada local separadamente.
O que o dispositivo faz nos bastidores
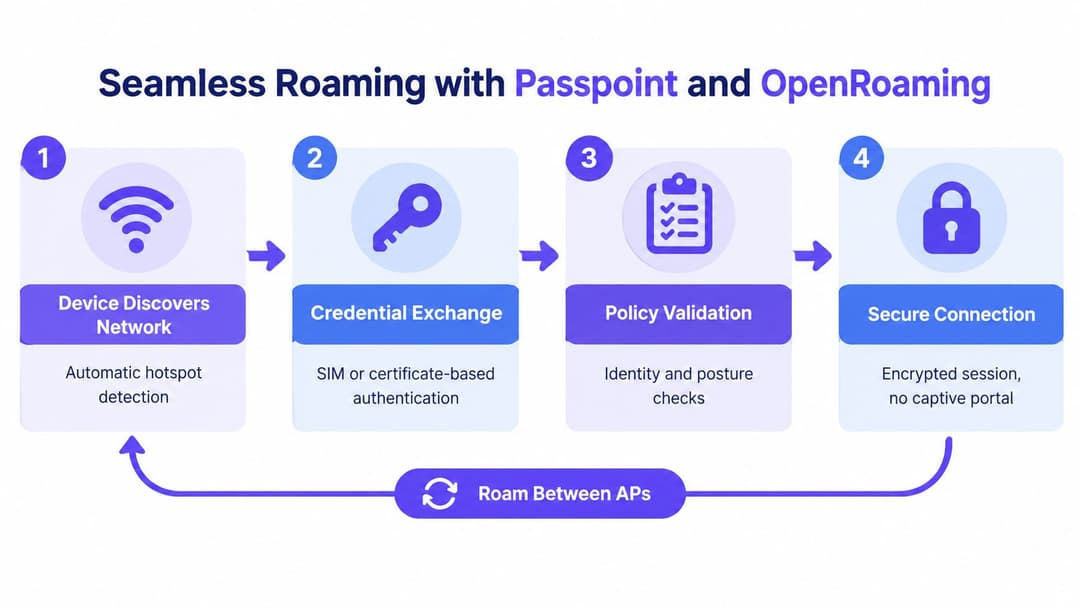
O processo é automático, mas cada etapa precisa de testes:
- Descoberta: O dispositivo identifica uma rede compatível e verifica os métodos de autenticação anunciados por ela.
- Troca de credenciais: Uma credencial baseada em SIM, certificado ou outra identidade confiável é apresentada por meio do método corporativo suportado.
- Validação de política: A rede verifica a identidade, autorização e as condições exigidas do dispositivo ou postura de segurança.
- Conexão criptografada: O dispositivo recebe uma sessão criptografada sem usar um Captive Portal convencional.
Isso elimina vários pontos de falha comuns. Um hóspede de hotel não precisa digitar uma senha específica do quarto. Um funcionário em viagem não precisa aceitar uma nova splash page em cada filial. Um cliente de varejo pode retornar a um local participante sem repetir um longo processo de login.
O roaming depende de rádio e política
Uma autenticação bem-sucedida não garante uma boa transição. O design de RF deve fornecer cobertura sobreposta, potência de transmissão sensata, configurações consistentes de SSID e segurança, além de um caminho cabeado que possa transportar o tráfego. Métodos de transição rápida podem reduzir a interrupção, mas não podem compensar um access point distante, um canal congestionado ou um cliente que permanece conectado a um sinal fraco.
O OpenRoaming também exige governança. A rede visitada deve mapear a identidade federada para a política de convidado, equipe ou dispositivo. Os logs devem registrar a identidade aceita, a regra aplicada e a localização da sessão, limitando dados pessoais desnecessários.
A resolução de problemas deve separar as evidências. Uma falha de autenticação de federação aponta para credenciais, certificados, política ou para o provedor de identidade. Uma falha de transição de RF aponta para níveis de sinal, condições do canal, posicionamento do ponto de acesso ou decisões do cliente. Se ambos forem bem-sucedidos, mas os aplicativos continuarem falhando, verifique o caminho com fio e o provedor de internet separadamente. Essa classificação ajuda os engenheiros a evitar tratar cada reclamação de roaming como uma falha de hardware ou de banda larga.
Melhores Práticas de Implantação e Estratégia de Espectro
A seleção de hardware importa, mas não deve liderar o design. Comece com a densidade de usuários, comportamento de aplicativos, materiais de construção, mobilidade, capacidade do dispositivo e tolerância a falhas. Em seguida, selecione pontos de acesso, comutação, gerenciamento em nuvem, autenticação e controles de segurança que interoperem de forma limpa.
Um fornecedor pode oferecer um excelente desempenho de rádio, mas criar fricção na camada de identidade. Outro pode fornecer um painel em nuvem amigável, mas impor limitações à autenticação de terceiros ou à exportação de políticas. A comparação útil não é uma lista de recursos. É se o serviço completo consegue provisionar um site, aplicar uma função, recuperar-se de uma interrupção, expor telemetria útil e suportar uma população mista de dispositivos.
Trate a frequência de 6 GHz como uma camada de capacidade
A Ofcom disponibilizou a banda inferior de 6 GHz do Reino Unido, de 5925 a 6425 MHz, para redes locais de rádio isentas de licença. Suas regras permitem a operação em ambientes internos de até 250 mW EIRP e operação externa de baixíssima potência de até 25 mW EIRP. A alocação fornece 500 MHz de espectro contíguo, suportando 24 canais de 20 MHz sem sobreposição, seis canais de 80 MHz ou três canais de 160 MHz, conforme definido na declaração de WiFi de 6 GHz da Ofcom.
Essa capacidade é atraente em hospitais, hotéis, escritórios, shopping centers e instalações de transporte onde muitos clientes compatíveis competem por tempo de transmissão. Canais mais amplos podem suportar trabalhos de alto rendimento, mas também consomem mais espectro e não melhoram automaticamente a experiência de um dispositivo que está distante do ponto de acesso.
A frequência de 6 GHz possui propagação mais fraca e menor penetração em paredes do que as bandas de frequência mais baixas. Reutilizar o posicionamento existente de 5 GHz sem um novo mapeamento pode, portanto, criar lacunas. Um design inteligente mantém o 5 GHz disponível para uma cobertura mais ampla e clientes legados, enquanto utiliza o 6 GHz onde dispositivos compatíveis precisam de capacidade adicional.
Planeje para regulamentação e backhaul
O modelo de potência padrão proposto pela Ofcom permite a operação em até 4 W EIRP, ou 36 dBm, com coordenação automatizada de frequência necessária para uso externo e operação interna acima de 24 dBm. A consulta da Ofcom sobre a expansão do acesso a 6 GHz explica como a coordenação baseada em banco de dados protege os usuários preexistentes ao mesmo tempo em que permite a operação com maior potência.
Antes de comprar equipamentos, confirme o suporte ao modo regulatório do Reino Unido, os requisitos de dados de localização e antena, o comportamento do AFC durante a perda de autorização e o perfil de fallback. Verifique também se os uplinks do switch e a borda da internet podem lidar com o tráfego. Um rádio de alta capacidade conectado a um caminho com fio subdimensionado apenas desloca o gargalo.
Use um planejador de canais WiFi como um insumo para o processo de levantamento, não como um substituto para as medições feitas no edifício real. Valide o roaming, chamadas de voz ou vídeo, latência de aplicativos, integração e desempenho de alta densidade com dispositivos representativos.
Medindo o ROI e o Impacto Operacional
O caso de negócios para o WiFi corporativo não deve começar com o ponto de acesso mais rápido disponível. Ele deve começar com a falha que custa dinheiro ou tempo para a organização, identificando em seguida qual parte do serviço a causou.
Um teste de velocidade de banda larga pode mostrar que um circuito é capaz de uma determinada taxa. Ele não pode dizer por que a autenticação de um convidado demorou muito, por que um terminal de pagamento perdeu sua sessão ou por que o dispositivo de um médico continuou conectado a um ponto de acesso distante. Esses casos exigem telemetria da WAN, LAN, ambiente de RF, serviço de autenticação, DHCP ou camada de endereçamento, eventos de roaming e da aplicação.
Uma pesquisa do Reino Unido citada em uma análise de conectividade empresarial descobriu que 20% das empresas consideravam suas velocidades de internet insuficientes para as operações do dia a dia, subindo para 25% em áreas rurais em comparação com 18.2% em áreas urbanas. Outra pesquisa com PMEs do Reino Unido citada na mesma fonte revelou que 86% relataram que a conectividade ruim afetou negativamente as operações nos últimos 12 meses, subindo para 89% entre as empresas de Londres. Esses números dizem respeito à conectividade de forma ampla, não apenas ao WiFi, e é por isso que o diagnóstico é importante.
Crie uma taxonomia de falhas
Registre os incidentes de acordo com a camada que falhou:
| Sintoma observado | Evidência a coletar | Provável investigação |
|---|---|---|
| Todos os dispositivos perdem o serviço | Alarmes WAN, integridade do gateway, eventos de switch | ISP, borda, energia ou LAN upstream |
| Uma área apresenta desempenho ruim | Utilização de canal, ruído, tentativas, níveis de sinal | Interferência de RF, cobertura ou design de célula |
| Usuários se conectam, mas os aplicativos travam | Latência, perda de pacotes, DNS, tempo de resposta do aplicativo | Caminho cabeado, WAN, dependência de serviço ou política |
| Dispositivos se desconectam ao se moverem | Histórico de associação, decisões de roaming, capacidade do cliente | Sobreposição de RF, clientes persistentes, configurações de transição |
| Falha no login de um grupo | Respostas RADIUS, certificados, eventos de IdP | Identidade, certificado, política ou integração de diretório |
| Pagamentos ou scanners falham de forma intermitente | Logs de sessão, estado de energia do dispositivo, erros de aplicativos | Comportamento do dispositivo, roaming ou tempo limite do aplicativo |
Este método evita um erro caro, mas comum: adicionar pontos de acesso para corrigir uma interrupção do provedor de internet ou aumentar a largura de banda para corrigir interferências. Mais capacidade de rádio não corrigirá uma cadeia de certificados quebrada, e um novo circuito não fará com que um cliente saia de um ponto de acesso fraco.
Vincule métricas aos resultados operacionais
As equipes de hotelaria podem comparar falhas de autenticação e abandono de sessão com filas de check-in, solicitações repetidas de suporte ou reclamações de hóspedes. As equipes de varejo podem associar incidentes sem fio a transações com falha, atrasos no estoque ou perda de produtividade da equipe. As equipes de saúde devem acompanhar a disponibilidade do aplicativo e a mobilidade no fluxo de trabalho clínico, em vez de avaliar o sucesso por um resultado de velocidade média.
Defina objetivos de serviço para disponibilidade, tempo de autenticação, continuidade de roaming, recuperação e capacidade de resposta das aplicações. Em seguida, estabeleça uma linha de base antes de alterar a rede. Isso dá ao setor financeiro e de operações uma visão sólida do que o investimento resolveu, e fornece à engenharia uma maneira de rejeitar atualizações que resolvem a camada errada.
Construindo Sua Estratégia de WiFi Pronta para o Futuro
Uma estratégia sem fio pronta para o futuro é um modelo de governança apoiado por infraestrutura de rádio. Ela informa à organização quem pode se conectar, o que cada identidade pode alcançar, como a rede se comporta quando as condições mudam e quais evidências comprovam que o serviço está funcionando.
Comece com um inventário que inclua pessoas, dispositivos, unidades, aplicativos e dependências. Não se limite aos access points. Inclua terminais de pagamento, scanners, impressoras, sistemas prediais, equipamentos médicos, dispositivos de sala de reunião, endpoints de prestadores de serviço e jornadas de hóspedes. Marque quais dispositivos suportam a autenticação empresarial moderna e quais exigem uma exceção controlada.
Use uma migração em etapas
A primeira etapa é a descoberta. Mapeie os SSIDs atuais, credenciais compartilhadas, VLANs, servidores RADIUS, certificados, regras de firewall, configurações do controlador e processos de suporte. Capture incidentes reais e classifique-os por provedor de internet, LAN, RF, autenticação, roaming, dispositivo ou camada de aplicativo.
A etapa dois é a separação. Crie zonas de confiança distintas para funcionários, convidados, terceirizados e dispositivos. Aplique acesso apenas à internet onde apropriado, restrinja interfaces de gerenciamento e documente as exceções de que os equipamentos legados precisam. A constatação da pesquisa do governo do Reino Unido de que as redes de funcionários e visitantes não são universalmente separadas torna isso uma prioridade de governança, e não apenas uma preferência de configuração.
A terceira etapa é a identidade. Migre o acesso da equipe para o 802.1X com autenticação baseada em certificado onde o gerenciamento de endpoints oferecer suporte. Conecte a política ao diretório da organização, automatize eventos de admissão e desligamento e ofereça aos convidados um fluxo de onboarding separado. Teste a revogação e a renovação de certificados antes de alterar todos os locais.
A quarta etapa é a mobilidade. Introduza o Passpoint ou um modelo de integração automatizado equivalente onde o acesso repetido ao local seja importante. Valide toda a jornada, desde a descoberta até a autenticação e o roaming, incluindo dispositivos que possuem softwares clientes mais antigos ou suporte corporativo limitado.
A quinta etapa é a otimização. Avalie a cobertura, capacidade, interferência, uso de canais, distribuição de clientes e backhaul. Use 6 GHz para áreas de alta capacidade compatíveis, mantenha a cobertura adequada de banda inferior e verifique os requisitos regulatórios para cada tipo de implantação.
Faça das operações parte do projeto
O gerenciamento em nuvem pode centralizar a configuração e a visibilidade, mas a centralização não é o mesmo que a automação. Defina limites de alerta, responsabilidade de escalonamento, janelas de manutenção e procedimentos de rollback. Mantenha um rastro de evidências para alterações de políticas e decisões de acesso. Revise identidades não utilizadas, padrões de autenticação com falha, dispositivos não gerenciados e exceções de segmentação em um cronograma regular.
Um painel operacional útil deve responder a perguntas práticas:
- Os convidados conseguem concluir a integração sem a intervenção da equipe?
- Um funcionário desligado perde o acesso por meio do ciclo de vida normal de identidade?
- Um dispositivo consegue fazer roaming enquanto utiliza seu aplicativo crítico?
- Os engenheiros conseguem distinguir um problema de RF de um problema de provedor de internet?
- A organização consegue demonstrar em qual zona de confiança um dispositivo entrou e por quê?
- Um local consegue continuar operando com segurança caso uma dependência de nuvem ou coordenação esteja indisponível?
A migração correta não substitui todos os pontos de acesso no primeiro dia. Ela estabelece um modelo de controle repetível, realiza um piloto em um site representativo, mede os resultados operacionais e se expande apenas após a compreensão dos modos de falha.
A Purple oferece acesso sem senha para hóspedes e funcionários, RADIUS na nuvem, integrações de identidade, suporte a Passpoint e OpenRoaming, e redes separadas para hóspedes, funcionários e dispositivos nos access points existentes. Visite a Purple para avaliar como sua plataforma empresarial de WiFi pode apoiar uma estratégia de conectividade mais segura e mensurável em todas as suas unidades.