हॉटेलमधील एक पाहुणा अशा फोनसह रिसेप्शन डेस्कवर पोहोचतो ज्यामध्ये Captive Portal पूर्ण होत नाहीये. रिटेलमधील सहकाऱ्याने सामायिक केलेला स्टाफ पासवर्ड गमावला आहे. हॉस्पिटलमध्ये, एक क्लिनिकल डिव्हाइस वेगवेगळ्या ॲक्सेस पॉइंट्समध्ये फिरताना वारंवार कनेक्शन गमावत आहे. ॲक्सेस पॉइंट्स कदाचित व्यवस्थित कार्यरत असू शकतात, ब्रॉडबँड सर्किट ऑनलाइन असू शकते आणि डॅशबोर्ड अद्याप एक समाधानकारक सरासरी थ्रूटपुट आकृती दर्शवू शकतो.
ही enterprise साठी WiFi ची एक कटू वस्तुस्थिती आहे. कनेक्टिव्हिटीमधील बिघाड क्वचितच एखाद्या स्पष्ट आउटेजच्या रूपात समोर येतात. ते अपूर्ण राहिलेले चेक-इन्स, अयशस्वी पेमेंट, विलंबित वर्कफ्लो, सपोर्ट तिकिटे आणि कर्मचाऱ्यांनी शोधलेले तात्पुरते मार्ग या स्वरूपात दिसतात. म्हणूनच, एका व्यावहारिक धोरणाद्वारे ही समस्या ISP, वायर्ड LAN, रेडिओ फ्रिक्वेन्सी परिस्थिती, ऑथेंटिकेशन, रोमिंग, डिव्हाइसची घनता किंवा स्वतः ॲप्लिकेशनमध्ये आहे की नाही हे शोधणे आवश्यक आहे.
पारंपारिक एंटरप्राइझ WiFi चा छुपा खर्च
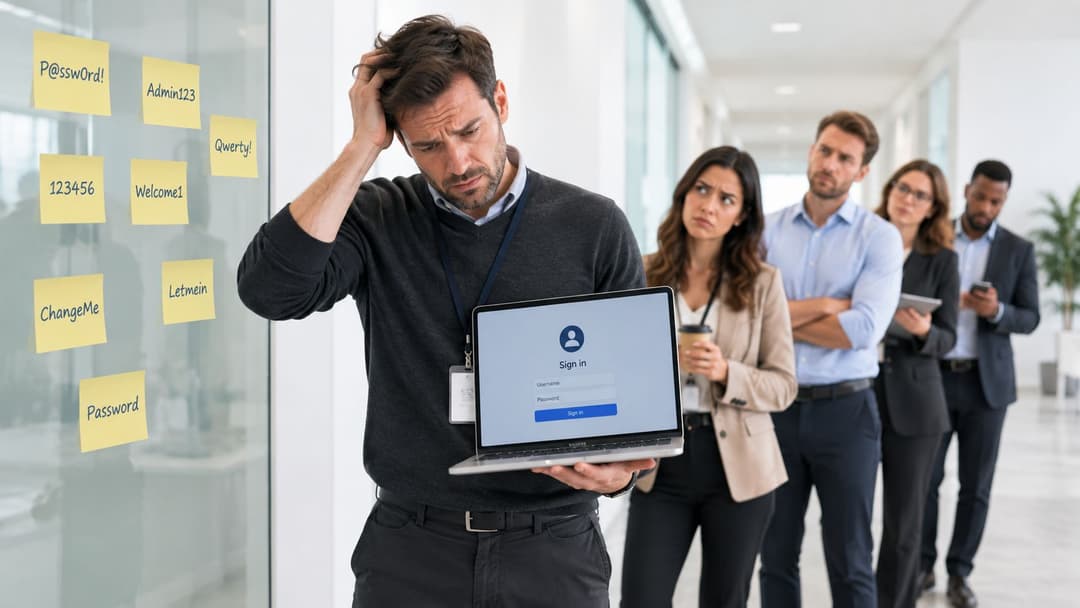
सामायिक पासवर्ड मॉडेल पहिल्या व्यस्त दिवसापर्यंत सोपे वाटते. हॉटेल रिसेप्शन कार्डवर गेस्ट की प्रिंट करते, रेस्टॉरंट ती बोर्डवर लिहिते आणि ऑफिस ती स्वागत ईमेलमध्ये जोडते. त्यानंतर पासवर्ड इच्छित वापरकर्त्यांच्या पलीकडे पसरतो, माजी कंत्राटदारांकडे प्रवेश तसाच राहतो आणि प्रत्येक बदल आणखी एक सपोर्ट टास्क तयार करतो.
Captive Portal हे वेगळ्या प्रकारच्या अडचणी निर्माण करतात. एखादा अतिथी SSID शी कनेक्ट होतो, रीडायरेक्टची वाट पाहतो, लहान स्क्रीनवर अटी स्वीकारतो आणि सेशन संपल्यावर किंवा उपकरणाची नेटवर्क स्थिती बदलल्यावर याच प्रक्रियेची पुनरावृत्ती करतो. जो अभ्यागत ही प्रक्रिया पूर्ण करू शकत नाही, तो या अनुभवाला ऑथेंटिकेशनची समस्या मानत नाही. तर WiFi काम करत नाही असा निष्कर्ष तो काढतो.
ऑपरेशनल खर्च कुठे दिसून येतो
हॉस्पिटॅलिटीमध्ये, संथ किंवा अयशस्वी ऑनबोर्डिंग फ्लोमुळे चेक-इन प्रक्रियेत विलंब होऊ शकतो आणि अतिथी मोबाईल डेटा वापरण्याकडे वळू शकतात. रिटेलमध्ये, पेमेंट पॉईंट किंवा स्टॉक टर्मिनलवर अस्थिर कनेक्टिव्हिटी असल्यास त्याचा परिणाम ट्रान्झॅक्शन प्रवासावर होतो, जरी दुकानातील इतर उपकरणांवर चांगली गती दाखवत असली तरीही. हेल्थकेअरमध्ये, कमकुवत सिग्नल किंवा उशिरा होणाऱ्या री-ऑथेंटिकेशनमुळे कर्मचाऱ्यांना गरज असेल त्या क्षणी क्लिनिकल ॲप्लिकेशनच्या ऍक्सेसमध्ये अडथळा येऊ शकतो.
सुरक्षेचे परिणाम देखील तितकेच व्यावहारिक आहेत. सामायिक केलेले क्रेडेंशियल वापरणारी व्यक्ती किंवा डिव्हाइस ओळखत नाही, त्यामुळे प्रशासक प्रत्येकाचा ॲक्सेस न बदलता एका कर्मचाऱ्याचा ॲक्सेस आत्मविश्वासाने रद्द करू शकत नाही. योग्यरित्या वेगळे न केलेले अतिथी नेटवर्क देखील अंतर्गत सेवा, प्रिंटर, व्यवस्थापन इंटरफेस किंवा ऑपरेशनल डिव्हाइसेसकडे जाण्याचा मार्ग तयार करू शकते.
UK सरकारच्या सायबर सुरक्षा उल्लंघन सर्वेक्षण 2025/2026 मध्ये असे आढळले आहे की, 85% मोठ्या UK व्यवसायांमध्ये कर्मचारी आणि अभ्यागतांसाठी स्वतंत्र WiFi नेटवर्क होते, जे 2024/2025 मधील 93% वरून घसरले आहे. त्याच सर्वेक्षणात 74% मोठ्या व्यवसायांमध्ये आणि 57% मध्यम आकाराच्या व्यवसायांमध्ये अधिकृत सायबर सुरक्षा धोरण असल्याचा अहवाल दिला आहे, तर 43% UK व्यवसायांनी मागील 12 महिन्यांत किमान एक उल्लंघन किंवा हल्ला अनुभवला आहे.
प्रायोगिक नियम: जर एखादे नेटवर्क कर्मचारी, अतिथी, कंत्राटदार आणि व्यवस्थापित डिव्हाइसेस यांच्यात फरक करू शकत नसेल, तर ते त्यांच्यावर कोणताही अर्थपूर्ण नियम लागू करू शकत नाही.
मॅन्युअल इन्फ्रास्ट्रक्चर का स्केल होत नाही
On-premise RADIUS अधिक मजबूत ऑथेंटिकेशन प्रदान करू शकते, परंतु यामुळे सर्टिफिकेट लाइफसायकल मॅनेजमेंट, सर्व्हर मेंटेनन्स, रिडंडन्सी प्लॅनिंग, फायरवॉलवरील अवलंबित्व आणि अनेक टीम्समधील ट्रबलशूटिंग यासारख्या गोष्टी वाढतात. सर्टिफिकेट संपणे हे वापरकर्त्याला WiFi आउटेजसारखे वाटू शकते. डिरेक्टरीमधील बदल वेळेत ॲक्सेस पॉलिसीपर्यंत पोहोचण्यास अपयशी ठरू शकतो. त्यानंतर नेटवर्क टीम मूळ आयडेंटिटी निर्णयाची अंमलबजावणी करण्याऐवजी लक्षणांचा शोध घेत बसते.
हा काही नवीन धडा नाही. लवकर यूके वायरलेस सुरक्षा चिंतेवरील कॉम्प्युटिंग अहवालात 2001 आणि 2004 दरम्यान 770% च्या वायरलेस नेटवर्क वाढीचे वर्णन केले आहे, तर असे नोंदवले आहे की केवळ एक-पंचमांश यूके कंपन्यांनी वायरलेस नेटवर्कसाठी कूटबद्धीकरण (encryption) वापरले आहे. यात अशा संशोधनाचाही हवाला दिला आहे ज्यामध्ये वायरलेस नेटवर्क असलेल्या 28% युरोपियन व्यवसायांनी त्यांच्या WLANs चे असुरक्षिततेसाठी ऑडिट केले होते. तंत्रज्ञान पुढे गेले आहे, परंतु ऑपरेशनल पॅटर्न परिचित आहे: गव्हर्नन्सपेक्षा डिप्लॉयमेंट जलद गतीने वाढते.
आधुनिक WiFi आर्किटेक्चर आणि सुरक्षा समजून घेणे
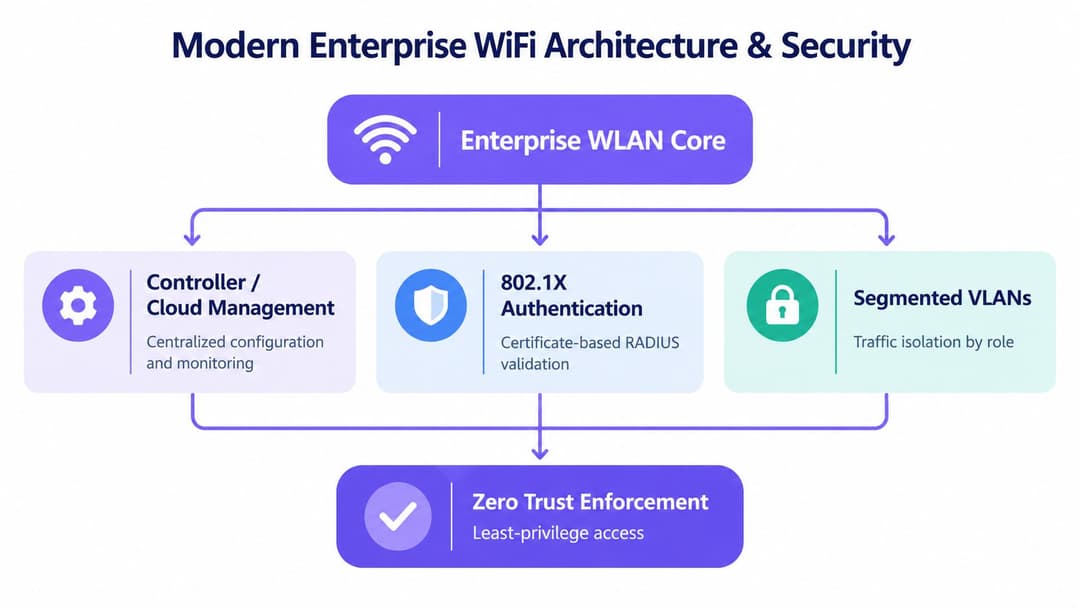
आधुनिक एंटरप्राइझ WLAN हा स्विचला जोडलेल्या ॲक्सेस पॉइंट्सचा संग्रह नाही. हा एखादी व्यक्ती किंवा डिव्हाइस आणि त्या व्यक्तीला किंवा डिव्हाइसला वापरण्याची परवानगी असलेल्या ॲप्लिकेशन्स दरम्यानचा एक अंमलबजावणी स्तर आहे. त्यासाठी चार समन्वित क्षमतांची आवश्यकता असते: केंद्रीय व्यवस्थापन, मजबूत प्रमाणीकरण, ट्रॅफिक विभाजन आणि सतत पॉलिसी अंमलबजावणी.
पहिला आर्किटेक्चरल बदल WPA2-Personal आणि शेअर्ड सीक्रेट्सपासून दूर जाण्याचा आहे. WPA2-Enterprise आणि WPA3-Enterprise एंडपॉइंट आणि नेटवर्क दरम्यान प्रमाणीकरण देवाणघेवाण करण्यासाठी 802.1X चा वापर करतात. परिपक्व डिझाइनमध्ये, एक सर्टिफिकेट डिव्हाइस ओळखते, एक आयडेंटिटी सर्व्हिस युझर किंवा मशीन प्रमाणित करते आणि पॉलिसी परिणामी मिळणारा ॲक्सेस ठरवते. एखाद्या तडजोड केलेल्या किंवा सोडून गेलेल्या युझरचा शेअर्ड पासवर्ड आता संपूर्ण वर्कफोर्सचे प्रतिनिधित्व करत नाही.
कंट्रोल प्लेन आणि डेटा प्लेन
क्लाउड व्यवस्थापन प्लॅटफॉर्म आणि नियंत्रक नियंत्रण प्लेन प्रदान करतात. ते सर्व साइट्सवर SSIDs, रेडिओ सेटिंग्ज, फर्मवेअर पॉलिसी, ॲक्सेस नियम आणि टेलीमेट्री वितरीत करतात. डेटा प्लेन अजूनही स्विचेस, फायरवॉल, गेटवे आणि ॲप्लिकेशन सेवांद्वारे वापरकर्ता ट्रॅफिक वाहून नेतो, त्यामुळे क्लाउड व्यवस्थापनामुळे चांगल्या LAN डिझाइनची किंवा लवचिक बॅकहॉलची आवश्यकता दूर होत नाही.
सेगमेंटेशन हे प्रमाणीकरणानंतर काय होते ते ठरवते. स्टाफ सदस्याला अंतर्गत कोलॅबोरेशन टूल्सचा ॲक्सेस मिळू शकतो, अतिथीला फक्त-इंटरनेट ॲक्सेस मिळू शकतो आणि स्कॅनर किंवा क्लिनिकल डिव्हाइसला आवश्यक असलेल्या सेवांपुरतेच मर्यादित केले जाऊ शकते. डायनॅमिक VLAN असाइनमेंट, रोल-बेस्ड पॉलिसी, जुन्या उपकरणांसाठी प्रायव्हेट प्री-शेअर्ड की आणि फायरवॉल नियम एकत्र काम करू शकतात, परंतु डिझाइनमध्ये केवळ SSID मुळेच आयसोलेशन मिळते असे गृहीत धरण्याऐवजी ट्रस्ट बाउंड्रीचे दस्तऐवजीकरण केले पाहिजे.
अधिक विस्तृत डिझाइनचे मूल्यांकन करणाऱ्या टीम्ससाठी, हे business wireless design resource उपयुक्त आहे कारण ते कव्हरेज, क्षमता, प्रमाणीकरण आणि ऑपरेशनल आवश्यकतांना एकच इंजिनिअरिंग समस्या म्हणून सादर करते. एक स्वतंत्र enterprise Wi-Fi security guide ओळख, एन्क्रिप्शन, सेगमेंटेशन आणि मॉनिटरिंगभोवती सुरक्षा चर्चेची रचना करण्यात मदत करू शकते.
झिरो ट्रस्ट प्रश्न बदलून टाकतो
Zero Trust चा अर्थ असा नाही की प्रत्येक पॅकेट कायमचे ब्लॉक केले जाते. याचा अर्थ असा आहे की एखादे उपकरण एखाद्या ओळखीच्या SSID मध्ये सामील झाले आहे केवळ या कारणासाठी नेटवर्क त्याला व्यापक विश्वास देत नाही. पॉलिसी इंजिनने आवश्यक तितकाच किमान प्रवेश देण्यासाठी ओळख, उपकरणाची स्थिती, भूमिका, स्थान आणि ॲप्लिकेशन आवश्यकता वापरल्या पाहिजेत.
हे मॉडेल ट्रबलशूटिंगमध्ये देखील सुधारणा करते. ऑथेंटिकेशन अयशस्वी होणे, पोश्चर अयशस्वी होणे आणि RF अयशस्वी होणे यामुळे भिन्न पुरावे मिळतात. आर्किटेक्चरने हे निर्णय स्वतंत्रपणे नोंदवले, तर इंजिनिअर्स प्रत्येक वापरकर्त्याच्या तक्रारीला सामान्य सिग्नलची समस्या म्हणून पाहणे बंद करू शकतात.
आयडेंटिटी प्रोव्हायडर्स आणि झिरो ट्रस्टचे एकत्रीकरण करणे
ओळख एकत्रीकरण तेव्हाच सर्वोत्तम कार्य करते जेव्हा नेटवर्क टीम याकडे एक वेळचे RADIUS कॉन्फिगरेशन म्हणून न पाहता लाइफसायकल प्रोजेक्ट म्हणून पाहते. व्यक्ती आणि गटांसाठी संस्थेच्या सोर्स ऑफ ट्रुथला वायरलेस अॅक्सेसचे निर्णय घेणाऱ्या सेवेशी जोडणे हा यामागचा उद्देश आहे.
एक व्यावहारिक अंमलबजावणीचा क्रम खालीलप्रमाणे दिसतो:
सर्वप्रथम ओळख परिभाषित करा. कर्मचारी, कंत्राटदार, पाहुणे (guests), सामायिक साधने, IoT उपकरणे आणि सेवा खाती वेगळी करा. प्रत्येक श्रेणीसाठी एक दस्तऐवजीकरण केलेला मालक, ऑनबोर्डिंग पद्धत, प्रवेशाची व्याप्ती आणि काढून टाकण्याची प्रक्रिया असणे आवश्यक आहे.
ओळख प्रदाता (identity provider) कनेक्ट करा. Microsoft Entra ID आणि Okta हे क्लाउड सर्व्हिस किंवा ॲक्सेस पॉलिसी इंजिनद्वारे वापरले जाणारे डिरेक्टरी संदर्भ आणि गट सदस्यत्व प्रदान करू शकतात. SAML सामान्यतः प्रशासकीय फेडरेशन आणि वापरकर्ता ओळख देवाणघेवाण हाताळते, तर RADIUS आणि 802.1X नेटवर्क प्रमाणीकरण मार्गाचा भाग राहतात.
डिव्हाइस क्रेडेंशियल जारी करा. व्यवस्थापित लॅपटॉप आणि मोबाइल उपकरणांना संस्थेच्या डिव्हाइस व्यवस्थापन प्रक्रियेद्वारे प्रमाणपत्रे मिळाली पाहिजेत. प्रमाणपत्र हे सिद्ध करते की एंडपॉइंट मंजूर उपकरणांच्या समूहातील आहे, तर संबंधित वापरकर्ता किंवा गट त्याला कोणता प्रवेश मिळेल हे ठरवतो.
पॉलिसीनुसार नेटवर्क परिणामांचे मॅपिंग करा. पॉलिसी निर्णयाचा परिणाम स्पष्ट भूमिका, VLAN, फायरवॉल स्थिती किंवा ॲप्लिकेशन परवानगीमध्ये झाला पाहिजे. जर निकाल संदिग्ध असेल, तर समस्येचे निवारण करणे म्हणजे स्पष्ट नियमांचे पुनरावलोकन करण्याऐवजी कंट्रोलर सेटिंग्ज शोधणे बनते.
जॉइनर आणि लीव्हर प्रक्रिया स्वयंचलित करा
जेव्हा आयडेंटिटी लाइफसायकल स्वयंचलित असते, तेव्हा याचा सर्वात मोठा फायदा दिसून येतो. जेव्हा एखादा कर्मचारी त्याची भूमिका बदलतो किंवा नोकरी सोडतो, तेव्हा प्रशासकाने प्रत्येक स्थानिक WiFi रेकॉर्ड शोधण्याची वाट न पाहता डिरेक्टरी इव्हेंटने त्याचा ॲक्सेस काढून टाकला किंवा बदलला पाहिजे. यामुळे रिव्होकेशन लिस्ट, सर्टिफिकेट संपण्याची नियंत्रणे आणि वेळोवेळी होणारे ॲक्सेस पुनरावलोकन यांची गरज पूर्णपणे संपत नाही, परंतु यामुळे HR मधील बदल आणि नेटवर्क पॉलिसीमधील बदल यांमधील अंतर कमी होते.
गेस्ट अॅक्सेससाठी वेगळ्या वर्कफ्लोची आवश्यकता असते. एखाद्या गेस्टला मर्यादित कालावधीची ओळख, यजमानाकडून मंजुरी किंवा विश्वासू संस्थेकडून फेडरेशन क्रेडेंशियल मिळू शकते. महत्त्वाचा मुद्दा म्हणजे, दोन्ही डिव्हाइस एकाच इमारतीत आहेत म्हणून गेस्टला कर्मचाऱ्यांप्रमाणे अॅक्सेस मिळता कामा नये.
आयडेंटिटी हा ऍक्सेसच्या निर्णयाचा इनपुट असला पाहिजे, नेटवर्क टीमला शोधावा लागणारा पासवर्ड नव्हे.
व्यापक रोलआउटपूर्वी इंटिग्रेशनची चाचणी घ्या. पहिले कनेक्शन, प्रमाणपत्र नूतनीकरण, ऑफलाइन डिरेक्टरी वर्तन, पॉलिसी बदल, अयशस्वी प्रमाणीकरण, डिव्हाइस बदलणे आणि रद्द करणे सत्यापित करा. प्रत्येक मोठ्या एंडपॉइंट प्रकारावर चाचणी घ्या, कारण यशस्वी लॅपटॉप पायलट हे सिद्ध करत नाही की हँडहेल्ड स्कॅनर, टॅब्लेट, वैद्यकीय उपकरणे किंवा प्रिंटर योग्यरित्या वर्तन करतील.
ज्या टीम्सना स्थानिक RADIUS इन्फ्रास्ट्रक्चर राखण्याचा ऑपरेशनल बोजा कमी करायचा आहे, त्यांच्यासाठी एंटरप्राइझ Wi-Fi साठी क्लाउड RADIUS हे सध्याच्या ओळख आणि नेटवर्क नियंत्रणांसह मूल्यांकन करण्यासाठी एक मॉडेल आहे.
Passpoint आणि OpenRoaming: सोबत प्रवास करणारे प्रमाणीकरण
हॉटेल, शाखा कार्यालय किंवा वाहतूक साइटवरील अयशस्वी कनेक्शन हे WAN व्यवस्थित असतानाही ISP आउटेजसारखे दिसू शकते. रोमिंग आणखी एक संभाव्य फॉल्ट डोमेन आणते. एखादे उपकरण योग्यरित्या ऑथेंटिकेट होऊ शकते, परंतु रेडिओ कव्हरेज, क्लायंट वर्तन किंवा हँडऑफ सेटिंग्ज चुकीच्या असल्यामुळे सेवा गमावू शकते.
Captive Portal एक मर्यादित समस्या सोडवतात: ॲक्सेस मिळण्यापूर्वी वेब पेज प्रदर्शित करणे. ते डिव्हाइस आणि नेटवर्क यांच्यात एक विश्वासार्ह ओळख संबंध प्रस्थापित करत नाहीत. Passpoint, ज्याला Hotspot 2.0 म्हणूनही ओळखले जाते, एक वेगळा दृष्टिकोन स्वीकारते. एक सुसंगत डिव्हाइस नेटवर्क क्षमता शोधते, योग्य क्रेडेंशियल तपासते आणि सुरक्षित प्रोफाइलद्वारे प्रमाणीकरण करते. युझरला ओळखीचा SSID निवडण्याची किंवा स्प्लॅश स्क्रीन पूर्ण करण्याची आवश्यकता नसते.
OpenRoaming मॉडेलचा विस्तार सहभागी संस्था आणि ठिकाणांवर करते. वापरकर्ता किंवा व्यवस्थापित डिव्हाइस एक विश्वासार्ह ओळख बाळगतात, तर भेट दिलेले नेटवर्क फेडरेशनद्वारे त्याचे प्रमाणीकरण करते. कार्यालये, हॉटेल्स, वाहतूक साइट्स, किरकोळ शाखा किंवा कार्यक्रम स्थळे चालवणाऱ्या व्यवसायांसाठी, यामुळे प्रत्येक स्थान स्वतंत्रपणे कॉन्फिगर करण्याची आवश्यकता कमी होते.
डिव्हाइस बॅकग्राउंडमध्ये काय करते
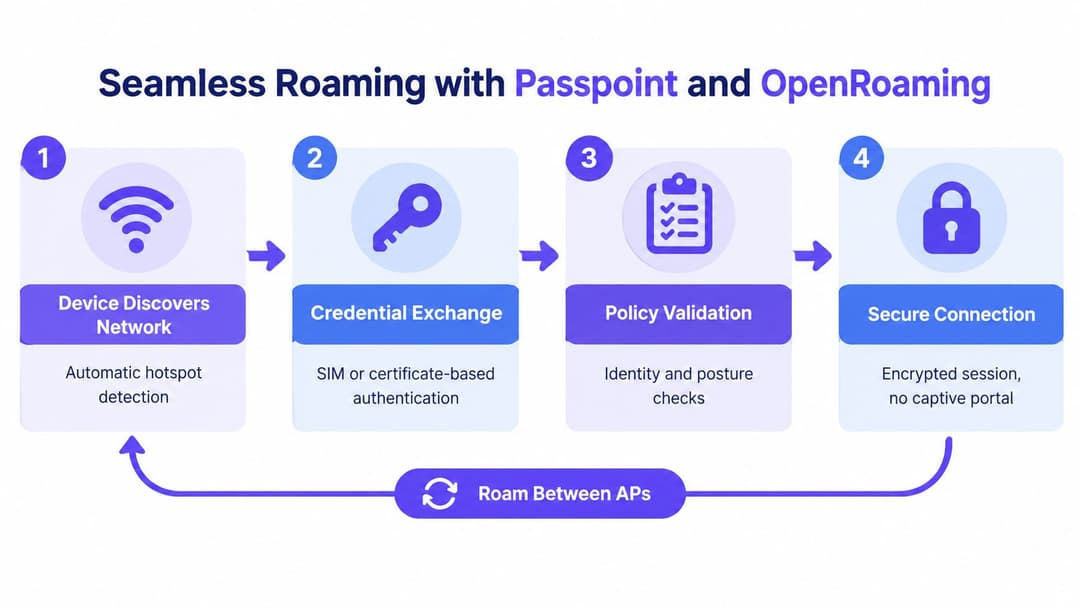
ही प्रक्रिया स्वयंचलित आहे, परंतु प्रत्येक टप्प्याची चाचणी घेणे आवश्यक आहे:
- शोध: डिव्हाइस सुसंगत नेटवर्क ओळखते आणि त्याच्या जाहिरात केलेल्या प्रमाणीकरण पद्धती तपासते.
- क्रेडेन्शियल देवाणघेवाण: समर्थित एंटरप्राइझ पद्धतीद्वारे SIM-आधारित क्रेडेन्शियल, प्रमाणपत्र किंवा दुसरी विश्वसनीय ओळख सादर केली जाते.
- पॉलिसी प्रमाणीकरण: नेटवर्क ओळख, अधिकृतता आणि आवश्यक डिव्हाइस किंवा पोश्चर अटी तपासते.
- एनक्रिप्टेड कनेक्शन: पारंपारिक Captive Portal चा वापर न करता डिव्हाइसला एनक्रिप्टेड सेशन प्राप्त होते.
यामुळे काही सामान्य त्रुटींचे मुद्दे दूर होतात. हॉटेलमधील गेस्टला रूम-विशिष्ट पासवर्ड टाकण्याची गरज पडत नाही. प्रवास करणाऱ्या कर्मचाऱ्याला प्रत्येक शाखेत नवीन स्पॅश पेज स्वीकारण्याची आवश्यकता नसते. खरेदीदार वारंवार साइन-इन न करता सहभागी ठिकाणी पुन्हा भेट देऊ शकतो.
रोमिंग हे रेडिओ आणि पॉलिसीवर अवलंबून असते
यशस्वी ऑथेंटिकेशन झाले म्हणजे चांगला हँडऑफ होईलच याची खात्री नसते. RF डिझाइनमध्ये ओव्हरलॅपिंग कव्हरेज, योग्य ट्रान्समिट पॉवर, सुसंगत SSID आणि सुरक्षा सेटिंग्ज आणि ट्रॅफिक वाहून नेण्यास सक्षम असलेला वायरचा मार्ग असणे आवश्यक आहे. वेगवान ट्रान्झिशन पद्धती अडथळे कमी करू शकतात, परंतु त्या लांबच्या ऍक्सेस पॉईंट, गर्दीचे चॅनेल किंवा कमकुवत सिग्नलला चिकटून राहिलेल्या क्लायंटची उणीव भरून काढू शकत नाहीत.
OpenRoaming ला देखील प्रशासनाची आवश्यकता असते. भेट दिलेल्या नेटवर्कने फेडरेटेड आयडेंटिटीचे अतिथी, कर्मचारी किंवा डिव्हाइस पॉलिसीमध्ये मॅपिंग केले पाहिजे. लॉग्सने अनावश्यक वैयक्तिक डेटा मर्यादित ठेवून स्वीकृत ओळख, लागू केलेला नियम आणि सेशनचे ठिकाण नोंदवले पाहिजे.
ट्रबलशूटिंगने पुरावे वेगळे केले पाहिजेत. फेडरेशन प्रमाणीकरण अयशस्वी होणे हे क्रेडेंशियल, सर्टिफिकेट, पॉलिसी किंवा आयडेंटिटी प्रोव्हायडरकडे निर्देश करते. RF हँडऑफ अयशस्वी होणे हे सिग्नल पातळी, चॅनेल परिस्थिती, ॲक्सेस पॉइंट प्लेसमेंट किंवा क्लायंटच्या निर्णयांकडे निर्देश करते. जर दोन्ही यशस्वी झाले परंतु तरीही ॲप्लिकेशन अयशस्वी झाले, तर वायर्ड पाथ आणि ISP स्वतंत्रपणे तपासा. हे वर्गीकरण इंजिनिअर्सना प्रत्येक रोमिंग तक्रारीला हार्डवेअर किंवा ब्रॉडबँड दोष मानणे टाळण्यास मदत करते.
उपयोजन सर्वोत्तम पद्धती आणि स्पेक्ट्रम धोरण
हार्डवेअर निवड महत्त्वाची आहे, परंतु त्याने डिझाइनचे नेतृत्व करू नये. वापरकर्ता घनता, ॲप्लिकेशन वर्तन, बांधकाम साहित्य, गतिशीलता, उपकरण क्षमता आणि बिघाड सहनशीलता यापासून सुरुवात करा. नंतर ॲक्सेस पॉईंट्स, स्विचिंग, क्लाउड मॅनेजमेंट, ऑथेंटिकेशन आणि सुरक्षा नियंत्रणे निवडा जी सुरळीतपणे एकमेकांशी कार्य करतात.
एखादा व्हेंडर उत्कृष्ट रेडिओ परफॉर्मन्स देऊ शकतो परंतु आयडेंटिटी लेयरवर अडथळे निर्माण करू शकतो. दुसरा एखादा सुरळीत क्लाउड डॅशबोर्ड देऊ शकतो परंतु थर्ड-पार्टी ऑथेंटिकेशन किंवा पॉलिसी एक्स्पोर्टवर मर्यादा घालू शकतो. उपयुक्त तुलना ही केवळ वैशिष्ट्यांच्या चेकलिस्टची नसते. तर संपूर्ण सेवा एखादी साइट प्रोव्हिजन करू शकते का, एखादी भूमिका लागू करू शकते का, आउटेजमधून रिकव्हर होऊ शकते का, उपयुक्त टेलिमेट्री दर्शवू शकते का आणि संमिश्र एंडपॉइंट्सना सपोर्ट करू शकते का, याद्वारे होते.
6 GHz कडे कपॅसिटी लेयर म्हणून पहा
Ofcom ने UK मधील कमी 6 GHz बँड, 5925 ते 6425 MHz, परवाना-मुक्त रेडिओ स्थानिक क्षेत्र नेटवर्कसाठी उपलब्ध करून दिला आहे. त्याचे नियम घराच्या आत 250 mW EIRP पर्यंत आणि अत्यंत कमी क्षमतेच्या आउटडोअर वापरासाठी 25 mW EIRP पर्यंत परवानगी देतात. हे वाटप 500 MHz चा सलग स्पेक्ट्रम प्रदान करते, जे Ofcom च्या 6 GHz Wi-Fi विधानामध्ये नमूद केल्यानुसार, 24 नॉन-ओव्हरलॅपिंग 20 MHz चॅनेल, सहा 80 MHz चॅनेल, किंवा तीन 160 MHz चॅनेल ला सपोर्ट करते.
ती क्षमता रुग्णालये, हॉटेल्स, कार्यालये, खरेदी केंद्रे आणि वाहतूक सुविधांमध्ये अत्यंत आकर्षक ठरते जेथे अनेक सुसंगत क्लायंट एअरटाइमसाठी स्पर्धा करतात. विस्तीर्ण चॅनेल उच्च-थ्रुपुट कार्यांना समर्थन देऊ शकतात, परंतु ते अधिक स्पेक्ट्रम देखील वापरतात आणि ॲक्सेस पॉईंटपासून दूर असलेल्या उपकरणाचा अनुभव स्वयंचलितपणे सुधारत नाहीत.
कमी-वारंवारतेच्या बँड्सच्या तुलनेत 6 GHz मध्ये कमी प्रसार आणि भिंती भेदण्याची क्षमता कमी असते. त्यामुळे नवीन सर्वेक्षणाशिवाय सध्याच्या 5 GHz प्लेसमेंटचा पुन्हा वापर केल्यास कव्हरेजमध्ये अंतर निर्माण होऊ शकते. एक सुज्ञ डिझाइन 5 GHz ला विस्तृत कव्हरेज आणि जुन्या क्लायंटसाठी उपलब्ध ठेवते, तर सुसंगत उपकरणांना अतिरिक्त क्षमतेची आवश्यकता असेल तिथे 6 GHz चा वापर करते.
नियमन आणि बॅकहॉलचे नियोजन करा
Ofcom चे प्रस्तावित मानक - पॉवर मॉडेल 4 W EIRP, किंवा 36 dBm पर्यंत ऑपरेशनला अनुमती देते, ज्यामध्ये आउटडोअर वापरासाठी आणि 24 dBm वरील इनडोअर ऑपरेशनसाठी स्वयंचलित वारंवारता समन्वय आवश्यक आहे. 6 GHz चा ॲक्सेस वाढवण्याबाबतचे Ofcom सल्लामसलत हे स्पष्ट करते की डेटाबेस - आधारित समन्वय उच्च - पॉवर ऑपरेशन सक्षम करताना विद्यमान वापरकर्त्यांचे संरक्षण कसे करते.
उपकरणे खरेदी करण्यापूर्वी, UK नियामक मोड समर्थन, स्थान आणि अँटेना डेटा आवश्यकता, AFC वर्तणूक जेव्हा ऑथोरायझेशन गमवावे लागते आणि फॉलबॅक प्रोफाइलची खात्री करा. स्विच अपलिंक्स आणि इंटरनेट एज ट्रॅफिक हाताळू शकतात की नाही हे देखील तपासा. लहान आकाराच्या वायर्ड मार्गाशी जोडलेला उच्च-क्षमतेचा रेडिओ केवळ अडथळा दुसरीकडे हलवतो.
सर्व्हे प्रक्रियेसाठी एक इनपुट म्हणून WiFi चॅनेल प्लॅनर वापरा, प्रत्यक्ष इमारतीमध्ये घेतलेल्या मोजमापांचा पर्याय म्हणून नाही. प्रतिनिधी उपकरणांसह रोमिंग, व्हॉइस किंवा व्हिडिओ कॉल्स, ॲप्लिकेशन लेटन्सी, ऑनबोर्डिंग आणि हाय-डेन्सिटी कामगिरीची पडताळणी करा.
ROI आणि ऑपरेशनल प्रभावाचे मोजमाप करणे
एंटरप्राइझ WiFi साठीचा बिझनेस केस सर्वात वेगवान उपलब्ध ॲक्सेस पॉइंटपासून सुरू होऊ नये. तो अशा त्रुटीपासून सुरू झाला पाहिजे ज्यामुळे संस्थेचा पैसा किंवा वेळ खर्च होतो, आणि नंतर सेवेच्या कोणत्या भागामुळे हे घडले ते ओळखले पाहिजे.
ब्रॉडबँड स्पीड टेस्ट हे दर्शवू शकते की सर्किट विशिष्ट गतीसाठी सक्षम आहे. परंतु ते तुम्हाला हे सांगू शकत नाही की एखाद्या पाहुण्याच्या ऑथेंटिकेशनला जास्त वेळ का लागला, पेमेंट टर्मिनलचे सेशन का तुटले, किंवा एखाद्या क्लिनिशियनचे डिव्हाइस लांबच्या ॲक्सेस पॉइंटशी का जोडलेले राहिले. अशा प्रकरणांमध्ये WAN, LAN, RF वातावरण, ऑथेंटिकेशन सेवा, DHCP किंवा ॲड्रेसिंग लेयर, रोमिंग इव्हेंट्स आणि ॲप्लिकेशन कडून मिळणाऱ्या टेलिमेट्रीची आवश्यकता असते.
एका व्यवसाय कनेक्टिव्हिटी विश्लेषणामध्ये उद्धृत केलेल्या UK संशोधनात असे आढळले आहे की, 20% व्यवसायांनी त्यांची इंटरनेट गती दैनंदिन कामकाजासाठी अपुरी मानली आहे, जी शहरी भागातील 18.2% च्या तुलनेत ग्रामीण भागात 25% पर्यंत वाढली आहे. त्याच स्रोतामध्ये उद्धृत केलेल्या स्वतंत्र UK SME संशोधनात असे आढळले आहे की, 86% लोकांनी खराब कनेक्टिव्हिटीमुळे मागील 12 महिन्यांत कामकाजावर नकारात्मक परिणाम झाल्याचा अहवाल दिला आहे, जो लंडनच्या व्यवसायांमध्ये 89% पर्यंत वाढला आहे. हे आकडे सामान्यतः कनेक्टिव्हिटीशी संबंधित आहेत, केवळ WiFi शी नाही, म्हणूनच याचे निदान करणे महत्त्वाचे आहे.
त्रुटींचे वर्गीकरण तयार करा
ज्या लेयरमध्ये त्रुटी आली त्यानुसार घटनांची नोंद करा:
| निदर्शनास आलेली लक्षणे | एकत्र करायचा पुरावा | संभाव्य तपासणी |
|---|---|---|
| प्रत्येक उपकरणाचे कनेक्शन तुटते | WAN अलार्म, गेटवे आरोग्य, स्विच इव्हेंट्स | ISP, एज, पॉवर किंवा अपस्ट्रीम LAN |
| एक भाग खराब कामगिरी करतो | चॅनेलचा वापर, गोंगाट (noise), पुन्हा प्रयत्न, सिग्नल पातळी | RF हस्तक्षेप, कव्हरेज किंवा सेल डिझाइन |
| वापरकर्ते कनेक्ट होतात पण ॲप्लिकेशन्स थांबतात | विलंबता (latency), पॅकेट कमी होणे, DNS, ॲप्लिकेशन वेळ | वायर्ड मार्ग, WAN, सेवा अवलंबित्व किंवा पॉलिसी |
| फिरताना उपकरणे डिस्कनेक्ट होतात | असोसिएशन इतिहास, रोमिंग निर्णय, क्लायंट क्षमता | RF ओव्हरलॅप, स्टिकी क्लायंट्स, ट्रान्झिशन सेटिंग्ज |
| एका गटासाठी लॉगिन अयशस्वी होते | RADIUS प्रतिसाद, प्रमाणपत्रे, IdP इव्हेंट्स | ओळख, प्रमाणपत्र, पॉलिसी किंवा डिरेक्टरी एकत्रीकरण |
| पेमेंट किंवा स्कॅनर अधूनमधून अयशस्वी होतात | सेशन लॉग्स, डिव्हाइस पॉवर स्थिती, ॲप्लिकेशन त्रुटी | डिव्हाइस वर्तन, रोमिंग किंवा ॲप्लिकेशन टाइमआउट |
ही पद्धत एक महागडी परंतु सामान्य चूक टाळते, जसे की ISP आऊटेज दुरुस्त करण्यासाठी अॅक्सेस पॉइंट्स जोडणे किंवा हस्तक्षेप दूर करण्यासाठी बँडविड्थ वाढवणे. अधिक रेडिओ क्षमता तुटलेली प्रमाणपत्र साखळी दुरुस्त करू शकत नाही आणि नवीन सर्किट क्लायंटला कमकुवत अॅक्सेस पॉइंट सोडण्यास भाग पाडणार नाही.
मेट्रिक्सला ऑपरेशनल परिणामांशी जोडा
हॉस्पिटॅलिटी टीम्स ऑथेंटिकेशन अयशस्वी होणे आणि सेशन अर्धवट सोडण्याच्या प्रमाणाची तुलना चेक-इनच्या रांगा, वारंवार येणाऱ्या सपोर्ट विनंत्या किंवा अतिथींच्या तक्रारींशी करू शकतात. रिटेल टीम्स वायरलेसच्या समस्यांचा संबंध अयशस्वी ट्रान्झॅक्शन्स, स्टॉक येण्यास होणारा विलंब किंवा कर्मचाऱ्यांच्या उत्पादकतेतील घट यांच्याशी जोडू शकतात. हेल्थकेअर टीम्सनी केवळ सरासरी गतीच्या निकालांवरून यश न ठरवता, क्लिनिकल वर्कफ्लोमधील ॲप्लिकेशनची उपलब्धता आणि मोबिलिटीचा मागोवा घेतला पाहिजे.
उपलब्धता, प्रमाणीकरण वेळ, रोमिंग सातत्य, रिकव्हरी आणि ॲप्लिकेशन प्रतिसाद यासाठी सेवा उद्दिष्टे सेट करा. नंतर नेटवर्क बदलण्यापूर्वी बेसलाइन स्थापित करा. हे फायनान्स आणि ऑपरेशन्सना गुंतवणुकीने काय दुरुस्त केले याबद्दल एक बचावात्मक दृष्टिकोन देते आणि ते इंजिनिअरिंगला चुकीचा स्तर सोडवणारे अपग्रेड नाकारण्याचा मार्ग देते.
तुमची भविष्यासाठी सज्ज असलेली WiFi रणनीती तयार करणे
भविष्यासाठी सज्ज असलेली वायरलेस रणनीती हे रेडिओ इन्फ्रास्ट्रक्चरद्वारे समर्थित एक गव्हर्नन्स मॉडेल आहे. हे संस्थेला सांगते की कोण कनेक्ट होऊ शकते, प्रत्येक ओळख कोठपर्यंत पोहोचू शकते, परिस्थिती बदलल्यावर नेटवर्क कसे वागते आणि सेवा कार्यरत असल्याचे सिद्ध करणारे पुरावे कोणते आहेत.
प्रथमतः लोक, उपकरणे, ठिकाणे, ॲप्लिकेशन्स आणि अवलंबित्व (डिपेंडेंसी) यांचा समावेश असलेल्या इन्व्हेंटरीपासून सुरुवात करा. हे केवळ ऍक्सेस पॉईंट्सपुरते मर्यादित ठेवू नका. यामध्ये पेमेंट टर्मिनल्स, स्कॅनर्स, प्रिंटर्स, बिल्डिंग सिस्टम्स, वैद्यकीय उपकरणे, मीटिंग-रूमची उपकरणे, कंत्राटदारांचे एंडपॉईंट्स आणि अतिथींच्या प्रवासाचा समावेश करा. कोणती उपकरणे आधुनिक एंटरप्राइझ ऑथेंटिकेशनला सपोर्ट करतात आणि कोणत्या उपकरणांसाठी नियंत्रित अपवादाची आवश्यकता आहे, ते चिन्हांकित करा.
टप्प्याटप्प्याने मायग्रेशन वापरा
पहिला टप्पा शोध घेण्याचा आहे. वर्तमान SSID, सामायिक क्रेडेंशियल्स, VLAN, RADIUS सर्व्हर, प्रमाणपत्रे, फायरवॉल नियम, कंट्रोलर सेटिंग्ज आणि सपोर्ट प्रक्रियांचे मॅपिंग करा. वास्तविक घटना नोंदवा आणि त्यांचे ISP, LAN, RF, ऑथेंटिकेशन, रोमिंग, उपकरण किंवा ॲप्लिकेशन लेयरनुसार वर्गीकरण करा.
दुसरा टप्पा म्हणजे विभाजन. कर्मचारी, पाहुणे, कंत्राटदार आणि उपकरणांसाठी स्वतंत्र ट्रस्ट झोन तयार करा. आवश्यकतेनुसार केवळ इंटरनेट-ॲक्सेस लागू करा, मॅनेजमेंट इंटरफेस मर्यादित करा आणि जुन्या उपकरणांना लागणाऱ्या अपवादांची नोंद ठेवा. UK Government च्या सर्वेक्षणातील निष्कर्षानुसार, कर्मचारी आणि अभ्यागतांचे नेटवर्क सार्वत्रिकरित्या वेगळे केले जात नाही - ज्यामुळे ही केवळ एक कॉन्फिगरेशन पसंती न राहता प्रशासकीय प्राथमिकता बनते.
तिसरा टप्पा ओळख आहे. एंडपॉइंट व्यवस्थापन जेथे समर्थन देते तेथे प्रमाणपत्र - आधारित प्रमाणीकरणासह कर्मचारी ॲक्सेस 802.1X वर हलवा. पॉलिसीला संस्थेच्या डिरेक्टरीशी कनेक्ट करा, जॉइनर आणि लीव्हर इव्हेंट्स स्वयंचलित करा आणि अतिथींना स्वतंत्र ऑनबोर्डिंग मार्ग द्या. प्रत्येक साइट बदलण्यापूर्वी रद्द करणे आणि प्रमाणपत्र नूतनीकरणाची चाचणी घ्या.
चौथा टप्पा गतिशीलता हा आहे. जिथे वारंवार ठिकाणी येणे महत्त्वाचे असते तिथे Passpoint किंवा तत्सम स्वयंचलित ऑनबोर्डिंग मॉडेल सादर करा. शोध घेण्यापासून ते ऑथेंटिकेशन आणि रोमिंगपर्यंतच्या संपूर्ण प्रवासाची पडताळणी करा, ज्यामध्ये जुने क्लायंट सॉफ्टवेअर किंवा मर्यादित एंटरप्राइझ सपोर्ट असलेली उपकरणे समाविष्ट आहेत.
पाचवे स्टेज हे ऑप्टिमायझेशन आहे. कव्हरेज, क्षमता, हस्तक्षेप, चॅनेलचा वापर, क्लायंटचे वितरण आणि बॅकहाॉलचे सर्वेक्षण करा. सुसंगत उच्च-क्षमतेच्या क्षेत्रांसाठी 6 GHz वापरा, योग्य लोअर-बँड कव्हरेज कायम ठेवा आणि प्रत्येक उपयोजन प्रकारासाठी नियामक आवश्यकता तपासा.
ऑपरेशन्सचा डिझाइनमध्ये समावेश करा
क्लाउड मॅनेजमेंट कॉन्फिगरेशन आणि व्हिज्युअलिटीचे केंद्रीकरण करू शकते, परंतु केंद्रीकरण म्हणजे ऑटोमेशन नव्हे. अलर्ट थ्रेशोल्ड, एस्केलेशनची जबाबदारी, देखभालीचा कालावधी आणि रोलबॅक प्रक्रिया निश्चित करा. पॉलिसीमधील बदल आणि ऍक्सेसच्या निर्णयांसाठी पुराव्यांचा ट्रॅक ठेवा. न वापरल्या जाणाऱ्या ओळख (आयडेंटिटी), अयशस्वी ऑथेंटिकेशन पॅटर्न, अनमॅनेज्ड उपकरणे आणि सेगमेंटेशन अपवादांचे नियमितपणे पुनरावलोकन करा.
एक उपयुक्त ऑपरेटिंग डॅशबोर्डने व्यावहारिक प्रश्नांची उत्तरे दिली पाहिजेत:
- अतिथी स्टाफच्या हस्तक्षेपाशिवाय ऑनबोर्डिंग पूर्ण करू शकतात का?
- सोडून जाणारा कर्मचारी सामान्य आयडेंटिटी लाइफसायकलद्वारे ॲक्सेस गमावू शकतो का?
- डिव्हाइस त्याचे महत्त्वपूर्ण ॲप्लिकेशन वापरत असताना रोमिंग करू शकते का?
- इंजिनिअर्स RF समस्येमधील आणि ISP समस्येमधील फरक ओळखू शकतात का?
- डिव्हाइसने कोणत्या ट्रस्ट झोनमध्ये प्रवेश केला आणि का, हे संस्था दाखवू शकते का?
- क्लाउड किंवा कोऑर्डिनेशन डिपेंडन्सी अनुपलब्ध असल्यास एखादी साइट सुरक्षितपणे सुरू राहू शकते का?
योग्य मायग्रेशन पहिल्याच दिवशी प्रत्येक ॲक्सेस पॉइंट बदलत नाही. हे एक पुनरावृत्ती करण्यायोग्य नियंत्रण मॉडेल स्थापित करते, त्याचे प्रातिनिधिक साइटवर पायलट रन करते, ऑपरेशनल परिणामांचे मोजमाप करते आणि त्रुटींचे प्रकार समजून घेतल्यानंतरच त्याचा विस्तार करते.
Purple पासवर्डशिवाय अतिथी आणि कर्मचाऱ्यांना ऍक्सेस, क्लाउड RADIUS, आयडेंटिटी इंटिग्रेशन्स, Passpoint आणि OpenRoaming सपोर्ट आणि विद्यमान ऍक्सेस पॉईंट्सवर अतिथी, कर्मचारी व उपकरणांसाठी स्वतंत्र नेटवर्क प्रदान करते. तुमची विविध ठिकाणे अधिक सुरक्षित आणि मोजण्यायोग्य कनेक्टिव्हिटी धोरणाद्वारे कशी सक्षम करता येतील हे पाहण्यासाठी Purple ला भेट द्या आणि त्यांच्या एंटरप्राइझ WiFi प्लॅटफॉर्मचे मूल्यांकन करा.