WiFi auto connect बद्दलचा सर्वात सामान्य सल्ला म्हणजे ते बंद करणे. खुल्या सार्वजनिक हॉटस्पॉट्ससाठी हा सल्ला योग्य आहे, परंतु एंटरप्राइझ नेटवर्कसाठी तो अपूर्ण आहे. कर्मचाऱ्याला SSID निवडण्यास, पोर्टल स्वीकारण्यास आणि शेअर्ड पासवर्ड टाईप करण्यास सांगण्यापेक्षा व्यवस्थापित डिव्हाइस विश्वसनीय, सर्टिफिकेट-आधारित सेवेशी आपोआप जोडले जाणे अधिक सुरक्षित असू शकते.
महत्त्वाचा प्रश्न हा नाही की ऑटोमॅटिक कनेक्शन इनेबल्ड आहे की नाही. महत्त्वाचा प्रश्न हा आहे की डिव्हाइसला कशामध्ये जॉइन होण्याची परवानगी आहे, नेटवर्क त्याची ओळख कशी सिद्ध करते आणि ॲडमिनिस्ट्रेटर्स ॲक्सेस कसा रद्द करतात. ओपन ऑटो-जॉइन वापरकर्त्याच्या निर्णयावर अवलंबून असते. सुरक्षित रोमिंग हे आयडेंटिटी, एन्क्रिप्शन, पॉलिसी आणि इन्फ्रास्ट्रक्चरवर अवलंबून असते. हे अत्यंत भिन्न ऑपरेटिंग मॉडेल्स आहेत.
ऑटो कनेक्ट सुरक्षा भ्रमाचा पुनर्विचार
ग्राहकांसाठीचे मार्गदर्शन सहसा स्वयंचलित जोडणीला (automatic association) समस्या मानते. प्रत्यक्षात, धोका हा डिव्हाइसला केवळ त्याचे नाव ओळखीचे वाटते म्हणून अपरिचित किंवा अनएनक्रिप्टेड नेटवर्क मध्ये सामील होण्याची परवानगी देण्यामुळे येतो. तोच हँडसेट जेव्हा स्वयंचलितपणे ओपन हॉटस्पॉटमध्ये सामील होतो तेव्हा धोकादायक ठरू शकतो आणि जेव्हा तो स्वयंचलितपणे व्यवस्थापित WPA-Enterprise सेवेशी जोडला जातो तेव्हा अत्यंत नियंत्रित असतो.
UK सार्वजनिक-क्षेत्राचे मार्गदर्शन स्पष्ट करते की WiFi सुरू असताना डिव्हाइसेस सातत्याने उपलब्ध नेटवर्क्स शोधत असतात. Government Property Agency चे WiFi गोपनीयता मार्गदर्शन देखील हे अधोरेखित करते की परवानगी देणारी सेटिंग्ज डिव्हाइसेसना नकळत खुल्या नेटवर्क्सकडे कशा प्रकारे नेऊ शकतात. ICO ची व्यावहारिक शिफारस खुल्या WiFi साठी ऑटो-कनेक्ट निष्क्रिय करण्याची आहे, सुरक्षित, प्रमाणीकृत रोमिंग पूर्णपणे नाकारण्याची नाही.
तो फरक ठिकाणच्या ऑपरेटरसाठी महत्त्वाचा आहे. जेव्हा दुसरा पर्याय एखाद्या फोनने क्लोन केलेल्या कॅफे किंवा हॉटेल SSID ला जोडणे हा असतो, तेव्हा "ते बंद करणे" हा ग्राहकांसाठी एक उपयुक्त पर्याय आहे. पण ही संपूर्ण एंटरप्राइझ धोरण नाही. रिसेप्शन एरिया, वॉर्ड, मजले, इमारती किंवा वाहतूक सुविधा यादरम्यान फिरताना कर्मचाऱ्यांना कनेक्टिव्हिटीची आवश्यकता असते आणि अतिथी प्रत्येक वेळी परत आल्यावर ऑनबोर्डिंग प्रक्रिया पुन्हा न करता प्रवेश पुन्हा सुरू होण्याची अपेक्षा करतात.
सुरक्षा सीमा नेटवर्कच्या आतच असायला हवी
सुरक्षित ऑटो-कनेक्ट डिझाईन डिव्हाइसने नेटवर्कवर विश्वास ठेवण्यापूर्वी नेटवर्कला स्वतःला सिद्ध करायला लावते. डिव्हाइस ऑथेंटिकेशन सर्व्हरचे सर्टिफिकेट व्हॅलिडेट करते, स्वतःचे क्रेडेंशियल सादर करते आणि जेव्हा आयडेंटिटी पॉलिसी परवानगी देते तेव्हाच ॲक्सेस मिळवते. EAP/TLS सह, ते क्रेडेंशियल पुन्हा वापरण्यायोग्य पासवर्डऐवजी सर्टिफिकेट असू शकते.
हा दृष्टिकोन ऑपरेटरची जबाबदारी बदलतो. आता तुम्ही प्रत्येक अभ्यागतावर बनावट SSID ओळखण्यासाठी किंवा नेटवर्क वैध होते की नाही हे लक्षात ठेवण्यासाठी अवलंबून राहत नाही. तुम्ही हे परिभाषित करत आहात की कोणत्या ओळखी, डिव्हाइसेस आणि प्रमाणीकरण पद्धतींना रोबिंग करण्याची परवानगी आहे.
व्यावहारिक नियम: “ऑटो-कनेक्ट सक्षम” असणे हा सुरक्षिततेचा निर्णय कधीही बनवू नका. प्रमाणीकृत, कूटबद्ध केलेले, धोरण-नियंत्रित ऑटो-कनेक्ट हा निर्णय बनवा.
त्यामुळेच हा enterprise WiFi security guide सेटिंग बंद करण्याच्या सरधोपट सूचनेपेक्षा अधिक उपयुक्त आहे. हे आर्किटेक्चर ठरवते की सुलभतेमुळे हल्ल्याची व्याप्ती वाढते की कनेक्शन प्रक्रियेतून जोखीमयुक्त वापरकर्त्यांच्या कृती काढून टाकल्या जातात.
काय काम करते आणि काय नाही
परिचित नाव असलेली खुली नेटवर्क, भिंतीवर छापलेला सामायिक पासवर्ड आणि Captive Portal चा पर्याय तैनात करणे सोपे आहे. विश्वासू ऑटो-रोमिंगसाठी ते कमकुवत पाया देखील आहेत. ते वापरकर्त्यावर खूप जास्त जबाबदारी सोपवतात आणि जेव्हा एखादा क्रेडेंशियल त्याच्या इच्छित प्रेक्षकांपेक्षा पुढे सामायिक केला जातो तेव्हा प्रवेशाचे ऑडिट करणे कठीण करतात.
व्यवस्थापित प्रोफाईल, प्रमाणपत्र प्रमाणीकरण, एनक्रिप्टेड असोसिएशन आणि केंद्रीय रद्दीकरण प्रक्रियेसाठी अधिक नियोजनाची आवश्यकता असते. ते अधिक मजबूत निकाल देतात कारण डिव्हाइसला नेटवर्कबद्दल केवळ दृश्य अंदाज लावण्याची गरज नसते. ते ऑपरेटरने तयार केलेल्या पॉलिसीचे अनुसरण करते.
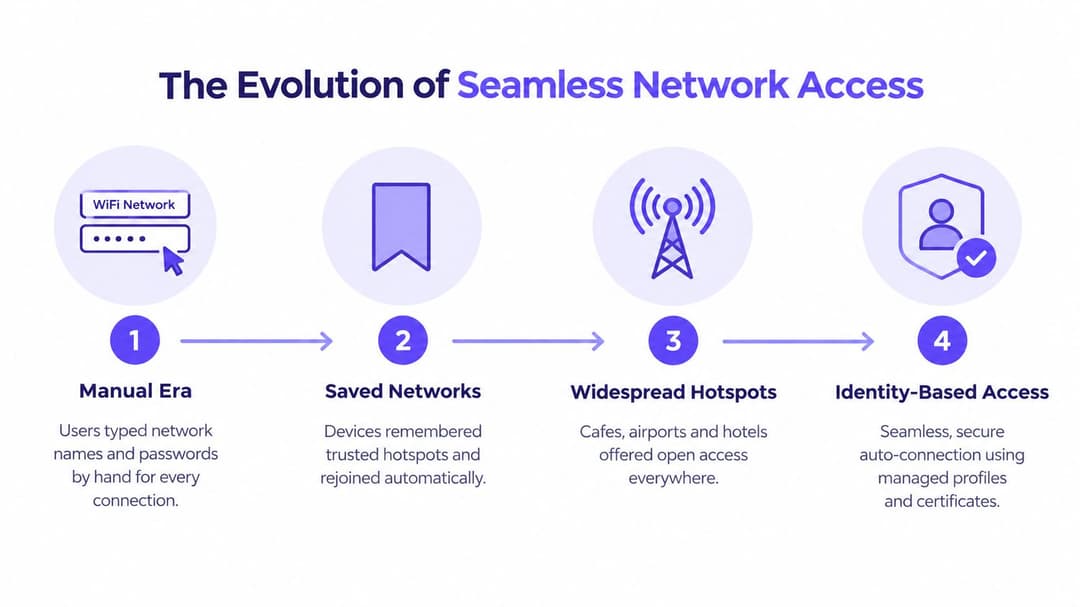
अखंड नेटवर्क ॲक्सेसची उत्क्रांती
सार्वजनिक WiFi ची सुरुवात ओळख प्रणाली म्हणून झाली नव्हती. सुरुवातीच्या उपयोजनांमध्ये वापरकर्त्यांना नेटवर्कचे नाव निवडण्यास, पासवर्ड टाकण्यास आणि बहुधा ब्राउझर-आधारित पोर्टल पूर्ण करण्यास सांगितले जात असे. ते मॉडेल अधूनमधून वापरण्याच्या प्रवेशासाठी योग्य होते, परंतु यामुळे कनेक्शनची प्रत्येक पायरी थेट ग्राहकांच्या हातात जात होती.
२०१० च्या दशकाच्या सुरुवातीला UK हॉटस्पॉट बाजारपेठेचा वेगाने विस्तार झाला. Ofcom ने अहवाल दिलेले सार्वजनिक हॉटस्पॉट्स जून २०१३ पर्यंतच्या वर्षात सुमारे १६,००० वरून ३४,००० वर पोहोचले, तर नंतरच्या अंदाजानुसार ही एकूण संख्या २०१५ पर्यंत ४४,८०४ वर गेली, सोबतच त्या वर्षाच्या जूनमध्ये ३.३ पेटॅबाइट्स सार्वजनिक WiFi डेटाचा वापर झाला. हे आकडे सार्वजनिक हॉटस्पॉट विस्ताराच्या UK कव्हरेजमध्ये नोंदवले गेले आहेत.
अधिक नेटवर्क म्हणजे अधिक जतन केलेले प्रोफाइल. हॉटेल, स्टेशन, कॅफे किंवा किरकोळ नेटवर्कची आठवण असलेला फोन जेव्हा जेव्हा तेच नाव पाहेल तेव्हा पुन्हा कनेक्ट करण्याचा प्रयत्न करू शकत होता. २०१३ मध्ये उद्धृत केलेल्या वेगळ्या UK ग्राहक सर्वेक्षणामध्ये, ब्रिटिश WiFi हॉटस्पॉट वापरकर्त्यांद्वारे वापरल्या जाणाऱ्या ५८% मोबाइल डिव्हाइसेस सार्वजनिक हॉटस्पॉटशी स्वयंचलितपणे कनेक्ट झाले, तर केवळ एक-तृतीयंश वापरकर्त्यांनी सांगितले की त्यांनी कनेक्ट करण्यापूर्वी सुरक्षिततेचा विचार केला. या सर्वेक्षणात १,६४१ ब्रिटिश प्रौढांचा समावेश होता, जसे की UK मधील सार्वजनिक WiFi सुरक्षा विहंगावलोकन मध्ये वर्णन केले आहे.
जुन्या मॉडेलमुळे अडथळे का निर्माण झाले
Captive Portal ने एक व्यावसायिक आणि ऑपरेशनल समस्या सोडवली. याद्वारे व्हेन्यूज अटी सादर करू शकतात, ईमेल पत्ता गोळा करू शकतात किंवा अभ्यागताला थर्ड-पार्टीद्वारे ऑथेंटिकेट करण्यास सांगू शकतात. परंतु या पोर्टलमुळे कनेक्शन प्रक्रियेत एक नाजूक व्यत्यय देखील निर्माण झाला. वापरकर्त्यांना योग्य SSID शोधावा लागे, रीडायरेक्टची वाट पहावी लागे, फॉर्म भरावा लागे आणि जेव्हा डिव्हाइस सेशन विसरे किंवा ॲक्सेस पॉइंट्स दरम्यान फिरत असे तेव्हा हीच प्रक्रिया पुन्हा करावी लागे.
पोर्टलमध्ये अजूनही अतिथींच्या सहभागासाठी जागा असू शकते, परंतु त्याचे नेटवर्कच्या मजबूत ऑथेंटिकेशनशी गल्लत केली जाऊ नये. हे सहसा एका खुल्या असोसिएशनने सुरू होते आणि नंतर ब्राउझरमध्ये महत्त्वपूर्ण प्रवेशाचा निर्णय लागू करते. हा क्रम रोमिंगसाठी त्रासदायक आहे आणि वापरकर्ते पोर्टलवर पोहोचण्यापूर्वी त्यांना दिशाभूल करणाऱ्या नेटवर्क नावांच्या संपर्कात आणू शकतो.
ओळख हा पुढील तार्किक टप्पा का बनला
हॉटस्पॉट क्षेत्रांच्या वाढीमुळे वारंवार मॅन्युअली माहिती भरणे अव्यवहार्य बनले आहे. ऑपरेटरना अशा डिव्हाइसेसची आवश्यकता होती जे नेटवर्क क्षमता शोधू शकतील, त्यांचे क्रेडेंशियल्स स्वीकारले गेले आहेत की नाही हे ठरवू शकतील, आणि बॅकग्राउंडमध्ये ऑथेंटिकेशन करू शकतील. वापरकर्त्यांना मोबाईल रोमिंगसारख्या अनुभवाची गरज होती, जिथे सेवा प्रत्येक ॲक्सेस पॉइंटवर थांबण्याऐवजी ते फिरत असतानाही सतत सुरू राहते.
याचा परिणाम म्हणजे network-name trust कडून identity-based trust कडे होणारा बदल आहे. सेव्ह केलेले SSID सांगते, “मी हे नाव आधी पाहिले आहे.” तर मॅनेज केलेले Passpoint प्रोफाइल सांगते, “माझ्याकडे या सेवेसाठी क्रेडेंशियल्स आहेत, आणि जेव्हा नेटवर्क आवश्यक ऑथेंटिकेशन अटी पूर्ण करेल तेव्हाच मी जॉइन होईन.” ऑटोमॅटिक ॲक्सेससाठी हा भौतिकदृष्ट्या अधिक मजबूत आधार आहे.
EE ने एका UK WiFi-Auto सेवेचे वर्णन केले आहे ज्यामध्ये सुसंगत iOS 13 किंवा त्यापुढील आणि Android 11 किंवा त्यापुढील डिव्हाइसेस समर्थित हॉटस्पॉट शोधू शकतात आणि १,५०,००० पेक्षा जास्त UK हॉटस्पॉट वर कनेक्ट करू शकतात, जसे की त्यांच्या WiFi कव्हरेज आणि स्वयंचलित कनेक्शन मार्गदर्शकामध्ये नमूद केले आहे. हे अंमलबजावणी पार्श्वभूमी प्रमाणीकरणाचे व्यावसायिक मूल्य स्पष्ट करते, परंतु उपक्रम ऑपरेटरना अद्याप कोणते प्रोफाइल जारी केले जातात आणि कोणत्या नेटवर्क्सवर विश्वास ठेवला जातो हे नियंत्रित करणे आवश्यक आहे.
झिरो क्लिक रोमिंगमागील मुख्य तंत्रज्ञान
तीन तंत्रज्ञान सहसा एकाच संभाषणात दिसून येतात, परंतु ते ॲक्सेस समस्येचे विविध भाग सोडवतात. Passpoint स्वयंचलित शोध आणि ऑथेंटिकेशन हाताळते. OpenRoaming ओळख आणि सहभागी नेटवर्कसाठी फेडरेशन मॉडेल प्रदान करते. iPSK अशा वातावरणात वैयक्तिक क्रेडेंशियल्स आणते जिथे अजूनही प्री-शेअर्ड-की दृष्टिकोनाची आवश्यकता असते.
Passpoint आणि ANQP
Passpoint, ज्याला Hotspot 2.0 म्हणूनही ओळखले जाते, 802.11u नेटवर्क शोध आणि Access Network Query Protocol, किंवा ANQP चा वापर करते. असोसिएट करण्यापूर्वी, सुसंगत डिव्हाइस सपोर्टेड ऑथेंटिकेशन पद्धती, डोमेन तपशील, ठिकाण माहिती आणि रोमिंग संबंध यासारख्या माहितीसाठी ऍक्सेस नेटवर्ककडे क्वेरी करू शकते.
डिव्हाइस त्या नेटवर्क तपशीलांची त्याच्या इन्स्टॉल केलेल्या क्रेडेंशियल्ससह तुलना करते. पॉलिसी जुळल्यास, ते 802.1X वरील EAP द्वारे ऑथेंटिकेट होते आणि पारंपारिक Captive Portal न दाखवता एन्क्रिप्टेड WPA2-Enterprise किंवा WPA3-Enterprise सेवेशी जोडले जाते. प्रशासकांनी त्यांच्या वायरलेस कंट्रोलर आणि आयडेंटिटी प्लॅटफॉर्म दस्तऐवजीकरणासह Passpoint अंमलबजावणी मार्गदर्शनाचे पुनरावलोकन केले पाहिजे.
OpenRoaming आणि iPSK
OpenRoaming ही संकल्पना एका संस्थेच्या पलिकडे विस्तारते. एखादा सहभागी ओळख प्रदाता वापरकर्त्याला किंवा व्यवस्थापित डिव्हाइसला फेडरेशनच्या ट्रस्ट आणि पॉलिसीच्या व्यवस्थेच्या अधीन राहून, सहभागी नेटवर्कवर ऑथेंटिकेट करण्याची परवानगी देऊ शकतो. हे मॉडेल विमानतळ, वाहतूक मालमत्ता, हॉस्पिटॅलिटी ग्रुप्स, शैक्षणिक नेटवर्क्स आणि इतर वातावरणासाठी योग्य आहे जिथे वापरकर्ते संस्थात्मक सीमा ओलांडतात.
iPSK एक वेगळा मार्ग निवडते. नेटवर्क एक सामायिक SSID प्रसारित करू शकते तर प्रशासक वैयक्तिक वापरकर्ते, डिव्हाइसेस, खोल्या, भाडेकरू किंवा ऑपरेशनल गटांना स्वतंत्र प्री-शेअर्ड की नियुक्त करू शकतो. त्या की स्वतंत्रपणे रद्द केल्या जाऊ शकतात, जे संपूर्ण स्थानाद्वारे सामायिक केलेल्या एका पासवर्डपेक्षा स्पष्टपणे उत्तम सुधारणा आहे. प्रमाणपत्र-आधारित EAP पेक्षा iPSK कमी प्रभावी राहते कारण क्रेडेंशियल अजूनही एक की असते, परंतु ते पूर्ण प्रमाणपत्र वर्कफ्लोला सपोर्ट न करणाऱ्या जुन्या डिव्हाइसेससाठी व्यावहारिक ओळख वर्गीकरण प्रदान करू शकते.
| प्रोटोकॉल (Protocol) | प्रमाणीकरण पद्धत | सर्वोत्तम वापर प्रकरण | क्लायंट सेटअप |
|---|---|---|---|
| Passpoint | EAP क्रेडेंशियल, प्रमाणपत्रे किंवा SIM-आधारित ओळखीसह | व्यवस्थापित किंवा सहभागी ठिकाणी सुरक्षित स्वयंचलित रोमिंग | एक Passpoint प्रोफाइल स्थापित करा किंवा समर्थित ओळख हक्क वापरा |
| OpenRoaming | Passpoint-आधारित नेटवर्क प्रमाणीकरणासह फेडरेटेड ओळख | सहभागी ऑपरेटर आणि ओळख प्रदात्यांमध्ये बहु-ठिकाणी प्रवेश | वापरकर्ता किंवा डिव्हाइस सुसंगत रोमिंग क्रेडेंशियल प्राप्त करतो |
| iPSK | वैयक्तिक, रद्द करण्यायोग्य प्री-शेअर्ड की | पाहुणे, भाडेकरू, IoT, आणि जुन्या उपकरणांचे विभाजन | ऑनबोर्डिंग किंवा डिव्हाइस व्यवस्थापनाद्वारे एक अद्वितीय की वितरित करा |
योग्य स्टॅक निवडणे
जेव्हा संस्था त्यांच्या डिव्हाइस फ्लीटवर पूर्ण नियंत्रण ठेवते आणि त्यांना मजबूत डिव्हाइस आयडेंटिटीची आवश्यकता असते, तेव्हा EAP-TLS सोबत Passpoint वापरा. जेव्हा ही सेवा एका विशिष्ट परिसरापलीकडे वाढवणे आवश्यक असते आणि फेडरेशन हा वापरकर्त्याच्या अनुभवाचा एक भाग असतो, तेव्हा OpenRoaming चा विचार करा. जिथे उपकरणे सर्टिफिकेट-आधारित ऑथेंटिकेशनला सपोर्ट करू शकत नाहीत, तिथे iPSK वापरा, परंतु त्याला परस्पर सर्टिफिकेट व्हॅलिडेशनच्या समकक्ष समजू नका.
वायरलेस हार्डवेअरने देखील निवडलेल्या वैशिष्ट्यांना समर्थन दिले पाहिजे. झिरो - क्लिक रोबिंगचे वचन देण्यापूर्वी ॲक्सेस पॉइंट, कंट्रोलर, RADIUS किंवा क्लाउड प्रमाणीकरण सेवा, डिव्हाइस व्यवस्थापन प्रणाली आणि क्लायंट ऑपरेटिंग सिस्टममधील सुसंगतता तपासून घ्या.
स्पुफ्ड नेटवर्कच्या धोक्याचा यशस्वी प्रतिकार करणे
क्लासिक इव्हिल ट्विन हल्ला यशस्वी होतो कारण वापरकर्ते आणि डिव्हाइसेस बऱ्याचदा SSID ला आयडेंटिटी मानतात. एखादा हल्लेखोर अधिकृत नेटवर्कच्या नावाचे अनुकरण करू शकतो, ट्रान्समिट पॉवर वाढवू शकतो, किंवा जिथे अभ्यागत अस्सल सेवेची अपेक्षा करतात तिथे अनधिकृत ॲक्सेस पॉइंट ठेवून फसवणूक करू शकतो. जे डिव्हाइस आपोआप खुल्या नेटवर्क्सशी जोडले जाते, त्याच्याकडे मूळ आणि नक्कल यातील फरक ओळखण्याचा कोणताही विश्वसनीय मार्ग नसतो.
वापरकर्त्याच्या अनुभवाच्या दृष्टिकोनातून ही समस्या केवळ सैद्धांतिक नाही. नुकत्याच आलेल्या एका UK अहवालानुसार, सार्वजनिक WiFi ओळखीवरील सर्वेक्षण कव्हरेज दर्शवते की, ३२% UK प्रौढांना खात्री नव्हती की ते बनावट नेटवर्कमधून सुरक्षित सार्वजनिक WiFi नेटवर्क ओळखू शकतात. एखाद्या स्थानाने सुरक्षिततेसाठी अभ्यागतांवर अवलंबून राहू नये जे नेटवर्कच्या अशा सूक्ष्म तपशीलांचे विश्लेषण करू शकत नाहीत ज्यांचे मूल्यांकन बरेच लोक आत्मविश्वासाने करू शकत नाहीत.
म्युच्युअल ऑथेंटिकेशनमुळे निर्णय बदलतो
सर्टिफिकेट-आधारित डिझाईन क्लायंटला संवेदनशील क्रेडेंशियल्स पाठवण्यापूर्वी नेटवर्क व्हॅलिडेट करण्याचा मार्ग प्रदान करते. EAP-TLS सह, ऑथेंटिकेशन सर्व्हिस डिव्हाइस सर्टिफिकेट व्हॅलिडेट करते तर डिव्हाइस सर्व्हर सर्टिफिकेट व्हॅलिडेट करते. डिव्हाइस केवळ SSID मॅच होते म्हणून जॉइन होत नाही. तर ऑथेंटिकेशन एक्सचेंज त्याच्या ट्रस्ट पॉलिसीची पूर्तता करते म्हणून ते जॉइन होते.
WPA3-Enterprise एन्क्रिप्शन आणि ऑथेंटिकेशन फ्रेमवर्क प्रदान करू शकते, तर EAP-TLS सर्टिफिकेट-आधारित आयडेंटिटी एक्सचेंज पुरवते. हे अचूक कॉम्बिनेशन क्लायंट फ्लीट आणि नेटवर्क उपकरणांशी सुसंगत असणे आवश्यक आहे, परंतु याचे मूळ तत्त्व सारखेच राहते: डिव्हाइसने सेवेचे ऑथेंटिकेशन केले पाहिजे आणि सेवेने डिव्हाइसचे ऑथेंटिकेशन केले पाहिजे.
हे ओपन ऑटो-जॉइन मधील सर्वात कमकुवत दुवा काढून टाकते, जो म्हणजे बनावट नेटवर्क ओळखण्याची वापरकर्त्याची क्षमता. हे ॲक्सेस रद्द करणे ऑपरेशनल दृष्ट्या अर्थपूर्ण देखील बनवते. एखादा कर्मचारी सोडून गेल्यास, ॲडमिनिस्ट्रेटर ॲक्सेस पॉइंट्स, नोटीस बोर्ड आणि वैयक्तिक डिव्हाइसेसवर शेअर केलेला पासवर्ड बदलत बसण्याऐवजी सर्टिफिकेट रद्द करू शकतात किंवा डिरेक्टरीमधून आयडेंटिटी काढून टाकू शकतात.
एन्क्रिप्शनला संपूर्ण सुरक्षा समजण्याची चूक करू नका
वायरलेस एन्क्रिप्शन क्लायंट आणि ऍक्सेस पॉइंट मधील कनेक्शन सुरक्षित करते. हे एंडपॉइंट सुरक्षा, ऍप्लिकेशन-लेयर एन्क्रिप्शन, नेटवर्क सेगमेंटेशन, लॉगिंग किंवा संवेदनशील डेटा हाताळणीला पर्याय ठरत नाही. प्रमाणपत्र-आधारित WiFi सेवा हे एक मजबूत प्रवेश नियंत्रण आहे, संपूर्ण सुरक्षा प्रोग्राम नाही.
व्हेन्यू ऑपरेटर्ससाठी, प्रॅक्टिकल डिझाईन हे थरांमध्ये विभागलेले असते. कर्मचारी आणि मॅनेज्ड एंडपॉइंट्ससाठी ऑथेंटिकेटेड एंटरप्राइझ वायरलेस वापरा. गेस्ट ॲक्सेस ऑपरेशनल सिस्टम्सपासून वेगळा ठेवा. जर मार्केटिंग किंवा अटींच्या मंजुरीसाठी Captive Portal आवश्यक असेल, तर ट्रस्टेड ॲक्सेससाठी ओपन नेटवर्कचा पाया म्हणून वापर करण्याऐवजी ते जाणीवपूर्वक विभागलेल्या गेस्ट सर्व्हिसवर ठेवा.
नेटवर्क हार्डवेअरसह ओळख प्लॅटफॉर्म तैनात करणे
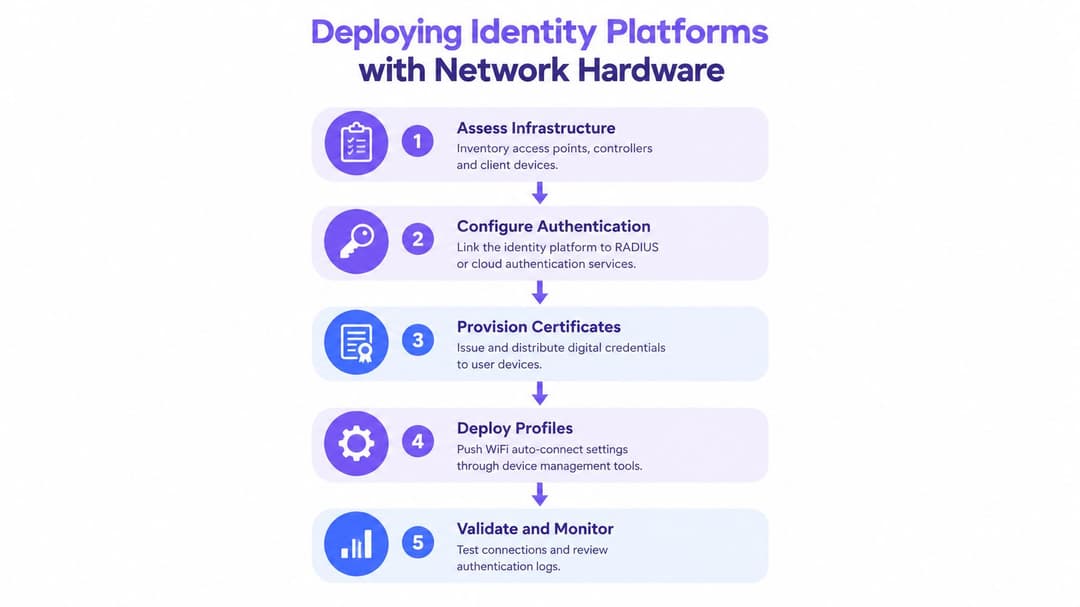
यशस्वी उपयोजन हे ओळख प्रवाहापासून सुरू होते, SSID नावापासून नाही. कोणाला प्रवेश हवा आहे, ते कोणते डिव्हाइसेस वापरतात, क्रेडेंशियल कसे जारी केले जातात आणि कोणती घटना प्रवेश रद्द करते हे आधी ठरवा. केवळ त्यानंतरच वायरलेस टीमने त्या पॉलिसींचे ॲक्सेस पॉइंट्स, कंट्रोलर्स आणि नेटवर्क सेगमेंटसह मॅपिंग केले पाहिजे.
इन्व्हेंटरीपासून सुरुवात करा
अॅक्सेस पॉईंट मॉडेल, कंट्रोलर व्हर्जन, ऑथेंटिकेशन सेवा, डिव्हाइस व्यवस्थापन साधने आणि क्लायंट ऑपरेटिंग सिस्टमची नोंद ठेवा. Meraki, Aruba, Ruckus, Mist आणि UniFi वातावरण हे Passpoint, RADIUS, VLAN असाइनमेंट, सर्टिफिकेट हाताळणी आणि रोमिंग नियंत्रणे कशी दाखवतात यामध्ये भिन्न असू शकतात. उत्पादन डेटाशीटमध्ये दर्शविलेले वैशिष्ट्य सध्याच्या कंट्रोलर रिलीजमध्ये सक्षम आहे किंवा प्रत्येक क्लायंट प्रकारासाठी उपलब्ध आहे असे गृहीत धरू नका.
डिव्हाइसच्या श्रेणी सुरुवातीलाच वेगळ्या करा:
- व्यवस्थापित कर्मचारी डिव्हाइसेस: हे EAP-TLS आणि केंद्रीय पातळीवर पाठवलेल्या प्रोफाईल्ससाठी सर्वोत्तम पर्याय आहेत.
- अतिथी स्मार्टफोन: हे Passpoint किंवा अशा फेडरेटेड सेवेचा वापर करू शकतात जिथे वापरकर्त्याकडे सुसंगत क्रेडेंशियल असेल.
- जुनी उपकरणे: जिथे प्रमाणपत्रे व्यावहारिक नसतात तिथे iPSK वैयक्तिक की आणि विभागणी प्रदान करू शकते.
- ऑपरेशनल आणि IoT डिव्हाइसेस: यांना प्रतिबंधात्मक धोरणे, अंदाज लावण्याजोगे ऑनबोर्डिंग आणि स्पष्ट मालकी आवश्यक असते.
ओळख ॲक्सेस पॉलिसीशी लिंक करा
आयडेंटिटी सेवेला संस्थेच्या डिरेक्टरीशी जोडा, जसे की Entra ID, Google Workspace किंवा Okta, किंवा संबंधित EAP पद्धतीची अंमलबजावणी करू शकणारी RADIUS सेवा वापरा. कोणत्या गटांना कोणते प्रोफाइल मिळते आणि प्रत्येक गटाला कोणता नेटवर्क प्रवेश मिळतो हे परिभाषित करा. रुग्णालयातील कर्मचारी, कंत्राटदार, रहिवासी आणि अभ्यागत यांना केवळ एकाच अॅक्सेस पॉईंटद्वारे प्रवेश केल्यामुळे समान परवानग्या मिळू नयेत.
वायरलेस कंट्रोलरला प्रमाणीकरण निकाल प्राप्त झाला पाहिजे आणि त्याने योग्य VLAN, भूमिका, फायरवॉल पॉलिसी किंवा मायक्रो - सेगमेंट लागू केले पाहिजे. तो मॅपिंग दस्तऐवजीकरण करून ठेवा. जेव्हा ओळख प्लॅटफॉर्म "स्वीकृत" असे दर्शवतो परंतु कंट्रोलर अनपेक्षित भूमिका नियुक्त करतो, तेव्हा ट्रबलशूटिंग करणे कठीण होते.
प्रोविझनिंग करा, चाचणी घ्या आणि रद्द करा
प्रोफाइल, विश्वसनीय सर्टिफिकेट चेन आणि ऑटो-जॉइन पॉलिसी इन्स्टॉल करण्यासाठी डिव्हाइस मॅनेजमेंट वापरा. प्रत्येक महत्त्वाच्या क्लायंट श्रेणीवर ऑनबोर्डिंगची चाचणी घ्या, यामध्ये अशा डिव्हाइसेसचाही समावेश असावा ज्यांनी यापूर्वी वेगवेगळ्या सुरक्षा सेटिंग्जसह तोच SSID सेव्ह केला आहे. नवीन एंटरप्राइझ सेवा योग्यरित्या कॉन्फिगर केलेली असली तरीही, जुनी ओपन प्रोफाइल गोंधळात टाकणारे वर्तन दाखवू शकते.
हॉटेल, कॅम्पस, शॉपिंग सेंटर किंवा आरोग्य सेवा क्षेत्रामध्ये सेवा विस्तारित करण्यापूर्वी एका नियंत्रित भागात या सेवेचे पायलट परीक्षण करा. ॲक्सेस पॉइंट्समधील हँडओव्हर्स, पीक ऑक्युपन्सी दरम्यानचे प्रमाणीकरण, प्रमाणपत्र नूतनीकरण, डिरेक्टरी बदल आणि प्रमाणीकरण सेवेची कनेक्टिव्हिटी गमावणे यासारख्या गोष्टी तपासा.
एक व्यावहारिक identity-based networking approach मध्ये ऑपरेशनल व्हिजिबिलिटी देखील समाविष्ट असावी. ऑथेंटिकेशन अयशस्वी होणे, प्रोफाइल इन्स्टॉलेशन स्टेटस, सर्टिफिकेट एक्स्पायरी, अनपेक्षित क्लायंट प्रकार आणि रोमिंग वर्तनाचे पुनरावलोकन करा. "माझ्या चाचणी लॅपटॉपवर हे कनेक्ट होते" एवढे पुरेसे नाही. जेव्हा वापरकर्ते फिरतात, डिव्हाइसेस स्लीप मोडमध्ये जातात, सर्टिफिकेट्स रिन्यू होतात आणि कर्मचाऱ्यांच्या भूमिका बदलतात तेव्हा सेवा विश्वसनीय राहणे आवश्यक आहे.
व्यवसायावरील प्रभाव आणि मल्टी टेनंट आयसोलेशन
सुरक्षित ऑटो-कनेक्टचा प्रभाव केवळ हेल्पडेस्कपेक्षा अधिक गोष्टींवर होतो. प्रत्येक अतिरिक्त पोर्टल सूचना भेटीमध्ये व्यत्यय आणते, कर्मचाऱ्याला उशीर करते किंवा अतिथीला त्याऐवजी मोबाईल डेटा वापरण्यास प्रवृत्त करते. हॉटेल, रिटेल इस्टेट, हॉस्पिटल, ट्रान्सपोर्ट हब किंवा निवासी मालमत्तेमध्ये, ऑपरेटर एकाच कनेक्शन इव्हेंटऐवजी लोकांच्या सततच्या प्रवाहाचे व्यवस्थापन करत असतो.
नियंत्रण कमकुवत न करता अनावश्यक अडथळे दूर केल्याने व्यावसायिक मूल्य मिळते. परत येणारा पाहुणा मंजूर ओळख प्रोफाइलद्वारे पुन्हा कनेक्ट होऊ शकतो. कर्मचारी सदस्य क्रेडेंशियल्स पुन्हा न भरता ऑपरेशनल क्षेत्रांदरम्यान प्रवास करू शकतात. मालमत्ता व्यवस्थापक रहिवासी, कंत्राटदार आणि सुविधा टीम्सना सामायिक भौतिक पायाभूत सुविधांवर स्वतंत्र ॲक्सेस पॉलिसी देऊ शकतात.
एकच मालमत्ता, अनेक विश्वास क्षेत्रे
मल्टी-टेनंट वायरलेस म्हणजे अनेक पासवर्ड्स असलेले एक सपाट नेटवर्क नाही. याचा अर्थ ऑपरेटर स्वतंत्र ओळख आणि ट्रॅफिक पॉलिसी परिभाषित करतो, नंतर त्यांना ॲक्सेस आणि नेटवर्क लेयर्सवर लागू करतो.
एका उपयुक्त मॉडेलमध्ये पुढील गोष्टींचा समावेश असू शकतो:
- रहिवासी किंवा दीर्घकालीन पाहुणे: इतर भाडेकरू आणि इमारत प्रणालींपासून अलिप्ततेसह वैयक्तिकृत प्रवेश.
- कर्मचारी आणि सुविधा संघ: व्यवस्थापित प्रमाणपत्रे, निर्देशिका-आधारित रद्दीकरण, आणि मंजूर अंतर्गत सेवांमध्ये प्रवेश.
- अल्पकालीन पाहुणे: योग्य ऑनबोर्डिंग आणि अटींच्या प्रक्रियेसह केवळ-इंटरनेट प्रवेश.
- कंत्राटदार: मर्यादित-वेळ किंवा गट-विशिष्ट क्रेडेंशियल्स जे इतर प्रत्येक वापरकर्त्याचा प्रवेश न बदलता काढले जाऊ शकतात.
- डिव्हाइस आणि इमारत प्रणाली: डिव्हाइसची ओळख आणि मंजूर गंतव्यस्थानांवर आधारित प्रतिबंधित धोरणे.
अचूक सेगमेंटेशन यंत्रणा ही कंट्रोलर, फायरवॉल, प्रमाणीकरण सेवा आणि ऑपरेशनल आवश्यकतांवर अवलंबून असते. तत्व अगदी स्पष्ट आहे: ओळखीवरून प्रवेश निश्चित झाला पाहिजे, शारीरिक जवळीक किंवा सामायिक केलेल्या पासवर्डच्या ज्ञानावरून नाही.
योग्य परिणामांचे मूल्यांकन करा
केवळ कनेक्शनच्या संख्येवरून प्रकल्पाचे मूल्यमापन करणे टाळा. कर्मचारी पासवर्ड रीसेटची विनंती करणे थांबवत आहेत का, पाहुणे कमी ऑनबोर्डिंग पायऱ्या पूर्ण करत आहेत का, रोमिंग इच्छित मालमत्तेवर सुरळीत कार्य करत आहे का आणि प्रशासक त्वरित ॲक्सेस रद्द करू शकतात का याचा मागोवा घ्या. मार्केटिंग किंवा ऑक्युपन्सी विश्लेषणासाठी कनेक्शन डेटा वापरण्यापूर्वी फर्स्ट-पार्टी संमती आणि गोपनीयता आवश्यकतांचे पुनरावलोकन करा.
जेव्हा ऑपरेटरला अटींची स्पष्ट स्वीकृती किंवा ऐच्छिक अतिथी सहभागाची आवश्यकता असते तिथे Captive Portal अद्याप उपयुक्त ठरू शकते. जेव्हा एखादे विश्वसनीय आयडेंटिटी प्रोफाइल समान घर्षणाशिवाय एन्क्रिप्टेड प्रवेश प्रदान करू शकते, तेव्हा ते प्रत्येक वापरकर्त्यावर जबरदस्तीने लादले जाऊ नये. ड्युअल-सर्व्हिस डिझाइन दोन्ही गरजांना समर्थन देऊ शकते, जर ऑपरेटर सुरक्षितता धोरणे स्पष्टपणे वेगळी करतो आणि सोयीस्कर अतिथी प्रवासाला अंतर्गत प्रणालींमध्ये प्रवेश करण्याचा मार्ग बनू देत नाही.
सामान्य प्रमाणीकरण त्रुटींचे ट्रबलशूटिंग करणे
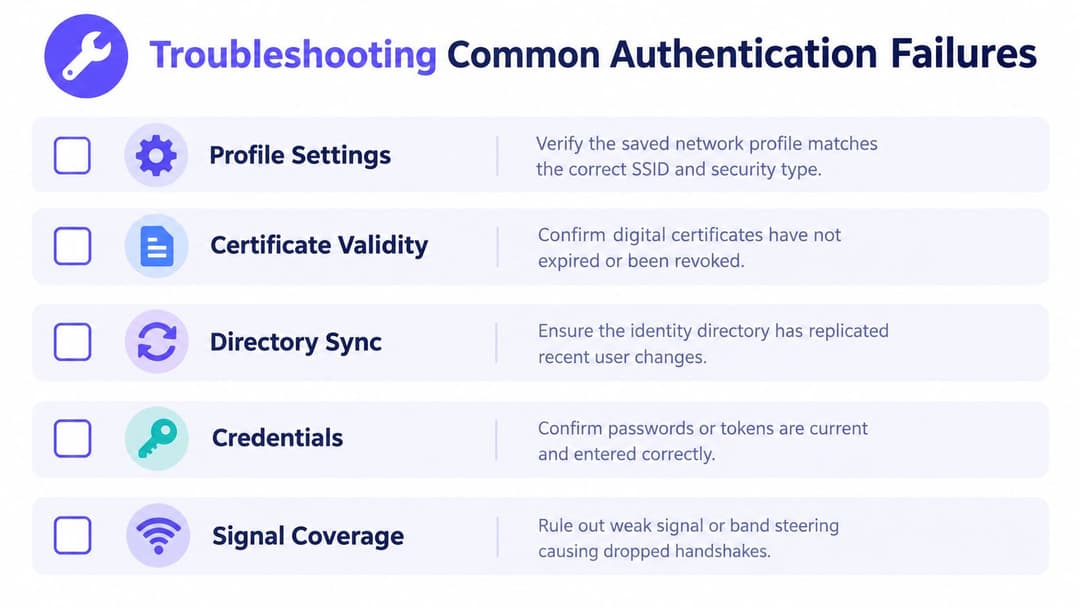
जेव्हा WiFi ऑटो कनेक्ट अयशस्वी होते, तेव्हा रेडिओ सेटिंग्ज यादृच्छिकपणे बदलण्याऐवजी क्लायंट आणि ओळख देवाणघेवाणीपासून सुरुवात करा. एखादे डिव्हाइस SSID अचूकपणे पाहू शकते आणि तरीही ते नाकारू शकते कारण प्रोफाइल चुकीचा सुरक्षा प्रकार निर्दिष्ट करते, प्रमाणपत्राची मुदत संपली आहे किंवा ऑथेंटिकेशन सर्व्हर अविश्वासू साखळी सादर करतो.
आधी क्लायंट प्रोफाइल तपासा
इन्स्टॉल केलेले प्रोफाइल इच्छित SSID, डोमेन, ऑथेंटिकेशन पद्धत, ट्रस्टेड सर्टिफिकेट ऑथॉरिटी आणि सर्व्हर व्हॅलिडेशन नियमांचा संदर्भ देते याची खात्री करा. ओपन नेटवर्क किंवा पूर्वीचे WPA सेटिंग वापरणारे जुने सेव्ह केलेले प्रोफाइल शोधा. मॅनेज्ड डिव्हाइसेसवर, मोबाइल डिव्हाइस मॅनेजमेंट पॉलिसीने सध्याच्या प्रोफाइलवर ओव्हरराइट केले आहे की नाही किंवा ऑटोमॅटिक असोसिएशन ब्लॉक केले आहे की नाही ते तपासा.
जर डिव्हाइसला नेटवर्क दिसत असेल परंतु ऑथेंटिकेशन सुरू होत नसेल, तर जाहिरात केलेल्या Passpoint आणि ANQP माहितीची तपासणी करा. ॲक्सेस पॉइंट कदाचित अपेक्षित रोमिंग कन्सोर्टियम, डोमेन, NAI रेल्म किंवा ऑथेंटिकेशन क्षमता ब्रॉडकास्ट करत नसेल. कंट्रोलर कॉन्फिगरेशनमधील बदलामुळे सामान्य WiFi उपलब्ध असतानाही हे घटक काढून टाकले जाऊ शकतात.
प्रमाणीकरण व्यवहाराचे अनुसरण करा
RADIUS लॉग्सवरून तुम्हाला विनंती आली होती की नाही, कोणती ओळख सादर केली गेली आणि सर्व्हरने ती का नाकारली हे समजले पाहिजे. सामान्य कारणांमध्ये मुदत संपलेले किंवा रद्द केलेले प्रमाणपत्र, गहाळ असलेले इंटरमीडिएट प्रमाणपत्र, डिरेक्टरीमधून सिंक्रोनाइझ न झालेली ओळख, असक्षम EAP पद्धत किंवा परवानगी दिलेल्या ग्रुप बाहेरील डिव्हाइस यांचा समावेश होतो.
नियंत्रित टेस्ट अकाउंट आणि चांगल्या प्रकारे काम करणारे डिव्हाइस वापरा. अंदाज लावण्याऐवजी यशस्वी ट्रान्झॅक्शनची अयशस्वी ट्रान्झॅक्शनसोबत तुलना करा. जर ऑथेंटिकेशन यशस्वी झाले परंतु क्लायंटला कोणतेही उपयुक्त कनेक्टिव्हिटी मिळाली नाही, तर मिळालेला रोल, VLAN, फायरवॉल पॉलिसी आणि ॲड्रेस असाइनमेंट स्वतंत्रपणे तपासा. यशस्वी आयडेंटिटी एक्सचेंज म्हणजे योग्य नेटवर्क ऑथरायझेशन रिझल्टची हमी नाही.
रोमिंग आणि फॉलबॅक वर्तनाची तपासणी करा
वारंवार येणाऱ्या टाईमआउट्समुळे काही मोबाईल ऑपरेटिंग सिस्टम्स भविष्यातील ऑटो-जॉइन प्रयत्नांना दाबू शकतात. हँडशेक पूर्ण होण्यापूर्वी डिव्हाइस बँड्स किंवा ॲक्सेस पॉइंट्स दरम्यान नेव्हिगेट केले जात आहे का ते तपासा, विशेषतः व्हेन्यूच्या कडांवर. अत्यंत आक्रमक रोमिंग थ्रेशोल्ड्स अस्थिरता निर्माण करू शकतात, तर अत्यंत पुराणमतवादी सेटिंग्ज क्लायंटला कमकुवत ॲक्सेस पॉईंटशी जोडून ठेवू शकतात.
अयशस्वी एंटरप्राइझ ऑथेंटिकेशनमुळे वापरकर्त्यांना त्याच नावाच्या खुल्या नेटवर्ककडे जाऊ देऊ नका. सुरक्षित सेवेला एक वेगळी पॉलिसी द्या आणि फॉलबॅक प्रयत्नांचे निरीक्षण करा. बॅटरीच्या प्रभावाचे देखील पुनरावलोकन करा, कारण ऑथेंटिकेशन योग्य असतानाही सतत स्कॅनिंग आणि खराब ट्यून केलेल्या रोमिंग पॉलिसी डिव्हाइसची कार्यक्षमता कमी करू शकतात.
प्रशासकाची चेकलिस्ट: प्रोफाइल, प्रमाणपत्र, निर्देशिका स्थिती, RADIUS प्रतिसाद, ANQP जाहिरात, अधिकृतता भूमिका, आणि रेडिओ परिस्थिती या क्रमाने सत्यापित करा.
प्रत्येक बिघाड अदृश्य करणे हा उद्देश नाही. तर सामायिक क्रेडेंशियल्सचा वापर न करता प्रत्येक बिघाड शोधण्यायोग्य, मर्यादित आणि पूर्ववत करण्यायोग्य बनवणे हा आहे.
सुरक्षित पाहुणे, कर्मचारी आणि मल्टी-टेनंट WiFi auto connect साठी Purple हे Passpoint, OpenRoaming, SecurePass, आयडेंटिटी इंटिग्रेशन्स आणि iPSK पर्याय प्रदान करते. प्लॅटफॉर्म तुमच्या अस्तित्वात असलेल्या वायरलेस हार्डवेअरसोबत कसा काम करू शकतो आणि कमकुवत शेअर्ड-पासवर्ड वर्कफ्लो कसा बदलू शकतो याचे मूल्यांकन करण्यासाठी Purple ला भेट द्या.