
Seguridad de WiFi en aeropuertos: Cómo proteger a los pasajeros en redes públicas
Esta guía de referencia técnica detalla el panorama de amenazas específico del WiFi de los aeropuertos, abarcando puntos de acceso Evil Twin, hardware no autorizado y ataques Man-in-the-Middle. Proporciona a los directores de TI, arquitectos de red y directores de operaciones de instalaciones estrategias arquitectónicas prácticas - incluyendo la implementación de WPA3, segmentación de VLAN, despliegue de WIPS y diseño de Captive Portal que cumple con el GDPR - para proteger a los pasajeros y la infraestructura empresarial a escala. La plataforma de analíticas y WiFi para invitados de Purple se mapea de manera concreta en cada dominio de problemas a lo largo del documento.
Video overview
Escucha esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de seguridad de WiFi empresarial →
Resumen ejecutivo
Para los CTO y directores de TI que gestionan entornos públicos de alta densidad, la pregunta "¿es seguro el WiFi de los aeropuertos?" no es simplemente una consulta común de los consumidores - es un desafío de cumplimiento e infraestructura con implicaciones directas de responsabilidad. Las redes de los aeropuertos presentan una superficie de ataque única y dinámica: miles de conexiones transitorias cada hora, una amplia gama de dispositivos que van desde móviles de consumo estándar hasta laptops empresariales, y una mezcla de tráfico de invitados, personal, inquilinos minoristas y tecnología operativa que ocurre en una infraestructura que a menudo está años por detrás de los estándares de seguridad actuales.
Las principales amenazas - los puntos de acceso (AP) Evil Twin y las instalaciones de hardware no autorizadas - son ataques de bajo costo y alto impacto que requieren una experiencia técnica mínima para ejecutarse. Si no se abordan, los pasajeros corren el riesgo de sufrir robo de credenciales y fraude financiero, mientras que el operador del aeropuerto se enfrenta a acciones de cumplimiento de GDPR y daños a la reputación. Al implementar WPA3 con Opportunistic Wireless Encryption, imponer una segmentación estricta de VLAN, implementar sistemas de prevención de intrusiones inalámbricas (WIPS) e integrar una plataforma de guest WiFi segura y que cumpla con GDPR, los operadores de los recintos pueden proteger los datos de los pasajeros mientras mantienen una conectividad fluida. La capa de WiFi analytics de Purple añade inteligencia operativa sobre esta base de seguridad, transformando la incorporación segura en un ROI comercial medible.
-
Análisis técnico profundo: panorama de amenazas de WiFi en aeropuertos
Los entornos aeroportuarios se encuentran entre los espacios públicos más atacados por ofensivas inalámbricas. El gran volumen de pasajeros, los usuarios transitorios que rara vez reportan problemas y los viajeros corporativos que transmiten datos confidenciales se combinan para crear un entorno ideal para los actores maliciosos. Comprender los vectores de amenaza específicos es un requisito previo para diseñar una arquitectura de contramedidas eficaz.
Puntos de acceso Evil Twin
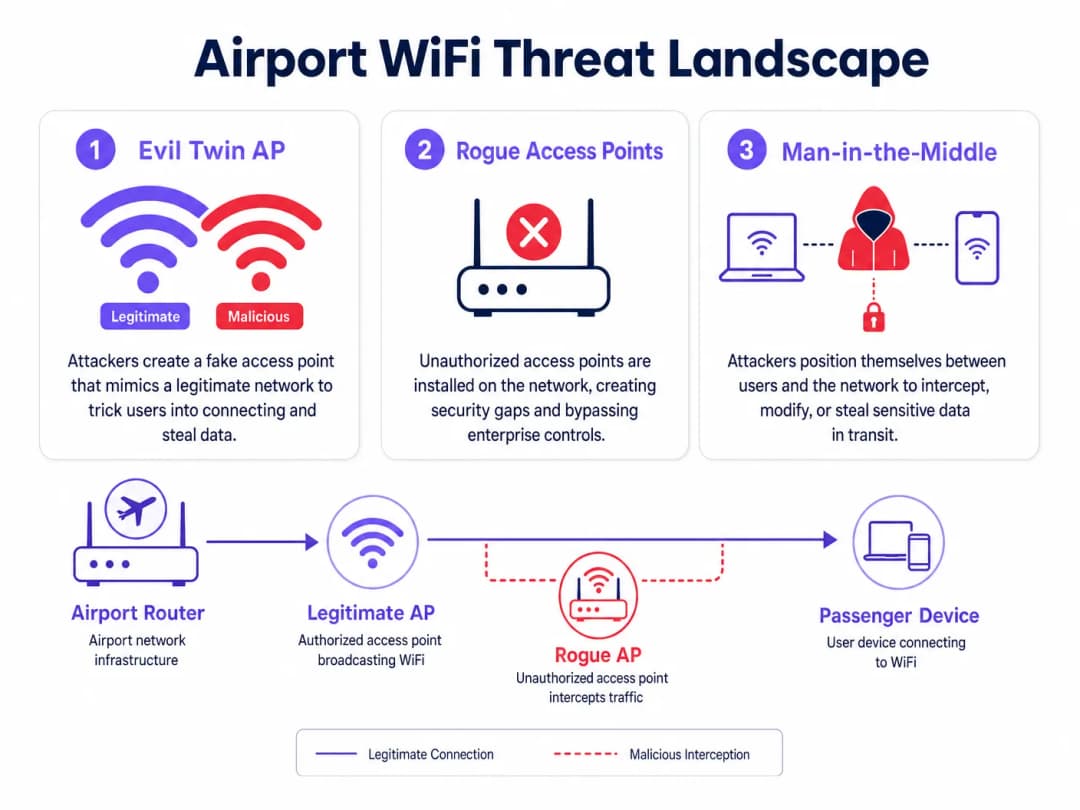
Un Evil Twin es un AP malicioso configurado para transmitir exactamente el mismo SSID de la red legítima del aeropuerto, por ejemplo, "Airport Free WiFi" o "LHR_Passenger_WiFi". Dado que los dispositivos de los clientes estándar aplican una selección automática de red basada en la coincidencia de SSID y la intensidad de la señal, el dispositivo de un pasajero preferirá conectarse al Evil Twin si proporciona una señal más fuerte que la infraestructura legítima. Esto se logra fácilmente: un router portátil que transmite a máxima potencia desde un asiento cercano superará fácilmente a un AP empresarial montado en el techo que funciona a niveles de potencia controlados.
Una vez que un cliente se conecta al Evil Twin, el atacante puede lanzar varias clases de ataques. La intercepción pasiva captura tráfico HTTP no cifrado, consultas de DNS y cookies de sesión. El SSL stripping degrada las conexiones HTTPS a HTTP en tiempo real, exponiendo credenciales en sitios que no aplican HTTP Strict Transport Security (HSTS). El spoofing de DNS redirige a los usuarios a páginas de phishing que imitan portales bancarios o sistemas de reservación de aerolíneas. El pasajero ve una conexión normal sin ningún indicador de advertencia, ya que el Evil Twin proporciona acceso real a internet a través de su propia conexión de subida - el ataque sigue siendo completamente transparente para el usuario final.
El costo operativo para un atacante es mínimo: un router de viaje de nivel de consumo, una laptop que ejecute herramientas de código abierto y un asiento en la sala de espera de salidas. Este ataque no requiere acceso físico a la infraestructura del aeropuerto.
Rogue Access Points
Los Rogue APs son dispositivos no autorizados que están conectados físicamente a la infraestructura de red cableada del aeropuerto. A diferencia de los Evil Twins, que operan completamente de forma inalámbrica, los rogue APs representan un vector de amenaza interna - requieren acceso físico a un puerto de red. Sin embargo, en el entorno de un aeropuerto grande con cientos de concesiones comerciales, contratistas de servicios y personal de limpieza, obtener acceso físico a un puerto de red no es difícil.
La fuente más común de rogue APs no es un actor malicioso sino el personal con buenas intenciones. Una concesión comercial que experimenta una cobertura de WiFi deficiente en la Terminal 3 compra un router de consumo y lo conecta al puerto Ethernet detrás de su mostrador. El router transmite su propio SSID, evadiendo el firewall empresarial, las políticas de Control de Acceso a la Red (NAC) y las configuraciones WPA3 Enterprise, y creando una ruta directa y no administrada desde el internet público hacia la red interna del aeropuerto. Desde ese punto, cualquier dispositivo conectado al rogue AP - ya sea la terminal POS de la concesión o un pasajero que se haya conectado accidentalmente - obtiene un acceso potencial a nivel de red a sistemas que deberían permanecer completamente aislados.
Para los operadores de transporte y los equipos de TI de los aeropuertos, el problema de los rogue APs se complica aún más por la gran escala del entorno. En un gran aeropuerto internacional, se pueden distribuir cientos de puertos de red en terminales, locales comerciales, salas de espera y áreas de oficinas administrativas. El proceso de auditoría manual sin herramientas de detección automatizadas resulta poco práctico.
Man-in-the-Middle Attacks
Tanto los escenarios de Evil Twin como los de AP falsos permiten ataques de Man-in-the-Middle (MitM), en los que el atacante se posiciona entre el dispositivo cliente y la red legítima. En un escenario MitM, el atacante puede interceptar, leer y modificar el tráfico en ambas direcciones. El cifrado TLS moderno reduce significativamente el impacto de los ataques MitM en el tráfico HTTPS, pero la superficie de ataque sigue siendo considerable: los protocolos no cifrados, las implementaciones de TLS mal configuradas y el uso de aplicaciones heredadas que no imponen la validación de certificados crean brechas perfectas para la explotación.
Para los viajeros corporativos - quienes representan una parte importante de los usuarios de WiFi en aeropuertos - los ataques MitM dirigidos a la captura de credenciales de VPN o al secuestro de sesiones de correo electrónico corporativo representan un vector de ataque de alto valor que multiplica el daño mucho más allá del pasajero individual.
-
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.
Guía de implementación: Arquitectura segura
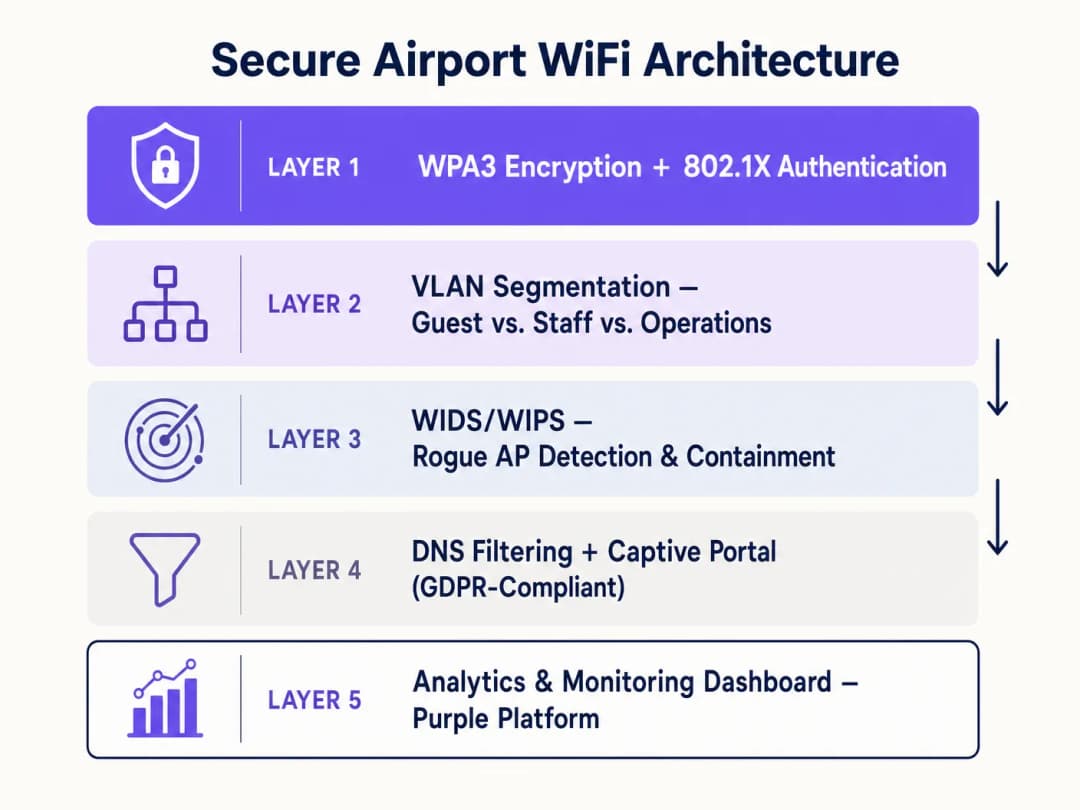
Abordar el panorama de amenazas de WiFi en aeropuertos requiere una arquitectura de defensa en profundidad estructurada por capas. Ningún control por sí solo es suficiente; el objetivo es hacer que cada capa sucesiva de ataque sea progresivamente más difícil y detectable.
Capa 1: Estándares de cifrado y autenticación
La transición a WPA3 es un requisito principal. Para redes públicas abiertas, WPA3 introduce Opportunistic Wireless Encryption (OWE), definido en IEEE 802.11-2020. OWE proporciona un cifrado individualizado para cada sesión de cliente sin requerir una contraseña compartida o una clave previamente compartida. Cada asociación de cliente-AP negocia un intercambio de claves Diffie-Hellman único, lo que significa que incluso si un atacante captura el tráfico de radiofrecuencia sin procesar de toda la terminal, no puede descifrar ninguna sesión específica. Esto mitiga directamente la escucha pasiva y elimina el vector de ataque principal de la interceptación de redes abiertas.
Para los segmentos de red autenticados - personal, operaciones, inquilinos comerciales - IEEE 802.1X con autenticación RADIUS es el estándar correcto. 802.1X impone la autenticación por dispositivo antes de otorgar acceso a la red, con cada evento de autenticación registrado para fines de cumplimiento y auditoría. Combinado con el Protocolo de Autenticación Extensible basado en certificados (EAP-TLS), esto elimina por completo los ataques basados en credenciales contra las redes del personal.
Para los establecimientos que buscan una incorporación fluida de pasajeros, OpenRoaming - el estándar de identidad federada de la Wireless Broadband Alliance - proporciona una autenticación basada en perfiles que conecta automáticamente a los pasajeros a redes verificadas sin necesidad de seleccionar manualmente un SSID. Purple opera como un proveedor de identidad gratuito dentro del ecosistema OpenRoaming bajo su licencia Connect, lo que permite a los aeropuertos ofrecer una conectividad fluida y segura, eliminando el elemento de error humano en la selección de redes. Esto es directamente relevante para la amenaza de Evil Twin: si el dispositivo de un pasajero se conecta automáticamente a través de un perfil verificado, no se conectará a un Evil Twin que transmita el mismo SSID.
Capa 2: Segmentación de red y aislamiento de clientes
Se debe utilizar un etiquetado estricto de VLAN a nivel de AP para mantener el tráfico de invitados completamente aislado de la tecnología operativa (OT), las redes del personal y los sistemas de punto de venta (POS) de las tiendas. Un modelo de segmentación mínimo para un entorno aeroportuario debe incluir: una VLAN de invitados pública (solo acceso a internet, sin enrutamiento interno), una VLAN de personal (autenticada a través de 802.1X, con acceso a sistemas internos), una VLAN de comercios minoristas (aislada tanto de invitados como de personal, con acceso a internet para sistemas POS) y una VLAN de operaciones (con aislamiento físico o firewall estricto, para señalización digital, gestión de edificios y sistemas de lado aire).
El aislamiento de clientes - aislamiento de Capa 2 entre dispositivos en la misma VLAN - debe estar habilitado en la VLAN de invitados. Sin el aislamiento de clientes, dos pasajeros conectados a la misma red de invitados pueden comunicarse directamente en la capa IP, lo que permite ataques de dispositivo a dispositivo. Esta es una configuración en el controlador inalámbrico que a menudo se pasa por alto en las implementaciones heredadas.
Para los entornos de hotelería y comercio minorista que operan dentro de las terminales aeroportuarias, se aplican los mismos principios de segmentación. Independientemente de la relación comercial con el operador del aeropuerto, una sala vip de hotel en el lado aire o una concesión minorista deben tratarse como un segmento de red no confiable.
Capa 3: Detección y prevención de intrusiones inalámbricas (WIDS/WIPS)
Un sistema de prevención de intrusiones inalámbricas es la defensa automatizada principal contra las amenazas tanto de Evil Twin como de AP no autorizados. El WIPS debe configurarse para escanear continuamente el entorno de radiofrecuencia en todos los canales y bandas (2.4 GHz, 5 GHz y 6 GHz para implementaciones de Wi-Fi 6E) en busca de SSIDs no autorizados, suplantación de direcciones MAC y ataques de inundación de desautenticación.
Al detectar un Evil Twin - caracterizado por una coincidencia de SSID y un BSSID que no coincide con ningún AP autorizado en la infraestructura gestionada - el WIPS debe implementar automáticamente la contención. La contención implica transmitir tramas de desautenticación IEEE 802.11 dirigidas a los clientes que intentan asociarse con el AP malicioso, evitando que la conexión se realice con éxito. Esta es una respuesta automatizada a velocidad de máquina, mucho más rápida que cualquier intervención de un operador humano.
Para la detección de AP no autorizados, WIPS correlaciona las observaciones inalámbricas con la topología de la red cableada. Un AP que transmite de forma inalámbrica y que también aparece como un dispositivo conectado en la red cableada - pero que no está en el inventario de AP autorizados - se marca como no autorizado. El sistema puede entonces activar un apagado automático de puerto en el switch administrado para desconectar físicamente el dispositivo.
Capa 4: Filtrado de DNS y Diseño Seguro del Captive Portal
Independientemente de la postura de seguridad de un dispositivo, el filtrado a nivel de DNS proporciona un control crítico para proteger a los usuarios de dominios maliciosos. Al enrutar todas las consultas de DNS a través de un solucionador de filtrado, la red puede bloquear la resolución de dominios de phishing conocidos, infraestructura de comando y control, y sitios de distribución de malware. Esto es particularmente valioso en el contexto de un aeropuerto, donde los pasajeros pueden conectar dispositivos comprometidos que fueron infectados antes de su llegada.
Como se detalla en nuestra guía sobre Cómo Asegurar su Red con DNS Sólido y Seguridad, la implementación de DNS sobre HTTPS (DoH) o DNS sobre TLS (DoT) para las conexiones del solucionador evita que las consultas de DNS sean interceptadas o falsificadas en tránsito - una consideración relevante cuando la contención de WIPS podría no detectar cada Evil Twin al instante.
El Captive Portal es el punto de contacto de incorporación principal del pasajero y debe diseñarse con la seguridad como un requisito de primer orden, no como una idea de último momento. El portal debe ofrecerse a través de HTTPS con un certificado válido de una Autoridad de Certificación de confianza. Los formularios de incorporación deben recopilar solo los datos necesarios para el propósito especificado (principio de minimización de datos del Artículo 5 del GDPR), con mecanismos de consentimiento claros y granulares para cualquier uso de marketing. La plataforma de Captive Portal de Purple está diseñada específicamente para cumplir con estos requisitos de cumplimiento, proporcionando una integración perfecta con la captura de datos compatible con GDPR, la gestión de consentimiento y las capas de análisis. Para obtener contexto sobre cómo esto se escala en entornos aeroportuarios de múltiples terminales, consulte Airport WiFi: How Operators Provide Connectivity Across Terminals y su equivalente en italiano WiFi Aeroportuale.
Capa 5: Análisis, Monitoreo y Mejora Continua
La seguridad no es una implementación única; requiere un monitoreo continuo y una mejora iterativa. La plataforma de análisis de WiFi de Purple proporciona la capa de visibilidad operativa que transforma los datos de conexión sin procesar en inteligencia procesable. Al monitorear los patrones de conexión de los dispositivos, los tiempos de permanencia y las anomalías de la sesión, los equipos de operaciones de red pueden identificar indicadores de compromiso - picos de conexión inusuales, dispositivos que se conectan desde ubicaciones físicas inesperadas o patrones de fallas de autenticación que indican un ataque de escaneo.La capa de analítica también proporciona justificación comercial para las inversiones en seguridad. Las tasas de suscripción de pasajeros más altas - impulsadas por una experiencia de incorporación confiable y segura - generan conjuntos de datos de origen directo (first-party data) más enriquecidos. Estos datos permiten el marketing dirigido, la analítica de afluencia de personas en tiendas y la optimización del diseño de las terminales, ofreciendo un ROI medible sobre la inversión en infraestructura. Para entornos de atención médica que administran WiFi en instalaciones médicas de aeropuertos, se aplica el mismo marco de analítica con controles adicionales de datos de categoría especial de GDPR.
Mejores Prácticas y Mitigación de Riesgos
Hacer cumplir las políticas de red de los inquilinos comerciales a nivel técnico. Los documentos de política no son suficientes. A las concesiones comerciales se les debe proporcionar un acceso a la red administrado y segmentado - una VLAN dedicada con acceso a internet y sin enrutamiento interno - y los puertos de red físicos en sus unidades deben configurarse para rechazar hardware no autorizado mediante autenticación de puertos 802.1X o listas de permitidos de direcciones MAC. Elimine el incentivo para la implementación de AP no autorizados proporcionando una conectividad administrada y adecuada.
Realizar estudios de cobertura de RF (sitio) regulares. Los estudios físicos y de RF trimestrales identifican el hardware no autorizado que el WIPS podría haber pasado por alto debido a la atenuación de la señal, obstrucciones físicas o blindaje de RF intencional. Un estudio debe cubrir todas las terminales, salas VIP, unidades comerciales y áreas de administración. Documente el inventario de AP autorizados y compárelo con los resultados del estudio.
Implementar una línea arrendada o una conexión de internet empresarial dedicada para la infraestructura crítica. Como se analiza en nuestra guía sobre ¿Qué es una línea arrendada? Internet empresarial dedicado, separar el tráfico operativo crítico en una conexión dedicada y no contendida garantiza que cualquier ataque DDoS o evento de agotamiento de ancho de banda en la red de invitados no pueda afectar los sistemas operativos del lado aire.
Probar los procedimientos de respuesta a incidentes. Realice simulacros teóricos que representen un evento de detección de Evil Twin. Verifique que la contención de WIPS esté funcionando, que el equipo del NOC conozca los procedimientos de escalación y que la comunicación orientada al pasajero esté preparada para un escenario en el que la red de invitados deba suspenderse temporalmente.
ROI e Impacto Comercial
Proteger la red es la base del valor comercial, no un centro de costos aislado. Una red WiFi para invitados segura, confiable y confiable aumenta directamente las tasas de suscripción de los pasajeros en el Captive Portal. Las tasas de suscripción más altas generan conjuntos de datos de origen directo más grandes y de mayor calidad. Estos datos permiten al operador del aeropuerto ofrecer promociones comerciales personalizadas, optimizar los diseños de las terminales con base en datos reales de afluencia de personas y crear programas de lealtad que impulsen una interacción recurrente. El costo de un incidente de seguridad - acciones de cumplimiento de GDPR, daños a la reputación y los costos operativos de la respuesta a incidentes - supera por mucho el costo de implementar los controles de seguridad descritos en esta guía. La Oficina del Comisionado de Información del Reino Unido (ICO) ha impuesto multas de hasta £17.5 millones de libras bajo el UK GDPR por fallas en la protección de datos. Para un aeropuerto internacional grande que procesa millones de conexiones de pasajeros al año, la exposición al riesgo es significativa.
La plataforma de Purple está diseñada para alinear las inversiones de seguridad con los resultados comerciales. El Captive Portal seguro, la captura de datos que cumple con GDPR y la capa de analíticos son una única implementación integrada - no tres procesos de adquisición independientes. Esto reduce el costo total de propiedad al mismo tiempo que acelera el tiempo de obtención de valor tanto para los equipos de TI como para los de marketing.
Definiciones clave
Punto de acceso Evil Twin
Un punto de acceso inalámbrico malicioso que se hace pasar por una red legítima transmitiendo el mismo SSID, diseñado para interceptar datos de los usuarios mediante ataques Man-in-the-Middle.
Común en terminales de aeropuertos donde los atacantes se aprovechan de los dispositivos que se conectan automáticamente a SSIDs conocidos basándose en la intensidad de la señal. Se mitiga mediante el cifrado OWE y la contención WIPS.
Punto de acceso rogue
Un punto de acceso inalámbrico no autorizado conectado físicamente a la red cableada de la empresa, que elude los controles de seguridad, incluidos los firewalls, las políticas de NAC y las configuraciones corporativas de WiFi.
A menudo instalado por inquilinos minoristas o personal que busca una mejor cobertura. Se aborda mediante la autenticación de puertos 802.1X en todos los puertos Ethernet y la detección automatizada de WIPS.
Opportunistic Wireless Encryption (OWE)
Una función de WPA3 definida en IEEE 802.11 - 2020 que proporciona cifrado individualizado y único para cada sesión en redes abiertas sin necesidad de una contraseña compartida, utilizando el intercambio de claves Diffie-Hellman.
El estándar de cifrado correcto para las redes de invitados en aeropuertos públicos. Elimina las escuchas pasivas sin añadir fricciones de autenticación para los pasajeros.
Wireless Intrusion Prevention System (WIPS)
Infraestructura de red que monitorea continuamente el espectro de radiofrecuencia en busca de puntos de acceso no autorizados, Evil Twins y firmas de ataque, y despliega automáticamente contramedidas, incluidas las tramas de desautenticación.
La principal defensa automatizada contra las amenazas de Evil Twin y puntos de acceso rogue en entornos de alta densidad. Debe configurarse para cubrir todas las bandas de frecuencia, incluyendo 6 GHz para implementaciones de Wi-Fi 6E.
Aislamiento de clientes
Una configuración de red inalámbrica que evita que los dispositivos conectados al mismo SSID se comuniquen directamente entre sí en la Capa 2, restringiendo todo el tráfico al gateway.
Obligatorio en las VLAN de invitados para prevenir ataques de dispositivo a dispositivo. Una configuración simple que frecuentemente no se encuentra en las implementaciones heredadas.
Segmentación de VLAN
La práctica de dividir una red física en múltiples redes lógicas utilizando etiquetas VLAN IEEE 802.1Q para aislar los tipos de tráfico y aplicar límites de control de acceso.
Se utiliza para separar el tráfico no confiable de los invitados de las operaciones seguras del aeropuerto, los sistemas del personal y la infraestructura de punto de venta minorista. Elimina el riesgo de movimiento lateral desde dispositivos de invitados comprometidos.
IEEE 802.1X
Un estándar de IEEE para el control de acceso a la red basado en puertos que requiere que los dispositivos se autentiquen antes de que se les conceda acceso a la red, típicamente a través de un servidor RADIUS.
El estándar de autenticación para las VLAN de personal y operaciones, y para la aplicación de políticas a nivel de puerto en los puertos Ethernet minoristas para evitar la implementación de puntos de acceso rogue.
OpenRoaming
Un estándar de la federación Wireless Broadband Alliance que permite la autenticación WiFi automática y sin interrupciones a través de las redes participantes mediante perfiles de dispositivos previamente aprovisionados, sin necesidad de seleccionar manualmente el SSID.
Mitiga directamente los ataques Evil Twin al eliminar el paso manual de selección de red. Purple opera como un proveedor de identidad gratuito dentro del ecosistema OpenRoaming bajo su licencia Connect.
Ataque Man-in-the-Middle (MitM)
Un ataque en el que el perpetrador intercepta, retransmite y potencialmente modifica en secreto las comunicaciones entre dos partes que creen que se están comunicando directamente.
El objetivo principal de las implementaciones de Evil Twin. Mitigado por el cifrado OWE en la capa de radio y la aplicación de HSTS en la capa de aplicación.
Captive Portal
Una página web que se muestra a los nuevos usuarios de una red pública antes de que se les conceda acceso a internet, utilizada para la autenticación, aceptación de términos y recopilación de datos.
El punto de contacto principal para la incorporación de pasajeros. Debe servirse a través de HTTPS con un certificado válido y estar diseñado para cumplir con el GDPR, incluyendo mecanismos de consentimiento explícito.
Ejemplos resueltos
Un aeropuerto internacional importante está actualizando la Terminal 3. La red actual es plana - todos los dispositivos, incluidos los sistemas POS de tiendas, la señalización digital y los dispositivos de los pasajeros, comparten el mismo dominio de difusión. Los vendedores minoristas se quejan con frecuencia de una conectividad deficiente, lo que los lleva a instalar sus propios routers para consumidores. El director de TI necesita un rediseño que aborde la seguridad sin interrumpir las operaciones comerciales durante un despliegue por fases.
Fase 1 - Arquitectura de VLAN: Diseñar cuatro VLAN: Invitado público (solo internet, aislamiento de clientes habilitado), Personal (autenticado por 802.1X, acceso interno), Inquilino minorista (solo internet, aislado de invitados y del personal, autenticación de puertos 802.1X en todos los puertos ethernet de retail) y Operaciones (aislado, para señalización y gestión de edificios). Fase 2 - Eliminación de AP no autorizados: Habilitar la autenticación de puertos 802.1X en todos los puertos ethernet de retail. A cualquier dispositivo sin un certificado válido se le niega el acceso a la red, eliminando la posibilidad de conectar routers no autorizados. Simultáneamente, proporcionar a los inquilinos minoristas un SSID de inquilino minorista gestionado con una cobertura de señal adecuada, eliminando el incentivo para instalar hardware no autorizado. Fase 3 - Despliegue de WIPS: Configurar el controlador inalámbrico para escanear en busca de SSIDs no autorizados y contener automáticamente los Evil Twins. Configurar alertas al NOC para cualquier evento de detección de AP no autorizado. Fase 4 - Captive Portal y analíticas: Desplegar el Captive Portal de Purple en la VLAN de invitados con un proceso de incorporación que cumple con el GDPR, cifrado OWE e integración de analíticas.
Los pasajeros de un aeropuerto regional reciben advertencias del navegador al conectarse al Captive Portal de la red WiFi para invitados, y el equipo de marketing informa que las tasas de participación han disminuido un 40% en los últimos seis meses. El equipo de TI sospecha que el certificado SSL del Captive Portal ha caducado. ¿Cómo debería resolverse esto y qué mejoras más amplias se deberían realizar en la arquitectura de incorporación?
Remediación inmediata: Renovar el certificado SSL en el servidor del Captive Portal e implementar la renovación automática de certificados (por ejemplo, a través de Let's Encrypt con scripting de autorenovación) para evitar que vuelva a ocurrir. Mejoras más amplias: 1) Actualizar el SSID de invitados a WPA3 con OWE para proporcionar cifrado en la capa de radio, lo que los sistemas operativos móviles modernos muestran como una señal de confianza positiva. 2) Implementar HSTS en el dominio del Captive Portal para evitar ataques de despojo de SSL. 3) Integrar la plataforma de Captive Portal de Purple, que gestiona el ciclo de vida de los certificados, los flujos de consentimiento de GDPR y las analíticas como un servicio gestionado, eliminando la carga operativa del equipo interno. 4) Considerar la autenticación basada en perfiles de OpenRoaming para los pasajeros que regresan, eliminando por completo la interacción con el portal para los usuarios que hayan optado por participar.
Preguntas de práctica
Q1. Su panel de WIPS le alerta sobre un nuevo AP que transmite el SSID oficial para invitados del aeropuerto desde una cafetería en la Terminal 2. El BSSID del AP no aparece en su inventario de AP autorizados y no está conectado a su red cableada. ¿Qué tipo de amenaza es esta, cuál es la respuesta automatizada de WIPS y qué acción de seguimiento debe tomar el equipo del NOC?
Sugerencia: Considere si el dispositivo está conectado físicamente a su infraestructura cableada o si opera completamente de forma inalámbrica. La distinción determina tanto la clasificación de la amenaza como la ruta de mitigación.
Ver respuesta modelo
Este es un AP Evil Twin. Debido a que no está conectado a la red cableada, está intentando secuestrar las conexiones de los clientes de forma inalámbrica imitando el SSID legítimo. La respuesta automatizada de WIPS debe ser transmitir tramas de desautenticación a los clientes que intenten asociarse con ese BSSID específico, evitando una conexión exitosa. El equipo del NOC debe enviar seguridad física a la ubicación de la cafetería para identificar y retirar el dispositivo, documentar el incidente en el registro de seguridad y verificar si algún cliente se conectó con éxito al Evil Twin antes de que se activara la contención; esas sesiones deben tratarse como potencialmente comprometidas.
Q2. Una nueva terminal abrirá en seis meses. El director de operaciones desea una red completamente abierta sin Captive Portal para maximizar la comodidad de los pasajeros. El director de marketing desea la máxima recopilación de datos con consentimiento (opt-in). El CISO desea cumplimiento de GDPR y cifrado. ¿Cómo satisface a las tres partes interesadas en una sola arquitectura?
Sugerencia: Considere WPA3 OWE para el requisito de cifrado, OpenRoaming para el requisito de autenticación transparente y la plataforma de Purple para el requisito de recopilación de datos y cumplimiento. Estos no son mutuamente excluyentes.
Ver respuesta modelo
Implemente WPA3 con OWE en el SSID público; esto proporciona cifrado sin requerir una contraseña, satisfaciendo el requisito de cifrado del CISO mientras se mantiene la experiencia abierta y sin fricciones que el director de operaciones desea. Implemente OpenRoaming a través de la capacidad de proveedor de identidad de Purple, para que los pasajeros recurrentes con perfiles existentes se conecten de forma automática y segura sin interacción manual. Para los nuevos pasajeros, presente un Captive Portal ligero y compatible con GDPR que recopile el consentimiento y los datos del perfil; esto satisface el requisito del director de marketing. El resultado neto es una red que está cifrada de forma predeterminada, que es transparente para los usuarios recurrentes y que captura datos de los nuevos usuarios, con total cumplimiento de GDPR.
Q3. Durante un estudio de sitio de RF trimestral, su equipo descubre un AP en un pasillo de servicio interno que está conectado a la red cableada pero no aparece en el inventario de AP autorizados. Está transmitiendo un SSID oculto y ha estado activo durante aproximadamente tres meses según los registros de los puertos del switch. ¿Cuál es la clasificación de la amenaza, cuál es la acción de contención inmediata y qué implica la ventana de tres meses para su proceso de respuesta a incidentes?
Sugerencia: Este dispositivo tiene acceso a la red cableada, lo que lo convierte en una clase de amenaza diferente a la de un Evil Twin. La ventana de tres meses tiene implicaciones específicas para las obligaciones de notificación de brechas de datos según el GDPR.
Ver respuesta modelo
Este es un Rogue AP con acceso a la red cableada, un incidente de alta gravedad. Contención inmediata: apagar el puerto del switch al que está conectado el dispositivo, retirar físicamente el dispositivo y preservarlo como evidencia. La ventana activa de tres meses implica que un actor desconocido ha tenido acceso persistente a la red durante aproximadamente 90 días. Bajo el Artículo 33 del UK GDPR, una brecha de datos personales debe reportarse a la ICO dentro de las 72 horas posteriores a tener conocimiento de ella, si es probable que resulte en un riesgo para los derechos y libertades de las personas. El equipo de respuesta a incidentes debe evaluar de inmediato a qué datos se podía acceder desde ese segmento de red, si ocurrió alguna filtración (revisar los registros de NetFlow/IPFIX para el puerto del switch) y preparar una notificación de brecha si la evaluación indica riesgo. Este incidente también indica una brecha en la configuración del WIPS; el sistema debería haber detectado la presencia cableada y la transmisión inalámbrica del rogue AP a las pocas horas de su instalación, no tres meses después.
Continúe leyendo esta serie
Cumplimiento de CIPA: lista de verificación de cumplimiento para operadores de establecimientos
Podrá decidir si CIPA vincula su WiFi, luego segmentar redes, enrutar el DNS a través de Purple Shield y cerrar rutas de bypass. También sabrá qué evidencia conservar para la certificación del Form 486 o Form 479. La lista de verificación asigna un responsable a cada requisito, para que no falte nada en la certificación de su próximo año de financiamiento.
Fallas de conexión en el modo de transición WPA3: una lista de verificación de implementación para Cisco Meraki, HPE Aruba y Ruckus
Utilice esta lista de verificación para diagnosticar por qué los dispositivos fallan en un SSID en modo de transición WPA3 SAE y soluciónelo en Cisco Meraki, HPE Aruba o Ruckus. Podrá asociar códigos de estado de 802.11 con sus causas, aislar problemas de PMF, 802.11r y 6GHz, y decidir cuándo migrar a un SSID exclusivo de WPA3.
El mejor filtrado de DNS: una guía completa para empresas
Esta guía de referencia técnica explica cómo el filtrado de DNS empresarial protege las redes públicas al bloquear dominios maliciosos en la capa de resolución, antes de que se establezca una conexión. Proporciona a los directores de TI, arquitectos de red y equipos de operaciones de establecimientos la arquitectura de implementación, la configuración del firewall y el contexto de cumplimiento que necesitan para proteger el WiFi de invitados en entornos de hotelería, retail y sector público. Purple Shield bloquea malware, redes de bots y contenido inapropiado a nivel de DNS en más de 80,000 establecimientos activos.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.