
¿Qué es un Probe Request? Entendiendo cómo los dispositivos descubren redes
Esta guía de referencia técnica proporciona un análisis profundo de los probe requests de IEEE 802.11, el escaneo activo frente al pasivo y el impacto de la aleatorización de MAC en la analítica de locaciones. Ofrece estrategias de implementación prácticas para que los arquitectos de red optimicen implementaciones de alta densidad, mitiguen las tormentas de sondas y garanticen una recopilación de datos precisa y conforme a GDPR utilizando capas de identidad autenticadas.
Video overview
Escucha esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de WiFi Analytics →

Resumen Ejecutivo
Para los arquitectos de redes empresariales y directores de operaciones de recintos, las solicitudes de sondeo (probe requests) son el mecanismo fundamental para el descubrimiento de dispositivos inalámbricos. Se trata de una trama de administración de Capa 2 que determina cómo los dispositivos no conectados identifican y se conectan a los puntos de acceso en entornos de Retail, Hospitality y Transport. Sin embargo, el panorama de la analítica basada en sondeos ha cambiado fundamentalmente. Con la implementación omnipresente de la aleatorización de direcciones MAC en iOS y Android, el seguimiento de afluencia heredado y las mediciones de tiempo de permanencia que dependen únicamente de datos de sondeo no autenticados ya no son viables ni cumplen con las normativas.
Esta guía aclara los mecanismos técnicos del ciclo de solicitud y respuesta de sondeo, explora las diferencias cruciales entre el escaneo activo y pasivo, y detalla el impacto operativo de las tormentas de sondeo en despliegues de alta densidad. Más importante aún, proporciona una hoja de ruta estratégica para la transición del seguimiento basado en hardware a una analítica autenticada e impulsada por la identidad utilizando plataformas de Guest WiFi y WiFi Analytics, garantizando un sólido rendimiento de la red e inteligencia empresarial accionable.
Technical Deep-Dive: The Mechanism of Discovery
IEEE 802.11 State Machine
Antes de que un dispositivo pueda transmitir tráfico IP, debe pasar por la máquina de estados de conexión de 802.11: descubrimiento, autenticación y asociación. La solicitud de sondeo (probe request) opera específicamente en la fase de descubrimiento. Se clasifica como una trama de gestión de subtipo 4, transmitida por el dispositivo cliente (STA) para detectar los Basic Service Sets (BSS) disponibles.
Existen dos métodos principales de descubrimiento:
- Passive Scanning: El dispositivo cliente sintoniza su radio en un canal específico y escucha las tramas Beacon transmitidas periódicamente (normalmente cada 100 ms) por el punto de acceso (AP). Este método conserva la vida de la batería pero aumenta la latencia de descubrimiento.
- Active Scanning: El dispositivo cliente transmite activamente tramas de Probe Request en varios canales y espera las tramas de Probe Response de los APs. Esto acelera el descubrimiento pero consume tiempo de aire y energía.
Broadcast vs. Directed Probe Requests
El escaneo activo utiliza dos tipos distintos de solicitudes de sondeo:
- Broadcast (Wildcard) Probe Request: El campo de identificador de conjunto de servicios (SSID) se establece en nulo (longitud cero). El dispositivo transmite a cualquier AP dentro de su alcance, preguntando eficazmente: "¿Quién está ahí fuera?". Todos los APs que reciban esta trama, siempre que no estén configurados para ocultar su SSID, responderán con un Probe Response.
- Directed Probe Request: El campo SSID contiene un nombre de red específico. El dispositivo está consultando por una red conocida de su Lista de Redes Preferidas (PNL). Solo los APs que alojan ese SSID específico responderán. Este mecanismo es fundamental para los dispositivos que intentan conectarse automáticamente a redes ocultas.
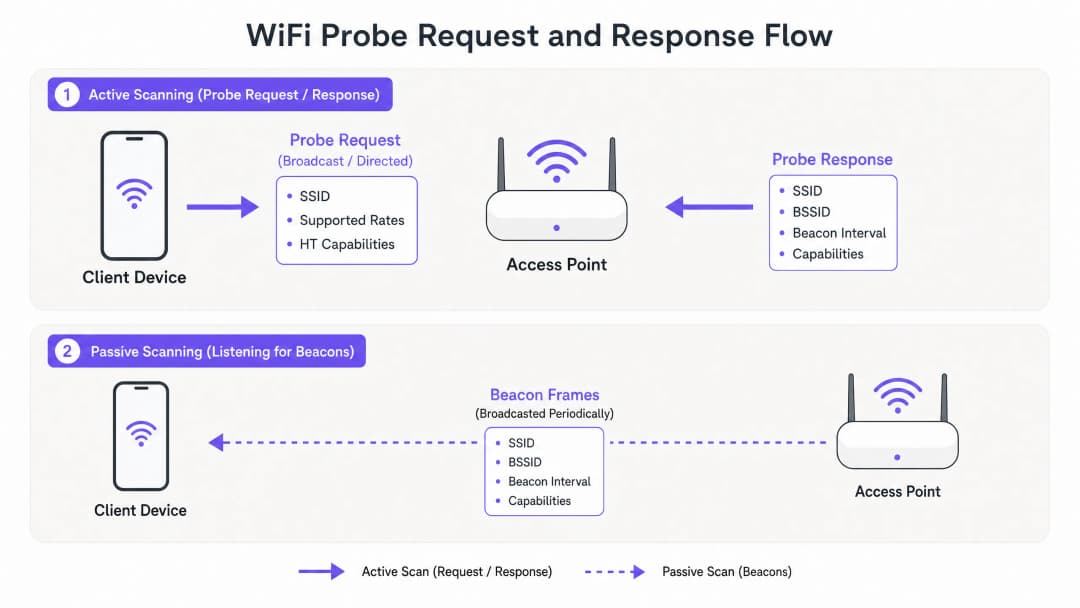
Structure of a Probe Request Frame
Una trama estándar de solicitud de sondeo contiene elementos de información clave (IEs) que informan al AP sobre las capacidades del cliente. Los campos clave incluyen:
- MAC Header: Contiene el control de trama, la duración, la dirección de destino (normalmente la dirección de difusión
ff:ff:ff:ff:ff:ff), la dirección de origen (la MAC del cliente) y el BSSID. - SSID: El nombre de la red de destino (o nulo para difusión).
- Supported Rates: Define las velocidades de datos básicas y operativas admitidas por el cliente (por ejemplo, 1, 2, 5.5, 11 Mbps para el antiguo 802.11b, hasta las velocidades OFDM modernas).
- Extended Supported Rates: Velocidades de datos adicionales compatibles con el cliente.
- HT/VHT/HE Capabilities: Indica la compatibilidad con funciones de High Throughput (802.11n), Very High Throughput (802.11ac) o High Efficiency (802.11ax/WiFi 6), incluidos los flujos espaciales y el ancho de canal.
Comprender estas capacidades es esencial para que los APs negocien parámetros de conexión óptimos durante la fase de asociación posterior.
The Impact of MAC Randomisation
Históricamente, la dirección de origen en una solicitud de sondeo era la dirección MAC globalmente única y grabada de fábrica del dispositivo. Esta consistencia permitía a los operadores de los establecimientos rastrear dispositivos no conectados, medir los tiempos de permanencia y crear mapas de calor de afluencia simplemente escuchando pasivamente las solicitudes de sondeo.
Sin embargo, las preocupaciones de privacidad con respecto a la transmisión de identificadores persistentes llevaron a la implementación de la aleatorización de MAC. Introducida en iOS 14 y Android 10, los sistemas operativos modernos ahora generan una dirección MAC aleatoria y administrada localmente al transmitir solicitudes de sondeo.
El fin del rastreo sin autenticación

El impacto operativo es profundo:
- Conteos de dispositivos inflados: un solo dispositivo puede generar múltiples direcciones MAC aleatorias a lo largo del tiempo, lo que infla artificialmente las métricas de visitantes únicos en los sistemas de analítica heredados.
- Tiempo de permanencia distorsionado: es imposible rastrear el recorrido de un dispositivo dentro de un establecimiento si su identificador cambia a mitad de la visita.
- Pérdida de datos de visitantes recurrentes: sin un identificador persistente, no es viable distinguir a un visitante nuevo de uno recurrente a través de los datos de sondeo.
Soluciones basadas en la identidad
Para restaurar la precisión analítica, el paradigma de rastreo debe cambiar de los identificadores de hardware de Capa 2 a las identidades autenticadas de Capa 7. Al implementar un Captive Portal sólido o un flujo de incorporación sin fricciones (como cómo un asistente de WiFi permite el acceso sin contraseña en 2026), los establecimientos capturan una identidad persistente y consentida (por ejemplo, correo electrónico, perfil social o ID de lealtad).
Una vez que el usuario se autentica, la plataforma Purple correlaciona la dirección MAC actual (incluso si se aleatoriza para ese SSID específico) con el perfil persistente del usuario. Esto garantiza que las visitas y actividades posteriores se rastreen con precisión en relación con la identidad autenticada, superando por completo las limitaciones de la aleatorización de MAC. Este enfoque es fundamental para ejecutar las estrategias descritas en Cómo mejorar la satisfacción del invitado: la guía definitiva.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.
Guía de implementación: optimización para alta densidad
En entornos como estadios o grandes espacios comerciales, el volumen masivo de solicitudes de sondeo de miles de dispositivos puede degradar gravemente el rendimiento de la red. Este fenómeno, conocido como una tormenta de sondeo, consume un valioso tiempo de transmisión en el aire, dejando menos capacidad para la transmisión de datos real.
Mitigación de tormentas de sondeo
Los arquitectos de red deben implementar estrategias de configuración proactivas para gestionar la sobrecarga de las tramas de gestión:
- Supresión de Respuestas de Sonda (Probe Response): Configure los puntos de acceso para ignorar las solicitudes de sonda de transmisión de dispositivos con un Indicador de Fuerza de Señal Recibida (RSSI) por debajo de un umbral específico (por ejemplo, -75 dBm). Si un dispositivo está demasiado lejos para establecer una conexión confiable, el punto de acceso no debe desperdiciar tiempo de transmisión respondiendo a sus sondas.
- Desactivar Tasas de Datos Más Bajas: Al desactivar las tasas de datos heredadas (por ejemplo, 1, 2, 5.5, 11 Mbps) y establecer la tasa básica obligatoria mínima en 12 Mbps o 24 Mbps, las tramas de gestión (que se transmiten a la tasa básica más baja) consumen significativamente menos tiempo de transmisión.
- Direccionamiento de Banda (Band Steering): Dirija activamente a los clientes compatibles hacia las bandas de 5 GHz o 6 GHz. La banda de 2.4 GHz tiene canales no superpuestos limitados y es altamente susceptible a la congestión por tormentas de sondas.
- Limitar SSIDs: Cada SSID transmitido por un punto de acceso requiere su propio conjunto de tramas beacon y respuestas de sonda (Probe Responses). Limite el número de SSIDs al mínimo (idealmente no más de tres por punto de acceso) para reducir la sobrecarga de gestión.
Seguridad y Cumplimiento
Exposición de Privacidad de Sondas Dirigidas
Las solicitudes de sonda dirigida plantean un riesgo de seguridad único. Debido a que transmiten los nombres de las redes previamente conectadas (PNL), un atacante que capture estas tramas puede construir un perfil de las actividades del usuario (como identificar su red doméstica, empleador o cafeterías visitadas con frecuencia).
Además, esto expone al dispositivo a ataques de Evil Twin. Un atacante puede desplegar un punto de acceso no autorizado que transmita un SSID de la PNL de la víctima. El dispositivo de la víctima, al reconocer el SSID familiar en su respuesta de sonda dirigida, puede conectarse automáticamente al punto de acceso no autorizado, exponiéndolo a la interceptación de tráfico.
Mitigación: Implementar WPA3-Enterprise o WPA3-Enhanced Open (OWE) reduce el riesgo de interceptación posterior a la asociación, pero la higiene de la red (que los usuarios olviden manualmente las redes públicas) sigue siendo la principal defensa contra la exposición de PNL.
GDPR y Interés Legítimo
Bajo el UK GDPR y el EU GDPR, recopilar direcciones MAC - incluso si están codificadas o aleatorizadas - puede constituir el procesamiento de datos personales si se pueden vincular a un individuo. Al implementar análisis basados en sondas, las organizaciones deben:
- Establecer una base legal clara (normalmente interés legítimo para la afluencia de personas anónima, o consentimiento para marketing dirigido).
- Implementar señalización visible que informe a los visitantes que el escaneo de WiFi está activo.
- Proporcionar un mecanismo claro de exclusión voluntaria.
La transición a un modelo de Guest WiFi autenticado simplifica el cumplimiento, ya que se obtiene el consentimiento explícito durante el proceso de incorporación.
ROI e Impacto Comercial
Comprender y gestionar las solicitudes de sonda no es solo un ejercicio técnico; afecta directamente al resultado final.
- Rendimiento de la Red: La mitigación adecuada de las tormentas de sondas garantiza un mayor rendimiento y una menor latencia para los usuarios conectados, lo que afecta directamente la satisfacción de los invitados y la eficiencia operativa.
- Analítica Precisa: La transición de un seguimiento defectuoso basado en sondeos hacia capas de identidad autenticadas garantiza que los equipos de marketing y operaciones tomen decisiones basadas en datos confiables. Esto es crucial para medir la atribución de campañas, optimizar los niveles de personal en función de la afluencia real y generar ingresos a través de una interacción dirigida.
- Mitigación de Riesgos: La gestión proactiva de las tramas de administración y el cumplimiento de las regulaciones de privacidad protegen a la organización de multas de cumplimiento y daños a la reputación.
Al dominar los mecanismos de descubrimiento de dispositivos, los líderes de TI pueden diseñar redes que no solo sean resilientes y de alto rendimiento, sino que también sirvan como activos fundamentales para la inteligencia empresarial. Para obtener más información sobre el seguimiento basado en la ubicación, revise The Mechanics of WiFi Wayfinding: Trilateration and RSSI Explained.
Definiciones clave
Probe Request
Una trama de gestión de Capa 2 transmitida por un dispositivo cliente para descubrir las redes 802.11 disponibles en sus inmediaciones.
El mecanismo fundamental para el descubrimiento de redes antes de que un dispositivo se autentique o asocie.
Probe Response
Una trama de gestión transmitida por un Access Point en respuesta a un Probe Request, que contiene las capacidades de la red y los parámetros de configuración.
Proporciona al cliente la información necesaria para iniciar el proceso de asociación.
Aleatorización de MAC
Una función de privacidad en la que un dispositivo genera una dirección MAC temporal administrada localmente en lugar de su dirección de hardware permanente al escanear redes.
Hace que la analítica de afluencia heredada y no autenticada sea imprecisa al inflar el recuento de dispositivos únicos.
Tormenta de Sondas (Probe Storm)
Una condición en entornos de alta densidad donde el volumen masivo de probe requests y respuestas consume un porcentaje significativo del tiempo de aire disponible.
Causa una degradación severa del rendimiento de la red, lo que requiere mitigaciones específicas en la configuración de los AP.
Lista de Redes Preferidas (PNL)
Una lista mantenida por un dispositivo cliente que contiene los SSID de las redes a las que se ha conectado anteriormente.
Los dispositivos transmiten estos SSID en probe requests dirigidos, lo que genera riesgos potenciales de privacidad y seguridad.
RSSI (Indicador de Fuerza de Señal Recibida)
Una medida de la potencia presente en una señal de radio recibida.
Utilizado en la supresión de respuestas de sonda para filtrar las solicitudes de dispositivos distantes.
Tramas de Gestión (Management Frame)
Tramas 802.11 utilizadas para establecer y mantener las comunicaciones entre los clientes y los AP (por ejemplo, Beacons, Sondas, tramas de Autenticación).
A diferencia de las tramas de datos, transportan información de control de red y deben gestionarse con cuidado para preservar el tiempo de aire.
Band Steering
Una técnica utilizada por los AP para incentivar a los clientes de banda dual a conectarse a las bandas de 5 GHz o 6 GHz, menos congestionadas, en lugar de la de 2.4 GHz.
Una estrategia clave para mitigar el impacto de las tormentas de sondas en las bandas heredadas.
Ejemplos resueltos
Una cadena minorista de 400 tiendas está experimentando una degradación severa en el rendimiento de su WiFi durante las horas pico de los fines de semana. El panel de TI muestra una alta utilización de canales en la banda de 2.4 GHz, pero el rendimiento de datos es bajo. ¿Cómo debería abordar esto el arquitecto de red?
- Realizar una captura de paquetes para confirmar la presencia de una tormenta de sondas. 2. Implementar la supresión de respuestas de sonda (Probe Response Suppression), configurando los AP para ignorar los probe requests con un RSSI más débil que -75 dBm. 3. Deshabilitar las tasas de datos heredadas de 802.11b (1, 2, 5.5, 11 Mbps) para forzar a las tramas de gestión a transmitirse a velocidades más altas, consumiendo menos tiempo de aire. 4. Habilitar un direccionamiento de banda (band steering) agresivo para empujar a los clientes de doble banda a la frecuencia de 5 GHz.
El director de marketing de un gran centro de convenciones informa que su panel de analítica de afluencia muestra 50,000 visitantes únicos, pero las ventas de boletos indican solo 15,000 asistentes. ¿Qué está causando esta discrepancia y cómo se puede resolver?
La discrepancia es causada por la aleatorización de direcciones MAC. Los dispositivos no conectados transmiten probe requests con direcciones MAC rotativas, lo que hace que la plataforma de analítica heredada cuente un mismo dispositivo varias veces. La solución es implementar un portal de WiFi de invitados (Captive Portal) autenticado. Al requerir que los usuarios inicien sesión (por ejemplo, a través de correo electrónico o SSO social), el lugar vincula la analítica a una identidad persistente en lugar de a un identificador de hardware rotativo.
Preguntas de práctica
Q1. Está diseñando la red WiFi para un estadio de 50,000 asientos. Durante un evento de prueba, observa una utilización del canal del 60% en 2.4 GHz, pero muy poco tráfico de datos real. ¿Qué cambio de configuración tendrá el impacto positivo más inmediato?
Sugerencia: Considere cómo se transmiten las tramas de administración y cómo reducir su impacto en el tiempo de aire.
Ver respuesta modelo
Desactivar las tasas de datos básicas obligatorias más bajas (1, 2, 5.5, 11 Mbps) e implementar la Supresión de Respuestas de Sonda (Probe Response Suppression) para clientes con un RSSI inferior a -75 dBm. Esto obliga a las tramas de administración a transmitirse más rápido (consumiendo menos tiempo de aire) y evita que los AP respondan a dispositivos demasiado alejados para conectarse de manera confiable.
Q2. Un cliente solicita una solución de rastreo de tráfico peatonal que no requiera que los usuarios se conecten al WiFi, argumentando que busca un "análisis sin fricciones". ¿Qué le recomendaría?
Sugerencia: Tenga en cuenta las funciones de privacidad de los sistemas operativos móviles modernos y las limitaciones del rastreo en la Capa 2.
Ver respuesta modelo
Advierta al cliente que el rastreo de tráfico peatonal sin autenticación basado en sondas ya no es confiable debido a la aleatorización de direcciones MAC en iOS 14+ y Android 10+. Los dispositivos no conectados aparecerán como múltiples visitantes únicos, inflando drásticamente los datos. La arquitectura recomendada es desplegar un portal de WiFi de invitados transparente y autenticado para capturar identidades persistentes en la Capa 7, garantizando datos precisos y el cumplimiento de la GDPR.
Q3. A un ejecutivo le preocupan las implicaciones de seguridad de los dispositivos que transmiten sus Listas de Redes Preferidas (PNL). ¿Cuál es el vector de ataque específico que le preocupa y cómo se ejecuta?
Sugerencia: Piense en cómo un atacante podría utilizar la información contenida en una Solicitud de Sonda Dirigida (Directed Probe Request).
Ver respuesta modelo
Al ejecutivo le preocupa un ataque de Evil Twin (Gemelo Malvado). Un atacante captura una Solicitud de Sonda Dirigida que contiene un SSID de la PNL del dispositivo. Luego, el atacante monta un punto de acceso no autorizado que transmite exactamente ese mismo SSID. Debido a que el dispositivo confía en el nombre de la red, puede asociarse automáticamente con el AP no autorizado, lo que permite al atacante interceptar el tráfico o lanzar ataques de intermediario (man-in-the-middle).
Continúe leyendo esta serie
WiFi en zoológicos y parques temáticos: guía de conectividad para espacios de alta afluencia
Esta guía proporciona a los líderes de TI y arquitectos de red un marco integral para implementar WiFi de alto rendimiento en zoológicos y parques temáticos. Abarca la planificación de RF en exteriores, la implementación de Captive Portal, el filtrado de contenido apto para familias y las estrategias para convertir la conectividad en análisis operativos procesables.
Retail WiFi: Cómo el WiFi en tienda impulsa las ventas, la lealtad y la afluencia
Esta guía de referencia técnica autorizada detalla cómo los equipos de TI y operaciones de la empresa pueden implementar el WiFi minorista como un activo comercial estratégico. Cubre la transición de la conectividad básica a una infraestructura generadora de ingresos a través de la captura de datos de primera mano, analíticas de afluencia y una arquitectura de red segura y de alta densidad.
WiFi para retail: desde análisis de tráfico hasta experiencias personalizadas en tienda
Esta guía de referencia técnica detalla el cambio arquitectónico de los sistemas de WiFi para invitados heredados a las plataformas de borde inteligentes en entornos de retail. Proporciona orientación práctica para los líderes de TI sobre la implementación de redes impulsadas por la identidad, la integración de análisis con sistemas CRM y el impulso de un ROI medible a través de experiencias personalizadas en la tienda. Desde el diseño de RF y la optimización de Captive Portal hasta la integración de clienteling y el cumplimiento de GDPR, esta guía cubre todo el ciclo de vida de la implementación de extremo a extremo.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.