
Qu'est-ce qu'une Probe Request ? Comprendre comment les appareils découvrent les réseaux
Ce guide de référence technique propose une analyse approfondie des probe requests IEEE 802.11, du balayage actif par rapport au balayage passif, et de l'impact de la randomisation MAC sur les analyses de fréquentation. Il fournit des stratégies de mise en œuvre concrètes pour les architectes réseau afin d'optimiser les déploiements à haute densité, d'atténuer les tempêtes de requêtes (probe storms) et de garantir une collecte de données précise et conforme au GDPR en utilisant des couches d'identité authentifiées.
Video overview
Écouter ce guide
Voir la transcription du podcast
Fait partie de notre série principale : Guide WiFi Analytics →

Résumé opérationnel
Pour les architectes réseau d'entreprise et les directeurs d'exploitation de sites, les requêtes de sonde (probe requests) constituent le mécanisme fondamental de découverte des appareils sans fil. Il s'agit d'une trame de gestion de Couche 2 qui détermine comment les appareils non connectés identifient et se connectent aux points d'accès dans les environnements du Commerce de détail, de l'Hôtellerie et des Transports. Cependant, le paysage de l'analyse basée sur les sondes a radicalement changé. Avec l'implémentation généralisée de la randomisation des adresses MAC dans iOS et Android, le suivi traditionnel de la fréquentation et la mesure du temps de séjour reposant uniquement sur des données de sonde non authentifiées ne sont plus viables ni conformes.
Ce guide clarifie les mécanismes techniques du cycle de requête et de réponse de sonde, explore les différences cruciales entre le balayage actif et passif, et détaille l'impact opérationnel des tempêtes de sondes (probe storms) dans les déploiements à haute densité. Plus important encore, il fournit une feuille de route stratégique pour passer d'un suivi basé sur le matériel à des analyses authentifiées et basées sur l'identité à l'aide des plateformes de Guest WiFi et de WiFi Analytics, garantissant ainsi des performances réseau robustes et une intelligence d'affaires exploitable.
Analyse technique approfondie : le mécanisme de découverte
Machine d'état IEEE 802.11
Avant qu'un appareil puisse transmettre du trafic IP, il doit passer par la machine d'état de connexion 802.11 : découverte, authentification et association. La requête de sonde (probe request) fonctionne spécifiquement dans la phase de découverte. Elle est classée comme un sous-type de trame de gestion 4, transmise par l'appareil client (STA) pour détecter les ensembles de services de base (BSS) disponibles.
Il existe deux méthodes principales de découverte :
- Balayage passif : L'appareil client règle sa radio sur un canal spécifique et écoute les trames Beacon diffusées périodiquement (généralement toutes les 100 ms) par le point d'accès (AP). Cette méthode préserve l'autonomie de la batterie mais augmente le temps de latence de la découverte.
- Balayage actif : L'appareil client transmet activement des trames Probe Request sur différents canaux et attend des trames Probe Response de la part des AP. Cela accélère la découverte mais consomme du temps d'antenne et de l'énergie.
Requêtes de sonde diffusées ou dirigées
Le balayage actif utilise deux types distincts de requêtes de sonde :
- Requête de sonde diffusée (Wildcard) : Le champ d'identifiant d'ensemble de services (SSID) est défini sur nul (longueur nulle). L'appareil diffuse à tout AP à portée, demandant concrètement : "Qui est là ?" Tous les AP recevant cette trame, à condition qu'ils ne soient pas configurés pour masquer leur SSID, répondront par une Probe Response.
- Requête de sonde dirigée : Le champ SSID contient un nom de réseau spécifique. L'appareil interroge pour un réseau connu de sa liste de réseaux préférés (PNL). Seuls les AP hébergeant ce SSID spécifique répondront. Ce mécanisme est essentiel pour les appareils qui tentent de se connecter automatiquement à des réseaux masqués.
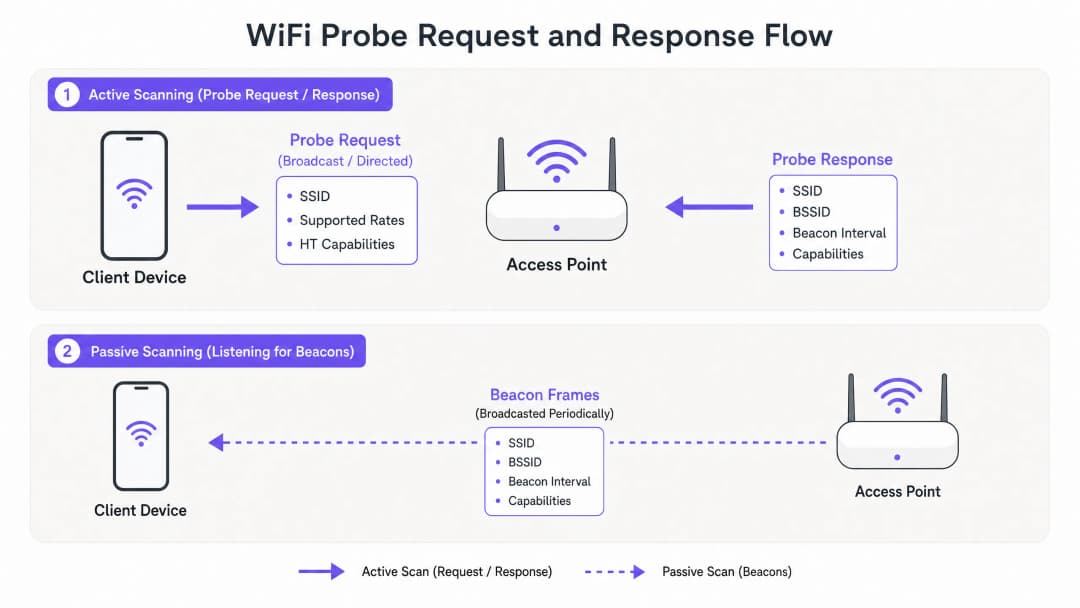
Structure d'une trame de requête de sonde
Une trame de requête de sonde standard contient des éléments d'information (IE) cruciaux qui informent l'AP des capacités du client. Les champs clés comprennent :
- En-tête MAC : Contient le contrôle de trame, la durée, l'adresse de destination (généralement l'adresse de diffusion
ff:ff:ff:ff:ff:ff), l'adresse source (le MAC du client) et le BSSID. - SSID : Le nom du réseau cible (ou nul pour la diffusion).
- Débits pris en charge : Définit les débits de données de base et opérationnels pris en charge par le client (par exemple, 1, 2, 5,5, 11 Mbps pour l'ancien 802.11b, jusqu'aux débits OFDM modernes).
- Débits étendus pris en charge : Débits de données supplémentaires pris en charge par le client.
- Capacités HT/VHT/HE : Indique la prise en charge des fonctionnalités à haut débit (802.11n), très haut débit (802.11ac) ou haute efficacité (802.11ax/WiFi 6), y compris les flux spatiaux et la largeur du canal.
La compréhension de ces capacités est essentielle pour que les AP négocient les paramètres de connexion optimaux lors de la phase d'association ultérieure.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
L'impact de la randomisation des adresses MAC
Historiquement, l'adresse source d'une requête de probe était l'adresse MAC globale unique et gravée de l'appareil. Cette cohérence permettait aux exploitants de sites de suivre les appareils non connectés, de mesurer les temps de séjour et de générer des cartes thermiques de fréquentation simplement en écoutant passivement les requêtes de probe.
Cependant, les préoccupations concernant la confidentialité de la diffusion d'identifiants persistants ont conduit à la mise en œuvre de la randomisation des adresses MAC. Introduits avec iOS 14 et Android 10, les systèmes d'exploitation modernes génèrent désormais une adresse MAC aléatoire, administrée localement, lors de la transmission des requêtes de probe.
La fin du suivi non authentifié

L'impact opérationnel est profond :
- Nombre d'appareils gonflé : Un seul appareil peut générer plusieurs adresses MAC aléatoires au fil du temps, ce qui gonfle artificiellement les indicateurs de visiteurs uniques dans les anciens systèmes d'analyse.
- Temps de séjour faussé : Il est impossible de suivre le parcours d'un appareil au sein d'un site si son identifiant change au milieu de sa visite.
- Perte des données sur les visiteurs récurrents : Sans identifiant persistant, il est impossible de distinguer un nouveau visiteur d'un visiteur régulier via les données de probe.
Solutions basées sur l'identité
Pour restaurer la précision analytique, le paradigme de suivi doit passer des identifiants matériels de Couche 2 aux identités authentifiées de Couche 7. En mettant en œuvre un Captive Portal robuste ou un flux d'intégration transparent (comme la façon dont un assistant WiFi permet un accès sans mot de passe en 2026), les sites capturent une identité persistante et consentie (par exemple, un e-mail, un profil social ou un identifiant de fidélité).
Une fois l'utilisateur authentifié, la plateforme Purple corrèle l'adresse MAC actuelle (même si elle est aléatoire pour cet SSID spécifique) avec le profil persistant de l'utilisateur. Cela garantit que les visites et activités ultérieures sont suivies avec précision par rapport à l'identité authentifiée, contournant ainsi complètement les limites de la randomisation MAC. Cette approche est fondamentale pour exécuter les stratégies décrites dans notre guide pour améliorer la satisfaction des clients.
Guide de mise en œuvre : Optimisation pour la haute densité
Dans les environnements tels que les stades ou les grands espaces de vente, le volume impressionnant de requêtes de probe provenant de milliers d'appareils peut gravement dégrader les performances du réseau. Ce phénomène, connu sous le nom de tempête de probes, consomme une bande passante précieuse, laissant moins de capacité pour la transmission réelle des données.
Atténuer les tempêtes de probes
Les architectes réseau doivent mettre en œuvre des stratégies de configuration proactives pour gérer la surcharge des trames de gestion :
- Suppression des réponses de sonde : Configurez les points d'accès pour ignorer les requêtes de sonde de diffusion provenant d'appareils ayant un indicateur de force du signal reçu (RSSI) inférieur à un seuil spécifique (par exemple, -75 dBm). Si un appareil est trop éloigné pour établir une connexion fiable, le point d'accès ne doit pas gaspiller de temps d'antenne à répondre à ses sondes.
- Désactiver les débits de données inférieurs : En désactivant les débits de données hérités (par exemple, 1, 2, 5,5, 11 Mbps) et en fixant le débit de base obligatoire minimum à 12 Mbps ou 24 Mbps, les trames de gestion (qui transmettent au débit de base le plus bas) consomment beaucoup moins de temps d'antenne.
- Band Steering : Orientez activement les clients compatibles vers les bandes 5 GHz ou 6 GHz. La bande 2,4 GHz possède des canaux non chevauchants limités et est très sensible à la congestion due aux tempêtes de sondes.
- Limiter les SSIDs : Chaque SSID diffusé par un point d'accès nécessite son propre ensemble de trames de balise et de réponses de sonde. Limitez le nombre de SSIDs au minimum (idéalement pas plus de trois par point d'accès) pour réduire la surcharge de gestion.
Sécurité et conformité
Exposition de la vie privée par les sondes dirigées
Les requêtes de sonde dirigées posent un risque de sécurité unique. Comme elles diffusent les noms des réseaux précédemment connectés (PNL), un attaquant capturant ces trames peut établir un profil des activités de l'utilisateur (comme identifier son réseau domestique, son employeur ou les cafés fréquemment visités).
De plus, cela expose l'appareil à des attaques Evil Twin. Un attaquant peut déployer un point d'accès malveillant diffusant un SSID issu de la PNL de la victime. L'appareil de la victime, reconnaissant le SSID familier dans sa réponse de sonde dirigée, peut se connecter automatiquement au point d'accès malveillant, s'exposant ainsi à l'interception du trafic.
Atténuation : La mise en œuvre de WPA3-Enterprise ou de WPA3-Enhanced Open (OWE) réduit le risque d'interception après association, mais l'hygiène réseau (les utilisateurs oubliant manuellement les réseaux publics) reste la principale défense contre l'exposition de la PNL.
GDPR et intérêt légitime
Selon le UK GDPR et l'UE GDPR, la collecte d'adresses MAC - même si elles sont hachées ou randomisées - peut constituer un traitement de données personnelles si elles peuvent être liées à un individu. Lors du déploiement d'analyses basées sur les sondes, les organisations doivent :
- Établir une base légale claire (généralement l'intérêt légitime pour la fréquentation anonyme, ou le consentement pour le marketing ciblé).
- Mettre en place une signalisation visible informant les visiteurs que le balayage WiFi est actif.
- Fournir un mécanisme de désinscription clair.
La transition vers un modèle de Guest WiFi authentifié simplifie la conformité, car un consentement explicite est obtenu lors du processus d'intégration.
ROI et impact commercial
Comprendre et gérer les requêtes de sonde n'est pas seulement un exercice technique ; cela a un impact direct sur les résultats financiers.
- Performance du réseau : Une atténuation appropriée des tempêtes de sondes garantit un débit plus élevé et une latence plus faible pour les utilisateurs connectés, ce qui impacte directement la satisfaction des clients et l'efficacité opérationnelle.* Analyses précises : Le passage d'un suivi approximatif basé sur les sondes à des couches d'identité authentifiées garantit que les équipes marketing et opérationnelles prennent des décisions basées sur des données fiables. Cela est crucial pour mesurer l'attribution des campagnes, optimiser les effectifs en fonction de la fréquentation réelle et générer des revenus grâce à un engagement ciblé.
- Atténuation des risques : La gestion proactive des trames de gestion et le respect des réglementations sur la confidentialité protègent l'entreprise contre les amendes de conformité et les dommages réputationnels.
En maîtrisant les mécanismes de découverte des appareils, les responsables informatiques peuvent concevoir des réseaux qui sont non seulement résilients et performants, mais qui servent également d'atouts fondamentaux pour l'intelligence d'entreprise. Pour en savoir plus sur le suivi basé sur la localisation, consultez Les mécanismes du guidage WiFi : explication de la trilatération et du RSSI.
Définitions clés
Probe Request
Une trame de gestion de couche 2 transmise par un appareil client pour découvrir les réseaux 802.11 disponibles à proximité.
Le mécanisme fondamental de découverte de réseau avant qu'un appareil ne s'authentifie ou ne s'associe.
Probe Response
Une trame de gestion transmise par un point d'accès en réponse à une Probe Request, contenant les capacités du réseau et les paramètres de configuration.
Fournit au client les informations nécessaires pour lancer le processus d'association.
Randomisation MAC
Une fonctionnalité de confidentialité par laquelle un appareil génère une adresse MAC temporaire et administrée localement au lieu de son adresse matérielle permanente lors de la recherche de réseaux.
Rend les anciennes analyses passives de fréquentation inexactes en gonflant le nombre d'appareils uniques.
Probe Storm
Une situation dans les environnements à haute densité où le volume considérable de requêtes et de réponses de sonde consomme un pourcentage important du temps d'antenne disponible.
Provoque de graves dégradations des performances réseau, nécessitant des mesures d'atténuation spécifiques dans la configuration des points d'accès.
Preferred Network List (PNL)
Une liste conservée par un appareil client contenant les SSID des réseaux auxquels il s'est précédemment connecté.
Les appareils diffusent ces SSID dans des requêtes de sonde dirigées (Directed Probe Requests), ce qui crée des risques potentiels pour la confidentialité et la sécurité.
RSSI (Received Signal Strength Indicator)
Une mesure de la puissance présente dans un signal radio reçu.
Utilisé pour filtrer et rejeter les requêtes provenant d'appareils éloignés (Probe Response Suppression).
Trame de gestion
Trames 802.11 utilisées pour établir et maintenir les communications entre les clients et les points d'accès (par exemple, balises Beacons, sondes Probes, trames d'authentification).
Contrairement aux trames de données, elles transportent des informations de contrôle réseau et doivent être gérées avec soin pour préserver le temps d'antenne.
Band Steering
Une technique utilisée par les APs pour encourager les clients double bande à se connecter aux bandes 5 GHz ou 6 GHz moins encombrées plutôt qu'à la bande 2,4 GHz.
Une stratégie clé pour atténuer l'impact des tempêtes de sondes sur les bandes héritées.
Exemples concrets
Une chaîne de vente au détail de 400 magasins subit de graves dégradations des performances WiFi pendant les heures de pointe du week-end. Le tableau de bord informatique indique une utilisation élevée des canaux sur la bande 2.4 GHz, mais le débit de données reste faible. Comment l'architecte réseau doit-il résoudre ce problème ?
- Effectuer une capture de paquets pour confirmer la présence d'une probe storm. 2. Implémenter la suppression des réponses de sonde (Probe Response Suppression), en configurant les points d'accès pour qu'ils ignorent les probe requests dont le RSSI est inférieur à -75 dBm. 3. Désactiver les débits de données hérités 802.11b (1, 2, 5.5, 11 Mbps) pour forcer la transmission des trames de gestion à des vitesses plus élevées, consommant ainsi moins de temps d'antenne. 4. Activer un band steering agressif pour orienter les clients double bande vers la bande 5 GHz.
Un directeur marketing dans un grand centre de conférences signale que son tableau de bord d'analyse de fréquentation affiche 50 000 visiteurs uniques, alors que les ventes de billets n'indiquent que 15 000 participants. Quelle est la cause de cet écart et comment le résoudre ?
Cet écart est causé par la randomisation des adresses MAC. Les appareils non connectés transmettent des probe requests avec des adresses MAC tournantes, ce qui amène l'ancienne plateforme d'analyse à compter plusieurs fois le même appareil. La solution consiste à déployer un portail Guest WiFi authentifié. En obligeant les utilisateurs à se connecter (par exemple via un e-mail ou un SSO social), le site associe les analyses à une identité persistante plutôt qu'à un identifiant matériel rotatif.
Questions d'entraînement
Q1. Vous concevez le réseau WiFi d'un stade de 50 000 places. Lors d'un événement test, vous observez une utilisation des canaux de 60 % sur la bande 2,4 GHz, mais très peu de trafic de données réel. Quel changement de configuration aura l'impact positif le plus immédiat ?
Conseil : Réfléchissez à la manière dont les trames de gestion sont transmises et à la façon de réduire leur impact sur le temps d'antenne.
Voir la réponse type
Désactivez les débits de données de base obligatoires les plus bas (1, 2, 5,5, 11 Mbps) et implémentez la suppression des réponses de sonde (Probe Response Suppression) pour les clients ayant un RSSI inférieur à -75 dBm. Cela force les trames de gestion à se transmettre plus rapidement (consommant moins de temps d'antenne) et empêche les APs de répondre aux appareils trop éloignés pour se connecter de manière fiable.
Q2. Un client demande une solution de suivi de fréquentation qui ne nécessite pas que les utilisateurs se connectent au WiFi, invoquant le souhait d'obtenir des « analyses sans friction ». Que devez-vous lui conseiller ?
Conseil : Prenez en compte les fonctionnalités de confidentialité des systèmes d'exploitation mobiles modernes et les limites du suivi au niveau de la Couche 2.
Voir la réponse type
Informez le client que le suivi de fréquentation non authentifié, basé sur les requêtes de sonde, n'est plus fiable en raison de la randomisation des adresses MAC dans iOS 14+ et Android 10+. Les appareils non connectés apparaîtront comme de multiples visiteurs uniques, ce qui gonflera considérablement les données. L'architecture recommandée consiste à déployer un portail de Guest WiFi authentifié et fluide pour capturer des identités persistantes au niveau de la Couche 7, garantissant ainsi des données précises et la conformité au GDPR.
Q3. Un cadre s'inquiète des implications en matière de sécurité des appareils diffusant leurs listes de réseaux préférés (PNL). Quel est le vecteur d'attaque spécifique qui l'inquiète et comment est-il exécuté ?
Conseil : Pensez à la manière dont un attaquant pourrait utiliser les informations contenues dans une requête de sonde dirigée (Directed Probe Request).
Voir la réponse type
Le cadre s'inquiète d'une attaque Evil Twin. Un attaquant capture une requête de sonde dirigée contenant un SSID de la PNL de l'appareil. L'attaquant configure ensuite un point d'accès malveillant diffusant exactement ce même SSID. Comme l'appareil fait confiance au nom du réseau, il peut s'associer automatiquement à l'AP malveillant, permettant à l'attaquant d'intercepter le trafic ou de lancer des attaques de type homme du milieu.
Continuer la lecture de cette série
WiFi pour zoos et parcs d'attractions : Guide de connectivité pour les lieux à forte fréquentation
Ce guide propose aux responsables IT et aux architectes réseau un cadre complet pour déployer un WiFi haute performance dans les zoos et les parcs d'attractions. Il couvre la planification RF en extérieur, le déploiement de Captive Portal, le filtrage de contenu sécurisé pour les familles et les stratégies pour transformer la connectivité en analyses opérationnelles exploitables.
Retail WiFi : Comment le WiFi en magasin stimule les ventes, la fidélité et la fréquentation
Ce guide de référence technique faisant autorité explique en détail comment les équipes informatiques et opérationnelles des entreprises peuvent déployer le WiFi de vente au détail comme un actif commercial stratégique. Il couvre la transition d'une connectivité de base vers une infrastructure génératrice de revenus grâce à la capture de données de première partie, à l'analyse de la fréquentation et à une architecture réseau sécurisée à haute densité.
WiFi Retail : de l'analyse de trafic aux expériences personnalisées en magasin
Ce guide de référence technique détaille la transition architecturale du WiFi invité hérité vers les plateformes edge intelligentes dans les environnements de vente au détail. Il fournit des conseils pratiques aux responsables informatiques sur le déploiement de réseaux basés sur l'identité, l'intégration des analyses avec les systèmes CRM et la génération d'un ROI mesurable grâce à des expériences personnalisées en magasin. De la conception RF et l'optimisation du Captive Portal à l'intégration du clienteling et la conformité GDPR, ce guide couvre l'intégralité du cycle de vie du déploiement de bout en bout.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.