
O que é um Probe Request? Entendendo como os dispositivos descobrem redes
Este guia de referência técnica fornece uma análise detalhada dos probe requests do padrão IEEE 802.11, do escaneamento ativo versus passivo e do impacto da randomização de MAC na análise de dados de visitantes. Ele oferece estratégias práticas de implementação para arquitetos de rede otimizarem implantações de alta densidade, mitigarem probe storms e garantirem a coleta de dados precisa e em conformidade com o GDPR usando camadas de identidade autenticadas.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Guia de WiFi Analytics →

Resumo Executivo
Para arquitetos de rede corporativa e diretores de operações de locais, as probe requests são o mecanismo fundamental de descoberta de dispositivos sem fio. Trata-se de um quadro de gerenciamento de Camada 2 que determina como dispositivos não conectados identificam e se conectam a pontos de acesso em ambientes de Varejo, Hotelaria e Transporte. No entanto, o cenário das análises baseadas em probes mudou fundamentalmente. Com a implementação onipresente da randomização de endereços MAC no iOS e Android, o rastreamento legado de fluxo de pessoas e as medições de tempo de permanência que dependem exclusivamente de dados de probe não autenticados não são mais viáveis ou em conformidade.
Este guia esclarece os mecanismos técnicos do ciclo de probe request e response, explora as diferenças cruciais entre a varredura ativa e passiva e detalha o impacto operacional das tempestades de probes em implantações de alta densidade. Mais importante ainda, ele fornece um roteiro estratégico para a transição do rastreamento baseado em hardware para análises autenticadas e orientadas por identidade usando plataformas de Guest WiFi e WiFi Analytics, garantindo um desempenho de rede robusto e inteligência de negócios acionável.
Detalhamento Técnico: O Mecanismo de Descoberta
Máquina de Estados IEEE 802.11
Antes que um dispositivo possa transmitir tráfego IP, ele deve passar pela máquina de estados de conexão 802.11: descoberta, autenticação e associação. A requisição de sondagem (probe request) opera especificamente na fase de descoberta. Ela é classificada como um quadro de gerenciamento do subtipo 4, transmitido pelo dispositivo cliente (STA) para detectar Basic Service Sets (BSS) disponíveis.
Existem dois métodos principais de descoberta:
- Varredura Passiva: O dispositivo cliente sintoniza seu rádio em um canal específico e ouve os quadros Beacon transmitidos periodicamente (normalmente a cada 100ms) pelo Ponto de Acesso (AP). Este método economiza a vida útil da bateria, mas aumenta a latência de descoberta.
- Varredura Ativa: O dispositivo cliente transmite ativamente quadros Probe Request em vários canais e aguarda por quadros Probe Response dos APs. Isso acelera a descoberta, mas consome tempo de transmissão e energia.
Requisições de Sondagem do Tipo Broadcast vs. Direcionadas
A varredura ativa utiliza dois tipos distintos de probe requests:
- Broadcast (Wildcard) Probe Request: O campo Service Set Identifier (SSID) é definido como nulo (comprimento zero). O dispositivo transmite para qualquer AP dentro do alcance, perguntando basicamente: "Quem está aí?". Todos os APs que receberem este quadro, desde que não estejam configurados para ocultar seu SSID, responderão com um Probe Response.
- Directed Probe Request: O campo SSID contém um nome de rede específico. O dispositivo está consultando uma rede conhecida de sua Lista de Redes Preferenciais (PNL). Apenas os APs que hospedam aquele SSID específico responderão. Este mecanismo é crítico para dispositivos que tentam se conectar automaticamente a redes ocultas.
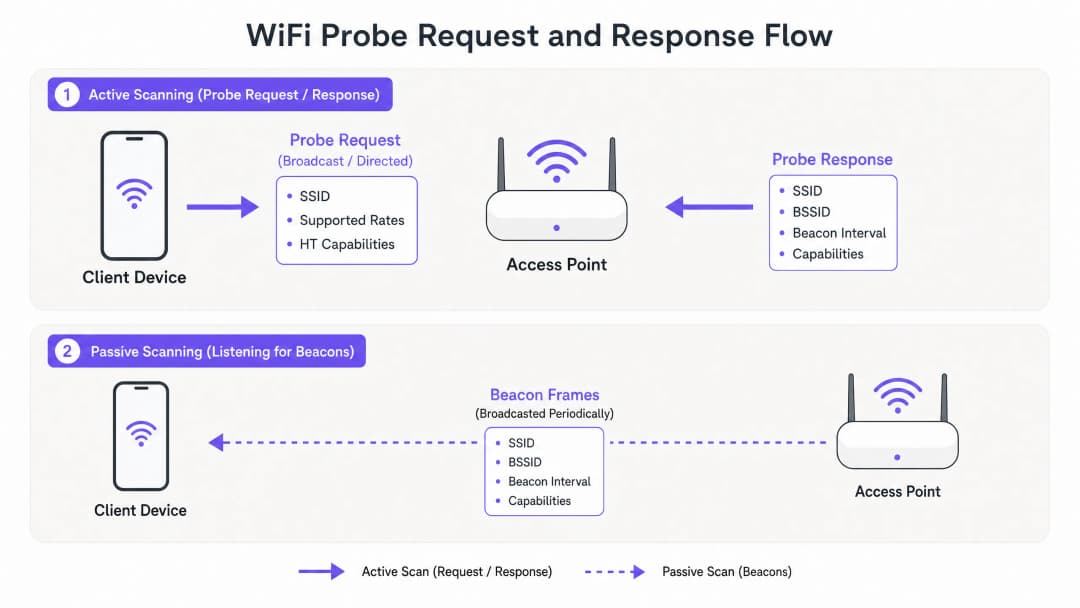
Estrutura de um Quadro Probe Request
Um quadro probe request padrão contém Elementos de Informação (IEs) cruciais que informam ao AP os recursos do cliente. Os campos principais incluem:
- Cabeçalho MAC: Contém controle de quadro, duração, endereço de destino (normalmente o endereço de broadcast
ff:ff:ff:ff:ff:ff), endereço de origem (o MAC do cliente) e BSSID. - SSID: O nome da rede de destino (ou nulo para broadcast).
- Taxas Suportadas (Supported Rates): Define as taxas de dados básicas e operacionais suportadas pelo cliente (por exemplo, 1, 2, 5.5, 11 Mbps para o legado 802.11b, até as taxas modernas de OFDM).
- Taxas Suportadas Estendidas (Extended Supported Rates): Taxas de dados adicionais suportadas pelo cliente.
- Recursos HT/VHT/HE: Indica suporte para recursos High Throughput (802.11n), Very High Throughput (802.11ac) ou High Efficiency (802.11ax/WiFi 6), incluindo fluxos espaciais e largura de canal.
Compreender esses recursos é essencial para que os APs negociem os parâmetros de conexão ideais durante a fase de associação subsequente.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.
O Impacto da Randomização de MAC
Historicamente, o endereço de origem em uma solicitação de probe era o endereço MAC globalmente exclusivo e gravado de fábrica do dispositivo. Essa consistência permitia que os operadores de locais rastreassem dispositivos não conectados, medissem tempos de permanência e criassem mapas de calor de tráfego de pessoas simplesmente ouvindo passivamente as solicitações de probe.
No entanto, preocupações com a privacidade relacionadas à transmissão de identificadores persistentes levaram à implementação da randomização de MAC. Introduzida no iOS 14 e Android 10, os sistemas operacionais modernos agora geram um endereço MAC randomizado e administrado localmente ao transmitir solicitações de probe.
O Fim do Rastreamento Não Autenticado

O impacto operacional é profundo:
- Contagem Inflada de Dispositivos: Um único dispositivo pode gerar múltiplos endereços MAC randomizados ao longo do tempo, o que infla artificialmente as métricas de visitantes únicos em sistemas de análise legados.
- Tempo de Permanência Incorreto: É impossível rastrear a jornada de um dispositivo dentro de um local se o seu identificador mudar no meio da visita.
- Perda de Dados de Visitantes Frequentes: Sem um identificador persistente, torna-se inviável distinguir um novo visitante de um visitante que está retornando por meio de dados de probe.
Soluções Baseadas em Identidade
Para restaurar a precisão analítica, o paradigma de rastreamento deve mudar dos identificadores de hardware da Camada 2 para identidades autenticadas da Camada 7. Ao implementar um Captive Portal robusto ou um fluxo de integração contínuo (como como um WiFi Assistant permite o acesso sem senha em 2026), os locais capturam uma identidade persistente e consentida (por exemplo, e-mail, perfil de rede social ou ID de fidelidade).
Uma vez que o usuário é autenticado, a plataforma Purple correlaciona o endereço MAC atual (mesmo que randomizado para aquele SSID específico) com o perfil persistente do usuário. Isso garante que as visitas e atividades subsequentes sejam rastreadas com precisão em relação à identidade autenticada, contornando completamente as limitações da randomização de MAC. Essa abordagem é fundamental para executar as estratégias descritas em Como Melhorar a Satisfação dos Hóspedes: O Guia Definitivo.
Guia de Implementação: Otimização para Alta Densidade
Em ambientes como estádios ou grandes espaços de varejo, o volume massivo de solicitações de probe de milhares de dispositivos pode degradar severamente o desempenho da rede. Esse fenômeno, conhecido como uma Tempestade de Probe, consome um tempo de transmissão valioso, deixando menos capacidade para a transmissão real de dados.
Mitigando Tempestades de Probe
Os arquitetos de rede devem implementar estratégias de configuração proativas para gerenciar a sobrecarga de frames de gerenciamento:
- Supressão de Resposta de Sonda (Probe Response Suppression): Configure os APs para ignorarem solicitações de sonda broadcast de dispositivos com um Indicador de Força do Sinal Recebido (RSSI) abaixo de um limite específico (por exemplo, -75 dBm). Se um dispositivo estiver muito longe para estabelecer uma conexão confiável, o AP não deve desperdiçar tempo de transmissão respondendo às suas sondas.
- Desativar Taxas de Dados Mais Baixas: Ao desativar as taxas de dados herdadas (por exemplo, 1, 2, 5.5, 11 Mbps) e definir a taxa básica obrigatória mínima para 12 Mbps ou 24 Mbps, os quadros de gerenciamento (que transmitem na taxa básica mais baixa) consomem significativamente menos tempo de transmissão.
- Band Steering: Direcione ativamente clientes compatíveis para as bandas de 5 GHz ou 6 GHz. A banda de 2.4 GHz possui canais sobrepostos limitados e é altamente suscetível ao congestionamento por tempestades de sondas.
- Limitar SSIDs: Cada SSID transmitido por um AP requer seu próprio conjunto de quadros de beacon e respostas de sonda (Probe Responses). Limite o número de SSIDs ao mínimo (idealmente não mais que três por AP) para reduzir a sobrecarga de gerenciamento.
Segurança e Conformidade
Exposição de Privacidade de Sondas Direcionadas
As solicitações de sonda direcionadas apresentam um risco de segurança exclusivo. Como transmitem os nomes de redes conectadas anteriormente (PNL), um invasor que capture esses quadros pode traçar um perfil das atividades do usuário (como identificar sua rede doméstica, empregador ou cafés visitados com frequência).
Além disso, isso expõe o dispositivo a ataques Evil Twin. Um invasor pode implantar um AP invasor transmitindo um SSID da PNL da vítima. O dispositivo da vítima, ao reconhecer o SSID familiar em sua resposta de sonda direcionada, pode se conectar automaticamente ao AP invasor, expondo-o à interceptação de tráfego.
Mitigação: A implementação do WPA3-Enterprise ou WPA3-Enhanced Open (OWE) reduz o risco de interceptação pós-associação, mas a higiene da rede (usuários esquecendo manualmente as redes públicas) continua sendo a principal defesa contra a exposição da PNL.
GDPR e Interesse Legítimo
Sob o UK GDPR e o EU GDPR, a coleta de endereços MAC - mesmo que em hash ou randomizados - pode constituir o processamento de dados pessoais se puder ser vinculada a um indivíduo. Ao implantar análises baseadas em sondas, as organizações devem:
- Estabelecer uma base legal clara (normalmente interesse legítimo para fluxo de pessoas anônimo ou consentimento para marketing direcionado).
- Implementar sinalização visível informando aos visitantes que a varredura de WiFi está ativa.
- Fornecer um mecanismo claro de autoexclusão (opt-out).
A transição para um modelo autenticado de Guest WiFi simplifica a conformidade, pois o consentimento explícito é obtido durante o processo de integração.
Retorno sobre o Investimento (ROI) e Impacto nos Negócios
Compreender e gerenciar as solicitações de sonda não é apenas um exercício técnico; isso afeta diretamente o resultado final.
- Desempenho da Rede: A mitigação adequada de tempestades de sondas garante maior taxa de transferência e menor latência para usuários conectados, impactando diretamente a satisfação dos hóspedes e a eficiência operacional.
- Análises Precisas: A transição do rastreamento falho baseado em probes para camadas de identidade autenticadas garante que as equipes de marketing e operações tomem decisões com base em dados confiáveis. Isso é crucial para medir a atribuição de campanhas, otimizar os níveis de pessoal com base no fluxo real de pessoas e impulsionar a receita por meio de engajamento direcionado.
- Mitigação de Riscos: O gerenciamento proativo de quadros de gerenciamento e a adesão às regulamentações de privacidade protegem a organização contra multas de conformidade e danos à reputação.
Ao dominar a mecânica de descoberta de dispositivos, os líderes de TI podem projetar redes que não são apenas resilientes e eficientes, mas que também servem como ativos fundamentais para a inteligência empresarial. Para obter mais informações sobre rastreamento baseado em localização, analise A Mecânica do Direcionamento WiFi: Trilateração e RSSI Explicados.
Definições principais
Probe Request
Um frame de gerenciamento de Camada 2 transmitido por um dispositivo cliente para descobrir redes 802.11 disponíveis em suas proximidades.
O mecanismo fundamental para a descoberta de redes antes de um dispositivo se autenticar ou se associar.
Probe Response
Um frame de gerenciamento transmitido por um Access Point em resposta a um Probe Request, contendo as capacidades da rede e parâmetros de configuração.
Fornece ao cliente as informações necessárias para iniciar o processo de associação.
Randomização de MAC
Um recurso de privacidade no qual um dispositivo gera um endereço MAC temporário e administrado localmente, em vez de seu endereço de hardware permanente, ao escanear redes.
Torna imprecisas as análises herdadas e não autenticadas de fluxo de pessoas ao inflar a contagem de dispositivos únicos.
Probe Storm
Uma condição em ambientes de alta densidade onde o grande volume de probe requests e responses consome uma porcentagem significativa do tempo de transmissão disponível.
Causa degradação severa no desempenho da rede, exigindo mitigações específicas de configuração nos APs.
Lista de Redes Preferenciais (PNL)
Uma lista mantida por um dispositivo cliente contendo os SSIDs das redes às quais ele se conectou anteriormente.
Os dispositivos transmitem esses SSIDs em Directed Probe Requests, criando potenciais riscos de privacidade e segurança.
RSSI (Indicador de Intensidade de Sinal Recebido)
Uma medição da potência presente em um sinal de rádio recebido.
Usado na Supressão de Probe Response para filtrar solicitações de dispositivos distantes.
Frame de Gerenciamento
Frames 802.11 usados para estabelecer e manter a comunicação entre clientes e APs (por exemplo, Beacons, Probes, frames de Autenticação).
Diferente dos frames de dados, eles carregam informações de controle de rede e devem ser gerenciados com cuidado para preservar o tempo de transmissão.
Direcionamento de Banda (Band Steering)
Uma técnica utilizada por APs para incentivar clientes dual-band a se conectarem às bandas de 5 GHz ou 6 GHz, que são menos congestionadas, em vez de 2.4 GHz.
Uma estratégia fundamental para mitigar o impacto de probe storms em bandas legadas.
Exemplos práticos
Uma rede de varejo com 400 lojas está enfrentando uma degradação severa no desempenho do WiFi durante os horários de pico nos fins de semana. O painel de TI mostra alta utilização de canal na banda de 2.4 GHz, mas a taxa de transferência de dados é baixa. Como o arquiteto de rede deve resolver isso?
- Realizar uma captura de pacotes para confirmar a presença de uma probe storm. 2. Implementar a Supressão de Probe Response, configurando os APs para ignorar probe requests com um RSSI inferior a -75 dBm. 3. Desativar as taxas de dados herdadas do 802.11b (1, 2, 5.5, 11 Mbps) para forçar os frames de gerenciamento a transmitirem em velocidades mais altas, consumindo menos tempo de transmissão. 4. Habilitar o direcionamento de banda agressivo (band steering) para direcionar clientes dual-band para 5 GHz.
O diretor de marketing de um grande centro de convenções relata que o painel de análise de fluxo de pessoas mostra 50.000 visitantes únicos, mas as vendas de ingressos indicam apenas 15.000 participantes. O que está causando essa discrepância e como isso pode ser resolvido?
A discrepância é causada pela randomização de endereços MAC. Dispositivos não conectados estão transmitindo probe requests com endereços MAC rotativos, fazendo com que a plataforma de análise de dados herdada conte o mesmo dispositivo várias vezes. A solução é implantar um portal de Captive Portal de WiFi de visitantes autenticado. Ao exigir que os usuários façam login (por exemplo, via e-mail ou SSO de redes sociais), o local vincula a análise a uma identidade persistente em vez de um identificador de hardware rotativo.
Questões práticas
Q1. Você está projetando a rede WiFi para um estádio de 50.000 assentos. Durante um evento de teste, você observa 60% de utilização de canal em 2.4 GHz, mas pouquíssimo tráfego de dados real. Qual alteração de configuração terá o impacto positivo mais imediato?
Dica: Considere como os quadros de gerenciamento são transmitidos e como reduzir o impacto deles no tempo de transmissão (airtime).
Ver resposta modelo
Desabilitar as taxas de dados básicas obrigatórias mais baixas (1, 2, 5.5, 11 Mbps) e implementar a Supressão de Resposta de Sonda (Probe Response Suppression) para clientes com um RSSI inferior a -75 dBm. Isso força os quadros de gerenciamento a serem transmitidos mais rapidamente (consumindo menos airtime) e impede que os APs respondam a dispositivos muito distantes para se conectarem de forma confiável.
Q2. Um cliente solicita uma solução de rastreamento de fluxo de pessoas que não exija que os usuários se conectem ao WiFi, alegando o desejo de uma "análise sem atrito". Como você deve orientá-lo?
Dica: Leve em consideração os recursos de privacidade dos sistemas operacionais móveis modernos e as limitações do rastreamento em Camada 2.
Ver resposta modelo
Oriente o cliente que o rastreamento de fluxo não autenticado baseado em sondas (probes) não é mais confiável devido à randomização de endereços MAC no iOS 14+ e Android 10+. Dispositivos não conectados aparecerão como múltiplos visitantes únicos, inflando drasticamente os dados. A arquitetura recomendada é implantar um portal de Guest WiFi autenticado e integrado para capturar identidades persistentes em Camada 7, garantindo a precisão dos dados e a conformidade com a GDPR.
Q3. Um executivo está preocupado com as implicações de segurança dos dispositivos que transmitem suas Listas de Redes Preferenciais (PNL). Qual é o vetor de ataque específico com o qual ele está preocupado e como ele é executado?
Dica: Pense em como um invasor pode usar as informações contidas em uma Solicitação de Sonda Direcionada (Directed Probe Request).
Ver resposta modelo
O executivo está preocupado com um ataque de Evil Twin. Um invasor captura uma Solicitação de Sonda Direcionada contendo um SSID da PNL do dispositivo. Em seguida, o invasor ativa um ponto de acesso malicioso transmitindo exatamente esse SSID. Como o dispositivo confia no nome da rede, ele pode se associar automaticamente ao AP malicioso, permitindo que o invasor intercepte o tráfego ou lance ataques do tipo man-in-the-middle.
Continue a ler esta série
WiFi em Zoológicos e Parques Temáticos: Guia de Conectividade para Locais com Alto Fluxo de Pessoas
Este guia fornece aos líderes de TI e arquitetos de rede uma estrutura abrangente para implantar WiFi de alto desempenho em zoológicos e parques temáticos. Ele abrange o planejamento de RF externo, a implantação de Captive Portal, a filtragem de conteúdo segura para famílias e estratégias para transformar a conectividade em análises operacionais acionáveis.
Retail WiFi: Como o WiFi em Loja Impulsiona Vendas, Fidelidade e Fluxo de Clientes
Este guia de referência técnica detalhado explica como as equipes de TI e operações corporativas podem implantar o WiFi de varejo como um ativo comercial estratégico. Ele aborda a transição da conectividade básica para uma infraestrutura geradora de receita por meio da captura de dados primários (first-party data), análise de fluxo de clientes e arquitetura de rede segura de alta densidade.
WiFi para Varejo: De Análise de Tráfego a Experiências Personalizadas na Loja
Este guia de referência técnica detalha a mudança arquitetônica do WiFi para convidados legado para plataformas inteligentes de borda em ambientes de varejo. Ele fornece orientações práticas para líderes de TI sobre a implantação de redes baseadas em identidade, integração de análises com sistemas de CRM e geração de ROI mensurável por meio de experiências personalizadas na loja. Do design de RF e otimização de Captive Portal à integração de clienteling e conformidade com a GDPR, este guia cobre todo o ciclo de vida de implantação de ponta a ponta.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.