
Was ist ein Probe Request? Funktionsweise der Netzwerk-Erkennung von Geräten
Dieses technische Referenzhandbuch bietet einen tiefen Einblick in IEEE 802.11 Probe Requests, aktives versus passives Scannen sowie die Auswirkungen von MAC-Randomisierung auf die Standort-Analysen. Es liefert direkt umsetzbare Implementierungsstrategien für Netzwerkarchitekten zur Optimierung von High-Density-Bereitstellungen, zur Eindämmung von Probe Storms und zur Gewährleistung einer präzisen, GDPR-konformen Datenerfassung mithilfe authentifizierter Identitätsebenen.
Video overview
Diesen Leitfaden anhören
Podcast-Transkript ansehen
Teil unserer Kernserie: WiFi Analytics Guide →

Executive Summary
Für Netzwerkarchitekten in Unternehmen und Leiter des Standortbetriebs sind Probe Requests der grundlegende Mechanismus zur Erkennung von drahtlosen Geräten. Es handelt sich um einen Layer 2 Management Frame, der bestimmt, wie nicht verbundene Geräte Access Points in Umgebungen wie Einzelhandel, Hotellerie und Transportwesen identifizieren und sich mit ihnen verbinden. Die Landschaft der Probe-basierten Analysen hat sich jedoch grundlegend verändert. Mit der flächendeckenden Einführung der MAC-Adressen-Randomisierung in iOS und Android sind veraltete Methoden zur Besucherstrommessung und Verweildauererfassung, die ausschließlich auf nicht authentifizierten Probe-Daten basieren, weder tragfähig noch rechtskonform.
Dieser Leitfaden erläutert die technischen Mechanismen des Probe Request und Response Zyklus, beleuchtet die entscheidenden Unterschiede zwischen aktivem und passivem Scanning und beschreibt die betrieblichen Auswirkungen von Probe Storms in Umgebungen mit hoher Dichte. Vor allem bietet er einen strategischen Fahrplan für den Übergang von hardwarebasiertem Tracking hin zu authentifizierten, identitätsbasierten Analysen mithilfe von Plattformen für Guest WiFi und WiFi Analytics, um eine robuste Netzwerkleistung und verwertbare Business Intelligence zu gewährleisten.
Technischer Deep-Dive: Der Mechanismus der Netzwerkerkennung
IEEE 802.11 State Machine
Bevor ein Gerät IP-Traffic übertragen kann, muss es die 802.11-Verbindungs-State-Machine durchlaufen: Erkennung, Authentifizierung und Assoziierung. Der Probe Request arbeitet speziell in der Erkennungsphase. Er ist als Management-Frame vom Subtyp 4 klassifiziert und wird vom Client-Gerät (STA) übertragen, um verfügbare Basic Service Sets (BSS) zu erkennen.
Es gibt zwei primäre Erkennungsmethoden:
- Passives Scannen: Das Client-Gerät stellt sein Funkmodul auf einen bestimmten Kanal ein und lauscht auf Beacon-Frames, die periodisch (normalerweise alle 100 ms) vom Access Point (AP) gesendet werden. Diese Methode schont den Akku, erhöht jedoch die Latenz bei der Erkennung.
- Aktives Scannen: Das Client-Gerät sendet aktiv Probe-Request-Frames auf verschiedenen Kanälen und wartet auf Probe-Response-Frames von APs. Dies beschleunigt die Erkennung, verbraucht jedoch Sendezeit und Energie.
Broadcast- vs. Directed-Probe-Requests
Das aktive Scannen nutzt zwei verschiedene Typen von Probe Requests:
- Broadcast (Wildcard) Probe Request: Das Feld für den Service Set Identifier (SSID) ist auf Null (Länge Null) gesetzt. Das Gerät sendet einen Broadcast an alle APs in Reichweite und fragt im Wesentlichen: "Wer ist da draußen?" Alle APs, die diesen Frame empfangen, antworten mit einer Probe Response, sofern sie nicht so konfiguriert sind, dass sie ihre SSID verbergen.
- Directed Probe Request: Das SSID-Feld enthält einen spezifischen Netzwerknamen. Das Gerät sucht nach einem bekannten Netzwerk aus seiner Preferred Network List (PNL). Nur APs, die diese spezifische SSID bereitstellen, antworten. Dieser Mechanismus ist entscheidend für Geräte, die versuchen, sich automatisch mit verborgenen Netzwerken zu verbinden.
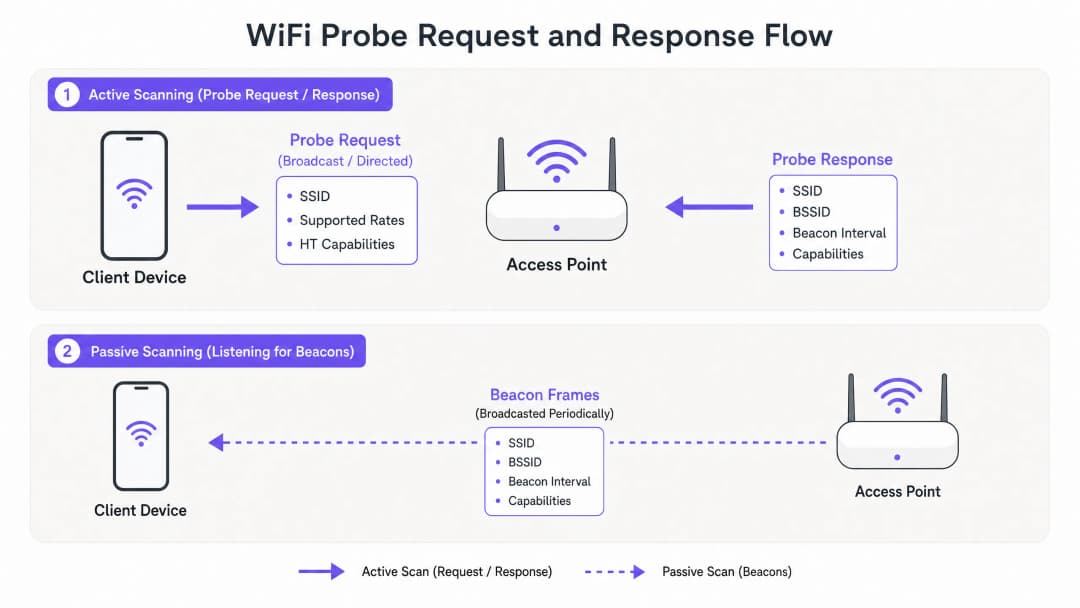
Struktur eines Probe-Request-Frames
Ein Standard-Probe-Request-Frame enthält entscheidende Information Elements (IEs), die den AP über die Funktionen des Clients informieren. Zu den wichtigsten Feldern gehören:
- MAC-Header: Enthält Frame-Steuerung, Dauer, Zieladresse (normalerweise die Broadcast-Adresse
ff:ff:ff:ff:ff:ff), Quelladresse (die MAC-Adresse des Clients) und BSSID. - SSID: Der Name des Zielnetzwerks (oder Null für Broadcast).
- Supported Rates: Definiert die vom Client unterstützten Basis- und Betriebsdatenraten (z. B. 1, 2, 5,5, 11 Mbps für ältere 802.11b-Standards bis hin zu modernen OFDM-Raten).
- Extended Supported Rates: Zusätzliche vom Client unterstützte Datenraten.
- HT/VHT/HE Capabilities: Gibt die Unterstützung für High Throughput (802.11n), Very High Throughput (802.11ac) oder High Efficiency (802.11ax/WiFi 6)-Funktionen an, einschließlich räumlicher Streams und Kanalbreite.
Das Verständnis dieser Funktionen ist für APs unerlässlich, um in der anschließenden Assoziierungsphase optimale Verbindungsparameter auszuhandeln.
Die Auswirkungen der MAC-Randomisierung
Historisch gesehen war die Quelladresse in einer Probe-Anfrage die weltweit eindeutige, fest eingebrannte MAC-Adresse des Geräts. Diese Konsistenz ermöglichte es Betreibern von Veranstaltungsorten, nicht verbundene Geräte zu verfolgen, Verweilzeiten zu messen und Heatmaps der Besucherströme zu erstellen, indem sie einfach passiv die Probe-Anfragen mitschnitten.
Datenschutzbedenken hinsichtlich der Ausstrahlung dauerhafter Identifikatoren führten jedoch zur Einführung der MAC-Randomisierung. Mit der Einführung in iOS 14 und Android 10 generieren moderne Betriebssysteme nun eine zufällige, lokal verwaltete MAC-Adresse, wenn sie Probe-Anfragen senden.
Das Ende des nicht authentifizierten Trackings

Die betrieblichen Auswirkungen sind tiefgreifend:
- Künstlich erhöhte Gerätezahlen: Ein einzelnes Gerät kann im Laufe der Zeit mehrere zufällige MAC-Adressen generieren, was die Kennzahlen für eindeutige Besucher in älteren Analysesystemen künstlich in die Höhe treibt.
- Ungenaue Verweilzeiten: Es ist unmöglich, den Weg eines Geräts innerhalb eines Veranstaltungsorts zu verfolgen, wenn sich sein Identifikator während des Besuchs ändert.
- Verlust von Daten über wiederkehrende Besucher: Ohne einen dauerhaften Identifikator ist es unmöglich, anhand von Probe-Daten einen neuen Besucher von einem wiederkehrenden Besucher zu unterscheiden.
Identitätsbasierte Lösungen
Um die analytische Genauigkeit wiederherzustellen, muss sich das Tracking-Paradigma von Layer 2-Hardware-Identifikatoren zu authentifizierten Layer 7-Identitäten verlagern. Durch die Implementierung eines robusten Captive Portal oder eines nahtlosen Onboarding-Prozesses (wie etwa how a WiFi Assistant enables passwordless access in 2026) erfassen Veranstaltungsorte eine dauerhafte, einwilligungsbasierte Identität (z. B. E-Mail, Social-Media-Profil oder Loyalty-ID).
Sobald ein Benutzer authentifiziert ist, verknüpft die Purple-Plattform die aktuelle MAC-Adresse (selbst wenn sie für diese spezifische SSID randomisiert wurde) mit dem dauerhaften Profil des Benutzers. Dies stellt sicher, dass nachfolgende Besuche und Aktivitäten präzise der authentifizierten Identität zugeordnet werden, wodurch die Einschränkungen der MAC-Randomisierung vollständig umgangen werden. Dieser Ansatz ist grundlegend für die Umsetzung der Strategien, die in How to Improve Guest Satisfaction: The Ultimate Playbook beschrieben sind.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
Implementierungsleitfaden: Optimierung für hohe Dichte
In Umgebungen wie Stadien oder großen Verkaufsflächen kann das schiere Volumen an Probe-Anfragen von Tausenden von Geräten die Netzwerkleistung drastisch beeinträchtigen. Dieses Phänomen, bekannt als Probe Storm, verbraucht wertvolle Sendezeit, sodass weniger Kapazität für die tatsächliche Datenübertragung verbleibt.
Eindämmung von Probe Storms
Netzwerkarchitekten müssen proaktive Konfigurationsstrategien implementieren, um den Overhead durch Management-Frames zu bewältigen:
- Sondierungsantwort-Unterdrückung (Probe Response Suppression): Konfigurieren Sie APs so, dass sie Broadcast-Sondierungsanfragen von Geräten ignorieren, deren RSSI (Received Signal Strength Indicator) unter einem bestimmten Schwellenwert liegt (z. B. -75 dBm). Wenn ein Gerät zu weit entfernt ist, um eine zuverlässige Verbindung herzustellen, sollte der AP keine Sendezeit für die Beantwortung seiner Sondierungsanfragen verschwenden.
- Deaktivierung niedrigerer Datenraten: Durch die Deaktivierung veralteter Datenraten (z. B. 1, 2, 5.5, 11 Mbps) und die Festlegung der minimalen obligatorischen Basisrate auf 12 Mbps oder 24 Mbps verbrauchen Management-Frames (die mit der niedrigsten Basisrate übertragen werden) erheblich weniger Sendezeit.
- Band Steering: Steuern Sie fähige Clients aktiv auf die 5 GHz oder 6 GHz Bänder. Das 2.4 GHz Band verfügt nur über eine begrenzte Anzahl überlappungsfreier Kanäle und ist sehr anfällig für Überlastungen durch Probe Storms.
- SSIDs begrenzen: Jede von einem AP übertragene SSID erfordert eigene Beacon-Frames und Probe Responses. Begrenzen Sie die Anzahl der SSIDs auf ein Minimum (idealerweise nicht mehr als drei pro AP), um den Management-Overhead zu reduzieren.
Sicherheit und Compliance
Datenschutzrisiken durch gezielte Sondierungsanfragen
Gezielte Sondierungsanfragen (Directed Probe Requests) stellen ein besonderes Sicherheitsrisiko dar. Da sie die Namen zuvor verbundener Netzwerke (PNL) übertragen, kann ein Angreifer, der diese Frames abfängt, ein Profil der Aktivitäten des Nutzers erstellen (z. B. Identifizierung des Heimnetzwerks, des Arbeitgebers oder häufig besuchter Cafés).
Darüber hinaus setzt dies das Gerät Evil Twin Angriffen aus. Ein Angreifer kann einen gefälschten AP bereitstellen, der eine SSID aus der PNL des Opfers ausstrahlt. Das Gerät des Opfers erkennt die vertraute SSID in seiner gezielten Sondierungsantwort und verbindet sich möglicherweise automatisch mit dem gefälschten AP, was es dem Abfangen von Datenverkehr aussetzt.
Abmilderung: Die Implementierung von WPA3-Enterprise oder WPA3-Enhanced Open (OWE) verringert das Risiko des Abfangens nach dem Verbindungsaufbau, aber eine gute Netzwerk-Hygiene (Nutzer entfernen öffentliche Netzwerke manuell) bleibt der primäre Schutz gegen die Offenlegung von PNLs.
GDPR und berechtigtes Interesse
Unter UK GDPR und EU GDPR kann die Erfassung von MAC-Adressen - selbst wenn sie gehasht oder anonymisiert sind - die Verarbeitung personenbezogener Daten darstellen, wenn sie mit einer Person verknüpft werden können. Bei der Bereitstellung von sondierungsbasierten Analysen müssen Unternehmen Folgendes beachten:
- Eine klare Rechtsgrundlage schaffen (in der Regel berechtigtes Interesse für anonyme Besucherströme oder Einwilligung für zielgerichtetes Marketing).
- Gut sichtbare Hinweisschilder anbringen, die Besucher darüber informieren, dass das Scannen von WiFi aktiv ist.
- Einen klaren Opt-Out-Mechanismus bereitstellen.
Der Übergang zu einem authentifizierten Guest WiFi Modell vereinfacht die Compliance, da die ausdrückliche Einwilligung während des Onboarding-Prozesses eingeholt wird.
ROI und geschäftliche Auswirkungen
Das Verstehen und Verwalten von Sondierungsanfragen ist nicht nur eine technische Übung; es wirkt sich direkt auf das Geschäftsergebnis aus.
- Netzwerkleistung: Eine angemessene Eindämmung von Probe Storms sorgt für einen höheren Durchsatz und geringere Latenzzeiten für verbundene Nutzer, was sich direkt auf die Zufriedenheit der Gäste und die betriebliche Effizienz auswirkt.* Präzise Analysen: Der Übergang von fehlerhaftem, Probe-basiertem Tracking hin zu authentifizierten Identitätsebenen stellt sicher, dass Marketing- und Betriebsteams Entscheidungen auf der Grundlage verlässlicher Daten treffen. Dies ist entscheidend für die Messung von Kampagnen-Attributionen, die Optimierung des Personaleinsatzes basierend auf tatsächlichen Besucherzahlen und die Umsatzsteigerung durch gezielte Kundenansprache.
- Risikominimierung: Ein proaktives Management von Management Frames und die Einhaltung von Datenschutzbestimmungen schützen das Unternehmen vor Bußgeldern bei Nichteinhaltung sowie vor Reputationsschäden.
Durch die Beherrschung der Mechanismen zur Geräteerkennung können IT-Verantwortliche Netzwerke entwerfen, die nicht nur widerstandsfähig und leistungsstark sind, sondern auch als grundlegende Basis für die Gewinnung von Unternehmensdaten dienen. Weitere Einblicke in die standortbasierte Verfolgung finden Sie unter The Mechanics of WiFi Wayfinding: Trilateration and RSSI Explained.
Schlüsseldefinitionen
Probe Request
Ein Layer-2-Management-Frame, der von einem Client-Gerät gesendet wird, um verfügbare 802.11-Netzwerke in seiner Umgebung zu erkennen.
Der grundlegende Mechanismus zur Netzwerkerkennung, bevor sich ein Gerät authentifiziert oder assoziiert.
Probe Response
Ein Management-Frame, der von einem Access Point als Antwort auf einen Probe Request übertragen wird und Netzwerkfunktionen sowie Konfigurationsparameter enthält.
Liefert dem Client die notwendigen Informationen, um den Assoziierungsprozess zu starten.
MAC-Randomisierung
Eine Datenschutzfunktion, bei der ein Gerät beim Scannen nach Netzwerken eine temporäre, lokal verwaltete MAC-Adresse anstelle seiner permanenten Hardware-Adresse generiert.
Macht herkömmliche, nicht authentifizierte Besucheranalysen ungenau, indem sie die Anzahl der eindeutigen Geräte künstlich aufbläht.
Probe Storm
Ein Zustand in High-Density-Umgebungen, bei dem das schiere Volumen an Probe Requests und Responses einen erheblichen Prozentsatz der verfügbaren Airtime verbraucht.
Verursacht erhebliche Leistungseinbußen im Netzwerk, was gezielte Maßnahmen bei der AP-Konfiguration erfordert.
Preferred Network List (PNL)
Eine vom Client-Gerät verwaltete Liste, die die SSIDs der Netzwerke enthält, mit denen es zuvor verbunden war.
Geräte senden diese SSIDs in Directed Probe Requests, was potenzielle Datenschutz- und Sicherheitsrisiken birgt.
RSSI (Received Signal Strength Indicator)
Ein Maß für die Signalstärke eines empfangenen Funksignals.
Wird bei der Probe Response Suppression verwendet, um Anfragen von weit entfernten Geräten herauszufiltern.
Management-Frame
802.11-Frames, die zum Aufbau und zur Aufrechterhaltung der Kommunikation zwischen Clients und APs verwendet werden (z. B. Beacons, Probes, Authentifizierungs-Frames).
Im Gegensatz zu Datenframes übertragen sie Netzwerkkontrollinformationen und müssen sorgfältig verwaltet werden, um Airtime zu sparen.
Band Steering
Eine Technik, die von APs verwendet wird, um Dual-Band-Clients dazu zu bewegen, sich mit den weniger überlasteten 5 GHz- oder 6 GHz-Bändern anstelle von 2.4 GHz zu verbinden.
Eine Schlüsselstrategie zur Milderung der Auswirkungen von Probe Storms auf älteren Frequenzbändern.
Ausgearbeitete Beispiele
Eine Einzelhandelskette mit 400 Filialen verzeichnet zu den Spitzenzeiten am Wochenende einen schweren Einbruch der WiFi-Leistung. Das IT-Dashboard zeigt eine hohe Kanalauslastung im 2,4-GHz-Band, aber der Datendurchsatz ist gering. Wie sollte der Netzwerkarchitekt dieses Problem angehen?
- Führen Sie ein Packet Capture durch, um das Vorliegen eines Probe Storms zu bestätigen. 2. Implementieren Sie eine Probe Response Suppression, indem Sie APs so konfigurieren, dass sie Probe Requests mit einem RSSI-Wert von weniger als -75 dBm ignorieren. 3. Deaktivieren Sie alte 802.11b-Datenraten (1, 2, 5,5, 11 Mbps), um die Übertragung von Management-Frames mit höheren Geschwindigkeiten zu erzwingen, was weniger Airtime verbraucht. 4. Aktivieren Sie aggressives Band Steering, um Dualband-Clients auf 5 GHz zu verlagern.
Ein Marketingleiter eines großen Konferenzzentrums berichtet, dass sein Dashboard für Besucheranalysen 50.000 Unique Visitors anzeigt, die Ticketverkäufe jedoch nur 15.000 Teilnehmer aufweisen. Was verursacht diese Diskrepanz und wie kann sie behoben werden?
Die Diskrepanz wird durch MAC-Randomisierung verursacht. Nicht verbundene Geräte senden Probe Requests mit rotierenden MAC-Adressen, was dazu führt, dass die alte Analyseplattform einzelne Geräte mehrfach zählt. Die Lösung besteht darin, ein authentifiziertes Guest WiFi Portal bereitzustellen. Indem sich Benutzer anmelden müssen (z. B. per E-Mail oder Social SSO), verknüpft der Standort die Analysen mit einer persistenten Identität statt mit einer rotierenden Hardware-Kennung.
Übungsfragen
Q1. Sie entwerfen das WiFi-Netzwerk für ein Stadion mit 50.000 Sitzplätzen. Während einer Testveranstaltung stellen Sie eine Kanalauslastung von 60 % auf 2.4 GHz fest, aber nur sehr wenig tatsächlichen Datenverkehr. Welche Konfigurationsänderung hat die unmittelbarste positive Auswirkung?
Hinweis: Berücksichtigen Sie, wie Management-Frames übertragen werden und wie man deren beanspruchte Airtime reduzieren kann.
Musterlösung anzeigen
Deaktivieren Sie die niedrigsten obligatorischen Basisdatenraten (1, 2, 5.5, 11 Mbps) und implementieren Sie Probe Response Suppression für Clients mit einem RSSI-Wert von weniger als -75 dBm. Dies zwingt Management-Frames dazu, schneller zu übertragen (was weniger Airtime verbraucht), und verhindert, dass APs auf Geräte reagieren, die zu weit entfernt sind, um eine zuverlässige Verbindung herzustellen.
Q2. Ein Kunde wünscht eine Lösung zur Erfassung von Besucherströmen, die keine Anmeldung der Nutzer im WiFi erfordert, und begründet dies mit dem Wunsch nach "reibungsloser Analytik". Was raten Sie ihm?
Hinweis: Berücksichtigen Sie die modernen Datenschutzfunktionen mobiler Betriebssysteme und die Einschränkungen des Trackings auf Layer 2.
Musterlösung anzeigen
Weisen Sie den Kunden darauf hin, dass ein unauthentifiziertes, Probe-basiertes Tracking von Besucherströmen aufgrund der MAC-Adressen-Randomisierung in iOS 14+ und Android 10+ nicht mehr zuverlässig ist. Nicht verbundene Geräte werden als mehrere eindeutige Besucher erfasst, was die Daten massiv verfälscht. Die empfohlene Architektur besteht darin, ein nahtloses, authentifiziertes Guest WiFi-Portal bereitzustellen, um dauerhafte Layer 7-Identitäten zu erfassen. Dies gewährleistet präzise Daten und die Einhaltung der GDPR.
Q3. Ein Vorstandsmitglied ist besorgt über die Sicherheitsrisiken, die entstehen, wenn Geräte ihre Preferred Network Lists (PNL) senden. Um welchen spezifischen Angriffsvektor handelt es sich dabei und wie wird dieser ausgeführt?
Hinweis: Denken Sie darüber nach, wie ein Angreifer die in einem Directed Probe Request enthaltenen Informationen nutzen könnte.
Musterlösung anzeigen
Das Vorstandsmitglied ist besorgt über einen Evil Twin-Angriff. Ein Angreifer fängt einen Directed Probe Request ab, der eine SSID aus der PNL des Geräts enthält. Der Angreifer betreibt dann einen gefälschten Access Point, der genau diese SSID ausstrahlt. Da das Gerät dem Netzwerknamen vertraut, verbindet es sich unter Umständen automatisch mit dem betrügerischen AP, sodass der Angreifer den Datenverkehr abfangen oder Man-in-the-Middle-Angriffe starten kann.
Weiterlesen in dieser Reihe
Zoo- und Freizeitpark-WiFi: Konnektivitäts-Leitfaden für stark frequentierte Veranstaltungsorte
Dieser Leitfaden bietet IT-Leitern und Netzwerkarchitekten einen umfassenden Rahmen für die Bereitstellung von Hochleistungs-WiFi in Zoos und Freizeitparks. Er behandelt die HF-Planung im Außenbereich, die Bereitstellung von Captive Portals, familiengerechte Inhaltsfilterung und Strategien zur Umwandlung von Konnektivität in verwertbare operative Analysen.
Retail WiFi: Wie WiFi im Geschäft Umsatz, Kundenbindung und Frequenz steigert
Dieser maßgebliche technische Leitfaden beschreibt im Detail, wie IT- und Betriebsteams in Unternehmen Retail-WiFi als strategisches Wirtschaftsgut einsetzen können. Er behandelt den Übergang von einfacher Konnektivität zu einer umsatzgenerierenden Infrastruktur durch die Erfassung von First-Party-Daten, Frequenzanalysen und eine sichere High-Density-Netzwerkarchitektur.
Retail WiFi: Von der Traffic-Analyse zu personalisierten Erlebnissen im Store
Dieser technische Leitfaden beschreibt den architektonischen Wandel von herkömmlichem Gäste-WiFi zu intelligenten Edge-Plattformen in Einzelhandelsumgebungen. Er bietet IT-Verantwortlichen praxisnahe Anleitungen für die Bereitstellung identitätsbasierter Netzwerke, die Integration von Analysen in CRM-Systeme und die Erzielung eines messbaren ROI durch personalisierte Erlebnisse im Store. Vom RF-Design und der Optimierung des Captive Portals bis hin zur Clienteling-Integration und GDPR-Compliance deckt dieser Leitfaden den gesamten Lebenszyklus der Bereitstellung ab.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.