
O que é um Probe Request? Como os Dispositivos Descobrem Redes
Este guia de referência técnica fornece uma análise detalhada sobre probe requests 802.11, varredura ativa versus passiva e o impacto da randomização de MAC nas análises de recintos. Oferece estratégias de implementação práticas para arquitetos de rede otimizarem implantações de alta densidade, mitigarem tempestades de probes e garantirem uma recolha de dados precisa e em conformidade com o GDPR utilizando camadas de identidade autenticadas.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Guia de WiFi Analytics →

Resumo Executivo
Para arquitetos de redes empresariais e diretores de operações de espaços físicos, os probe requests são o mecanismo fundamental de descoberta de dispositivos sem fios. Trata-se de uma trama de gestão de Camada 2 que determina como os dispositivos não ligados identificam e se ligam a pontos de acesso em ambientes de Retalho, Hotelaria e Transportes. No entanto, o panorama da análise baseada em probes mudou radicalmente. Com a implementação generalizada da aleatorização de endereços MAC no iOS e Android, o rastreio legado de fluxo de pessoas e as medições de tempo de permanência que dependem exclusivamente de dados de probe não autenticados já não são viáveis nem conformes.
Este guia clarifica os mecanismos técnicos do ciclo de probe request e response, explora as diferenças cruciais entre a monitorização ativa e passiva e detalha o impacto operacional das tempestades de probes em implementações de alta densidade. Mais importante ainda, fornece um roteiro estratégico para a transição do rastreio baseado em hardware para análises autenticadas e baseadas na identidade utilizando plataformas de Guest WiFi e WiFi Analytics, garantindo um desempenho de rede robusto e inteligência empresarial acionável.
Análise Técnica Detalhada: O Mecanismo de Descoberta
Máquina de Estados IEEE 802.11
Antes de um dispositivo poder transmitir tráfego IP, ele deve passar pela máquina de estados de ligação 802.11: descoberta, autenticação e associação. O probe request opera especificamente na fase de descoberta. É classificado como uma trama de gestão de subtipo 4, transmitida pelo dispositivo cliente (STA) para detetar Basic Service Sets (BSS) disponíveis.
Existem dois métodos principais de descoberta:
- Monitorização Passiva: O dispositivo cliente sintoniza o seu rádio num canal específico e escuta as tramas Beacon transmitidas periodicamente (normalmente a cada 100ms) pelo Access Point (AP). Este método conserva a vida útil da bateria, mas aumenta a latência de descoberta.
- Monitorização Ativa: O dispositivo cliente transmite ativamente tramas Probe Request em vários canais e aguarda por tramas Probe Response dos APs. Isto acelera a descoberta, mas consome tempo de antena e energia.
Probe Requests de Difusão vs. Direcionados
A monitorização ativa utiliza dois tipos distintos de probe requests:
- Probe Request de Difusão (Wildcard): O campo Service Set Identifier (SSID) é definido como nulo (comprimento zero). O dispositivo transmite para qualquer AP dentro do alcance, perguntando essencialmente: "Quem está aí?". Todos os APs que recebam esta trama, desde que não estejam configurados para ocultar o seu SSID, responderão com um Probe Response.
- Probe Request Direcionado: O campo SSID contém um nome de rede específico. O dispositivo está a consultar uma rede conhecida da sua Lista de Redes Preferenciais (PNL). Apenas os APs que alojam esse SSID específico responderão. Este mecanismo é crítico para dispositivos que tentam ligar-se automaticamente a redes ocultas.
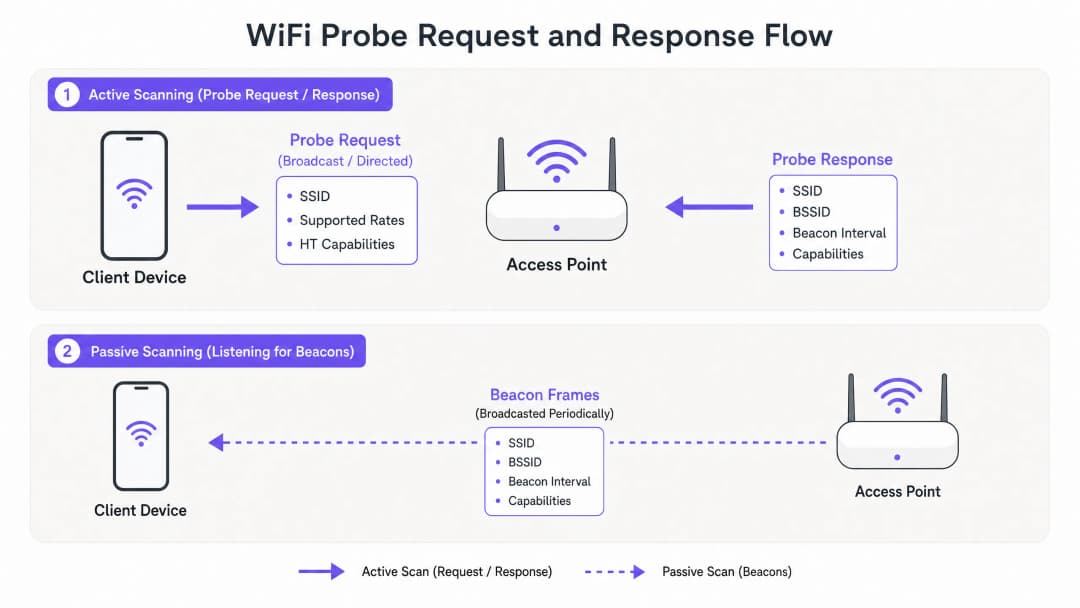
Estrutura de uma Trama Probe Request
Uma trama probe request padrão contém Elementos de Informação (IEs) cruciais que informam o AP sobre as capacidades do cliente. Os campos principais incluem:
- Cabeçalho MAC: Contém o controlo da trama, duração, endereço de destino (normalmente o endereço de difusão
ff:ff:ff:ff:ff:ff), endereço de origem (o MAC do cliente) e BSSID. - SSID: O nome da rede de destino (ou nulo para difusão).
- Taxas Suportadas: Define as taxas de dados básicas e operacionais suportadas pelo cliente (por exemplo, 1, 2, 5.5, 11 Mbps para o legado 802.11b, até às taxas OFDM modernas).
- Taxas Suportadas Alargadas: Taxas de dados adicionais suportadas pelo cliente.
- Capacidades HT/VHT/HE: Indica o suporte para funcionalidades High Throughput (802.11n), Very High Throughput (802.11ac) ou High Efficiency (802.11ax/WiFi 6), incluindo fluxos espaciais e largura de canal.
Compreender estas capacidades é essencial para que os APs negoceiem os parâmetros de ligação ideais durante a fase de associação subsequente.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.
O Impacto da Randomização de MAC
Historicamente, o endereço de origem num pedido de sonda era o endereço MAC globalmente único e integrado no dispositivo. Esta consistência permitia aos operadores dos locais monitorizar dispositivos não ligados, medir tempos de permanência e criar mapas térmicos de afluência simplesmente através da audição passiva de pedidos de sonda.
No entanto, as preocupações de privacidade relativas à transmissão de identificadores persistentes levaram à implementação da randomização de MAC. Introduzida no iOS 14 e Android 10, os sistemas operativos modernos geram agora um endereço MAC randomizado e administrado localmente ao transmitir pedidos de sonda.
O Fim da Monitorização Sem Autenticação

O impacto operacional é profundo:
- Contagem Inflacionada de Dispositivos: Um único dispositivo pode gerar múltiplos endereços MAC randomizados ao longo do tempo, o que inflaciona artificialmente as métricas de visitantes únicos em sistemas de analítica antigos.
- Quebra no Tempo de Permanência: É impossível monitorizar o percurso de um dispositivo dentro de um local se o seu identificador mudar a meio da visita.
- Perda de Dados de Visitantes Recorrentes: Sem um identificador persistente, torna-se inviável distinguir um novo visitante de um visitante recorrente através de dados de sondas.
Soluções Baseadas em Identidade
Para repor a precisão analítica, o paradigma de monitorização deve transitar dos identificadores de hardware de Camada 2 para identidades autenticadas de Camada 7. Ao implementar um Captive Portal robusto ou um fluxo de adesão integrado (como how a WiFi Assistant enables passwordless access in 2026), os locais capturam uma identidade persistente e consentida (ex. e-mail, perfil social ou ID de fidelidade).
Assim que o utilizador é autenticado, a plataforma Purple correlaciona o endereço MAC atual (mesmo que randomizado para esse SSID específico) com o perfil persistente do utilizador. Isto garante que as visitas e atividades subsequentes sejam monitorizadas com precisão com base na identidade autenticada, contornando completamente as limitações da randomização de MAC. Esta abordagem é fundamental para executar as estratégias delineadas em How to Improve Guest Satisfaction: The Ultimate Playbook.
Guia de Implementação: Otimização para Alta Densidade
Em ambientes como estádios ou grandes espaços comerciais, o volume puro de pedidos de sonda de milhares de dispositivos pode degradar gravemente o desempenho da rede. Este fenómeno, conhecido como uma Tempestade de Sondas, consome tempo de antena valioso, deixando menos capacidade para a transmissão real de dados.
Mitigar Tempestades de Sondas
Os arquitetos de rede devem implementar estratégias de configuração proativas para gerir a sobrecarga de tráfego de gestão:
- Probe Response Suppression: Configure os APs para ignorar pedidos de probe broadcast de dispositivos com um Indicador de Força do Sinal Recebido (RSSI) abaixo de um limite específico (por exemplo, -75 dBm). Se um dispositivo estiver demasiado longe para estabelecer uma ligação fiável, o AP não deve desperdiçar tempo de emissão a responder aos seus probes.
- Desativar Taxas de Dados Mais Baixas: Ao desativar as taxas de dados herdadas (por exemplo, 1, 2, 5.5, 11 Mbps) e definir a taxa básica obrigatória mínima para 12 Mbps ou 24 Mbps, as tramas de gestão (que transmitem à taxa básica mais baixa) consomem significativamente menos tempo de emissão.
- Band Steering: Encaminhe ativamente os clientes capazes para as bandas de 5 GHz ou 6 GHz. A banda de 2.4 GHz tem canais sem sobreposição limitados e é altamente suscetível a congestionamento por tempestades de probes.
- Limitar SSIDs: Cada SSID transmitido por um AP requer o seu próprio conjunto de tramas beacon e Probe Responses. Limite o número de SSIDs ao mínimo (idealmente não mais do que três por AP) para reduzir a sobrecarga de gestão.
Segurança e Conformidade
Exposição de Privacidade de Probes Direcionados
Os pedidos de probe direcionados representam um risco de segurança único. Como transmitem os nomes das redes anteriormente ligadas (PNL), um atacante que capture estas tramas pode criar um perfil das atividades do utilizador (como identificar a sua rede doméstica, o seu empregador ou cafés visitados com frequência).
Além disso, isto expõe o dispositivo a ataques Evil Twin. Um atacante pode implementar um AP não autorizado a transmitir um SSID da PNL da vítima. O dispositivo da vítima, ao reconhecer o SSID familiar na sua resposta de probe direcionado, pode ligar-se automaticamente ao AP não autorizado, expondo-se à interceção de tráfego.
Mitigação: A implementação de WPA3-Enterprise ou WPA3-Enhanced Open (OWE) reduz o risco de interceção pós-associação, mas a higiene da rede (os utilizadores esquecerem manualmente as redes públicas) continua a ser a principal defesa contra a exposição da PNL.
GDPR e Interesse Legítimo
Ao abrigo do UK GDPR e do EU GDPR, a recolha de endereços MAC - mesmo que cifrados ou aleatórios - pode constituir tratamento de dados pessoais se puder ser associada a um indivíduo. Ao implementar análises baseadas em probes, as organizações devem:
- Estabelecer uma base jurídica clara (normalmente o interesse legítimo para tráfego pedonal anónimo, ou o consentimento para marketing direcionado).
- Implementar sinalização proeminente para informar os visitantes de que a monitorização de WiFi está ativa.
- Disponibilizar um mecanismo claro de exclusão (opt-out).
A transição para um modelo de Guest WiFi autenticado simplifica a conformidade, uma vez que o consentimento explícito é obtido durante o processo de integração.
ROI e Impacto no Negócio
Compreender e gerir os pedidos de probe não é apenas um exercício técnico; tem um impacto direto nos resultados financeiros.
- Desempenho da Rede: A mitigação adequada de tempestades de probes garante maior largura de banda e menor latência para os utilizadores ligados, afetando diretamente a satisfação dos convidados e a eficiência operacional.
- Análises Precisas: A transição do rastreio imperfeito baseado em probes para camadas de identidade autenticadas garante que as equipas de marketing e operações tomem decisões com base em dados fiáveis. Isto é crucial para medir a atribuição de campanhas, otimizar os níveis de pessoal com base no fluxo real de pessoas e impulsionar a receita através de interações direcionadas.
- Mitigação de Riscos: A gestão proativa das tramas de gestão e a adesão aos regulamentos de privacidade protegem a organização contra multas de conformidade e danos na reputação.
Ao dominar a mecânica de descoberta de dispositivos, os líderes de TI podem conceber redes que não são apenas resilientes e eficientes, mas que também servem como ativos fundamentais para a inteligência empresarial. Para mais informações sobre o rastreio baseado na localização, consulte A Mecânica da Orientação por WiFi: Trilação e RSSI Explicados.
Definições Principais
Probe Request
Uma trama de gestão de Camada 2 transmitida por um dispositivo cliente para descobrir redes 802.11 disponíveis nas proximidades.
O mecanismo fundamental para a descoberta de redes antes de um dispositivo se autenticar ou associar.
Probe Response
Uma trama de gestão transmitida por um Ponto de Acesso em resposta a um Probe Request, contendo capacidades de rede e parâmetros de configuração.
Fornece ao cliente as informações necessárias para iniciar o processo de associação.
Randomização de MAC
Uma funcionalidade de privacidade onde um dispositivo gera um endereço MAC temporário e administrado localmente em vez do seu endereço de hardware permanente ao procurar redes.
Torna as análises antigas e não autenticadas de fluxo de visitantes imprecisas ao inflacionar as contagens de dispositivos únicos.
Tempestade de Probes
Uma condição em ambientes de alta densidade onde o volume maciço de probe requests e respostas consome uma percentagem significativa do tempo de antena disponível.
Causa degradação severa no desempenho da rede, exigindo atenuações específicas de configuração de AP.
Lista de Redes Preferidas (PNL)
Uma lista mantida por um dispositivo cliente que contém os SSIDs das redes a que se ligou anteriormente.
Os dispositivos transmitem estes SSIDs em Directed Probe Requests, criando potenciais riscos de privacidade e segurança.
RSSI (Indicador de Intensidade do Sinal Recebido)
Uma medição da potência presente num sinal de rádio recebido.
Utilizado na Supressão de Probe Response para filtrar pedidos de dispositivos distantes.
Trama de Gestão
Tramas 802.11 utilizadas para estabelecer e manter comunicações entre clientes e APs (por exemplo, Beacons, Probes, tramas de Autenticação).
Ao contrário das tramas de dados, estas transportam informações de controlo de rede e devem ser geridas com cuidado para preservar o tempo de antena.
Band Steering
Uma técnica utilizada por APs para encorajar clientes dual-band a ligarem-se às bandas de 5 GHz ou 6 GHz, menos congestionadas, em vez da banda de 2.4 GHz.
Uma estratégia fundamental para mitigar o impacto de tempestades de probes em bandas legadas.
Exemplos Práticos
Uma cadeia de retalho com 400 lojas está a registar uma degradação severa no desempenho do WiFi durante as horas de ponta de fim de semana. O painel de controlo de TI mostra uma elevada utilização de canais na banda de 2.4 GHz, mas o débito de dados é baixo. Como deve o arquiteto de rede resolver isto?
- Realizar uma captura de pacotes para confirmar a presença de uma tempestade de probes. 2. Implementar a Supressão de Probe Response, configurando os APs para ignorarem probe requests com um RSSI inferior a -75 dBm. 3. Desativar as taxas de dados herdadas do 802.11b (1, 2, 5.5, 11 Mbps) para forçar as tramas de gestão a transmitir a velocidades mais elevadas, consumindo menos tempo de antena. 4. Ativar o band steering agressivo para direcionar clientes de banda dupla para 5 GHz.
O diretor de marketing de um grande centro de conferências relata que o seu painel de análise de fluxo de visitantes mostra 50.000 visitantes únicos, mas as vendas de bilhetes indicam apenas 15.000 participantes. O que está a causar esta discrepância e como pode ser resolvida?
A discrepância é causada pela randomização de endereços MAC. Os dispositivos não ligados estão a transmitir probe requests com endereços MAC rotativos, fazendo com que a plataforma de análise antiga conte dispositivos individuais várias vezes. A solução é implementar um portal de Guest WiFi autenticado. Ao exigir que os utilizadores iniciem sessão (por exemplo, via e-mail ou SSO social), o recinto associa as análises a uma identidade persistente em vez de a um identificador de hardware rotativo.
Perguntas de Prática
Q1. Está a desenhar a rede WiFi para um estádio com capacidade para 50.000 pessoas. Durante um evento de teste, observa uma utilização de canal de 60% em 2.4 GHz, mas muito pouco tráfego de dados real. Qual alteração de configuração terá o impacto positivo mais imediato?
Dica: Considere como as tramas de gestão são transmitidas e como reduzir a sua pegada no tempo de antena (airtime).
Ver resposta modelo
Desative as taxas de dados básicas obrigatórias mais baixas (1, 2, 5.5, 11 Mbps) e implemente a Supressão de Resposta a Sonda (Probe Response Suppression) para clientes com um RSSI inferior a -75 dBm. Isto força as tramas de gestão a serem transmitidas mais rapidamente (consumindo menos tempo de antena) e impede que os APs respondam a dispositivos que estão demasiado longe para se ligarem de forma fiável.
Q2. Um cliente solicita uma solução de rastreamento de fluxo de pessoas que não exija que os utilizadores se liguem ao WiFi, alegando o desejo de obter "análises sem fricção". Como deve aconselhá-lo?
Dica: Tenha em conta as funcionalidades de privacidade dos sistemas operativos móveis modernos e as limitações do rastreamento em Camada 2.
Ver resposta modelo
Aconselhe o cliente que o rastreamento de fluxo de pessoas não autenticado, baseado em sondas, já não é fiável devido à randomização de endereços MAC no iOS 14+ e Android 10+. Os dispositivos não ligados aparecerão como múltiplos visitantes únicos, inflando gravemente os dados. A arquitetura recomendada consiste em implementar um portal de Guest WiFi autenticado e fluido para capturar identidades persistentes de Camada 7, garantindo dados precisos e a conformidade com o GDPR.
Q3. Um executivo está preocupado com as implicações de segurança dos dispositivos que transmitem as suas Listas de Redes Preferenciais (PNL). Qual é o vetor de ataque específico com o qual está preocupado e como é executado?
Dica: Pense em como um atacante pode usar as informações contidas numa Solicitação de Sonda Direcionada (Directed Probe Request).
Ver resposta modelo
O executivo está preocupado com um ataque Evil Twin. Um atacante captura uma Solicitação de Sonda Direcionada contendo um SSID da lista PNL do dispositivo. O atacante cria então um ponto de acesso falso que transmite exatamente esse mesmo SSID. Como o dispositivo confia no nome da rede, poderá associar-se automaticamente ao AP falso, permitindo ao atacante intercetar tráfego ou lançar ataques man-in-the-middle.
Continue a ler esta série
WiFi em Jardins Zoológicos e Parques Temáticos: Guia de Conetividade para Locais com Elevada Afluência
Este guia fornece aos líderes de TI e arquitetos de rede uma abordagem abrangente para implementar WiFi de alto desempenho em jardins zoológicos e parques temáticos. Abrange o planeamento de RF no exterior, a implementação de Captive Portal, a filtragem de conteúdos segura para famílias e estratégias para transformar a conetividade em dados analíticos operacionais acionáveis.
Retail WiFi: Como o WiFi em Loja Impulsiona Vendas, Fidelização e Tráfego de Clientes
Este guia de referência técnica e de autoridade detalha como as equipas de TI e de operações empresariais podem implementar o retail WiFi como um ativo comercial estratégico. Abrange a transição de uma conectividade básica para uma infraestrutura geradora de receita através da captura de dados de primeira parte, análise de tráfego de clientes e arquitetura de rede segura e de alta densidade.
Retail WiFi: Da Análise de Tráfego a Experiências Personalizadas na Loja
Este guia de referência técnica detalha a transição arquitetónica do guest WiFi legado para plataformas inteligentes de edge em ambientes de retalho. Fornece orientações acionáveis para líderes de TI sobre a implementação de redes baseadas em identidade, integração de analytics com sistemas CRM e geração de ROI mensurável através de experiências personalizadas na loja. Do design de RF e otimização de Captive Portal à integração de clienteling e conformidade com o GDPR, este guia abrange todo o ciclo de vida da implementação ponto a ponto.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.