
Che cos'è una Probe Request? Capire come i dispositivi scoprono le reti
Questa guida di riferimento tecnica fornisce un approfondimento sulle probe request IEEE 802.11, sulla scansione attiva rispetto a quella passiva e sull'impatto della randomizzazione MAC sulla venue analytics. Offre strategie di implementazione pratiche per i network architect al fine di ottimizzare le distribuzioni ad alta densità, mitigare le tempeste di probe e garantire una raccolta dati accurata e conforme al GDPR utilizzando livelli di identità autenticati.
Video overview
Ascolta questa guida
Visualizza trascrizione del podcast
Parte della nostra serie principale: Guida alla WiFi Analytics →

Sintesi Esecutiva
Per gli architetti di rete aziendali e i direttori operativi delle sedi, i probe request rappresentano il meccanismo fondamentale per il rilevamento dei dispositivi wireless. Si tratta di un frame di gestione Layer 2 che determina il modo in cui i dispositivi non connessi identificano e si collegano agli access point nei settori del Retail, dell'Hospitality e dei Trasporti. Tuttavia, il panorama della probe analytics è radicalmente cambiato. Con l'implementazione onnipresente della randomizzazione degli indirizzi MAC in iOS e Android, il tracciamento storico delle presenze e le misurazioni dei tempi di sosta basati esclusivamente su dati di probe non autenticati non sono più praticabili o conformi.
Questa guida chiarisce i meccanismi tecnici del ciclo di probe request e response, esplora le differenze cruciali tra scansione attiva e passiva e analizza nel dettaglio l'impatto operativo dei probe storm nelle distribuzioni ad alta densità. Cosa ancora più importante, fornisce una roadmap strategica per passare dal tracciamento basato sull'hardware a un'analisi autenticata e basata sull'identità utilizzando le piattaforme di Guest WiFi e WiFi Analytics, garantendo prestazioni di rete robuste e una business intelligence fruibile.
Analisi tecnica approfondita: il meccanismo di discovery
Macchina a stati IEEE 802.11
Prima che un dispositivo possa trasmettere traffico IP, deve passare attraverso la macchina a stati della connessione 802.11: discovery, autenticazione e associazione. La probe request opera nello specifico nella fase di discovery. Viene classificata come un frame di gestione di sottotipo 4, trasmesso dal dispositivo client (STA) per rilevare i Basic Service Sets (BSS) disponibili.
Esistono due metodi principali di discovery:
- Scansione passiva: il dispositivo client sintonizza la propria radio su un canale specifico e rimane in ascolto dei frame Beacon trasmessi periodicamente (in genere ogni 100 ms) dall'Access Point (AP). Questo metodo preserva la durata della batteria ma aumenta la latenza di discovery.
- Scansione attiva: il dispositivo client trasmette attivamente frame Probe Request su vari canali e attende i frame Probe Response dagli AP. Questo accelera la discovery ma consuma tempo di trasmissione radio e potenza.
Probe Request Broadcast vs. Dirette
La scansione attiva utilizza due tipi distinti di probe request:
- Probe Request Broadcast (Wildcard): il campo SSID (Service Set Identifier) è impostato su null (lunghezza zero). Il dispositivo trasmette in modalità broadcast a qualsiasi AP entro la portata, chiedendo di fatto: "Chi c'è là fuori?". Tutti gli AP che ricevono questo frame, a condizione che non siano configurati per nascondere il proprio SSID, risponderanno con una Probe Response.
- Probe Request Diretta: il campo SSID contiene un nome di rete specifico. Il dispositivo sta interrogando una rete nota dal suo Preferred Network List (PNL). Risponderanno solo gli AP che ospitano quel determinato SSID. Questo meccanismo è fondamentale per i dispositivi che tentano di connettersi automaticamente a reti nascoste.
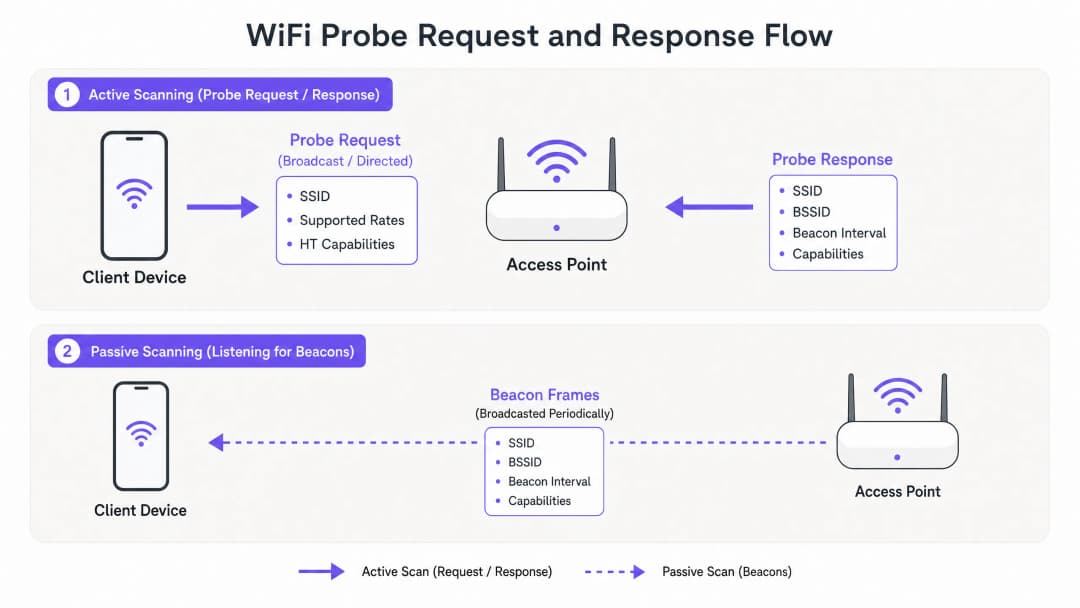
Struttura di un frame Probe Request
Un frame probe request standard contiene Information Elements (IE) cruciali che informano l'AP sulle capacità del client. I campi chiave includono:
- Intestazione MAC: contiene il controllo del frame, la durata, l'indirizzo di destinazione (in genere l'indirizzo broadcast
ff:ff:ff:ff:ff:ff), l'indirizzo sorgente (il MAC del client) e il BSSID. - SSID: il nome della rete di destinazione (o null per il broadcast).
- Supported Rates: definisce le velocità di trasmissione dei dati di base e operative supportate dal client (ad esempio, 1, 2, 5.5, 11 Mbps per il vecchio 802.11b, fino alle moderne velocità OFDM).
- Extended Supported Rates: velocità di trasmissione dei dati aggiuntive supportate dal client.
- Funzionalità HT/VHT/HE: indica il supporto per le funzionalità High Throughput (802.11n), Very High Throughput (802.11ac) o High Efficiency (802.11ax/WiFi 6), compresi i flussi spaziali e l'ampiezza del canale.
La comprensione di queste funzionalità è essenziale per consentire agli AP di negoziare i parametri di connessione ottimali durante la successiva fase di associazione.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
L'impatto della randomizzazione dei MAC
Storicamente, l'indirizzo sorgente in una probe request era il MAC address univoco a livello globale e cablato nel dispositivo. Questa coerenza consentiva ai gestori delle sedi di tracciare i dispositivi non connessi, misurare i tempi di permanenza e creare mappe di calore dell'affluenza semplicemente ascoltando passivamente le probe request.
Tuttavia, i problemi di privacy relativi alla trasmissione di identificativi persistenti hanno portato all'implementazione della randomizzazione dei MAC address. Introdotti in iOS 14 e Android 10, i moderni sistemi operativi generano ora un MAC address randomizzato e amministrato localmente durante la trasmissione delle probe request.
La fine del tracciamento non autenticato

L'impatto operativo è profondo:
- Conteggio dei dispositivi gonfiato: un singolo dispositivo può generare più MAC address randomizzati nel tempo, il che gonfia artificialmente le metriche dei visitatori unici nei sistemi di analisi legacy.
- Tempo di permanenza falsato: è impossibile tracciare il percorso di un dispositivo all'interno di una sede se il suo identificativo cambia a metà visita.
- Perdita dei dati sui visitatori ricorrenti: senza un identificativo persistente, non è praticabile distinguere un nuovo visitatore da uno di ritorno attraverso i dati delle probe.
Soluzioni basate sull'identità
Per ripristinare l'accuratezza analitica, il paradigma di tracciamento deve passare dagli identificativi hardware di Layer 2 alle identità autenticate di Layer 7. Implementando un Captive Portal robusto o un flusso di onboarding fluido (come spiegato in how a WiFi Assistant enables passwordless access in 2026), le sedi acquisiscono un'identità persistente e consensuale (ad esempio, e-mail, profilo social o ID fedeltà).
Una volta autenticato l'utente, la piattaforma Purple correla il MAC address corrente (anche se randomizzato per quello specifico SSID) con il profilo persistente dell'utente. Ciò garantisce che le visite e le attività successive siano tracciate accuratamente rispetto all'identità autenticata, aggirando completamente i limiti della randomizzazione dei MAC address. Questo approccio è fondamentale per implementare le strategie descritte in How to Improve Guest Satisfaction: The Ultimate Playbook.
Guida all'implementazione: ottimizzazione per l'alta densità
In ambienti come stadi o grandi spazi commerciali, il volume enorme di probe request provenienti da migliaia di dispositivi può degradare gravemente le prestazioni di rete. Questo fenomeno, noto come Probe Storm, consuma tempo di trasmissione prezioso, lasciando meno capacità per la trasmissione effettiva dei dati.
Mitigare le Probe Storm
I progettisti di rete devono implementare strategie di configurazione proattive per gestire il sovraccarico dei frame di gestione:
- Probe Response Suppression: Configura gli AP per ignorare le richieste di probe broadcast provenienti da dispositivi con un Received Signal Strength Indicator (RSSI) inferiore a una soglia specifica (ad es. -75 dBm). Se un dispositivo è troppo lontano per stabilire una connessione affidabile, l'AP non deve sprecare tempo di trasmissione per rispondere ai suoi probe.
- Disabilita i Data Rate inferiori: Disabilitando i data rate legacy (ad es. 1, 2, 5.5, 11 Mbps) e impostando la tariffa base minima obbligatoria a 12 Mbps o 24 Mbps, i frame di gestione (che trasmettono alla tariffa base più bassa) consumano molto meno tempo di trasmissione.
- Band Steering: Indirizza attivamente i client compatibili verso le bande a 5 GHz o 6 GHz. La banda a 2.4 GHz ha canali non sovrapposti limitati ed è altamente suscettibile alla congestione da tempeste di probe.
- Limita gli SSID: Ogni SSID trasmesso da un AP richiede il proprio set di beacon frame e Probe Response. Limita il numero di SSID al minimo (idealmente non più di tre per AP) per ridurre il sovraccarico di gestione.
Sicurezza e Conformità
Esposizione della Privacy dei Probe Diretti
Le richieste di probe diretto rappresentano un rischio di sicurezza unico. Poiché trasmettono i nomi delle reti precedentemente connesse (PNL), un utente malintenzionato che intercetta questi frame può creare un profilo delle attività dell'utente (ad esempio identificando la rete domestica, il datore di lavoro o i bar frequentati spesso).
Inoltre, questo espone il dispositivo ad attacchi Evil Twin. Un utente malintenzionato può distribuire un AP canaglia che trasmette un SSID presente nella PNL della vittima. Il dispositivo della vittima, riconoscendo l'SSID familiare nella sua risposta di probe diretto, potrebbe connettersi automaticamente all'AP canaglia, esponendosi all'intercettazione del traffico.
Mitigazione: L'implementazione di WPA3-Enterprise o WPA3-Enhanced Open (OWE) riduce il rischio di intercettazione post-associazione, ma l'igiene della rete (gli utenti che dimenticano manualmente le reti pubbliche) rimane la difesa principale contro l'esposizione della PNL.
GDPR e Legittimo Interesse
Ai sensi del UK GDPR e del GDPR dell'UE, la raccolta di indirizzi MAC - anche se crittografati tramite hash o randomizzati - può costituire un trattamento di dati personali se può essere collegata a un individuo. Quando si implementano analisi basate su probe, le organizzazioni devono:
- Stabilire una base giuridica chiara (in genere il legittimo interesse per il monitoraggio anonimo delle presenze, o il consenso per il marketing mirato).
- Implementare una segnaletica ben visibile per informare i visitatori che la scansione WiFi è attiva.
- Fornire un chiaro meccanismo di opt-out.
La transizione a un modello con Guest WiFi autenticato semplifica la conformità, poiché il consenso esplicito viene ottenuto durante il processo di registrazione.
ROI e Impatto Aziendale
Comprendere e gestire le richieste di probe non è solo un esercizio tecnico; ha un impatto diretto sui profitti.
- Prestazioni della rete: Una corretta mitigazione delle tempeste di probe garantisce un throughput più elevato e una latenza inferiore per gli utenti connessi, con un impatto diretto sulla soddisfazione degli ospiti e sull'efficienza operativa.* Analisi Accurate: Il passaggio dal tracciamento impreciso basato sui probe a livelli di identità autenticati garantisce che i team di marketing e di operation prendano decisioni basate su dati affidabili. Questo è fondamentale per misurare l'attribuzione delle campagne, ottimizzare i livelli di personale in base alle presenze reali e generare profitti attraverso un coinvolgimento mirato.
- Mitigazione del Rischio: La gestione proattiva dei frame di gestione e il rispetto delle normative sulla privacy proteggono l'organizzazione da sanzioni di conformità e danni reputazionali.
Dominando i meccanismi di rilevamento dei dispositivi, i leader IT possono progettare reti che non solo sono resilienti e performanti, ma fungono anche da risorse fondamentali per l'intelligence aziendale. Per ulteriori approfondimenti sul tracciamento basato sulla posizione, consulta I Meccanismi del Wayfinding WiFi: Trilaterazione e RSSI Spiegati.
Definizioni chiave
Probe Request
Un frame di gestione di Layer 2 trasmesso da un dispositivo client per scoprire le reti 802.11 disponibili nelle sue vicinanze.
Il meccanismo fondamentale per la scoperta della rete prima che un dispositivo si autentichi o si associ.
Probe Response
Un frame di gestione trasmesso da un Access Point in risposta a una Probe Request, contenente le funzionalità di rete e i parametri di configurazione.
Fornisce al client le informazioni necessarie per avviare il processo di associazione.
Randomizzazione MAC
Una funzionalità di privacy per cui un dispositivo genera un indirizzo MAC temporaneo e amministrato localmente invece del suo indirizzo hardware permanente quando esegue la scansione delle reti.
Rende inaccurate le analisi legacy e non autenticate dei flussi pedonali, gonfiando il conteggio dei dispositivi unici.
Tempesta di Probe
Una condizione in ambienti ad alta densità in cui il volume enorme di probe request e risposte consuma una percentuale significativa del tempo di trasmissione disponibile.
Causa un grave degrado delle prestazioni di rete, richiedendo specifiche mitigazioni della configurazione degli AP.
Preferred Network List (PNL)
Un elenco mantenuto da un dispositivo client contenente gli SSID delle reti a cui si è connesso in precedenza.
I dispositivi trasmettono questi SSID nelle Directed Probe Requests, creando potenziali rischi per la privacy e la sicurezza.
RSSI (Received Signal Strength Indicator)
Una misura della potenza presente in un segnale radio ricevuto.
Utilizzato nella soppressione delle risposte alle probe per filtrare le richieste provenienti da dispositivi distanti.
Frame di Gestione
Frame 802.11 utilizzati per stabilire e mantenere le comunicazioni tra client e AP (ad esempio, beacon, probe, frame di autenticazione).
A differenza dei frame di dati, trasportano informazioni di controllo della rete e devono essere gestiti con attenzione per preservare il tempo di trasmissione.
Band Steering
Una tecnica utilizzata dagli AP per incoraggiare i client dual-band a connettersi alle bande a 5 GHz o 6 GHz, meno congestionate, rispetto a quella a 2.4 GHz.
Una strategia chiave per mitigare l'impatto delle tempeste di probe sulle bande legacy.
Esempi pratici
Una catena di vendita al dettaglio con 400 negozi sta riscontrando un grave degrado delle prestazioni WiFi durante le ore di punta del fine settimana. La dashboard IT mostra un'elevata utilizzazione dei canali sulla banda a 2.4 GHz, ma la velocità di trasmissione dei dati è bassa. In che modo il network architect dovrebbe affrontare questo problema?
- Eseguire un'acquisizione di pacchetti per confermare la presenza di una tempesta di probe. 2. Implementare la soppressione delle risposte alle probe (Probe Response Suppression), configurando gli AP per ignorare le probe request con un RSSI inferiore a -75 dBm. 3. Disabilitare le velocità di trasmissione dati legacy 802.11b (1, 2, 5.5, 11 Mbps) per forzare la trasmissione dei frame di gestione a velocità più elevate, consumando meno tempo di trasmissione. 4. Abilitare il band steering aggressivo per indirizzare i client dual-band verso i 5 GHz.
Un direttore marketing di un grande centro congressi riferisce che la dashboard di analisi dei flussi pedonali mostra 50.000 visitatori unici, ma le vendite dei biglietti indicano solo 15.000 partecipanti. Qual è la causa di questa discrepanza e come può essere risolta?
La discrepanza è causata dalla randomizzazione degli indirizzi MAC. I dispositivi non connessi trasmettono probe request con indirizzi MAC rotanti, portando la piattaforma di analisi legacy a conteggiare più volte i singoli dispositivi. La soluzione consiste nel distribuire un Captive Portal autenticato per Guest WiFi. Richiedendo agli utenti di accedere (ad esempio, tramite e-mail o SSO social), la struttura associa l'analisi a un'identità persistente anziché a un identificatore hardware rotante.
Domande di esercitazione
Q1. Stai progettando la rete WiFi per uno stadio da 50.000 posti. Durante un evento di prova, noti un utilizzo del canale del 60% sulla banda 2.4 GHz, ma pochissimo traffico dati effettivo. Quale modifica di configurazione avrà l'impatto positivo più immediato?
Suggerimento: Considera come vengono trasmessi i frame di gestione e come ridurre la loro impronta sul tempo di trasmissione dell'aria (airtime).
Visualizza risposta modello
Disabilitare le velocità di trasmissione dati di base obbligatorie più basse (1, 2, 5.5, 11 Mbps) e implementare la Probe Response Suppression per i client con un RSSI inferiore a -75 dBm. Questo costringe i frame di gestione a trasmettere più velocemente (occupando meno tempo di trasmissione) e impedisce agli AP di rispondere ai dispositivi troppo lontani per connettersi in modo affidabile.
Q2. Un cliente richiede una soluzione di tracciamento delle presenze che non richieda agli utenti di connettersi al WiFi, motivando la scelta con il desiderio di disporre di un sistema di "frictionless analytics". Cosa dovresti consigliargli?
Suggerimento: Tieni conto delle moderne funzionalità di privacy dei sistemi operativi mobili e dei limiti del tracciamento a livello Layer 2.
Visualizza risposta modello
Consiglia al cliente che il tracciamento delle presenze non autenticato e basato su probe non è più affidabile a causa della randomizzazione degli indirizzi MAC in iOS 14+ e Android 10+. I dispositivi non connessi appariranno come visitatori unici multipli, gonfiando gravemente i dati. L'architettura consigliata consiste nell'implementare un portale di Guest WiFi autenticato e integrato per catturare identità persistenti a livello Layer 7, garantendo dati accurati e conformità al GDPR.
Q3. Un dirigente è preoccupato per le implicazioni di sicurezza dei dispositivi che trasmettono le loro Preferred Network List (PNL). Qual è lo specifico vettore di attacco che lo preoccupa e come viene eseguito?
Suggerimento: Pensa a come un aggressore potrebbe utilizzare le informazioni contenute in una Directed Probe Request.
Visualizza risposta modello
Il dirigente è preoccupato per un attacco di tipo Evil Twin. Un utente malintenzionato cattura una Directed Probe Request contenente un SSID proveniente dalla PNL del dispositivo. L'aggressore attiva quindi un access point canaglia che trasmette esattamente quell'SSID. Poiché il dispositivo si fida del nome della rete, potrebbe associarsi automaticamente all'AP canaglia, consentendo all'aggressore di intercettare il traffico o lanciare attacchi man-in-the-middle.
Continua a leggere questa serie
WiFi per zoo e parchi a tema: guida alla connettività per sedi ad alta affluenza
Questa guida fornisce ai leader IT e agli architetti di rete un framework completo per implementare WiFi ad alte prestazioni all'interno di zoo e parchi a tema. Copre la pianificazione RF all'aperto, l'implementazione del Captive Portal, il filtraggio dei contenuti per famiglie e le strategie per trasformare la connettività in analisi operative utili.
Retail WiFi: come il WiFi in-store incrementa vendite, fidelizzazione e affluenza
Questa guida di riferimento tecnica e autorevole spiega in dettaglio come i team IT e Operations delle aziende possano implementare il retail WiFi come asset commerciale strategico. Copre il passaggio dalla connettività di base a un'infrastruttura in grado di generare ricavi attraverso l'acquisizione di dati di prima parte, l'analisi dell'affluenza e un'architettura di rete sicura e ad alta densità.
WiFi per il retail: dall'analisi del traffico alle esperienze personalizzate in negozio
Questa guida di riferimento tecnico descrive in dettaglio il passaggio architetturale dal WiFi ospiti legacy alle piattaforme edge intelligenti negli ambienti di vendita al dettaglio. Fornisce indicazioni pratiche per i leader IT sull'implementazione di reti basate sull'identità, sull'integrazione di analytics con i sistemi CRM e sulla generazione di un ROI misurabile attraverso esperienze personalizzate in negozio. Dalla progettazione RF e l'ottimizzazione del Captive Portal fino all'integrazione del clienteling e alla conformità GDPR, questa guida copre l'intero ciclo di vita dell'implementazione end-to-end.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.