Vous êtes dans une chambre d'hôtel, votre téléphone indique qu'il est connecté, mais la page de connexion ne s'affiche jamais. L'ordinateur portable rejoint le même réseau, puis expire lors du chargement d'un portail de travail. La réception affirme que le haut débit fonctionne parfaitement, pourtant le streaming s'arrête, les appels vidéo se coupent et chaque nouvel appareil génère une réclamation supplémentaire concernant le WiFi de l'hôtel qui ne fonctionne pas.
Le symptôme visible est souvent trompeur. Un équipement client peut s'associer à un point d'accès tout en échouant à obtenir une adresse, résoudre des noms de domaine, franchir le Captive Portal, basculer entre les radios ou accéder à Internet de manière fiable. Un dépannage efficace commence par l'identification de la couche en faute, plutôt que de redémarrer les équipements en espérant que le problème disparaisse.
Pourquoi être connecté ne signifie pas être exploitable
L'icône WiFi ne confirme qu'une partie de la connexion. Elle signifie généralement que l'appareil a échangé suffisamment de trafic radio avec un point d'accès pour établir une association. Elle ne garantit pas que le point d'accès dispose de capacité disponible, que le réseau a attribué une adresse DHCP, que le DNS répond ou que la passerelle peut atteindre Internet.
Cette distinction est essentielle dans les hôtels car les invités se déplacent entre les chambres, les couloirs, les restaurants, les salles de réunion et la réception. Leurs appareils peuvent rester associés à un point d'accès distant, s'accrocher à une fréquence radio saturée ou ne pas effectuer d'itinérance de manière fluide. Les interférences et la perte de paquets peuvent rendre un appareil en apparence connecté inutilisable, même lorsqu'un circuit en fibre optique fonctionne normalement.
Les recommandations des réseaux britanniques indépendants identifient les zones ombres, la charge excessive de clients, les interférences, une mauvaise conception des points d'accès et l'épuisement des adresses DHCP comme des causes distinctes de réclamations liées à la connectivité hôtelière. Elles notent également que les hôtels disposant d'une connexion Internet de 500 Mbps ou 1 Gbps peuvent toujours recevoir des réclamations, car la cohérence de la couverture et la latence peuvent importer davantage que la vitesse théorique (guide indépendant sur la conception et les pannes WiFi en hôtellerie).
Ce qu'un test de vitesse ne révèle pas
Un test de débit est utile, mais il répond à une question très ciblée. Il mesure le débit entre un appareil spécifique et un service de test à un instant précis. Il peut ne pas révéler des pertes de paquets intermittentes, des réponses DNS lentes, un itinérance échouée, une plage DHCP saturée ou un Portail Captif qui bloque la navigation ordinaire.
Un client se trouvant dans une chambre avec un signal faible peut réussir un test pendant une période calme, puis perdre l'usage pratique de sa connexion lorsque les chambres voisines deviennent occupées. Un deuxième client peut se trouver à proximité d'un point d'accès mais être en concurrence avec un trop grand nombre d'équipements pour le temps d'antenne. Ces deux expériences peuvent donner lieu au même signalement à la réception, mais elles nécessitent des correctifs différents.
| Ce que voit le client | Ce qui peut réellement être en cause |
|---|---|
| Connecté, pas de navigation | DHCP, DNS, Captive Portal, pare-feu ou WAN |
| Test rapide, appel vidéo instable | Latence, perte de paquets, interférences ou itinérance |
| Une seule chambre affectée | Couverture RF, câblage, point d'accès ou port de commutateur |
| Toutes les chambres affectées | Service d'authentification, passerelle, liaison montante ou fournisseur |
| Fonctionne la nuit, échoue aux heures de pointe | Capacité, saturation du temps d'antenne ou limites de politique |
Pour une vue opérationnelle plus complète, les équipes peuvent combiner des tests à l'échelle de la chambre avec l'analyse WiFi et la surveillance de l'expérience client. Ce changement de perspective est simple : une connectivité exploitable est le résultat d'un service, non le résultat d'un test de débit.
Correctifs immédiats pour les clients et le personnel de réception
Lorsque la page de connexion n'apparaît pas, commencez par l'appareil plutôt que de demander à nouveau le mot de passe à la réception. Ouvrez une page web classique, non HTTPS, dans un navigateur. La redirection peut déclencher la détection du Captive Portal, tandis qu'une requête HTTPS peut résister à l'interception parce que le navigateur s'attend à une destination sécurisée valide.
Si rien ne se produit, désactivez temporairement un VPN, une fonctionnalité DNS privée ou un filtre de sécurité. Ces outils peuvent empêcher l'appareil de détecter ou d'atteindre le portail. Reconnectez-vous après avoir effectué la modification, et restaurez la fonctionnalité de confidentialité une fois l'accès autorisé et testé.
Une liste de contrôle pratique pour les clients
- Oubliez le réseau de l'hôtel. Supprimez le profil enregistré, puis rejoignez à nouveau le SSID afin qu'une ancienne session ou une configuration incorrecte ne persiste pas.
- Utilisez un autre navigateur. Une extension de navigateur, une redirection en cache ou un problème de compatibilité spécifique à l'appareil peut empêcher le chargement de la page.
- Essayez un second appareil. Si un téléphone se connecte avec succès mais pas un ordinateur portable, il est moins probable que le service de l'établissement soit la cause directe.
- Vérifiez l'autorisation. Demandez à la réception de confirmer que la session de la chambre ou de l'appareil a été approuvée et, si cette option est prise en charge, réinitialisez la session.
- Consignez la panne. Notez la chambre, l'appareil, l'heure, le SSID et le message exact. Indiquer simplement « Le WiFi est mauvais » ne donne que très peu d'éléments à analyser pour le personnel.
Les guides spécialisés dans l'hôtellerie identifient les pages de portail qui ne s'affichent pas sur certains appareils, exigent trop d'étapes ou ne redirigent pas correctement comme des causes récurrentes d'appels à la réception. Ils avertissent également qu'un SSID ouvert peut exposer le trafic radio et créer un faux sentiment de sécurité, car un portail n'est pas équivalent à un chiffrement (guide sur le WiFi invité et le comportement du portail).

Un portail doit faciliter l'accès, et non transformer la réception en une file d'attente pour l'authentification manuelle. Le même principe s'applique lors de l'évaluation d'un hébergement pour un voyage. Les lecteurs qui comparent les appartements avec services à Norwich doivent vérifier si l'établissement explique clairement sa procédure de connectivité, en particulier si le travail, le streaming ou plusieurs appareils font partie du séjour.
Pour les opérateurs, un flux de travail de vérification contrôlé peut aider le personnel à confirmer si un client s'est authentifié et si le bon appareil est associé à la session attendue. Un flux de travail de vérification WiFi invités doit compléter, et non remplacer, les vérifications au niveau de la couche réseau.
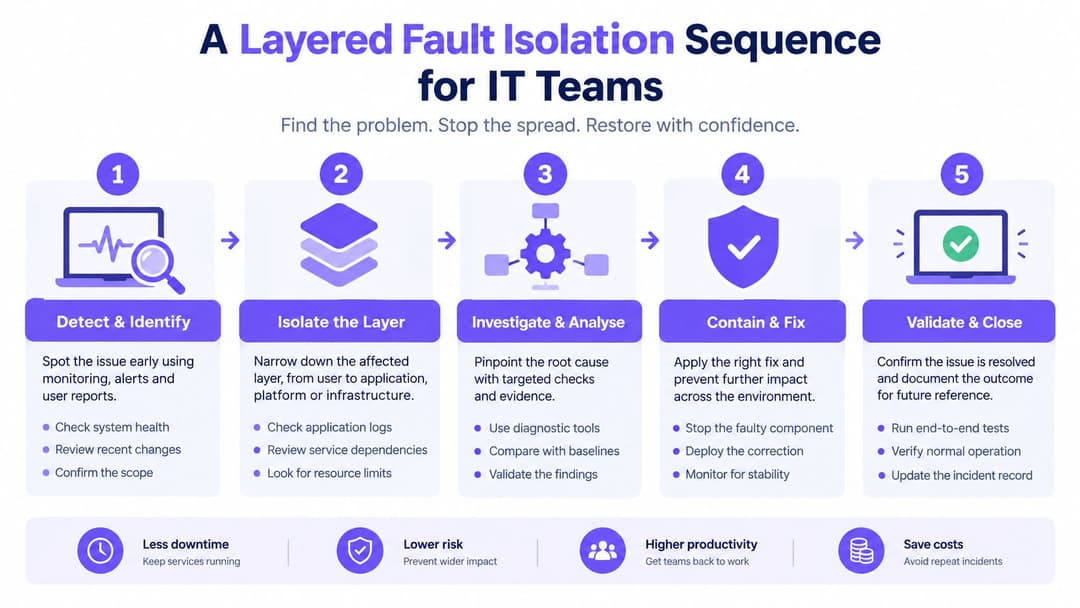
Une séquence d'isolation des pannes par couches pour les équipes IT
Redémarrer les points d'accès au hasard efface souvent des preuves utiles. Une meilleure approche consiste à enregistrer la panne avec précision, puis à tester directement depuis l'emplacement réel du client.
Notez la chambre, l'SSID, le type d'appareil, l'heure et l'étendue du problème. Déterminez si l'incident touche un seul appareil, une chambre, un étage ou l'ensemble de l'établissement. Testez un second appareil dans la même chambre, puis testez l'appareil initial ailleurs si possible. Cela permet de séparer rapidement un problème spécifique au client d'un problème lié à l'emplacement ou au service.
Suivez la panne à travers la pile réseau
- Confirmer l'association. Vérifiez sur le contrôleur l'association du client, la qualité du signal, la radio, l'historique d'itinérance et l'événement d'authentification. Un client qui ne s'associe jamais présente un problème RF, d'appareil ou de SSID.
- Vérifier l'adressage. Vérifiez si le client a reçu une adresse DHCP, une passerelle par défaut et un serveur DNS. Une association sans adresse indique des problèmes de DHCP ou de VLAN.
- Tester la passerelle. Testez l'accessibilité de la passerelle avant de tester des sites web publics. Un échec à ce niveau permet de cibler le réseau local plutôt que le fournisseur d'accès Internet.
- Tester le DNS séparément. Si la passerelle répond mais que les noms ne se résolvent pas, inspectez le chemin du résolveur, les règles du walled garden et la politique du portail. Une IP valide avec un échec DNS indique une configuration incorrecte du résolveur ou du walled garden (Guide de dépannage du WiFi d'hôtel au Royaume-Uni).
- Tester l'accès HTTPS. Un DNS fonctionnel sans accessibilité externe indique des problèmes de pare-feu, de WAN ou de politique de compte. Enregistrez l'heure et le client affecté afin que les équipes en amont puissent corréler les journaux.
Comparez les conditions réelles, pas les hypothèses
Répétez les vérifications pendant une période calme et une période chargée. Si l'adressage et le DNS fonctionnent en heure creuse mais échouent au petit-déjeuner ou en soirée, recherchez une saturation ou un problème de capacité. Si la même chambre échoue systématiquement alors que les chambres voisines fonctionnent, inspectez le point d'accès, le câblage, le port du commutateur, l'état des canaux et les matériaux de construction.
Évitez les biais fréquents lors des tests. Désactivez temporairement un VPN, supprimez les paramètres DNS personnalisés et vérifiez que l'appareil n'utilise pas un profil réseau configuré manuellement. Un échec de redirection vers le portail peut ressembler à une panne RF alors que la connexion radio est parfaitement fonctionnelle.
Un boîte d'outils de diagnostic multifonction peut aider le personnel à enregistrer de manière cohérente les résultats relatifs aux clients, à la passerelle, au DNS et à la joignabilité. L'intérêt réside dans la production de preuves comparables pour chaque incident, et non dans la collecte de captures d'écran supplémentaires. Un toolkit de test réseau peut appuyer ce processus de collecte de preuves aux côtés des journaux du contrôleur et de la passerelle.
Audit de la capacité et des goulots d'étranglement de la conception réseau
Les plaintes récurrentes disparaissent rarement du seul fait qu'un hôtel souscrit un abonnement haut débit plus important. La ressource limitante peut être le temps d'antenne, le positionnement des points d'accès, la capacité de la liaison montante, la disponibilité du serveur DHCP ou la politique qui permet à un seul client de consommer une part excessive du service partagé.
Auditez le réseau là où les invités l'utilisent. Mesurez le nombre de clients simultanés par point d'accès pendant le petit-déjeuner, le streaming du soir et le départ. Cartographiez le RSSI et l'utilisation des canaux chambre par chambre, puis comparez le débit par client, les retransmissions, la disponibilité des baux DHCP, la latence DNS et l'utilisation du réseau WAN.
Regardez au-delà du simple circuit Internet
Un établissement peut disposer d'une capacité Internet généreuse tout en offrant un service médiocre au niveau des chambres. Les murs épais peuvent affaiblir la couverture, les radios voisines peuvent créer des interférences et des points d'accès mal positionnés peuvent maintenir les clients connectés à une radio distante. Ajouter davantage de points d'accès sans étude radio préalable peut aggraver la situation en augmentant les interférences sur un même canal.
Utilisez ces mesures pour répondre à des questions spécifiques :
- La fréquence radio est-elle saturée ? Une utilisation élevée des canaux et des retransmissions fréquentes indiquent un problème de temps d'antenne, pas nécessairement un problème de bande passante.
- Le point d'accès est-il surchargé ? Le nombre de clients et les performances par client permettent de déterminer si la demande est concentrée dans des chambres particulières ou dans les espaces publics.
- L'adressage est-il disponible ? La disponibilité des baux DHCP doit être vérifiée en même temps que le nombre de clients, en particulier lorsque les appareils se connectent mais ne reçoivent jamais d'adresse.
- Le WAN est-il consommé de manière équitable ? Comparez la demande des clients avec les besoins des terminaux de paiement, des plateformes de réservation, des systèmes de gestion hôtelière (PMS), des appareils du personnel et des systèmes de contrôle du bâtiment.
Un objectif de conception pratique consiste à maintenir le trafic visiteurs entre 60 et 80 pour cent de la capacité haut débit totale, en conservant une marge de 20 à 40 pour cent pour les services opérationnels (recommandations de capacité pour les réseaux hôteliers). Il ne s'agit pas d'une garantie de performance universelle. Le streaming, les conditions radio, la structure du bâtiment et les capacités des appareils clients peuvent influer fortement sur le résultat final.
Isolez les clients du réseau opérationnel
Placez les appareils des invités sur un VLAN dédié avec isolation des clients. Validez la politique à partir d'un appareil invité, en confirmant qu'il ne peut pas accéder aux réseaux de paiement, de réservation, de gestion d'établissement ou de contrôle du bâtiment. Cela empêche qu'un incident de performance ne se transforme en incident de sécurité.
Appliquez des limites de débit par client ou par chambre et de la QoS le cas échéant. L'objectif n'est pas de rendre chaque appareil identique. Il s'agit d'empêcher un seul client de monopoliser la capacité WAN ou le temps d'antenne, tout en préservant un service prévisible pour le reste de l'établissement.
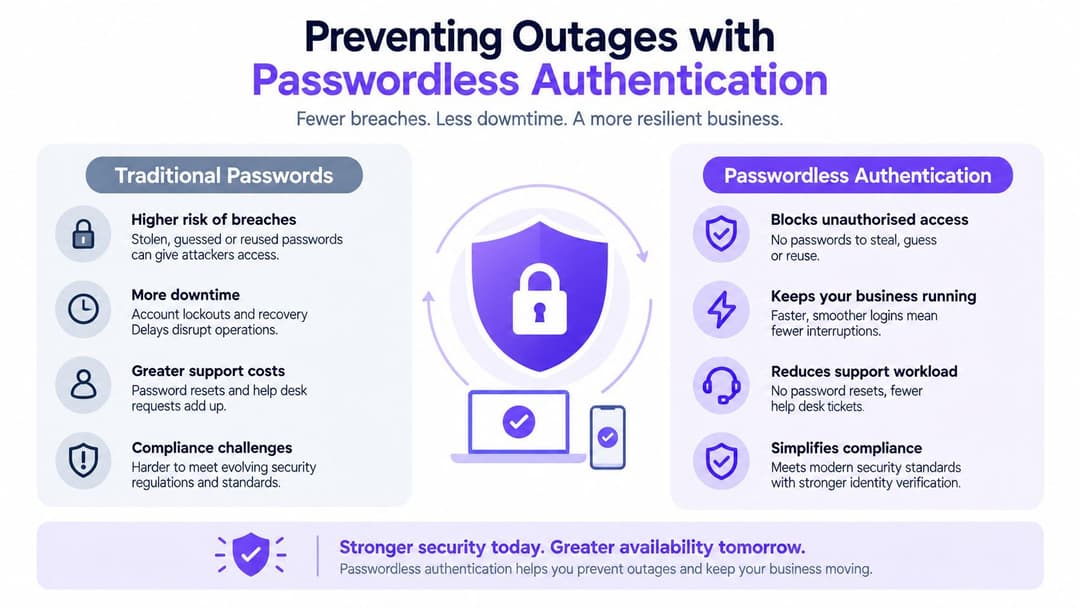
Prévenir les interruptions de service grâce à l'authentification sans mot de passe
Les portails captifs sont pratiques lorsqu'ils fonctionnent, mais ils créent une dépendance fragile envers les redirections de navigateur, la détection des appareils, le comportement du DNS, les certificats et l'état de la session. Un invité peut avoir une connexion radio parfaitement stable tout en étant incapable de commencer sa navigation en raison d'une défaillance de la couche d'authentification.
Les standards sans mot de passe tels que Hotspot 2.0, Passpoint et OpenRoaming offrent un modèle différent. L'appareil détecte un réseau de confiance, évalue ses identifiants et établit une connexion chiffrée sans demander à l'invité de saisir un mot de passe partagé dans un formulaire web. Dans des déploiements adaptés, cela élimine la compatibilité de la page d'accueil de la chaîne critique.
Pourquoi la couche d'authentification est essentielle
Un Captive Portal traditionnel doit fonctionner sur les téléphones, les ordinateurs portables, les tablettes, les téléviseurs connectés et d'autres équipements des clients. Il doit également gérer le DNS privé, les VPN, les restrictions du navigateur, la validation des certificats et le comportement du réseau captif propre à chaque système d'exploitation. Chaque étape supplémentaire crée un point d'arrêt potentiel pour le client.
Passpoint et les approches similaires transfèrent une grande partie de ce travail dans la relation entre l'appareil et le réseau. L'accès chiffré commence dès la connexion au réseau, plutôt qu'après le passage du client sur un SSID ouvert. Cette distinction est importante car un portail ne chiffre pas une liaison sans fil qui est ouverte par ailleurs.
Pour le personnel et les environnements gérés, l'intégration de l'identité offre plus de contrôle. Les services d'annuaire peuvent attribuer l'accès automatiquement, appliquer des politiques basées sur les rôles et révoquer l'accès lorsqu'un utilisateur part ou que son statut change. C'est bien plus simple à gérer que de changer régulièrement des mots de passe partagés entre les services, les prestataires et les occupants.
Où les portails conservent leur utilité
L'accès sans mot de passe n'est pas une raison pour négliger la conception du portail. Certains visiteurs ne disposeront pas d'un profil compatible, certains appareils nécessiteront une solution de secours et certains établissements exigent un consentement ou une inscription avant d'accorder le service. Un portail de secours doit être court, accessible, clairement identifié à l'image de la marque et testé sur les types d'appareils que les clients utilisent habituellement.
Purple fournit une plateforme WiFi invité pour l'hôtellerie prenant en charge les modèles d'accès sans mot de passe, notamment Passpoint et OpenRoaming, tout en offrant des flux de travail de Captive Portal et un réseau basé sur l'identité pour les environnements invités et le personnel. Elle s'intègre aux services d'annuaire et aux équipements réseau, mais les exploitants doivent toujours valider eux-mêmes la couverture, les politiques, le basculement et la compatibilité des appareils.
Le bon objectif n'est pas d'éliminer chaque page web. Il s'agit de s'assurer qu'un échec d'authentification ne se masque pas en panne radio ou ne génère pas de travail inutile à la réception.
Bâtir une stratégie de connectivité résiliente pour l'hôtellerie
Une connectivité hôtelière fiable commence par le fait de traiter le WiFi comme une infrastructure opérationnelle plutôt que comme un simple service offert aux clients vérifié uniquement en cas de réclamation. La connexion prend en charge les systèmes de paiement, les plateformes de réservation, les processus de travail du personnel, les commandes en ligne, les services du bâtiment et la communication avec les clients. Une défaillance sur l'un de ces accès peut engendrer des répercussions bien plus graves qu'un simple téléchargement lent.
Les établissements hôteliers du Royaume-Uni ont subi une moyenne estimée de 26,8 à 27 heures d'interruption d'Internet en 2023, le rétablissement prenant environ 7,9 à 8 heures par panne, selon le rapport de Beaming sur les interruptions réseau au Royaume-Uni. Ces chiffres couvrent la connectivité globale des entreprises, et pas seulement le WiFi visiteurs, mais ils démontrent pourquoi les hôtels ont besoin de surveillance, de résilience, d'escalade et d'une communication claire.
Créer une liste de contrôle pour l'opérateur
- Mesurer la disponibilité. Suivez si le SSID est visible, si les clients peuvent s'associer, si l'authentification réussit, si le DHCP se termine, si le DNS répond et si l'accès HTTPS externe fonctionne.
- Mesurer l'expérience. Enregistrez la latence, la perte de paquets, le comportement en itinérance et le temps de résolution, et non pas seulement la vitesse haut débit annoncée.
- Tester les périodes de pointe. Effectuez des vérifications lorsque la demande des clients est la plus élevée, puis comparez-les aux résultats obtenus en période de faible activité.
- Protéger les opérations. Maintenez le trafic invité dans la limite de capacité prévue, isolez-le des VLAN opérationnels et confirmez que les politiques de QoS fonctionnent sous charge.
- Maintenir une voie secondaire. Utilisez une connexion secondaire fixe, 4G ou 5G là où la perte d'accès Internet affecterait les opérations de l'hôtel. Testez le basculement sous charge, et pas seulement lorsque le circuit de secours est activé.
- Préparer les communications. Donnez à la réception un court script de diagnostic et un formulaire d'escalade qui enregistre la chambre, l'appareil, l'heure, le SSID, l'état d'authentification et les symptômes observés.
Un circuit de secours qui n'a jamais acheminé de trafic de production est une supposition, pas un plan de résilience. Il en va de même pour un portail qui n'a été testé que sur le téléphone d'un membre du personnel. Les hôtels doivent tester les combinaisons utilisées par les clients, notamment les différents systèmes d'exploitation, navigateurs, paramètres VPN, configurations DNS privées et emplacements de chambres.
La connectivité influence également l'expérience en dehors de l'établissement. Les exploitants qui organisent des excursions ou des transferts trouveront ce guide pratique expliquant pourquoi les excursions ont besoin d'un WiFi et de cartes SIM fiables utile lors de la planification des communications avec les voyageurs et le personnel.
Le processus de gestion des incidents le plus solide s'achève par des preuves. Après la résolution, enregistrez la couche défaillante, l'action corrective et le signal de surveillance qui devrait la détecter la prochaine fois. Cela transforme l'expression "WiFi d'hôtel ne fonctionne pas" d'une plainte récurrente en un état de service analysable.
Purple aide les exploitants de l'hôtellerie à remplacer les parcours fragiles basés sur des mots de passe partagés et des portails captifs par un accès invités sans mot de passe, un réseau pour le personnel basé sur l'identité, des flux de vérification et des analyses de connectivité. Visitez Purple pour évaluer comment une expérience WiFi hôtelière plus observable et résiliente peut s'intégrer à votre réseau existant.