En 2021, le gouvernement britannique comptait environ 121 solutions de SSO distinctes, ce qui démontre que le SSO est bien plus qu'une simple fonctionnalité de confort. Le SSO correspond à la consolidation de l'identité fédérée : il centralise l'authentification via un fournisseur d'identité de confiance tandis que chaque application conserve le contrôle de ce qu'un utilisateur authentifié est autorisé à faire.
Vous reconnaissez peut-être ce problème tiré d'une journée de travail ordinaire. Un collaborateur a besoin de sa messagerie, d'une application cloud, d'un système de gestion immobilière, du WiFi interne et d'un portail d'administration. Chaque service possède ses propres identifiants, sa politique de mot de passe et son propre gestionnaire de compte. Lors de l'arrivée, du changement de rôle ou du départ d'une personne, les administrateurs doivent mettre à jour plusieurs systèmes, et les utilisateurs doivent se rappeler quels identifiants appartiennent à quel service.
C'est la raison pratique pour laquelle les organisations cherchent à comprendre le fonctionnement du SSO. La question n'est pas seulement de savoir comment réduire le nombre d'écrans de connexion. Il s'agit de créer un plan de contrôle de l'identité fiable sans affaiblir les autorisations au niveau des applications ni introduire une cible centrale plus dangereuse.
Pourquoi l'identité fragmentée crée de réels problèmes d'accès
L'expérience du gouvernement britannique constitue un point de départ utile. Une évaluation de la norme de service GOV.UK de 2021 estimait que l'administration centrale disposait d'environ 121 solutions SSO différentes parce que les équipes de service avaient conçu des systèmes d'authentification distincts au lieu d'utiliser une plateforme d'identité partagée à l'échelle du gouvernement. Les personnes utilisant plusieurs services publics pouvaient donc détenir plusieurs jeux d'identifiants et ne pas savoir quel compte était requis pour une transaction particulière. (Évaluation de l'authentification et de l'identité numérique du gouvernement britannique)
La leçon n'est pas que les systèmes gouvernementaux soient uniquement complexes. Les grandes entreprises, les organisations de santé, les groupes hôteliers, les gestionnaires immobiliers et les réseaux du secteur public rencontrent le même schéma. Chaque application peut créer un silo d'identité, et chaque silo peut développer ses propres règles de mot de passe, processus de récupération, modèle de groupe et flux de travail de départ.
L'authentification et l'autorisation sont deux tâches distinctes
L'authentification répond à la question : « Qui êtes-vous ? » L'autorisation répond à la question : « À quoi pouvez-vous accéder ici ? » Le SSO consolide la première question grâce à un fournisseur d'identité de confiance. L'application cible détermine toujours si cette identité peut consulter des enregistrements, administrer un système, rejoindre un segment réseau ou utiliser une fonctionnalité spécifique.
Un modèle mental utile se présente ainsi :
Utilisateur
  |
  | s'authentifie une fois
  v
Fournisseur d'identité
  |
  | envoie des informations d'identité de confiance
  v
Application ou réseau
  |
  | applique les autorisations locales
  v
Session autorisée
Cette distinction est essentielle lors des processus d'arrivée, de changement de poste et de départ. Une identité centralisée peut être désactivée lorsqu'une personne quitte l'entreprise, tandis que chaque service connecté nécessite toujours un modèle d'autorisation clair et un moyen fiable de supprimer les droits.
Règle pratique : Considérez le SSO comme un moyen de contrôler l'identité de manière centralisée, et non comme un substitut aux autorisations applicatives.
Le même principe s'applique lors de la conception du déploiement filaire et sans fil. L'accès au réseau fait partie du patrimoine d'identités, les équipes doivent donc déterminer quels groupes d'annuaire peuvent accéder à quels rôles réseau plutôt que d'associer l'accès à un mot de passe partagé.
Pour le WiFi du personnel et l'accès basé sur l'identité, les solutions réseau basées sur l'identité de Purple montrent comment la politique réseau peut être liée à l'identité individuelle plutôt qu'à un identifiant commun. Le résultat est une relation plus claire entre une personne, son statut dans l'annuaire et l'accès qu'elle reçoit.
Comment fonctionne le Single Sign-On dans la fédération d'entreprises
Dans une fédération d'entreprises, un fournisseur d'identité, une partie de confiance et un message d'identité signé exécutent des tâches distinctes. Le fournisseur d'identité authentifie l'utilisateur, tandis que la partie de confiance, comme une application ou un service réseau, vérifie les informations d'identité transmises.
L'authentification peut utiliser un mot de passe, une authentification multifacteur, des conditions liées à l'équipement ou une autre méthode approuvée. Le fournisseur émet ensuite une assertion signée ou un jeton pour le service demandé. Le service valide ce message et crée sa propre session, garantissant ainsi que les identifiants restent auprès du fournisseur d'identité.
Le flux de fédération
- L'utilisateur demande un service. Il ouvre une application, un portail d'administration ou un service réseau protégé.
- Le service vérifie l'existence d'une session. En l'absence de session, il redirige l'utilisateur vers le fournisseur d'identités.
- Le fournisseur d'identités authentifie l'utilisateur. Il applique les contrôles configurés, tels que le MFA ou l'accès conditionnel.
- Le fournisseur d'identités émet un message signé. L'intégration utilise généralement une assertion SAML ou un jeton OpenID Connect.
- Le service valide le message. Il vérifie l'émetteur, la signature, le destinataire, l'expiration et les revendications pertinentes.
- L'application crée sa propre session. Elle associe l'identité vérifiée aux autorisations locales et enregistre l'événement d'authentification.
La validation protège la relation de confiance. Le UK National Cyber Security Centre recommande que les assertions SAML reçues sur des réseaux non sécurisés soient vérifiées par rapport à l'autorité de certification attendue. Une assertion non vérifiée peut offrir une voie de prise de contrôle de compte via une connexion à un fournisseur d'identité approuvé. (Directives du NCSC sur la gestion des identités et des accès)
Une vérification d'identité valide accorde une identité authentifiée, pas toutes les autorisations dans le service cible. L'application ne doit consommer que les revendications requises pour l'autorisation, puis appliquer ses propres règles de rôles et de ressources. Cette séparation permet également au même modèle de fédération de prendre en charge les applications du personnel, les portails administratifs et les services réseau sensibles à l'identité.
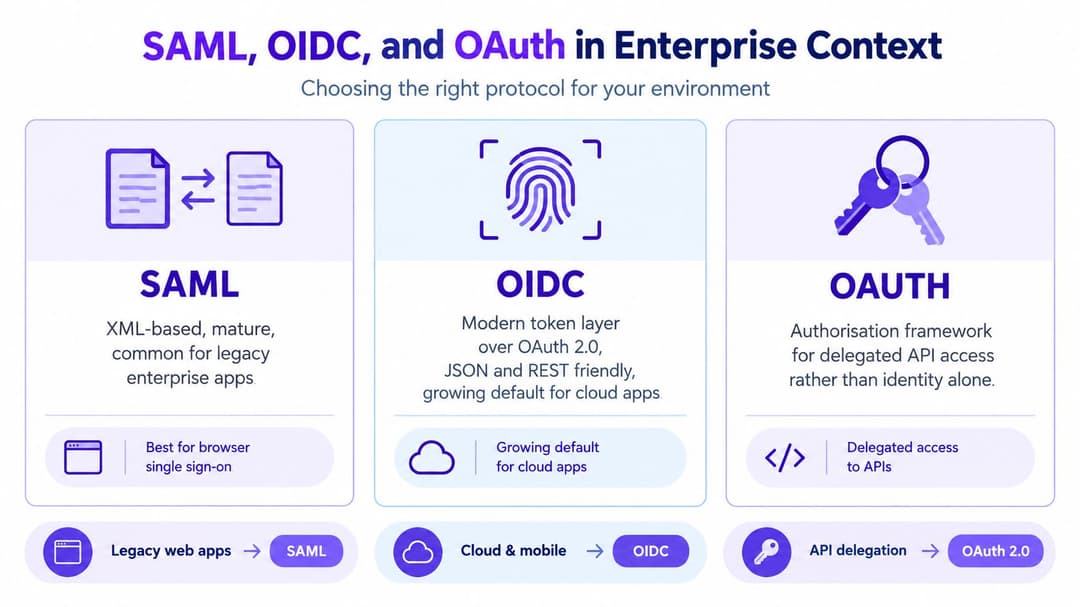
SAML, OIDC et OAuth dans le contexte d'entreprise
Une fois le modèle de fédération tiré au clair, la sélection des protocoles devient plus simple. SAML et OpenID Connect sont des standards courants pour le SSO d'entreprise, tandis qu'OAuth est principalement un cadre d'autorisation pour l'accès délégué aux API. Confondre OAuth avec l'authentification peut amener les équipes à concevoir un flux d'identité qui ne répond pas à leur problématique de sécurité.
| Standard | Rôle pratique | Utilisation typique |
|---|---|---|
| SAML | Échange des assertions d'identité signées | Applications d'entreprise établies et basées sur un navigateur |
| OpenID Connect | Ajoute une couche d'identité à l'aide de jetons | SaaS moderne, services web et orientés mobile |
| OAuth | Délègue l'accès aux ressources protégées | Accès API au nom d'un utilisateur ou d'un service |
SAML est souvent présent dans les logiciels d'entreprise matures car il utilise un modèle de fédération de navigateurs bien établi. OIDC est généralement plus naturel pour les services modernes conçus autour de JSON, REST et d'interactions basées sur des jetons. Le bon choix dépend de ce que prend en charge l'application et de la façon dont le service valide les informations d'identité.
Ce que le service doit vérifier
Quel que soit le standard, la partie de confiance doit valider le matériel d'identité reçu avant de créer une session. Les vérifications fondamentales comprennent :
- Émetteur : Confirmer que le message provient bien du fournisseur d'identité attendu.
- Signature : Vérifier que le message a été signé par la clé ou le certificat de confiance.
- Destinataire : Vérifier que le message était bien destiné à ce service.
- Expiration : Rejeter les assertions ou jetons obsolètes.
- Attributs : Utiliser uniquement les informations d'identité et de groupe pertinentes et validées.
Le fournisseur d'identité peut centraliser les politiques telles que l'authentification multifacteur, l'accès conditionnel, l'interdiction de certains mots de passe et l'appartenance aux groupes. L'application reçoit ensuite les revendications requises pour sa propre décision d'autorisation, au lieu de maintenir une copie complète du processus d'authentification de l'utilisateur.
Cette séparation est utile lors de l'intégration de plateformes telles que Microsoft Entra ID, Okta ou Google Workspace. Le fournisseur gère la politique d'authentification, tandis que l'application connectée reste responsable de son modèle d'accès et du contrôle des sessions. Pour les opérateurs réseau qui évaluent l'intégration d'Okta pour l'accès basé sur RADIUS, le même principe s'applique : la validation de l'identité et l'autorisation réseau doivent fonctionner ensemble, mais il ne s'agit pas du même contrôle.
Le risque de concentration introduit par le SSO
Un seul compte de fournisseur d'identités compromis peut ouvrir l'accès à plusieurs services connectés à la fois. Le SSO réduit la prolifération des mots de passe tout en concentrant la confiance dans le fournisseur d'identités, ce qui en fait un plan de contrôle à haute valeur. Les organisations doivent donc évaluer l'impact de la fédération sur leur rayon d'impact et leurs options de récupération. Le guide du NCSC sur le choix des méthodes d'authentification souligne que cette concentration de la confiance est un risque nécessitant une évaluation délibérée.
Le SSO regroupe les événements de connexion. La résistance au hameçonnage, la confiance accordée aux équipements et le principe du moindre privilège doivent découler des contrôles intégrés à l'architecture de fédération. Une conception solide protège le fournisseur, les sessions qu'il crée et les processus de récupération qui permettent de restaurer les accès.
Construire des couches autour du fournisseur
Les contrôles doivent couvrir la connexion de routine ainsi que les parcours moins visibles utilisés lors de la récupération de compte :
- MFA renforcée pour les utilisateurs privilégiés : Utilisez des méthodes résistantes au hameçonnage lorsque l'environnement le permet, en particulier pour les administrateurs.
- Accès conditionnel : Évaluez l'état de l'équipement, la localisation, le risque de session et d'autres signaux disponibles avant d'accorder l'accès.
- Identités d'administrateur séparées : Séparez l'administration privilégiée des activités quotidiennes ordinaires.
- Surveillance de l'authentification : Analysez les déplacements impossibles, les indicateurs de rejeu de jetons, les échecs répétés et les élévations de privilèges inattendues.
- Protection de la récupération : Traitez les réinitialisations du support technique et les comptes d'urgence comme des opérations d'identité sensibles, soumises à approbation et surveillance.
Le NCSC recommande d'associer le SSO d'entreprise à une authentification forte des utilisateurs et des appareils, y compris la MFA ou l'accès conditionnel. Il recommande également le SSO pour le SaaS, car les contrôles centralisés rendent la gestion des utilisateurs et des groupes plus cohérente et empêchent la synchronisation des identifiants dans chaque application. Son principe de sécurité cloud sur l'identité et l'authentification expose cette approche.
Le SSO réduit le nombre d'identifiants à régir. Il exige une protection renforcée pour l'identifiant et la session qui régissent les services connectés.
Les équipes réseau doivent séparer l'identité du personnel de celle des visiteurs. Une fédération pour le personnel peut prendre en charge le principe du moindre privilège et la révocation immédiate. L'authentification des visiteurs ne doit pas hériter des privilèges de l'annuaire des employés sous prétexte que les deux flux utilisent un Captive Portal ou une infrastructure sans fil.
WiFi sans mot de passe et accès réseau basé sur l'annuaire
Un membre du personnel qui se connecte au WiFi ne devrait pas avoir besoin d'un mot de passe partagé qui reste valide après son départ. Une architecture adossée à un annuaire commence par une authentification via le fournisseur d'identité de l'organisation, puis associe l'identité ou le groupe vérifié à un rôle réseau. Le service sans fil applique ainsi les mêmes décisions d'emploi et d'accès que celles utilisées ailleurs, plutôt que de maintenir une liste séparée de mots de passe WiFi.
Purple prend en charge ce modèle pour le WiFi d'entreprise grâce à des intégrations avec Microsoft Entra ID, Google Workspace et Okta. Son approche WiFi sans mot de passe évite le partage d'identifiants et la gestion RADIUS sur site. Les modifications apportées à l'annuaire peuvent déclencher l'attribution ou la révocation des accès. L'appartenance d'un membre du personnel à un groupe détermine son accès au réseau, tandis que la désactivation du compte d'un partant dans l'annuaire permet de supprimer cet accès sans attendre que quelqu'un modifie un mot de passe commun.
Appliquer les contrôles de fédération au réseau
Le fournisseur d'identité, la politique réseau et la surveillance doivent être alignés sur la même décision d'accès. Associez les groupes d'annuaire à des rôles réseau distincts, de sorte que le personnel, les prestataires et les administrateurs ne reçoivent pas un accès identique par défaut. Conservez des durées de vie courtes pour les assertions ou les jetons, ce qui limite l'utilité des éléments d'identité obsolètes. Exigez la MFA auprès du fournisseur d'identité, car le SSO sans fil ne devient pas de la MFA du seul fait qu'il utilise le SSO.
Enregistrez les événements d'authentification réussis et échoués, et associez chaque décision d'identité à l'autorisation réseau résultante. Testez le renouvellement des certificats avant expiration, car les échecs de confiance de fédération peuvent interrompre un accès WiFi par ailleurs fonctionnel.
Les sites multi-occupants nécessitent une frontière distincte. Les résidences, les logements étudiants, les hôtels et les espaces à usage mixte peuvent offrir un accès simple aux résidents ou aux invités tout en isolant le trafic des occupants et les systèmes du personnel. iPSK peut prendre en charge les appareils hérités, tandis que le SSO des collaborateurs fournit un parcours d'identité distinct pour le personnel.
Le WiFi invités implique également de prendre des décisions concernant le consentement, la conservation et les profils clients. Ce guide sur les données des invités pour les établissements constitue une référence utile aux côtés de la conception réseau, tandis que Purple associe l'authentification basée sur l'identité à l'expérience d'accès sans fil.
Résultats mesurables pour les entreprises et établissements du Royaume-Uni
Un cas d'usage SSO concret commence par les identifiants qu'une organisation n'a plus besoin d'administrer. Une étude de l'Institution of Engineering and Technology d'avril 2024 menée auprès de 2 000 résidents britanniques âgés de 16 ans et plus a révélé que seuls 20 % d'entre eux pouvaient identifier correctement un mot de passe sécurisé. La même étude indique qu'un cinquième réutilisait un mot de passe sur plusieurs sites web ou appareils, tandis que 21 % utilisaient une date importante et 20 % le nom d'un animal de compagnie. Elle a également révélé que 38 % pensaient que remplacer des lettres par des chiffres améliorait la sécurité des mots de passe, 65 % pensaient que les mots de passe ne devaient jamais être écrits, et 77 % pensaient que des changements fréquents de mots de passe augmentaient la sécurité. (Étude IET sur la sécurité des mots de passe)
Ces constatations montrent les limites d'un système où l'on demande aux utilisateurs de créer et de retenir des identifiants séparés pour chaque application et réseau. La centralisation de l'identité modifie l'endroit où l'organisation applique ses contrôles et accélère la capacité d'action des administrateurs, même si le hameçonnage et la compromission de compte restent des risques bien réels.
Pour un opérateur, les résultats sont concrets :
- Moins d'identifiants non gérés : Les utilisateurs créent, retiennent et réutilisent moins de mots de passe d'applications distincts.
- Politique cohérente : Le fournisseur d'identités peut appliquer la MFA, l'accès conditionnel et des restrictions de mot de passe à l'ensemble des services connectés.
- Révocation plus rapide : La désactivation d'une identité organisationnelle peut devenir l'action centrale de suppression d'accès, à condition que les services connectés traitent correctement les changements de cycle de vie.
- Pistes d'audit plus claires : Les journaux peuvent lier l'identité d'une personne aux décisions d'authentification et d'autorisation réseau.
- Moins d'administration doublonnée : Les équipes maintiennent la politique d'identité de manière centralisée au lieu de récréer des contrôles équivalents dans chaque service.
La valeur va bien au-delà de la simple réduction des invites de connexion. Un établissement de santé peut attribuer des accès par rôle, un groupe hôtelier peut séparer les services du personnel et des clients, et un gestionnaire immobilier peut conserver une propriété plus claire des habilitations des locataires et des employés. Dans chaque cas, le résultat mesurable est un parc d'identifiants plus restreint, un traitement plus fiable des départs et des preuves plus solides quant à savoir qui a reçu l'accès à une application ou à un rôle réseau.
Mettre en œuvre le SSO sans créer de nouveaux risques
Un déploiement sécurisé commence par le modèle d'identité, pas par le bouton de connexion. Choisissez SAML ou OIDC lorsqu'ils conviennent à l'application, plutôt que de copier des mots de passe dans une application ou une plateforme réseau. Établissez le fournisseur d'identité comme autorité d'authentification, puis veillez à ce que chaque service connecté valide l'émetteur, la signature, le public, l'expiration et les revendications avant de créer une session.
Utiliser une liste de contrôle opérationnelle
- Commencez par des groupes faisant autorité : Attribuez les accès à partir de groupes d'annuaires détenus par la bonne équipe métier ou informatique.
- Définissez des règles de changement de poste : Un changement de rôle doit supprimer les anciens droits et ajouter les nouveaux.
- Gérez les départs de manière centralisée : Désactivez l'identité organisationnelle et vérifiez que les applications connectées et les rôles réseau réagissent correctement.
- Protégez les accès d'urgence : Séparez les comptes d'urgence de l'administration ordinaire, surveillez-les de près et testez leur processus de récupération.
- Séparez le personnel et les invités : Le SSO des collaborateurs peut prendre en charge l'accès à moindre privilège et sa révocation. L'authentification des invités ne doit pas hériter des autorisations des employés.
- Testez les modifications de confiance : Validez le renouvellement des certificats, l'expiration des jetons, la fin de session et les pannes de fournisseurs avant toute utilisation en production.
- Révisez la surveillance : Confirmez que les événements d'authentification, les actions administratives et les décisions d'autorisation réseau sont disponibles pour analyse.
Un établissement peut également devoir prendre en charge plusieurs équipementiers réseau au lieu de remplacer son parc sans fil existant. Purple est conçu pour fonctionner avec Meraki, Aruba, Ruckus, Mist et UniFi. Traitez ces capacités comme des éléments de mise en œuvre, et non comme des substituts à l'examen de l'architecture.
La décision centrale consiste à savoir si l'organisation peut expliquer, pour chaque service connecté, qui authentifie l'utilisateur, quelles revendications sont approuvées, comment les autorisations sont attribuées et ce qui se produit lorsque l'identité change. Le SSO est une couche au sein d'un programme de gestion des identités et des accès. Il ne remplace pas la MFA, l'accès conditionnel, la surveillance de l'authentification, les contrôles de récupération ou la gouvernance du cycle de vie.
Purple associe l'identité des collaborateurs à un WiFi sans mot de passe, à des rôles réseau basés sur l'annuaire et à un accès invité séparé, prenant en charge les intégrations avec Entra ID, Google Workspace et Okta. Consultez Purple pour évaluer comment son modèle de réseau basé sur l'identité s'intègre dans votre environnement sans fil existant et votre déploiement SSO.