
Pour sécuriser correctement votre WiFi, vous devez voir au-delà d'un simple mot de passe. Le véritable objectif est d'implémenter une authentification basée sur l'identité pour chaque utilisateur et appareil. Cela signifie utiliser des protocoles robustes tels que le WPA3-Enterprise et 802.1X pour garantir que seuls les personnes et équipements autorisés puissent s'approcher de votre réseau. C'est une étape fondamentale pour protéger les données de votre entreprise contre les cybermenaces modernes.
Pourquoi la sécurité WiFi traditionnelle ne protège plus votre entreprise
Soyons directs : l'ancien modèle de réseau invité simple avec un mot de passe partagé qui ne change jamais est fondamentalement obsolète. Pour toute entreprise - en particulier dans l'hôtellerie, le commerce de détail ou les propriétés multi-locataires - ce n'est pas seulement un risque mineur. C'est une invitation ouverte pour les attaquants.
En réalité, les méthodes de sécurité WiFi traditionnelles ne peuvent tout simplement pas faire face à la complexité des environnements réseau actuels. Les vulnérabilités commencent souvent par les éléments les plus basiques. De nombreuses entreprises s'appuient encore sur les paramètres par défaut de leurs routeurs, qui sont souvent connus du public et facilement exploitables.
Il ne s'agit pas d'un problème purement théorique. Une enquête de 2025 a révélé que la proportion alarmante de 47 % des utilisateurs d'Internet au Royaume-Uni n'avait jamais modifié les paramètres par défaut de leur routeur, les laissant totalement exposés. Cette approche laxiste s'étend également à la gestion des accès. Ce mot de passe écrit sur un tableau blanc ou imprimé sur un reçu devient rapidement public, et une fois divulgué, vous perdez toute visibilité et tout contrôle sur les personnes qui se connectent à votre réseau.
Le problème du BYOD et de l'IoT non managé
Ce défi devient encore plus complexe si l'on prend en compte deux tendances majeures : les politiques de Bring Your Own Device (BYOD) et l'explosion des appareils de l'Internet des objets (IoT) non gérés. Chaque smartphone personnel, tablette et TV connectée qui rejoint votre réseau représente un point d'entrée potentiel supplémentaire pour les menaces.
Ces appareils disposent rarement de contrôles de sécurité de niveau entreprise, ce qui en fait des cibles de choix. Un seul téléphone d'employé compromis se connectant au réseau du personnel pourrait offrir à un pirate un accès direct aux données sensibles de l'entreprise. De même, les appareils IoT non sécurisés comme les thermostats intelligents ou les caméras de sécurité peuvent être piratés et utilisés pour lancer des attaques depuis l'intérieur de votre propre périmètre réseau.
Le problème fondamental du WiFi traditionnel réside dans sa dépendance à l'égard d'un point de défaillance unique - le mot de passe partagé. Si cette clé est compromise, c'est l'ensemble du réseau qui est exposé. Il n'y a aucune responsabilité individuelle, aucun moyen de tracer l'activité et aucune méthode pour révoquer l'accès d'un seul utilisateur sans perturber tous les autres.
Les anciennes méthodes de sécurisation du WiFi ne fonctionnent manifestement plus. Pour mettre en évidence ce décalage, examinons comment les menaces modernes se mesurent aux défenses obsolètes.
Menaces WiFi modernes vs défenses traditionnelles
Comme le montre ce tableau, l'ancien modèle est devenu dangereusement obsolète. C'est pourquoi tant d'organisations choisissent désormais d'il' implémenter la sécurité Zero Trust, un framework moderne reposant sur le principe fondamental du "ne jamais faire confiance, toujours vérifier."
Les conséquences commerciales réelles
Ces risques ne sont pas seulement techniques - ils se traduisent par des préjudices commerciaux tangibles. Une faille qui débute sur un réseau WiFi non sécurisé peut entraîner des pertes financières dévastatrices dues au vol de données, des amendes réglementaires et un coût de remédiation astronomique.
Au-delà de l'impact financier immédiat, les dommages réputationnels peuvent être encore plus graves. Pour un hôtel, un commerce ou une résidence, une faille de données médiatisée peut totalement éroder la confiance et la fidélité des clients, affectant le chiffre d'affaires pendant des années. En fin de compte, ne pas investir dans une sécurité WiFi moderne n'est pas seulement une négligence technique - c'est un pari que la plupart des entreprises ne peuvent tout simplement pas se permettre de prendre.
Bâtir les fondations de votre WiFi sécurisé
Si vous utilisez toujours un mot de passe unique et partagé pour votre réseau WiFi principal, il est temps de procéder à un changement fondamental. Dépasser ce modèle obsolète est la première véritable étape pour sécuriser votre infrastructure WiFi. Pour mettre en place une posture de sécurité véritablement robuste, vous avez besoin de fondations basées sur des protocoles modernes axés sur l'identité. Cela signifie abandonner les vulnérabilités des clés partagées pour adopter un système où chaque connexion est authentifiée et fiable.
La pierre angulaire de cette approche moderne est le WPA3-Enterprise. Bien que le nom ressemble à sa version grand public (WPA3-Personal), la version "Enterprise" fonctionne à un niveau de sécurité totalement différent. Au lieu d'avoir un mot de passe unique pour tout le monde, elle s'appuie sur le protocole 802.1X pour vérifier l'identité de chaque utilisateur et appareil individuellement par rapport à un annuaire centralisé.
Il s'agit d'un changement complet dans la façon dont vous devez concevoir l'accès au réseau. Il ne s'agit plus de savoir ce que vous connaissez (un mot de passe) mais qui vous êtes (une identité prouvée). Cette méthode garantit que seules les personnes autorisées et les appareils gérés par l'entreprise peuvent accéder au réseau, fermant ainsi la porte à toute personne tentant de se connecter avec un mot de passe volé ou partagé.
Comprendre le 802.1X et l'EAP
Au cœur de WPA3-Enterprise se trouve la norme 802.1X, qui fait office de gardien de votre réseau. Elle fonctionne main dans la main avec le protocole EAP (Extensible Authentication Protocol), qui est le « langage » spécifique utilisé pour vérifier les identifiants. Considérez le 802.1X comme le vigile à l'entrée et l'EAP comme la carte d'identité qu'il contrôle.
Il existe plusieurs variantes d'EAP, chacune ayant sa propre méthode de vérification d'identité. Choisir la bonne est un exercice d'équilibre délicat entre sécurité et expérience utilisateur.
- EAP-TLS (Transport Layer Security) : Cette méthode est largement considérée comme la référence absolue en matière de sécurité WiFi. Elle utilise des certificats numériques sur le serveur et sur l'appareil client pour s'authentifier mutuellement. Cela élimine complètement les mots de passe, ce qui la rend incroyablement résistante aux attaques de phishing et de type de l'homme du milieu.
- EAP-TTLS (Tunneled Transport Layer Security) : Cette méthode crée d'abord un tunnel sécurisé et chiffré, puis authentifie l'utilisateur à l'intérieur de celui-ci, souvent à l'aide d'un nom d'utilisateur et d'un mot de passe standard. C'est une option solide qui est un peu plus facile à déployer que EAP-TLS si vous n'êtes pas tout à fait prêt pour une configuration entièrement basée sur des certificats.
- PEAP (Protected Extensible Authentication Protocol) : Semblable à EAP-TTLS, PEAP crée un tunnel chiffré avant de vérifier les identifiants de l'utilisateur. Développé par Microsoft, il est très courant dans les environnements à forte dominante Windows.
Pour la plupart des configurations d'entreprise, EAP-TLS est l'objectif ultime. Il offre la sécurité la plus robuste en éliminant complètement le maillon le plus faible de la chaîne - le mot de passe. Des solutions comme Purple rendent cela beaucoup plus simple en s'intégrant aux annuaires cloud pour automatiser le déploiement des certificats, mettant cette sécurité de premier ordre à portée de main sans la complexité habituelle. Vous pouvez en savoir plus en consultant notre présentation complète du cadre de données et de sécurité de Purple.
Le rôle critique de la segmentation réseau
Une fois que vous disposez d'une authentification forte, le pilier fondamental suivant est la segmentation du réseau. Pour faire simple, tous les trafics ne se valent pas et ils ne devraient pas tous se mélanger sur le même réseau plat. La segmentation utilise des VLANs pour créer des voies virtuelles et isolées pour différents types de trafic.
Imaginez votre réseau comme un bâtiment. Sans VLAN, tout le monde - le personnel, les invités et tous vos appareils IoT - se déplace dans le même bureau ouvert. Un seul appareil compromis a le champ libre pour espionner tout le reste.
Avec les VLAN, vous créez des pièces séparées et verrouillées. Le personnel se trouve dans une pièce avec accès aux ressources sensibles de l'entreprise. Les invités sont dans une autre, avec un accès internet uniquement. Vos appareils IoT, comme les caméras de sécurité et les thermostats intelligents, sont dans une troisième, complètement isolée du reste. Une faille dans une pièce ne compromet pas les autres.
Une segmentation appropriée n'est pas seulement un atout ; elle est indispensable pour sécuriser le WiFi de l'entreprise. Elle réduit considérablement votre surface d'attaque et limite les dégâts si un appareil est compromis.
Mise en pratique avec Meraki et Aruba
La théorie est une chose, mais la mise en œuvre en est une autre. Heureusement, le matériel réseau moderne de fabricants tels que Meraki et Aruba facilite grandement l'application de ces concepts.
- Configuration sur un Meraki Dashboard : Pour activer WPA3-Enterprise, vous devez accéder aux paramètres SSID, sélectionner « Enterprise with my RADIUS server » et saisir les détails de votre serveur RADIUS. Vous créerez ensuite des SSID distincts pour le trafic Staff, Guest et IoT, en attribuant chacun à un ID de VLAN distinct (par exemple, le VLAN 10 pour le personnel, le VLAN 20 pour les invités).
- Configuration sur un contrôleur Aruba : Le processus est très similaire. Dans l'interface Aruba, vous devez définir un nouveau WLAN, choisir WPA3-Enterprise avec l'authentification 802.1X, et le lier au profil de votre serveur d'authentification. À partir de là, vous attribuez le WLAN à un VLAN spécifique, garantissant ainsi que le trafic est correctement séparé dès la connexion de l'appareil.
En combinant une authentification forte basée sur l'identité comme le WPA3-Enterprise avec une segmentation de réseau rigoureuse à l'aide de VLAN, vous construisez des fondations résilientes. Cette défense multicouche garantit que même si un contrôle de sécurité échoue, d'autres sont en place pour protéger vos actifs critiques.
Passer à un accès sans mot de passe et basé sur des certificats
Une fois que vous avez verrouillé votre authentification et segmenté votre réseau, la prochaine grande étape consiste à vous débarrasser du maillon le plus faible de la chaîne : le mot de passe. C'est là que la sécurité moderne brille vraiment, en passant de quelque chose dont les utilisateurs doivent se souvenir à quelque chose que leurs appareils sont tout simplement - approuvés et vérifiés. C'est une transition qui élimine les tracas de gestion des mots de passe pour l'informatique et supprime les risques de phishing pour les utilisateurs, créant ainsi une expérience beaucoup plus sécurisée et fluide.
La demande pour ce type de solutions robustes est en pleine explosion. Le marché de la sécurité des réseaux sans fil au Royaume-Uni a atteint 1 436,9 millions USD en 2023 et est en passe de presque doubler d'ici 2030. Ce n'est pas une simple tendance ; c'est le signe clair que les entreprises de l'hôtellerie, de la vente au détail et de la santé cherchent de toute urgence de meilleurs moyens de sécuriser leur WiFi.
L'expérience invité fluide avec OpenRoaming
Pour les réseaux invités - en particulier dans les espaces publics très fréquentés comme les hôtels, les aéroports ou les centres commerciaux - l'objectif est d'offrir un accès sécurisé sans friction. C'est exactement pour cela que des technologies comme OpenRoaming et Passpoint (que vous connaissez peut-être sous le nom de Hotspot 2.0) ont été conçues. Elles créent une expérience de type "connecté une fois, connecté pour toujours".
Voici le secret : un invité s'authentifie une seule fois à l'aide d'une identité de confiance, comme son opérateur mobile ou même une simple vérification d'e-mail via une plateforme comme Purple. Dès lors, son appareil se connecte automatiquement et en toute sécurité au WiFi dès qu'il se trouve à proximité d'un site compatible OpenRoaming, parmi des milliers de lieux dans le monde.
Cela libère deux avantages massifs :
- Sécurité hermétique : La connexion est chiffrée dès le tout premier paquet, protégeant les utilisateurs contre les menaces courantes comme les attaques de type "Evil Twin", où un pirate usurpe l'identité d'un réseau WiFi invité légitime.
- Accès sans friction : Les visiteurs n'ont pas besoin de chercher le réseau, de saisir un mot de passe ou de se débattre avec un Captive Portal fastidieux à chaque visite. Leur appareil se connecte tout simplement. C'est une expérience utilisateur largement supérieure.
Authentification par certificat pour le personnel
Pour vos collaborateurs, la référence absolue est l'authentification basée sur les certificats. Cette méthode lie l'accès au réseau directement à l'identité numérique d'un appareil, qui est gérée par votre annuaire cloud centralisé - comme Microsoft Entra ID, Google Workspace ou Okta. Au lieu d'un nom d'utilisateur et d'un mot de passe, chaque appareil de l'entreprise reçoit un certificat numérique unique qui fait office de carte d'identité infalsifiable.
Lorsqu'un employé tente de se connecter, le réseau vérifie simplement le certificat de son appareil par rapport à l'annuaire. S'il est valide, il est connecté. Sinon, la connexion est purement et simplement refusée. Cette approche est une pierre angulaire d'une architecture zero-trust.
La partie la plus puissante de l'accès basé sur les certificats est la possibilité de le révoquer instantanément. Dès qu'un employé s'en va et que son compte est désactivé dans Microsoft Entra ID, son certificat WiFi est immédiatement invalidé. Ses appareils ne peuvent plus se connecter au réseau - une faille de sécurité majeure comblée sans aucun effort manuel de la part de l'équipe IT.
Le choix de la bonne politique de sécurité dépend en réalité de qui ou de quoi se connecte. Cet arbre de décision montre une approche pratique pour appliquer différentes politiques aux invités, au personnel et aux appareils IoT.
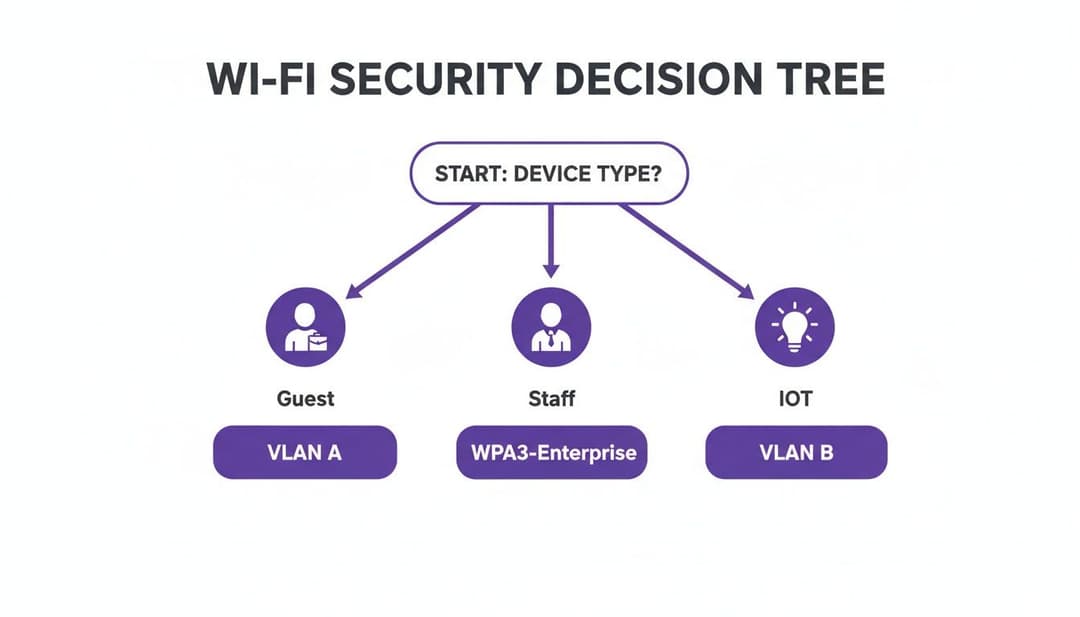
Le point clé à retenir est qu'une solution unique ne convient pas à tout le monde. Vous avez besoin d'une politique de sécurité sur mesure pour chaque type d'appareil afin de concilier au mieux simplicité d'utilisation et gestion des risques.
Comparaison des méthodes d'authentification
Pour vous aider à choisir la bonne approche selon les différentes parties de votre réseau, voici un comparatif rapide des principales méthodes d'authentification évoquées. Chacune a sa place, et il est crucial de comprendre les compromis entre sécurité et expérience utilisateur.
En fin de compte, une approche multicouche combinant ces méthodes offre la posture de sécurité la plus complète pour un réseau d'entreprise moderne.
Gérer les anciens appareils et l'IoT avec iPSK
Soyons réalistes : tous les appareils de votre réseau ne peuvent pas gérer l'authentification sophistiquée 802.1X. Les systèmes existants, les imprimantes, les téléviseurs intelligents et toute une armée d'objets connectés n'ont souvent pas le logiciel requis. C'est là que les clés pré-partagées individuelles (iPSK) - également appelées PPSK ou Multi-PSK - interviennent comme une solution brillante et pratique.
Au lieu d'un seul mot de passe partagé pour tous ces appareils divers (un risque de sécurité majeur), l'iPSK vous permet de générer une clé unique pour chacun d'eux. Cela vous offre plusieurs avantages considérables par rapport à un réseau PSK standard :
- Révocation individuelle : Si un appareil est compromis ou retiré, il vous suffit de révoquer sa clé spécifique. Aucun autre appareil n'est affecté.
- Identification de l'appareil : Vous savez exactement quel appareil utilise quelle clé, ce qui vous offre une visibilité et une traçabilité indispensables.
- Segmentation du réseau : Chaque clé peut être liée à un VLAN spécifique et à un ensemble de règles d'accès. Cela garantit qu'une caméra IoT, par exemple, ne peut communiquer qu'avec son serveur et rien d'autre sur le réseau.
Pour obtenir un contrôle véritablement granulaire, l'application de principes tels que le Contrôle d'accès basé sur les rôles (RBAC) est essentielle. iPSK est un excellent outil pour appliquer ces principes au niveau de l'appareil, même pour les équipements qui ne prennent pas en charge la connexion par utilisateur. Si vous souhaitez aller plus loin, notre guide sur iPSK fournit un aperçu complet de la sécurité WiFi basée sur l'identité.
En associant ces méthodes sans mot de passe et basées sur des certificats, vous pouvez créer un environnement WiFi hautement sécurisé et extrêmement simple d'accès pour vos utilisateurs. Une plateforme moderne comme Purple peut orchestrer toutes ces technologies, simplifiant le déploiement et rendant ce niveau de sécurité accessible en quelques semaines seulement, et non en plusieurs mois.
Intégrer la sécurité WiFi à votre infrastructure principale
Une sécurité efficace n'est pas une fonctionnalité que l'on ajoute à la fin ; elle doit être intégrée directement dans la structure de votre écosystème informatique. Pour toute entreprise moderne, sécuriser le WiFi signifie abandonner les systèmes autonomes et créer une posture de sécurité unifiée. Il s'agit de remplacer les serveurs RADIUS sur site obsolètes et complexes à maintenir par des solutions cloud natives agiles qui communiquent directement avec vos principaux fournisseurs d'identité.
Le but est de faire de l'authentification WiFi une extension naturelle de votre gestion centrale des identités. En vous connectant directement à des annuaires comme Microsoft Entra ID (anciennement Azure AD), Google Workspace ou Okta, vous pouvez automatiser entièrement le cycle de vie des accès de vos employés. Pour les équipes IT surchargées de travail, c'est une véritable révolution.
Connexion à votre annuaire cloud
L'ancienne méthode de gestion d'un serveur RADIUS local est source de problèmes. Elle est inefficace et comporte de nombreux risques d'erreur humaine. Chaque nouveau collaborateur nécessite une configuration manuelle, et chaque départ exige une suppression manuelle rapide pour bloquer son accès. Un seul compte oublié est une brèche de sécurité qui ne demande qu'à se produire.
Les plateformes cloud modernes évitent complètement ce risque. Lorsque vous vous intégrez à votre annuaire cloud, le provisionnement et le déprovisionnement des utilisateurs deviennent un processus entièrement automatisé.
- Intégration automatisée : Lorsqu'un nouvel employé est ajouté à Microsoft Entra ID, son accès WiFi peut être configuré automatiquement. Vous pouvez même faire déployer un certificat de sécurité sur son appareil d'entreprise avant même qu'il ne franchisse la porte le premier jour.
- Révocation instantanée : Dès qu'un employé est marqué comme inactif dans votre annuaire, son accès WiFi est coupé. Instantanément et automatiquement. Pas de délai, pas de liste de contrôle manuelle à parcourir et aucun risque d'oublier un compte.
Cette révocation automatisée est un contrôle de sécurité essentiel. Elle garantit que lorsqu'un collaborateur s'en va, son accès est coupé de tous les systèmes en même temps, refermant ainsi une vulnérabilité courante que de nombreuses organisations ont du mal à gérer. C'est un grand pas en avant vers un véritable modèle Zero-Trust.
Ce niveau d'intégration profond transforme la sécurité WiFi d'une corvée réactive et manuelle en une force proactive et automatisée. Cela libère votre équipe informatique pour des tâches plus importantes et renforce considérablement votre sécurité globale. Vous pouvez approfondir les principes sous-jacents dans notre article sur les avantages de l'authentification 802.1X.
Conception de flux d'intégration de terminaux sécurisés
Disposer d'une base de sécurité solide est inutile si vos utilisateurs ne peuvent pas connecter leurs appareils facilement et en toute sécurité. Un processus d'intégration complexe et frustrant ne fait que générer un flux de tickets d'assistance et incite les utilisateurs à chercher des solutions de contournement non sécurisées. La clé est de concevoir des flux de travail simples et sécurisés qui fonctionnent aussi bien pour les appareils de l'entreprise que pour les appareils personnels (BYOD).
Pour les équipements appartenant à l'entreprise, le processus doit être pratiquement invisible pour l'utilisateur. À l'aide d'une plateforme de gestion des appareils mobiles (MDM), le service informatique peut envoyer des profils WiFi et des certificats directement sur les ordinateurs portables et les smartphones. L'appareil arrive préconfiguré et se connecte simplement au réseau d'entreprise sécurisé sans que l'utilisateur ait à faire quoi que ce soit.
Pour le BYOD, le flux de travail doit être tout aussi simple, mais avec les barrières de sécurité appropriées. Un portail en libre-service est le moyen idéal de gérer cela.
Exemple de flux d'intégration BYOD
- Connexion initiale : L'utilisateur connecte son appareil personnel à un SSID d'« Onboarding » dédié. Ce réseau est totalement isolé et ne peut accéder à aucune ressource interne ; son seul rôle est de rediriger l'utilisateur vers le portail d'onboarding.
- Authentification : Il est redirigé vers une page web simple où il se connecte avec ses identifiants d'entreprise habituels (par exemple, son identifiant Microsoft 365 ou Google Workspace).
- Installation du profil : Une fois authentifié, le portail le guide à travers un processus en un clic pour installer un profil de configuration. Ce profil contient le certificat et tous les paramètres nécessaires pour se connecter au réseau WiFi sécurisé du personnel (WPA3-Enterprise).
- Connexion sécurisée : L'appareil quitte automatiquement le réseau d'onboarding et se connecte au réseau sécurisé et chiffré du personnel. À partir de ce moment, toutes les connexions futures sont automatiques.
L'ensemble du processus prend moins d'une minute. Il garantit que chaque appareil personnel se connectant à votre réseau est correctement authentifié et configuré conformément à la politique informatique, le tout sans créer de complications pour vos utilisateurs ou votre centre de support.
Surveiller votre réseau et répondre aux menaces
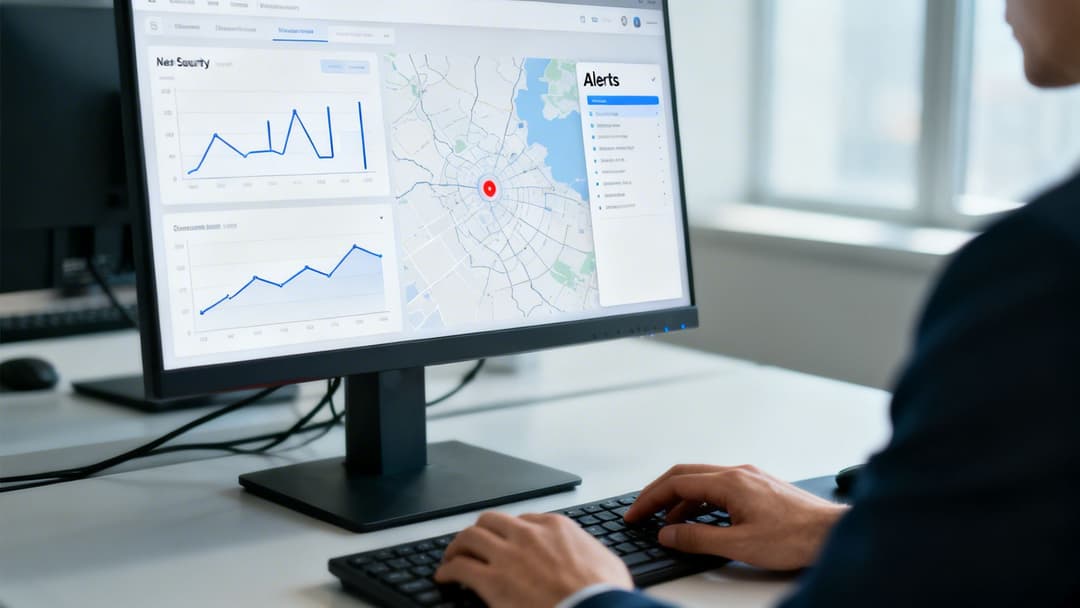
Mettre en place une authentification forte et une segmentation du réseau est un excellent début, mais la sécurisation de votre WiFi n'est pas une tâche ponctuelle. Elle exige une vigilance constante. Le véritable changement doit consister à passer d'une logique purement préventive à une démarche de détection et de réponse active. C'est indispensable pour faire face aux menaces qui, inévitablement, mettront vos défenses à l'épreuve.
Il s'agit de savoir quoi chercher et d'avoir un plan d'action solide lorsque quelque chose de suspect se produit.
Les attaquants sont persistants. C'est un fait simple. Les recherches gouvernementales soulignent que les failles de cybersécurité ont touché 43 % des entreprises britanniques au cours de la dernière période de référence. Cela se traduit par plus de 600 000 organisations dans les secteurs de la vente au détail, de l'hôtellerie et de la santé confrontées à des attaques qui ont débuté par une vulnérabilité réseau. Cela montre à quel point le danger est réellement répandu. Découvrez plus d'informations sur ces statistiques de cybersécurité au Royaume-Uni.
Indicateurs clés et alertes à surveiller
Une surveillance efficace commence dès que vous configurez votre système de gestion de réseau pour signaler les comportements suspects. Votre équipe informatique doit configurer des alertes pour plusieurs événements de sécurité WiFi critiques. Ces avertissements précoces constituent votre meilleure chance de stopper une attaque avant qu'elle ne cause de réels dommages.
Les alertes clés à configurer incluent :
- Points d'accès non autorisés : Votre système doit immédiatement signaler tout point d'accès non autorisé diffusant le SSID de votre entreprise. C'est la signature classique d'une attaque de type « Evil Twin », conçue pour inciter les utilisateurs à se connecter à un réseau malveillant.
- Attaques de désauthentification : Une augmentation soudaine du nombre d'appareils déconnectés de force du réseau peut signaler une attaque par déni de service (DoS). Les attaquants l'utilisent pour perturber l'activité ou contraindre les appareils à se connecter à leur point d'accès malveillant.
- Modèles de trafic inhabituels : Soyez alerté en cas de transferts de données soudains et volumineux à partir d'appareils qui n'en déplacent pas beaucoup habituellement, surtout si cela se produit en dehors des heures de bureau. Cela pourrait être le signe clair d'une exfiltration de données à partir d'une machine compromise.
Un système d'alerte bien configuré agit comme votre système nerveux numérique. Il vous informe à l'instant même où un problème survient, vous permettant de réagir avec rapidité et précision plutôt que de découvrir une faille des semaines ou des mois après les faits.
Un plan de réponse aux incidents pour les menaces WiFi
Lorsqu'une alerte se déclenche, votre équipe a besoin d'un plan clair et prédéfini. Une réponse chaotique ne fait que jeter de l'huile sur le feu. Une liste de contrôle de réponse aux incidents spécifique au WiFi est ce qui sépare un événement maîtrisé d'une crise totale.
Votre liste de contrôle doit guider l'équipe à travers ces phases :
- Enquêter et vérifier : la première étape consiste toujours à confirmer la menace. S'agit-il d'un véritable AP malveillant ou simplement d'un appareil d'entreprise mal configuré ? Utilisez vos outils réseau pour localiser la source physique du signal suspect.
- Contenir la menace : une fois confirmée, un confinement immédiat est essentiel. Cela peut signifier l'arrêt du port de commutateur connecté à un appareil malveillant ou l'utilisation de votre console de gestion pour bloquer l'adresse MAC d'un client malveillant. L'objectif est d'isoler la menace et de l'empêcher de se propager.
- Éradiquer et restaurer : après le confinement, il est temps d'éliminer la menace de votre environnement. Cela implique de retirer physiquement le matériel malveillant, d'effacer tous les appareils compromis et de vérifier à trois reprises que tous les systèmes sont propres.
- Apprendre et renforcer : c'est l'étape la plus importante. Organisez un examen post-incident. Analysez exactement comment la faille s'est produite et ce que vous pouvez faire pour renforcer vos défenses. Une politique a-t-elle été ignorée ? Existe-t-il une faille dans votre suite de sécurité ? Utilisez chaque incident comme une leçon pour améliorer votre posture globale de sécurité.
Cette approche structurée transforme une crise potentielle en un événement gérable. Mieux encore, les plateformes d'analyse modernes, comme celles intégrées à Purple, peuvent transformer ces données de sécurité brutes en une intelligence d'affaires précieuse. En analysant les données de connexion, les équipes marketing et opérationnelles peuvent obtenir une image précise de la fréquentation et du comportement des visiteurs, prouvant qu'un investissement solide dans la sécurisation du WiFi peut générer un retour sur investissement puissant et positif pour l'ensemble de l'entreprise.
Votre checklist de déploiement de la sécurité WiFi
Passons maintenant de la théorie à la pratique. Toutes les stratégies dont nous avons discuté sont excellentes, mais elles sont inutiles sans un plan d'action solide. Cette liste de contrôle est votre feuille de route, regroupant l'ensemble des éléments en étapes claires et applicables pour sécuriser votre infrastructure WiFi.
Considérez cela comme la construction d'une défense multicouche. Il ne s'agit pas seulement d'activer quelques options ; il s'agit de créer une posture de sécurité qui protège votre organisation à tous les niveaux.
Sécurité fondamentale et contrôle d'accès
Tout d'abord, vous avez besoin d'une base de référence solide. Cela signifie verrouiller vos protocoles de base et contrôler de manière stricte qui peut accéder à quoi, et de quelle manière.
- Imposer WPA3-Enterprise : C'est non négociable pour le réseau de votre personnel. C'est la référence absolue en matière de chiffrement et, plus important encore, cela permet l'authentification basée sur l'identité dont vous avez besoin pour dépasser les risques liés aux mots de passe partagés. Faites-en votre choix par défaut.
- Implémenter l'authentification 802.1X : Il est temps d'abandonner définitivement les clés pré-partagées. Utilisez 802.1X pour forcer chaque utilisateur et chaque terminal à prouver son identité auprès d'un annuaire de confiance avant d'accéder de près ou de loin à votre réseau.
- Intégrer à votre annuaire Cloud : Associez directement votre authentification WiFi à votre fournisseur d'identité principal, qu'il s'agisse de Microsoft Entra ID ou de Google Workspace. Cette démarche permet d'automatiser le provisionnement des utilisateurs et, surtout, de couper l'accès à l'instant même où un employé quitte l'entreprise.
Segmentation réseau et intégration
Avec des bases solides en place, la tâche suivante consiste à segmenter le trafic de votre réseau et à concevoir une méthode simple et sécurisée pour connecter les nouveaux appareils. Il s'agit de contenir les menaces potentielles tout en facilitant la vie de vos utilisateurs et de votre équipe informatique.
Une liste de contrôle de déploiement bien structurée est votre meilleure défense contre la dérive de configuration et l'erreur humaine. Elle garantit la cohérence et l'exhaustivité, transformant votre politique de sécurité en une réalité pratique qui protège votre entreprise jour après jour.
- Créer des VLAN distincts : Ne faites pas d'économies ici. Segmenter votre réseau avec des VLAN distincts pour le personnel, les invités et les appareils IoT est essentiel. Cela empêche les attaquants de se déplacer latéralement sur votre réseau et évite qu'une faille potentielle dans une zone ne se transforme en catastrophe.
- Déployer un SSID d'intégration sécurisé : Configurez un flux de travail dédié en libre-service pour les appareils BYOD. Cela permet aux utilisateurs de configurer eux-mêmes en toute sécurité leurs téléphones et ordinateurs portables personnels pour un accès WPA3-Enterprise, évitant ainsi à votre service d'assistance d'être submergé de tickets de support.
Foire aux questions sur la sécurisation du WiFi
Lorsque vous réorganisez la sécurité du réseau, certaines questions reviennent sans cesse. Abordons certains des obstacles les plus courants auxquels les professionnels de l'informatique sont confrontés lors de la sécurisation de leur WiFi d'entreprise.
WPA3-Personal vs. WPA3-Enterprise
La véritable différence réside ici dans la méthode d'authentification, et elle est cruciale.
WPA3-Personal est essentiellement la version grand public. Il utilise un mot de passe unique, ou Pre-Shared Key (PSK), pour chaque personne et appareil se connectant au réseau. Bien que le chiffrement soit supérieur à celui du WPA2, il présente des lacunes fondamentales pour un usage professionnel car il repose sur un secret partagé.
WPA3-Enterprise, en revanche, est conçu pour l'entreprise. Il s'appuie sur le protocole 802.1X, obligeant chaque utilisateur et appareil à s'authentifier individuellement auprès d'un annuaire centralisé tel que Microsoft Entra ID. Cela signifie que chaque connexion dispose de ses propres identifiants uniques, vous offrant un contrôle granulaire et une piste d'audit claire de qui est sur votre réseau et à quel moment - ce qui est tout simplement impossible avec un mot de passe partagé.
Pourquoi le sans mot de passe est plus sécurisé
Soyons honnêtes : les mots de passe traditionnels sont le maillon le plus faible de la chaîne de sécurité. Ils sont victimes de phishing, volés, écrits sur des post-it et piratés. Même avec les politiques de mots de passe les plus strictes possibles, vous pariez sur un comportement humain parfait, ce qui est toujours un pari perdant.
L'authentification sans mot de passe, en particulier EAP-TLS avec des certificats numériques, contourne complètement ce risque humain. L'accès n'est pas accordé par quelque chose que vous connaissez (un mot de passe), mais par quelque chose que vous possédez - un certificat cryptographique sécurisé installé sur un appareil de confiance. Cette approche est pratiquement immunisée contre le phishing et le vol d'identifiants, offrant un niveau d'assurance de sécurité bien plus élevé.
Sécuriser les anciens terminaux IoT
C'est un problème auquel tout le monde est confronté. Vous disposez de caméras de sécurité plus anciennes, de capteurs CVC ou d'autres gadgets IoT qui ne prennent tout simplement pas en charge les protocoles de sécurité modernes comme le 802.1X. Les regrouper sur un réseau à mot de passe partagé est une invitation ouverte aux ennuis.
La meilleure façon de gérer ces appareils hérités implique une double approche :
- Utiliser des clés pré-partagées individuelles (iPSK) : Au lieu de définir un seul mot de passe pour tous vos équipements IoT, vous attribuez un mot de passe unique, long et complexe à chaque appareil individuel. Ainsi, si un appareil est compromis, vous pouvez révoquer instantanément son accès sans perturber tout le reste.
- Segmentation stricte du réseau : C'est non négociable. Tous les appareils IoT doivent résider sur leur propre VLAN isolé, complètement séparé de votre réseau d'entreprise. À partir de là, vous verrouillez ses accès afin qu'il ne puisse communiquer qu'avec les serveurs internet spécifiques dont il a absolument besoin pour fonctionner, et rien de plus.
Cette stratégie permet de contenir efficacement le risque. Même si un attaquant parvient à compromettre un appareil IoT, il se retrouve piégé dans une cage numérique sans issue. Il ne peut pas se déplacer latéralement vers les parties de votre réseau qui comptent vraiment.
Prêt à éliminer les mots de passe et à automatiser la sécurité de votre WiFi ? Purple s'intègre de manière transparente à votre infrastructure existante et aux principaux fournisseurs comme Meraki et Aruba pour offrir un accès Zero-Trust basé sur des certificats en quelques semaines, et non en plusieurs mois. En savoir plus sur https://www.purple.ai



