WiFi Security Hardening and Posture Advisor
Model your wireless network authentication standards, VLAN segmentation strategy, and visitor onboarding controls to calculate posture scores and generate controller configurations.
Compliance Framework Readiness
Recommended Security Action Checklist
- Maintain quarterly certificate rotation schedules and verify client isolation firewall enforcement.
Upgrade your venue wireless architecture
Purple secures enterprise networks by delivering automated guest WiFi authentication, zero trust identity integration, and continuous cloud access compliance.
La plupart des conseils sur la manière d'améliorer la sécurité WiFi commencent toujours par la mauvaise question. On vous demande : « Quelle est la force de votre mot de passe WiFi ? » Dans une entreprise, un hôtel, un parc de magasins, un hôpital ou un bâtiment multi-locataires, ce n'est plus le sujet principal.
Le problème réside dans la confiance partagée. Si le personnel, les invités, les sous-traitants, les bornes, les téléviseurs, les capteurs, les caisses enregistreuses et les tablettes s'appuient tous sur le même modèle d'identification, un seul point faible peut exposer bien plus qu'il ne le devrait. Un mot de passe long renforce le chiffrement de base. Il ne vous apporte ni identité, ni traçabilité, ni révocation, ni confinement.
La sécurité WiFi moderne consiste moins à rendre un code secret difficile à deviner qu'à s'assurer qu'aucun secret unique ne donne un accès étendu d'entrée de jeu. Cela signifie qu'il faut traiter le sans-fil comme une couche d'identité et de règles, et non comme un simple service RF.
Repenser votre modèle de sécurité WiFi
La partie la plus vulnérable de nombreux déploiements WiFi d'entreprise n'est pas la radio, le chiffrement ou le point d'accès. C'est la décision de laisser de grands groupes d'utilisateurs et d'appareils non liés partager le même modèle de confiance.
Un mot de passe WiFi partagé semble efficace en théorie. En pratique, il génère une dette opérationnelle. Le personnel le partage par messagerie. Les prestataires le conservent après la fin de leur mission. L'accueil le distribue toute la journée. Les équipes techniques connectent imprimantes, écrans et capteurs avec ce même identifiant par souci de rapidité. Ensuite, révoquer l'accès implique généralement de modifier le mot de passe pour tout le monde, puis de gérer les dysfonctionnements sur l'ensemble des appareils qui en dépendaient.
Ce modèle s'effondre rapidement dans les hôtels, les campus, les commerces, les hôpitaux, les stades et les bâtiments multi-locataires.
Pourquoi les mots de passe ne suffisent plus
Le problème de fond n'est pas la force du mot de passe. C'est l'absence de responsabilité individuelle et de contrôle dès lors que de nombreux utilisateurs ou appareils s'authentifient avec le même secret.
Les attaques sans fil dans les environnements d'entreprise commencent souvent par un appareil qui s'est connecté exactement comme prévu. Un ordinateur portable géré attrape un malware via du phishing. L'appareil d'un prestataire reste autorisé plus longtemps qu'il ne le devrait. Un terminal IoT avec une faible sécurité atterrit sur un réseau qui lui donne une portée trop grande. Dans chaque cas, la connexion WiFi initiale peut être légitime. L'exposition provient de ce que cette connexion représente après l'admission.
Des identifiants partagés créent une zone d'impact partagée.
Avec une clé partagée, il n'existe aucun moyen simple d'associer une activité à une personne ou un terminal spécifique, aucune méthode précise pour révoquer un utilisateur sans affecter les autres, et aucune base solide pour attribuer des accès par rôle. C'est un modèle inadapté aux environnements où les employés, les invités, les résidents, les locataires, les systèmes de point de vente, la signalisation, les dispositifs médicaux, les caméras et les systèmes du bâtiment ont tous besoin de niveaux de confiance différents.
À quoi ressemble un meilleur modèle
Un modèle de sécurité WiFi plus robuste attribue l'accès par identité, et non par mot de passe.
Cela signifie que chaque utilisateur ou appareil s'authentifie selon ses propres critères, que des politiques évaluent qui ou quoi se connecte, et que le réseau attribue à cette session le bon niveau d'accès. En pratique, les décisions d'admission doivent refléter l'identité, le type d'appareil, la posture de sécurité, la propriété, l'emplacement et le rôle professionnel.
Pour le personnel, l'accès doit suivre les systèmes d'identité de l'entreprise via l'authentification 802.1X, l'authentification par certificat ou une intégration basée sur le SSO. Pour les invités, l'accès doit être simple à obtenir mais strictement isolé des services internes. Pour les locataires et les tiers, l'accès doit être limité à leurs propres ressources et rien d'autre. Pour les appareils ne prenant pas en charge les méthodes modernes, la solution de secours doit consister en un identifiant unique par appareil et un segment restreint avec une portée est-ouest très limitée.
Un SSID peut toujours aider à organiser les ensembles de services, mais il ne doit pas supporter tout le poids de la conception de la sécurité. À la place, les principaux points de contrôle sont le référentiel d'identités, le moteur de politiques, le cycle de vie des certificats et les règles de segmentation qui déterminent où une session est autorisée à se rendre.
Le nouvel état cible
L'objectif cible est clair. Supprimez les mots de passe partagés partout où l'environnement le permet.
Dans les déploiements matures, le WiFi du personnel utilise le 802.1X par rapport à un annuaire ou un fournisseur d'identité. L'accès invité utilise une intégration captive uniquement là où c'est nécessaire, ou Passpoint là où il est pris en charge, afin que les utilisateurs puissent se connecter sans exposer un réseau interne ni dépendre d'un secret partagé statique. Les environnements multi-locataires associent dès le départ les utilisateurs et les appareils au bon domaine de politique, plutôt que de leur faire confiance simplement parce qu'ils connaissent un mot de passe.
Il y a des compromis à faire. L'accès basé sur l'identité nécessite de la planification, une gestion de PKI ou de certificats, une architecture RADIUS et la prise en charge de terminaux obsolètes complexes. Mais ce travail apporte un avantage qu'une clé PSK plus robuste n'offrira jamais : une attribution claire, un enregistrement contrôlé, une révocation sélective et un confinement en cas de compromission d'un appareil.
Mise en œuvre d'un durcissement fondamental du réseau
Avant de moderniser l'authentification, verrouillez l'infrastructure. De nombreuses organisations activent un chiffrement WiFi correct tout en laissant le plan de contrôle exposé en raison de paramètres par défaut faibles et de paramètres de gestion négligés.
Au Royaume-Uni, les directives publiques sont claires sur les bases. Le NCSC recommande de ne plus utiliser de d'identifiants WiFi partagés ou par défaut et d'utiliser le WPA3 Personal ou, lorsque le WPA3 n'est pas disponible, le WPA2 Personal, car le chiffrement protège les données en transit. La FTC indique également que le WPA3 est l'option la plus récente et la meilleure, avec le WPA2 comme solution de repli. Pour les administrateurs, l'étape pratique consiste à traiter le routeur comme un appareil de sécurité géré : changez les noms d'utilisateur admin, les mots de passe et les SSID par défaut, désactivez la gestion à distance, le WPS et l'UPnP, et maintenez le micrologiciel à jour, comme décrit dans les directives de sécurité des routeurs de la FTC mentionnées ici.
Commencez par le plan de gestion
Si un attaquant peut administrer le routeur, le contrôleur ou le point d'accès, la configuration de votre SSID n'a plus d'importance.
Utilisez ceci comme base de durcissement :
- Modifier les identifiants d'administration par défaut. Ne laissez pas les noms d'utilisateur ou les mots de passe d'usine sur les routeurs, les points d'accès ou les contrôleurs.
- Renommer les SSIDs par défaut. Les noms par défaut révèlent souvent le fournisseur ou les schémas de déploiement qu'il n'est pas nécessaire de divulguer.
- Désactiver la gestion à distance sauf en cas de besoin opérationnel défini. Si elle est nécessaire, limitez-la strictement via votre réseau de gestion et vos contrôles d'accès.
- Désactiver le WPS. Il résout un problème de commodité qui n'a pas sa place dans les environnements d'entreprise.
- Désactiver l'UPnP. L'exposition automatique des services est à l'opposé du principe du moindre privilège.
- Examiner les comptes administrateurs locaux. Supprimez les anciens comptes d'urgence obsolètes et renouvelez les identifiants auxquels personne n'a touché depuis des années.
L'application des correctifs est l'un des contrôles les plus précieux
Pour les organisations britanniques, la mise à jour des micrologiciels et l'hygiène des appareils comptent parmi les contrôles opérationnels les plus précieux, car les routeurs et points d'accès compromis sont fréquemment exploitables via des vulnérabilités connues. Le programme Cyber Essentials du NCSC exige que les appareils connectés à Internet et les logiciels de sécurité soient maintenus à jour, et ses directives de sécurité soulignent également que les mots de passe de routeur par défaut constituent un vecteur d'attaque courant dans cette présentation des opérations de sécurité WiFi.
Un cycle d'application des correctifs pratique se présente comme suit :
- Faites l'inventaire de chaque point d'accès, contrôleur, passerelle sans fil et routeur de périphérie
- Vérifiez le statut du support afin de ne pas essayer de sécuriser du matériel en fin de vie
- Appliquez le firmware actuel dans une fenêtre de maintenance
- Vérifiez la persistance de la configuration après les mises à niveau
- Examinez la liste des appareils connectés après les modifications pour détecter les dérives ou les surprises
Règle pratique : Si vous modifiez uniquement le mot de passe WiFi sans changer les paramètres d'administration par défaut, le WPS ou la gestion à distance, vous n'avez pas sécurisé le réseau. Vous avez simplement modifié un paramètre visible.
Ce qui ne fonctionne pas
Certains conseils perdurent parce qu'ils semblent intuitifs, et non parce qu'ils sont efficaces.
Un SSID masqué en est l'exemple type. Cela n'apporte aucune sécurité réelle. Cela génère des difficultés de support, des comportements clients instables et un faux sentiment de protection. Si vous cherchez à améliorer la sécurité WiFi dans un grand environnement, ne perdez pas d'énergie opérationnelle dans des techniques de dissimulation. Concentrez-vous sur l'identité, la segmentation et la rigueur de gestion.
Voici une façon simple d'envisager le durcissement fondamental de l'infrastructure :
| Domaine | Ce qui fonctionne | Ce qui ne fonctionne pas |
|---|---|---|
| Administration | Identifiants d'administration uniques, accès de gestion limité | Valeurs par défaut d'usine |
| Sécurité des appareils | Micrologiciel à jour et matériel pris en charge | Points d'accès en fin de vie laissés en place |
| Fonctionnalités de commodité | WPS et UPnP désactivés | Paramètres par défaut grand public dans des environnements d'entreprise |
| Visibilité | Inventaire géré et examen de la configuration | Espérer que le contrôleur WLAN raconte toute l'histoire |
Le durcissement fondamental ne résoudra pas tous les risques liés au sans fil. Il élimine en revanche les failles faciles que les attaquants exploitent encore.
Passer à une authentification de niveau entreprise
La plus grande erreur de sécurité WiFi dans les environnements d'entreprise, d'invités et multi-locataires consiste à considérer un mot de passe partagé comme un plan de contrôle acceptable. Il est facile à distribuer, facile à transmettre et difficile à gérer une fois qu'il s'est propagé parmi le personnel, les sous-traitants, les résidents, les locataires et les appareils non gérés.
Pour les environnements plus vastes, l'évolution logique consiste à adopter le WPA2-Enterprise ou le WPA3-Enterprise avec 802.1X. Cela permet de passer d'un secret partagé à une décision basée sur l'identité. Le réseau peut évaluer qui est l'utilisateur, quel appareil se connecte et quelle politique doit s'appliquer à ce moment précis.
Pourquoi le 802.1X est important sur le plan opérationnel
Le WiFi à mot de passe partagé s'effondre sous la pression opérationnelle quotidienne. Le départ d'un collaborateur se transforme en un exercice de réinitialisation de mot de passe. Les enquêtes manquent d'attribution claire. Les prestataires et les utilisateurs temporaires se retrouvent avec le même modèle d'accès que le personnel permanent, car il est plus simple de gérer un seul mot de passe qu'une véritable politique d'accès.
La norme 802.1X résout ce problème en attribuant une identité à chaque session. Le flux se divise en trois parties :
- Le suppliant, qui est l'appareil client
- L'authentificateur, généralement le point d'accès ou le port du commutateur
- Le serveur d'authentification, généralement RADIUS
Si vous souhaitez obtenir une référence simple pour ce troisième rôle, cet aperçu de ce que fait un serveur RADIUS est un point de départ utile.
Ce modèle prend en charge des contrôles d'entreprise que les clés PSK gèrent mal ou pas du tout.
Ce que vous gagnez au-delà d'un chiffrement plus fort
Le chiffrement est important, mais l'amélioration principale réside dans le contrôle administratif.
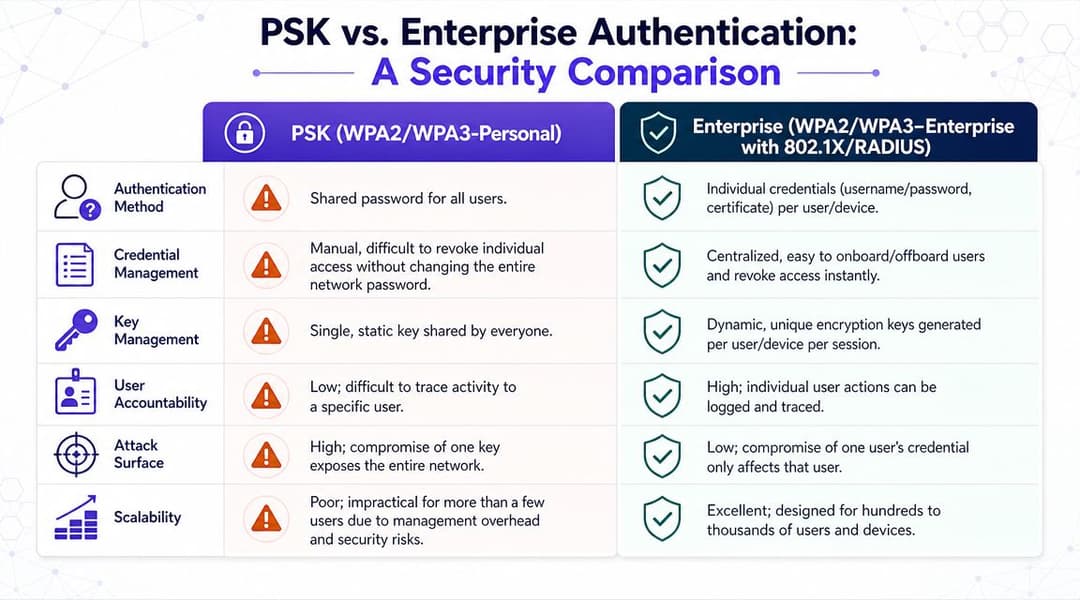
Une comparaison concrète permet de bien comprendre la différence :
| Exigence | Modèle de mot de passe partagé | Modèle d'authentification d'entreprise |
|---|---|---|
| Supprimer un utilisateur | Modifier l'ensemble du mot de passe, puis le redistribuer | Désactiver le compte ou le certificat individuel |
| Enquêter sur l'activité | Difficile à attribuer clairement | Associer les événements à l'identité d'un utilisateur ou d'un appareil |
| Appliquer un accès basé sur les rôles | Rudimentaire et manuel | Intégré aux décisions de politique |
| Gérer les départs et les prestataires | Sujet aux erreurs | Révocation centralisée |
| Protéger les parcs mixtes | Faible à grande échelle | Adapté au personnel, au BYOD et aux appareils gérés |
Le modèle de déploiement le plus robuste est généralement simple :
- Activez l'authentification d'entreprise sur l'SSID
- Utilisez une source d'identité centralisée pour le personnel
- Désactivez les algorithmes de chiffrement obsolètes
- Associez les utilisateurs authentifiés et les types d'appareils aux politiques réseau appropriées
- Auditez régulièrement le chemin d'authentification
Où les déploiements s'essoufflent généralement
La complexité est l'objection la plus courante, et elle est tout à fait légitime.
Une clé PSK évite de concevoir une architecture d'identité. Le 802.1X impose de prendre des décisions concernant les référentiels d'identités, le cycle de vie des certificats, l'intégration des appareils, l'accès invité, les méthodes de repli et la gestion des exceptions pour le matériel plus ancien. Cette planification demande du temps, mais elle élimine une longue liste de problèmes récurrents par la suite.
Le WiFi d'entreprise devient gérable lorsque l'accès est lié à des identités que vous gérez déjà ailleurs.
La compatibilité est le deuxième problème. Les ordinateurs portables et les téléphones fonctionnent généralement bien avec un accès basé sur des certificats ou une authentification adossée à un annuaire. Les imprimantes, les scanners, les dispositifs médicaux, les systèmes OT et les équipements IoT plus anciens n'y parviennent souvent pas. Une conception mature prend cela en compte dès le départ. Maintenez l'accès des utilisateurs modernes sur le protocole 802.1X, isolez les exceptions et évitez de laisser une poignée de terminaux limités dicter la politique de l'ensemble du parc.
Dans les environnements multi-locataires et les grands espaces publics, l'accès des invités nécessite un traitement particulier. Le personnel et les locataires doivent s'authentifier à l'aide d'identités révocables et auditables. Les invités doivent utiliser un flux d'intégration distinct, idéalement avec un enregistrement sur Captive Portal, une connexion fédérée ou Passpoint lorsque l'environnement le permet. Cela limite le partage de mots de passe, réduit la charge de support et facilite l'application cohérente des politiques d'accès sur l'ensemble des sites.
Que choisir en pratique
Pour la plupart des organisations, voici l'ordre à privilégier :
- Les appareils du personnel utilisent le WPA2-Enterprise ou le WPA3-Enterprise avec 802.1X
- Les terminaux gérés par l'entreprise préfèrent l'authentification basée sur des certificats
- Les utilisateurs BYOD s'authentifient via des flux de travail d'identité contrôlés avec des restrictions de politique
- Les invités utilisent un flux d'accès distinct et restent en dehors du modèle de confiance du personnel
- Les terminaux obsolètes bénéficient d'une gestion des exceptions avec une portée stricte et une responsabilité claire
Si l'objectif est d'améliorer la sécurité WiFi à l'échelle de l'entreprise, articulez votre stratégie autour de l'identité, et non d'un mot de passe partagé plus performant. En pratique, cela se traduit par l'utilisation de l'authentification 802.1X pour l'accès du personnel, du SSO ou de l'identité fédérée le cas échéant, de Passpoint pour les environnements invités à fort volume, et d'une liste restreinte d'exceptions contrôlées plutôt que d'un réseau basé sur la distribution de mots de passe.
Concevoir une architecture réseau segmentée et sécurisée
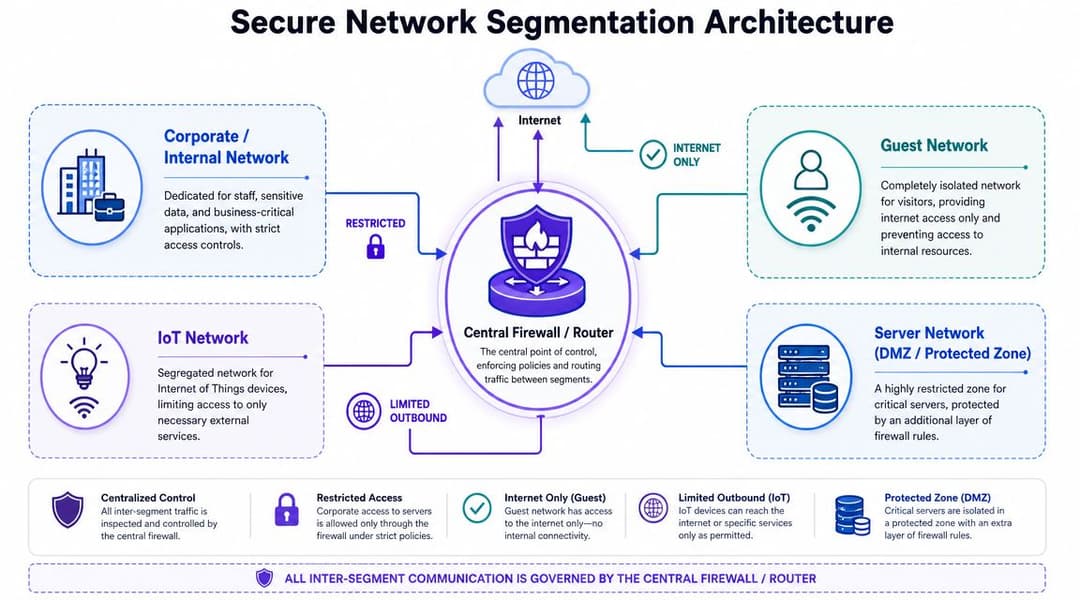
Si l'authentification répond à la question « qui se connecte », la segmentation répond à la question « où atterrissent-ils ».
Un réseau sans fil plat équivaut à exploiter une autoroute sans voies, sans barrières et sans règles sur les destinations que chaque véhicule peut atteindre. Cela permet de faire circuler le trafic. Cela ne permet pas de contenir efficacement les incidents.
Segmentez par confiance, non par commodité
L'accès invité est souvent traité comme un simple problème de mot de passe, mais la conception la plus solide consiste à segmenter le WiFi invité dans un sous-réseau ou un réseau distinct et à l'isoler des ressources sensibles, comme l'explique le guide d'Ekahau sur la conception de réseaux WiFi sécurisés. Cela importe bien plus que des idées cosmétiques comme masquer le SSID.
Le modèle de segmentation le plus propre dans les grands environnements comprend généralement des zones distinctes pour :
- Personnel de l'entreprise
- Invités
- Objets connectés (IoT) et appareils opérationnels
- Zones de serveurs ou d'applications protégées
- Réseaux spécifiques à un locataire ou à un site si nécessaire
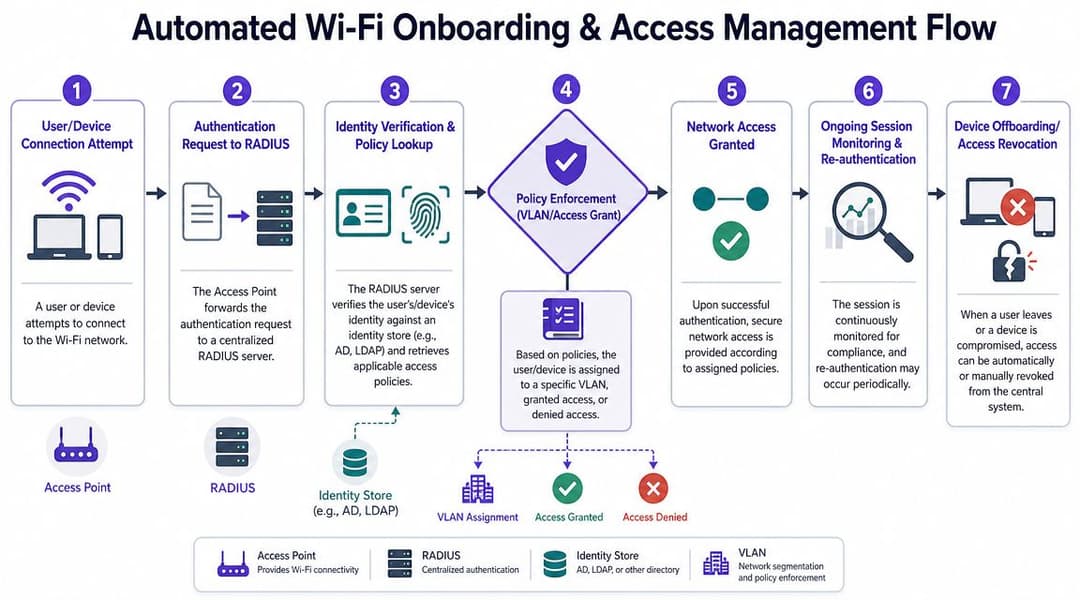
Chaque zone doit avoir son propre VLAN ou une limite de politique équivalente, et le trafic entre les zones doit passer par un pare-feu ou un moteur de règles. Tous les contrôleurs sans fil n'appliquent pas cela de la même manière, vérifiez donc où se situent vos règles dans votre infrastructure.
Un modèle qui fonctionne dans des lieux réels
Utilisez des règles de segmentation qui reflètent l'activité réelle de l'entreprise.
Hôtellerie et loisirs
Les hôtels, les bars, les stades et les lieux événementiels ont généralement besoin au minimum de ces séparations :
- Accès internet invité sans aucune route vers les systèmes de back-office
- Opérations du personnel pour les terminaux mobiles, les clients PMS et les applications internes
- Environnements de point de vente et de paiement avec un trafic est-ouest étroitement restreint
- Systèmes du bâtiment et IoT tels que l'IPTV, les thermostats, la signalisation, les serrures ou les caméras
Dans le secteur de l'hôtellerie, l'erreur classique consiste à laisser la commodité guider la conception. Quelqu'un souhaite un seul SSID pour "tout". Le support devient plus facile pendant une semaine. Le risque augmente pour des années.
Commerce de détail et centres commerciaux
Les parcs de vente au détail ont généralement besoin d'isoler :
- Appareils du personnel en magasin
- Accès invité pour les clients
- Terminaux de paiement et POS
- Affichage dynamique et capteurs
- Systèmes de gestion des bailleurs ou des centres
La clé consiste à éviter qu'une seule boutique, un seul kiosque ou un seul appareil de fournisseur mal configuré ne devienne une passerelle vers un autre domaine opérationnel.
Propriété multi-locataires
Dans l'immobilier résidentiel, le BTR, les logements étudiants et les propriétés à usage mixte, la conception du réseau sans fil échoue souvent parce que les opérateurs mélangent les attentes domestiques avec le risque d'entreprise. Les locataires veulent une connectivité simple. Les opérateurs ont besoin d'une isolation stricte.
Un modèle viable est :
| Classe de réseau | Modèle d'accès | Portée autorisée |
|---|---|---|
| Accès locataire | Identité ou profil spécifique au locataire | Internet et services résidents approuvés |
| Opérations du bâtiment | Identité de l'appareil géré | Uniquement les systèmes internes requis |
| WiFi invité/parties communes | Chemin invité séparé | Internet uniquement |
| Accès prestataire | Politique limitée dans le temps | Applications spécifiques ou services de support uniquement |
Les règles de pare-feu importent plus que les diagrammes VLAN
Les équipes s'arrêtent souvent à la conception du VLAN et considèrent le travail comme terminé. Ce n'est pourtant que la moitié du chemin.
Vos règles de pare-feu doivent répondre à des questions comme celles-ci :
- Un terminal invité peut-il atteindre autre chose que le chemin internet ?
- Un terminal IoT peut-il initier des sessions vers les réseaux d'utilisateurs ?
- Les terminaux du personnel peuvent-ils atteindre les applications protégées uniquement via des ports et des services approuvés ?
- Un réseau de locataires peut-il jamais voir le réseau d'un autre locataire ?
- Les systèmes d'intégration peuvent-ils communiquer avec les services d'identité sans exposer largement ces derniers ?
La segmentation échoue lorsque la politique est implicite au lieu d'être appliquée de manière stricte.
Une bonne architecture ne part pas du principe que les appareils se comporteront correctement. Elle suppose que certains ne le feront pas, et limite les dommages en conséquence. C'est pourquoi la segmentation est essentielle pour améliorer la sécurité WiFi dans tout environnement accueillant des utilisateurs temporaires, des appareils non gérés ou des niveaux de confiance hétérogènes.
Automatiser l'accès sécurisé et la gestion des connexions
La gestion manuelle du WiFi ne tient plus la route face au renouvellement du personnel, au BYOD, aux prestataires, aux invités et aux anciens appareils répartis sur plusieurs sites. Les collaborateurs partent. Les appareils sont remplacés. Un accès temporaire devient permanent parce que personne ne pense à le supprimer.
L'automatisation résout ce problème en connectant l'identité, l'authentification et la politique réseau.
L'accès du personnel doit suivre le cycle de vie des identités
Lorsqu'un collaborateur arrive, son accès WiFi doit être intégré au même processus d'identité que celui qui crée ses comptes professionnels. S'il change d'équipe, la politique doit se mettre à jour. S'il s'en va, l'accès doit être révoqué sans que personne n'ait à chercher d'anciens mots de passe ou des entrées MAC obsolètes.
C'est pourquoi les déploiements matures lient l'accès sans fil aux mêmes fournisseurs d'identité que ceux déjà utilisés au sein de l'entreprise, comme Microsoft Entra ID, Google Workspace ou Okta. Le résultat est un parcours d'intégration plus fluide, moins d'exceptions manuelles et une révocation centralisée.
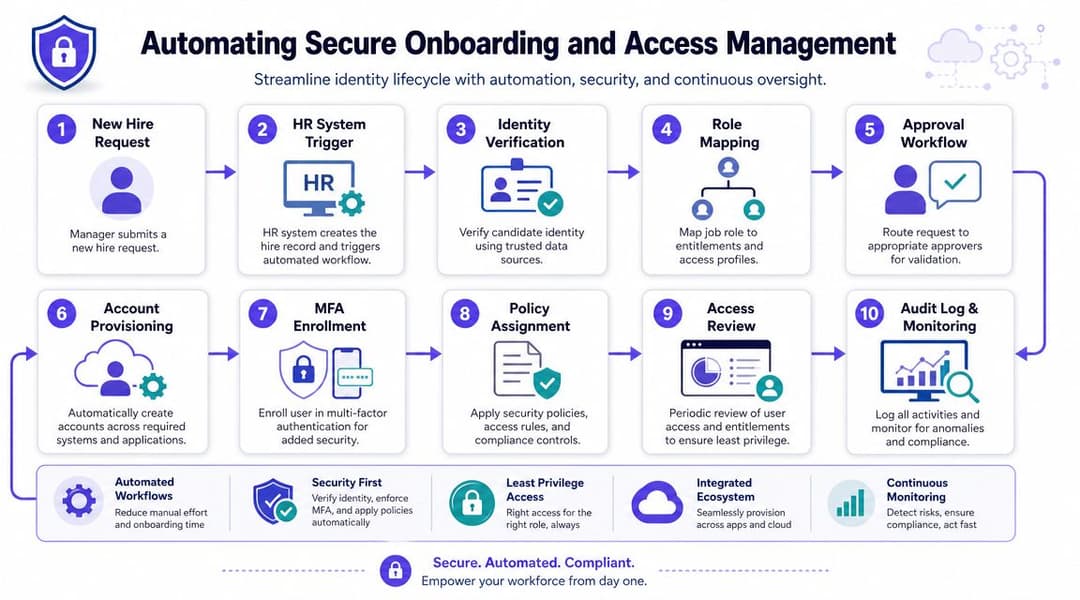
Si vous évaluez des options d'orchestration pour l'application des politiques et l'admission basée sur l'identité, ces solutions de contrôle d'accès réseau présentent la couche de contrôle globale dont vous avez besoin autour du sans-fil, et pas seulement de la radio elle-même.
Différents groupes d'utilisateurs ont besoin de parcours d'accès distincts
Un flux de travail unique convient rarement à tout le monde. Utilisez des méthodes distinctes pour des niveaux de confiance distincts.
- Les appareils gérés du personnel doivent utiliser une authentification par certificat ou basée sur l'annuaire, avec un minimum de friction pour l'utilisateur.
- Les utilisateurs BYOD ont besoin d'un flux d'inscription contrôlé appliquant une politique restreinte et des conditions d'expiration ou de révision claires.
- Les invités ont besoin d'un accès facile sans intégrer le domaine de confiance du personnel.
- Les anciens appareils nécessitent une gestion des exceptions avec des privilèges étroitement définis.
C'est également là qu'une option de plateforme peut simplifier le déploiement. Purple prend en charge l'accès WPA2/3-Enterprise, l'authentification soutenue par SSO, le Passpoint/OpenRoaming, et l'iPSK pour les appareils hérités, ce qui s'aligne parfaitement avec les environnements qui tentent de remplacer les mots de passe partagés sans avoir à tout construire autour d'un RADIUS sur site et de flux de travail de portail captif.
Passpoint et accès invité sans mot de passe
Le WiFi invité traditionnel impose souvent aux utilisateurs un portail captif et un mot de passe partagé, puis les redirige vers un accès Internet isolé. Cela peut fonctionner, mais c'est fastidieux et cela pousse encore les entreprises à raisonner en termes de « mot de passe invité ».
Un meilleur modèle est l'intégration sans mot de passe via Passpoint ou des frameworks de roaming associés, où l'échange d'identité se fait proprement et le trafic est chiffré dès le début de la session. Cela améliore à la fois la sécurité et l'expérience utilisateur. Cela réduit également la charge de travail à la réception des hôtels, la pression sur les équipes de vente au détail et les frictions dans les salles d'attente des établissements de santé ou les hubs de transport.
Une bonne intégration élimine les secrets partagés du parcours utilisateur et supprime le nettoyage manuel pour l'équipe d'administration.
Gérer les exceptions sans affaiblir la norme générale
Tous les appareils ne sont pas compatibles avec le protocole 802.1X. Les imprimantes, les scanners spécialisés, les téléviseurs connectés, les lecteurs d'affichage dynamique et certains appareils opérationnels sont encore en retard. Cela ne signifie pas pour autant qu'il faille revenir à un seul mot de passe pour l'ensemble du parc.
Pour ces appareils, utilisez une approche par appareil telle que l'iPSK, puis associez chaque identifiant au bon segment et limitez ce qu'il peut atteindre. Si un appareil est compromis, vous révoquez un seul appareil. Vous n'avez pas à modifier la clé de tout le réseau.
L'automatisation est importante ici car l'échelle change tout. Une poignée d'exceptions est gérable manuellement. Des centaines d'exceptions à travers des propriétés, des sites ou des campus, et c'est là que les feuilles de calcul commencent à générer de la dette de sécurité.
Mettre en place une surveillance active et une réponse aux incidents
La sécurité WiFi échoue plus souvent lors de la phase opérationnelle que lors de la conception.
Une entreprise peut déployer le 802.1X, segmenter les invités par rapport au personnel, et remplacer les mots de passe partagés par un accès basé sur l'identité, puis perdre le contrôle parce que personne ne surveille les dérives. Un certificat expire. Un SSID temporaire survit après un événement. Un locataire ajoute un point d'accès non géré dans un espace partagé. Un changement de politique envoie les appareils dans le mauvais segment. Dans les grands espaces et les parcs multi-locataires, ces défaillances sont courantes car le WiFi évolue constamment.
Ce qu'il faut surveiller en continu
Commencez par les signaux liés au contrôle d'accès et à l'application des politiques, et non uniquement au temps de fonctionnement.
Concentrez-vous sur :
- Succès et échecs d'authentification provenant de RADIUS, des fournisseurs d'identité ou des plateformes NAC cloud
- Connexions administratives et modifications de configuration sur les contrôleurs, AP, commutateurs et passerelles
- Nouveaux SSID, objets de politique ou règles d'exception créés en dehors des fenêtres de changement approuvées
- Modèles d'attribution des clients qui montrent des utilisateurs ou des appareils se retrouvant dans le mauvais rôle, VLAN ou groupe de politiques
- État de santé des AP, statut du micrologiciel et état de synchronisation du contrôleur sur l'ensemble des sites et des propriétés
Les échecs d'authentification nécessitent du contexte. Une vague d'échecs peut révéler un problème de support après le renouvellement d'un certificat ou une erreur d'intégration liée au SSO. Cela peut également être le premier signe d'un vol d'identifiants, d'un clonage d'appareil ou d'une règle mal définie affectant tout un groupe d'utilisateurs.
Le principe est simple. Surveillez les contrôles qui déterminent qui accède au réseau, de quelle manière et où ils sont orientés ensuite.
La détection des points d'accès malveillants est un contrôle de routine
Les AP malveillants constituent toujours l'une des failles les plus faciles à exploiter dans un environnement sans fil bien conçu. Ils ne sont pas toujours malveillants par intention. En pratique, beaucoup proviennent d'une recherche de commodité. Un employé branche un routeur bon marché pour corriger une zone blanche. Un prestataire laisse un pont réseau après un événement. Un locataire installe du matériel grand public dans un bâtiment partagé et crée ainsi un chemin non géré qui contourne vos politiques d'authentification et de segmentation.
C'est pourquoi les vérifications régulières des radiofréquences et des infrastructures doivent faire partie des opérations courantes, et non d'un audit annuel. Effectuez des scans WiFi pour détecter les points d'accès non autorisés et les anomalies de signal parallèlement aux révisions de configuration, aux vérifications des ports de commutateurs et aux inspections physiques dans les zones problématiques.
Un AP malveillant est dangereux car il contourne les décisions d'identité et de politique que vous avez définies par ailleurs.
Créez un guide de réponse spécifique au WiFi
Les guides d'intervention génériques des SOC ne suffisent pas. Les incidents liés au sans-fil nécessitent des actions adaptées aux modes de défaillance spécifiques du WiFi.
Utilisez une structure de guide simple :
Identifier l'événement
Confirmez s'il s'agit d'un point d'accès malveillant (rogue AP), d'une défaillance de certificat, d'une dérive de politique, d'une activité d'authentification inhabituelle ou d'un mouvement latéral suspect provenant d'un segment sans fil.Contenir l'exposition
Désactivez l'SSID, révoquez l'identifiant, mettez le terminal en quarantaine, supprimez le port du commutateur ou bloquez le point d'accès depuis le contrôleur.Préserver les preuves
Conservez les journaux du contrôleur, les transactions RADIUS, les événements du fournisseur d'identité, les instantanés de configuration et les historiques de modifications.Tracer le chemin d'accès
Déterminez quelle identité s'est authentifiée, quelle politique a été appliquée, quel segment a été attribué et ce que l'appareil pouvait atteindre.Corriger la faille de contrôle
Supprimez la cause racine. Si un chemin d'intégration temporaire n'avait pas de date d'expiration, ajoutez-en une. Si un port locataire autorisait des équipements non gérés, renforcez la politique du port.
Dans les environnements d'entreprise et invités, la vitesse de réponse est essentielle car une seule exception vulnérable peut affecter de nombreux utilisateurs à la fois. Un SSID personnel mal configuré peut exposer largement l'accès interne. Une erreur de politique invité peut rompre l'isolation sur l'ensemble d'un site. Un modèle de mot de passe partagé rend le confinement plus difficile car il n'y a pas d'identité unique à révoquer. L'accès basé sur l'identité offre à l'équipe un chemin de réponse plus clair.
Auditer ce que l'on a tendance à oublier
Les vérifications à plus forte valeur ajoutée concernent souvent la maintenance opérationnelle de base :
| Élément d'audit | Pourquoi c'est important |
|---|---|
| Examen des anciens algorithmes de chiffrement | Les anciens paramètres survivent aux migrations et affaiblissent les normes de politique plus récentes |
| Vérification du chemin invité | Le trafic invité est souvent moins isolé que ce que la conception suggère |
| Paramètres du serveur d'authentification | Les dérives à ce niveau brisent l'assurance de sécurité |
| Rapprochement de l'inventaire des AP | Du matériel inconnu ou remplacé apparaît avec le temps |
| Examen des appareils d'exception | Les autorisations temporaires deviennent souvent permanentes |
Traitez la surveillance du WiFi comme une partie intégrante des opérations de contrôle d'accès. Dans les environnements d'entreprise, d'invités et multi-locataires, c'est ainsi que les équipes maintiennent l'identité, la segmentation et la gestion des exceptions alignées avec l'architecture d'origine.
Vos listes de contrôle pour la sécurité WiFi
Les mots de passe partagés dominent encore trop de déploiements WiFi. Dans les environnements d'entreprise, d'invités et multi-locataires, ce modèle pose problème. La solution pratique consiste à remplacer l'accès partagé généralisé par l'identité, la politique et la révocation rapide.
Utilisez les listes de contrôle ci-dessous pour tester l'environnement réel que vous gérez, et non celui qui figure sur le schéma d'architecture.
Hôtellerie et lieux à forte fréquentation d'invités
- Séparer les accès invités et collaborateurs au niveau de la politique. Les appareils du personnel, les terminaux de point de vente (POS), les systèmes de gestion hôtelière (PMS) et les outils de back-office doivent s'authentifier différemment et se connecter à des segments réseau distincts.
- Supprimer les mots de passe partagés imprimés. Utilisez un processus d'intégration captif, l'authentification unique (SSO) si nécessaire, Passpoint/OpenRoaming pour les parcours compatibles, et un accès basé sur l'identité pour le personnel.
- Isoler les appareils des chambres et des espaces communs. Les téléviseurs, la signalisation, les thermostats, les serrures et autres systèmes IoT nécessitent des accès strictement limités, et non une large visibilité locale.
- Définir une expiration et un responsable pour les accès temporaires. Les réseaux événementiels, les accès pour les conférences et les accès des prestataires doivent avoir un propriétaire désigné et une date de fin automatique.
- Tester du côté utilisateur. Connectez-vous en tant qu'invité et vérifiez ce qui est accessible. Faites de même pour le personnel, les prestataires et les appareils des chambres.
Informatique d'entreprise et campus
- Utilisez WPA2-Enterprise ou WPA3-Enterprise avec 802.1X pour l'accès du personnel.
- Associez l'accès WiFi aux processus du cycle de vie des identités. Les nouveaux arrivants obtiennent rapidement le bon accès. Les utilisateurs sur le départ le perdent rapidement.
- Privilégiez l'authentification basée sur des certificats pour les terminaux gérés. Cela réduit le risque de phishing et évite la charge de support liée à la rotation des secrets partagés.
- Séparez le BYOD de l'accès géré. Des niveaux de confiance d'appareils différents doivent conduire à des politiques différentes, des VLAN ou rôles différents, et des destinations différentes.
- Supprimez les anciennes exceptions de protocoles et de chiffrement. Si un appareil hérité nécessite encore des paramètres plus faibles, déplacez-le vers un chemin isolé au lieu d'affaiblir l'ensemble du parc.
Propriétés multi-locataires et opérations résidentielles
- Gardez chaque locataire isolé par conception. Un réseau d'appartement, de bureau ou de résident ne doit pas avoir d'accès latéral à un autre.
- Séparez les opérations du bâtiment de l'accès des locataires. Les caméras, les ascenseurs, le contrôle d'accès, les compteurs et les systèmes techniques ont besoin de leur propre chemin authentifié et d'un modèle d'administration restreint.
- Attribuez des identifiants par appareil pour le matériel ne supportant pas l'authentification utilisateur moderne. Cela donne à l'équipe un élément spécifique à révoquer et à auditer.
- Limitez l'accès des prestataires par heure et par destination. Les fournisseurs de maintenance ont rarement besoin d'un large accès au réseau, et ils en ont rarement besoin longtemps.
- Passez en revue les équipements non gérés et abandonnés. Les équipements installés par les locataires, les points d'accès de remplacement et les commutateurs oubliés modifient rapidement le profil de risque.
Contrôles universels pour tout environnement
- Modifiez tous les identifiants d'administration par défaut
- Désactivez le WPS, l'UPnP et la gestion à distance que vous n'utilisez pas activement
- Maintenez les AP, contrôleurs, passerelles et l'infrastructure RADIUS sur des logiciels pris en charge
- Recherchez les points d'accès suspects et les SSID non autorisés
- Vérifiez que la politique, le segment et les ressources accessibles attribués correspondent à la configuration prévue
- Examinez les exceptions chaque mois. Les autorisations temporaires sont souvent le point de départ de failles de sécurité permanentes
Si l'objectif est d'améliorer la sécurité WiFi en 2026, commencez par définir qui obtient l'accès, comment cet accès est authentifié et à quelle vitesse il peut être révoqué. La force du mot de passe reste importante à la périphérie du réseau. Sur les grands parcs, l'identité, la segmentation et l'intégration contrôlée importent davantage.
Si vous remplacez les mots de passe partagés par un accès WiFi basé sur l'identité pour les invités, le personnel ou les locataires, Purple est une option à évaluer. Il prend en charge l'authentification d'entreprise, l'intégration basée sur le SSO, le Passpoint/OpenRoaming, et les modèles d'accès par appareil pour le matériel hérité, ce qui peut aider les grands espaces et les parcs distribués à moderniser la sécurité WiFi sans dépendre d'identifiants partagés généraux.